
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.

IETF
Frische Entropie kam in die Sitzung; die Erholung braucht weiterhin Belege in beide Richtungen
Das gewöhnliche TLS-1.3-KeyUpdate entwickelt eine bereits bestehende Geheimniskette weiter. Der Entwurf zu Extended Key Update schlägt einen neuen Schlüsselaustausch innerhalb einer laufenden Sitzung vor. Damit entsteht eine Chance zur Erholung nach einer Kompromittierung – aber…

Geschichte
Die URL transportierte eine Suche, nicht deren Autorität: RFC 1959
Eine einzelne Zeichenfolge konnte 1996 eine LDAP-Suche aus einem Dokument in einen Client tragen. RFC 1959 machte die Frage beweglich; welche Maschine sie beantwortete, welche Rechte galten, was zurückkam und was danach geschah, blieb außerhalb der URL.

IETF
Ein `_for-sale`-Eintrag signalisiert ein Angebot, nicht die Verfügungsbefugnis
Ein maschinenlesbarer Hinweis im DNS kann eine Verhandlung über einen Domainnamen eröffnen. Er beantwortet jedoch weder, wer den Inhaber wirksam verpflichten darf, noch ob der genannte Wert aktuell ist oder ein Transfer zustande kommt. RFC 10023 standardisiert das Auffinden eines…

IETF
Nathaniel Borenstein und Base64, das nie Vertraulichkeit versprach
Eine unleserlich wirkende Zeichenfolge kann Daten durch einen alten Transport bringen. Sie errichtet jedoch keine geheime Grenze zwischen Inhalt und Leser.

Berichte
RIPE NCC hat den RIS-Umzug auf Bare Metal abgeschlossen. Die Pipeline ist damit nicht erledigt
Ein Migrationsprojekt braucht mehr als ein Enddatum. Es braucht einen Satz, der auch Jahre später noch erklärt, was an diesem Datum tatsächlich abgenommen wurde. Beim RIS benennt RIPE NCC den abgeschlossenen Datentransfer, während Verarbeitung, Kafka, Speicherarchitektur und…

Fallakte
Sirius Telecom: Zwischen Verzeichniseintrag und nachweisbarem Netzbetrieb
Der Name Sirius Telecom erscheint im Directory als globaler Netzbetreiber und ist dort mit dem Alias siriustelecom.com sowie dem PeeringDB-Netzwerk 1283 verknüpft. Die öffentlich überprüfbaren Unterlagen, die für diese Untersuchung zugänglich waren, reichen jedoch nicht aus, um…

Globale institutionelle Trends
Utherverse Network Operations: Was AS33169 belegt — und was offenbleibt
Die Analyse-Zusammenfassung zu Utherverse Network Operations: Was AS33169 belegt — und was offenbleibt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

ICANN
ICANNs Rechenschaftswege: Wer eine Entscheidung anfechten kann – und was ein Erfolg tatsächlich bewirkt
ICANN verfügt nicht über ein einziges allgemeines Berufungsgericht. Die Bylaws verteilen Anfechtungs- und Kontrollmöglichkeiten auf verschiedene Instrumente: die Empowered Community, das Reconsideration-Verfahren und das Independent Review Process. Der praktische Unterschied…

IETF
Wenn Standards zu Infrastruktur werden: Wer hält die Internetkontinuität?
IETF-Standards betreiben keine Netze. Sie legen jedoch die Zustandsmaschinen, Sicherheitsabhängigkeiten und Wiederherstellungsmechanismen fest, auf denen Netzbetreiber, Implementierer und Messsysteme ihre Kontinuitätsentscheidungen aufbauen.

Geschichte
RFC 10028: Wie IETF-Konsens zur administrativen Grenze im IPv6-Multicast-Raum wird
RFC 10028 ändert nicht nur eine technische Zuordnung. Zusammen mit der IANA-Registry zeigt der Standard, wie ein Konsensverfahren eine verwaltbare Grenze in einem gemeinsamen Adressraum schafft — und wo diese institutionelle Ordnung endet: bei der Frage, ob alte…

Berichte
Ein Scan fand 4.611 offene BGP-Router in der APNIC-Region. Warum sie offen waren, weiß er nicht
Auf der APNIC 62 erhielt ein leises Problem der Kontrollschicht eine regionale Zahl: 4.611 Router in 1.343 autonomen Systemen beantworteten bei einem IPv4-Scan im Februar einen unaufgeforderten BGP-OPEN-Austausch. Das ist aussagekräftiger als ein bloß offener Port, aber weder ein…
Gesellschaft für Nummernressourcen
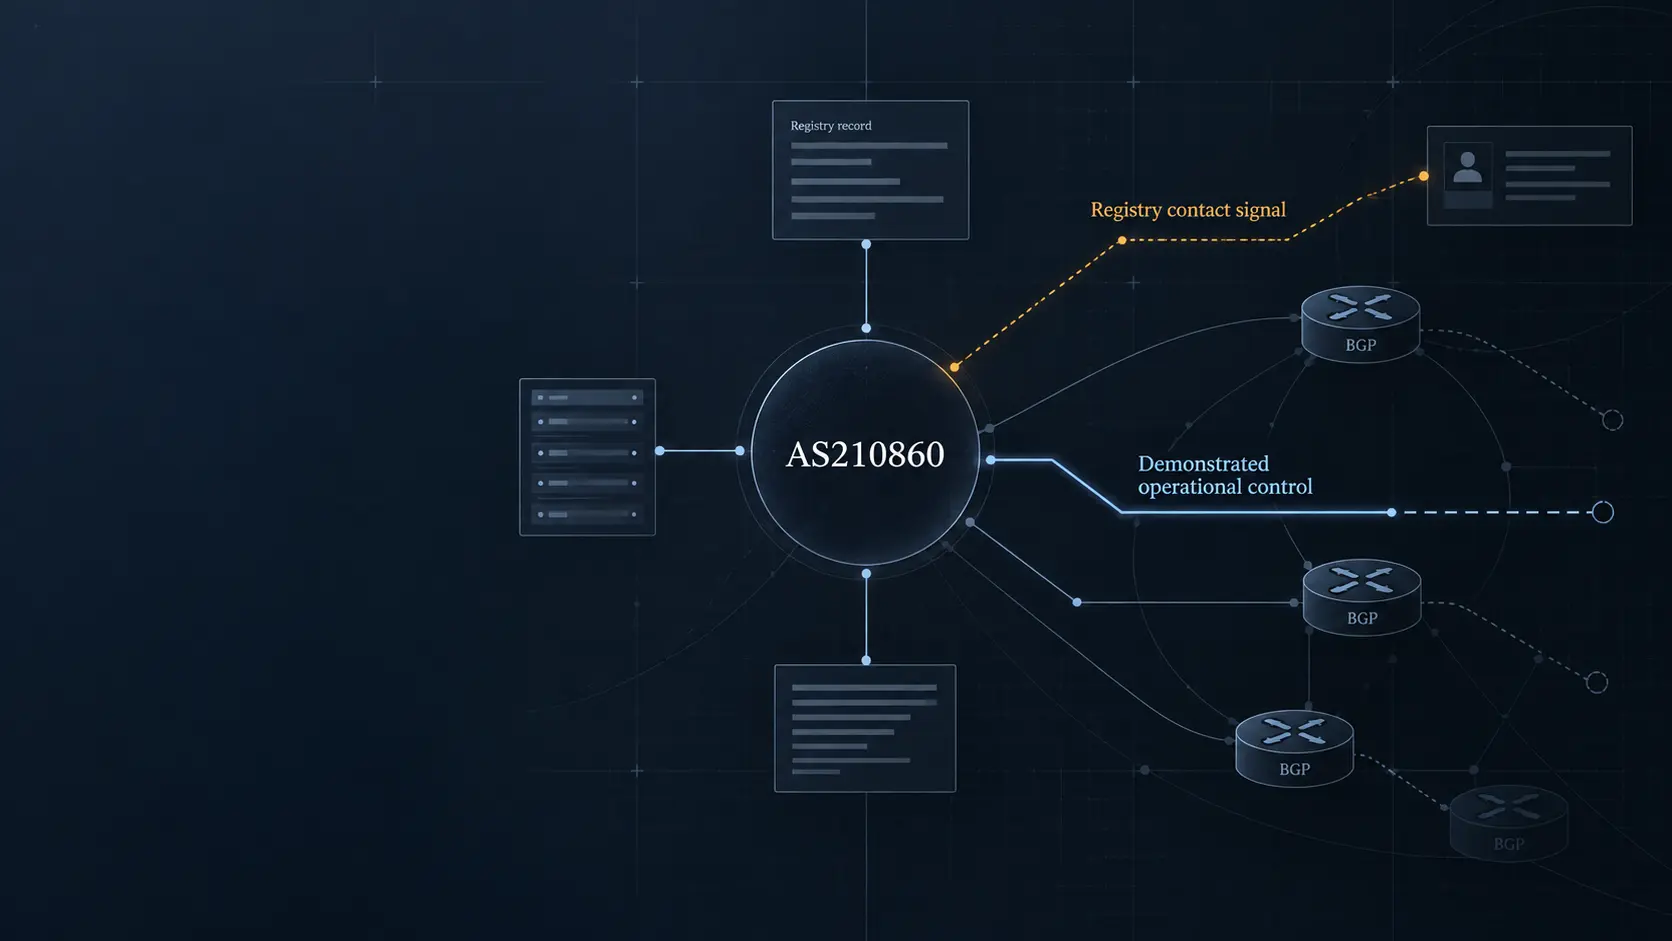
DFINFRA und AS210860: Das Registersignal ist noch keine operative Kontrolle
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Das Registersignal ist noch keine operative Kontrolle erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
D-PATH stoppt Schleifen nur, wenn sich Gateways über die Domäne einigen
D-PATH kann den Weg durch mehrere Domänen aufzeichnen, aber keine Domänengrenze entdecken. RFC 10039 macht eine vorab konfigurierte Zuordnung zur Grundlage von Schleifenerkennung und Pfadauswahl. Stimmen die Gateways überein, schützt sie den Verkehr. Benennen sie dieselbe…

Führungskräfte
Alexander Osipenko: Was die öffentliche Dokumentation zeigt – und was sie offenlässt
Die Verbindung eines Namens mit einer autonomen Systemnummer kann ein sinnvoller Ausgangspunkt für eine Untersuchung sein. Sie ist jedoch noch kein Nachweis dafür, wer ein Netz tatsächlich betreibt, wem eine Ressource rechtlich gehört oder ob eine bestimmte Person eine technische…
IETF
RFC 10039 macht die Domänenfolge sichtbar – nicht die erfolgreiche Zustellung
D-PATH gibt EVPN/IPVPN-Routen eine deklarierte Geschichte der durchlaufenen Gateway-Domänen. Damit lassen sich Domänenschleifen erkennen und gleichrangige Pfade ordnen. Ob DOMAIN-IDs konsistent vergeben, Attribute an jeder Grenze bewahrt, Routen in RIB und FIB umgesetzt und…

IETF
Cyrus Daboo und das PARTSTAT=ACCEPTED, das keine Teilnahme bewies
Ein angenommener Kalendereintrag hält eine Planungsentscheidung fest. Die von Cyrus Daboo mitgeprägten iTIP- und CalDAV-Spezifikationen zeigen ebenso klar, dass daraus kein Nachweis über spätere Anwesenheit oder Aufmerksamkeit wird.

Geschichte
Die Lücke nach dem Status: Wie POP3-Implementierungen eine Pflicht erfanden
Ein Leerzeichen ist keine Architektur. Doch RFC 1957 zeigt, wie ein regelmäßig gesendetes Zusatzzeichen zur Architektur werden kann, sobald verbreitete Clients ohne dieses Zeichen nicht mehr weiterarbeiten.

IETF
RFC 7506 ist historisch; Router Alert 69 kann weiter im Netz sein
Eine Norm kann außer Kraft treten, ohne dass ein einziges Gerät seine Konfiguration ändert. RFC 7506 trägt heute den Status Historic, IANA kennzeichnet den Wert 69 als veraltet, und RFC 9570 verbietet ihn in neuen LSP-Ping-Nachrichten. Ob eine alte Vorlage ihn weiterhin erzeugt…

Geschichte
Der Entwurf fügte einen Header hinzu. Die Adresse blieb unangetastet: RFC 1955
Eine Migration wirkt klein, wenn man nur die unveränderten Geräte zählt. RFC 1955 wollte Hosts und fast alle Router unangetastet lassen. Dafür sollte ein Eingangsrouter das IPv4-Datagramm in einen zweiten IP-Header mit Adressen autonomer Domänen legen; am Ausgang würde die Hülle…
Berichte
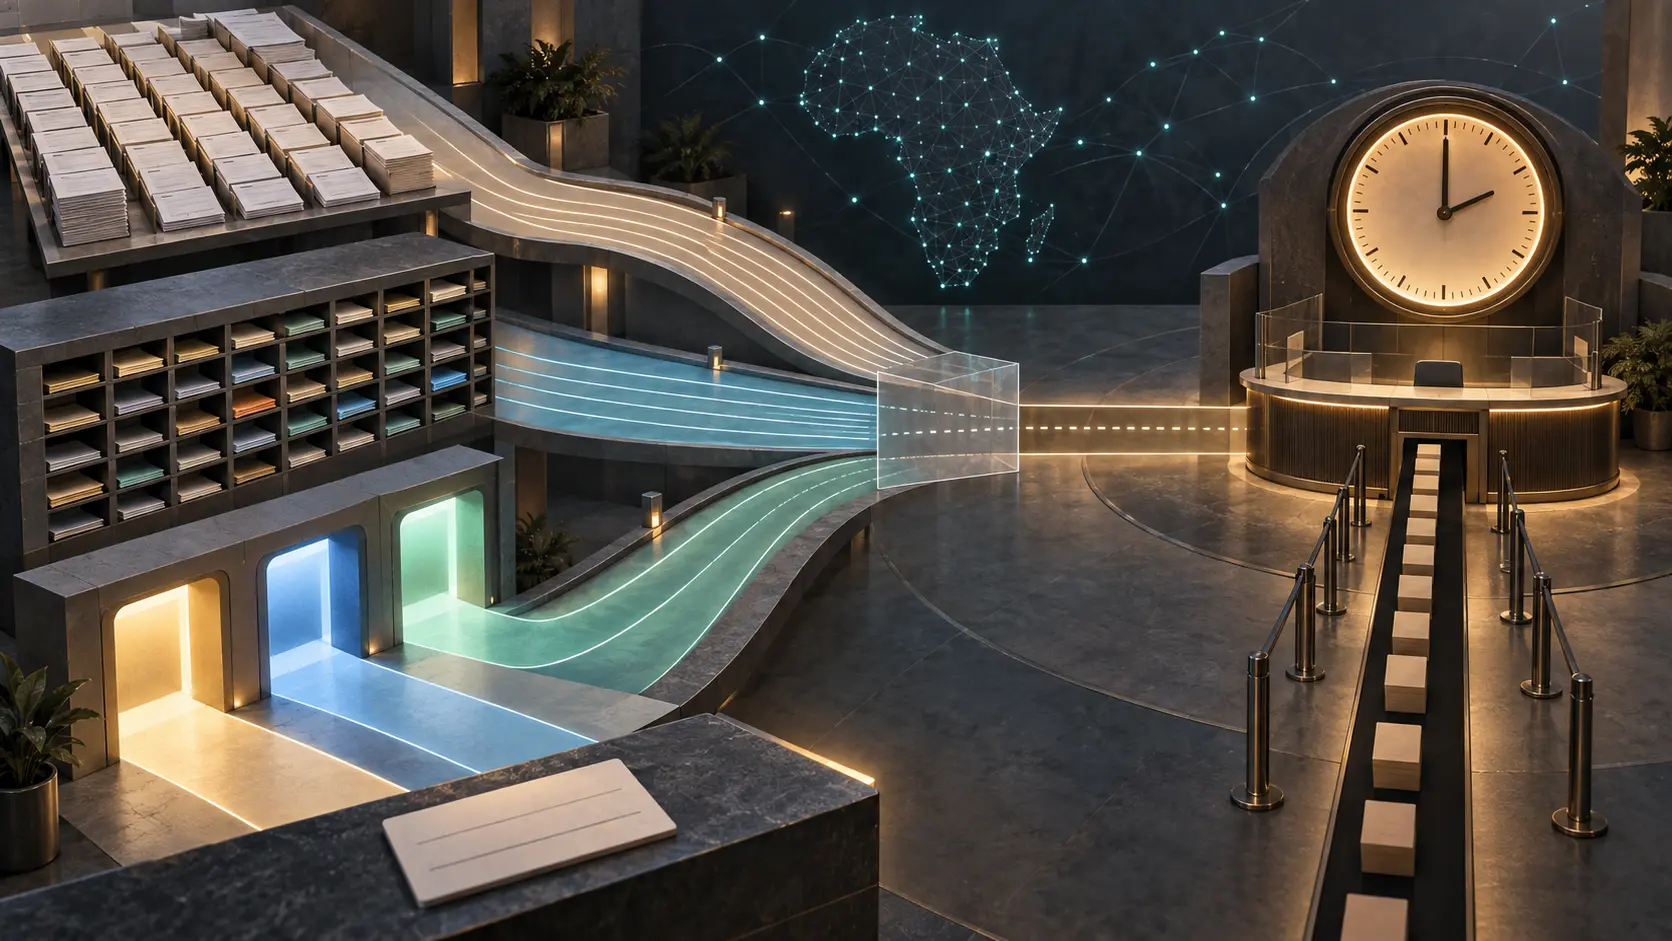
Drei Wegweiser für AFRINICs Zwei-Tage-Antwort
Eine Frist braucht einen gemeinsamen Startpunkt. AFRINIC nennt zwei Arbeitstage, zeigt Ratsuchenden aber drei verschiedene Karten: zwölf Warteschlangen im Leistungsversprechen, sechzehn Fachadressen im E-Mail-Verzeichnis und drei breite Kontakte samt Formular. Nicht die Vielfalt…