
领导者
领导者
领导者情报聚焦于塑造互联网基础设施战略的领导者、运营者、研究人员、创造者、投资者和政策参与者。该栏目把访谈、公开档案、公司关联、职位变动、治理参与、组织背景和相关文章串联在一起,使读者能按实际职能跟踪决策者,而不是依据零散文章的发布时间。需要查找特定高管、创始人、技术运营者、标准贡献者、注册局人物和基础设施投资者的读者,可以借此把这些人物与云服务、电信、数据中心、区域连接、治理和资本配置的结果联系起来。页面还会说明谁具有影响力、他们与哪些组织有关联、哪些公开证据支撑其职位、其决策可能如何影响市场执行或治理,以及哪些领导力信号值得持续关注。读者可以比较权威来源、职业背景、组织关系、地域、证据质量和市场相关性,而不会把人物报道简化成一份履历索引。

最新报道
领导者最新动态
473 篇文章
领导者
John Curran 与 ARIN 的 2019 年韧性考验
2019 年 12 月,ARIN 的共享存储故障让原本设计好的虚拟机切换没有奏效。网站和 ARIN Online 先后恢复,时间并不相同。随后公开的会议记录展示了组织如何追踪整改、基础设施风险和服务状态,但并不能证明每项目标都已达成。

领导者
Ching-Heng Ku 与“已签署”到“已过滤”的距离
台湾的 RPKI 实践提醒我们:发布一份路由授权,并不等于网络已经依据它过滤路由。Ching-Heng Ku 的公开工作记录连接了这两个阶段,但现有百分比来自不同时间、不同口径,不能合并成对个人或整个网络的简单评分。

领导者
Gaurav Kansal 与公共 DNS 评分表的边界
一项为期 91 天的 RIPE Atlas 比较,把印度国家信息中心(NIC)的公共解析器与三家全球服务放在同一张表里。它让一部分服务表现变得可观察,却不能把延迟均值变成公共服务审计,也不能把一组探针说成印度互联网用户的缩影。

领导者
Amrita Choudhury:互联网治理中的几种制度入口
APNIC 为实验用途预留的一个 IPv4 地址块,计划于 2027 年 7 月 9 日回到普通资源池。Amrita Choudhury 是提出这项规则的共同作者之一。这条有明确期限的政策,可以作为理解她更长职业轨迹的入口:互联网治理并非只有一个参与通道,不同机构也不会授予相同的代表权。一次被拒绝的申请、后来取得的另一种认证,以及一项经集体程序通过的规则,不能简单累加成普遍授权。

领导者
Bill Woodcock、PCH 与互联网权力的两个层次
2015 年,Bill Woodcock 在美国国会听证会上主张,以可追责的合同机制监督 IANA 职能。八年后,Packet Clearing House(PCH)则宣布转为条约设立的政府间组织。两件事看似冲突,实际讨论的是不同对象:前者针对特定职能的监督安排,后者关乎 PCH 自身的制度身份。

领导者
Aftab Siddiqui与路由安全调查:征求意见不等于决定部署API
APNIC 关于 Aftab Siddiqui 的公开记录,连接着两条不同的行动路径:一条是有公开决策节点的政策提案,另一条是了解运营者服务需求的路由安全调查。两者都能提供证据,却不能互相替代。

领导者
Remco van Mook 与没有 IPv4 邻居的 IPv4 网关
路由表里写着一个 IPv4 默认网关,链路上却不应存在与它对应的 IPv4 邻居。Remco van Mook 正在 IETF 推进的方案把这个矛盾变成一条简洁指令:看见 `192.0.0.11`,不要发 ARP;去 IPv6 邻居缓存里取下一跳的链路层地址。

领导者
努尔·赫尔米主张互联自动化,IX-API 的公开记录能检验什么
IX Telecom 的联合创始人兼首席执行官努尔·赫尔米,多年来在公开场合主张电信业必须走向自动化与 API 化。行业里恰好存在一个开放、可查的互联 API 标准。要问的不是他的判断对不对,而是公开记录是否把他或他的公司连到这项标准上。

领导者
Adrian Farrel 与“只存在于控制器里的路径”
PCEP 已经返回成功,拓扑图上也亮起一条漂亮线路,但还没有一台路由器确认安装。Adrian Farrel 参与奠定的 PCE 架构,真正重要之处就在于它没有把“算出来”伪装成“已经运行”。
领导者
Cristiano Amon 的 Oryon 账本:从收购控制到商业证据
一宗已完成的收购、一颗进入平台的 CPU、二十多款已宣布的电脑,以及一份有利的法院判决,都可以同时为真。它们证明的却不是同一件事。判断 Cristiano Amon 的 Nuvia 决策,需要把每张“收据”放回自己的栏位。

领导者
Cristiano Amon 与 Qualcomm 的两只 FY2029 时钟
两张图都把终点写成 FY2029,却不能连成一条增长曲线:2024 年图表计算的是汽车与 IoT,2026 年图表计算的是加入数据中心后的非手机 QCT。数字变大之前,分母与边界已经变了。
领导者
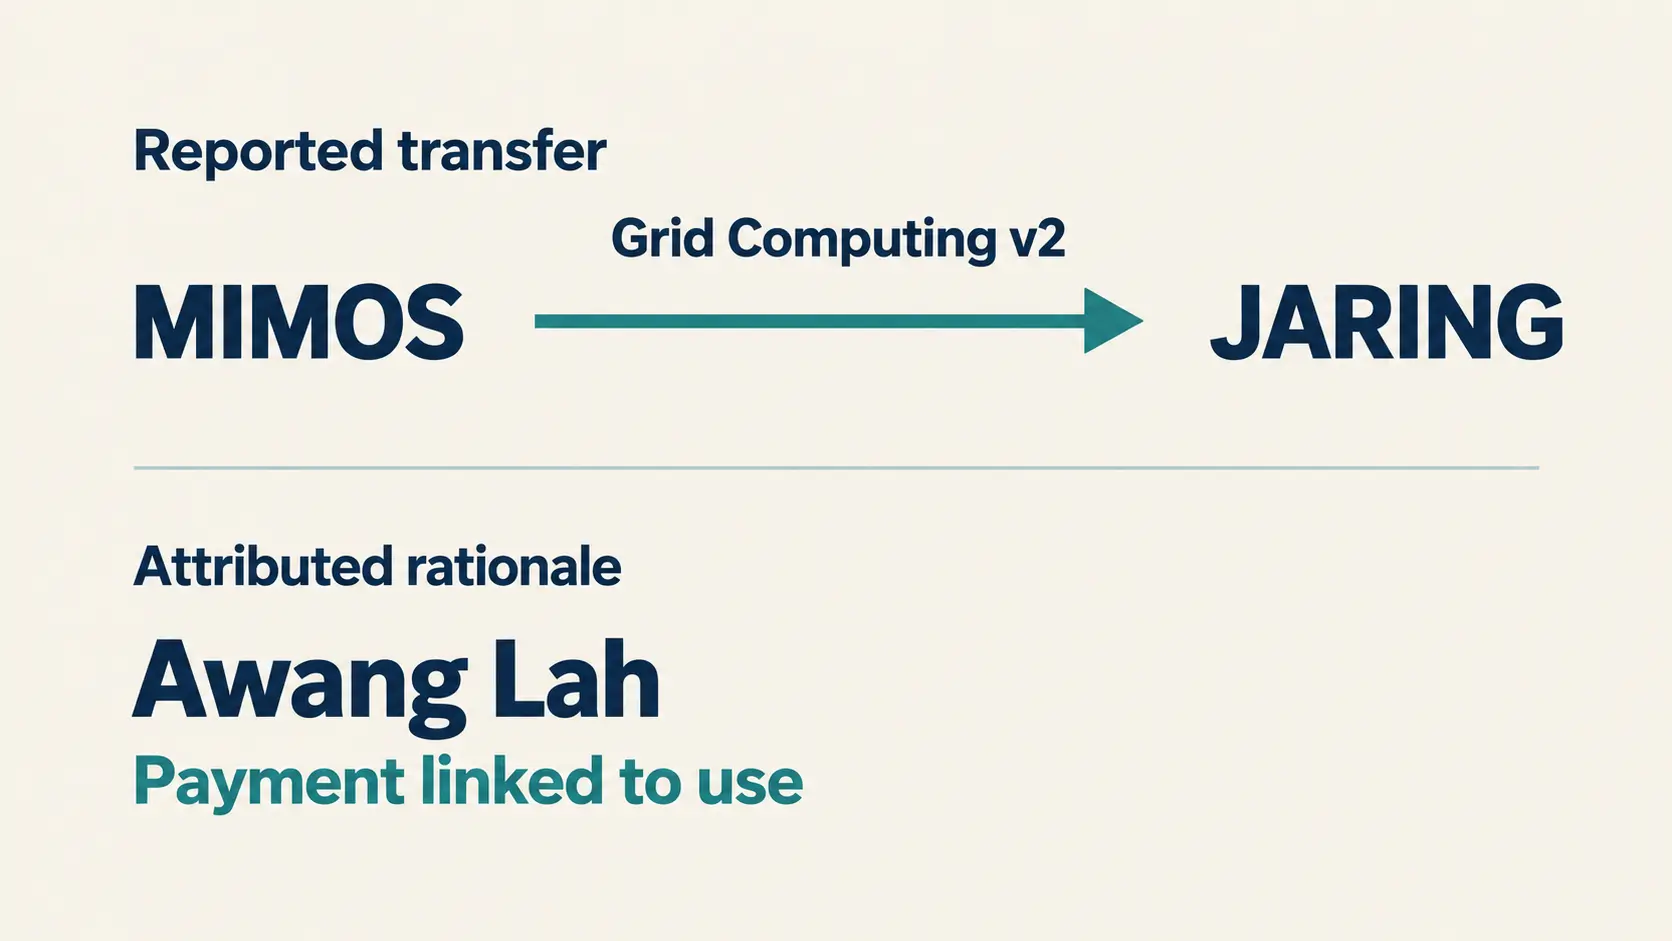
Awang Lah 的按用量付费主张:JARING 技术转移说明了什么
MIMOS 的技术授予记录与 Mohamed Awang Lah 的商业表述,呈现了从技术接收到用户价值的一条设想路径。但获得技术、提供服务和真正降低客户成本,是三个需要分别验证的环节。

领导者
穆罕默德·阿旺·拉:互联网基础设施的奠基者,但不是一条未经证明的网络安全传承链
关于马来西亚早期互联网历史,最容易被忽略的并不是人物的重要性,而是人物贡献与机构延续之间的边界。现有公开资料能够支持穆罕默德·阿旺·拉在 RangKom、MIMOS 及 JARING 早期发展中的重要作用;但同一批资料并不能证明,后来形成的 MyCERT、NISER 或 CyberSecurity Malaysia 直接继承了他的个人团队、技术流程或管理权力。

领导者
Noor Helmi真正掌控了什么:IX Telecom领导责任的证据边界
关于 Noor Helmi 与 IX Telecom,最容易被夸大的不是公司的服务范围,而是个人职务与机构能力之间的距离。公开材料把 Helmi 置于创始人和首席执行官的位置,也把 IX Telecom 描述为提供托管连接、网络运营中心支持、云连接、XaaS 和数字基础设施管理的资产轻型全球虚拟网络运营商。但这些描述首先说明公司如何介绍自己,并不能单独证明 Helmi 亲自控制了每一项运营,也不能证明某项能力已经脱离他的个人角色而在机构中延续。

领导者
Maina Mukhangu Noah:注册联系人记录不能证明 AFRINIC 机构权力
公共注册资料可以显示 Maina Mukhangu Noah 与 ORG-BITL1-AFRINIC 之间存在联系人关系,但现有证据并不能据此证明其在 AFRINIC 内任职、作出机构决定或拥有代表该机构的权限。本简报梳理记录能够支持的事实、仍未得到验证的主张,以及错误归因可能造成的运营后果。

领导者
Noor Helmi真正掌控了什么:IX Telecom领导责任的证据边界
一位电信企业创始人的影响力,不能仅凭职务、公司规模或服务覆盖范围来证明。关于 Noor Helmi 和 IX Telecom,公开材料能够说明公司的定位,却尚未提供足够的、带日期的独立记录来证明某项运营能力如何被授权、交接或延续。真正值得追问的,是个人决策与机构能力之间是否存在可验证的连接。

领导者
穆罕默德·阿旺·拉与 MyCERT:机构更替中如何保留下来的事件响应能力
MyCERT 的历史提供了一个比“谁创建了马来西亚网络安全”更严格的问题:当机构名称、组织归属和治理安排发生变化时,计算机应急响应能力究竟如何继续存在?现有记录能够把 MyCERT 放回一条跨越 MIMOS、NISER 与 CyberSecurity Malaysia 的组织链条中,也能确认它在 2003 年已经获得 FIRST 的国际成员身份。但这些记录并不能证明 Dr. Mohamed Awang Lah 个人拥有、单独控制或亲自完成了这项能力的人员交接。更准确的叙述,是把他的可归责贡献与机构连续性分开考察。
领导者
从注册表关联到运营权力:AS211867 的证据边界
从注册表关联到运营权力:AS211867 的证据边界 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。领导者情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

领导者
奥西片科:公开记录能证明什么,又不能证明什么
奥西片科:公开记录能证明什么,又不能证明什么 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。领导者情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

领导者
Osipenko Alexander Nikolaevich:注册记录能够证明什么,不能证明什么
Osipenko Alexander Nikolaevich:注册记录能够证明什么,不能证明什么 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。领导者情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。