
主题
滥用联系人经济
在主题维度下,滥用联系人经济主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
IETF
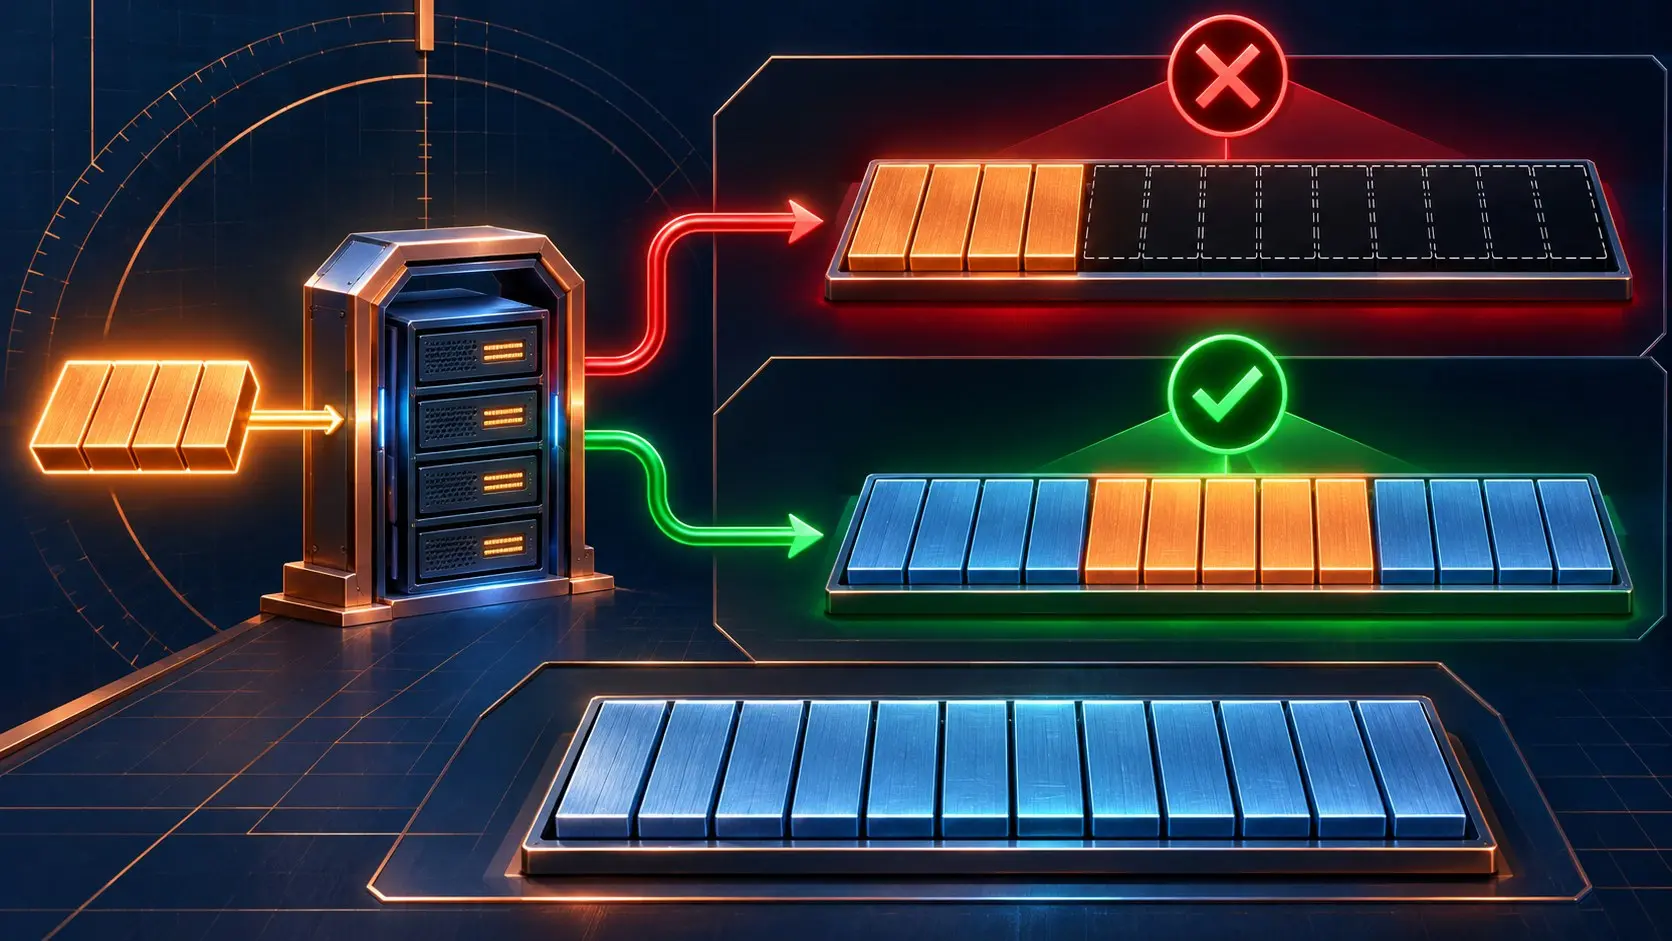
只改四个字节,服务器却换掉了整个文件
客户端要在一份文件中改四个字节,便附上位置,把新内容发出去。若服务器把这个位置当成可忽略的提示,四个字节就可能成为整份文件。[IETF 的 Byte Range PATCH 草案](https://www.ietf.org/archive/id/draft-ietf-httpapi-patch-byterange-05.txt)要解决的正是这场权限错位:部分写入必须是服务器明确接受的操作,不能靠客户端单方面许愿。
欧洲与中东国家电信趋势
可疑电话倒着查,Ofcom 给运营商两天交接力棒
诈骗电话在屏幕上留下一个号码,在网络里却经过多家运营商。英国监管机构要沿着转接链逐站追问:上一家是谁?记录若先一步消失,线索就断在那一站。
互联网历史
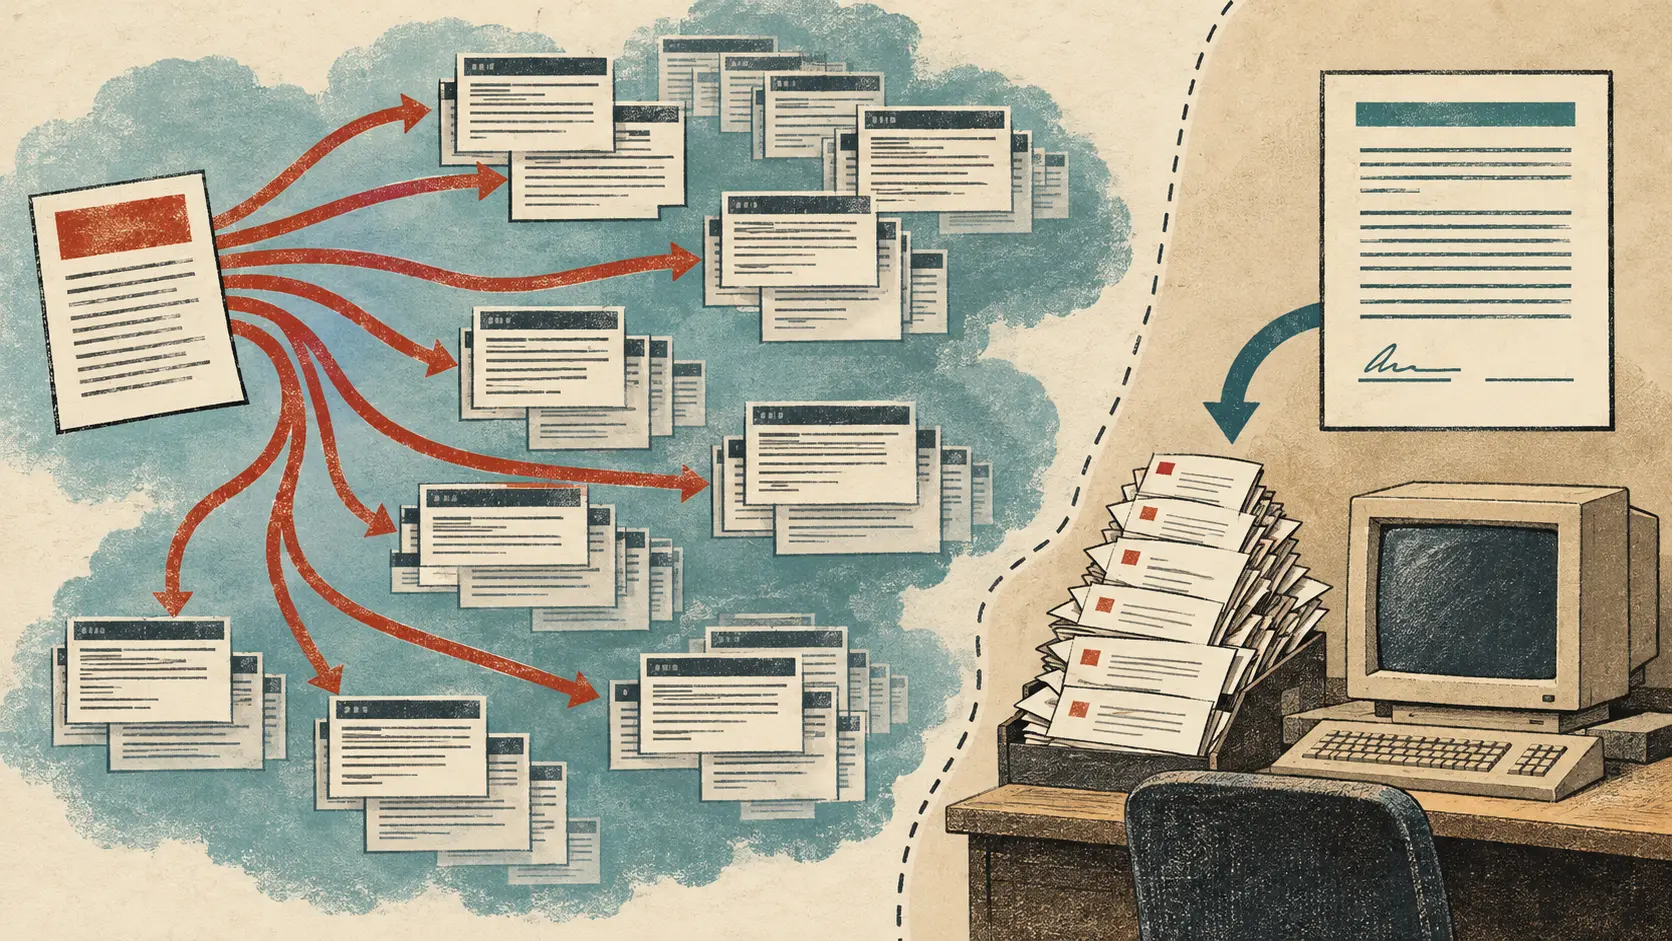
一则广告闯入近五千个 Usenet 新闻组,服务商随后收到 25 万美元诉讼威胁
1994 年 4 月 12 日,Internet Direct 的系统管理员称,一则绿卡抽签广告进入了近五千个 Usenet 新闻组;服务商已停用相关用户,并收到广告方 25 万美元的起诉威胁。关键不在谁能按下全网删除键,而在谁握有发帖者的接入账户、又是谁承担后续投诉的成本。
北美国家电信趋势
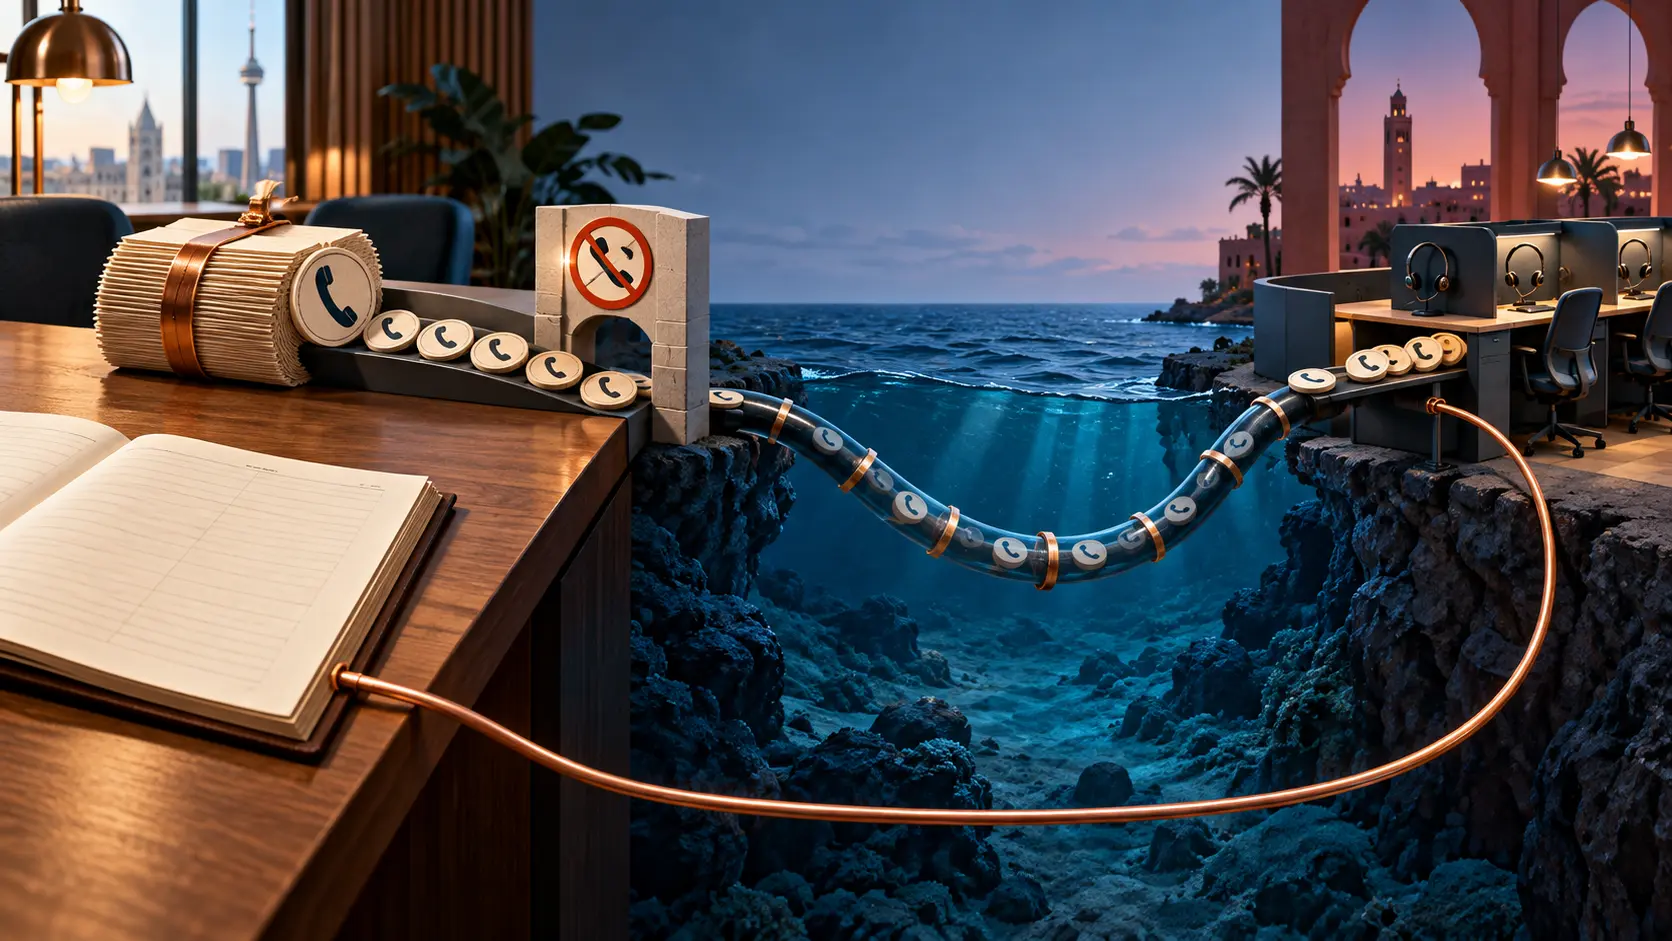
电话打自摩洛哥,10.6万加元罚单落在魁北克
家具商把部分推销电话交给海外呼叫中心。加拿大监管机构追到了委托方,又亲手删掉原罚额中站不住脚的一笔附加费。
案例档案
蜜罐在远方,举报却从你的服务器发出
LightScope 把生产服务器的关闭端口变成探针,还承诺自动向运营商举报。它自己的数据页却提醒:IP 地址不是责任人的身份证。
案例档案
榜首花钱买来的,谁负责告诉订房人?
在 Booking.com 上订房,页面把排序、房源和房东消息接成一条顺滑的路。欧盟委员会把这条路拆开,查三个问题:房源怎么验,预订资料怎么流转,付费冲上前排的结果有没有亮明身份。案卷刚打开,执法权已经先换了手。
报道
RIPE 提案设了三道反滥用时钟,恢复条件却中途换了
累计 14 天会启动程序,7 个工作日决定补救期限,RIPE NCC 还须在核实合规后的 1 个工作日内解除限制。时间表写得很清楚。问题在于,提案对“已经修好”的定义在通知之后变了。

报道
RIPE 滥用处置提案还需说明限制如何解除
RIPE 2026-02 号提案把基础设施层网络滥用的处理路径写得相当具体:谁能报告、如何计算触发门槛、何时送达通知、给多长整改期,以及随后可能采取哪些行政限制。真正缺少细节的,或许是反向路径——什么证据能让限制按时结束。
案例档案
FTC征询平台广告优化是否助长冒名诈骗
美国联邦贸易委员会正在征询:平台广告优化若帮助冒名诈骗触达消费者,是否应纳入现有规则。此次公告只是收集证据,并未给平台新增义务。
亚太地区国家电信趋势
手机上的骚扰标签,谁来负责摘掉?
TRAI 的新条文不只要求更快发现骚扰,也要求给被标记者申辩、撤标的机会。个人拉黑一个号码,与改变一份已经传到其他运营商的记录,难度并不相同。
亚太地区国家电信趋势
手机号被转走之后,一张求助页面能做什么
Amaysim 的 13 次身份核验遗漏,与 Ezee Mobile 漏登举报指引,是两起独立调查。把它们放在一起读,才能看清号码安全为什么不能只看罚款金额。

报道
删除 ROA,并不等于滥用已经停止
RIPE 2026-02 号提案以获准基础设施黑名单上的持续记录作为程序触发条件,却又允许在涉及 RPKI 时删除某个“适当的 ROA”来恢复状态。两类记录回答的是不同问题:一个说明谁被授权从哪些前缀发起路由,另一个本应说明被举报的网络活动是否已经得到纠正。草案还没有把它们清楚地连起来。

案例档案
Svea Bank 自述的反洗钱整改与瑞典金融监管局的处罚记录之间的落差
瑞典金融监管局(Finansinspektionen,FI)于 2025 年 12 月 17 日对 Svea Bank AB 处以 1.7 亿瑞典克朗的行政罚款并发出正式警告记录(anmärkning),认定其在 2022 年 4 月 30 日至 2023 年 5 月 1 日期间违反多项核心反洗钱规则。Svea Bank 随后的 2025 年度报告宣称所有整改措施已"按计划完成",并由内部审计职能验证、定期向监管局报告。本文以 FI…

案例档案
Svea旧网络块背后的四方链条:193.105.138.0/24 的注册托管从未随合并而交接
当一家银行在监管处罚后三个月内没有任何公开的整改记录时,读者通常会追问监管者做了什么。但对遗留网络块 193.105.138.0/24 而言,更根本的问题在处罚之前就存在:围绕这个地址块的注册托管链条上,登记人、担保 LIR、路由运营方与对外显示的滥用联络邮箱各自指向四个不同的主体,而且没有任何公开文件记录这段责任在 2021 年 AS 创建或 2022 年银行合并时被移交给现行运营者。本篇调查以 RIPE 数据库镜像、Svea 集团自有文件与合并公告为依据,还原这条从未闭合的托管链条。

案例档案
三个月后无后续:Svea Bank 制裁决定与 abuse 联络渠道均未产生可证明的整改
2025 年 12 月 17 日,瑞典金融监管局(Finansinspektionen,FI)对 Svea Bank AB(组织号 556158-7634)作出决定(FI dnr 23-13249):一项正式批评(anmärkning)和 1.7 亿瑞典克朗的制裁金,理由是违反反洗钱规则的核心部分。决定书的执行部分只有这两项,没有整改命令(föreläggande),也没有报告义务。三个月后,公开记录显示:FI 没有公布任何后续执法行动,Svea Bank 没有对这项决定提出上诉,两条问责渠道——监管制裁与 RIPE 注册库对遗留网络块…

案例档案
只验证送达、从不证明处理:Svea 旧网络块滥用联络渠道的问责断点
当一份监管处罚决定书里只有一条公开批评和一张罚单,而没有任何强制的整改命令;当一张路由了多年的网络地址块在注册数据库里挂着一个技术上"有效"的滥用联络邮箱,却找不到任何公开记录证明这个邮箱处理过一份报告——问责究竟发生在哪里?本文以瑞典 Svea Bank AB 的两套问责渠道为样本,追问这个问题。

案例档案
只验证送达、从不证明处理:Svea 旧网络块滥用联络渠道的问责断点
当一个注册数据库中的滥用联络地址每年都通过技术验证,却没有任何公开记录显示它处理过一份报告时,问责实际发生在哪里?对瑞典 Svea 银行集团遗留网络块 193.105.138.0/24 的这桩案例,答案不在注册库,而在瑞典金融监管局的一份处罚决定里。

报道
Svea 滥用联络角色:可投递性验证,而非可证明的处理
在 RIPE 数据库中登记并被多个第三方镜像渲染的 Svea 旧网络块滥用联络方式,是一个沿 Verizon Business/UUNET 谱系承袭下来的共享邮箱。RIPE 政策对该属性每年至少验证一次,但验证只检查技术可投递性——语法、域名、邮件服务器配置——从不证明有人阅读或回应报告。本研究检索到的公开来源中,没有任何一份记录显示该邮箱曾就 193.105.138.0/24 收到、答复、升级或整改过任何报告;而针对 Svea Bank AB 唯一可证明的问责事件,走的是与注册表联络界面完全分离的金融监管渠道。

案例档案
斯维亚滥用联络链上的“联络剧场”:同一个威瑞森邮箱,只验证送达、从不证明回应
当 Svea Ekonomi AB 于 2022 年 1 月 3 日并入 Svea Bank AB 时,其 RIPE 注册记录中为遗留地址段 193.105.138.0/24 显示的滥用投诉联络邮箱,并不是一家瑞典银行的专用信箱。多个独立镜像在该地址段上渲染出的联络地址是威瑞森域名邮箱——一个同样出现在与斯维亚毫无关系的英国与托管商地址段上的运营商时代通用联络。本简报要追问的是:这个邮箱究竟是一个有人值守、能够预防与检测滥用的运营渠道,还是注册数据库中的一处“联络剧场”。

报道
斯维亚滥用联络链上的控制分裂:谁握有预防与检测,而哪一种问责真正落地
当 Svea Ekonomi AB 于 2022 年 1 月 3 日并入 Svea Bank AB 时,其 RIPE 注册记录中的滥用联络面并未随合并一起更新。将近四年后,这条联络链呈现出一个值得拆解的结构:一部分对象被运营方冻结在 2021–2022 年,一部分角色对象在 2026 年仍被维护,而唯一可以证实已经启动的问责,来自一个与滥用联络完全无关的监管渠道——瑞典金融监管局的 1.7 亿克朗反洗钱罚款。