
主题
滥用联系人经济
在主题维度下,滥用联系人经济主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
号码资源协会
投诉信为何寄错邮箱:RIPEstat滥用联系人查询层的准确率真相
投诉信为何寄错邮箱:RIPEstat 滥用联系人查询层的准确率真相 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。号码资源协会情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
欧洲与中东机构
注册库里的“接力棒”交给了谁:Svea 合并后滥用举报角色的问责之问
2022 年 1 月 3 日,瑞典的 Svea Ekonomi AB 并入 Svea Bank AB 并随之在法律上消失。三年多之后,互联网号码注册库中承载这家企业家族滥用举报职责的几个角色对象,仍然沿用着旧名称、旧地址,甚至一个第三方邮箱。本简报追问一个此前报道尚未回答的问题:在公开记录里,有没有任何独立于注册库本身的证据表明,这些注册的角色账户在合并之后真的在接收并处理滥用举报——还是说,它们只是继续运行着的管理性制品?

案例档案
RIPE 地区滥用举报的真实去向:谁在接线,谁必须回应,谁被通知
当你在欧洲、中东或中亚的网络中遭遇垃圾邮件或钓鱼攻击,按照 RIPE NCC 的指引,你的举报永远不会成为注册机构面前的一起执法案件。指引让你通过 Abuse Contact Finder(RIPEstat)找到该 IP 所属网络的 abuse-c 邮箱,然后把证据寄往那里;此后,回应的义务属于网络运营商,而非 RIPE NCC。本研究沿举报一方重建这条控制链,并以 2026 年 5 月 7 日修订的 RIPE-858 关闭程序——特别是其删除纸质邮寄提醒的改动——作为问责面的最新变量。

全球区域 ISP
INFINITYWIFI(AS210057):一个只登记了举报邮箱,却没有任何公开检测与响应证据的网络
一家意大利小型 ISP 在 RIPE 数据库里的记录近乎无可挑剔:组织归属明确、abuse 联系邮箱齐全、两个 IPv4 前缀在 2026 年 6 月至 9 月间持续稳定广播。但当问题从“这条记录是否干净”换成“这家运营方如何预防、检测和响应滥用与故障”时,公开证据几乎立刻中断。本报告沿着防预防—检测—响应这条控制链条逐层检验:哪些层有可验证的公共工具,哪些层完全空白,以及什么样的可观测事件才足以证明其修复能力是持久的。

欧洲与中东云服务
不再发言的自治域:AS210972 与“Tideo Administration”责任缺口
一个丹麦小运营商的 RIPE 角色对象在业务关闭、路由休眠之后仍然留在注册库里,而它的管理联系人字段指向的不是一个具体的人。
案例档案
RIPE NCC 滥用联系方式最后手段调查:从未启用的除名制裁与成员救济链
RIPE NCC 的关闭与注销程序文件 RIPE-858 于 2026 年 5 月 7 日修订,将通知方式全面改为电子邮件;文件所载的最终制裁——终止会员资格并注销注册资源——针对无效滥用联系方式从未公开执行过。本文重构成员的救济链条,并追问 5 月修订是否改变了这一控制面。

欧洲与中东区域 ISP
INFINITYWIFI(AS210057):门店客流与网络资源之间的账目尚未对上
INFINITYWIFI(AS210057):门店客流与网络资源之间的账目尚未对上 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

报道
RIPE 滥用联系人验证 2025–2026:从不落地的执法记录
2025 至 2026 年的官方文件显示,RIPE NCC 的 abuse-c(滥用联系人)验证机制已进入成熟、自动化的阶段,处理量有量化数字可查;但针对 abuse-c 不合规的最后执法手段——会员关闭与资源注销——在这份记录中依然从未被启用。本文以 RIPE NCC 2025 年度报告(ripe-855)、2026 年度活动计划与预算(ripe-850)以及 2026 年 5 月最新修订的注销程序文件(ripe-858)为依据,核验这一执法尾巴是否发生了变化。

案例档案
Svea Ekonomi 名称背后的滥用举报角色:三条路径与一次合并的问责转移
Svea Ekonomi 名称背后的滥用举报角色:三条路径与一次合并的问责转移 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。案例档案情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

报道
LACNIC警告有人兜售参会者数据库,但这还不是泄露通报
一封推销数据库的邮件,足以证明收件人正在被盯上,却不足以说明数据从哪里来。LACNIC 对 LACNIC 46–LACNOG 2026 参会者发出的警告,恰好划出了这条界线。现在缺少的不是更响亮的结论,而是一份能够随证据更新、又不暴露个人信息的来源与事件定级记录。
号码资源协会
RIPEstat 滥用联系人查询器:验证了邮箱,未验证回应
RIPEstat 滥用联系人查询器:验证了邮箱,未验证回应 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。号码资源协会情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

报道
LACNIC 博客的 XARF 指南数了七个必填字段,规范列出的却是八个
少掉的是 `sender`:它把提出投诉的组织与实际传送报告的组织分开。只有把版本、字段清单和角色一并留下,“验证通过”才是一项可以复核的事实。
号码资源协会
RIPE 滥用联系人验证:一条能走到会员关闭的升级阶梯,却缺少 2025–2026 年的执行数据
RIPE NCC 的自动化验证能确认一个滥用邮箱存在、能解析并且可以收信,但它从不回答另一个问题:投递到该邮箱的滥用举报是否被处理。这条控制链的书面终点写在会员关闭与资源注销程序里;而公开可查的量化基线,仍然停留在 2017–2019 年。

号码资源协会
RIPE 滥用联系人验证:可达性检查证明什么,又不证明什么
RIPE NCC 至少每年自动核验一次其服务区域内登记的互联网资源的滥用联系人邮箱:地址格式是否合法、域名是否有效、地址是否为可疑的伪造或蜜罐、邮件能否送达。这套流程把失联联系方式清出登记库的能力有据可查;但它明确不衡量举报送达之后是否有人处置——而那恰恰是滥用响应的真正承诺。

报道
APNIC 要让登录读取 IRT 邮箱的当前状态
如果今天的 IRT 联系状态已经改变,账号就不应继续继承昨天复制下来的一次锁定判断。APNIC 的 2026 年路线图拟在登录时检查持续追踪的 IRT 邮箱有效性,不再只依赖静态账号锁定标记。看似只是一次取值方式调整,实质上却在重新指定:决定成员能否进入 MyAPNIC 时,哪一份证据才是事实来源。

报道
TWNIC的表格显示:68次验证在30天门槛后完成
328 个成员的账目在算术上闭合,但累计节点意味着 68 次验证在访问限制门槛之后才完成,公开材料没有对应说明采取了哪些措施。

欧洲与中东云服务趋势
Hetzner 服务器交给新主人,旧账户的邮件权限不会当然随行
机器已经出现在客户的项目里,不代表依赖邮件的应用已经交付完成。Hetzner 把邮件端口限制绑定到账户;服务器转给另一账户后,适用的是新所有者的规则。设备的运行历史与账户的通行资格,是两种不同资产,不能在交接清单里被合并成一个勾选框。

全球机构趋势
RIPE ABUSE:从公开联系渠道到可验证的修复链条
RIPE ABUSE 提供了针对互联网号码资源提交滥用报告的公开入口,但联系信息的存在、可达性验证与具体案件的持续处理,属于三个不同的控制状态。要判断这一机制是否真正降低风险,必须追踪报告由谁接收、谁负责下一步行动,以及哪些公开记录能够证明问题已被修复并避免复发。

报道
LACNIC 的滥用联系人锁定规则不在政策手册里
政策手册负责说明什么叫不合规,帮助页面负责告诉会员系统会把门锁上。两份公开文件之间,缺的不是技术说明,而是一张能把规则、权限和后果对在一起的控制凭证。
案例档案
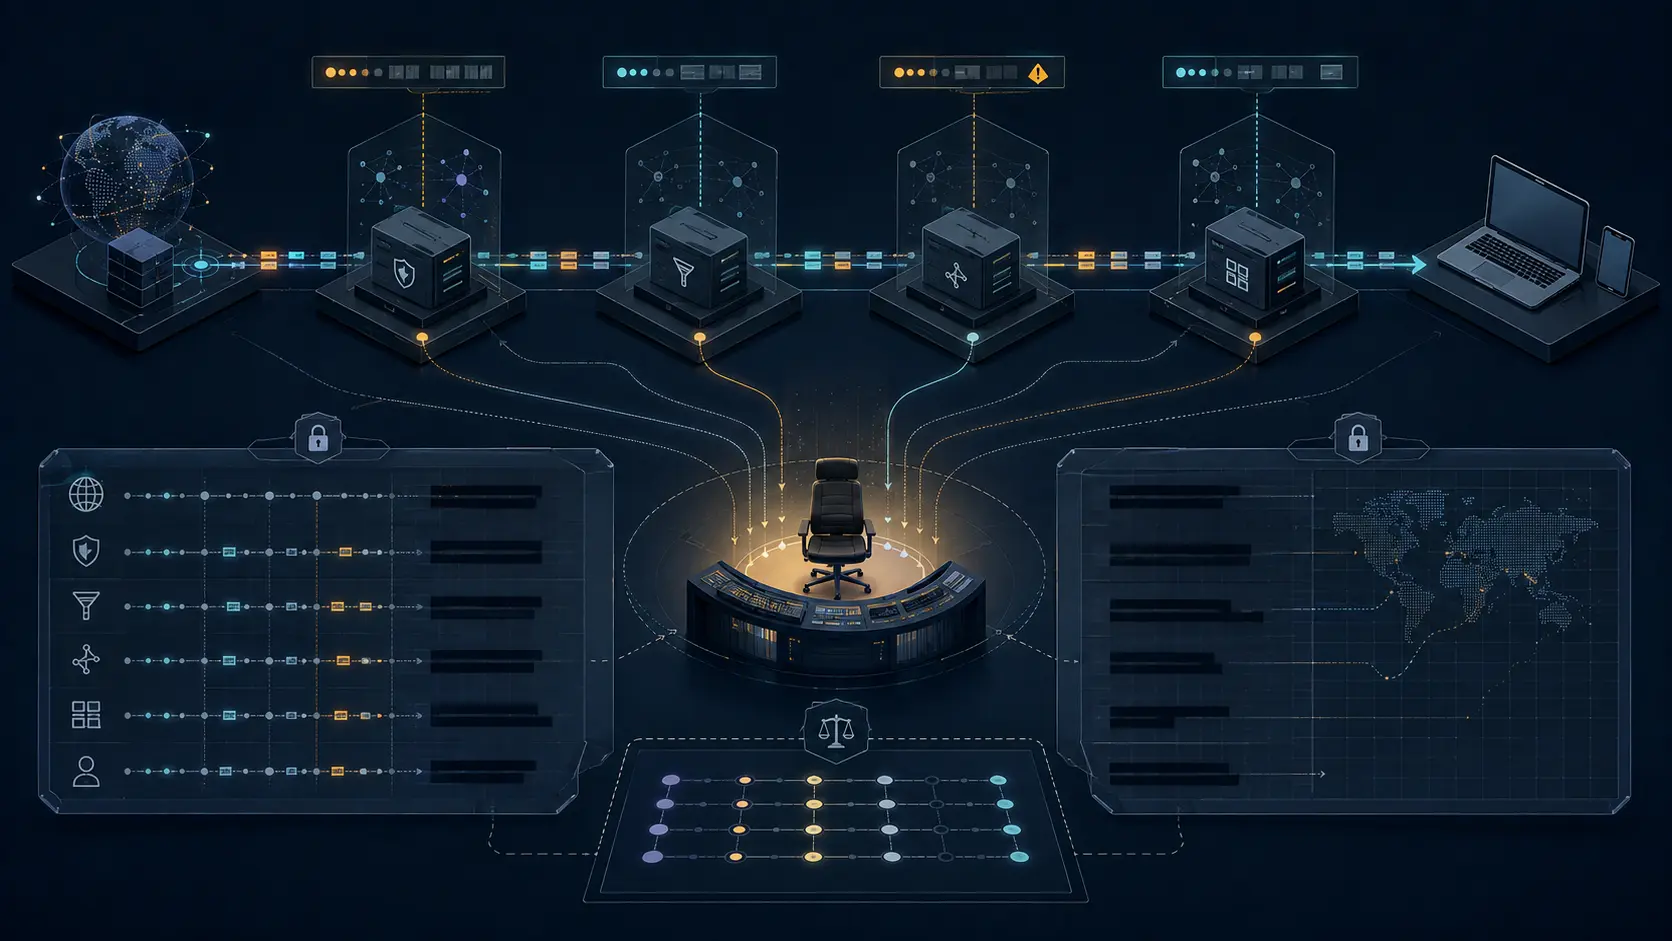
Proxy-Status 链不会替你指定事故负责人
RFC 9209 能让故障经过哪些中间层、在哪一跳呈现何种异常变得更清楚,却不会因此产生一个有权处置且必须回应的人。协议之外还需要一张中间层故障交接矩阵,把公开或受限的跳点标识与运营主体、响应时限、证据保管和决策权限连接起来。