
地域
欧州
欧州 の地域調査・分析は、同じ地域市場またはガバナンス領域で、企業、人物、政策動向、ネットワーク運用、投資の兆し、データセンター需要、通信事業の実施状況、市場の制約がインフラ整備をどう形作るかを解説します。このページは、公開されている報道を、証拠、地域の主体、運用上の依存関係、市場の文脈、顧客や規制への影響と結び付け、通常は別々のトピックや企業ページに分かれている情報をまとめます。読者は、誰が活動しているか、どの兆候が公開された証拠に裏付けられているか、地域固有の実行リスクが広範なインターネット基盤戦略とどう関係するか、また顧客、パートナー、規制当局、資本計画に影響し得る変化を比較できます。さらに、地域の地理、関連するインフラ分野、公開された証拠、単なる記事一覧よりも役立つ実践的な論点を理解できます。
グローバルのクラウドサービス
TeamViewer が製品境界を企業 IT の説明責任テストにした
TeamViewer Germany GmbH は、リモート接続ベンダーが製品境界をスローガンとして顧客に受け入れさせることはできず、境界はセグメンテーション、ログ、保証、顧客向け時系列によって証明されなければならないという説明責任の問題があるため、リスクと説明責任のケースである。公開記録は、顧客、医療管理者、リモートサポートプロバイダー、調達チーム、脅威インテリジェンスチーム、取締役会にとって重要であり、企業 IT の侵害が気付かれないうちに製品管理のリスクになっていないという証拠を必要としていた。

記事
RIPE NCC の最初のマンデート:サービスビューローか地域主権者か
創設時の記録は、結果的なレジストリ権限を、ネットワーク管理、財産権、領域管轄権から分離する。
記事
アムステルダムが欧州の番号レジストリの首都となった理由
アムステルダムは、技術的な近接性、制度的支援、そして実践的な立ち上げプロセスを通じて、RIPE NCC の運用拠点となった。1992年にそこに設置されたオフィスは、後にオランダの協会の公式所在地となったが、現存する証拠は、その経緯を欧州のネットワークからの代表的な委任に変えるものではない。

記事
フォーラムとしての RIPE、企業としての RIPE NCC:曖昧になった分離
RIPE のオープンフォーラムは法人格を持たずに政策を形成でき、一方 RIPE NCC はスタッフを雇用し、資産を保有し、契約を結び、レジストリを運営することができるが、全ての企業行為をコミュニティの決定に変えるわけではない。この分離は擁護可能で生産的だ。弱点は別の点にある。参加からコンセンサスへ、コンセンサスから実装へ、そして実装から強制力のある救済へと至る過程には、共有される会合、人員、言葉が可視化を難しくする制度的境界が横たわっている。

記事
ヨーロッパの最後の/8と RIPE NCC の創設前提の終焉
2012年9月14日、RIPE NCC はすべての使用可能な IPv4 アドレスを使い果たしたわけではなかった。それは、文書化された必要を評価し満たすために設計されたレジストリが、最後の/8をローカルインターネットレジストリあたり1つの上限付き/22割り当てによって配給し始めるという、異なる割り当て体制へと移行したのである。不足は技術的なものであり、そのルールの影響は制度的なものであった。

記事
RIPE NCC メンバーシップ以前の貢献者委員会
RIPE NCC がオランダの会員制協会となる以前、その制度的中核は、RARE、次いで TERENA の法的傘下で活動するサービス貢献者の委員会であった。それらの貢献者は、予算、料金、活動、移行そのものに対して重大な影響力を行使した。彼らの経験は、運営上の利害が、安定した憲法的形態を獲得する以前に、いかにして統治権力を生み出し得るかを示している。

欧州・中東のクラウドサービス
MongoDB Atlas はクラスターではなく、受け入れられたデータ変更によって試される
MongoDB Limited は BTW ディレクトリで審査中の企業エントリーであり、MongoDB Atlas は MongoDB が運用する製品基盤として調査対象となっている。重要なテストは、開発者が素早くデータベースを作成できるかどうかではない。スキーマ、インデックス、クエリ、バックアップ、権限、取得経路がすべて変化した後でも、実際の本番データ変更が受け入れられるかどうかである。

欧州・中東のクラウドサービス
Atlassian の真の AI テストは、スマートリプライではなく受け入れられた状態である
Atlassian B.V. は、既に多くのチームが作業の意味を記録する場所——チケット、ページ、インシデント、レビュー、最終状態——に製品が根付くソフトウェアグループの一角を占める。これにより、同社の AI と自動化の物語は、異例なほど具体的なものとなる。本当の問いは、Jira、Confluence、Jira Service Management、Rovo がより良い文章を生成できるかどうかではない。作業項目が、権限、コンテキスト、証拠、エスカレーションが損なわれずに、正しい受け入れられた状態に到達できるかどうかである。
欧州・中東のクラウドサービス
SUSE が売るのはアップグレードパス——狭さが価値を生む
SUSE のエンタープライズ向け約束は、Linux と Kubernetes が単純になることではない。顧客がテスト済みの組み合わせとエンジニアリングサポートを用いて、複雑なシステム群を既知のパッチ、バージョン、リカバリポイントの連続に沿って動かせることだ。この約束は有用だが、その道筋にとどまる労力が、回避しようとするシステム障害、移行、専門作業のコストを下回る場合に限る。

グローバルの機関
Cognizant、ランサムウェア復旧を IT サービスの説明責任の試金石に
Cognizant はランサムウェア復旧を IT サービスの説明責任の試金石とした。2020年の Maze インシデントは、クライアント、従業員、投資家、保険会社、セキュリティチームに対し、IT サービスプロバイダー自身の侵害環境が、依存する組織の継続性と露出の前提を変えたかどうかを問うことを強いたからだ。

グローバルのクラウドサービス
エストニア2007年 DDoS 危機:情報開示の迅速さがデジタル国家の説明責任の試金石に
エストニアの2007年 DDoS キャンペーンは、地政学的なサイバーマイルストーンとして記憶されがちです。しかし、より実践的な説明責任の教訓は狭く、そして今なお有効です:高度にデジタル化された公共部門が共有ネットワーク、銀行、メディア、ポータル、レジストラ、越境接続に依存している場合、攻撃の兆候、技術的診断、公式説明、市民の業務継続の間の遅れが、被害の一部となるのです。
インターネット史
DigiNotar、認証局の障害を運用上の危害管理の試金石に
DigiNotar の2011年の侵害は、不正な証明書の話だけではなかった。それは、一つの認証局の脆弱な管理、通知の遅れ、政府依存、ブラウザの信頼喪失、緊急移行の判断が、ユーザー、政府機関、依拠当事者が安全に通常の暗号化サービスを利用し続けられるかどうかを左右した、公共信頼の失敗であった。

インターネット史
Comodo が示した、証明書発行リスクは通知および執行リスクでもある
2011年の Comodo 登録局侵害は、証明書の数では大規模ではなかったが、委任された権限としては大規模だった。主要ドメインに対する9つの不正証明書により、認証局、ブラウザベンダー、OS ベンダー、ルートストアプログラム、ドメイン所有者、公共部門ネットワークは、Web PKI が暗号技術だけでなく、誰が発行し、誰が気付き、誰が失効させ、誰が不信を強制し、誰が修復が依拠者に届いたことを証明できるかに依存しているという厳しい事実に直面せざるを得なかった。

欧州・中東の機関
デジタルツインは工場の「今」を映すだけだ
シーメンスは、製品設計、シミュレーション、ライフサイクル管理、製造実行をつなぐ極めて広範なソフトウェアを提供する。難しいのは接続を描くことではない。通常の変更や部分障害の後も、すべてのモデル、BOM、権限、生産記録の整合性を維持し、製造業者が許容できるコストで実現することである。

欧州・中東のクラウドサービス
Redwood RunMyJobs と回復されたワークフローの厳しい経済学
RunMyJobs は、SAP ジョブ、ファイル転送、データロード、クラウドタスクなどの広大な環境を一元的に可視化することができます。しかし、その真価は通常の障害が発生した後に問われます。プラットフォームと運用者が何が起こったのかを特定し、危険な作業を二度行わないようにし、正しい状態を復元し、ビジネス上の期限前に、代替手段よりも低い総コストで完了できるかどうかです。

欧州・中東の国内通信事業者
euNetworks、アルプス経由パリ〜ミラノ間 1,057km ファイバールートを開通
euNetworks は、パリとミラノをより短く直接結ぶ新たなアルプス経由ファイバールートを開設した。

欧州・中東の国内通信事業者
Telenor が Bahnhof を買収、スウェーデンのブロードバンド事業を拡大
Telenor による Bahnhof の買収は、顧客、ネットワークインフラ、データセンター資産を単一の取引に統合するものです。

欧州・中東の国内通信事業者
Openreach、Project Gigabit の展開を拡大
Openreach の最新のロールアウトは、資金提供地域全体での建設とサービス稼働を通じて Project Gigabit が進展していることを示しています。

グローバルのデータセンター
OVHcloud の火災が示した、データローカリティは災害分離ではない
2021年3月の OVHcloud ストラスブールキャンパスの火災は、物理的なインシデントを永久的なデータ損失と欧州全体のサービスショックに変えた。その永続的な説明責任の教訓は、クラウド顧客が単に「バックアップ」を購入すべきだったということではなく、プロバイダーと顧客がすべての所在地、冗長性、復旧の主張の背後にある実際の障害ドメインを特定し、その後、使用可能なコピーとそれを復元する手段が同じ建物、サイト、アカウント、オペレーターの危機を生き残ることを証明しなければならないということである。
グローバルの機関
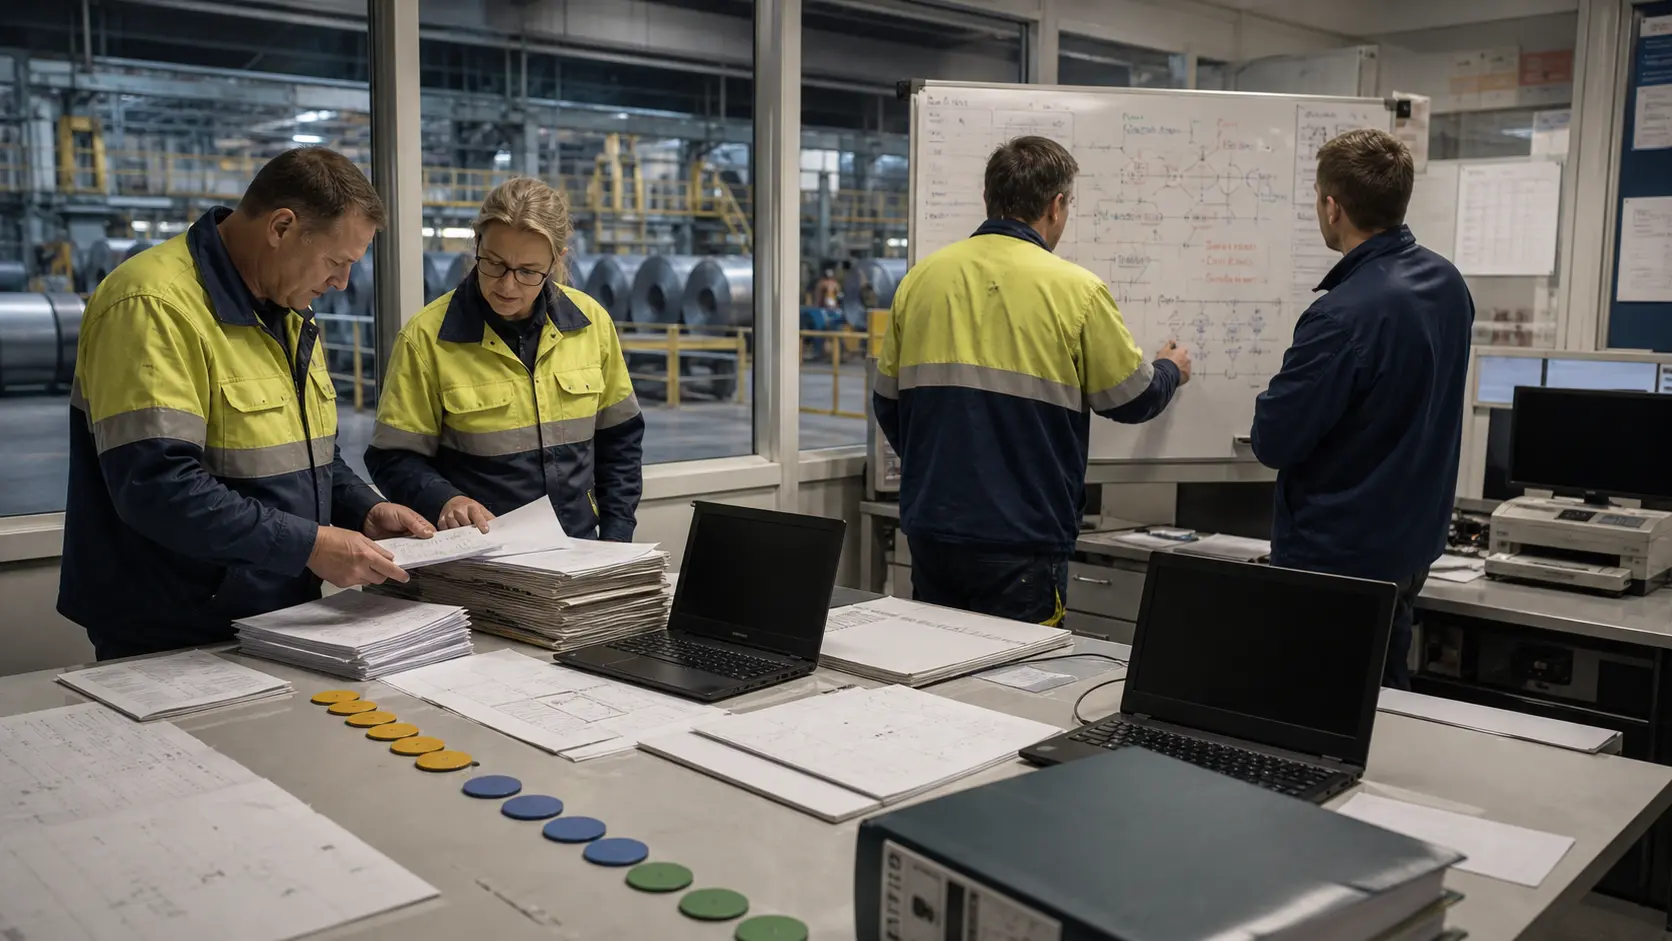
Norsk Hydro:手動復旧が管理記録の一部となった
Norsk Hydro による 2019 年の LockerGoga ランサムウェア攻撃への対応は、人々がペンと紙に戻った成功事例としてよく記憶されている。しかし、より有用な読み方はより厳密である。手動生産、公開された容量更新、支払い拒否、バックアップ主導の再構築、そしてその後の保険回収は、どの管理策が生き残ったか、どのサービスが機能しなかったか、そしてコストがどこに移ったかについての証拠を作り出した。この記録は、継続性が部分的で、労働集約的で、不平等であったからこそ貴重である。