
地域
欧州
欧州 の地域調査・分析は、同じ地域市場またはガバナンス領域で、企業、人物、政策動向、ネットワーク運用、投資の兆し、データセンター需要、通信事業の実施状況、市場の制約がインフラ整備をどう形作るかを解説します。このページは、公開されている報道を、証拠、地域の主体、運用上の依存関係、市場の文脈、顧客や規制への影響と結び付け、通常は別々のトピックや企業ページに分かれている情報をまとめます。読者は、誰が活動しているか、どの兆候が公開された証拠に裏付けられているか、地域固有の実行リスクが広範なインターネット基盤戦略とどう関係するか、また顧客、パートナー、規制当局、資本計画に影響し得る変化を比較できます。さらに、地域の地理、関連するインフラ分野、公開された証拠、単なる記事一覧よりも役立つ実践的な論点を理解できます。
グローバルの機関
Norsk Hydro:手動復旧が管理記録の一部となった
Norsk Hydro による 2019 年の LockerGoga ランサムウェア攻撃への対応は、人々がペンと紙に戻った成功事例としてよく記憶されている。しかし、より有用な読み方はより厳密である。手動生産、公開された容量更新、支払い拒否、バックアップ主導の再構築、そしてその後の保険回収は、どの管理策が生き残ったか、どのサービスが機能しなかったか、そしてコストがどこに移ったかについての証拠を作り出した。この記録は、継続性が部分的で、労働集約的で、不平等であったからこそ貴重である。

グローバルのクラウドサービス
Fujitsu Horizon:公共会計スキャンダルとサプライヤーの記録
Horizon スキャンダルは、郵便局の訴追の物語として語られることが多いが、人的被害と制度的権力に関する限りそれは正しい。しかし、これはサプライヤーの説明責任の物語でもある。Fujitsu とその前身は、システム、サポート知識、欠陥記録、リモートアクセス機能、そして郵便局の決定や裁判所が依拠してきた技術的証拠を運用してきた。問題は、ソフトウェアサプライヤーが単独で郵便局長を訴追したかどうかではない。システム証拠を実質的に管理していたサプライヤーが、信頼性の低い会計データを実際よりも確実に見せかけるのを助けたかどうかである。

グローバルの機関
NHS England と WannaCry:パッチ適用の失敗がケア継続性の試練となった事例
WannaCry は、単に忘れられたパッチを露呈したのではなく、ガイダンスを発行し危険を検知しながらも、患者ケアが依存する前に地域組織が行動したことを証明できなかった分散型の説明責任システムを明らかにした。NHS England の事例は、この障害がサイバー衛生の欠如をキャンセルされた予約、救急ケアの転送、紙の回避策、診断の遅延、そして是正のための公的費用に変換した点で重要である。実務上の問いは、パッチ適用、サポートされていないシステム、地域トラストの自治、国家的ガイダンス、インシデント対応、継続性の選択を誰が管理したかである。
グローバルの機関
Viasat KA-SAT:戦時依存を露呈した衛星障害
2022年の KA-SAT 障害は、衛星ブロードバンドが戦場通信、農村インターネット、風力発電所の運用、政府依存に使用されると、抽象的な宇宙資産ではなくなることを示した。衛星自体が破壊されなくてもサービスは停止し得る。管理プレーンの侵害、モデムの損傷、国境を越えた顧客依存が、商用ネットワークのインシデントを公共セクターの継続性とトランジットの説明責任事例に変えるのに十分だった。

グローバルのクラウドサービス
AnyDesk が証明書失効をもってリモートアクセスに関する説明責任の試金石とした
2024年の AnyDesk 侵害は、リモートサポートプラットフォームが侵入検知のみならず、顧客が継承する信頼トークンすべて──パスワード、署名証明書、更新チャネル、許可リスト、無人アクセス設定、ツールの信頼性判断に必要な証拠──に対して説明責任を負う必要があることを示した。

グローバルのクラウドサービス
TeamViewer、企業 IT 分離が製品信頼の義務である理由を示す
TeamViewer の2024年企業 IT 侵害は、同社のリモート接続製品環境の侵害として公表されなかった。しかしその境界こそが重要だ。信頼されるリモートアクセスベンダーは、企業侵害、ID 侵害、製品インフラが静かに一つの信頼ドメインに崩れ落ちないことを証明しなければならない。

グローバルの機関
Transport for London がサイバーインシデントを通勤者 ID アカウンタビリティテストに変えた
Transport for London の2024年のサイバーインシデントは、都市交通技術が生み出すアカウンタビリティが鉄道運行の枠を超えることを示した。顧客アカウント、オイスター払い戻し記録、スタッフアクセス、銀行情報、警察証拠、公共サービス継続性が、すべて同一の通勤者信頼記録の一部となったのだ。

グローバルのクラウドサービス
JetBrains TeamCity がビルドサーバーをソフトウェアサプライチェーンのアカウンタビリティ表面に変えた
2023年の TeamCity 認証バイパス脆弱性は、開発者インフラがバックオフィスのツールではない理由を示した。ビルドサーバーが攻撃者に到達可能な場合、ソースコード、署名シークレット、デプロイメントクレデンシャル、そして下流のソフトウェア顧客までが、すべて説明責任の対象となる。
グローバルのクラウドサービス
Sophos XG Firewall の緊急パッチが試すアプライアンス信頼と説明責任
2020年、Sophos XG Firewall の Asnarok ゼロデイ脆弱性に対する緊急修正は、クリティカルな運用信頼領域を、誰が露出を制御し顧客行動を促し復旧を証明できるかという公開テストに変えた。これにより Sophos はファイアウォール修正自体がアプライアンス信頼の説明責任テストと化した。

グローバルの機関
マークス&スペンサー、小売復旧を取締役会級のサイバーアカウンタビリティテストに
マークス&スペンサーは、2025年のサイバーインシデントとそれに伴う顧客データ更新、オンライン注文停止、財務影響の記録により、小売復旧を取締役会級のサイバーアカウンタビリティテストにした。この事例は、誰が影響範囲を管理し、顧客対応を行い、復旧エビデンスを管理できるか、また影響を受けた当事者が独自に検証できる範囲の限界を問うものとなった。

グローバルの国内通信事業者
Deutsche Telekom、ルーターファームウェアで問う国内 CPE の説明責任
Deutsche Telekom は、2016年のルーター障害、失敗に終わったボットネット攻撃、ファームウェア更新、裁判記録が、重要な運用信頼面を、誰が露出を制御し、顧客行動、復旧証拠、そして影響を受けた当事者が独自に検証できる限界を公に試す場へと変えたため、ルーターファームウェアを国内 CPE の説明責任の試金石とした。

欧州・中東のクラウドサービストレンド
Evernex、IT ライフサイクルサービスの台頭に伴い英国での存在感を強化
Evernex による Empowered/Orderwork の買収は、企業がインフラの長寿命化、運用効率、持続可能な技術管理をますます重視する中で、独立系 IT サービスプロバイダーが統合を通じて拡大する傾向を示している。
欧州・中東の国内通信事業者トレンド
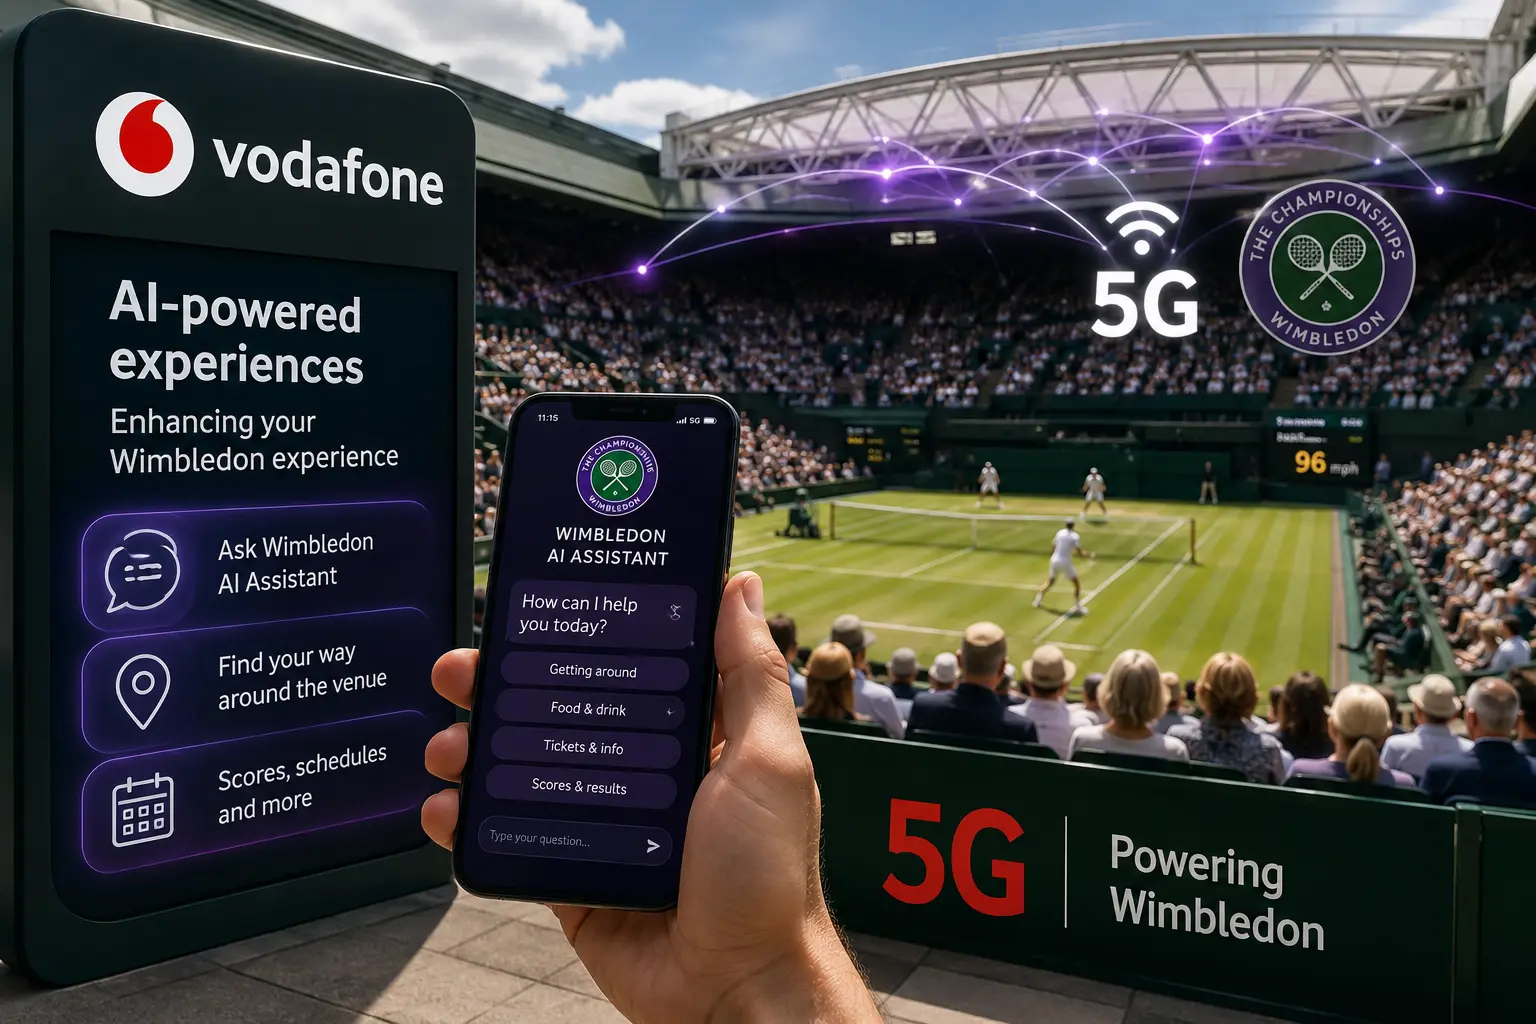
Vodafone、ウィンブルドンを通信 AI テストベッドに変える
Vodafone のウィンブルドンでの最新展開は、生のスポーツイベントが、事業者が AI ベースのサービスを全国展開前に検証する実際の実験室となっている様子を示している。

欧州・中東の国内通信事業者
Swisscom、既存事業者の信頼とイタリアリスクの移転
Swisscom の防御可能性は、国内インフラへの信頼、公共セクターへの関連性、スイスにおけるアクセスのボトルネックに基づいているが、Vodafone Italia/Fastweb の統合ははるかに複雑な通信リスクプロファイルをもたらす。
グローバルの地域 ISP
mioso Verwaltungs GmbH
エンティティは、アクティブ化されればグローバル BGP ルーティングに参加し、新たなトラフィック経路や依存関係をもたらす可能性のある AS 番号を保有しています。休眠登録の監視は、活性化が経路状況を変えうるため重要です。

グローバルの地域 ISP トレンド
TECH
TECH のようなレジストリエントリーは、ネットワークインフラストラクチャの主張の早期指標として機能します。これらの休眠リソースを監視することで、アナリストはエンティティが運用を開始したり、番号を移転したり、接続プロバイダーとして台頭したりする時期を特定でき、これはルーティングセキュリティや市場の動向に下流効果をもたらす可能性があります。

グローバルの地域 ISP トレンド
Universitaet Bern
Universitaet Bernの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルの地域 ISP トレンドの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
グローバルの地域 ISP トレンド
WEDEPLOY-SAS WEDEPLOY SAS
WEDEPLOY-SAS WEDEPLOY SASの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルの地域 ISP トレンドの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

グローバルの地域 ISP
Evolus-Fibre Evolus IT Solutions GmbH
Evolus-Fibre Evolus IT Solutions GmbHの企業情報は、企業が何を運営しているか、どこにリスクがあるか、そしてサービス、顧客、提携、所有権の兆候、公開証拠、市場における役割がインターネット基盤とどのように結びついているかを説明します。この概要により、読者は事業規模、サービス継続性、規制リスク、投資圧力、顧客依存度、関連する出来事を比較できます。

グローバルの地域 ISP
yangotech Yango Technology Services d.o.o. Beograd
yangotech Yango Technology Services d.o.o. Beogradの企業情報は、企業が何を運営しているか、どこにリスクがあるか、そしてサービス、顧客、提携、所有権の兆候、公開証拠、市場における役割がインターネット基盤とどのように結びついているかを説明します。この概要により、読者は事業規模、サービス継続性、規制リスク、投資圧力、顧客依存度、関連する出来事を比較できます。