
地域
欧州
欧州 の地域調査・分析は、同じ地域市場またはガバナンス領域で、企業、人物、政策動向、ネットワーク運用、投資の兆し、データセンター需要、通信事業の実施状況、市場の制約がインフラ整備をどう形作るかを解説します。このページは、公開されている報道を、証拠、地域の主体、運用上の依存関係、市場の文脈、顧客や規制への影響と結び付け、通常は別々のトピックや企業ページに分かれている情報をまとめます。読者は、誰が活動しているか、どの兆候が公開された証拠に裏付けられているか、地域固有の実行リスクが広範なインターネット基盤戦略とどう関係するか、また顧客、パートナー、規制当局、資本計画に影響し得る変化を比較できます。さらに、地域の地理、関連するインフラ分野、公開された証拠、単なる記事一覧よりも役立つ実践的な論点を理解できます。

欧州・中東の機関
GÉANT と欧州の科学研究を支える連合インフラストラクチャ
GÉANT は欧州の各国研究教育ネットワーク(NREN)に代わるものではなく、公共インターネットとは別のネットワークを運用しているわけでもない。GÉANT は光・IP 接続、アイデンティティ連合、クラウド調達、セキュリティ調整、グローバルな研究接続を含む大陸規模の共通レイヤーを提供し、大学や研究施設が国ごとの管理権を手放すことなく国境を越えて活動できるようにする。

欧州・中東の機関
GÉANT と欧州の連合型研究インフラ
GÉANT は、各国の管理権限を置き換えることなく、光・IP 接続、認証、クラウドアクセス、セキュリティ、グローバル連携のための共通大陸レイヤーを欧州の各国研究ネットワークに提供する。その重要性は連合にある。独立して統治されるネットワークが大陸規模で運用可能になる一方、権限、投資、運用責任は会員、機関、サプライヤーに分散されたままである。

欧州・中東のデータセンター
FuriosaAI、ストックホルムに15MW の AI データセンターを段階的に計画
Velox が建設を開始したが、最初の2MW フェーズと1,800基の RNGD アクセラレータは2027年初頭まで稼働しない見込み。

欧州・中東の機関
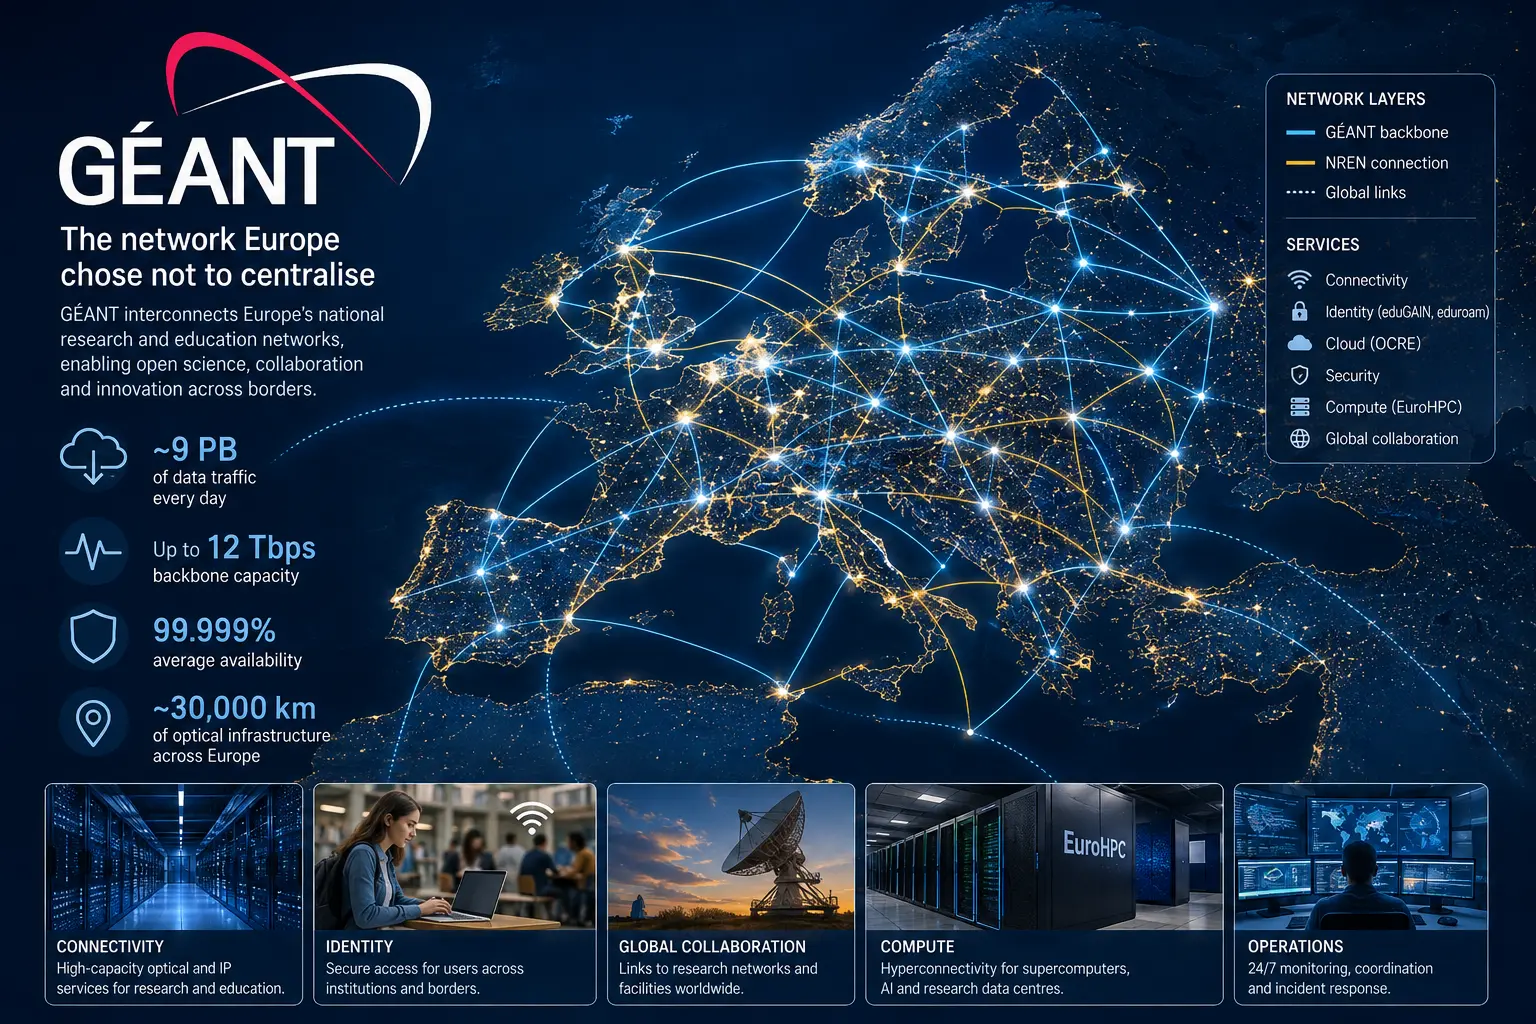
GÉANT:欧州の科学を支える連合基盤
GÉANT は、欧州の国立研究ネットワークを代替するものではなく、独立したインターネットを運用するものでもない。大学や研究施設が各国の管理を手放すことなく国境を越えて連携できるよう、光・IP 接続、連合アイデンティティ、クラウド調達、セキュリティ調整、グローバル接続という共通の大陸規模レイヤーを提供している。
欧州・中東の機関
GÉANT:欧州が分散型を選んだ研究ネットワーク
GÉANT は、欧州の各国研究ネットワークに対し、光容量、ルーティング、ID 管理、クラウドアクセス、セキュリティ、そして国際連携のための共通レイヤーを提供する。その強みは、独立して運営されるシステムの調整にあるが、同じ連合体であるがゆえに、単一の組織が科学研究の経路全体を所有したり、全ての故障点を管理したりはできない。
欧州・中東の国内通信事業者
2022年のAndorra Telecom DDoS攻撃は、国家接続の集中を説明責任の試験にした
アンドラ政府によれば、2022年1月の二つの夜、分散型サービス妨害攻撃により Andorra Telecom の一部利用者でインターネットと4G サービスが影響を受けた。DDoS はシステムへ侵入したりデータを盗んだりしなくても成立する。大量の不要トラフィックが国際回線、フィルター、その他の有限資源を使い切れば、正規利用者の通信を妨げられる。小国の接続が一つの国家事業者に強く集中している場合、公開イベントを狙った攻撃は家庭、企業、公共サービスの継続性問題になる。問うべきは、どの層が限界に達し、どの防御が実際に働き、何が復旧を証明したかである。

欧州・中東の地域 ISP
MIXの2025年ピアリングLAN耐障害性ノートが経路再収束を説明責任の試験にした理由
MIX は2025年6月、境界の明確な見解を示した。適切に容量設計され、設定されたネットワークであれば、一つの IX 経路の喪失が自動的に単一障害点になるべきではない。十分なトランジット容量と分散したピアリングが代替経路を提供できるからだ。しかし設計上の代替手段があることと、実運用で利用者への影響を抑えられることは同じではない。接続状態が変われば、経路の撤回、別経路の選択、トラフィック移動、安定化を証明する必要がある。MIX は共有基盤の挙動を、参加者は自らのポリシーと容量の挙動を、それぞれ同じ時間軸で示さなければならない。

欧州・中東のデータセンター
AS51987が示すEGT Euro Games Technology LTDのネットワーク上の輪郭
AS51987 が示す EGT Euro Games Technology LTD のネットワーク上の輪郭の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。欧州・中東のデータセンターの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

研究者
Olivier Bonaventure── 1 つの接続を複数ネットワークで存続させる取り組み
Olivier Bonaventure は、Multipath TCP を共有された研究アイデアから、インターネットの混沌とした現実に対してテストされたプロトコルへと転換し、モバイルデバイスや通信サービスで使用され、元の学術グループを超えて維持されるようにすることに貢献しました。彼の重要性は、彼が構築に協力した制度や導入経路にあり、彼一人が技術を発明したり実装したという主張にあるのではありません。

欧州・中東のデータセンター
AS51294から見るHUBARA:公開されたネットワーク識別子がホスティングの継続性に関わる理由
AS51294 から見る HUBARA:公開されたネットワーク識別子がホスティングの継続性に関わる理由の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。欧州・中東のデータセンターの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

欧州・中東の機関
SIDN Labs:国別ドメインレジストリを支える研究プラットフォーム
SIDN Labs は、学術的探究と、オランダの「.nl」ドメインエコシステムの実際の運用との間の、異例の位置を占めています。その重要性は、レジストリ、DNS、ルーティング、時刻サービスの可視性を測定、プロトタイプ、標準化活動へと変換することに由来しますが、限界も同じ制度的な取り決めから生じます。すなわち、このラボは独立的に.nl を運用するわけではなく、論文を宣言によって本番化することもできず、SIDN の財務、データアクセス、エンジニアリングチーム、公共の利益に関する優先順位に依存し続けているのです。
欧州・中東のデータセンタートレンド
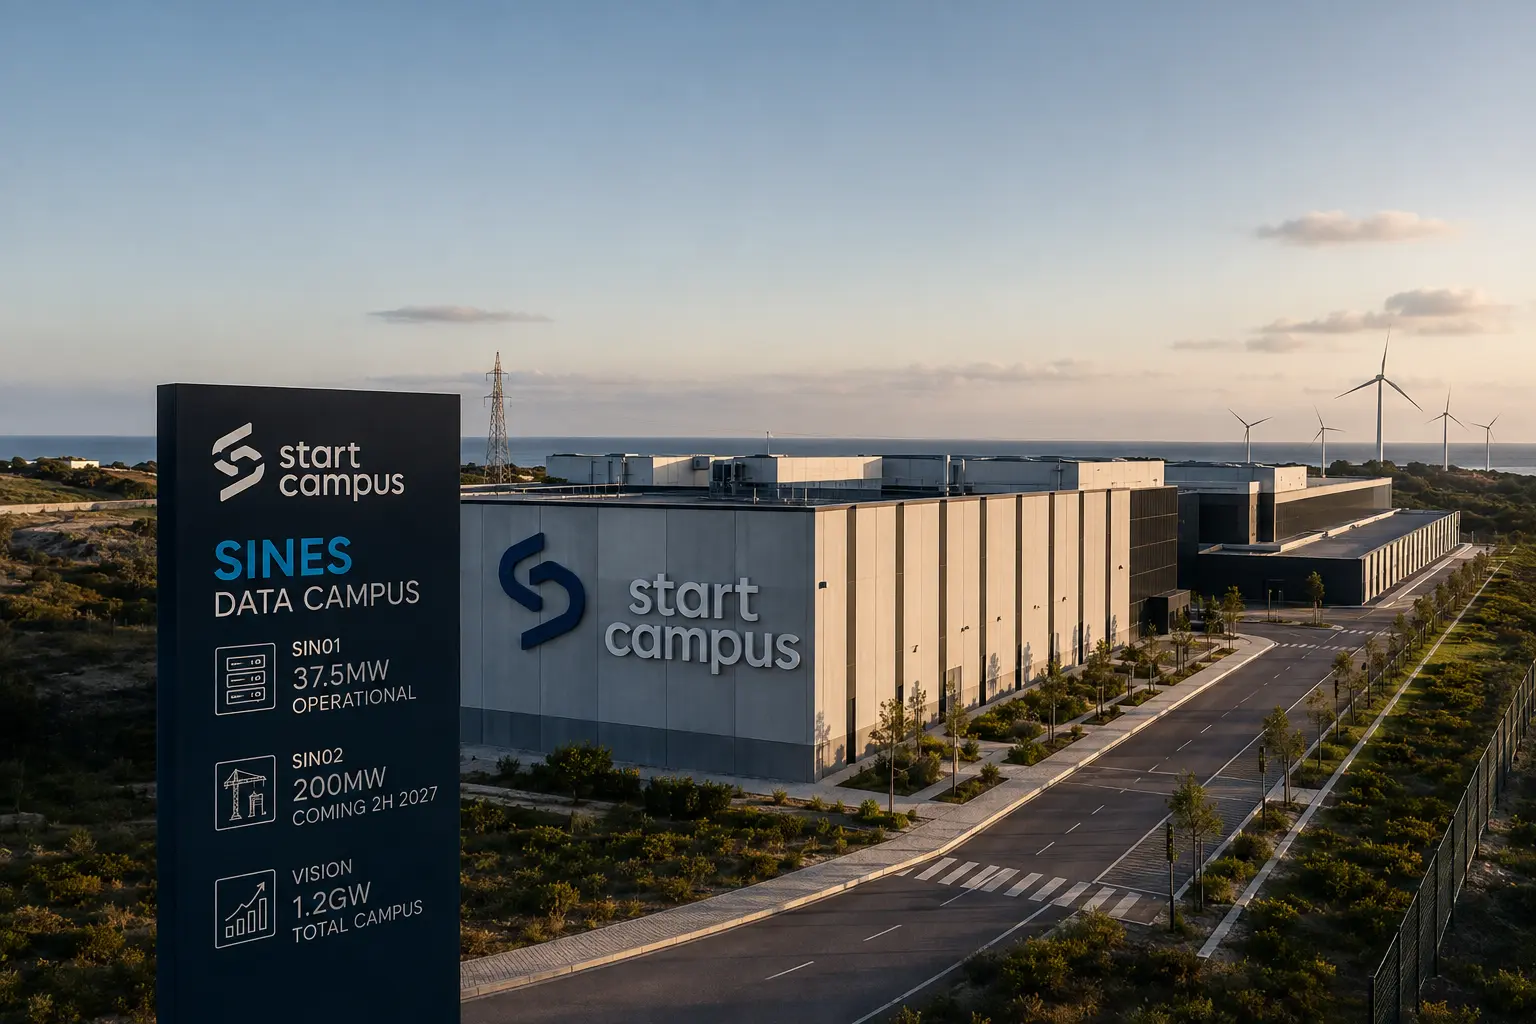
Start Campus、200MW の SIN02 を2027年開業目標に
Start Campus は2027年に200MW のデータセンターSIN02 を開設する計画で、Nscale は66,000基以上の Rubin GPU の展開を予定している。

リーダー
Jan KayserとLINXのルートサーバー可観測性移行を支えた運用上のトレードオフ
Jan Kayser が共同執筆者として名を連ねる2020年の LINX 技術記録は、ルッキンググラスの刷新を製品導入の物語ではなく、保守性、経路機能、実測されたメモリ需要、配置方式、既存運用基盤の再利用を調整する仕事として記している。
欧州・中東のクラウドサービストレンド
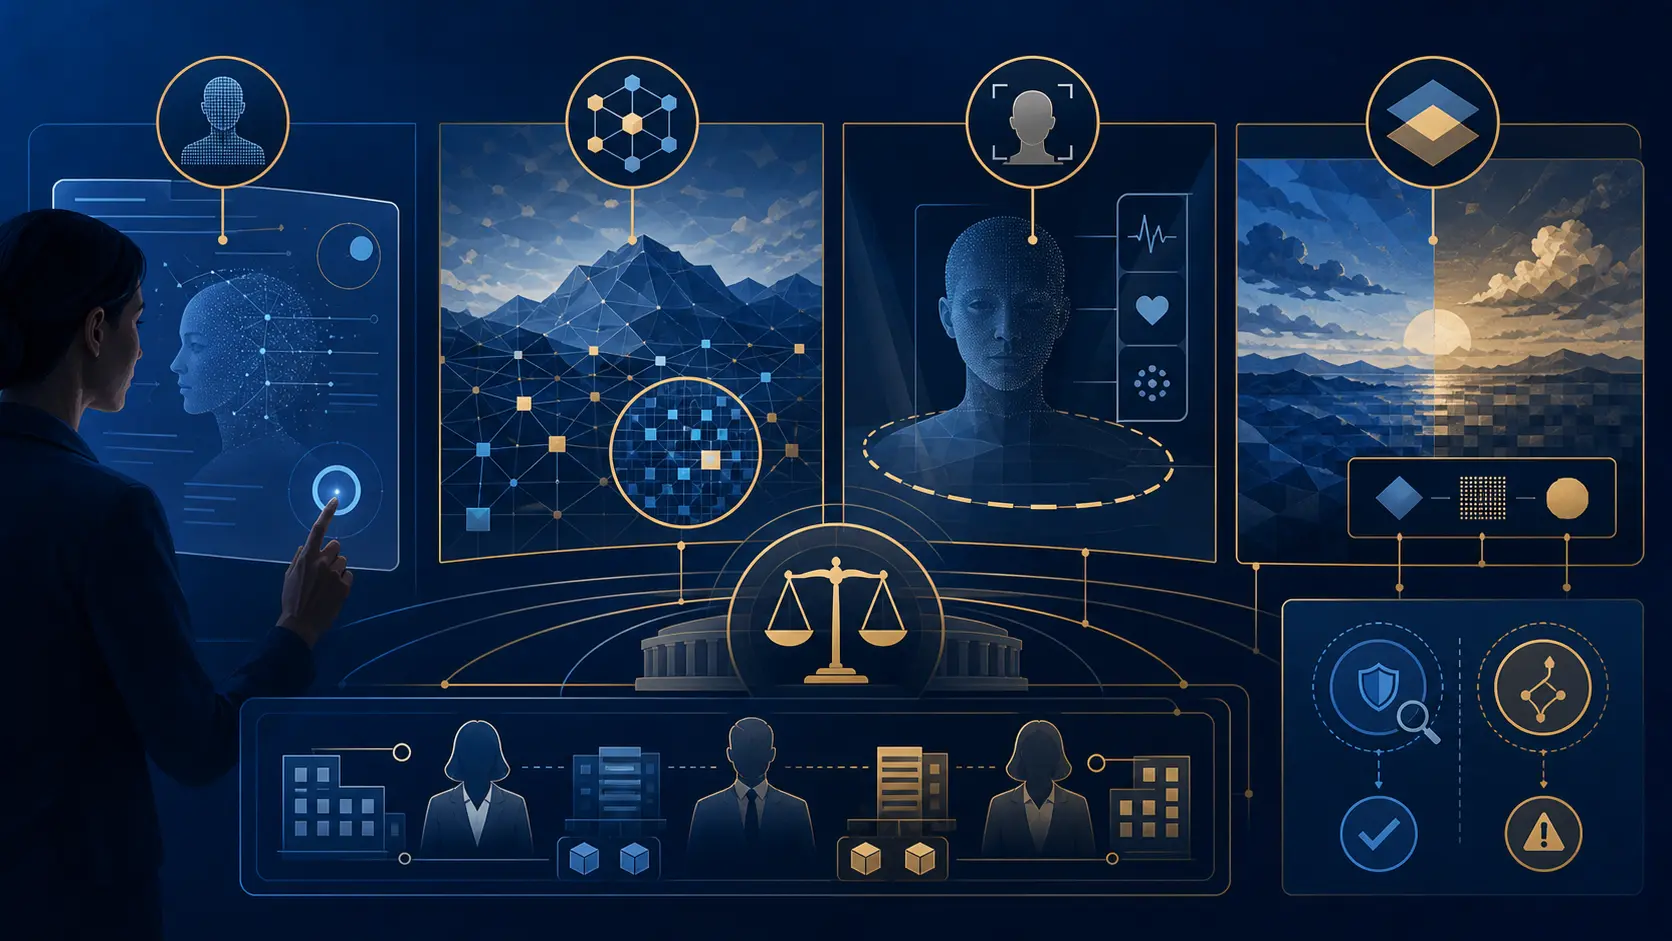
EUのAI透明性義務が適用開始、提供者と導入者で責任を分担
EU AI Act 第50条により、対象システムでは AI との対話告知、合成出力への機械可読な検出表示、特定の生体認識・ディープフェイク・公益目的テキストの開示が必要になった。法的義務は始まったが、支援コードへの署名は任意である。
欧州・中東の国内通信事業者
Virgin Media の2023年 AS5089 障害、経路消失とエッジ遮断が説明責任の試金石に
Virgin Media の2023年 AS5089 障害、経路消失とエッジ遮断が説明責任の試金石にの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。欧州・中東の国内通信事業者の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
ケースファイル
エストニアがIDカードを二つの状態に分けた時
ROCA は形式認証があっても新しい暗号解析で鍵が危険になる境界を示した。

欧州・中東の国内通信事業者
Telia Carrierの2016年ルーティングポリシー障害――Tier 1トランジットのフェイルオーバーが問う説明責任
Telia Carrier の2016年ルーティングポリシー障害――Tier 1トランジットのフェイルオーバーが問う説明責任の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。欧州・中東の国内通信事業者の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
欧州・中東の機関
.RUの2024年DNSSECロールオーバー障害が突きつけたゾーン署名検証の説明責任
2024年1月、ロシアの国別トップレベルドメインである.RU は、予定されていた DNSSEC のゾーン署名鍵ロールオーバーをきっかけに、大規模な名前解決障害を経験した。問題の核心は権威 DNS サーバーの台数不足でも、DNSSEC というプロトコルの破綻でもなかった。公開された DNSKEY と、実際に RRSIG を生成した秘密鍵の関係が食い違い、検証リゾルバーが署名済みゾーンを正しく認証できなくなったのである。
欧州・中東の国内通信事業者
AMS-IXの2023年LACP漏出が突きつけた、ピアリング・ファブリック分離の説明責任
共有ピアリング基盤の信頼性は、意図された設定ではなく、実際にフレームを遮断した境界、維持された BGP セッション、機能した代替経路によって証明される。
欧州・中東の機関
DENICの2026年.de DNSSEC障害が示した署名システム整合性の責任
.de の5月5日から6日にかけての DNSSEC 障害は、名前空間の継続性がサーバー数ではなく、署名済み状態の正しさ、検証結果を止める権限、運用環境と試験環境の一致によって決まることを示した。