
Veille
Derniers articles
Dernières analyses sur les opérateurs d'infrastructure, les décisions politiques, les mouvements de marché et les évolutions du pouvoir numérique.
Société des ressources numériques
Une préapprobation de transfert IPv4 exige un registre d’expiration
Une préapprobation répond à une question limitée: quel volume d’adresses un destinataire peut-il recevoir pendant une période donnée ? Elle ne désigne pas une source, ne réalise pas le transfert et ne prouve pas la mise à jour du registre.

Histoire d'Internet
La fenêtre qui refusait de s’ouvrir octet par octet : comment TCP évite le Silly Window Syndrome
Dans TCP, disposer de quelques octets libres ne signifie pas qu’il faille les annoncer aussitôt. Cette retenue empêche une petite ouverture de fenêtre de dicter durablement la taille des segments.

IETF
Un nombre sur deux octets peut mentir sur la charge utile : RFC 9876 et le contrôle du registre CoAP
CoAP définit Content-Format comme un petit entier qui identifie le type de média d’une charge utile et son éventuel codage de contenu. RFC 9876 renforce la procédure d’enregistrement associée: le code n’a de sens que si le type de média, les paramètres, le codage et la sémantique…

BDNOG
bdNOG publie qui supervise son comité exécutif, pas comment
Les pages de gouvernance de bdNOG distinguent clairement le Board, présenté comme l’autorité suprême, du comité exécutif (EC), chargé de la gestion. Le Board dit approuver les activités annuelles et tenir l’EC responsable. La procédure qui rend cette responsabilité vérifiable…

IETF
Un résolveur peut choisir le chiffrement avant que les opérateurs DNS se coordonnent
Chiffrer la liaison entre un utilisateur et son résolveur récursif ne protège pas l’étape suivante. Lorsque la réponse manque dans le cache, le résolveur peut encore interroger un serveur faisant autorité en clair. La RFC 9539 propose un compromis expérimental: permettre à chaque…

Histoire d'Internet
La fenêtre qui s’est refermée sans mettre fin à la connexion : le mode persist de TCP
Une fenêtre de réception à zéro ordonne à l’émetteur de s’arrêter. Elle ne lui dit pourtant ni que la connexion est morte, ni comment il apprendra que le récepteur dispose de nouveau de place.

Tendances mondiales des services cloud
Une poignée de main 0-RTT rapide ne prouve pas une transaction unique
TLS 1.3 et QUIC peuvent gagner un aller-retour lors d’une reprise de connexion. Ce gain de latence ne prouve pas qu’une requête modifiant l’état a été reçue, validée et exécutée une seule fois par l’application.

IETF
Un seul en-tête peut invalider toute une section : RFC 9875 et les groupes de cache HTTP
Une réponse peut associer des représentations stockées à un ou plusieurs groupes dans un cache et une origine URI identiques. Une requête non sûre peut ensuite désigner ces groupes pour une invalidation éventuelle. La limite essentielle est locale: il ne s’agit pas d’une…

Récits
AFRINIC a nommé cinq bénéficiaires parmi plus de 1 700 candidatures. Le registre de sélection n’est pas public
L’annonce d’AFRINIC identifie cinq personnes et qualifie la procédure de très compétitive. Elle ne publie ni le nombre exact de candidatures, ni la méthode de notation, ni les évaluateurs, ni l’acte de décision: elle prouve un résultat sans rendre la sélection reproductible.

IETF
Les zones catalogue transforment une liste DNS en pouvoir de provisionnement à l’échelle du parc
Un fichier vide signifie généralement qu’il ne contient rien. Dans une zone catalogue DNS, il peut constituer une instruction. Si un générateur publie par erreur un catalogue valide mais sans membres, les serveurs qui en dépendaient peuvent retirer les zones et leur état associé.…
Histoire d'Internet
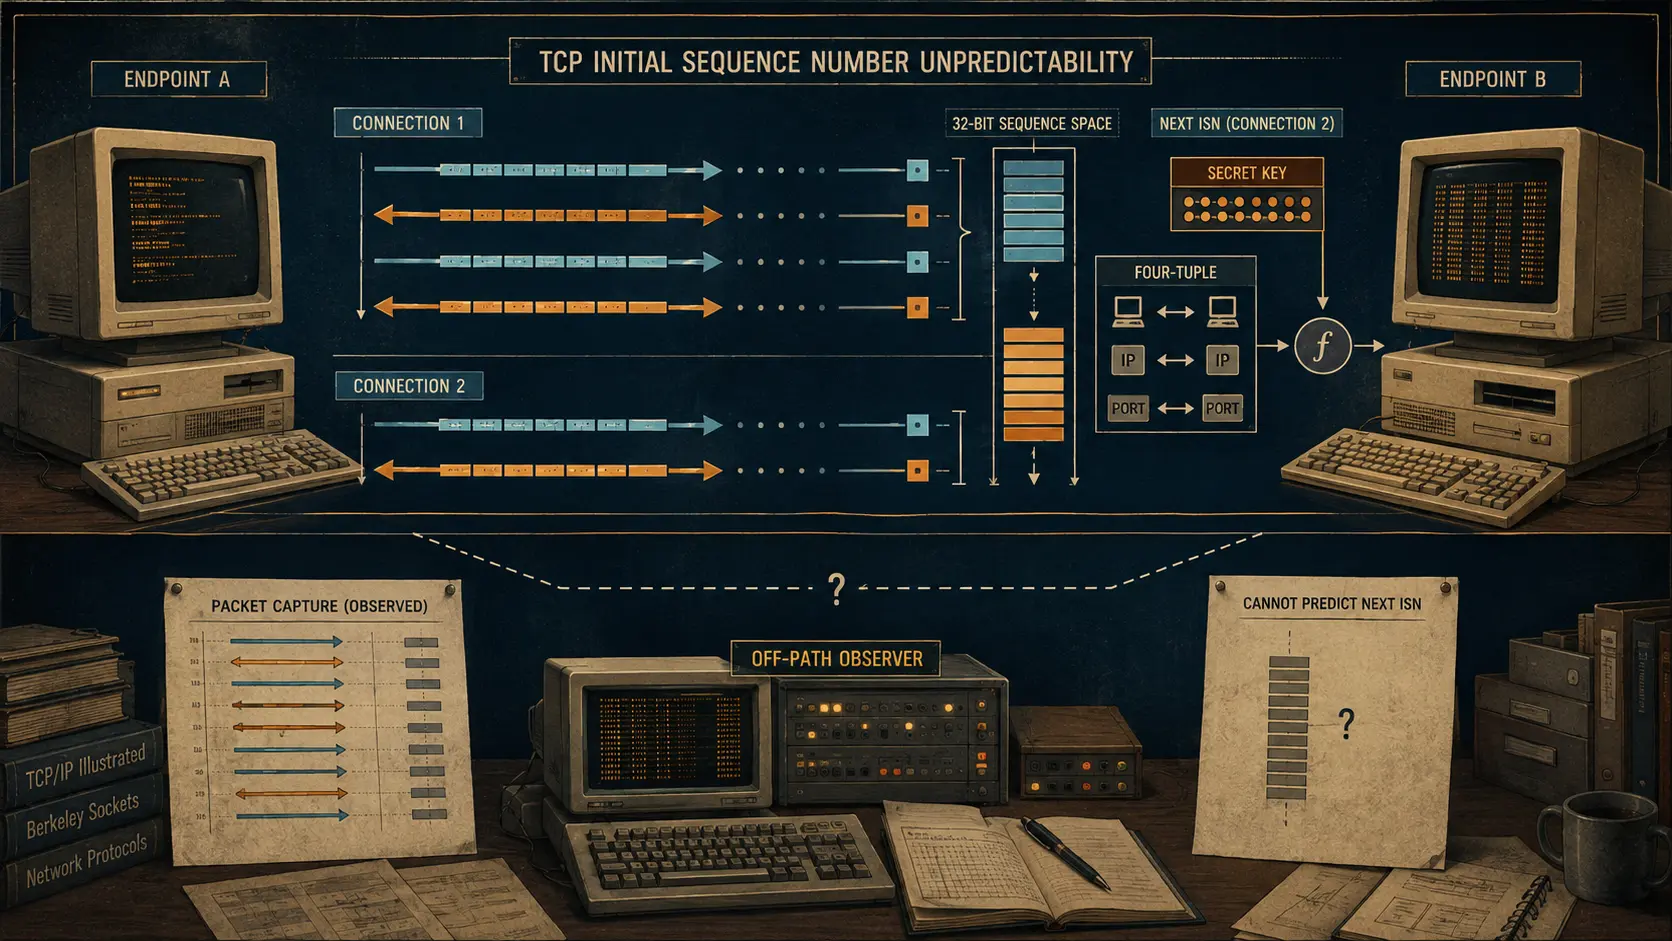
Le nombre devenu plus difficile à prévoir hors chemin : les numéros de séquence initiaux de TCP
Une connexion TCP commence par l’échange de nombres. Le changement décisif n’a pas consisté à cacher cet échange, mais à empêcher qu’un nombre observé permette de prévoir le point de départ de la connexion suivante.
Tendances institutionnelles mondiales
Une signature logicielle valide n’est pas une preuve durable d’autorité
Un résultat de vérification positif peut survivre au mandat qui rendait une publication légitime. La cryptographie reste correcte; la question manquante est de savoir qui pouvait publier, à quel moment et sous quelle règle.
ICANN
Un fichier de zone donne un accès partagé, pas le droit de republier l’espace de noms
À 9 heures, un chercheur autorisé télécharge par le CZDS de l’ICANN le fichier de zone d’un gTLD. L’archive est reçue et sa somme de contrôle correspond. Cela prouve la livraison de ces octets. Cela ne prouve ni l’identité du bénéficiaire de chaque nom, ni son usage, ni un droit…

IETF
Une commande de suppression peut briser le domaine d’autrui : RFC 9874 et le contrôle des dépendances EPP
Une transition EPP destructive ne reste pas forcément limitée au client qui la demande. Lorsqu’un hôte subordonné est encore associé à des domaines parrainés par d’autres clients, sa suppression peut modifier leurs dépendances DNS et compromettre leur résolution. Le RFC 9874…
Récits
AFRINIC a reçu 1 024 ASN. Le registre public distingue inventaire et attribution
L’IANA a enregistré un nouveau bloc de 1 024 numéros pour AFRINIC le 25 février 2026, puis AFRINIC a annoncé son ajout à l’inventaire le 27 mars. Ces traces établissent la garde en amont, pas l’attribution de chaque numéro à un opérateur.

Tendances mondiales des FAI régionaux
Un redémarrage BGP gracieux peut prolonger un trou noir
Graceful Restart vise à maintenir le trafic pendant le retour d’un processus BGP. Sa sûreté dépend pourtant d’un fait que la session survivante ne peut pas prouver seule: le routeur qui redémarre conserve-t-il réellement l’état de transfert nécessaire ? Si un voisin garde une…

IETF
La seconde adresse devient principale : ce que la RFC 9873 change dans les contacts EPP
Une mise à jour de contact EPP peut désormais produire une transition d’état explicite: un contact reçoit une adresse électronique supplémentaire et l’attribut facultatif `primary` indique l’adresse à traiter comme principale. Le protocole enregistre cette relation, sans…
IETF
Le rejet par défaut transforme l’absence de politique eBGP en défaillance explicite
Une session BGP externe peut être établie alors que le droit de recevoir ou d’annoncer des routes reste indéfini. La RFC 8212 ferme cette ambiguïté: sans politique d’importation, aucune route n’est acceptée; sans politique d’exportation, aucune n’est annoncée. La question de…

Dossier
Soixante noms étaient défendeurs; la loi définissait toujours l'action: Harrods v Sixty Internet Domain Names
Le titre de l'affaire ne désignait pas une société ou une personne, mais soixante noms de domaine. Cette forme procédurale a fourni au demandeur une voie contre les noms eux-mêmes. Elle n'a toutefois ni transformé le lieu d'enregistrement en preuve de responsabilité, ni supprimé…

Histoire d'Internet
La chaîne qui rendit une clé publique crédible : la gestion des certificats PEM
Une clé publique ne porte pas, à elle seule, la preuve de l'identité de son détenteur. Pour Privacy Enhanced Mail, la RFC 1422 organisa cette preuve autour de certificats, d'autorités de certification, de chemins de validation et d'informations de révocation.