Resumen
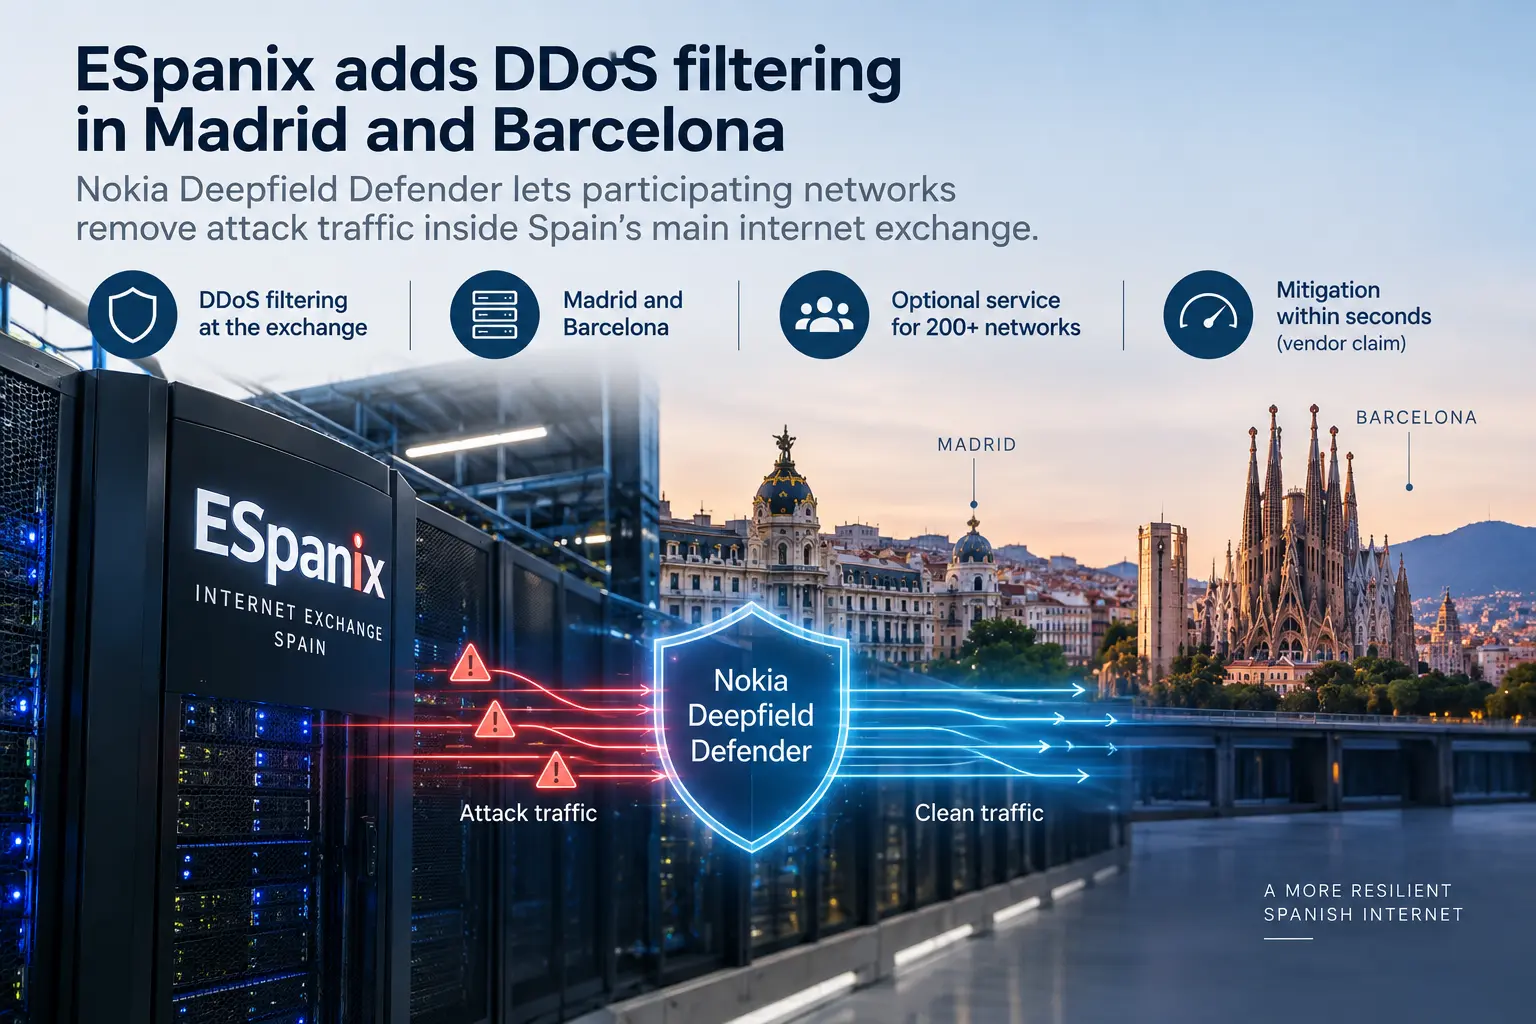
- ESpanix ha desplegado Nokia Deepfield Defender en toda su infraestructura de intercambio de Internet en Madrid y Barcelona
- El servicio opcional permite a las redes participantes filtrar el tráfico DDoS identificado dentro del punto de intercambio, en lugar de desviarlo siempre a un centro externo de limpieza de tráfico
Los hechos
ESpanix ha desplegado Nokia Deepfield Defender en su infraestructura de intercambio de Internet en Madrid y Barcelona. El servicio opcional de protección contra DDoS está disponible para más de 200 redes nacionales e internacionales conectadas al punto de intercambio.
Deepfield Defender analiza la telemetría de red junto con la inteligencia de seguridad de Nokia para identificar el tráfico de ataque. A continuación, puede indicar a los equipos de red que descarten ese tráfico y dejen pasar los paquetes legítimos. Nokia afirma que la detección y la mitigación pueden producirse en cuestión de segundos, aunque se trata de una afirmación del proveedor sobre el rendimiento, no de una garantía aplicable a todos los ataques.
ESpanix afirma que la mitigación puede llevarse a cabo dentro de su infraestructura en España, distribuida entre seis ubicaciones de centros de datos. Esto significa que las redes participantes pueden filtrar algunos ataques sin desviar primero su tráfico a un centro de limpieza de tráfico de un tercero.
El servicio solo cubre el tráfico que llega a la infraestructura correspondiente de ESpanix y no sustituye los controles de seguridad de la propia red ni de las aplicaciones de un miembro.
La evaluación
ESpanix está acercando una parte de la defensa contra DDoS al punto donde sus miembros intercambian tráfico. Cuando un ataque llega a través del punto de intercambio, el tráfico identificado puede descartarse allí en lugar de enviarse a un centro remoto de limpieza y devolverse después una vez depurado. Esto puede simplificar la ruta de respuesta para el tráfico que ya atraviesa ESpanix.
El límite es la cobertura. Muchos operadores acceden a Internet a través de varios puntos de intercambio y proveedores de tránsito, y ESpanix no puede filtrar el tráfico que llega por otra ruta. Un miembro que proteja el mismo servicio público mediante varias conexiones puede seguir necesitando en otros puntos protección DDoS aguas arriba o dentro de su propia red.
Para los lectores de BTW, el servicio resulta útil cuando los operadores saben qué prefijos y rutas protege y cómo funciona junto con sus defensas existentes. Las pruebas controladas deberían mostrar si los ataques que llegan a través de ESpanix se eliminan rápidamente sin interrumpir el tráfico legítimo, mientras las demás rutas siguen cubiertas por otras medidas.
Qué observar
Habrá que observar cuántos miembros de ESpanix adoptan el servicio y qué rendimiento ofrece durante pruebas controladas o ataques reales. El tiempo de mitigación, el impacto sobre el tráfico legítimo y el tratamiento de los ataques que llegan a través de otros puntos de intercambio o proveedores de tránsito mostrarán qué parte de la exposición de un miembro cubre realmente el servicio.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance