Resumo
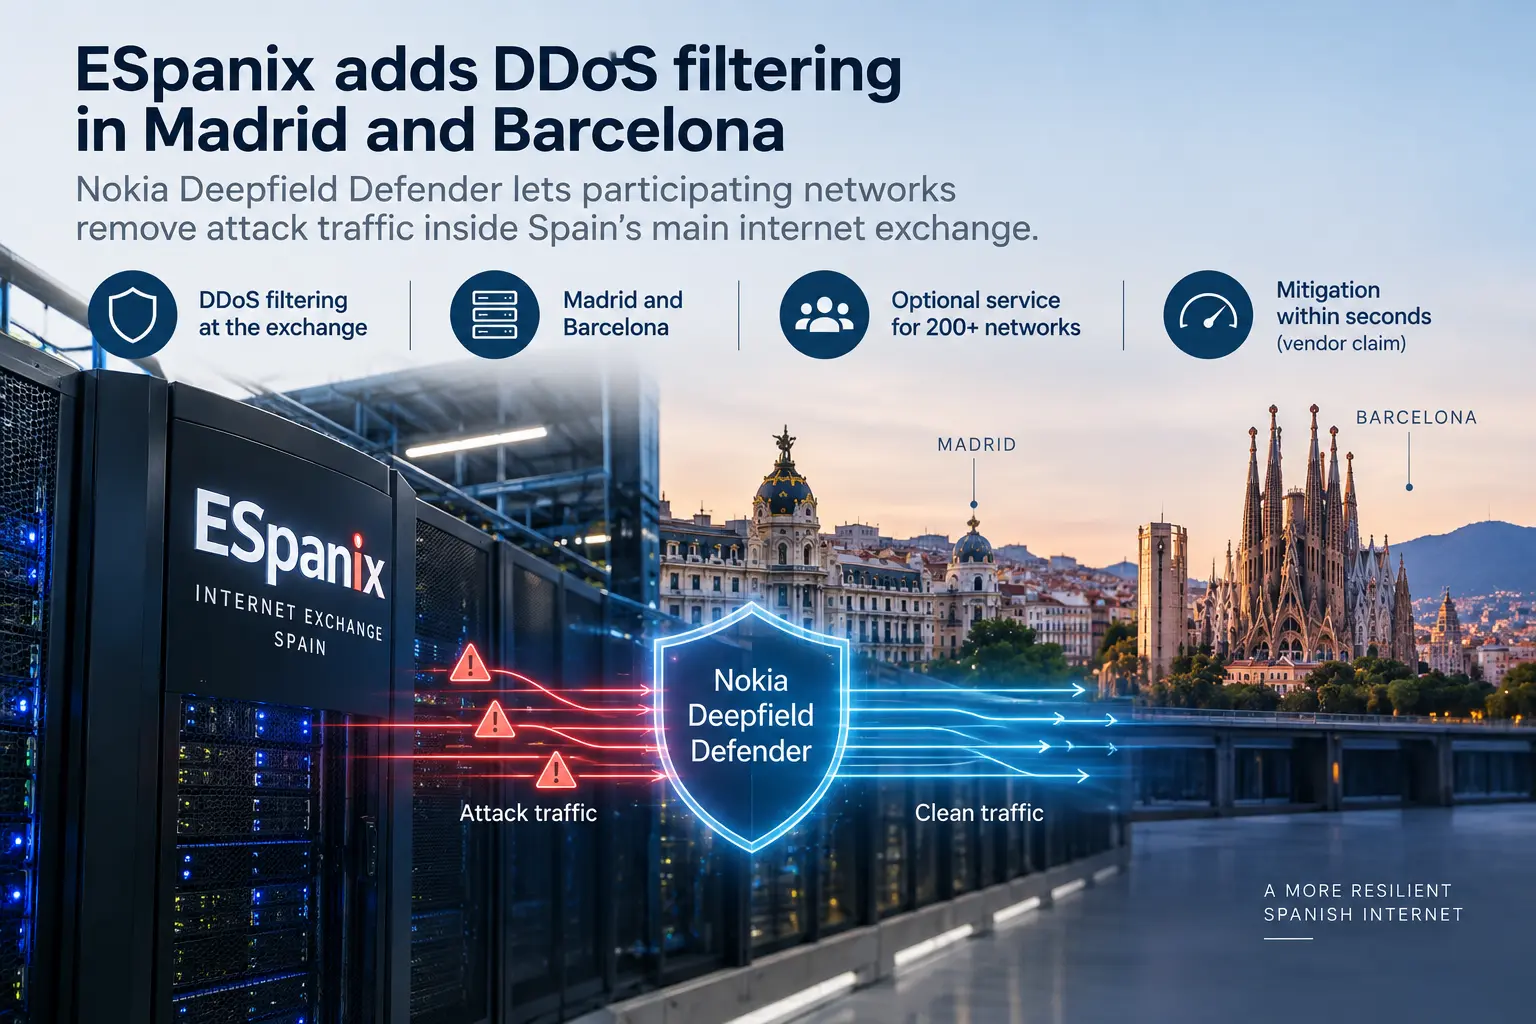
- A ESpanix implantou o Nokia Deepfield Defender em sua infraestrutura de troca de tráfego de internet em Madri e Barcelona
- O serviço opcional permite que as redes participantes filtrem, dentro do ponto de troca, o tráfego DDoS identificado, em vez de sempre desviá-lo para um centro externo de mitigação
O fato
A ESpanix implantou o Nokia Deepfield Defender em sua infraestrutura de troca de tráfego de internet em Madri e Barcelona. O serviço opcional de proteção contra DDoS está disponível para mais de 200 redes nacionais e internacionais conectadas ao ponto de troca.
O Deepfield Defender analisa a telemetria de rede em conjunto com a inteligência de segurança da Nokia para identificar tráfego de ataque. Em seguida, pode instruir os equipamentos de rede a descartar esse tráfego, permitindo que os pacotes legítimos continuem trafegando. A Nokia afirma que a detecção e a mitigação podem ocorrer em segundos, embora essa seja uma alegação de desempenho do fornecedor, e não uma garantia para todos os ataques.
A ESpanix afirma que a mitigação pode ocorrer em sua infraestrutura na Espanha, em seis instalações de Data Center. Isso significa que as redes participantes podem filtrar alguns ataques sem antes desviar seu tráfego para um centro de mitigação de terceiros.
O serviço abrange apenas o tráfego que chega à infraestrutura relevante da ESpanix e não substitui os controles de segurança na rede ou nas aplicações do próprio membro.
A avaliação
A ESpanix está levando uma parte da defesa contra DDoS para mais perto do ponto em que seus membros trocam tráfego. Quando um ataque chega pelo ponto de troca, o tráfego identificado pode ser descartado ali, em vez de ser enviado a um centro remoto de mitigação e depois devolvido após a filtragem. Isso pode simplificar o caminho de resposta para o tráfego que já passa pela ESpanix.
A limitação é a cobertura. Muitas operadoras acessam a internet por vários pontos de troca e provedores de trânsito, e a ESpanix não pode filtrar o tráfego que chega por outra rota. Um membro que proteja o mesmo serviço disponível publicamente por meio de várias conexões ainda pode precisar, em outros pontos, de proteção contra DDoS a montante ou dentro da própria rede.
Para os leitores da BTW, o serviço se torna útil quando as operadoras sabem quais prefixos e rotas ele protege e como atua em conjunto com suas defesas existentes. Testes controlados devem mostrar se os ataques que chegam pela ESpanix são bloqueados rapidamente sem interromper o tráfego legítimo, enquanto rotas distintas continuam cobertas por outras medidas.
O que observar
Observe quantos membros da ESpanix adotam o serviço e como ele se comporta durante testes controlados ou ataques reais. O tempo de mitigação, o impacto no tráfego legítimo e o tratamento dos ataques que chegam por outros pontos de troca ou provedores de trânsito mostrarão qual parcela da exposição de um membro o serviço realmente cobre.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance