
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
IETF
GOAWAY puede mandar la audiencia de un relé a tu servidor
Un relé de Media over QUIC puede indicar a sus clientes dónde reanudar la sesión. El análisis de noviembre plantea la versión incómoda: la dirección elegida pertenece a un tercero ajeno al servicio.
Creadores
La regla CRA de Barry O’Donovan: el papel cambia según el producto
En RIPE 93, el desarrollador de INEX explicó que una misma organización puede asumir papeles distintos bajo la Cyber Resilience Act. Para los operadores, la diferencia define quién se ocupa de la seguridad en la cadena de software.
Líderes
Darren Kara suma puertas al DNS y quita nombres al cuaderno de averías
Una red distribuida necesita saber dónde falla. Quad9 dice que Kara aceleró la apertura de nodos; su política obliga a diagnosticar el servicio sin guardar la dirección individual que recibió la respuesta.
IETF
Llegó el paquete. El servidor de revocación quedó fuera de ruta.
Un paquete firmado puede sobrevivir a una desconexión y llegar a destino sin que el verificador pueda consultar el estado de su certificado. La revisión 18 de BPSec COSE pone precio a esa distancia.
IETF
El cargador arranca solo. La actualización compite por la máquina.
Una firma poscuántica puede verificarse con recursos libres al encender el equipo y competir por ellos durante una actualización de doble imagen. PQUIP lleva esa diferencia a la mesa de compra.
IETF
Una sesión móvil gana su propia ruta. Dos borradores deciden las reglas.
El IETF acaba de precisar cómo una sesión de telefonía se convierte en una ruta capaz de imponerse a un camino VPN más amplio. El borrador DMM define el comportamiento; otro texto, del grupo BESS, define los bytes BGP. Entre ambos está la política que impide que el tráfico de un…
IETF
Ocho suites MLS cambian la llave cuántica y conservan la firma de siempre
El borrador del IETF ofrece once combinaciones criptográficas para grupos MLS. En ocho, la protección frente a la captura de mensajes pasa a ML-KEM, pero la autoridad que firma sigue en Ed25519 o ECDSA. Las otras tres incorporan ML-DSA. La revisión de noviembre aterriza esa…
IETF
Dos equipos de certificados chocan con un solo alias DNS
El mismo dominio puede funcionar en dos nubes, mientras la validación de certificados sigue pasando por una sola puerta DNS. El borrador `dns-account-01` propone una puerta por cuenta ACME. La independencia trae una condición incómoda: la dirección completa de la cuenta debe…
IETF
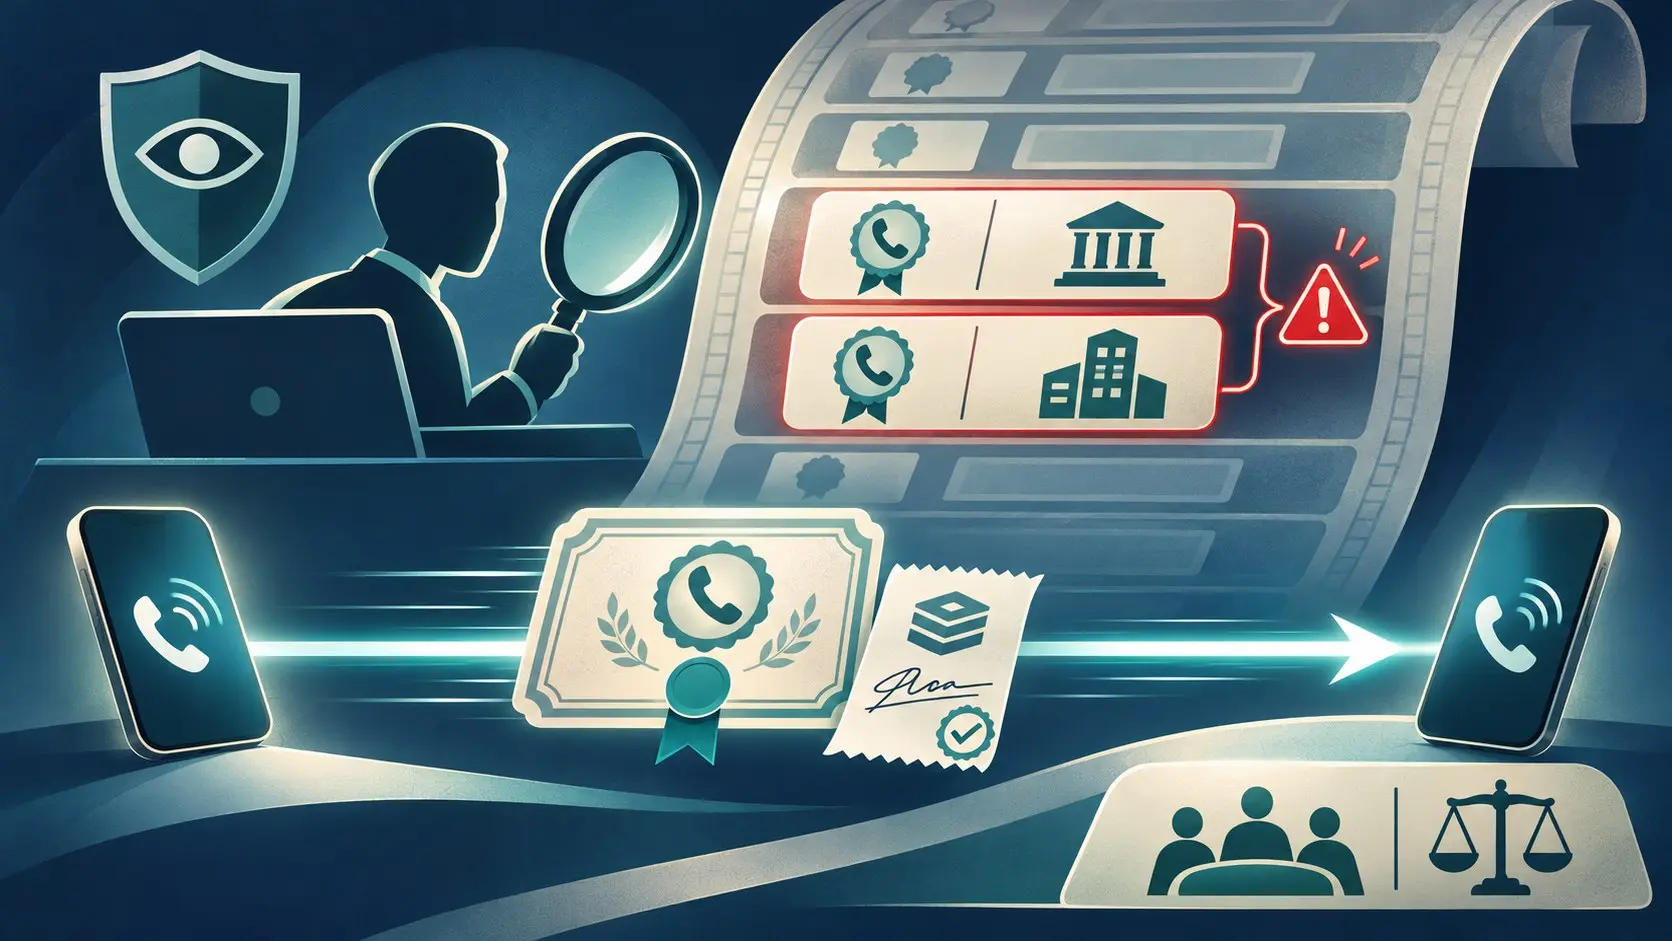
La llamada entra antes de que el vigilante descubra el certificado rival
Un certificado para firmar llamadas puede llevar la promesa firmada de que un registro público lo incorporará. El verificador comprueba esa promesa sin detener la llamada. La disputa por el número queda para otro turno: un vigilante debe hallar que dos organizaciones lo reclaman…
Historia de Internet
CVE puso nombre a 321 fallos. Los parches estaban en otra mesa.
El primer CVE público apareció en septiembre de 1999 con 321 entradas. Un número común no cerraba una brecha: permitía reconocerla cuando un escáner, un aviso del fabricante y otra base la describían de tres maneras. El invento fue una pieza pequeña de infraestructura para…
Expediente
Trece países entraron en la alarma cibernética europea. Los dos primeros centros seguían apagados.
Una alerta compartida solo sirve si alguien puede emitirla, entenderla y hacerse cargo. Trece Estados miembros se sumaron a los primeros centros transfronterizos del nuevo sistema europeo de alerta cibernética. Cuando el Tribunal de Cuentas Europeo examinó el proyecto, ATHENA y…
Tendencias de institucionales de Europa y Oriente Medio
Finlandia pone « correo basura » al remitente. La reserva puede ser real.
La nueva fase de control de los SMS empresariales cambia lo que ve el destinatario cuando falla la autorización del remitente. Una etiqueta de alarma puede llegar pegada a un aviso legítimo.
Historia de Internet
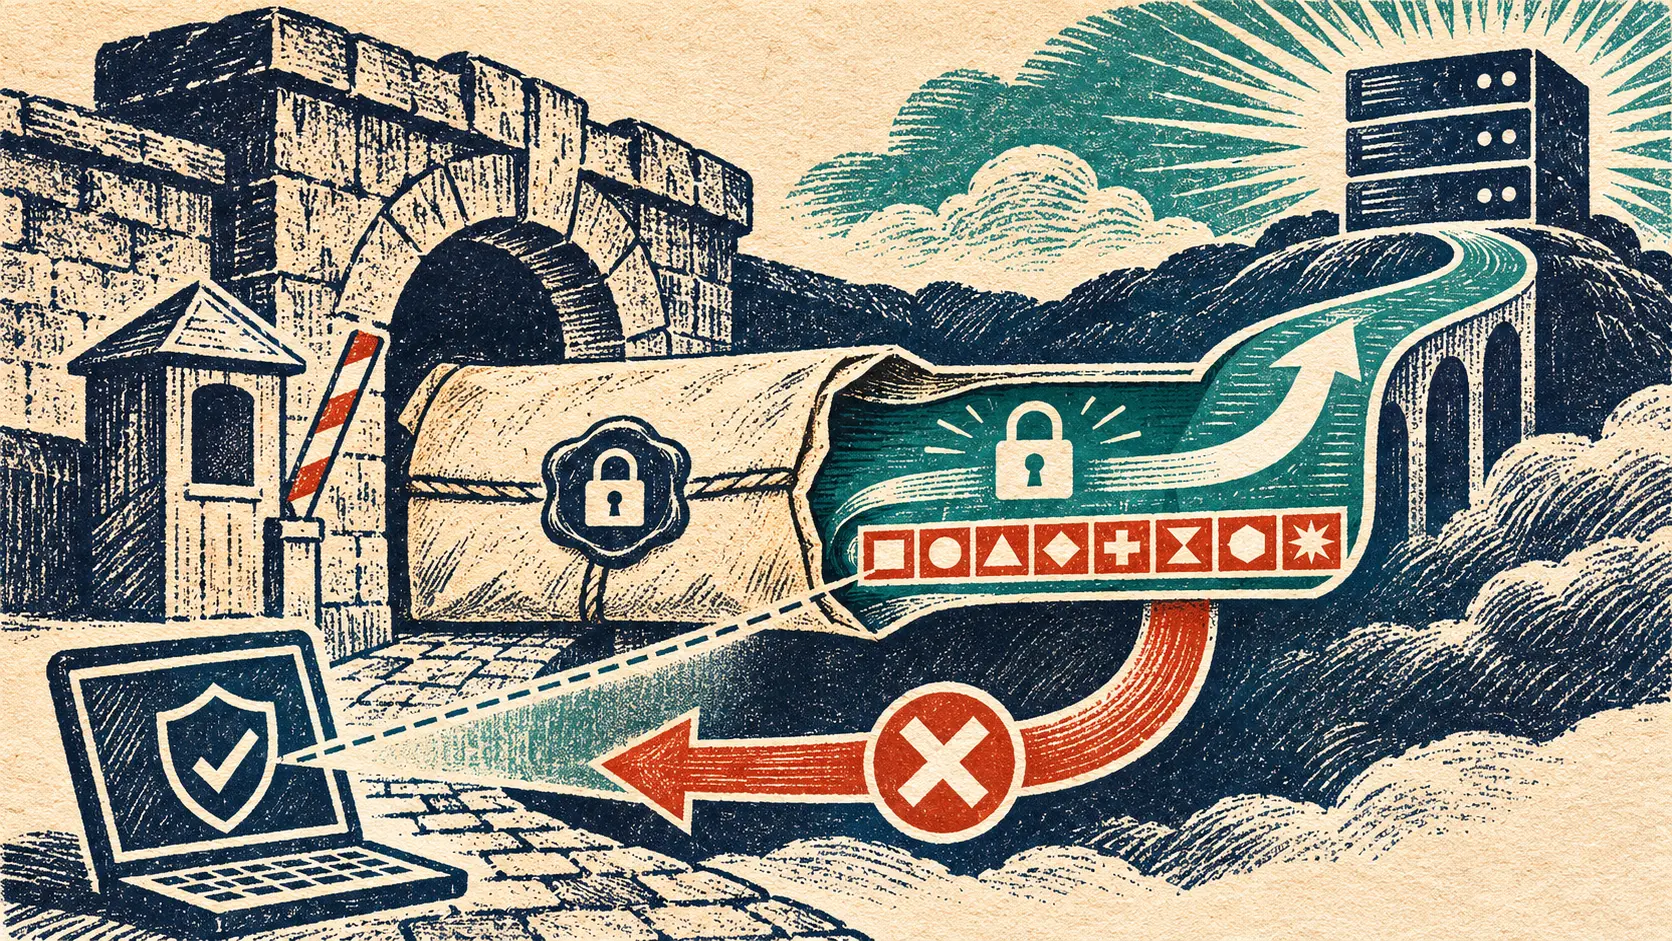
TLS 1.3 llevaba la etiqueta de 1.2. La alarma cabía en ocho bytes.
Una versión nueva de un protocolo de seguridad se presentó con un número antiguo. En TLS 1.3, `legacy_version` puede seguir mostrando `0x0303`, la cifra de TLS 1.2; la versión elegida de verdad viaja en la extensión `supported_versions`. El disfraz ayudaba a cruzar equipos…
Historia de Internet
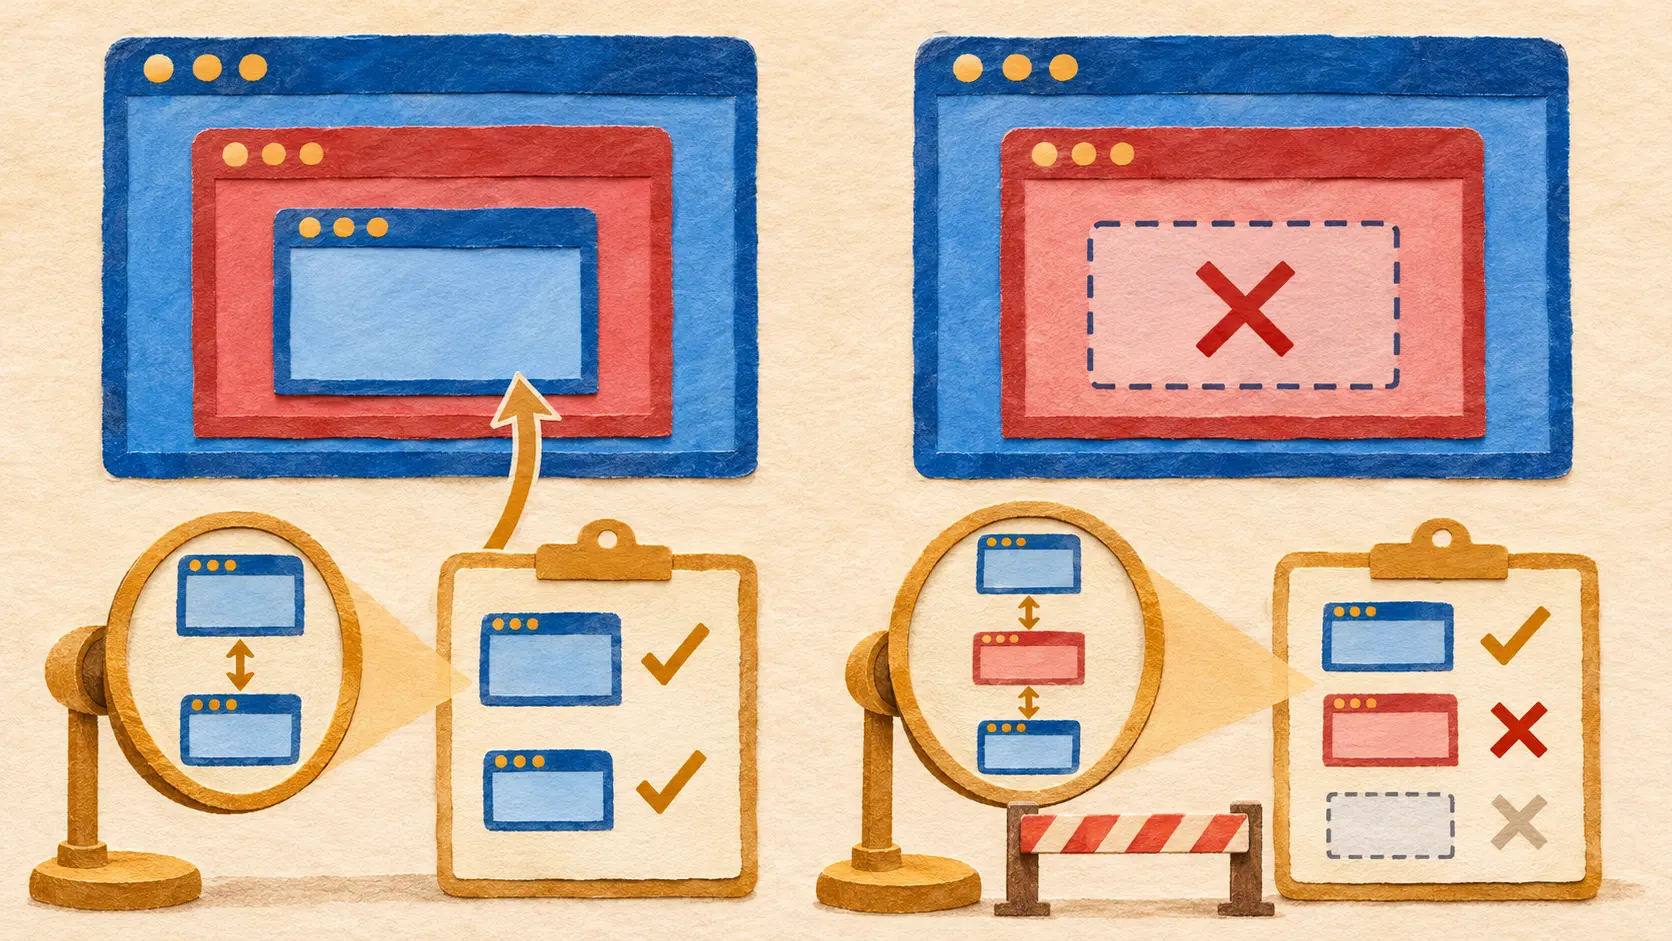
SAMEORIGIN vio la página de arriba. El intruso estaba en medio.
La página protegida coincidía con la del nivel superior. Entre ambas había un marco ajeno que una revisión superficial dejaba pasar.
Historia de Internet
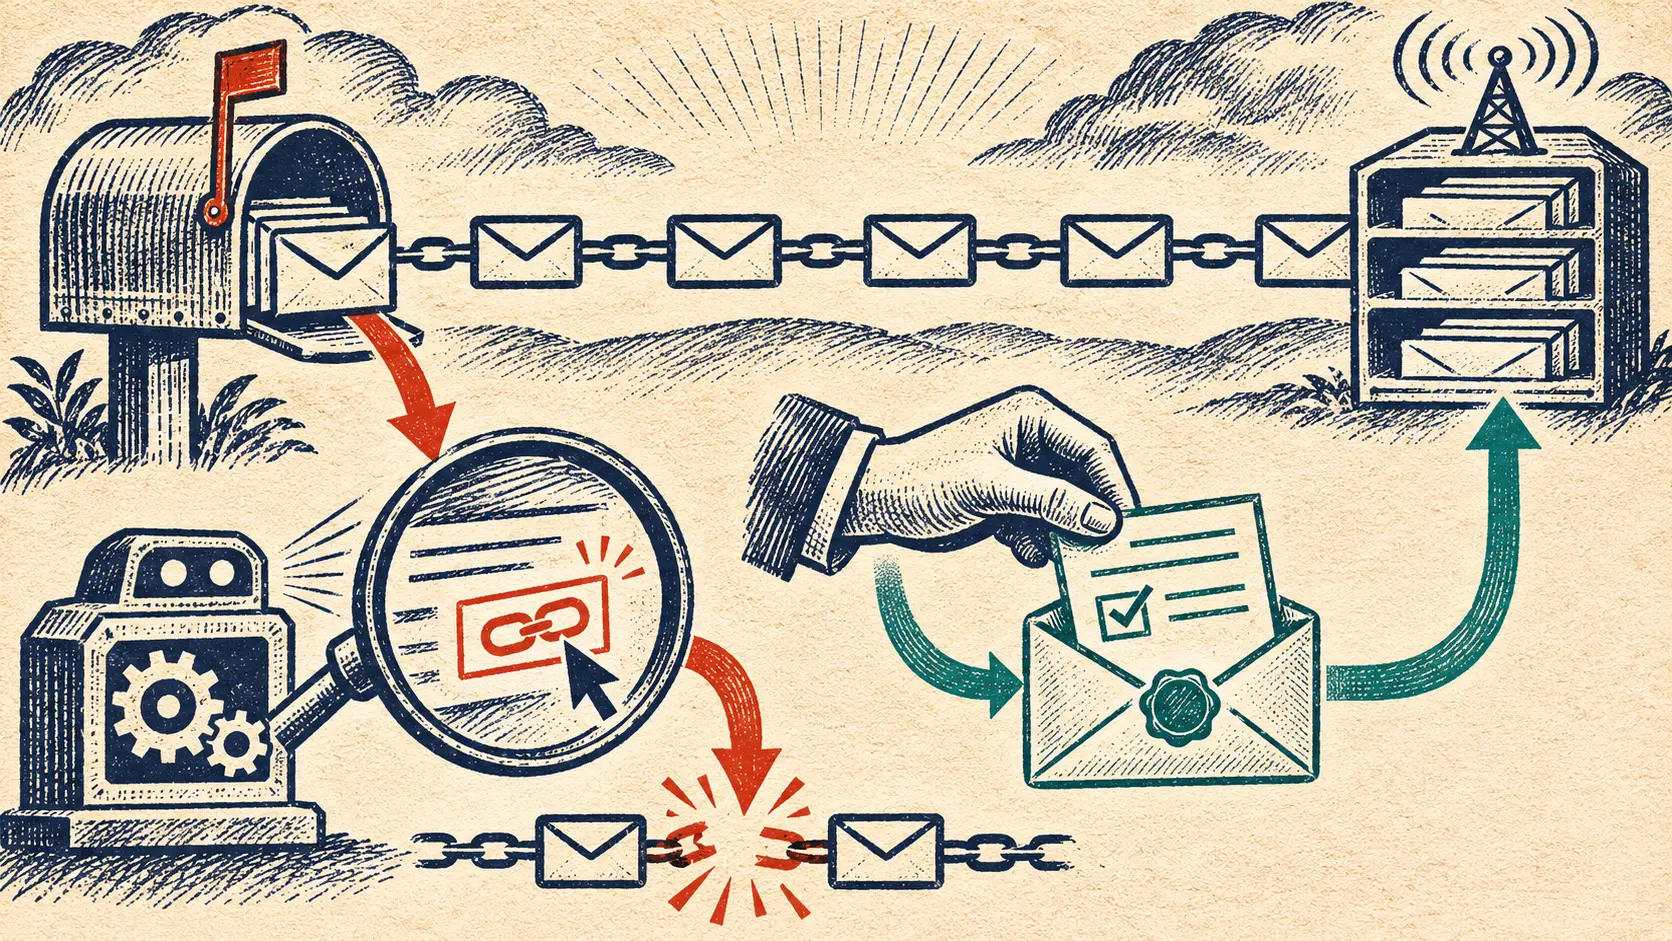
El filtro antispam abrió un enlace. La lista perdió a un lector.
Un programa de seguridad visita el enlace de baja para comprobar un correo. El servidor de la lista interpreta esa visita como una orden del lector. La persona no ha pedido salir, pero su suscripción desaparece. En enero de 2017, [RFC…
IETF
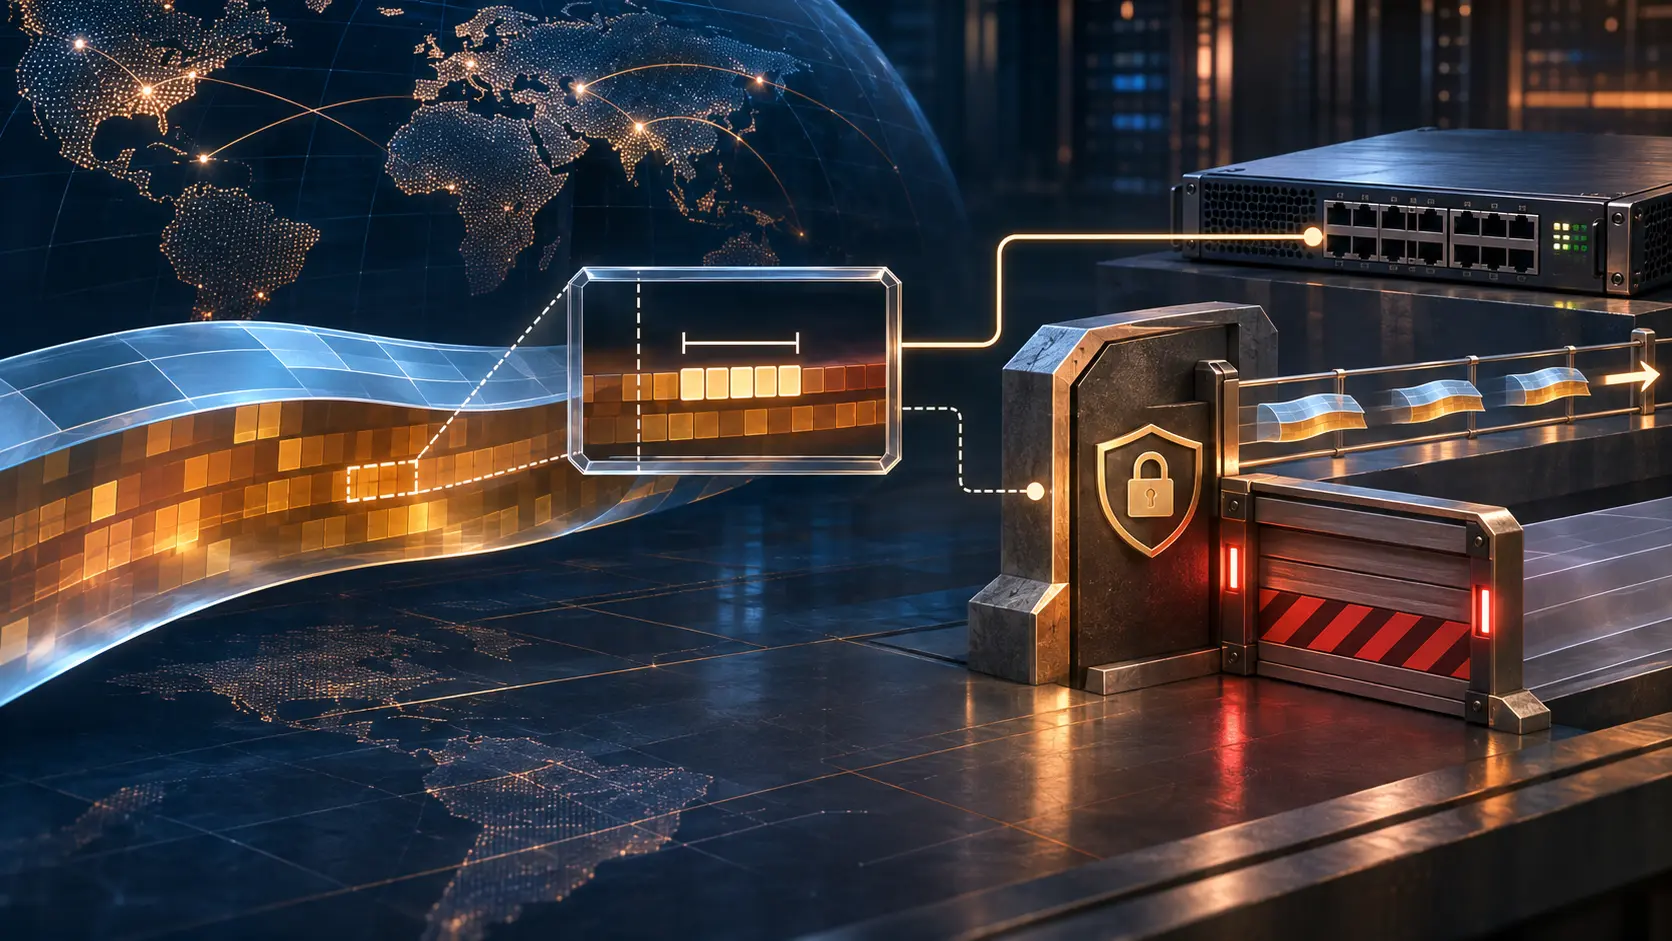
Si el equipo no lee los bytes, el filtro BGP entero debe quedarse fuera
Una propuesta del IETF permite a FlowSpec buscar patrones fijos dentro del paquete. El peligro aparece cuando un dispositivo conserva la orden de filtrar, pero pierde la condición que la hacía precisa.
IETF
La máquina negocia el acceso; el banco exige dos manos humanas
Un borrador para acuerdos entre agentes empresariales dibuja una frontera incómoda para la automatización: cambiar el destino del dinero necesita más que una orden válida y una firma digital.
Tendencias de institucionales de América Latina y el Caribe
Uruguay creó claves para otro algoritmo DNS. La raíz todavía muestra el 8.
SeCIU sustituyó el módulo de seguridad de .uy y generó claves para el algoritmo vigente y uno futuro. La delegación de IANA aún publica un único DS con algoritmo 8.
Líderes
John Levine puso fecha de caducidad al correo. La papelera es del destinatario.
El concierto terminó; la invitación sigue en el buzón. John Levine y Benjamin Billon han convertido esa diferencia en una cabecera estándar. La fecha la escribe el remitente; la decisión de borrar sigue en casa del destinatario.
IETF
DNSSEC ahorra en la primera respuesta y cobra un segundo viaje
Un borrador propone quitar pruebas criptográficas de ciertas consultas para aligerar la carga de los servidores autoritativos. El ahorro obliga al resolvedor a recordar qué falta en su caché y regresar por ello.