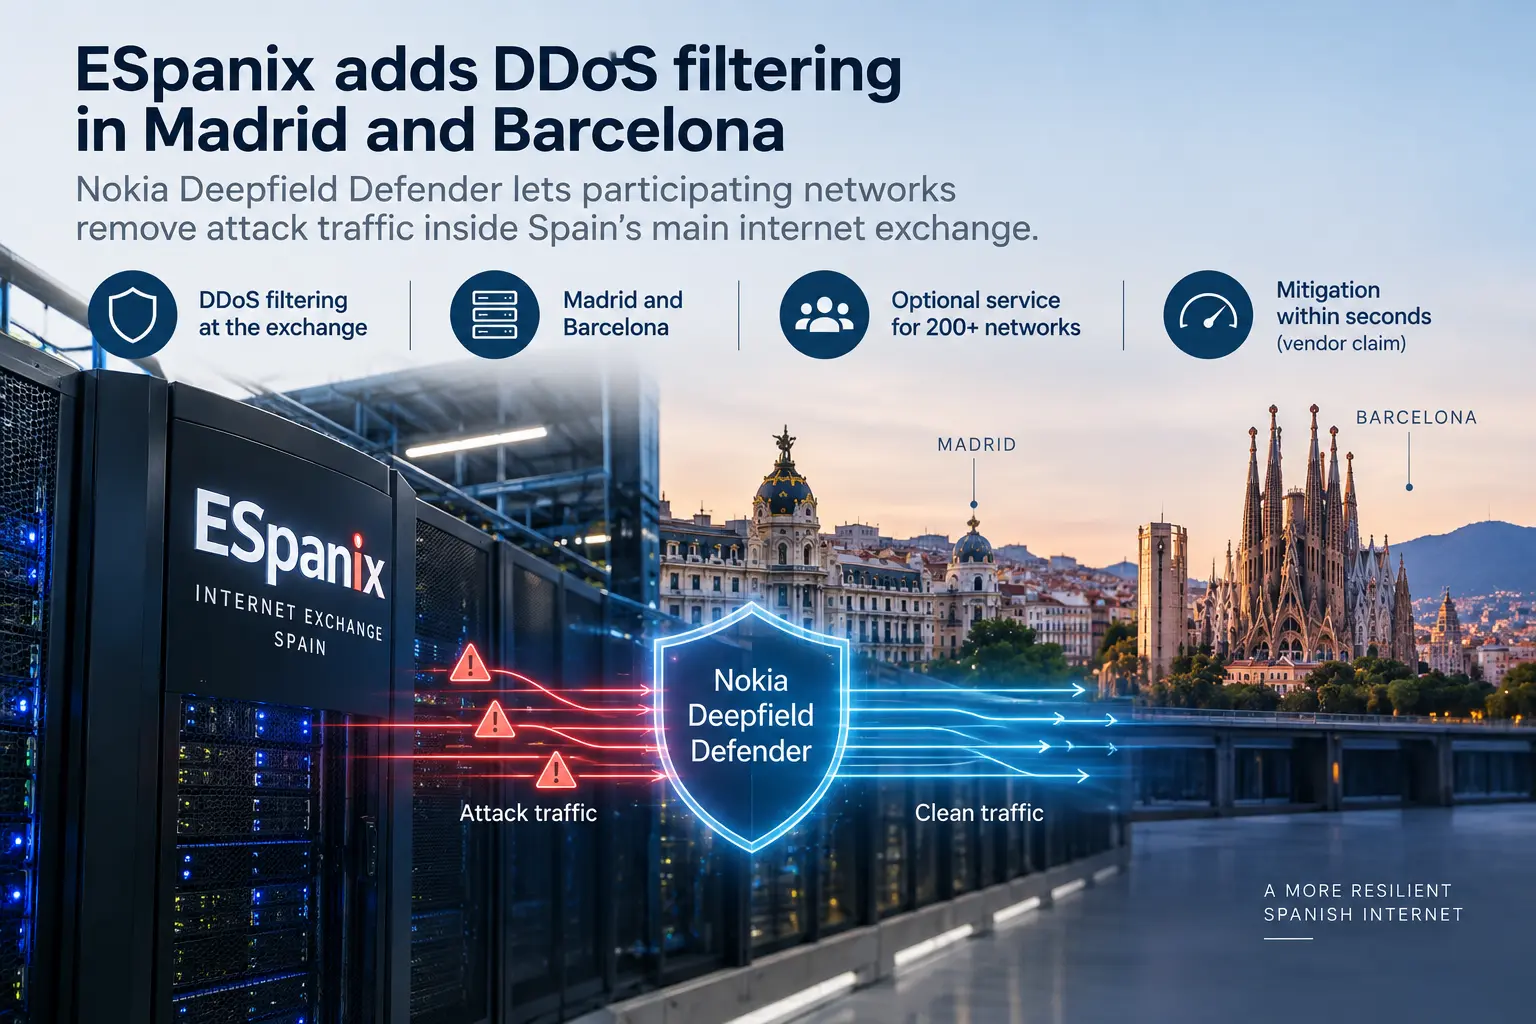
- ESpanix は、マドリードとバルセロナのインターネットエクスチェンジ基盤全体に Nokia Deepfield Defender を導入した
- このサービスは任意で利用でき、参加ネットワークは、特定された DDoS トラフィックを常に外部のスクラビングセンターへ迂回させるのではなく、エクスチェンジ内でフィルタリングできる
事実
ESpanix は、マドリードとバルセロナのインターネットエクスチェンジ基盤全体に Nokia Deepfield Defender を導入した。任意で利用できるこの DDoS 防御サービスは、同エクスチェンジに接続する国内外の200を超えるネットワークが利用できる。
Deepfield Defender は、ネットワークテレメトリーを Nokia のセキュリティ情報と併せて分析し、攻撃トラフィックを特定する。その後、正常なパケットを通過させながら、そのトラフィックを破棄するようネットワーク機器に指示できる。Nokia は、検知と緩和を数秒以内に実行できるとしているが、これはすべての攻撃に対する保証ではなく、ベンダーによる性能上の主張である。
ESpanix は、スペイン国内の6つのデータセンター拠点にまたがる自社基盤内で緩和を実施できるとしている。これにより、参加ネットワークは、一部の攻撃について、まずトラフィックを第三者のスクラビングセンターへ迂回させることなくフィルタリングできる。このサービスが対象とするのは、該当する ESpanix 基盤に到達するトラフィックだけであり、会員自身のネットワークやアプリケーション内のセキュリティ対策に代わるものではない。
評価
ESpanix は、DDoS 防御の一部を、会員同士がトラフィックを交換する地点に近づけている。攻撃がこのエクスチェンジ経由で到達した場合、トラフィックを遠隔のスクラビングセンターへ送り、攻撃トラフィックを除去してから戻す代わりに、特定された攻撃トラフィックをその場で破棄できる。これにより、すでに ESpanix を通過しているトラフィックへの対応経路を簡素化できる。
制約は対象範囲にある。多くの通信事業者は複数のエクスチェンジやトランジット事業者を通じてインターネットに接続しており、ESpanix は別経路で到達するトラフィックをフィルタリングできない。複数の接続を通じて同じ公開サービスを保護する会員は、他の経路でも上流側または自社ネットワーク内の DDoS 防御を引き続き必要とする可能性がある。
BTW 読者にとって、このサービスが有用になるのは、通信事業者が、このサービスで保護されるプレフィックスと経路、そして既存の防御策との併用方法を把握している場合だ。管理されたテストでは、別経路を他の対策で保護したまま、ESpanix 経由で到達する攻撃を正常なトラフィックに支障を与えず迅速に排除できるかを確認すべきだ。
注目点
このサービスを採用する ESpanix 会員数と、管理されたテストや実際の攻撃時にこのサービスがどのように機能するかに注目すべきだ。緩和までの時間、正常なトラフィックへの影響、他のエクスチェンジやトランジット事業者経由で到達する攻撃への対応を見れば、このサービスが会員の抱えるリスクのうち実際にどこまでを対象とするかが分かる。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加