Кратко
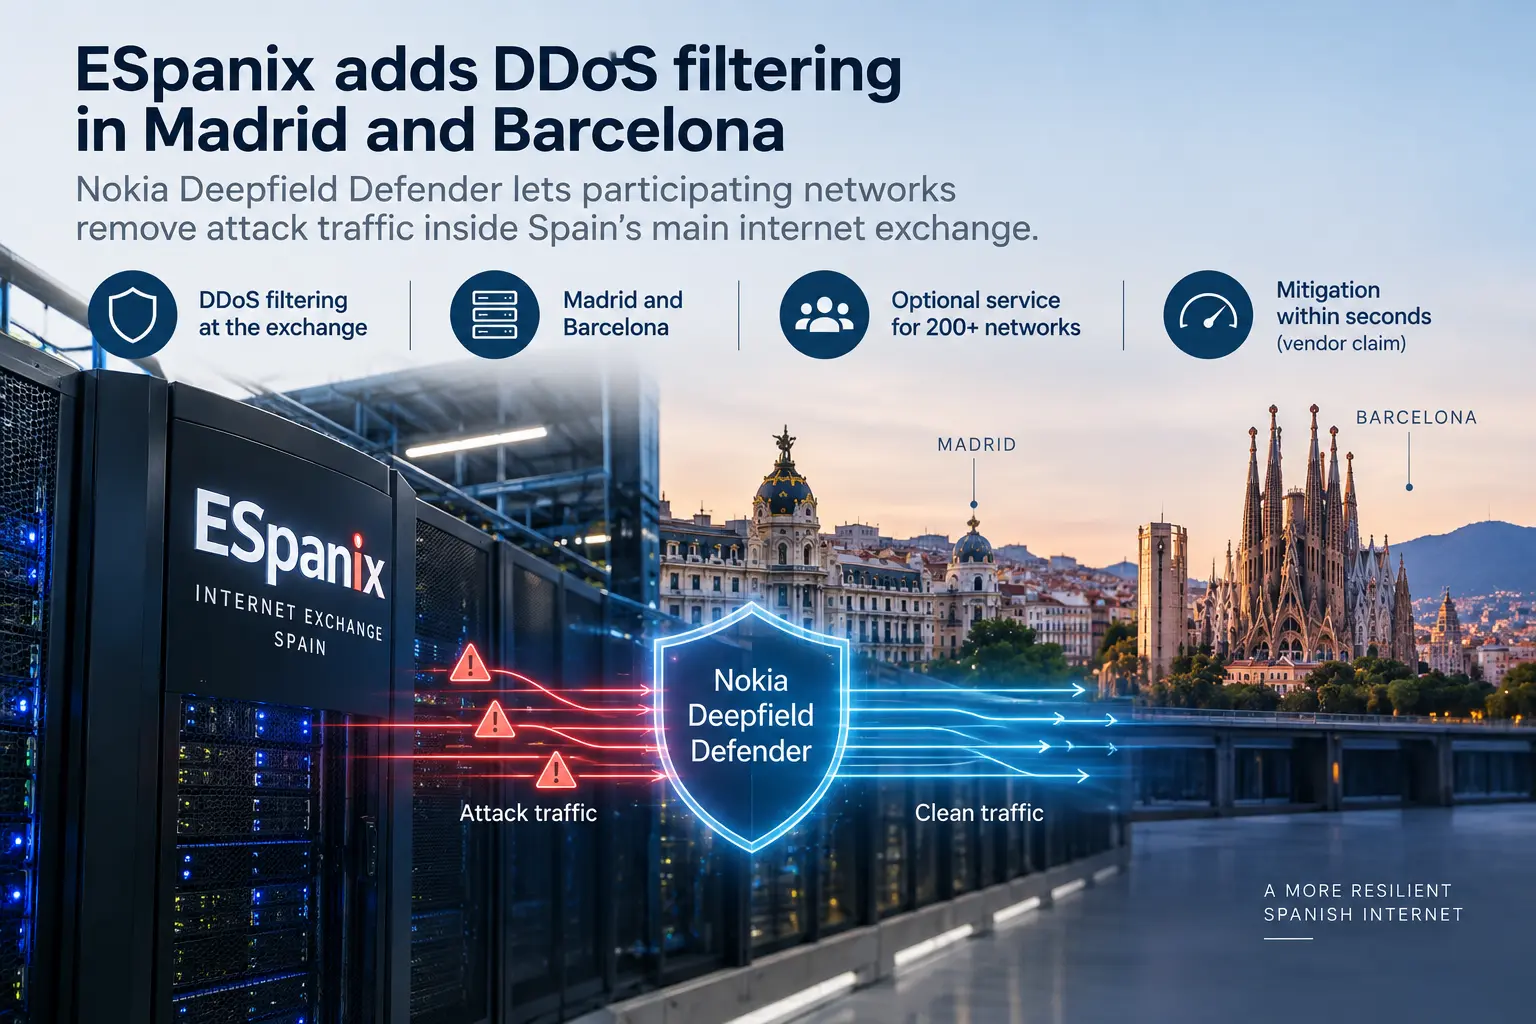
- ESpanix развернула Nokia Deepfield Defender в своей инфраструктуре обмена интернет-трафиком в Мадриде и Барселоне
- Сервис, подключаемый по желанию, позволяет участвующим сетям фильтровать выявленный DDoS-трафик непосредственно в инфраструктуре ESpanix, а не каждый раз перенаправлять его во внешний центр очистки
Факты
ESpanix развернула Nokia Deepfield Defender в своей инфраструктуре обмена интернет-трафиком в Мадриде и Барселоне. Сервис защиты от DDoS подключается по желанию и доступен более чем 200 национальным и международным сетям, подключённым к ESpanix.
Deepfield Defender анализирует сетевую телеметрию вместе с данными Nokia об угрозах безопасности, чтобы выявлять атакующий трафик. Затем система может дать сетевому оборудованию команду отбрасывать такой трафик, продолжая пропускать легитимные пакеты. По заявлению Nokia, обнаружение и нейтрализация могут занимать считаные секунды, однако это заявленная поставщиком характеристика быстродействия, а не гарантия такого результата при каждой атаке.
По данным ESpanix, нейтрализация может выполняться в её инфраструктуре в Испании, размещённой на шести площадках дата-центров. Это означает, что участвующие сети могут фильтровать некоторые атаки, не перенаправляя сначала свой трафик в сторонний центр очистки.
Защита распространяется только на трафик, который поступает в соответствующую инфраструктуру ESpanix, и не заменяет средства защиты в собственной сети или приложениях участника.
Оценка
ESpanix переносит один из элементов защиты от DDoS ближе к точке, где её участники обмениваются трафиком. Когда атака поступает через точку обмена, выявленный атакующий трафик можно отбросить там же, а не направлять в удалённый центр очистки и затем возвращать после фильтрации. Для трафика, уже проходящего через ESpanix, это может упростить порядок реагирования на атаку.
Главное ограничение — охват. Многие операторы подключаются к интернету через несколько точек обмена и поставщиков транзита, а ESpanix не может фильтровать трафик, поступающий по другому маршруту. Если один и тот же публичный сервис участника доступен через несколько подключений, на других маршрутах всё равно может потребоваться защита от DDoS со стороны вышестоящего оператора или внутри собственной сети.
Для читателей BTW сервис представляет практическую ценность, когда операторы точно знают, какие префиксы и маршруты он защищает и как сочетается с уже действующими средствами защиты. Контролируемые испытания должны показать, быстро ли отсекается атакующий трафик, поступающий через ESpanix, без сбоев в прохождении легитимного трафика; отдельные маршруты при этом должны оставаться защищёнными другими средствами.
За чем следить
Важно следить за тем, сколько участников ESpanix начнут использовать сервис и как он покажет себя во время контролируемых испытаний или реальных атак. Время нейтрализации, влияние на легитимный трафик и порядок обработки атак, поступающих через другие точки обмена или поставщиков транзита, покажут фактический охват защиты от DDoS для сети участника.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров