- ESpanix hat Nokia Deepfield Defender in seiner Internetknoten-Infrastruktur in Madrid und Barcelona eingeführt
- Der optionale Dienst ermöglicht teilnehmenden Netzen, erkannten DDoS-Verkehr direkt am Internetknoten zu filtern, statt ihn stets an ein externes DDoS-Bereinigungszentrum umzuleiten
Die Fakten
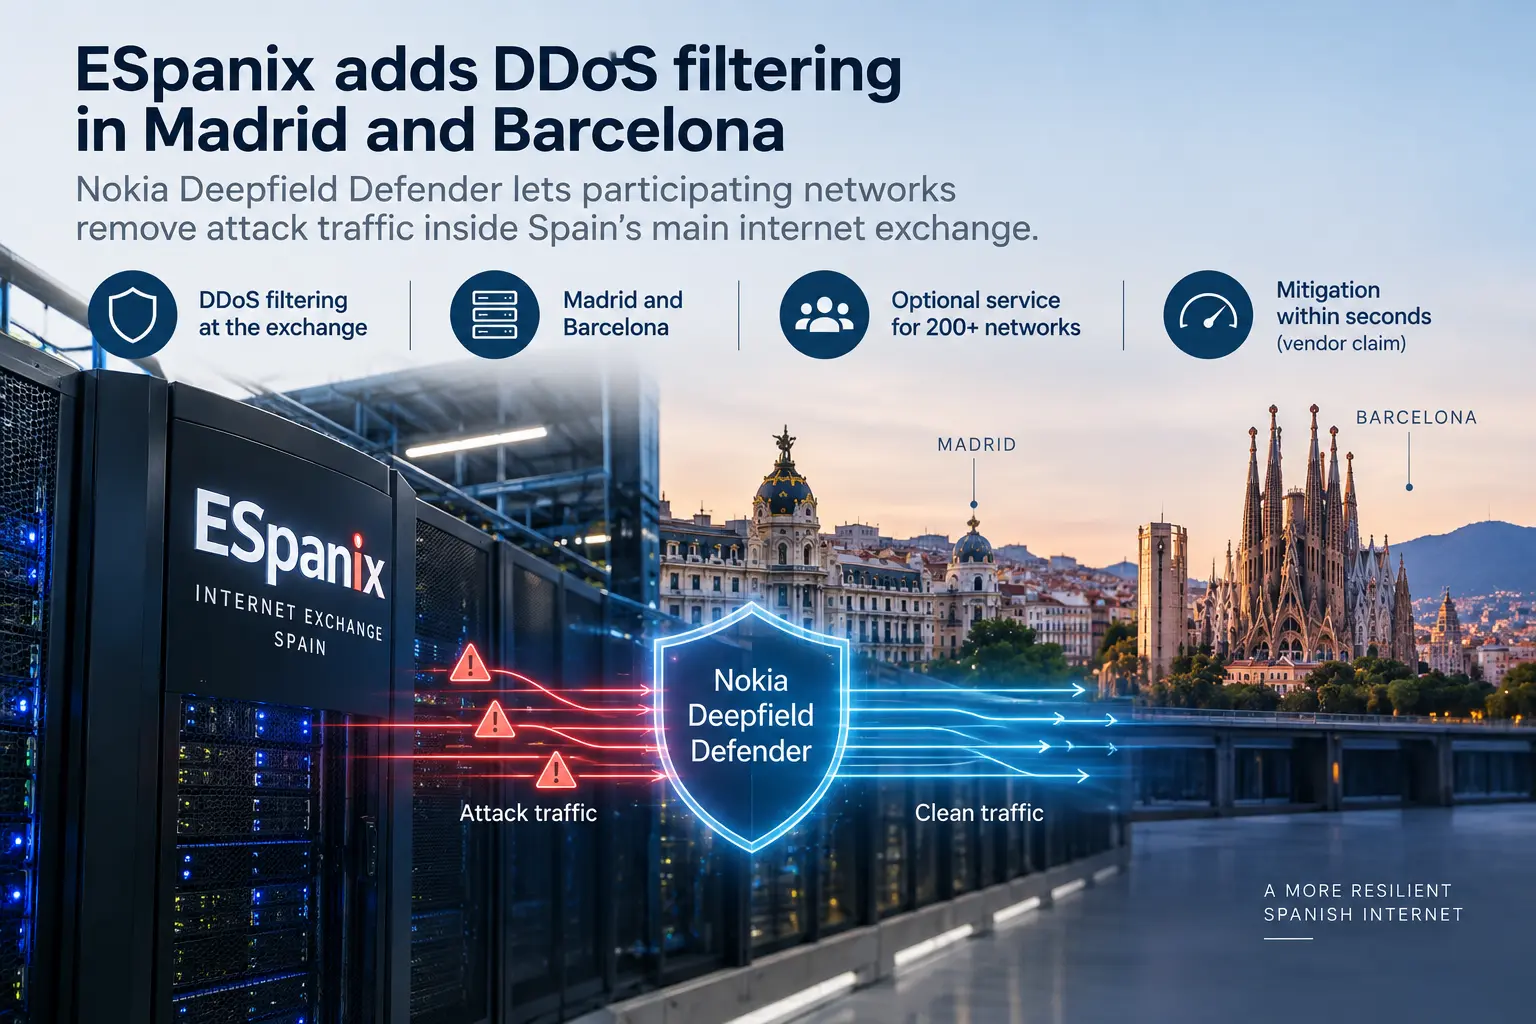
ESpanix hat Nokia Deepfield Defender in seiner Internetknoten-Infrastruktur in Madrid und Barcelona eingeführt. Der optionale DDoS-Schutzdienst steht mehr als 200 nationalen und internationalen Netzen zur Verfügung, die mit dem Internetknoten verbunden sind.
Deepfield Defender analysiert Netztelemetriedaten zusammen mit den Sicherheitsinformationen von Nokia, um Angriffsverkehr zu erkennen. Anschließend kann das System Netzwerkgeräte anweisen, diesen Verkehr zu verwerfen, während legitime Pakete weitergeleitet werden. Laut Nokia können Erkennung und Abwehr innerhalb von Sekunden erfolgen; dabei handelt es sich jedoch um eine Leistungsangabe des Anbieters und nicht um eine Garantie für jeden Angriff.
ESpanix zufolge kann die Abwehr innerhalb seiner spanischen Infrastruktur an sechs Rechenzentrumsstandorten erfolgen. Das bedeutet, dass teilnehmende Netze einige Angriffe filtern können, ohne ihren Datenverkehr zunächst an das DDoS-Bereinigungszentrum eines Drittanbieters umzuleiten. Der Dienst deckt nur Verkehr ab, der die betreffende ESpanix-Infrastruktur erreicht, und ersetzt keine Sicherheitskontrollen im eigenen Netz oder in den Anwendungen eines Mitglieds.
Die Einordnung
ESpanix verlagert einen Teil der DDoS-Abwehr näher an den Punkt, an dem seine Mitglieder Datenverkehr austauschen. Trifft ein Angriff über den Internetknoten ein, kann erkannter Angriffsverkehr dort verworfen werden, statt an ein entferntes DDoS-Bereinigungszentrum gesendet und nach der Bereinigung zurückgeleitet zu werden. Das kann den Reaktionsweg für Datenverkehr vereinfachen, der bereits über ESpanix läuft.
Die Grenze liegt in der Abdeckung. Viele Betreiber sind über mehrere Internetknoten und Transitanbieter mit dem Internet verbunden, und ESpanix kann keinen Datenverkehr filtern, der über eine andere Route eintrifft. Ein Mitglied, das denselben öffentlich erreichbaren Dienst über mehrere Verbindungen schützt, benötigt an anderer Stelle möglicherweise weiterhin vorgeschalteten oder netzinternen DDoS-Schutz.
Für BTW-Leser wird der Dienst dann nützlich, wenn Betreiber wissen, welche Präfixe und Routen er schützt und wie er mit ihren bestehenden Abwehrmaßnahmen zusammenspielt. Kontrollierte Tests sollten zeigen, ob über ESpanix eintreffende Angriffe schnell abgewehrt werden, ohne legitimen Verkehr zu beeinträchtigen, während separate Routen durch andere Maßnahmen abgesichert bleiben.
Worauf zu achten ist
Zu beobachten ist, wie viele ESpanix-Mitglieder den Dienst einsetzen und wie er sich bei kontrollierten Tests oder realen Angriffen bewährt. Abwehrdauer, Auswirkungen auf legitimen Verkehr und der Umgang mit Angriffen, die über andere Internetknoten oder Transitanbieter eintreffen, werden zeigen, welchen Teil der Risikoexposition eines Mitglieds der Dienst tatsächlich abdeckt.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten