- ESpanix a déployé Nokia Deepfield Defender sur l’ensemble de son infrastructure de points d’échange Internet à Madrid et Barcelone
- Ce service optionnel permet aux réseaux entités de filtrer le trafic DDoS identifié au sein du point d’échange, plutôt que de toujours le détourner vers un centre externe de nettoyage du trafic
Les faits
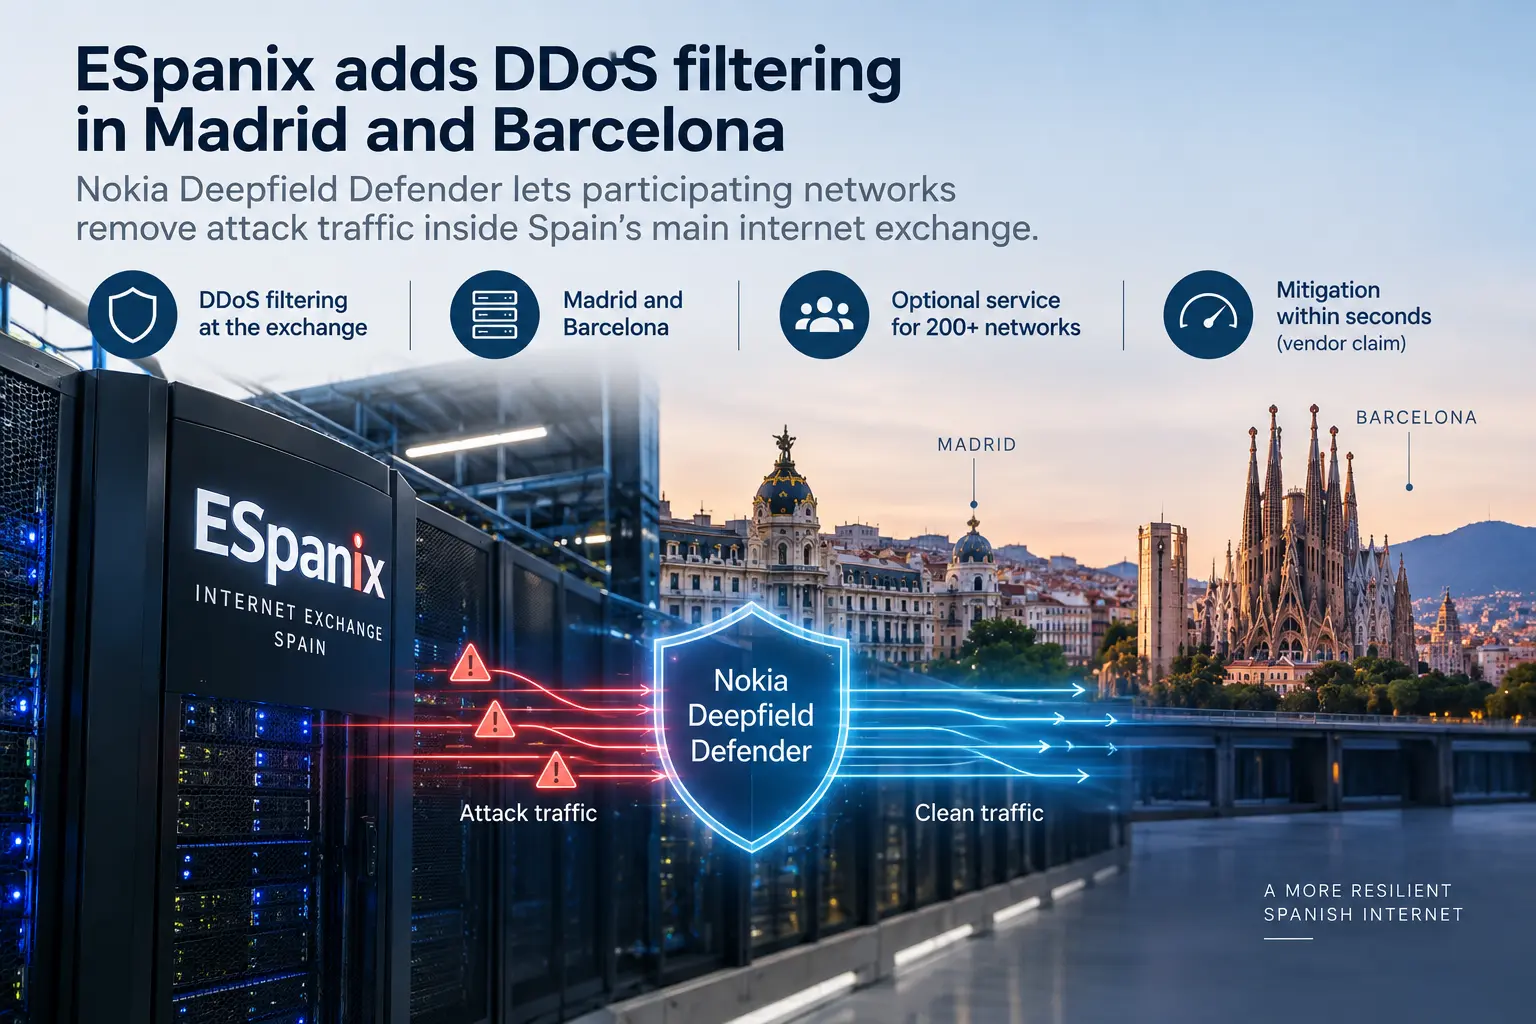
ESpanix a déployé Nokia Deepfield Defender sur son infrastructure de points d’échange Internet à Madrid et Barcelone. Ce service optionnel de protection contre les attaques DDoS est disponible pour plus de 200 réseaux nationaux et internationaux connectés au point d’échange.
Deepfield Defender analyse les données de télémétrie réseau en les combinant aux informations de sécurité de Nokia afin d’identifier le trafic d’attaque. Il peut ensuite ordonner aux équipements réseau de rejeter ce trafic tout en laissant circuler les paquets légitimes. Nokia indique que la détection et l’atténuation peuvent intervenir en quelques secondes, mais il s’agit d’une affirmation du fournisseur sur les performances, et non d’une garantie pour chaque attaque.
ESpanix indique que l’atténuation peut être effectuée dans son infrastructure espagnole répartie sur six sites de centres de données. Les réseaux entités peuvent ainsi filtrer certaines attaques sans devoir d’abord détourner leur trafic vers un centre tiers de nettoyage. Le service ne couvre que le trafic qui atteint l’infrastructure ESpanix concernée et ne remplace pas les contrôles de sécurité dans le réseau ou les applications propres à chaque membre.
L’analyse
ESpanix rapproche une composante de la défense contre les attaques DDoS du point où ses membres échangent leur trafic. Lorsqu’une attaque arrive par le point d’échange, le trafic identifié peut y être rejeté au lieu d’être envoyé vers un centre distant de nettoyage, puis renvoyé après filtrage. Cela peut simplifier le circuit de réponse pour le trafic qui transite déjà par ESpanix.
La limite tient au périmètre couvert. De nombreux opérateurs accèdent à Internet par plusieurs points d’échange et fournisseurs de transit, et ESpanix ne peut pas filtrer le trafic qui arrive par une autre route. Un membre qui protège le même service public via plusieurs connexions peut encore avoir besoin, ailleurs, d’une protection DDoS en amont ou dans son propre réseau.
Pour les lecteurs de BTW, le service devient utile lorsque les opérateurs savent quels préfixes et quelles routes il protège, ainsi que la façon dont il s’articule avec leurs défenses existantes. Des essais contrôlés devraient montrer si les attaques arrivant via ESpanix sont éliminées rapidement sans perturber le trafic légitime, tandis que les routes distinctes restent couvertes par d’autres mesures.
Points à surveiller
Il faudra suivre le nombre de membres d’ESpanix qui adoptent le service ainsi que ses performances lors d’essais contrôlés ou d’attaques réelles. Le délai d’atténuation, l’impact sur le trafic légitime et la gestion des attaques arrivant via d’autres points d’échange ou fournisseurs de transit indiqueront quelle part de l’exposition d’un membre le service couvre réellement.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance