
Thema
Sicherheitsautomatisierung
Innerhalb der Facette Thema verbindet die Themenanalyse Sicherheitsautomatisierung Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Fallakte
Einundzwanzig Felder, zwanzig Werte: CrowdStrikes Remedur ist halb Arithmetik, halb Verlagerung
Ein Inhaltsupdate lieferte 20 Werte an ein Template, das 21 deklariert hatte. Die danach veröffentlichte Antwort hat zwei Hälften: eine, die sich mit Protokollen prüfen lässt, und eine, die bislang vor allem den Besitzer gewechselt hat.

Globale Cloud-Dienste
Ivantis eigener Scanner sagte „sauber“. Ivantis eigener Text sagt, dass das wenig beweist
Zwischen dem eingespielten Patch und dem Nachweis, dass eine Appliance unangetastet ist, liegt ein Unterschied. Diese Unterscheidung ist nicht neu. Was hier enger und unangenehmer gefragt wird: Wenn das Instrument, das über Befall entscheiden soll, von seinen eigenen Herstellern…

Fallakte
DigiCert gab sich 24 Stunden und nahm sich dann 120 weitere
Ein fehlender Unterstrich in der eigenen Domain-Validierung setzte eine Widerrufsuhr mit 24-Stunden-Zündschnur in Gang. Die zur Einhaltung verpflichtete Partei rechnete die Zündschnur nach, schenkte sich fünf Tage dazu und schrieb die einzige Chronologie, die es gibt.
IETF
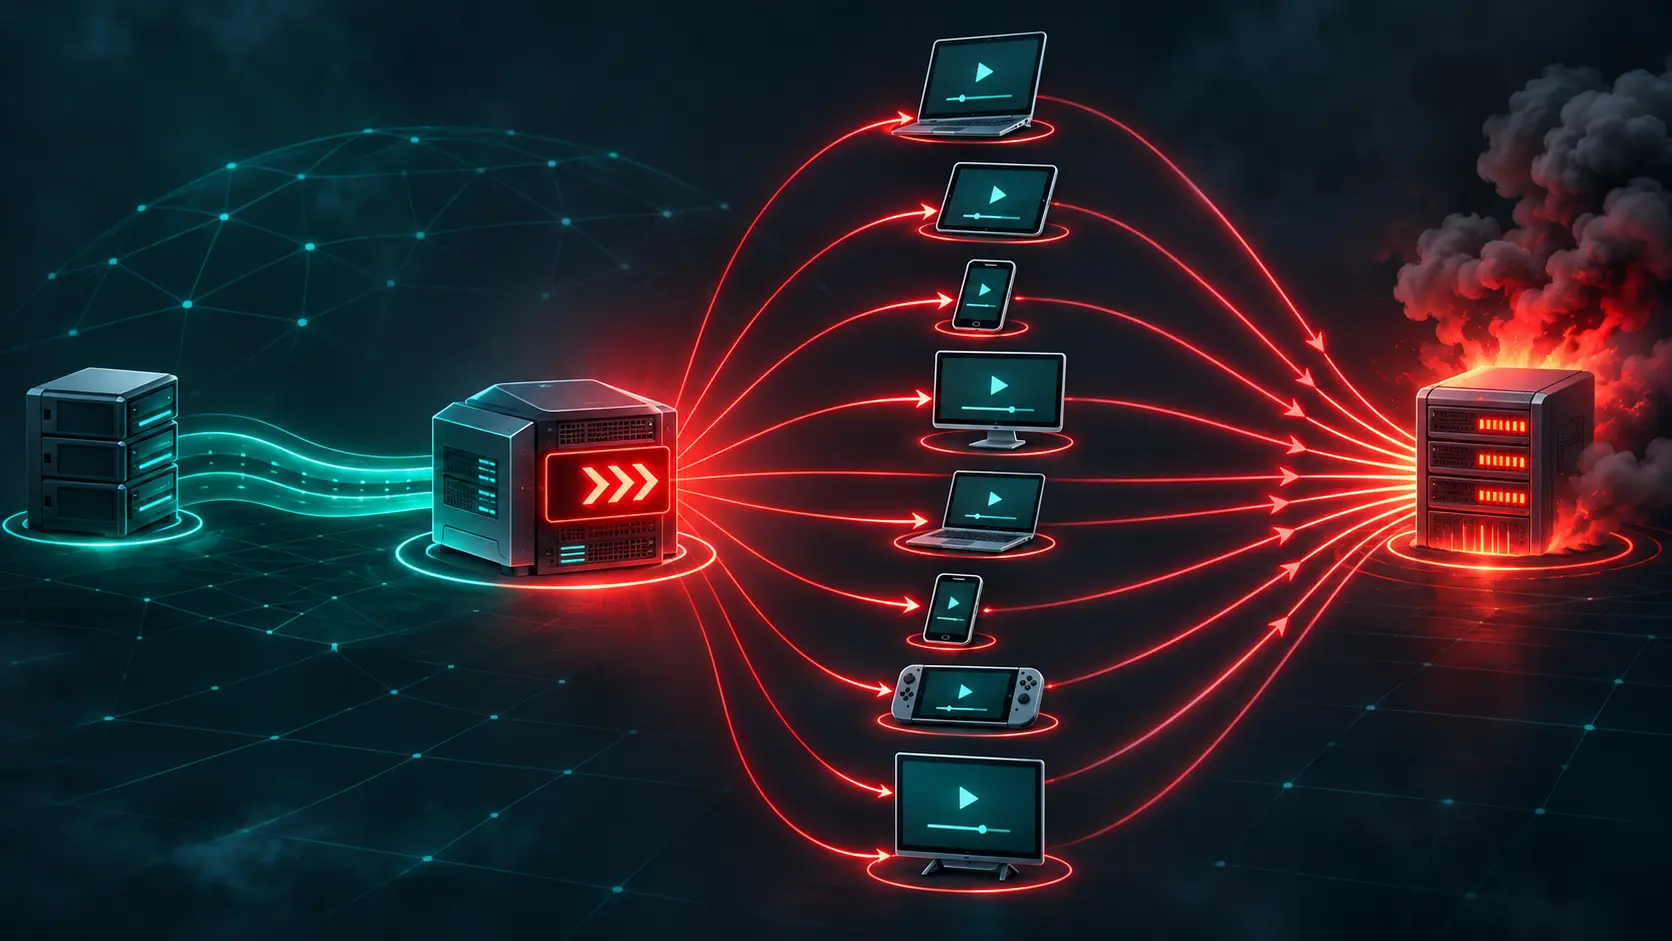
GOAWAY schickt das Publikum eines Relays zu Ihrem Server
Ein Media-over-QUIC-Relay kann verbundenen Clients das Ziel der nächsten Sitzung nennen. Die Novemberanalyse beschreibt den Fall, in dem dieses Ziel einem unbeteiligten Dritten gehört.
Kreative
Barry O’Donovans CRA-Regel: Die Rolle wechselt mit dem Produkt
Auf der RIPE 93 erklärte der INEX-Entwickler, dass der Cyber Resilience Act dieselbe Organisation je nach Produkt unterschiedlichen Rollen zuordnen kann. Für Netzbetreiber entscheidet das darüber, wer Sicherheitsarbeit in der Softwarelieferkette übernimmt.
Führungskräfte
Darren Kara baut DNS-Standorte auf. Nutzeradressen gehören nicht ins Fehlerarchiv.
Quad9 erweitert ein weltweites Resolvernetz mit einem kleinen Team. Kara soll neue Standorte in Betrieb bringen und zugleich genug über deren Betrieb erfahren, ohne die Adresse eines Fragenden dauerhaft festzuhalten.
IETF
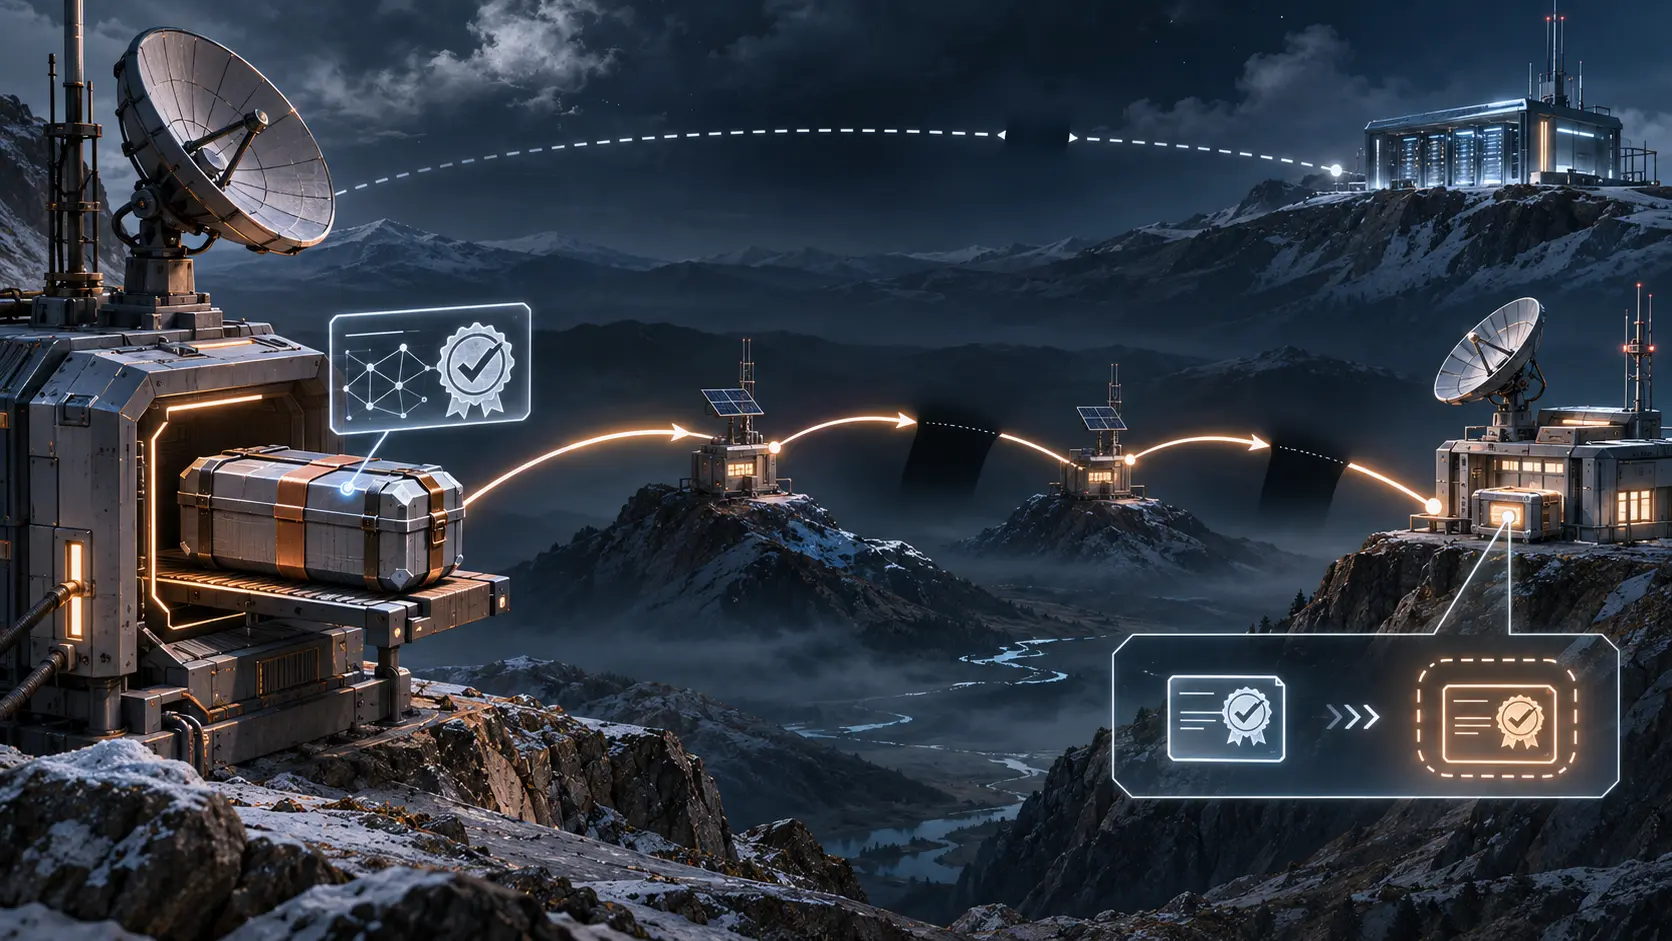
Das Bundle kam an. Der Sperrstatus-Server blieb unerreichbar.
Eine signierte Nachricht schafft es durch ein unterbrochenes Netz. Die Abfrage zum Zertifikatstatus braucht dagegen eine Verbindung im Moment der Prüfung. Der neue BPSec-COSE-Abschnitt verteilt diese Entscheidung auf Aussteller und Empfänger.
IETF
Der Bootloader hat das Gerät für sich. Das Update muss teilen.
Eine Post-Quanten-Signatur kann beim Start mühelos geprüft werden und im laufenden Betrieb um knappe Ressourcen kämpfen. Der PQUIP-Entwurf macht den Zeitpunkt der Prüfung zur Beschaffungsfrage.
IETF
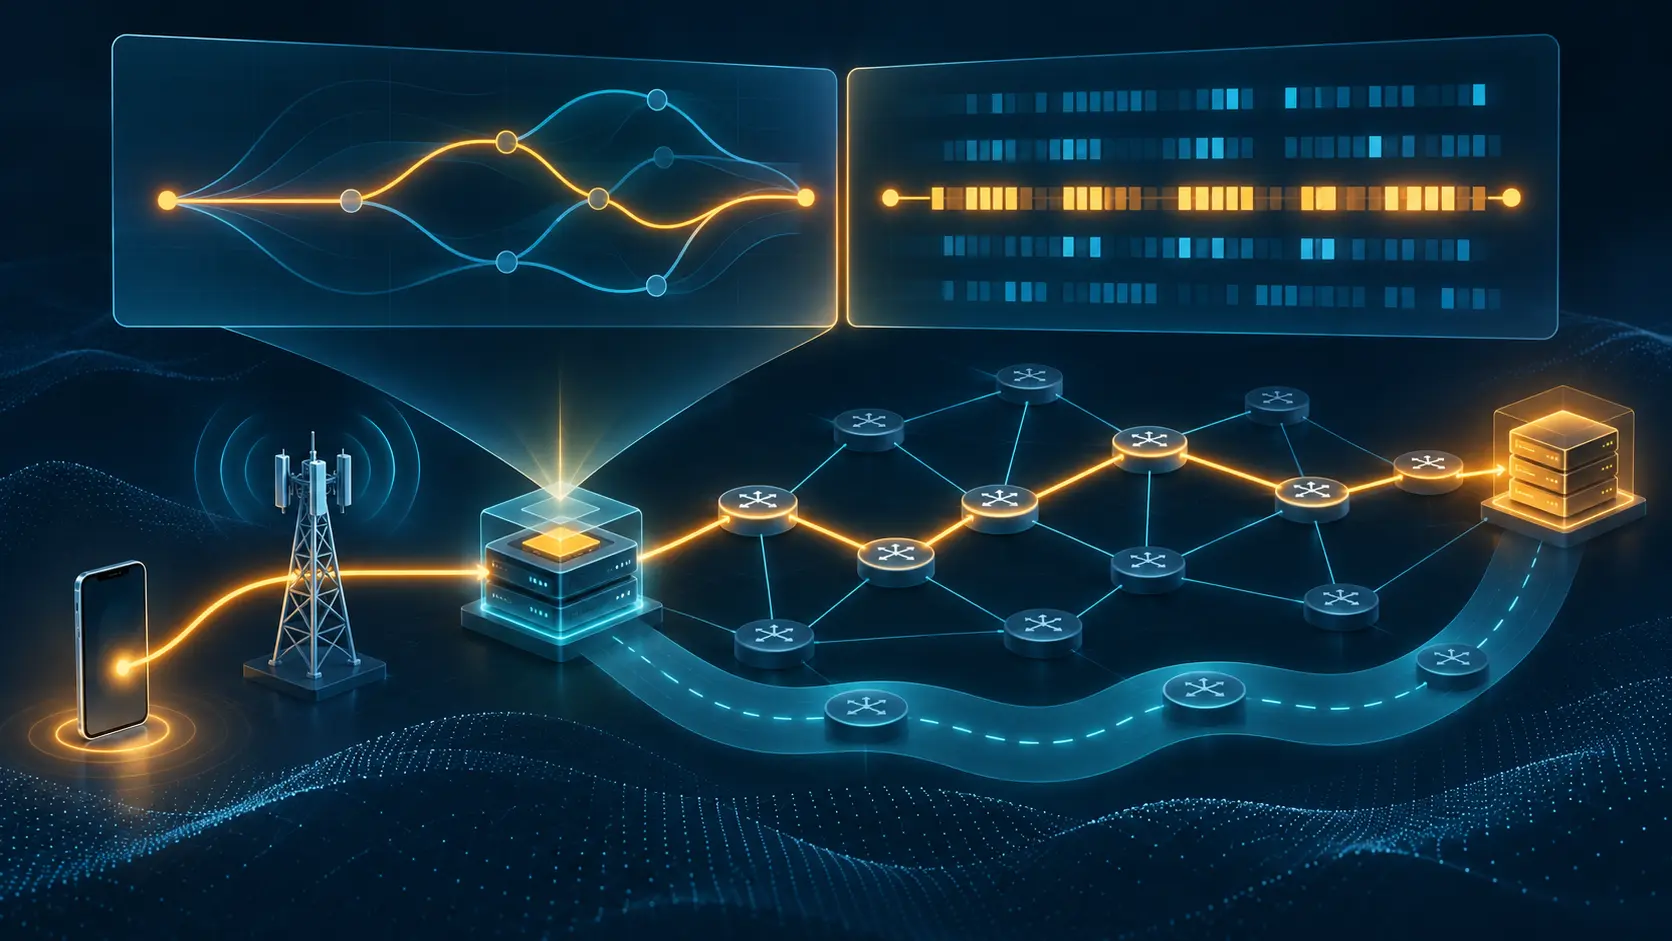
Eine Mobilfunksitzung schlägt die VPN-Route. Die Regeln stehen in zwei Entwürfen.
Eine IETF-Revision macht aus einer einzelnen Mobilfunksitzung eine spezifischere Route. Im Roaming-Beispiel setzt sie sich gegen einen breiteren VPN-Pfad durch. Der DMM-Entwurf regelt das Verhalten, ein eigener BESS-Entwurf die BGP-Bytes. Dazwischen liegt die Importpolitik, die…
IETF
Acht MLS-Suiten bekommen Quantenschlüssel und behalten alte Unterschriften
Ein IETF-Entwurf schlägt elf neue Chiffrensuiten für sichere Gruppennachrichten vor. Acht setzen bei der Schlüsselvereinbarung auf ML-KEM oder hybride Verfahren, unterschreiben aber weiter mit Ed25519 oder ECDSA. Drei verwenden auch ML-DSA-Signaturen. Die Novemberfassung…
IETF
Zwei Zertifikatsteams, ein DNS-Alias: Die IETF teilt den Zugang
Ein Unternehmen betreibt dieselbe Domain in zwei Clouds und lässt die Zertifikatsprüfung trotzdem durch einen einzigen DNS-Namen laufen. Der Entwurf `dns-account-01` gibt jedem ACME-Konto eine eigene Prüfstelle. Dafür wird die vollständige Konto-URL zum Bestandteil des…
IETF
Der Anruf kommt durch. Das zweite Zertifikat fällt erst später auf
Ein signiertes Telefonzertifikat kann die Quittung eines öffentlichen Protokolls gleich mitbringen. Der Prüfdienst kontrolliert sie lokal und wartet beim Anruf nicht auf den Logserver. Ob ein anderer Aussteller dieselbe Rufnummer bereits für einen zweiten Namen bescheinigt hat…
Geschichte
CVE benannte 321 Sicherheitsprobleme. Die Reparaturen lagen anderswo.
Im September 1999 ging CVE mit 321 Einträgen an die Öffentlichkeit. Ein Eintrag war kein Patch. Er gab Scannern, Herstellerhinweisen und anderen Datenbanken einen gemeinsamen Bezugspunkt, wenn sie denselben Fehler unterschiedlich beschrieben. Die schmale Liste machte den Streit…
Fallakte
Dreizehn Staaten meldeten sich für Europas Cyberalarm. Die ersten beiden Zentren blieben stumm.
Ein grenzüberschreitender Alarm muss schneller sein als der Angriff, vor dem er warnt. Die EU gewann dreizehn Mitgliedstaaten für ihre ersten beiden gemeinsamen Cyberzentren ATHENA und ENSOC. Als der Europäische Rechnungshof den Aufbau prüfte, war keines einsatzfähig. Die…
Institutionelle Trends in Europa und dem Nahen Osten
Finnland nennt den Absender „Spam“. Der Tisch kann trotzdem reserviert sein.
Seit dem 2. November greifen bei geschäftlichen Nachrichten strengere Prüfungen der Absenderkennung. Fehlt die Bestätigung für einen Namen, darf am Ende „Roskaposti“ auf dem Display stehen – auch bei einer echten Nachricht.
Geschichte
TLS 1.3 trug ein 1.2-Namensschild. Der Alarm steckte in acht Byte.
Die neue Version eines Sicherheitsprotokolls zeigte eine alte Versionsnummer. Bei TLS 1.3 steht im Feld `legacy_version` weiterhin `0x0303`, die Nummer von TLS 1.2; über die tatsächlich gewählte Version entscheidet die Erweiterung `supported_versions`. Die Verkleidung half beim…
Geschichte
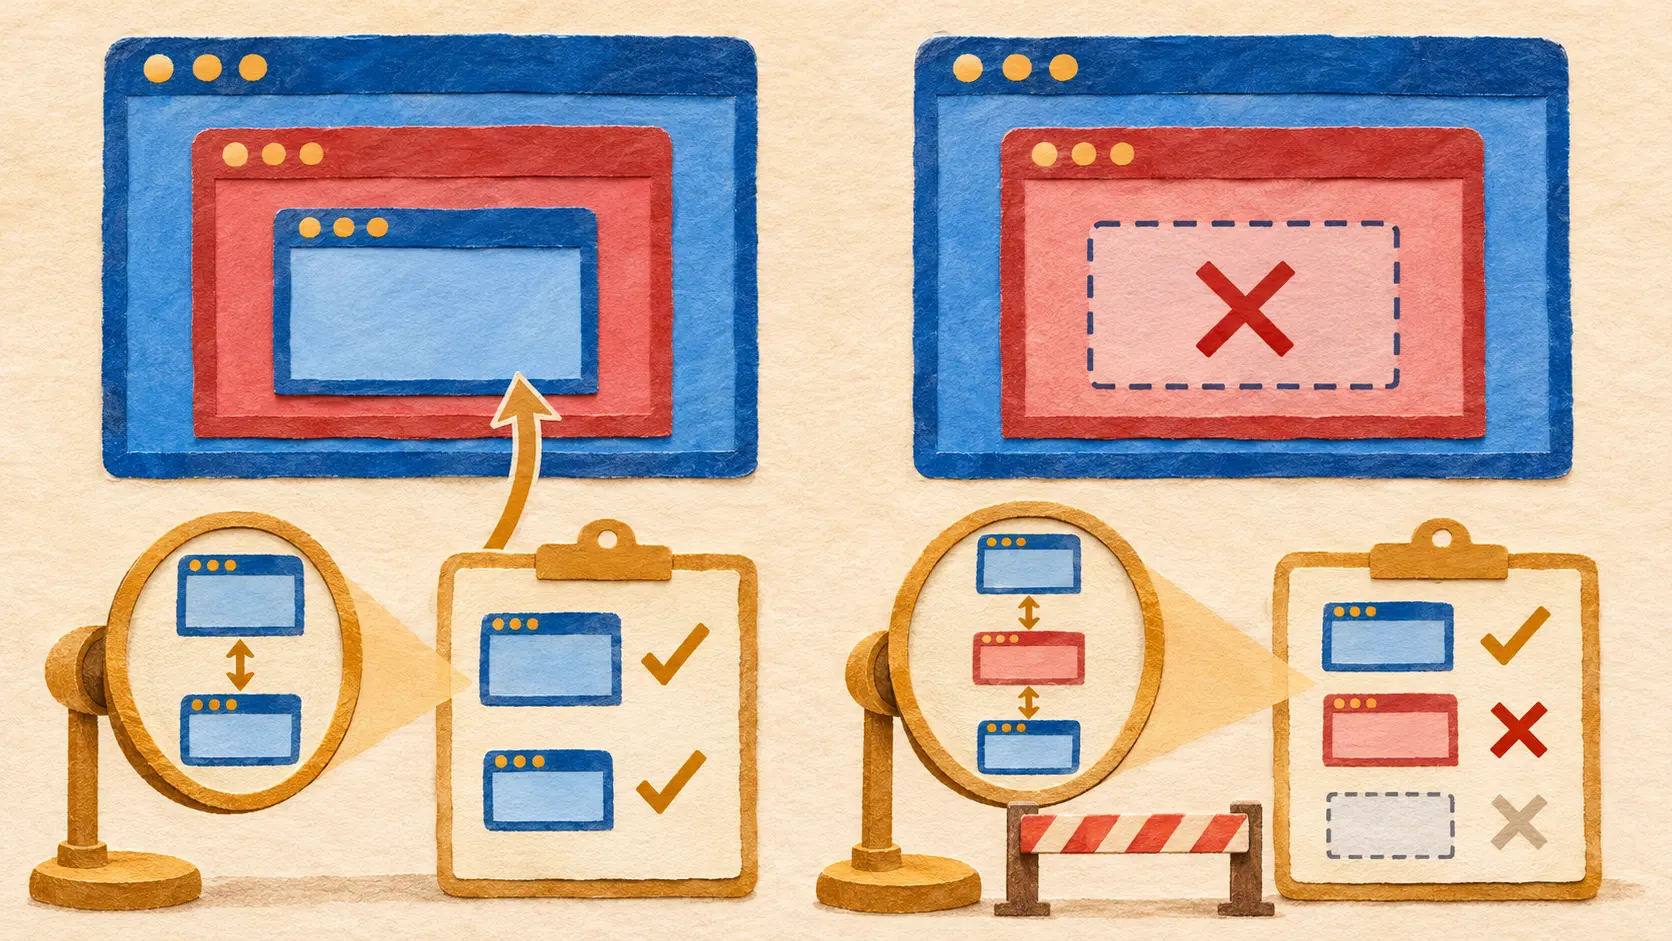
SAMEORIGIN sah nach oben. Der fremde Frame saß dazwischen.
Die geschützte Seite und die oberste Seite hatten denselben Ursprung. Dazwischen saß ein fremder Frame, den ein kurzer Blick übersah.
Geschichte
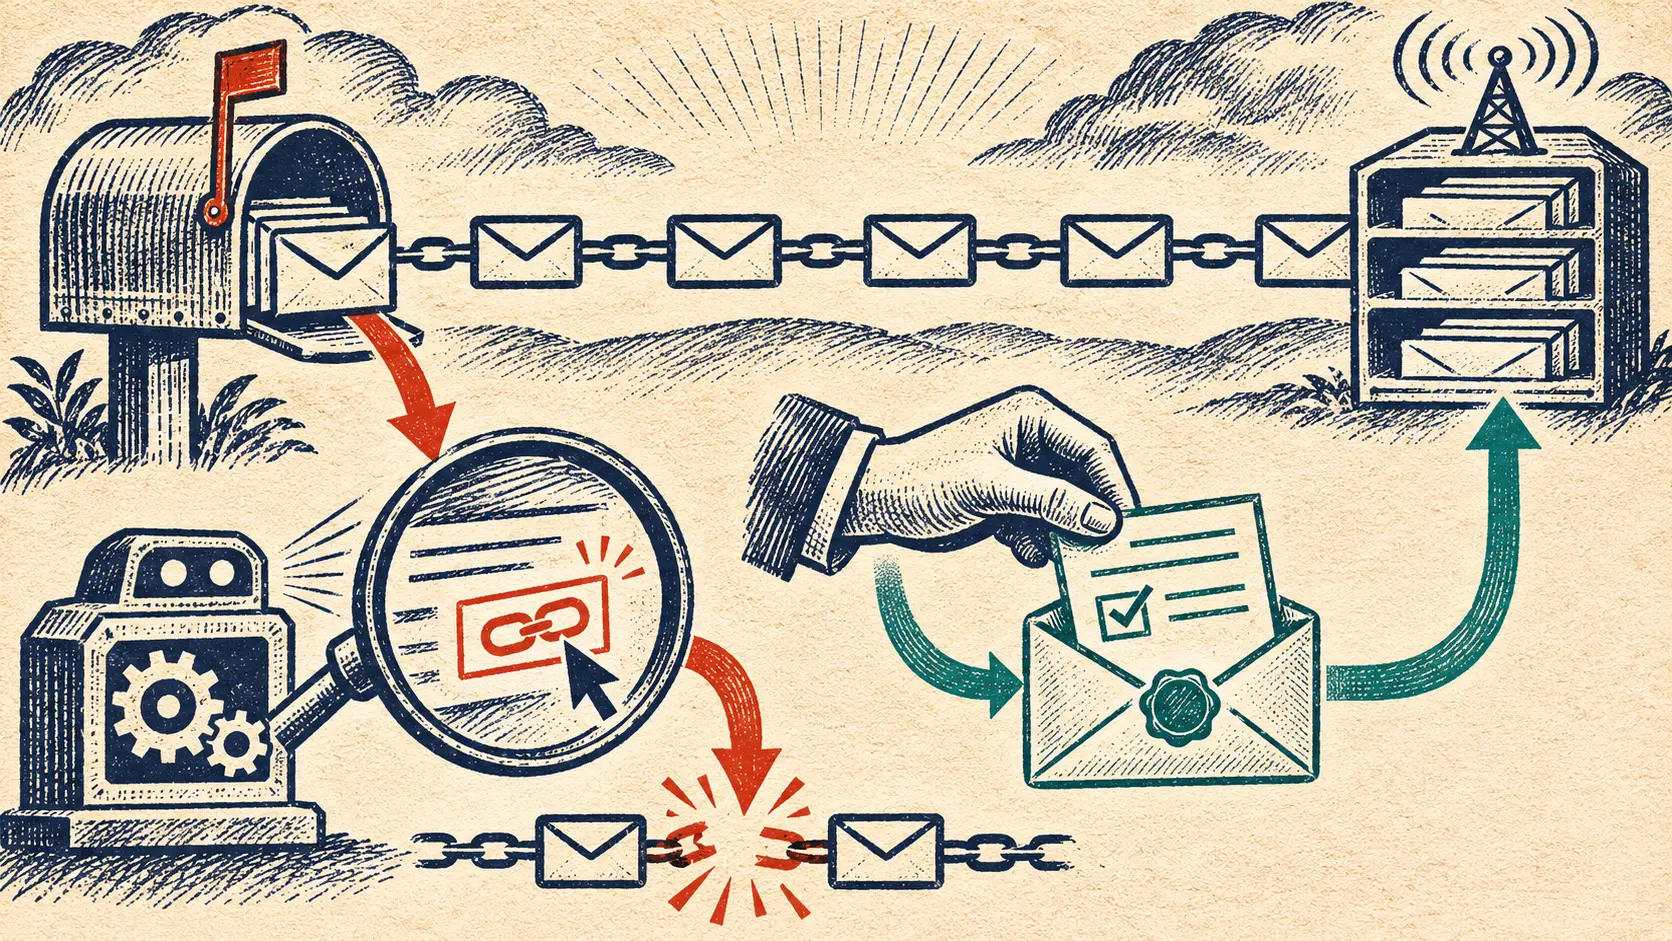
Der Spamfilter öffnete einen Link. Die Liste verlor einen Leser.
Eine Sicherheitssoftware öffnet die Abmeldeadresse, um eine E-Mail zu prüfen. Der Listenserver deutet den Besuch als Wunsch des Lesers auszutreten. Der Mensch hat nichts entschieden, doch sein Eintrag verschwindet. [RFC 8058](https://www.rfc-editor.org/rfc/rfc8058.html) zog im…
IETF
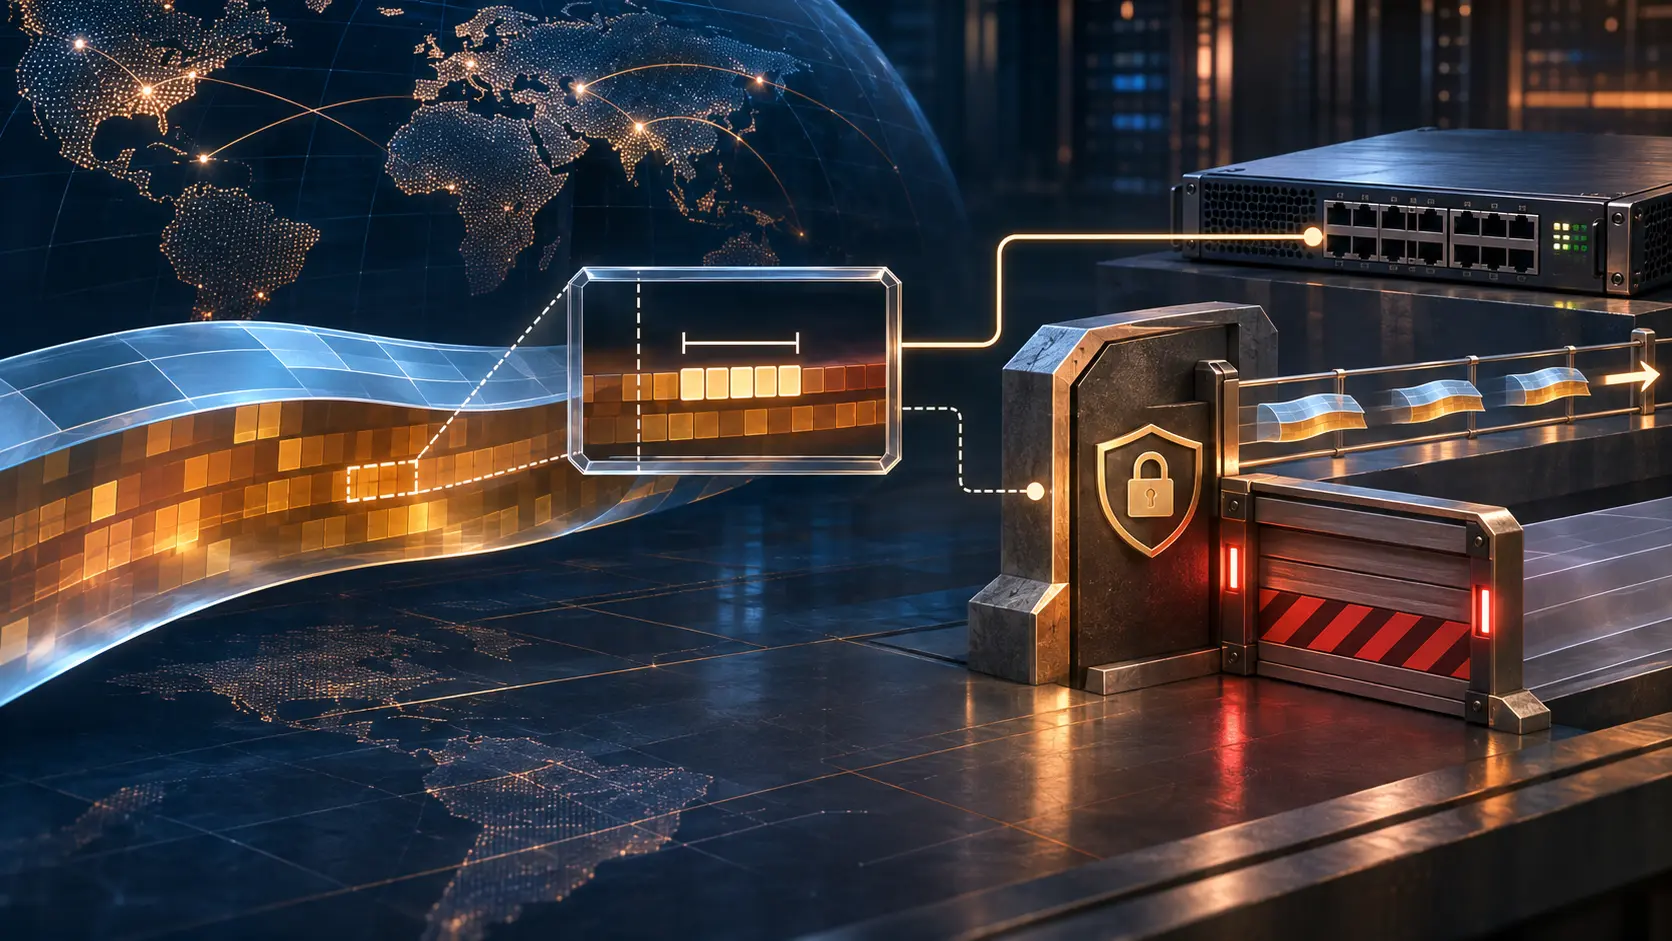
Der BGP-Filter sucht Paketbytes. Fehlt der Leser, bleibt die ganze Regel aus.
Ein IETF-Entwurf erweitert FlowSpec um feste Bytefolgen im Paket. Entscheidend ist die Grenze der Hardware: Ohne diesen Pflichtvergleich darf ein Gerät keine gröbere Restregel installieren.
IETF
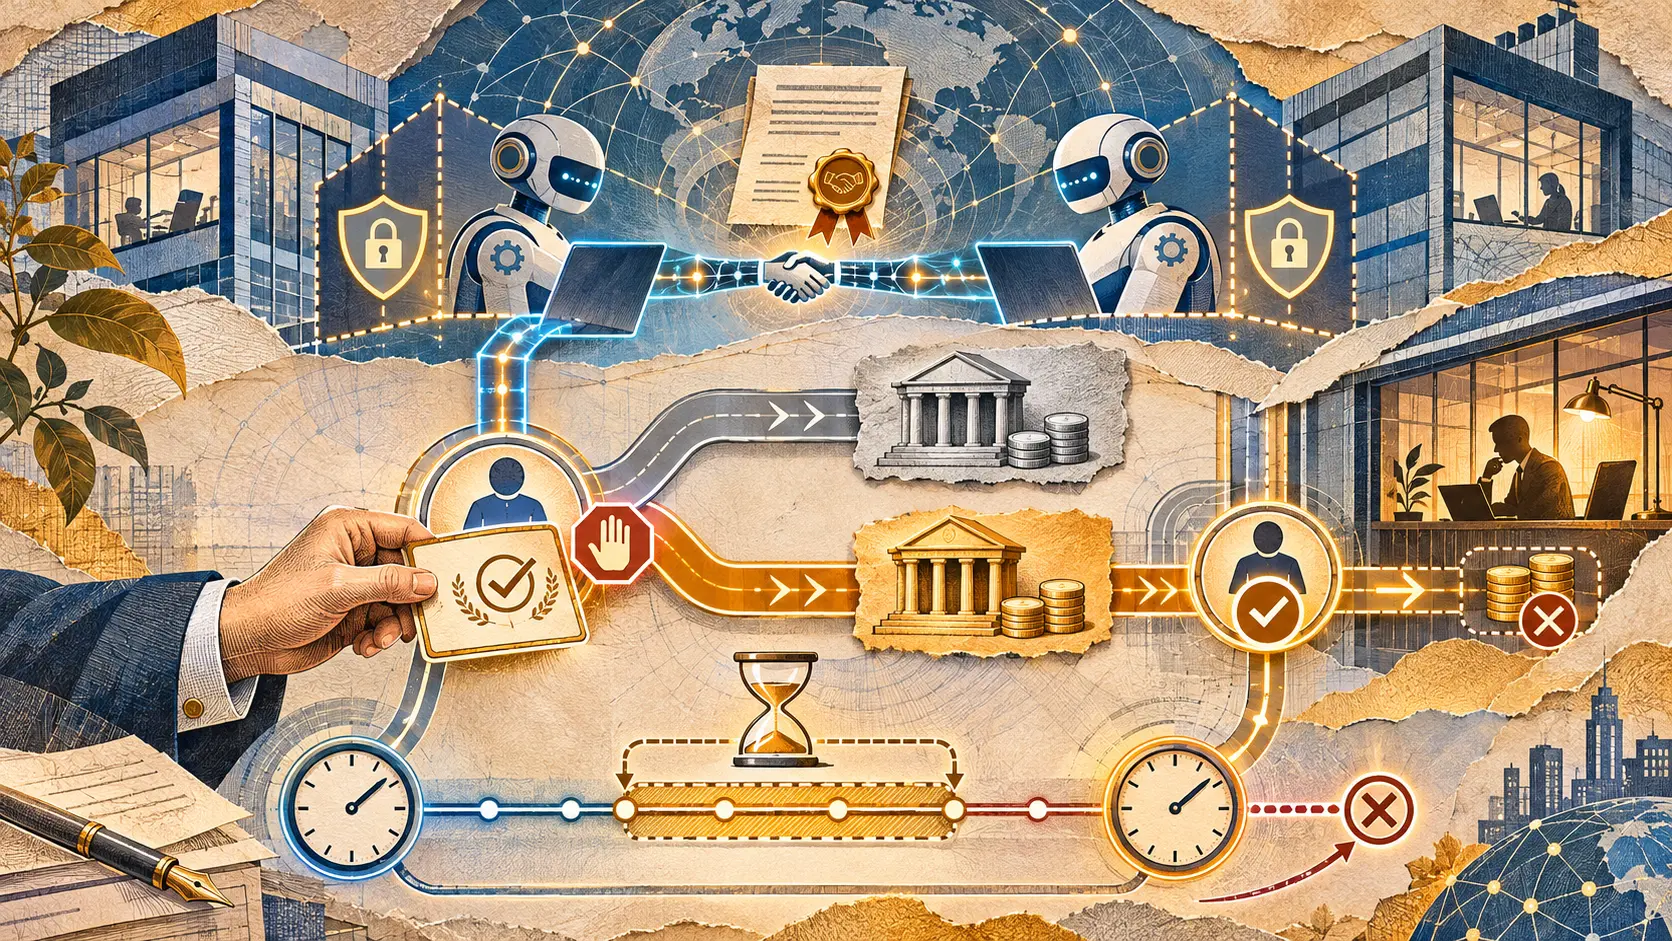
Der Agent verhandelt. Die neue Bankverbindung braucht Menschen.
Zwei Unternehmen können ihre Zugangsbedingungen von Software aushandeln lassen. Der Entwurf Selo zieht eine scharfe Linie, sobald der Lieferant eine andere Kontoverbindung für die nächste Zahlung eintragen will.