
Thema
Rechenschaftspflicht bei WHOIS/RDAP
Innerhalb der Facette Thema verbindet die Themenanalyse Rechenschaftspflicht bei WHOIS/RDAP Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
Ein Auslaufdatum nimmt ein RDAP-Kennzeichen außer Dienst, nicht seine Clients
Ein Register kann einen Bezeichner für veraltet erklären. Ein Server kann ein Enddatum ankündigen. Ob jeder unabhängige Client rechtzeitig umgestellt wurde, weiß damit noch niemand. Gerade diese Trennung macht die beiden aktuellen REGEXT-Entwürfe zu einer Governance-Frage: Sie…

Fallakte
Ein inhaberbestimmter RDAP-Verweis erweitert die Auffindbarkeit, nicht die Registerhoheit
Eine Ergebnisansicht kann wie eine einzige Antwort wirken, obwohl unterwegs der Sprecher gewechselt hat. Der vorgeschlagene Verweis erschließt feinere Daten; er darf ihnen nicht die Stimme des Registers leihen.

Berichte
LACNIC verlangt den Bulk-Whois-Antrag per E-Mail. Dieselbe Seite schließt E-Mail aus
Wer Zugang zu einem kontrollierten Massendatensatz beantragt, muss wissen, wann aus einer Nachricht ein Verfahren wird. LACNIC verlangt erst das signierte Formular an `hostmaster`, nach der Genehmigung das Original per Post und erklärt unmittelbar danach, per E-Mail eingereichte…

Berichte
RIPE Database wechselt zu OIDC. Die Maintainer-Befugnis wandert nicht mit der Sitzung
Ein Authentifizierungsprojekt kann fertig aussehen, sobald sich der erste Nutzer über den neuen Weg anmeldet. Für die RIPE Database beginnt die eigentliche Abnahme an dieser Stelle erst: Die Anwendung muss noch zeigen, welche Sitzung sie akzeptiert, wie diese endet und weshalb…

IETF
James Gould und das Schwärzungssignal, das keine Richtlinie beweist
Wenn in einer RDAP-Antwort ein Feld fehlt, sieht das Ergebnis eindeutig aus: Dort steht nichts. Die Entstehungsgeschichte bleibt jedoch offen. Vielleicht gab es nie einen Wert; vielleicht hält der Server ihn nur für diesen Client zurück. RFC 9537, mitverfasst von James Gould…

Berichte
AFRINICs upd-to empfängt Fehlermeldungen, verleiht aber keine Datenbankbefugnis
Nach einem abgewiesenen Whois-Update kann die vollständige Fassung des beantragten Objekts in einem Postfach landen. AFRINICs Feld `upd-to` erklärt den Empfang dieser Warnung. Es identifiziert weder den Antragsteller noch ist es ein Berechtigungsnachweis oder ein Beleg dafür…
Berichte
ARINs eingestelltes Origin AS vermerkte eine Möglichkeit, keine aktive Route
Alte Exporte können `Origin AS` noch enthalten, obwohl ARIN das Feld entfernt hat. Es war eine optionale, vom Inhaber gelieferte Liste der ASNs, aus denen ein Block stammen könnte. Es war weder eine kryptografische Autorisierung noch eine Messung der aktuellen BGP-Tabelle.
Berichte
Im LACNIC-Whois datiert created den Registereintrag, nicht den Netzstart
Ein sekundengenauer Zeitstempel wirkt leicht wie eine Geburtsurkunde. In den LACNIC-Daten bezeichnet `created` jedoch den Zeitpunkt, an dem der Eintrag für einen Adressblock angelegt wurde. Er zeigt weder die Gründung des Inhabers noch den Betriebsbeginn, die erste Nutzung der…

Europa und Naher Osten: Trends bei regionalen ISPs
REGISTRANT LLC: eine Registernummer, zwei operative Kontrollebenen
Die Analyse-Zusammenfassung zu REGISTRANT LLC: eine Registernummer, zwei operative Kontrollebenen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Berichte
Im AFRINIC-Whois klassifiziert org-type eine Registerbeziehung, keine Rechtsform
Das AFRINIC-Feld `org-type` wirkt wie ein umfassendes Identitätsmerkmal. Tatsächlich ordnet es ein Organisationsobjekt in das Ressourcen- und Mitgliedschaftssystem des Registers ein. Rechtsform, Eigentum oder operative Kontrolle über ein Netz lassen sich daraus allein nicht…
Berichte
RIPE Database mnt-ref autorisiert einen Organisationsverweis, nicht Unternehmenskontrolle
Ein akzeptierter `org:`-Verweis in der RIPE Database hat eine echte Autorisierungsprüfung bestanden. Das belegt einen genehmigten Datenbankverweis, nicht Eigentum, Konzernzugehörigkeit oder Kontrolle über das zugehörige Netz.

Berichte
APNICs RDAP-Weiterleitung zu einem NIR findet den genaueren Registereintrag, nicht den Netzbetreiber
Eine Weiterleitung von APNIC zu einem RDAP-Host eines nationalen Internetregisters beschreibt den Weg der Registrierungsdaten. Sie kann zu einem spezifischeren Präfix führen, beweist aber nicht, wer das Netz heute routet, besitzt oder betreibt.

Berichte
ARINs Vorschlag zur Whois-Abschaltung ist ein Protokollwechsel, nicht das Ende der Verzeichnisdaten
Drei Daten in ARINs neuer Konsultation sehen auf den ersten Blick wie feste Abschalttermine aus. Das sind sie nicht. Sie markieren frühestmögliche Grenzen für drei verschiedene Wege zu RDAP, jeweils abhängig von Vorlauf, Funktionsgleichheit, Kommunikation oder noch zu liefernden…

Berichte
LACNIC Whois routing-c kann Routing-Policys registrieren, beweist aber nicht den BGP-Betrieb
Wer eine Routing-Policy in einem Register eintragen darf, muss nicht dieselbe Person — oder auch nur dasselbe Team — sein, die die dafür eingesetzten Router betreibt. LACNIC definiert `routing-c` als den Kontakt, der die von einem autonomen System verwendete Routing-Policy…

Berichte
AFRINIC Whois: mnt-domains autorisiert Reverse-Domain-Einträge, nicht den DNS-Betrieb
Ein Datenbankschlüssel kann das Anlegen eines Reverse-Domain-Objekts erlauben, während jede DNS-Anfrage an den vermeintlichen Dienst ins Zeitlimit läuft. In der AFRINIC Database bezeichnet `mnt-domains` den Maintainer, der untergeordnete Objekte anlegen darf. Das belegt…
Berichte
RIPE assignment-size beschreibt aggregierte IPv6-Zuteilungen, nicht aktive Anschlüsse
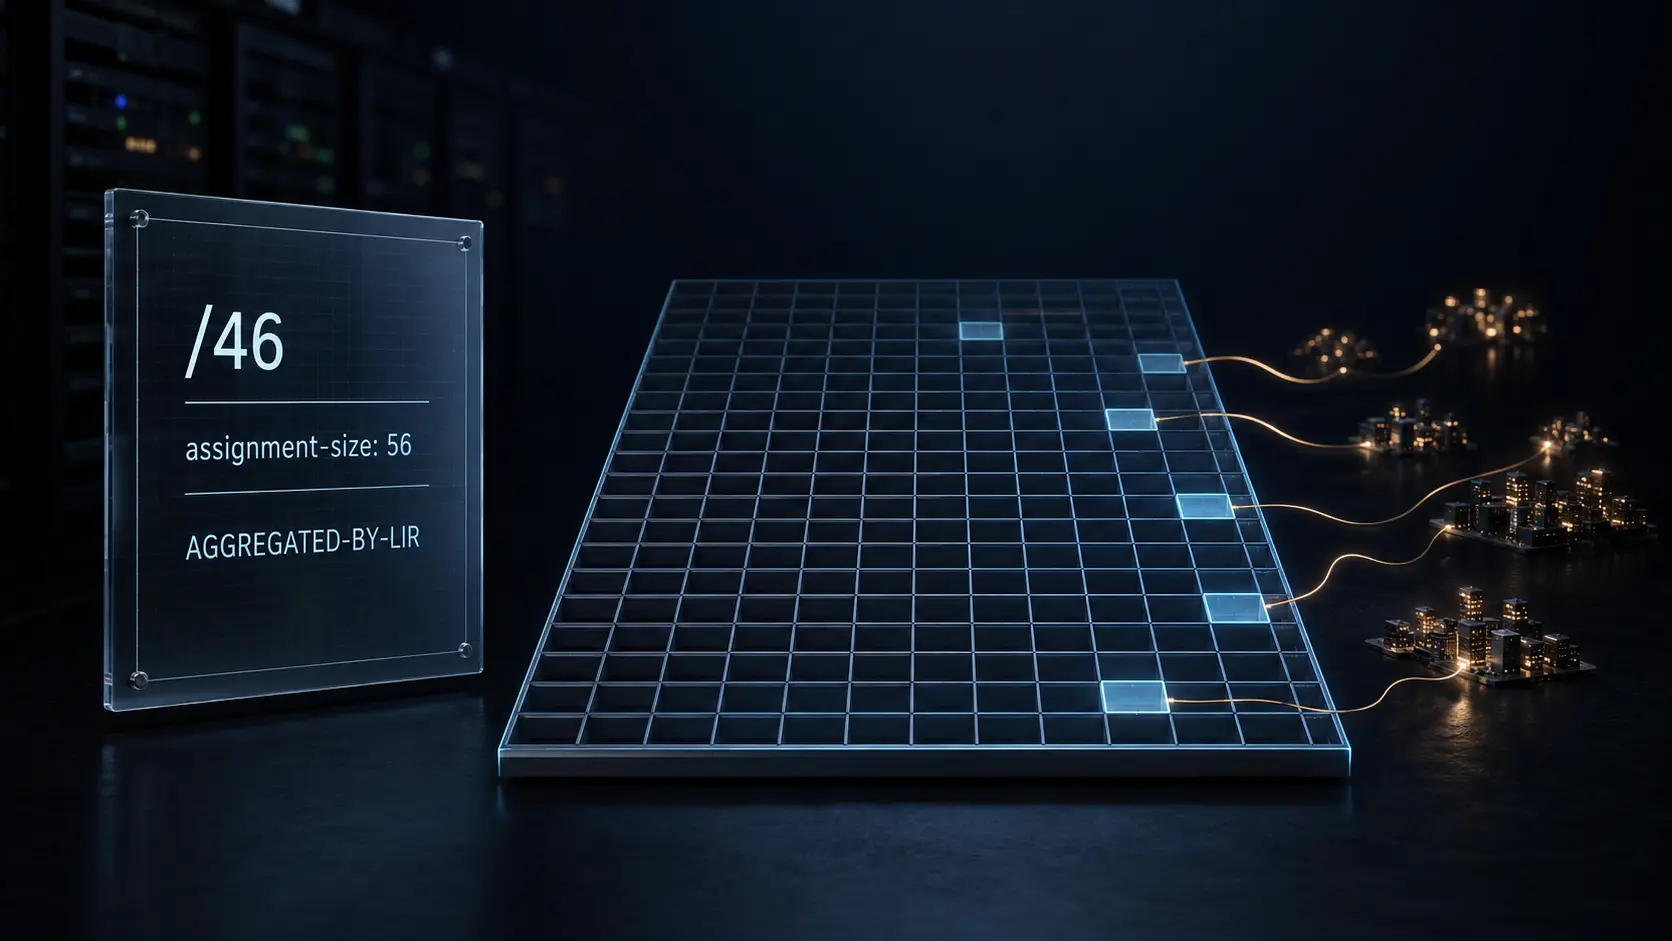
Ein `/46` enthält rechnerisch 1.024 mögliche `/56`-Präfixe. Trägt ein RIPE-Database-Objekt dazu `assignment-size: 56`, stimmt die Arithmetik, nicht aber die daraus abgeleitete Kundenzahl. Das Feld dokumentiert die Größe der Endnutzer-Zuteilungen im Aggregat. Es sagt nicht, dass…
Fallakte
RDAP nennt den Prüfer, authentisiert aber nicht das Ergebnis
Revision 02 macht aus einer einzelnen Kennzahl mehrere befristete und anfechtbare Bewertungen. Doch `scoreIssuer` löst nur die Zuordnung: Das Feld beweist nicht, dass der genannte Prüfer die Aussage tatsächlich erstellt hat.
Berichte
APNIC Whois mnt-irt verweist auf Incident Response, nicht auf Netzwerkkontrolle
Ein verpflichtender Kontaktverweis kann wie eine Aussage darüber wirken, wer ein Netz betreibt. Im APNIC Whois hat `mnt-irt` jedoch eine engere und praktischere Bedeutung: Das Attribut verbindet einen Nummernressourcen-Eintrag mit einem Incident-Response-Team-Objekt für…

IETF
Der Link ist eine Momentaufnahme: RFC 9910 macht RIR-Hierarchien durchsuchbar
Ein RDAP-Suchlink mit genau einem Treffer kann zu einer Lookup-URL werden. Ändert sich der Registerzustand, bevor der Client dieser URL folgt, kann die spätere Antwort anders ausfallen. Der Treffer ist deshalb eine zeitgebundene Momentaufnahme, kein dauerhafter Nachweis eines…

Berichte
APNICs RDAP blockierte rund zehn Prozent der Anfragen, weil sie nicht wie Browser aussahen
Ein öffentliches Registerprotokoll ist für Software gebaut. Im Januar behandelte eine Schutzschicht vor APNICs RDAP ausgerechnet die Ähnlichkeit mit einem gewöhnlichen Browser als Zugangssignal. Der Zwischenfall zeigt, warum Verfügbarkeit vom Netzrand bis zum Protokollergebnis…