
Inhaltstyp
Profil
Innerhalb der Inhaltstyp-Facette bündelt die Profil-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

Globale Institutionen
Ultra Ethernet Consortium: Ethernet für KI im großen Maßstab neu aufbauen
Das Ultra Ethernet Consortium will das vertrauteste Netzwerk im Rechenzentrum zu einem vollständigen Fabric für künstliche Intelligenz und High Performance Computing ausbauen — von libfabric-APIs und RDMA-Semantik über Packet Spraying, Überlastungssteuerung und…

Globale Institutionen
Ultra Ethernet Consortium: Ethernet für KI und HPC im großen Maßstab neu aufbauen
Das Ultra Ethernet Consortium will das gängigste Rechenzentrumsnetz in ein durchgängiges Fabric für KI und HPC verwandeln – von libfabric-Schnittstellen und RDMA-Semantik über Multi-Path-Paketverteilung, Congestion Control, Link Recovery, Sicherheit bis hin zu Signalen mit 200…
Globale Institutionen
Ultra Ethernet Consortium: Ethernet für KI im großen Maßstab neu aufbauen
Ultra Ethernet Consortium versucht, Ethernet im Rechenzentrum für KI und Hochleistungsrechnen als vollwertige Infrastruktur nutzbar zu machen: von libfabric-APIs und RDMA-Semantik über paketbasierte Verteilung und Staukontrolle bis zu Link-Wiederholung, Sicherheit und…

Globale Institutionen
Ultra Ethernet Consortium: Ethernet für KI im großen Maßstab neu aufbauen
Das Ultra Ethernet Consortium will das vertraute Rechenzentrumsnetzwerk in eine vollwertige Infrastruktur für KI und HPC verwandeln – von libfabric-APIs und RDMA-Semantik über Paketverteilung und Congestion Control bis hin zu Link-Wiederherstellung, Sicherheit und…

Cloud-Dienste in Europa und im Nahen Osten
Traefik Labs: Die Gateway-Schicht für Cloud-native Anwendungen
Traefik Labs hat sich von einem Open-Source-Proxy, der dafür entwickelt wurde, einer sich ständig verändernden Container-Infrastruktur zu folgen, zu einem Unternehmen entwickelt, das den Anwendungsverkehr, APIs, künstliche Intelligenz und das Model Context Protocol über dieselbe…
Globale Institutionen
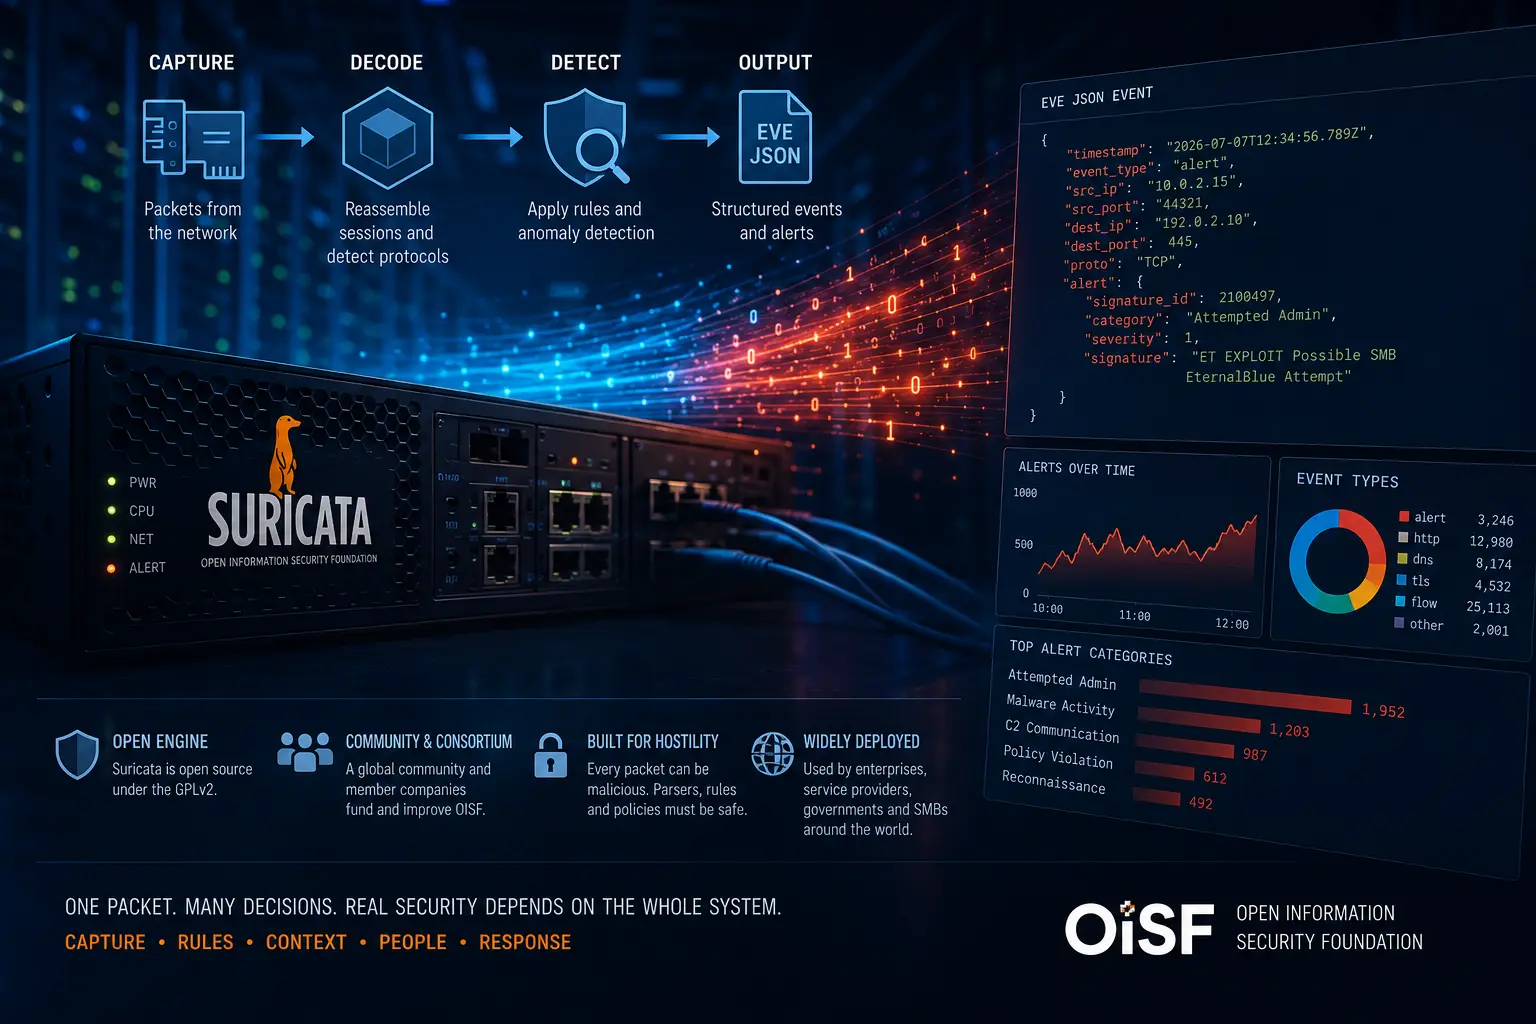
Suricata und die kleine Nonprofit-Organisation, die eine feindliche Paket-Angriffsfläche bewacht
Suricata verfolgt Flows, setzt Streams wieder zusammen, parst Protokolle, wendet Regeln an und sendet Telemetrie in Sensoren und kommerziellen Produkten. OISF pflegt diese öffentliche Engine mit einem Budget, das im Vergleich zu ihrer Reichweite gering ist, wobei jedes Paket…

Globale Institutionen
Nmap und die Grenzen dessen, was ein Netzwerk-Scan wissen kann
Nmap machte Hosts, Ports, Filter, Dienste und Betriebssystem-Fingerprints zu einem gemeinsamen Betriebsvokabular. Fast drei Jahrzehnte später beruht sein Wert noch immer auf einer Zurückhaltung, die viele automatisierte Systeme verlieren: Jedes Ergebnis beschreibt eine Sonde, von…
Globale Institutionen
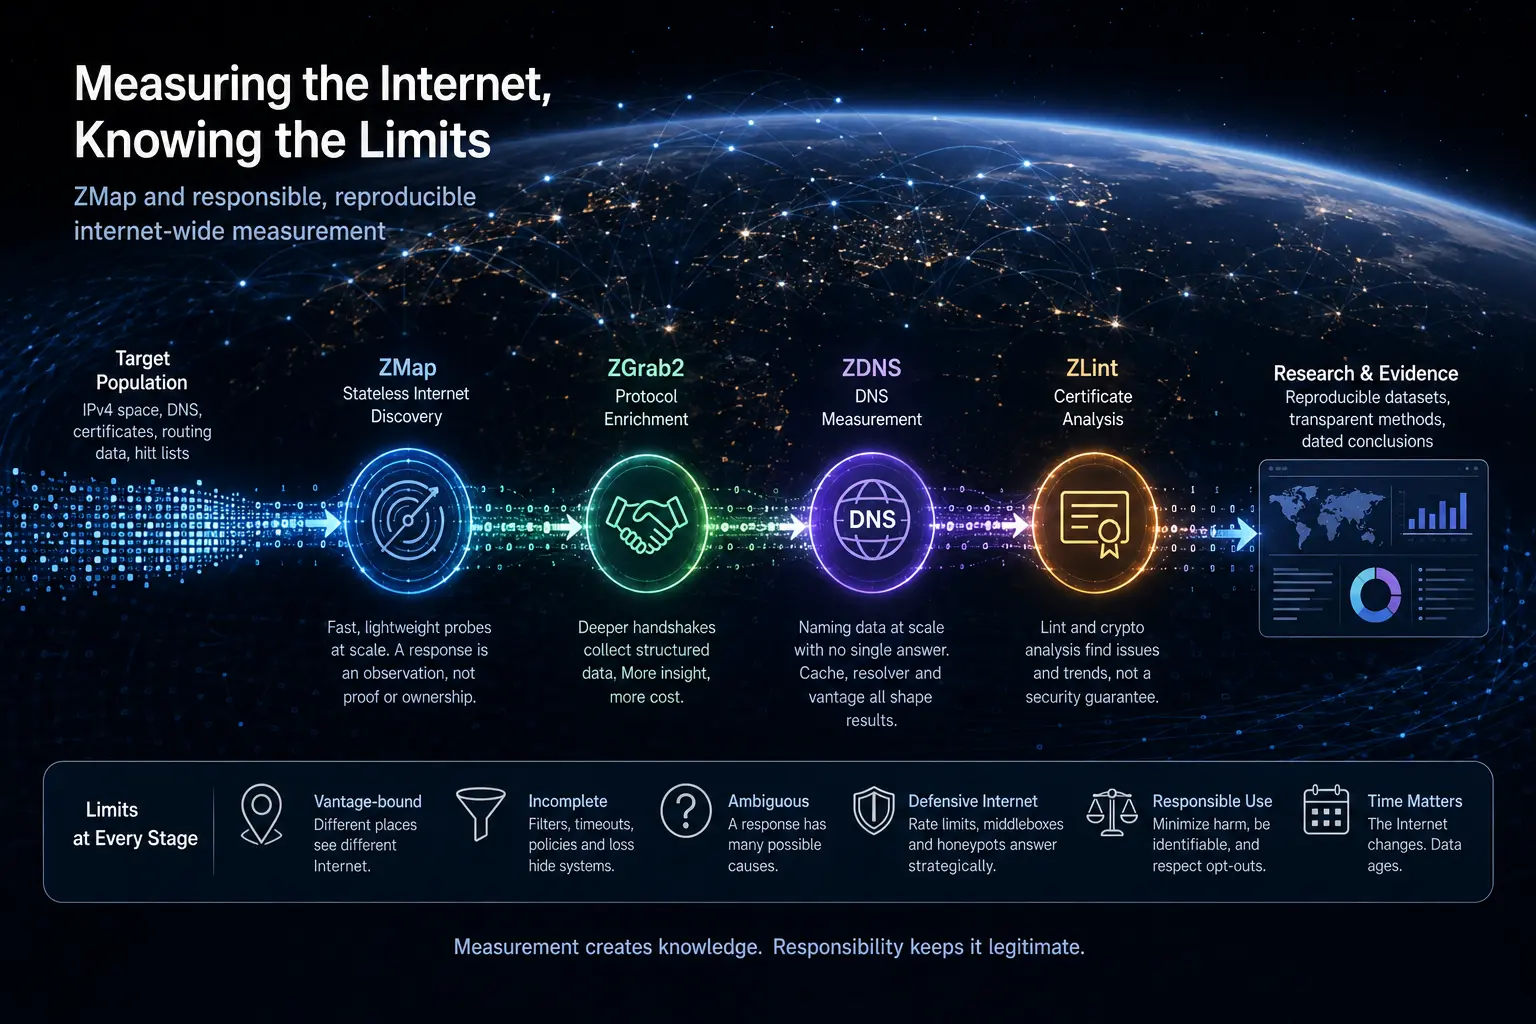
ZMap und die Grenzen einer internetweiten Bestandsaufnahme
ZMap machte öffentliche IPv4-Erhebungen wiederholbar, indem es schnelle zustandslose Sonden von tiefergehender Protokollanalyse trennte. Dasselbe Design macht jedes Ergebnis abhängig von Zielauswahl, Messstandpunkt und verantwortungsvollem Betrieb: Eine Antwort ist eine…
Globale Institutionen
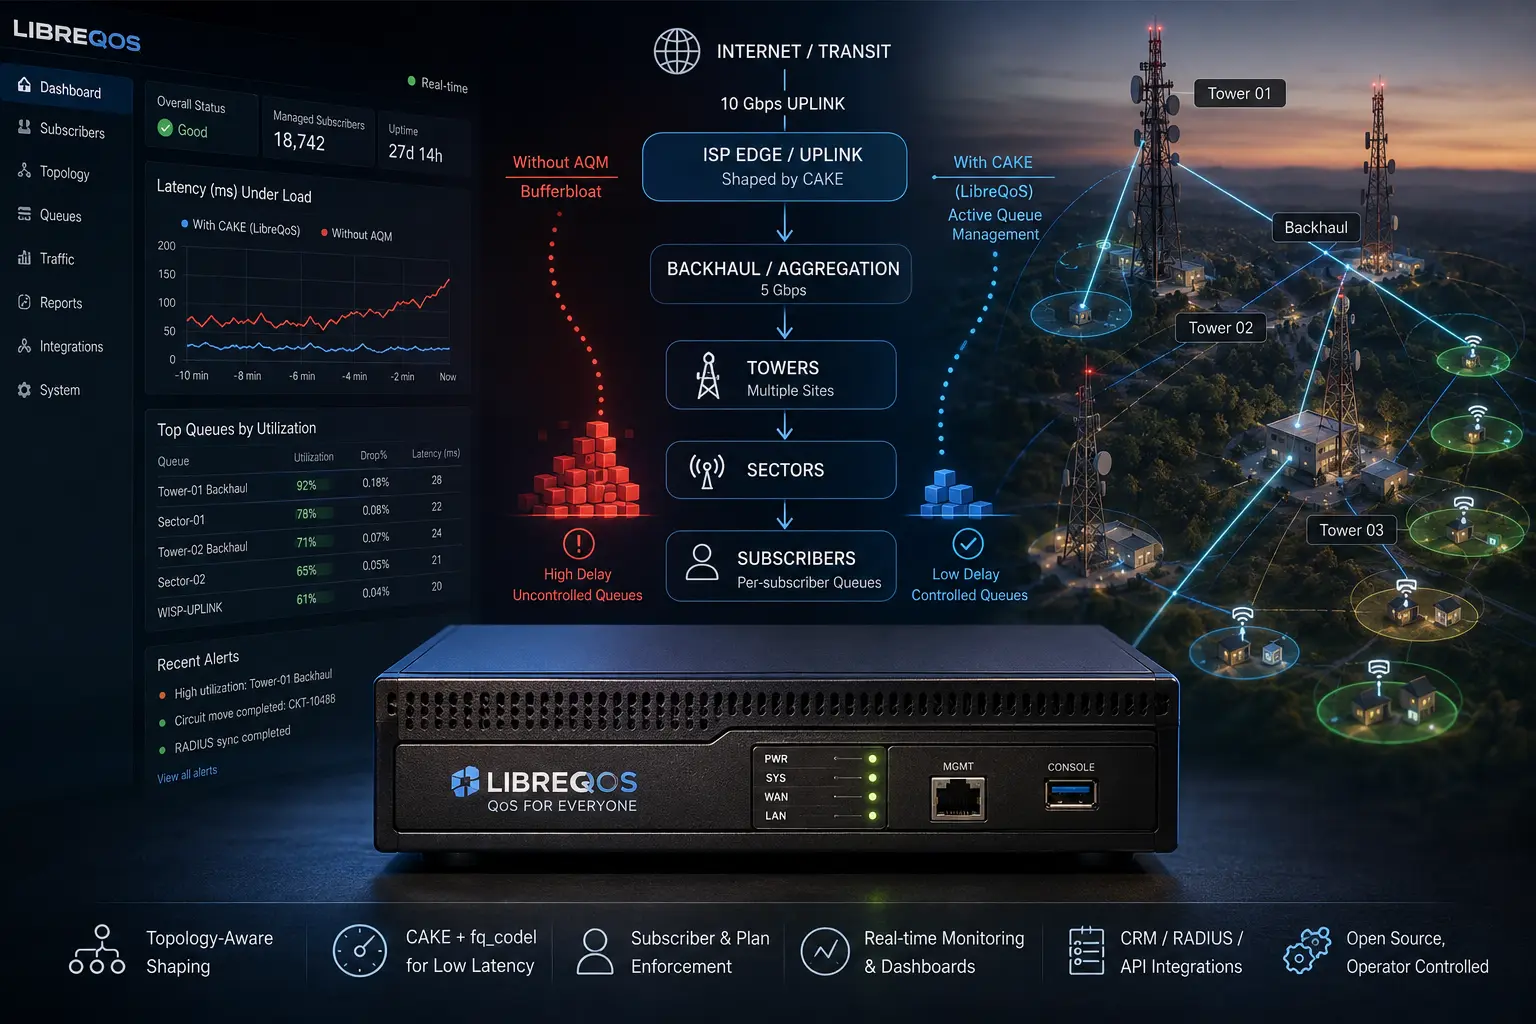
LibreQoS und die Topologie, die entscheidet, wo Breitband langsamer wird
LibreQoS platziert einen Linux-Shaper im Verkehrspfad und nutzt CAKE sowie ein Modell von Teilnehmern, Türmen und Backhauls, um Warteschlangen unter Last kurz zu halten. Der Vorteil hängt von einer harten Bedingung ab: Netzmodell und Kapazitätswerte müssen genauer sein als die…
Globale Institutionen
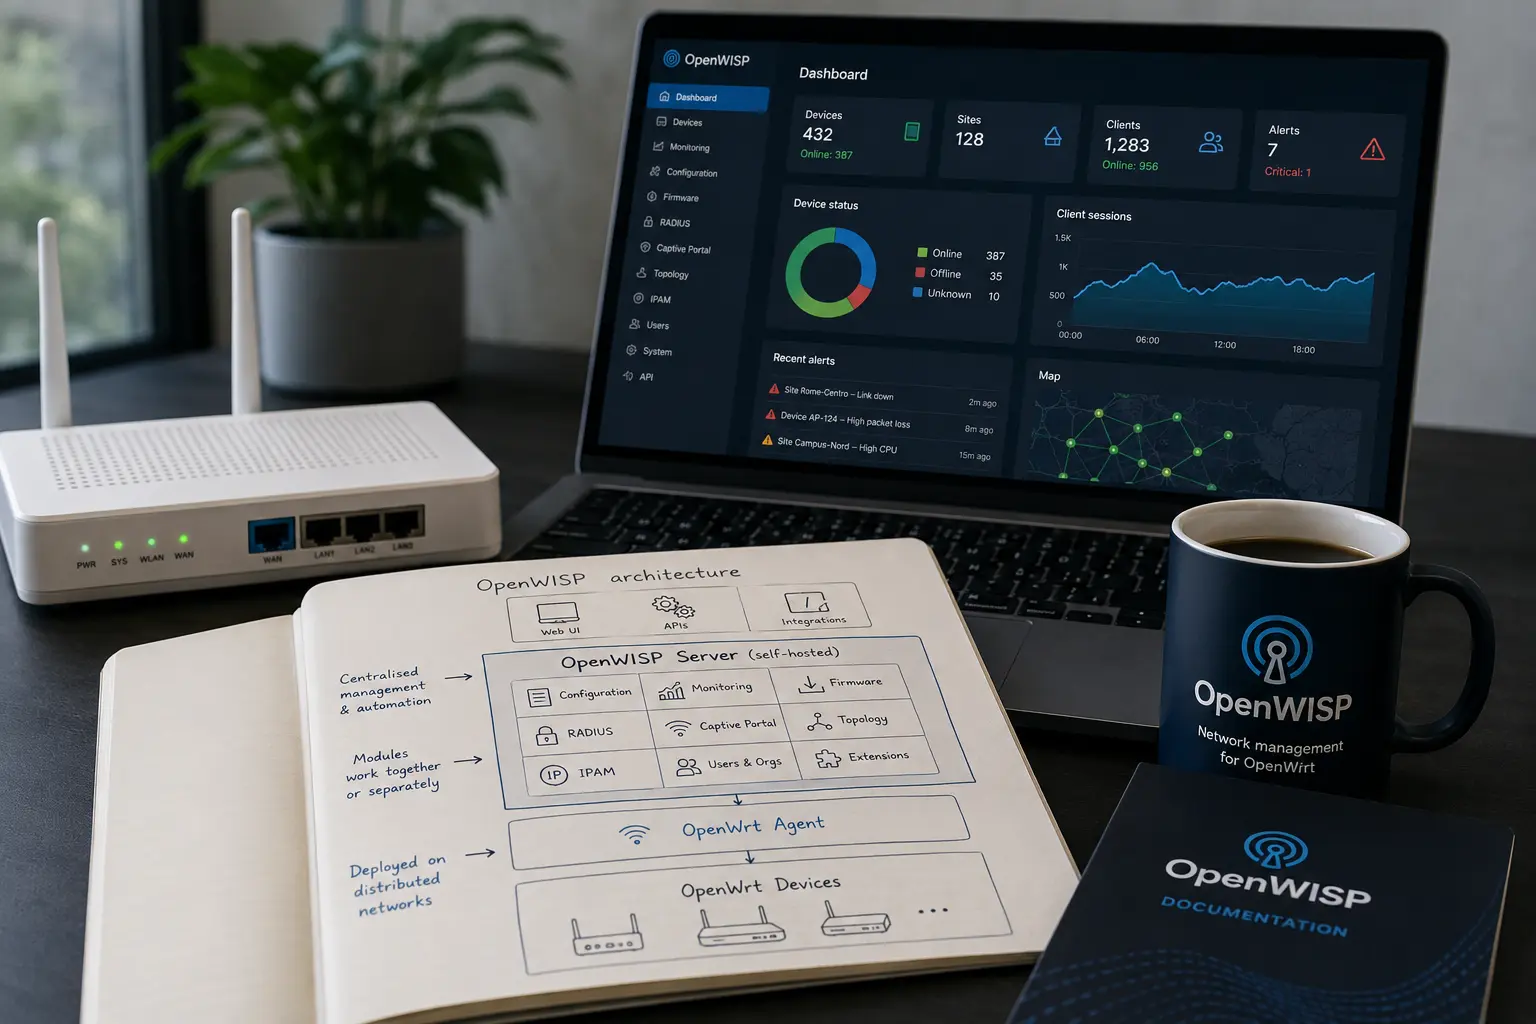
OpenWISP und die Leitwarte, die kleine Netzwerke selbst aufbauen müssen
Entstanden aus einem öffentlichen Wi-Fi-Programm rund um Rom, verwaltet OpenWISP jetzt verteilte OpenWrt-Flotten durch Konfiguration, Überwachung, Firmware, Identität und Topologiemodule. Self-Hosting entfernt einen proprietären Controller aus der Kette, überlässt dem Betreiber…

Globale Institutionen
prpl Foundation und die harten Grenzen eines offenen Breitband-Gateways
Die prpl Foundation koordiniert einen OpenWrt-basierten Carrier-Stack, der Dienste über verschiedene Gateway-Anbieter hinweg portieren soll. Der Test besteht darin, ob gemeinsame APIs und Zertifizierungen proprietäre Funk-Firmware, Chipsatz-Software und die Integrationsarbeit…

Cloud-Dienste in Europa und im Nahen Osten
Traefik Labs: Die Gateway-Schicht für Cloud-native Anwendungen
Traefik Labs begann als Open-Source-Proxy und entwickelte sich zu einem Unternehmen, das Anwendungs-, API-, KI- und MCP-Traffic über eine Gateway-Schicht steuert. Die zentrale Position bringt Verantwortung für Routen, Identitäten, Zertifikate und Richtlinien mit sich.

Kreative
Jamal Hadi Salim und der Vertrag hinter programmierbaren Linux-Netzwerken
Linux Traffic Control begann als Warteschlangen-Framework und trägt heute Klassifizierung, Umleitung und Hardware-Auslagerung. Salims Arbeit über `tc`, Netlink, ForCES und P4TC zeigt, wie schwierig es ist, Programmierbarkeit hinzuzufügen, ohne die von Betreibern bereits genutzten…
Kreative
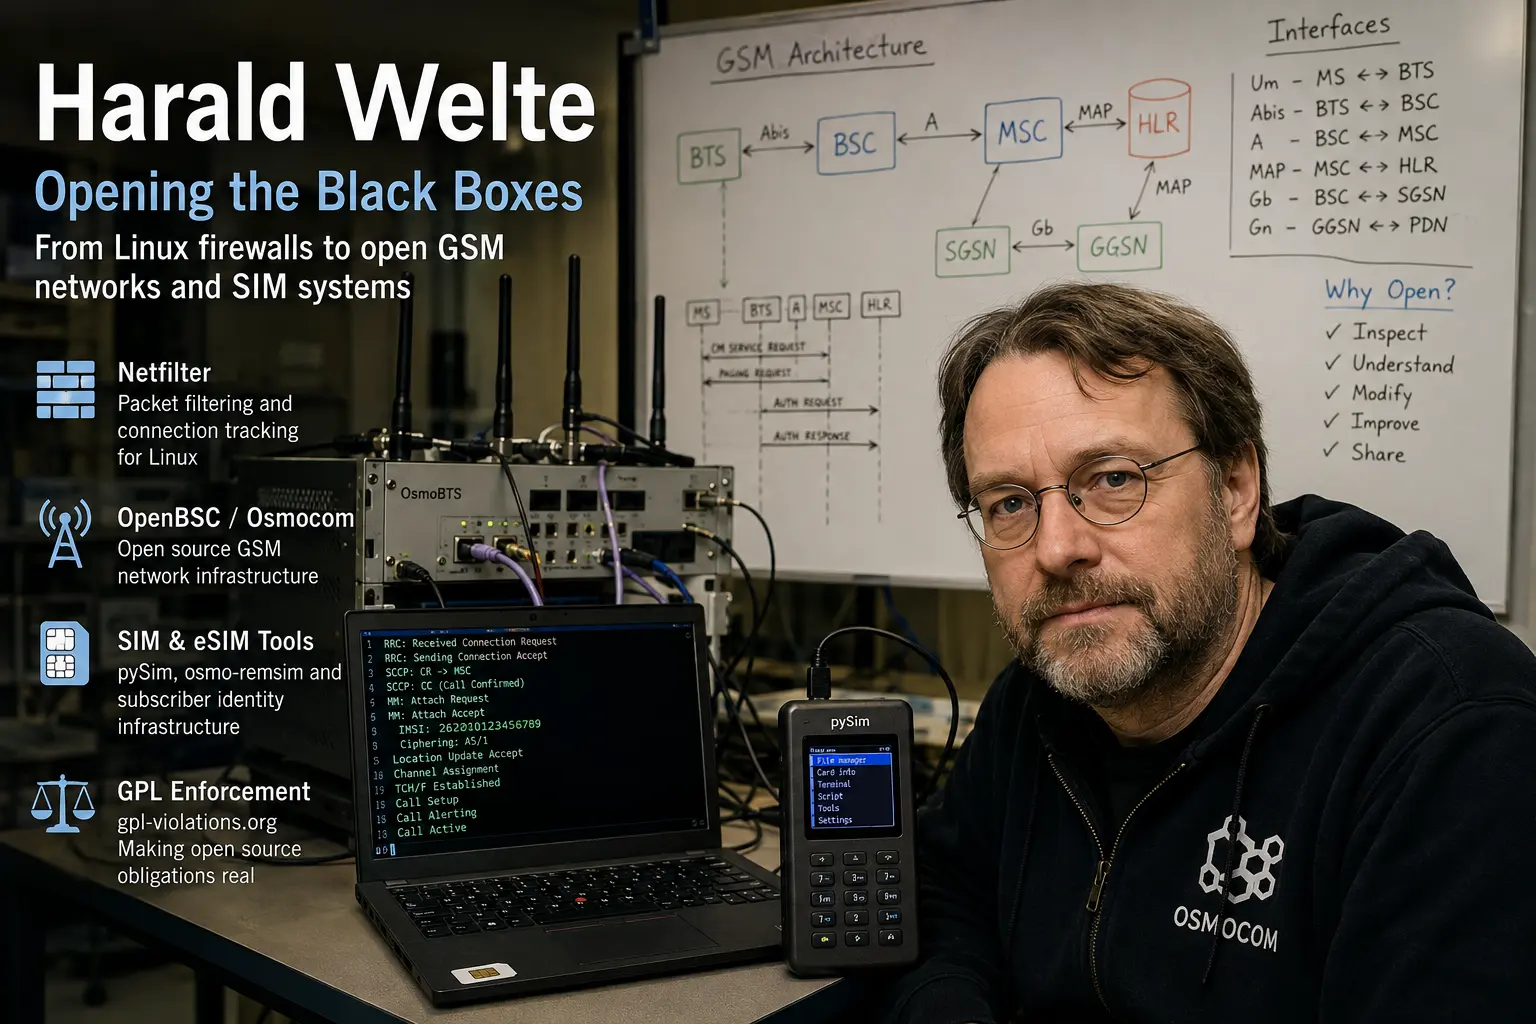
Harald Welte und die Arbeit, geschlossene Telekommunikationsschnittstellen zu öffnen
Harald Welte hat mehr als zwei Jahrzehnte damit verbracht, Kommunikationsinfrastruktur leichter inspizierbar, testbar und wartbar zu machen. Von der Linux-Paketfilterung und GPL-Durchsetzung bis hin zu offenen GSM-Netzwerken und SIM-Werkzeugen zeigt seine Arbeit, dass Quellcode…

Institutionen in Europa und im Nahen Osten
GÉANT und die föderierte Infrastruktur hinter Europas Wissenschaft
GÉANT ersetzt Europas nationale Forschungsnetze nicht und betreibt kein separates Internet. Der Verband stellt eine gemeinsame kontinentale Ebene bereit – optische und IP-Konnektivität, föderierte Identitäten, Cloud-Beschaffung, Sicherheitskoordination und globale Verbindungen…

Cloud-Dienste in Europa und im Nahen Osten
Traefik Labs: Die Gateway-Schicht für Cloud-native Anwendungen
Traefik Labs entstand aus einem quelloffenen Reverse-Proxy, der für sich schnell ändernde Container-Umgebungen entwickelt wurde, und wandelte sich zu einem Unternehmen, das Application Traffic, APIs, KI und das Model Context Protocol über eine einzige Gateway-Schicht verwalten…
Cloud-Dienste in Europa und im Nahen Osten
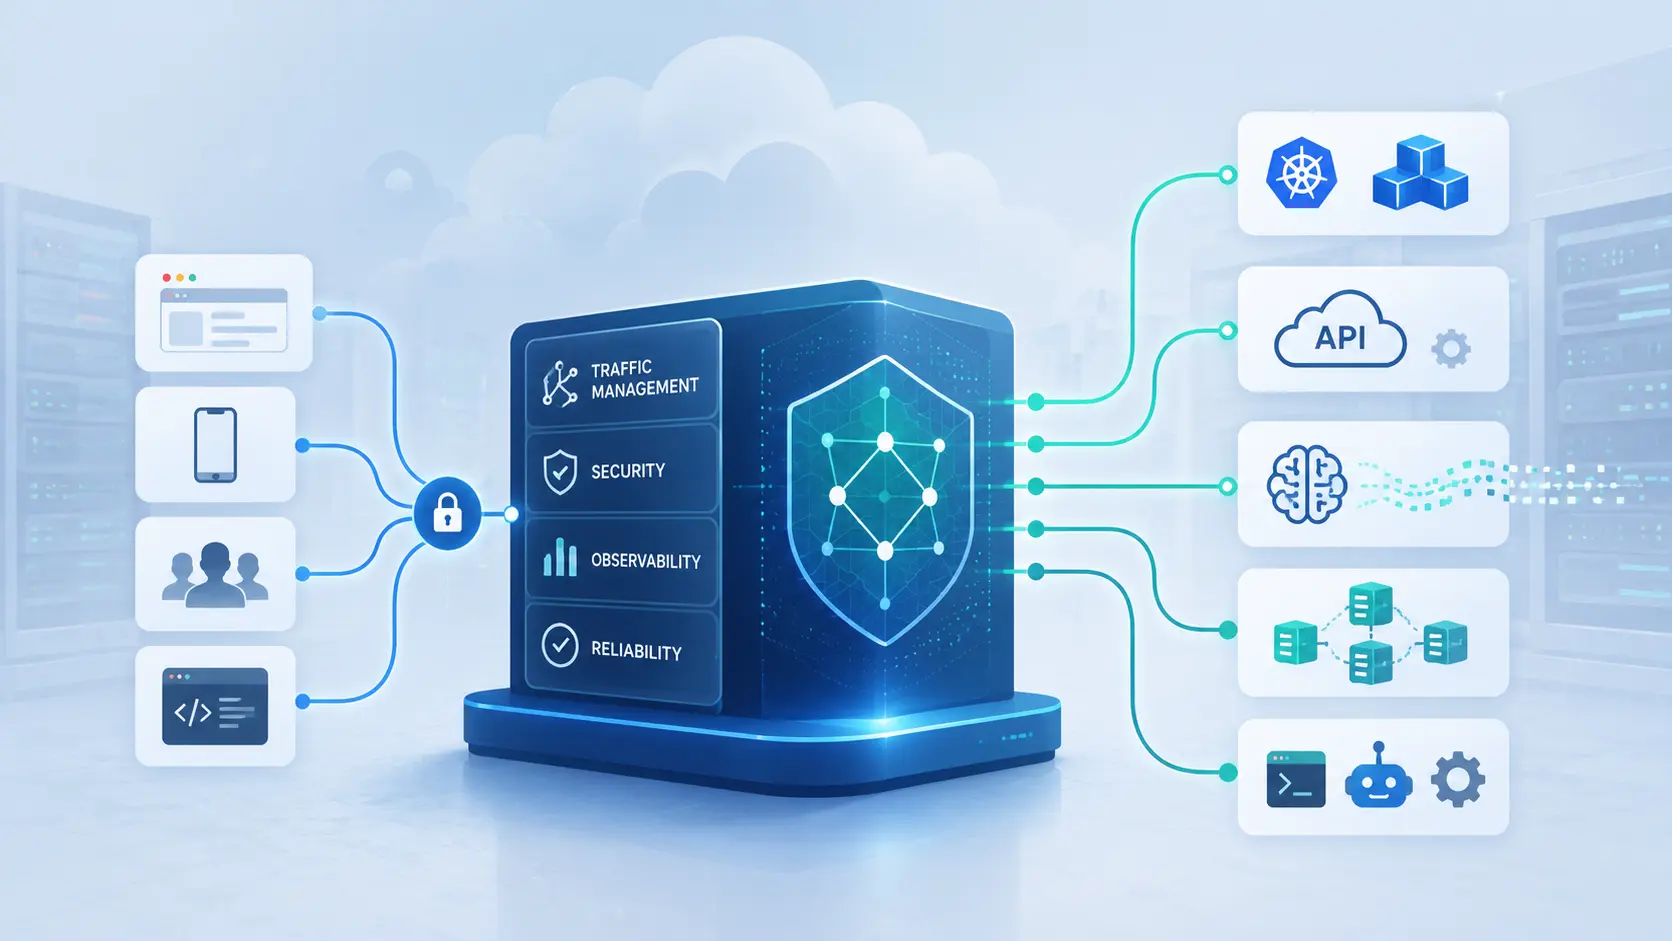
Traefik Labs: Die Gateway-Schicht cloud-nativer Anwendungen
Traefik Labs ist aus einem Open-Source-Proxy gewachsen, der dafür entwickelt wurde, schnell veränderliche Container-Infrastrukturen zu verfolgen, und hat sich zu einem Unternehmen entwickelt, das den Verkehr von Anwendungen, APIs, künstlicher Intelligenz und dem Model Context…

Globale Institutionen
Die FreeBSD Foundation und das Betriebssystem hinter der Internet-Infrastruktur
Die FreeBSD Foundation verwandelt freiwillige Finanzierung in Engineering-, Sicherheits-, Hardware-, Rechts- und Community-Kapazität für ein Betriebssystem, das in Netzwerken, Speichersystemen, Clouds und kommerziellen Geräten Verwendung findet.

Globale Institutionen
OpenSSL Foundation: Die Institution hinter der Software, die das Internet sichert
Die OpenSSL Foundation unterstützt das Engineering und die Governance hinter einer kryptografischen Bibliothek, die in Betriebssystemen, Servern, Datenbanken und Netzwerkgeräten steckt. Ihre Herausforderung besteht darin, langfristige Wartung, Sicherheitsreaktion und neue…
Führungskräfte
Robert Elz und die Übergabe der .au-Treuhänderschaft vom persönlichen Vertrauen an verantwortliche Registry-Strukturen
Die dokumentierte Rolle von Robert Elz bei .au zeigt, wie verantwortliche technische Treuhänderschaft aussieht, wenn ein öffentlicher Namensraum nicht länger von einer einzigen vertrauenswürdigen Person abhängen kann. Die dauerhafte Leistung bestand nicht nur darin, Verantwortung…