
Zusammenfassung
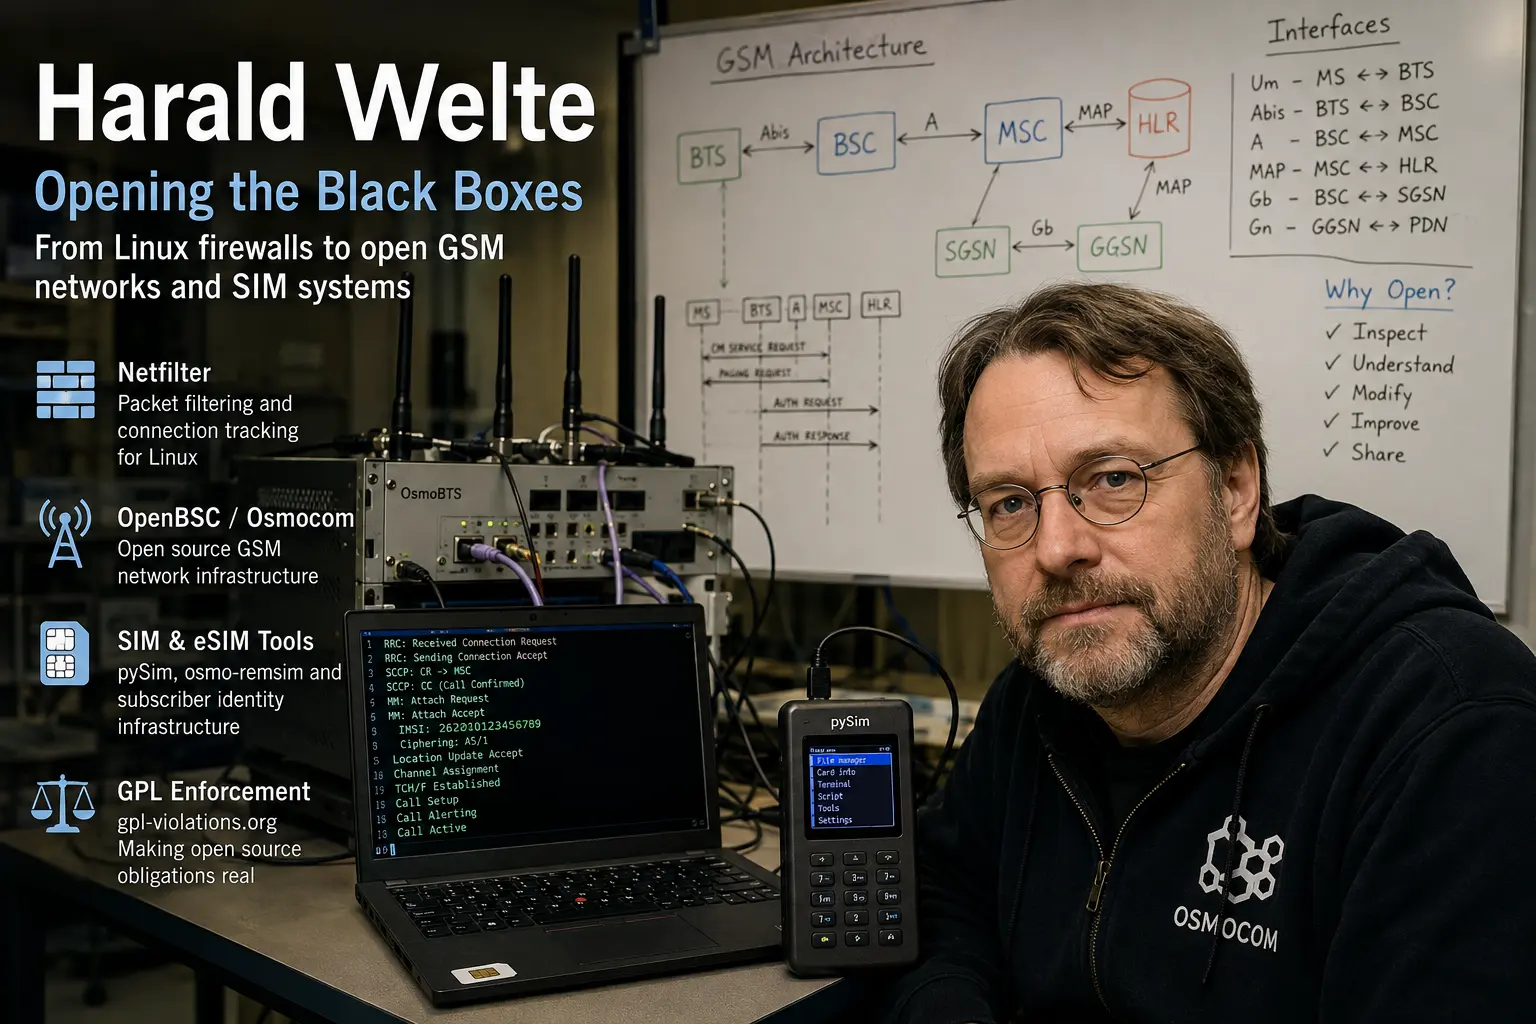
- Harald Welte arbeitete wiederholt an operationellen Grenzen, denen Anwender vertrauen sollten, die sie aber selten überprüfen durften, darunter Linux-Firewalls, Embedded-Lizenzierung, GSM-Netzfunktionen und Teilnehmeridentitätssysteme
- Sein Einfluss resultierte aus der Kombination von Implementierung, Dokumentation, Lizenzdurchsetzung, Community-Aufbau und bezahlter Entwicklung, nicht aus der Rolle des alleinigen Autors eines bestimmten Infrastruktur-Stacks
- Netfilter, OpenBSC und Osmocom machten Paketverarbeitung und Mobilfunknetzverhalten besser testbar, entfernten jedoch nicht die Hardware-, Spektrum-, Sicherheits- und Wartungsanforderungen produktiver Telekommunikationssysteme
- Die Dauerhaftigkeit von Weltes Arbeit hängt weniger vom Gründer ab als davon, ob Wissen, Wartungsverantwortung, Hardware-Support und kommerzielle Verantwortung in der breiteren Community weiter verbreitet werden können
Er wählte immer wieder die Schnittstellen, die Betreiber nicht einsehen konnten
Ein nützlicher Weg, Harald Weltes Karriere zu verstehen, besteht darin, über die Abfolge von Projektnamen hinauszuschauen und die Art von Problemen zu untersuchen, die er wiederholt wählte. Die Systeme waren in der Regel wichtig, weit verbreitet und für Außenstehende schwer zu inspizieren.
Eine Linux-Firewall bestimmte, welche Pakete eine Maschine betraten, durchquerten oder verließen, aber ihre interne Entscheidungsfindung wurde noch immer neu aufgebaut. Ein kommerzieller Router konnte freie Software enthalten, während sein Anbieter den entsprechenden Quellcode zurückhielt. Ein Mobiltelefon konnte sein Betriebssystem offenlegen, während das Basisband und der Funkstapel geschlossen blieben. Ein Netzbetreiber konnte ein Mobilfunksystem kaufen, ohne überprüfen zu können, wie seine Komponenten Signalisierungsstandards interpretierten.
Eine SIM-Karte konnte bestimmen, ob ein Teilnehmer ins Netz gelangte, während ihre Bereitstellungsprozesse von Anbietern und spezialisierten Institutionen kontrolliert wurden.
Weltes Reaktion war normalerweise praktisch. Er schrieb oder half dabei, funktionierende Implementierungen zu schreiben, dokumentierte das Verhalten, baute Communities auf und half, wo Nutzer Betriebsverantwortung anstelle eines öffentlichen Repositorys benötigten, kommerziellen Support aufzubauen.
Dieses Muster verbindet Projekte, die sonst unzusammenhängend erscheinen. Netfilter ist Teil des Linux-Kernels. gpl-violations.org war eine Initiative zur Durchsetzung von GPL-Lizenzen. OpenMoko versuchte, ein offeneres mobiles Endgerät zu bauen. OpenBSC und Osmocom öffneten Teile der zellularen Netzwerkinfrastruktur. sysmocom gründete ein Unternehmen rund um Entwicklung und Support. pySim und osmo-remsim verlagerten dasselbe Argument auf die Teilnehmeridentität.
Diese Projekte waren nie eine Organisation, noch waren sie die Arbeit einer einzelnen Person. Rusty Russell initiierte die Paketfilter-Arbeit, die zu Netfilter wurde. Holger Freyther, Andreas Eversberg und viele andere leisteten bedeutende Beiträge zu Osmocom. Standardisierungsgremien, Betreiber und Gerätehersteller bauten die breiteren Systeme, in denen die Software läuft.
Weltes Bedeutung liegt woanders. An mehreren Stellen half er, eine undurchsichtige operationelle Grenze in etwas zu verwandeln, das Ingenieure öffentlich einsehen, reproduzieren und diskutieren konnten.
Netfilter machte Paketverarbeitung zu einem Framework statt einer Befehlssammlung
Linux unterstützte bereits Firewalling, bevor Welte 1999 zur Netfilter-Entwicklung stieß. Werkzeuge wie ipfwadm und ipchains konnten nützliche Richtlinien ausdrücken, und Linux-Systeme wurden bereits als Router und Gateways eingesetzt.
Das architektonische Problem bestand darin, wie man Paketbewegungen innerhalb des Kernels mit zustandsbehafteten Funktionen und Benutzerraum-Steuerung auf sauberere und erweiterbarere Weise verbindet. Netfilter führte Hooks an definierten Punkten im Paketpfad ein. Code konnte Pakete beim Betreten, Durchqueren oder Verlassen einer Maschine inspizieren oder ändern. Benutzerraum-Werkzeuge konnten Regeln installieren, ohne jede neue Richtlinienanforderung in ein separates Kernel-Design umzuwandeln.
Diese Trennung veränderte das Betriebsmodell des Subsystems. Paketdurchlauf, Zustandsverfolgung, Adressübersetzung, Protokollierung und Richtlinienausdruck konnten als verwandte, aber getrennte Funktionen betrachtet werden. Entwickler erhielten einen gemeinsamen Ort, um Fähigkeiten hinzuzufügen, während Administratoren Werkzeuge zur Beschreibung und Beobachtung von Richtlinien erhielten.
Welte wurde Mitglied des Netfilter-Kernteams und leitete es zeitweise. Seine Arbeit umfasste Code, Benutzerraum-Bibliotheken, Protokollierung und technische Erklärungen. Die Unterscheidung zwischen Beitrag und alleiniger Autorschaft ist wichtig. Netfilter wurde nützlich, weil eine Gruppe Kernel-Mechanismen mit Schnittstellen kombinierte, die Betreiber verstehen und integrieren konnten.
Das Subsystem zeigte auch, wie Infrastruktursoftware Konsequenzen über ihre ursprüngliche Umgebung hinaus erwirbt. Linux-Paketfilterung und Netzwerkadressübersetzung erschienen in Servern, Heimroutern, Gateways, mobilen Geräten, Sicherheitsprodukten und eingebetteten Geräten. Eine Änderung in einer Upstream-Community konnte schließlich Geräte unter Hunderten von Marken beeinflussen.
Dieser Umfang schuf zwei Verantwortlichkeiten. Die erste war technisch: Der Code musste Leistung, Zustand und Kompatibilität bewahren und gleichzeitig beobachtbar bleiben. Die zweite war institutionell: Kommerzielle Nutzer des Codes mussten die Lizenz einhalten, die die Wiederverwendung ermöglichte.
Zustand machte Linux als Gateway nützlich und sicherer zu betreiben schwieriger
Eine zustandslose Firewall kann Adressen, Ports und Protokollfelder inspizieren, aber viele Netzwerkentscheidungen hängen von Beziehungen über die Zeit ab. Eine Antwort gehört zu einer früheren Anfrage. Eine übersetzte Adresse muss konsistent zugeordnet bleiben, während eine Verbindung aktiv ist. Einige Protokolle erzeugen verwandte Flüsse, die nicht aus einem einzelnen Paket verstanden werden können.
Connection Tracking gab Netfilter eine Möglichkeit, Pakete nach Flusszustand zu klassifizieren. Die Netzwerkadressübersetzung konnte dann Adressen oder Ports ändern und gleichzeitig die für den Rückverkehr benötigten Informationen bewahren. Diese Fähigkeiten halfen gewöhnlichen Linux-Systemen, als praktische Gateways zu fungieren.
Sie schufen auch neue Fehlermodi. Verbindungstabellen verbrauchen Speicher. Timeouts beeinflussen das Anwendungsverhalten. Protokoll-Helfer können die Angriffsfläche vergrößern. Die Regelreihenfolge kann technisch gültige Ergebnisse liefern, die der Absicht des Betreibers widersprechen. Protokollierung kann einen Vorfall entweder klären oder das System mit Rauschen überwältigen.
Weltes Arbeit an der Protokollierungsinfrastruktur, einschließlich der frühen Entwicklung um ulogd, adressierte einen Teil dieses betrieblichen Problems. Eine Paketentscheidung, die nicht beobachtet werden kann, ist schwer zu debuggen und schwer zu prüfen. Das Verschieben ausgewählter Ereignisse in den Benutzerraum ermöglichte es Betreibern, Informationen zu speichern, zu analysieren und zu korrelieren, ohne den Kernel selbst in eine Berichtsplattform zu verwandeln.
Bibliotheken rund um Connection Tracking gaben anderen Programmen strukturierten Zugriff auf Zustände. Das reduzierte die Notwendigkeit für jedes Managementsystem, Befehlsausgaben zu scrapen oder sich auf private Schnittstellen zu stützen.
Der bleibende Beitrag war daher nicht einfach eine schnellere oder leistungsfähigere Firewall. Netfilter etablierte klarere Grenzen zwischen Paketverarbeitung, Zustand, Richtlinie und Beobachtung. Diese Grenzen ermöglichten es späteren Werkzeugen und Maintainern, das System weiterzuentwickeln, einschließlich des Übergangs zu nftables.
Weltes aktive Rolle endete vor Jahren, und Netfilter führt ihn seit Oktober 2012 als emeritiert. Dieser Übergang ist Teil des Projekterfolgs. Infrastruktur wird dauerhaft, wenn sie einen frühen Leiter überdauern kann.
GPL-Durchsetzung machte Lizenzeinhaltung zu einer betrieblichen Pflicht
Die Verbreitung von Embedded Linux offenbarte einen Widerspruch. Anbieter profitierten von geteilter Software, lieferten sie in Routern, Telefonen und Geräten aus und ignorierten manchmal die mit diesem Code verbundenen Lizenzpflichten.
Die GNU General Public License verlangte von Distributoren, den entsprechenden Quellcode bereitzustellen und bestimmte Hinweise und Rechte zu bewahren. In der Praxis stellten Nutzer oft fest, dass Quellcode-Angebote unvollständig waren, Build-Informationen fehlten oder der veröffentlichte Code nicht mit der ausgelieferten Binärdatei übereinstimmte.
Welte gründete gpl-violations.org und verfolgte die Einhaltung durch Hinweise, Verhandlungen und Klagen in Deutschland. Die Bedeutung dieser Arbeit bestand nicht darin, dass jede Streitigkeit vor Gericht endete oder dass jede Durchsetzungsentscheidung unbestritten war. Es war, dass die Lizenzeinhaltung praktische Konsequenzen erhielt.
Für Anbieter von Netzwerkausrüstung reichte dies tief in die Fertigungskette. Ein Produkt konnte ein Board-Support-Paket eines Chipherstellers, ein Image eines Auftragsfertigers, eine Benutzeroberfläche eines Markeninhabers und Community-Netzwerkcode kombinieren. Jede Organisation konnte annehmen, eine andere Partei habe die Quellen und Hinweise aufbewahrt.
Die Durchsetzung machte diese Annahme kostspielig. Unternehmen mussten wissen, welche Software sie auslieferten, welche Lizenz galt, ob ihre Archive mit dem veröffentlichten Produkt übereinstimmten und ob Distributoren Verpflichtungen aus vorgelagertem Code erfüllen konnten.
Das erforderte mehr als das Platzieren eines Tarballs auf einer Website. Es förderte Prozesse, die einer Software-Stückliste, Quellübereinstimmung, reproduzierbaren Builds und interner Compliance-Verantwortung ähnelten.
Die Initiative zog auch Meinungsverschiedenheiten über Strategie, Abhilfe und Governance auf sich. Die Durchsetzung von Lizenzen kann Maintainer-Zeit beanspruchen, konfliktreiche Beziehungen schaffen und schwierige Fragen zur Verhältnismäßigkeit aufwerfen. Es wäre ungenau zu behaupten, dass Welte allein die globale Open-Source-Compliance verändert hat.
Die engere Schlussfolgerung ist stärker. Er zeigte, dass Anbieter, die gemeinsamen Infrastrukturcode nutzen, mit echten rechtlichen Konsequenzen rechnen mussten, wenn sie die Rechte vorenthielten, die den Code offen hielten.
Diese Arbeit war direkt mit seinen späteren Telekommunikationsprojekten verbunden. Eine Implementierung zu veröffentlichen reicht nicht aus, wenn nachgelagerte Unternehmen sie in ein anderes geschlossenes Gerät aufnehmen können. Die Durchsetzung von Lizenzen versuchte, den Rückweg vom kommerziellen Produkt zur öffentlichen Quelle zu bewahren.
OpenMoko deckte die Grenze zwischen offener Software und geschlossener Hardware auf
Welte trat 2006 als leitender Systemarchitekt bei OpenMoko ein. Das Projekt versuchte, ein Linux-basiertes Smartphone zu bauen, bevor Android das dominierende Modell für die Branche etablierte.
Die Attraktion war klar. Entwickler konnten das Betriebssystem inspizieren, Treiber ändern und Anwendungen auf Weisen ersetzen, die Mainstream-Handys nicht erlaubten. Die Einschränkung war ebenso klar: Ein mobiles Gerät besteht nicht nur aus seiner sichtbaren Software.
Basisbandprozessoren, Funkfirmware, Chip-Dokumentation, Zertifizierung, Energiemanagement und Fertigung blieben alles separate Kontrollpunkte. Ein Handy konnte in einer Schicht offen und in einer anderen geschlossen sein.
OpenMoko demonstrierte, wie schnell Softwarefreiheit auf Lieferkettenbeschränkungen stößt. Eine Komponentenänderung kann einen Treiber ungültig machen. Ein Chiphersteller kann ein Bauteil einstellen. Das Leistungsverhalten kann von undokumentierter Hardware abhängen. Funkfunktionen unterliegen weiterhin Zertifizierungs- und Betreiberanforderungen. Ein kleines Projekt hat weniger Einfluss auf Zulieferer als ein Großserienhersteller.
Das Projekt wurde nicht zur dominierenden Verbraucherplattform. Seine Bedeutung liegt in den Fragen, die es aufwarf. Der Quellcode des Anwendungsprozessors bot keine Kontrolle über das Basisband. Der Zugang zum Betriebssystem bot keine Autorität über das Mobilfunknetz. Dokumentation beseitigte weder Zertifizierung noch Hardwareabhängigkeiten.
Diese Erfahrung half, Weltes Aufmerksamkeit auf die Protokolle und Netzwerkfunktionen rund um das Handy zu lenken. Wenn die sichtbare Linux-Umgebung offen war, aber das Netzwerk eine Ansammlung von Black Boxes blieb, würden unabhängige Experimente immer noch an der Funkgrenze enden.
Der Wechsel von OpenMoko zu OpenBSC war daher weniger ein Themenwechsel als ein tieferes Eindringen in dasselbe System.
OpenBSC verwandelte Signalisierungsspezifikationen in ein inspizierbares Netzwerk
Welte begann OpenBSC 2008 als offene Implementierung von GSM-Netzwerkfunktionen, zunächst zentriert auf den Base Station Controller.
Öffentliche Standards beschrieben die relevanten Schnittstellen, aber Standards allein schaffen kein funktionierendes Netzwerk. Sie liefern nicht automatisch vollständige Zustandsautomaten, operative Datenbanken, Management-Tools, interoperables Timing oder nützliche Fehlerdiagnosen. Sie lassen auch optionales Verhalten und Interpretationsspielraum.
Die Rolle des Base Station Controllers sitzt zwischen Funkausrüstung und höheren Netzwerkfunktionen. Er verwaltet Funkressourcen, koordiniert Kanäle und leitet Signalisierung an Vermittlungs- und Teilnehmersysteme weiter.
Die Implementierung dieser Rolle schuf einen testbaren Punkt innerhalb eines Systems, das normalerweise als integrierter Anbieter-Stack gekauft wird. Ingenieure konnten Geräte anschließen, Nachrichten verfolgen und Verhalten ändern, ohne einen Anbieter um Offenlegung proprietärer Interna bitten zu müssen.
OpenBSC wurde nicht sofort zum Ersatz für trägerfähige Mobilfunkinfrastruktur. Große kommerzielle Systeme boten Redundanz, Zertifizierung, Hardware-Integration, Support-Organisationen und akkumuliertes Feldverhalten.
Die offene Implementierung lieferte etwas anderes: eine Referenz, die gelesen, geändert und zum Testen von Annahmen verwendet werden konnte. Ein Ingenieur konnte einen Zustandsübergang inspizieren, einen Timer ändern, Protokollierung hinzufügen oder einen umstrittenen Austausch in einer kontrollierten Umgebung reproduzieren.
Diese Fähigkeit ist wichtig, weil Interoperabilitätsstreitigkeiten im Telekommunikationsbereich selten so einfach sind, dass eine Seite dem Standard folgt und die andere ihn verletzt. Zwei Anbieter können dieselbe Spezifikation zitieren und optionale Felder, Fehlerbehebung oder Timer-Verhalten unterschiedlich interpretieren.
Eine offene Implementierung wird nicht automatisch zur korrekten Interpretation. Sie wird zu einem Instrument zur Erzeugung von Evidenz.
Welte initiierte das Projekt und war ein bedeutender Architekt, aber OpenBSC wurde schnell zu einer kollektiven Arbeit. Holger Freyther und andere Mitwirkende fügten erheblichen Code und Betriebswissen hinzu. Seine spätere Weiterentwicklung in die breitere Osmocom-Familie hing von diesem Transfer von persönlicher Initiative zu gemeinsamer Wartung ab.
Osmocom machte Netzwerkgrenzen explizit
Osmocom deckt heute eine breite Familie offener Kommunikationsprojekte ab. Es als einen einzigen offenen Mobilfunknetz-Stack zu beschreiben, ist bequem, aber unvollständig. Es gibt kein einzelnes Programm, das jede Betreiberfunktion ersetzt.
OsmoBSC verwaltet Funkressourcen und Basisstationsverbindungen. OsmoMSC bietet Vermittlung, Mobilität und Anrufsteuerungsfunktionen. OsmoHLR speichert Teilnehmerinformationen und authentifizierungsbezogene Daten. OsmoSGSN und OsmoGGSN implementieren Teile des für GPRS verwendeten Paketkerns. OsmoPCU behandelt paketsteuernde Funktionen nahe der Funkschicht. OsmoBTS verbindet unterstützte Basisstationshardware mit der darüber liegenden Netzwerksoftware.
Diese Modularisierung war ein großer Schritt über das frühere OpenBSC-Design hinaus. Ein All-in-One-Programm ist für Experimente bequem, verbirgt aber Grenzen, die ein Betreiber letzten Endes verwalten muss.
Getrennte Prozesse machen Schnittstellen sichtbar. Sie erlauben es, eine Funktion zu ersetzen, zu skalieren, zu testen oder zu isolieren. Sie erzeugen auch mehr betrieblichen Aufwand. Die Konfiguration muss konsistent bleiben. Versionen müssen bezüglich Schnittstellen übereinstimmen. Protokolle müssen korreliert werden. Teilnehmerdaten müssen geschützt und gesichert werden. Ein Prozess kann gesund erscheinen, während eine Transaktion an anderer Stelle im Dienstpfad fehlschlägt.
Der Wert dieser Architektur variiert je nach Einsatz.
Ein Labor kann Sichtbarkeit und die Fähigkeit, Protokollverhalten zu ändern, priorisieren. Ein privates Netz benötigt möglicherweise nur einen begrenzten Funktionsbereich. Ein Interoperabilitätslabor kann Osmocom als Referenz-Peer für kommerzielle Ausrüstung verwenden. Ein spezialisierter Betreiber kann die Unterstützung für ein älteres Protokoll oder eine Funkplattform schätzen, die ein größerer Anbieter nicht mehr priorisiert.
Keine dieser Verwendungen beweist, dass dieselbe Architektur für ein landesweites öffentliches Netz geeignet ist.
OsmoBTS veranschaulicht die verbleibende Abhängigkeit von physischer Infrastruktur. Software kann Basisstationsfunktionen implementieren, aber die Funkhardware bestimmt Timing, unterstützte Schnittstellen, Bandbreite und HF-Eigenschaften. Portierungen auf verschiedene Plattformen erfordern Kenntnisse über Firmware, Taktgeber, Transport und regulatorische Grenzen.
Ein erfolgreicher Laboreinsatz wird daher nicht automatisch zu einem wartbaren kommerziellen System. Die Verfügbarkeit von Hardware kann enden, bevor die Software ihren technischen Wert verliert.
Modularität reduziert die Abhängigkeit von Anbietern, indem sie die Betreiberverantwortung erhöht
Die praktische Bedeutung eines offenen Mobilfunkstacks wird klarer, wenn man die Verantwortung für einen Teilnehmer durch das Netz verfolgt.
Funkressourcen werden in der Nähe der Basisstation zugewiesen. Mobilität und Anrufsteuerung befinden sich in der Vermittlungsschicht. Teilnehmerdaten und Authentifizierungsinformationen leben in einem Register. Paketdienste verwenden eine andere Kette von Funktionen und Tunneln. Medien können einen separaten Pfad nehmen.
Jeder Übergang erzeugt eine Schnittstelle, an der Verhalten beobachtet und bestritten werden kann.
Diese Trennung bringt technische Klarheit. Ein Ingenieur kann Nachrichten an einer definierten Grenze erfassen, sie mit der relevanten Spezifikation vergleichen und bestimmen, welche Seite in den falschen Zustand geraten ist.
Sie schafft auch organisatorische Wahlmöglichkeiten. Ein Einsatz kann eine Komponente behalten, eine andere ersetzen oder eine offene Implementierung als Test-Peer für ein kommerzielles Produkt verwenden. Reduzierte Abhängigkeit von Anbietern erfordert nicht, dass jede Netzfunktion aus demselben offenen Projekt stammt.
Der Preis ist Integrationsverantwortung. Ein integriertes Gerät mag interne Grenzen verbergen und einen einzigen Supportvertrag bieten. Eine offene Architektur macht diese Grenzen sichtbar, zwingt aber jemanden, die Kompatibilität, Sicherheit, Überwachung, Upgrades und Fehlerbehebung zwischen Komponenten zu verantworten.
Diese Person oder Organisation braucht mehr als Zugang zum Quellcode. Sie benötigt Telekommunikationskenntnisse, Testausrüstung, Dokumentation und einen Prozess, um zu entscheiden, welche Release-Kombinationen sicher sind.
Deshalb muss „offener GSM-Stack“ qualifiziert werden. Osmocom implementiert einen großen Teil der technischen Kette, aber ein Produktionsnetz benötigt dennoch lizenziertes Spektrum, Funkplanung, Übertragung, Teilnehmerbetrieb, Sicherheit, Geschäftssysteme, Support und oft Zusammenschaltung mit anderen Netzen.
Das Projekt öffnet wichtige Funktionen. Es beseitigt nicht die Organisation um sie herum.
Referenzimplementierungen verändern Interoperabilitätsstreitigkeiten
In einer geschlossenen Lieferbeziehung kann ein Betreiber zwei unvereinbare Erklärungen von zwei Anbietern erhalten und kaum Evidenz jenseits von Paketmitschnitten und den Diagnosen jedes Unternehmens haben.
Eine offene Implementierung verändert diese Verhandlung. Ingenieure können einen Austausch reproduzieren, den relevanten Zustandsautomaten inspizieren und eine Annahme nach der anderen ändern. Sie können Protokollierung hinzufügen, wo eine Nachricht abgelehnt wird, einen anderen Timer testen oder einen minimalen Peer konstruieren, der die umstrittene Sequenz sendet.
Die offene Implementierung wird nicht zur endgültigen Autorität. Sie bietet eine Möglichkeit, die Meinungsverschiedenheit zu isolieren.
Diese Rolle kann wertvoller sein als der Ersatz des kommerziellen Systems. Ein proprietärer Anbieter mag die richtige Wahl für Skalierung, Zertifizierung oder Support bleiben, während Osmocom eine unabhängige Testumgebung liefert.
Gerätehersteller können sich entwickelnde Produkte dagegen testen. Forscher können kontrollierte Netzwerke aufbauen. Betreiber können einen Test-Peer bewahren, nachdem ein Anbieter eine ältere Plattform zurückzieht.
Referenzimplementierungen haben dennoch Grenzen. Sie können Bugs enthalten. Ihre Interpretation eines Standards kann idiosynkratisch sein. Sie können nur einen Teil eines Protokolls oder einer Hardware-Familie unterstützen. Erfolgreiches Verhalten im Labor beweist kein Verhalten unter Last, Ausfall oder Angriff.
Ein glaubwürdiges Interoperabilitätsprogramm kombiniert daher die offene Implementierung mit Standardanalyse, Paketmitschnitten, gerätespezifischen Tests und, wo möglich, mehreren unabhängigen Peers.
Der institutionelle Effekt bleibt wichtig. Ein Anbieter verhandelt anders, wenn der Betreiber die fehlerhafte Sequenz zeigen, den umstrittenen Zustand identifizieren und ein alternatives Verhalten demonstrieren kann.
sysmocom schuf eine kommerzielle Schicht neben öffentlichem Code
Welte und Holger Freyther gründeten 2011 sysmocom. Das Unternehmen bietet Entwicklung, Integration, Produkte, Schulungen und Support rund um Osmocom und verwandte Systeme.
Ihre Existenz spiegelt ein wiederkehrendes Modell in Infrastruktursoftware wider. Der Kerncode kann öffentlich verfügbar bleiben, während Kunden für die Arbeit bezahlen, die erforderlich ist, um ihn in einer bestimmten Umgebung zuverlässig zu machen.
Diese Arbeit kann Einsatzdesign, Hardware, Protokolländerungen, Tests, Migration, Störungsdiagnose und langfristige Wartung umfassen. Ein Kunde wünscht vielleicht keinen privaten Code-Zweig. Er wünscht vielleicht eine benannte Organisation, die Verantwortung übernimmt, wenn ein Dienst ausfällt.
Kommerzieller Support liefert eine Rechenschaftsbeziehung, die eine Mailingliste nicht garantieren kann.
Das Modell kann auch die Upstream-Wartung finanzieren. Ingenieure, die ein Kundenproblem lösen, können Tests hinzufügen, eine Schnittstelle dokumentieren oder eine gemeinsam genutzte Komponente verbessern. Die Kundennachfrage bezahlt Arbeit, deren wiederverwendbare Teile an die Community zurückfließen.
Der Kreislauf ist nicht automatisch. Ein Kunde kann vertrauliche oder hochspezifische Änderungen verlangen. Produktdeadlines können mit Community-Review kollidieren. Ein Unternehmen mit mehr bezahlter Maintainer-Zeit kann unverhältnismäßigen Einfluss auf das Projekt gewinnen.
Nutzer müssen daher wissen, welche Komponenten öffentlich sind, welche Patches upstream sind, was der Supportvertrag abdeckt und wie leicht ein anderer Entwicklungsdienstleister die Verantwortung übernehmen könnte.
Öffentliche Informationen liefern keinen vollständigen Überblick über sysmocoms Eigentümerschaft, Umsatz, Personalbestand oder Kundenkonzentration. Es wäre unsicher, aus Konferenzaktivitäten oder sichtbaren Commits auf den kommerziellen Maßstab zu schließen.
Die gestützte Schlussfolgerung ist, dass sysmocom Welte und anderen Spezialisten einen Weg gibt, Arbeit aufrechtzuerhalten, die sonst stärker auf sporadische freiwillige Arbeit angewiesen wäre.
Open Source beseitigt nicht den Expertenengpass
Ein Netzwerk kann der Abhängigkeit von einem proprietären Anbieter entkommen und dennoch von einer kleinen Anzahl von Personen abhängen, die die offene Alternative verstehen.
Der Zugang zum Quellcode verbessert die Optionen des Kunden. Er erlaubt es einem anderen Ingenieur, die Implementierung zu inspizieren, eine Änderung in Auftrag zu geben oder den Support fortzusetzen, nachdem der ursprüngliche Anbieter geht. Doch diese Optionen sind nur dann sinnvoll, wenn der Code gebaut werden kann, die Daten exportiert werden können, die Hardware verfügbar bleibt und das System gut genug dokumentiert ist, damit ein anderes Team es betreiben kann.
Ein rechtliches Fork-Recht ist ein schwacher Schutz, wenn das Netzwerk von undokumentierter Kalibrierung, privaten Teilnehmerdaten oder dem Gedächtnis eines einzelnen Maintainers abhängt.
Dies ist besonders wichtig für ältere Protokolle. Ein Großteil der ausgereiften Arbeit von Osmocom betrifft GSM, GPRS und andere Systeme, die nicht mehr im Zentrum der Mobilfunkinvestitionen stehen.
Infrastruktur verschwindet nicht, wenn die Aufmerksamkeit der Anbieter woanders hingeht. Industrielle Systeme, Transportausrüstung, Forschungseinrichtungen, regionale Netze und spezialisierte Nutzer können jahrelang von älteren Technologien abhängig bleiben.
Das schafft einen Wartungsmarkt, den gewöhnliche Wachstumsmetriken nicht erfassen. Die Nutzerbasis ist möglicherweise zu klein, um mehrere große Anbieter zu tragen, während ein abrupter Ersatz teuer oder unpraktisch bleibt.
Offener Code und Dokumentation können zu einer Kontinuitätsversicherung werden. Sie erlauben Betreibern, das Verhalten zu inspizieren, nachdem der ursprüngliche Anbieter den Support reduziert hat, stufenweise zu migrieren oder Schnittstellen zwischen alten und neuen Systemen zu bauen.
Sie machen einen fortgesetzten Betrieb nicht automatisch sinnvoll. Ältere Mobilfunkstandards haben Sicherheitsschwächen, abnehmende Hardware-Verfügbarkeit und begrenzte Effizienz. Offene Implementierungen verbessern die Fähigkeit, diese Einschränkungen zu bewerten und zu managen; sie beseitigen sie nicht.
Die Dauerhaftigkeit des Ökosystems hängt daher von reproduzierbaren Testumgebungen, klaren Handbüchern, Hardware-Wissen, Schulung und Nachfolge ab. Konferenzaufzeichnungen und öffentliche Issue-Historien sind wichtig, weil sie die Kosten für einen anderen Ingenieur senken, in das Feld einzusteigen.
Offene Hardware-Arbeit zeigte, wo Software-Kontrolle endet
Welte arbeitete auch an RFID-, Smartcard- und Open-Hardware-Projekten, darunter OpenPCD und librfid. Diese Projekte erhielten weniger öffentliche Aufmerksamkeit als Netfilter oder Osmocom, bestärkten aber dieselbe Sorge um Schnittstellen, die Protokolllogik und physische Geräte kombinieren.
RFID- und Smartcard-Systeme können allein aus Software nicht verstanden werden. Timing, Modulation, Antennen, analoges Verhalten und proprietäre Lesegeräte beeinflussen, was beobachtet werden kann.
Ein offener Leser oder eine Protokollbibliothek gibt Forschern mehr Kontrolle über den Austausch. Es zeigt auch, wo diese Kontrolle endet. Ein Chip kann immer noch geheime Schlüssel, undokumentiertes Verhalten oder Fertigungsbeschränkungen enthalten.
Open Hardware hat ein anderes Nachhaltigkeitsproblem als Software. Ein Repository kann kopiert werden, aber eine Leiterplatte hängt von Komponenten, Fertigungsdateien, Montage und Tests ab. Ein nicht mehr lieferbarer Chip kann ein veröffentlichtes Design schwer reproduzierbar machen.
Dokumentation benötigt daher Stücklisten, Hardware-Revisionen und bekannte Ersatzteile, nicht nur Quelldateien.
Die praktische Lehre floss in die Mobilfunkarbeit ein. Basisstationen und SIMs interagieren mit Timing, elektrischen Schnittstellen, kryptographischen Grenzen und spezialisierter Hardware. Software-Offenheit ist notwendig, aber das umgebende Gerät und die Vertrauenskette bestimmen, wie viel unabhängiger Betrieb tatsächlich möglich ist.
SIM- und eSIM-Werkzeuge verlagerten Offenheit in Richtung Identitätskontrolle
Die Teilnehmeridentität ist einer der folgenreichsten Kontrollpunkte in einem Mobilfunknetz. Ein SIM- oder eSIM-Profil enthält Kennungen, Anwendungen und kryptographisches Material, das verwendet wird, um zu bestimmen, ob ein Gerät authentifizieren und Dienst empfangen kann.
Das Provisioning und das Lebenszyklusmanagement kombinieren daher technische Standards mit organisatorischer Autorität.
Weltes spätere Arbeit hat sich zunehmend auf diese Schicht konzentriert. pySim bietet Werkzeuge zum Inspizieren, Programmieren und Verwalten von Karten der SIM-Familie, wenn der Nutzer über die erforderliche Autorisierung und Schlüssel verfügt. osmo-remsim implementiert eine spezialisierte Architektur, die physische SIM-Ressourcen über entfernte Clients und SIM-Banken verfügbar macht.
Seine Vorträge und Dokumentation haben auch eUICC-Profilformate, GlobalPlatform-Mechanismen, Over-the-Air-Administration und die Infrastruktur untersucht, die sich hinter vereinfachten Verbraucherbeschreibungen von eSIM verbirgt.
Der Wert offener Werkzeuge liegt in der Beobachtbarkeit. Ingenieure können Dateien, Kennungen und Befehlsaustausch inspizieren. Sie können legitimes Provisioning automatisieren, Fehler reproduzieren und das Implementierungsverhalten mit den relevanten Spezifikationen vergleichen.
Die Autoritätsgrenze bleibt strikt. Offene Software liefert keine kryptographischen Schlüssel, die ein Betreiber nicht bereitgestellt hat. Sie erlaubt keine willkürliche Profilinstallation. Remote-Provisioning-Systeme verlassen sich auf Zertifikate, sichere Kanäle, vertrauenswürdige Rollen und vertragliche Rechte.
osmo-remsim sollte nicht mit gewöhnlichem Verbraucher-eSIM verwechselt werden. Es ist eine Remote-SIM-Architektur für spezialisierte Umgebungen, in denen der SIM-Zugang bewusst zentralisiert wird. Das kann Labore, Gerätefarmen und kontrollierte Einsätze unterstützen, schafft aber eigene Abhängigkeiten von Verfügbarkeit, Latenz und Zugangskontrolle.
Das Muster ist dasselbe wie bei Netfilter und OpenBSC. Die Implementierung wird sichtbar, während die Partei, die Schlüssel, Hardware und rechtliche Autorität hält, immer noch bestimmt, welche Aktionen erlaubt sind.
Sicherheitsforschung gewinnt ein Labor, nicht Freiheit von Konsequenzen
Offene zellulare Implementierungen haben die Sicherheitsforschung unterstützt, weil sie es Forschern erlauben, kontrollierte Netzwerke aufzubauen, ungewöhnliche Signalisierung zu erzeugen und Protokollzustände zu beobachten.
Forscher können Geräteverhalten mit dem Standard vergleichen, den Code instrumentieren, fehlerhafte Eingaben einführen und Fehler reproduzieren. Das ist mit Produktionsgeräten schwierig, die darauf ausgelegt sind, ihre interne Logik zu verbergen.
Die Fähigkeit trägt ethische und rechtliche Verpflichtungen. Funkübertragungen können Live-Netze stören. Teilnehmeridentitäten und -schlüssel sind sensibel. Remote-SIM-Systeme können unbefugten Zugang schaffen, wenn Kontrollen versagen.
Ein Profil dieser Arbeit sollte daher die technische Fähigkeit beschreiben, ohne offene Werkzeuge als Erlaubnis zu behandeln, Frequenzvorschriften, Verträge oder Einwilligungen zu ignorieren.
Es ist auch wichtig, Protokollschwächen von Implementierungsschwachstellen zu unterscheiden. GSM enthält Designbeschränkungen, die konforme Systeme betreffen. Ein Osmocom-Defekt kann nur eine bestimmte Version oder Konfiguration betreffen. Ein kommerzielles Handy kann sich aufgrund einer Anbietererweiterung anders verhalten.
Gute Forschung identifiziert die Ebene und vermeidet es, eine Laborbeobachtung in eine universelle Behauptung zu verwandeln.
Offenheit verbessert die Überprüfung, weil andere Forscher die Methode inspizieren, den Aufbau reproduzieren und die Schlussfolgerung anfechten können. Sie garantiert keine Korrektheit, insbesondere in einer kleinen Spezialistengemeinschaft, wo blinde Flecken bestehen bleiben können.
Der Forschungswert geht über die Entdeckung von Schwachstellen hinaus. Offene Systeme schulen Ingenieure darin, normale Signalisierung zu erkennen, unterstützen Konformitätsarbeit und bieten eine kontrollierte Umgebung für die Rekonstruktion von Vorfällen.
Dokumentation ist Teil der Infrastruktur
Quellcode erfasst selten jede Annahme, die für den Betrieb eines Telekommunikationssystems erforderlich ist.
Ein Repository mag zeigen, auf was ein Timer eingestellt ist, ohne zu erklären, warum. Es mag einen Anbieter-Workaround implementieren, ohne festzuhalten, wie häufig die Abweichung ist. Es mag einen Fehlerzweig offenlegen, ohne zu zeigen, wie der Fehler auf der Leitung aussieht.
Dieses Wissen überlebt oft in Mailinglisten, Konferenzvorträgen, Handbüchern und im Gedächtnis der Maintainer.
Welte hat stark in öffentliche technische Erklärung investiert. Osmocom-Treffen, Entwicklungsanrufe und aufgezeichnete Präsentationen haben Architektur, Signalisierung, SIM-Systeme, eSIM-Formate, GlobalPlatform und Leistungsverfolgung abgedeckt.
Dieses Material senkt die Barriere für spätere Mitwirkende. Es ist besonders wertvoll für Technologien, die betrieblich wichtig bleiben, nachdem Universitäten und große Anbieter ihre Aufmerksamkeit woanders hingelenkt haben.
Dokumentation löst die Nachfolge nicht allein. Ein aufgezeichneter Vortrag kann keinen Sicherheitspatch prüfen oder auf einen Vorfall reagieren. Er kann jedoch einiges an implizitem Wissen in eine Form umwandeln, die ein anderer Ingenieur nutzen kann. Die langfristige Gesundheit von Osmocom wird davon abhängen, ob Wissen weiterhin von Einzelpersonen in Handbücher, Tests, Release-Prozesse und wartbare Schnittstellen fließt.
Offene Implementierungen verteilen Verantwortung neu
Eine Organisation, die eine offene Telekomponente evaluiert, kann die Entscheidung auf Lizenzkosten versus Anbieterpreis reduzieren. Das verfehlt die wichtigste Änderung.
Ein proprietärer Anbieter bündelt normalerweise Architektur, Integration, Upgrades, Sicherheitsreaktion und Eskalation in einer vertraglichen Beziehung, selbst wenn der Kunde die Implementierung nicht inspizieren kann.
Ein offenes Projekt legt den Code offen und erlaubt mehrere Support-Vereinbarungen. Der Kunde muss dann entscheiden, wer jede betriebliche Verantwortung trägt.
Jemand muss kompatible Releases auswählen, Hardware qualifizieren, Redundanz entwerfen, Management-Schnittstellen schützen und die Konfiguration pflegen. Es gibt möglicherweise keinen einzigen Release-Zug, der jede Komponente abdeckt. Ein Support-Unternehmen kann einen erstellen, aber das resultierende System spiegelt teilweise die Entscheidungen dieses Unternehmens wider.
Die Sicherheitsreaktion stellt dieselbe Herausforderung dar. Öffentlicher Code erlaubt Überprüfung, aber Advisories, Patches und Upgrades erfordern weiterhin Maintainer und Nutzer, die in der Lage sind, darauf zu reagieren.
Auch die Beschaffungssignale unterscheiden sich. Traditioneller Carrier-Einkauf schätzt Zertifizierung, lange Support-Zeiträume und die finanzielle Fähigkeit eines Anbieters, Ausfälle zu absorbieren. Offene Infrastruktur kann mehr technische Kontrolle bieten, ohne dieselben institutionellen Zusicherungen zu geben.
Das geeignete Modell hängt vom Einsatz ab. Ein Labor kann Community-Support akzeptieren. Ein umsatzkritisches privates Netz benötigt möglicherweise kommerzielle Wartung, Ersatzhardware, getestete Wiederherstellung und vertragliche Reaktionszeiten. Ein öffentlicher Betreiber benötigt möglicherweise zusätzliche Sicherheit in Bezug auf Regulierung und Zusammenschaltung.
Die Fähigkeit, den Code zu inspizieren, kann die Verhandlungsmacht verbessern, selbst wenn ein Unternehmen den Support liefert. Sie reduziert die exklusive Kontrolle dieses Anbieters über die Diagnose und gibt dem Kunden einen möglichen Weg zu einem anderen Experten. Diese Option zählt nur, wenn die Organisation vorbereitet ist, sie zu nutzen.
Offene Telekommunikation kann Funk, Regulierung oder Alter nicht beseitigen
Das stärkste Argument für offene Mobilfunkinfrastruktur ist auch dasjenige, das am meisten durch Übertreibung beschädigt wird.
Osmocom demonstriert, dass wichtige Netzwerkfunktionen außerhalb eines vertikal integrierten Anbieter-Stacks implementiert, studiert und unterstützt werden können. Es zeigt nicht, dass Software allein ein vollständiges Telekommunikationsnetz darstellt.
Funksysteme benötigen lizenziertes Spektrum, HF-Design, Antennen, Timing, Leistung, Interferenzmanagement und konforme Ausrüstung. Open Source erteilt keine Sendeerlaubnis und garantiert nicht die Einhaltung von Notdienst-, Sicherheits- oder Abhörverpflichtungen.
Sicherheit hat ähnliche Grenzen. Transparenz macht Tests möglich, kann aber nicht jede Schwäche in einem älteren Standard reparieren und gleichzeitig Kompatibilität bewahren.
Interoperabilität bleibt schwierig, weil Standards Optionen und Mehrdeutigkeiten enthalten, Geräte anbieterspezifisches Verhalten zeigen und das Timing von Hardware abhängt. Eine offene Implementierung mag eine Meinungsverschiedenheit aufdecken, ohne zu beweisen, dass ihre Interpretation die einzig richtige ist. Die Wartungskonzentration ist eine weitere Einschränkung. Osmocom deckt viele Funktionen ab, aber spezialisiertes Wissen bleibt in einer relativ kleinen Community und einer kleinen Anzahl von Unternehmen konzentriert.
Öffentliche Evidenz liefert auch kein vollständiges, geprüftes Bild des Einsatzmaßstabs. Labore, private Netze, Forschungssysteme und spezialisierte Produktionsnutzung sind dokumentiert, aber Projektaktivität und Konferenzsichtbarkeit sollten nicht in unbelegte Behauptungen über den globalen Marktanteil umgewandelt werden. Diese Einschränkungen definieren die Leistung, anstatt sie zu schmälern. Offene Infrastruktur ist wertvoll, weil sie die verbleibenden Abhängigkeiten aufdeckt, anstatt sie in einem Produkt zu verstecken.
Sein Einfluss ist institutionell, nicht einsam
Weltes Name ist mit genug Projekten verbunden, dass ein Profil leicht zu einer Abfolge von Erfindungsansprüchen werden kann. Das würde sowohl seinen Beitrag als auch die Gemeinschaften falsch darstellen, die die Arbeit dauerhaft gemacht haben.
Netfilter wuchs aus früherem Linux-Firewalling und der Arbeit von Rusty Russell und vielen anderen. nftables wird von späteren Mitwirkenden gewartet und entwickelt. Osmocom umfasst wesentliche Arbeit von Holger Freyther, Andreas Eversberg und einer breiteren internationalen Gemeinschaft. sysmocom ist ein Unternehmen mit eigenem Personal und Kunden, nicht ein anderer Name für Welte.
Das genauere Maß seines Einflusses ist das Muster des Institutionenbaus.
Er identifizierte wiederholt eine Schnittstelle, die Nutzer nicht inspizieren konnten, schrieb oder half genug Code zu schreiben, um unabhängiges Experimentieren zu ermöglichen, dokumentierte das Verhalten und half, eine Struktur zu etablieren, durch die die Arbeit fortgesetzt werden konnte.
Für die GPL-Durchsetzung war diese Struktur rechtliche Schritte und Compliance-Praxis. Für Osmocom war es eine Familie von Projekten und eine technische Gemeinschaft. Für sysmocom war es bezahlte Entwicklung neben öffentlichem Code. Jede Struktur steht nun vor derselben Prüfung. Ein Projekt kann eine offene Lizenz tragen und dennoch praktisch von einem Gründer abhängig bleiben. Der stärkere Beweis für Offenheit ist, ob mehrere Maintainer Änderungen prüfen, Software veröffentlichen, Hardware unterstützen und die nächste Gruppe unterrichten können.
Netfilter hat bereits eine Version dieser Prüfung bestanden, indem es lange nach dem Ende von Weltes aktiver Beteiligung weitermachte. Die zukünftige Dauerhaftigkeit von Osmocom wird danach beurteilt werden, ob die Verantwortung auf dieselbe Weise weitergegeben werden kann. Welte hat nicht die gesamte Telekommunikation geöffnet. Sein vertretbarerer Beitrag war zu zeigen, dass geschlossene betriebliche Schnittstellen in inspizierbare Systeme verwandelt werden können und dass die Veröffentlichung nur der Anfang ist.
Code benötigt Dokumentation, rechtlichen Schutz, Testausrüstung, Maintainer und einen Weg, um spezialisierte Arbeit zu bezahlen. Diese Bedingungen schaffen die Anbietermacht nicht ab. Sie geben Betreibern und Forschern eine Alternative dazu, sie ohne Evidenz zu akzeptieren.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten