
Inhaltstyp
Profil
Innerhalb der Inhaltstyp-Facette bündelt die Profil-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

Globale Rechenzentrumstrends
Equinix stellt Fabric One für verwaltete Multicloud-Netzwerke vor
Mit Fabric One können Kunden ihre Konnektivitätsanforderungen festlegen, während Equinix Routing, Cloud-Anbindungen, Verschlüsselung und Failover verwaltet.

Führungskräfte
Artem Izbaenkov und die Kosten der Repräsentation beim RIPE NCC
Mit seiner Kandidatur für das RIPE NCC-Executive-Board im Jahr 2024 verband Artem Izbaenkov seine Erfahrung mit DDoS-Abwehr und Cloud-Sicherheit mit einer institutionellen Frage: Wer kann sich tatsächlich an der Register-Governance beteiligen, wenn Sprache, Mitgliedsbeiträge und…

Kreative
Stefan Savage und die Vermessung von Cyberkriminalität als System
Stefan Savages Forschung ersetzte Angriffserzählungen immer wieder durch Messungen von Datenverkehr, Lieferketten, Anreizen und Fehlerpfaden. Von Denial-of-Service und Würmern bis zu Spam, Zahlungsnetzen, Cloud-Infrastruktur und vernetzten Fahrzeugen besteht die wiederkehrende…
Globale Institutionen
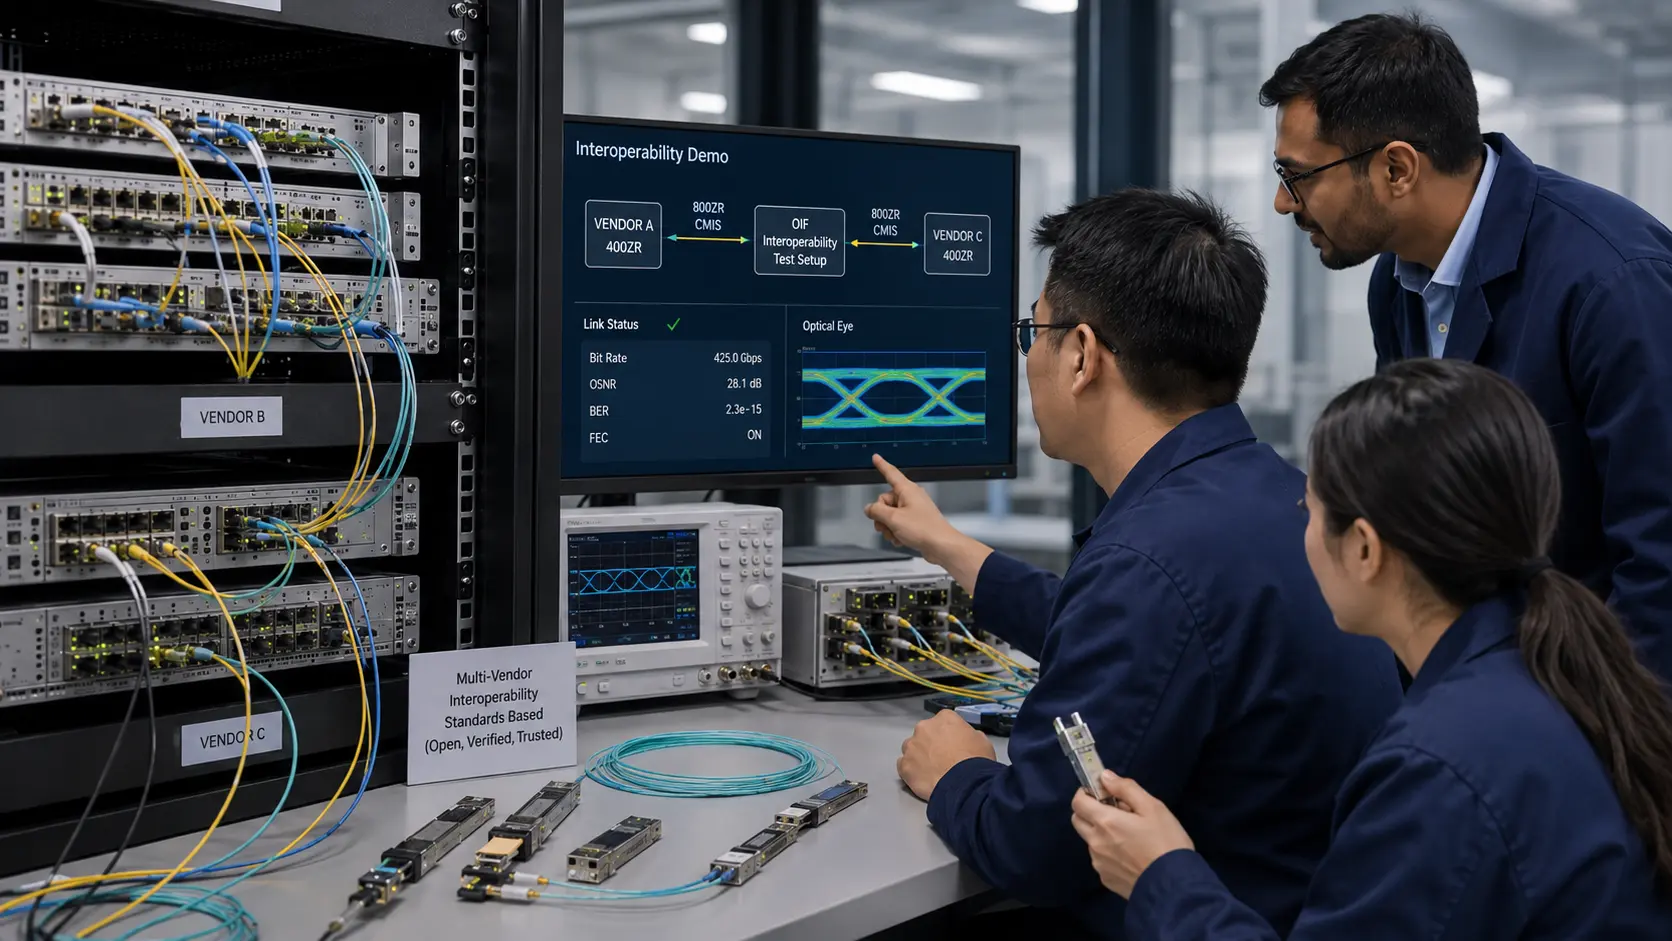
OIF und die Arbeit an abgestimmten 1,6-Terabit-Verbindungen
Das Optical Internetworking Forum steht zwischen formellen Standards und kommerziellen Produkten. Es überführt optische, elektrische und managementbezogene Entscheidungen in Implementierungsvereinbarungen, nach denen Anbieter entwickeln und Betreiber testen können. OIF verringert…

Kreative
Albert Greenberg und das Netzwerk als verteilter Computer
Bei AT&T, Microsoft Azure und Uber arbeitete Albert Greenberg an einer wiederkehrenden Aufgabe: große Netzwerke trotz unterschiedlich schneller Veränderungen von Topologie, Datenverkehr, Steuerungssoftware, Hardware und Ausfällen als kohärente Systeme zu betreiben.

Führungskräfte
Prawijaya Prawijaya und der menschliche Name in einem Netzregister
Die Analyse-Zusammenfassung zu Prawijaya Prawijaya und der menschliche Name in einem Netzregister erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Globale Institutionen
ARTEMIS und die Minute zwischen einer BGP-Warnung und einer sicheren Reaktion
ARTEMIS verbindet öffentliche BGP-Beobachtungen mit der Routing-Absicht eines Betreibers, damit verdächtige Ankündigungen schnell klassifiziert und beantwortet werden können. Das Projekt zeigt zugleich das schwierigere Problem: Bei unvollständiger Sichtbarkeit und potenziell…

Kreative
Jakub Kicinski: Wie Linux Netzwerkfunktionen in nachhaltige Infrastruktur verwandelt
Eine neue Netzwerkkarte kann mit einer auffälligen Fähigkeit und hohem kommerziellem Zeitdruck erscheinen. Linux muss jedoch die langsamere Frage stellen: Lässt sich diese Fähigkeit so ausdrücken, dass andere Geräte sie verstehen, Betreiber sie beobachten, Tests sie reproduzieren…

Führungskräfte
Aaron Wendel und die Machtgrenze von Betreibern in zwei gescheiterten ARIN-Vorhaben
Zweimal brachte Aaron Wendel konkrete Betriebskosten in das öffentliche Regelsetzungsverfahren von ARIN ein. 2010 ging es um Kundendaten, ab 2024 um IPv4-Zuteilungen für kritische Internetinfrastruktur. Beide Vorhaben wurden aufgegeben. Gerade deshalb zeigen sie, wie weit…
Globale Institutionen
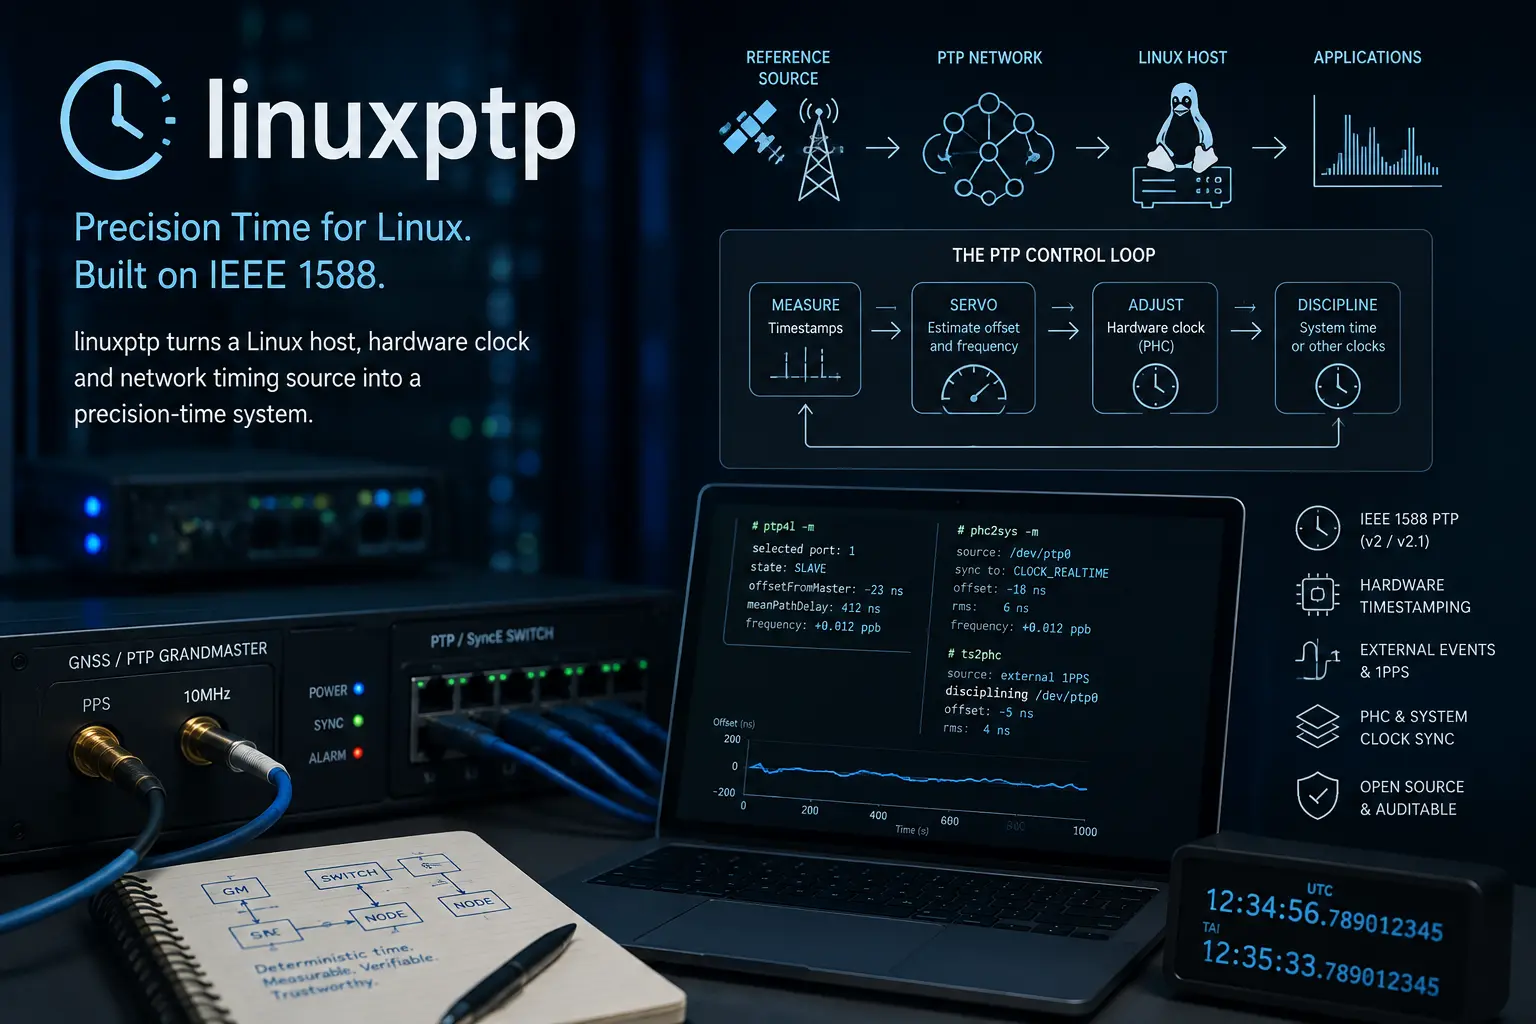
linuxptp und der Regelkreis hinter präziser Zeit
linuxptp verbindet einen Linux-Host, eine Hardwareuhr und eine Netzwerkzeitquelle zu einem Präzisionszeitsystem. Die Daemons koordinieren IEEE-1588-Zustände, Paketzeitstempel, Regler und Systemuhren. Die Genauigkeit hängt dennoch von NICs, Oszillatoren, Profilen, Topologie…

Akademiker
Laurent Vanbever und das Netz, das während der Änderung getestet werden muss
Laurent Vanbebers Arbeit behandelt Netzwerkkonfiguration als ausführbare Software, deren Fehler vor, während oder nach der Bereitstellung auftreten können. Von sicheren Routing-Migrationen und Konfigurationssynthese bis zur Laufzeit-BGP-Erkennung und energiebewusstem Betrieb…
Akademiker
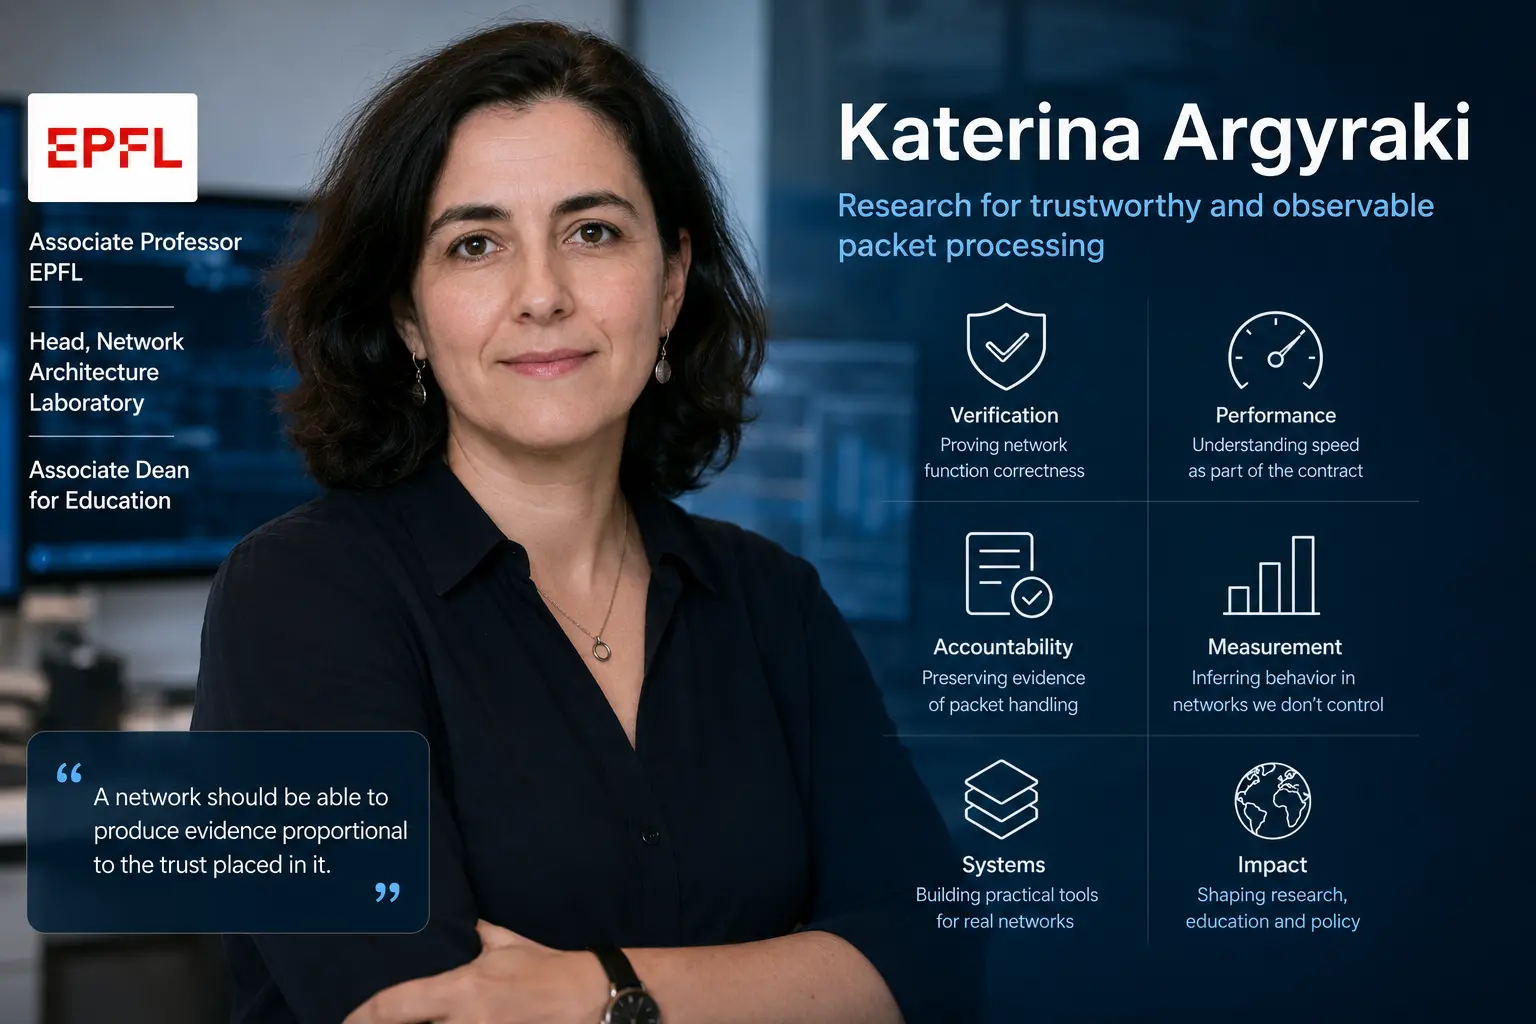
Katerina Argyraki und die Suche nach Beweisen in der Paketweiterleitung
Katerina Argyrakis Forschung folgt einem Problem, das mit zunehmender Programmierbarkeit von Netzwerken schwieriger wird: Ein Paketverarbeitungssystem kann schnell und flexibel sein, doch Betreiber und Nutzer haben oft kaum Belege, dass es sich korrekt verhalten hat. Ihre Arbeit…

Kreative
Dave Maltz und der Betriebsstack hinter Azure Networking
Dave Maltz’ Rolle bei Microsoft lässt sich am besten über die Breite der von ihm geleiteten Organisation verstehen. Azure Networking umfasst kundenorientierte Dienste, DNS, Sicherheit, verteilte Steuerung, Host-Auslagerung, Switch-Software, Rechenzentrums-Fabrics…
Globale Institutionen
BIRD und die Routing-Policy-Engine hinter Internetknoten
Der BIRD Internet Routing Daemon entwickelte sich von einem tschechischen Universitätsprojekt zu einem System für die Steuerungsebene in anspruchsvollen Routingumgebungen. Seine Geschichte zeigt, wie offene Routingsoftware proprietäre Abhängigkeiten verringern kann, während…

Kreative
Jakub Kicinski: Wie Linux Netzwerkfunktionen wartbar macht
Eine neue Netzwerkkarte kann mit beeindruckenden Fähigkeiten und einer kommerziellen Frist kommen. Linux muss eine langsamere Frage stellen: Lässt sich die Funktion so ausdrücken, dass andere Hardware sie versteht, Betreiber sie beobachten können, Tests sie reproduzieren und…
Globale Institutionen
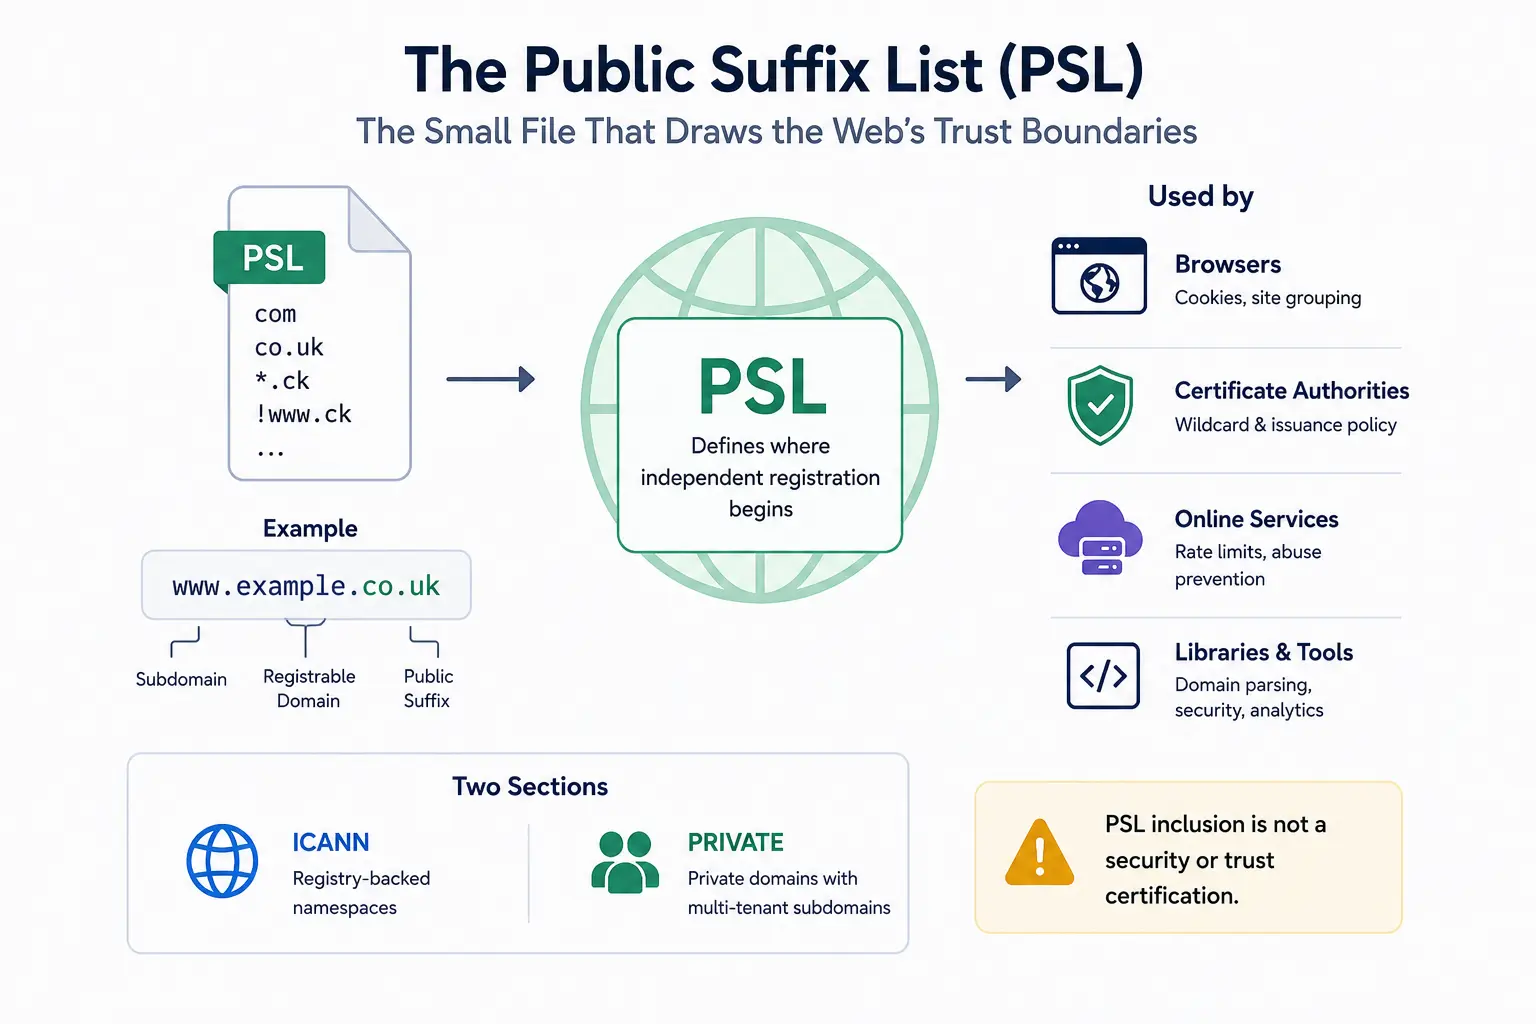
Public Suffix List: Die Datei, die Vertrauensgrenzen im Web zieht
DNS kann zeigen, dass shop.example.co.uk unterhalb von co.uk liegt; es kann einem Browser nicht sagen, wo unabhängige Registrierung beginnt. Die Public Suffix List liefert diese fehlende Politikkarte. Eine ehrenamtlich gepflegte Textdatei beeinflusst heute Cookies…

Globale Institutionen
containerd: der Laufzeit-Daemon, den die meisten Container-Nutzer nie sehen
Kubernetes, Docker und verwaltete Cloud-Plattformen lassen Container wie Anwendungen, Pods und Dienste erscheinen. Unter diesen Oberflächen überträgt containerd Images, bereitet Dateisysteme vor, bewahrt Laufzeitzustände und überwacht Prozesse. Sein Wert liegt darin, bewusst…

Globale Institutionen
DMTF: Die Standards zur Serversteuerung unterhalb des Betriebssystems
Ein Server kann ausgeschaltet, geprüft, aktualisiert oder neu konfiguriert werden, selbst wenn sein Betriebssystem nicht verfügbar ist. DMTF definiert einen großen Teil der Sprache dieser privilegierten Verwaltungsebene – von Redfish-APIs und MCTP-Transport über PLDM-Befehle und…
Globale Institutionen
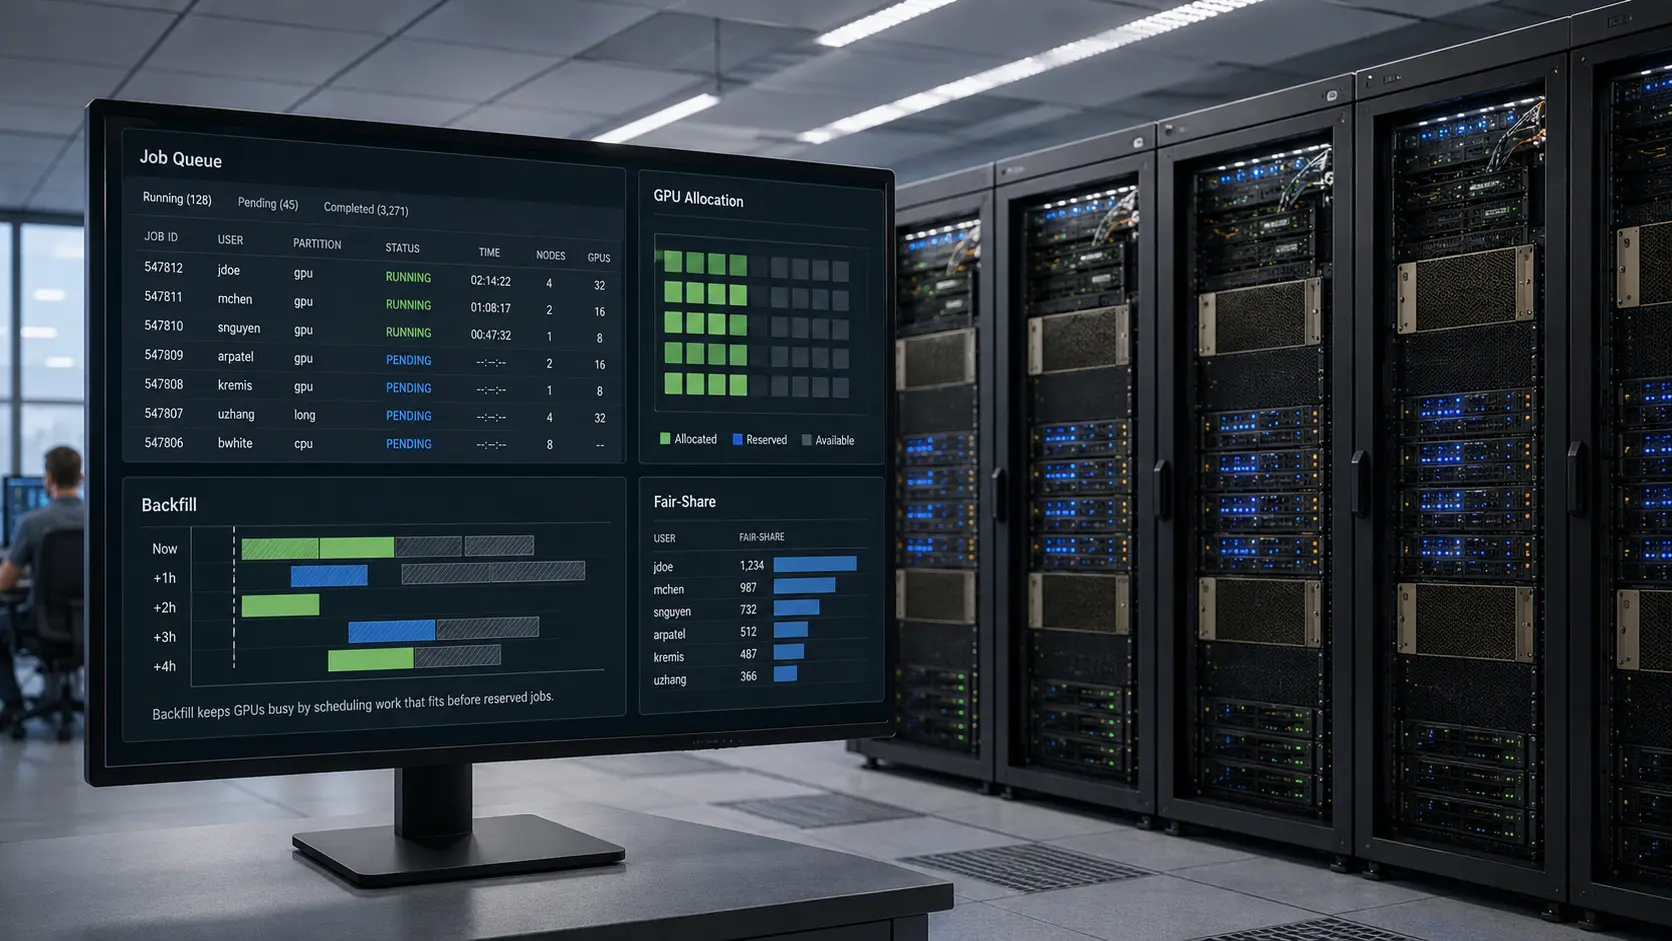
Slurm: Der Scheduler, der entscheidet, wer die GPU bekommt
Slurm vergibt knappe Rechenleistung in HPC- und KI-Clustern und macht aus Warteschlangenrichtlinien eine praktische Entscheidung darüber, wer wann GPUs erhält. NVIDIAs Übernahme von SchedMD 2025 gab dem Projekt mehr Ressourcen und macht die anbieterneutrale Verwaltung zu einer…

Kreative
Sage Weil: Der Ingenieur, der verteilten Speicher berechenbar machte
Sage Weils nachhaltigster Beitrag war kein Speichergerät, sondern eine Architektur. CRUSH berechnet den Datenort, RADOS verteilt Speicher, Reparatur und Bewegung über den Cluster. Ceph ließ gewöhnliche Maschinen als ein System arbeiten – und musste dann lernen, ohne seinen…