
Zusammenfassung
- Suricata ist die offene Paketanalyse-Engine; OISF ist die US-amerikanische Nonprofit-Organisation, die Personal beschäftigt, die Entwicklung leitet und Releases veröffentlicht.
- Erfassung, Flussrekonstruktion, Protokollparser, Regeln und EVE JSON bilden eine Erkennungspipeline, sodass identische Binärdateien zu unterschiedlichen Betriebsergebnissen führen können.
- Die Releases vom Juli 2026 beheben mehrere Sicherheitsprobleme und stellten Suricata 7 ein; das höhere Meldevolumen wurde teilweise mit KI-gestützter Analyse in Verbindung gebracht, nicht mit nachgewiesener Qualitätsverschlechterung.
- OISF meldete für das FY2025 Einnahmen von rund 2,06 Millionen US-Dollar, eine kleine institutionelle Basis im Vergleich zu den kommerziellen Produkten und Netzwerken, die von der Engine abhängen.
Eine Juli-Sicherheitsveröffentlichung legte die Last hinter einer unsichtbaren Engine offen
Am 7. Juli 2026 veröffentlichte die Open Information Security Foundation Suricata 8.0.6 und das letzte Release 7.0.17. Die Updates behoben mehrere Sicherheitsprobleme in einer Engine, die für die Analyse feindlichen Netzwerkverkehrs entwickelt wurde. Zwei Tage später kündigte OISF die Veröffentlichungen an und leitete Benutzer vom eingestellten Zweig Suricata 7 weg. Die Episode verdeutlichte die Last der Institution: die Wartung einer großen Paketinspektions-Angriffsfläche, die inline auf Hochgeschwindigkeitsverbindungen und in Produkten betrieben wird, deren Kunden den Namen Suricata nie sehen.
Ein Sicherheitsoperator kann Suricata direkt auf eine Schnittstelle oder eine Paketerfassungsdatei anwenden. Ein anderer verwendet vielleicht ein kommerzielles Netzwerkerkennungsprodukt, dessen Dashboard, Regel-Feed und Erfassungshardware die Engine darunter verbergen. Eine Firewall-Distribution kann sie inline einsetzen. Ein Forscherteam kann EVE JSON als strukturierte Telemetrie behandeln. Diese Systeme teilen sich den Code, unterscheiden sich jedoch in Erfassung, Regeln, Konfiguration und Reaktion.
Suricata ist die Open-Source-Engine für Intrusion Detection, Intrusion Prevention und Network Security Monitoring unter der GNU General Public License Version 2. OISF ist die US-amerikanische Nonprofit-Organisation, die Personal beschäftigt, die Entwicklung leitet, Releases veröffentlicht und die Teilnahme von Unternehmen und Community koordiniert. Die Namen beschreiben unterschiedliche Dinge und sollten nicht als austauschbare rechtliche Identitäten verwendet werden.
Victor Julien begann Ende 2007 mit der Codebasis. OISF wurde in der folgenden Zeit gegründet, um dem Projekt eine institutionelle Heimat und ein Finanzierungsmodell zu geben. Die erste öffentliche Version erschien im Juli 2010. Von Anfang an legte das Design den Schwerpunkt auf Multi-Core-Verarbeitung, anwendungsorientierte Analyse und eine offene Engine, die unabhängig von einer kommerziellen IDS-Roadmap ist.
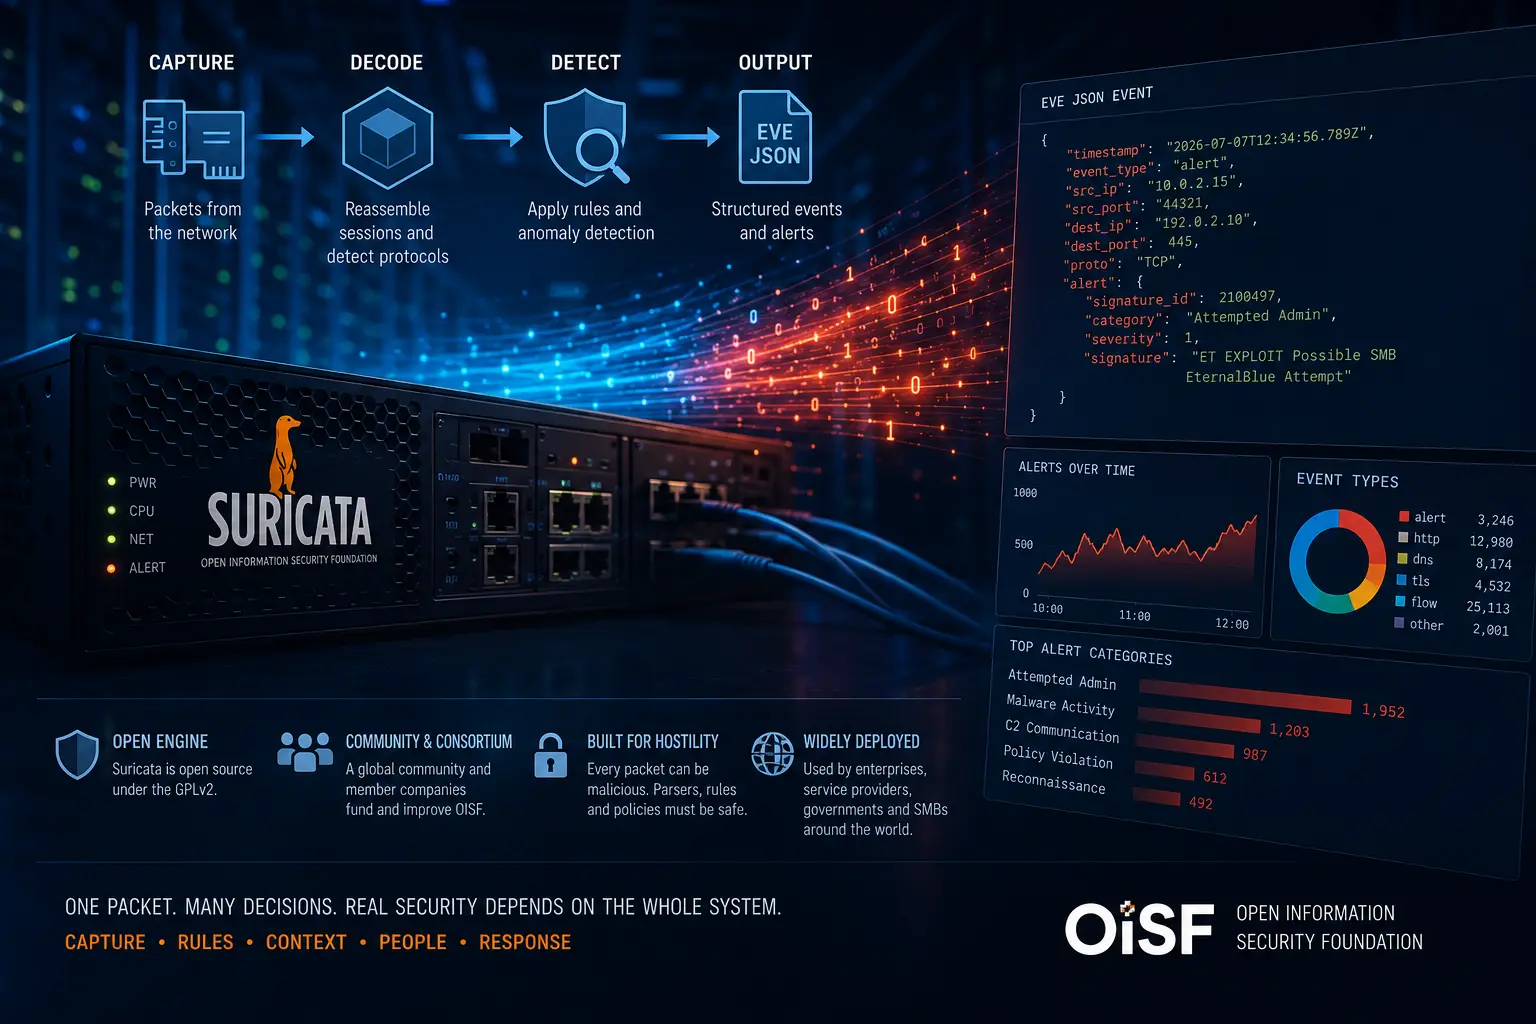
Der Wert der Engine liegt in der Beibehaltung des Kontexts. Sie erfasst oder liest Pakete, gruppiert sie zu Flows, rekonstruiert TCP-Byte-Streams, identifiziert Protokolle, parst Transaktionen, inspiziert Dateien und wendet Regeln an. Sie kann Warnmeldungen, DNS-Einträge, TLS-Metadaten, HTTP-Transaktionen, Flow-Ereignisse und Statistiken über EVE JSON ausgeben.
Diese Breite wirft eine schwierige Frage auf: Kann eine relativ kleine Nonprofit-Organisation die Erfassungspfade, die Stream-Logik, die Protokollparser, die Regelschnittstellen und die Telemetrie vertrauenswürdig halten, während jede Eingabe fehlerhaft, gegnerisch oder einfach anders als der in Tests verwendete Verkehr sein kann?
Die finanzielle Größenordnung verschärft die Frage. IRS-basierte Aufzeichnungen für das Geschäftsjahr 2025 zeigen Einnahmen der OISF von 2.060.506 US-Dollar, Ausgaben von 1.680.971 US-Dollar und ein Nettovermögen zum Jahresende von 2.090.693 US-Dollar. Spenden machten 1.833.800 US-Dollar aus, während die Einnahmen aus Programmdienstleistungen 214.028 US-Dollar betrugen. Diese Zahlen beschreiben die Nonprofit-Organisation, nicht den nachgelagerten Wert kommerzieller Produkte oder die vollen Betriebskosten von Bereitstellungen.
„Suricata hat erkannt“ verdichtet daher mehrere Autoritäten in einen Satz. Die Engine-Version, die Erfassungsqualität, der Parser, die Regelquelle, Schwellenwerte, Variablen und die lokalen Richtlinien prägen das Ergebnis. Anbieter bleiben für ihre Integration und Supportzusagen verantwortlich. Betreiber bleiben für Platzierung, Tuning und Reaktion verantwortlich. OISF pflegt die gemeinsame Engine, auf deren Verhalten diese Schichten aufbauen.
Paketerfassung setzt die Obergrenze für alles, was Suricata wissen kann
Jede Erkennungspipeline beginnt mit Paketen. Wenn der Sensor Verkehr verpasst, können spätere Parser und Regeln ihn nicht wiederherstellen. Suricata unterstützt mehrere Erfassungspfade und Betriebsmodi, darunter passive Überwachung, Inline-Inspektion und Offline-Analyse von pcap-Dateien. Backends können AF_PACKET, NFQUEUE, libpcap, DPDK, AF_XDP, netmap und Anbieter- oder Hardwareintegrationen umfassen.
Das Vorhandensein von Code für ein Backend bedeutet nicht, dass OISF jeden Pfad gleichermaßen unterstützt. Die aktuelle Dokumentation veröffentlicht Support-Stufen, die stark gewartete und getestete Optionen von Community-, Anbieter- oder nicht gepflegten Pfaden unterscheiden. Dies ist ein nützlicheres Signal als eine lange Feature-Liste, weil es den Betreibern zeigt, wo Qualitätssicherung und Reaktion konzentriert sind.
Das Erfassungsdesign muss zur Verbindung passen. Eine Hochgeschwindigkeitsschnittstelle kann mehrere Empfangswarteschlangen aufweisen. CPU-Affinität und Flussverteilung beeinflussen, ob beide Richtungen einer Konversation denselben Worker erreichen. Paketgröße, Bursts und Interrupt-Verhalten beeinflussen den Verlust. Die nominale Leitungsrate eines NIC bedeutet nicht, dass die Engine jedes Paket mit einem beliebigen Regelsatz inspizieren kann.
Paketverlust ist ein Sicherheitsereignis, weil er blinde Flecken schafft. Betreiber sollten Erfassungsverluste getrennt von der Regelverarbeitung messen und Statistiken exportieren. Ein Sensor kann keine Warnungen melden, weil der Verkehr gutartig war oder weil die relevanten Pakete nie den Parser erreichten. Dashboards, die Warnmengen ohne Verlustmetriken anzeigen, können Überlast wie Sicherheit erscheinen lassen.
Hardware-Offload kann die Sichtbarkeit verändern. Funktionen zur Prüfsummenbildung, Segmentierung und Aggregation verändern, was die Software sieht. Ein Netzwerktap, Switch-Spiegel oder virtueller Switch können Verkehr verwerfen oder umsortieren, bevor er Suricata erreicht. Die Engine kann nur eine Richtung empfangen, was die Stream-Rekonstruktion schwächt.
Der Inline-Modus bringt Verfügbarkeitsfolgen mit sich. Im passiven Modus kann ein Engine-Ausfall die Sichtbarkeit entfernen, während der Verkehr weiterläuft. Inline nimmt der Sensor an der Weiterleitung teil und kann Pakete blockieren. Betreiber müssen sich für Fail-Open- oder Fail-Closed-Verhalten, Bypass-Hardware und Wartungsverfahren entscheiden. Eine Sicherheitskontrolle, die geschlossen ausfällt, kann zu einer Ausfallquelle werden; eine, die offen ausfällt, kann zu einer unbeobachteten Lücke werden.
Die Offline-pcap-Analyse vermeidet Live-Paketverlust nach Abschluss der Erfassung und übernimmt alles, was die Erfassung ausgelassen hat. Sie ist wertvoll für Forensik, Regressionstests und Regelentwicklung. Das Abspielen einer pcap-Datei ist nicht identisch mit Live-Timing und Flussdruck, daher können sich Leistung und Timeout-Verhalten unterscheiden.
Erfassung ist auch die Grenze zwischen Suricata und dem umgebenden Produkt. Eine Anbieter-Appliance kann eine beschleunigte Erfassung oder Lastverteilung bereitstellen. Die Engine sollte korrekte Flussaffinität und Metadaten erhalten. Wenn eine Integration fehlschlägt, kann die Verantwortung zwischen OISF, NIC-Treibern, dem Betriebssystem und dem Anbieter aufgeteilt sein.
Die diszipliniertesten Bereitstellungen behandeln die Erfassung als gemessenes Teilsystem. Sie führen Benchmarks mit den vorgesehenen Regeln durch, überwachen Verluste, validieren bidirektionale Flüsse und dokumentieren die Support-Stufe. Suricata kann nicht erkennen, was es nie empfangen hat, egal wie ausgefeilt seine Parser werden.
Flussverfolgung macht Pakete zu einer Sicherheitserzählung
Viele bösartige Aktionen können nicht in einem Paket erkannt werden. Ein Befehl kann über TCP-Segmente verteilt sein. Pakete können in falscher Reihenfolge eintreffen oder erneut übertragen werden. Ein Angreifer kann Unterschiede zwischen der Rekonstruktion eines Sensors und eines Endpunkts ausnutzen. Die Fluss- und Stream-Engines von Suricata erzeugen den Zustand, der benötigt wird, um Konversationen statt isolierter Frames zu analysieren.
Die Flussverfolgung gruppiert Pakete nach Endpunkten, Ports und Protokoll und pflegt Lebenszyklusinformationen. Die TCP-Reassemblierung ordnet Bytes, behandelt erneute Übertragungen und liefert einen kohärenten Stream an die Anwendungsparser. Regeln können dann eine HTTP-Anfrage, einen TLS-Handshake oder eine SMB-Transaktion über Paketgrenzen hinweg inspizieren.
Korrektheit ist sicherheitskritisch. Wenn Suricata ein überlappendes Segment anders akzeptiert als der geschützte Endpunkt, kann ein Angreifer dafür sorgen, dass der Sensor gutartige Bytes sieht, während der Server bösartige sieht. Die Engine benötigt zielgerichtete Richtlinien, Regressionstests und einen konservativen Umgang mit Mehrdeutigkeit.
Zustand verbraucht Speicher. Ein Angreifer kann viele unvollständige Verbindungen oder ungewöhnliche Sequenzmuster erzeugen. Betreiber setzen memcaps, Timeouts und Ausnahmerichtlinien. Wenn die Ressourcen erschöpft sind, muss die Engine entscheiden, ob sie Zustand verwirft, Verkehr umgeht, die Analyse stoppt oder blockiert. Jede Wahl verändert Sicherheit und Verfügbarkeit.
Asymmetrischer Verkehr ist eine anhaltende Einschränkung. Wenn der Sensor nur eine Richtung sieht, kann er Handshakes, Bestätigungen und Serverantworten verpassen. Einige Analysen können fortgesetzt werden, während Vertrauen und Transaktionsvollständigkeit abnehmen. Das Netzwerkdesign sollte auf symmetrische Sichtbarkeit abzielen oder die Lücke explizit berücksichtigen.
Verschlüsselter Verkehr beseitigt nicht die Notwendigkeit von Flusszustand. Suricata kann Metadaten wie Adressen, Timing, TLS-Eigenschaften und Zertifikatsinformationen beobachten, wo verfügbar. Es kann keine verschlüsselten Anwendungsdaten ohne an anderer Stelle durchgeführte Entschlüsselung inspizieren. Ein Produkt, das TLS-Terminierung integriert, kann Klartext an Suricata übergeben; die Engine allein bricht keine Verschlüsselung.
Flusszustand unterstützt auch die Ausgabe über Warnungen hinaus. EVE JSON kann Start- und Endzeiten, Bytes, Pakete und das Anwendungsprotokoll aufzeichnen. Dies wird für Hunting und Forensik nützlich. Das Volumen kann erheblich sein, und die Datenschutzrichtlinie sollte widerspiegeln, dass Netzwerkmetadaten Verhalten offenlegen können.
Die Timeout-Abstimmung ist arbeitslastspezifisch. Kurze Werte reduzieren den Speicherverbrauch und können langlebige Sitzungen aufteilen. Lange Werte erhalten den Kontext und erhöhen den Zustandsdruck. Industrielle und IoT-Protokolle können andere Muster als Webverkehr aufweisen. Die Standardeinstellungen sind eine Basislinie, keine universelle Optimierung.
Die Stream-Engine veranschaulicht, warum ein IDS nicht einfach ein Suchwerkzeug ist. Sie implementiert ein Modell des Endpunktverhaltens unter gegnerischen Eingaben. Jeder Parser und jede Regel hängt von diesem Modell ab. Die Wartungslast von OISF beginnt, bevor die Erkennungsengine eine einzige Signatur auswertet.
Protokollparser schaffen Bedeutung und eine große feindliche Angriffsfläche
Die reine Nutzlastübereinstimmung kann feste Muster finden und hat begrenztes Verständnis der Protokollstruktur. Die Anwendungsschicht-Parser von Suricata identifizieren Protokolle unabhängig von Standardports und legen Felder wie HTTP-Methoden, DNS-Namen, TLS-Eigenschaften, SMB-Operationen, QUIC-Metadaten und Industrie-Protokoll-Transaktionen offen.
Protokollbewusstsein verbessert die Präzision. Eine Regel kann einen DNS-Anfragenamen inspizieren, anstatt jedes Byte nach einer Zeichenkette zu durchsuchen. Sie kann einen HTTP-Header von einem Antwortkörper unterscheiden. Multi-Buffer-Matching ermöglicht es Regelautoren, den semantischen Ort von Daten zu adressieren.
Der Parser muss legitime Vielfalt und bösartige Randfälle bewältigen. Protokollspezifikationen erlauben optionale Felder, Fragmentierung und Erweiterungen. Reale Implementierungen verletzen Standards. Angreifer senden abgeschnittene, verschachtelte oder widersprüchliche Eingaben, um Ressourcen zu verbrauchen und Diskrepanzen zu finden.
Suricata verwendet sowohl C als auch Rust. Rust wurde schrittweise für viele Parser eingeführt und kann Klassen von Speichersicherheitsfehlern eliminieren, wenn es korrekt verwendet wird. Es macht das Parsen nicht per Deklaration sicher. Logikfehler, Ressourcenerschöpfung, unsichere Schnittstellen und C-Komponenten bleiben bestehen. Die Engine benötigt weiterhin Fuzzing, Überprüfung und Sicherheitsreaktion.
Die Protokollentwicklung ist kontinuierlich. HTTP/3 und QUIC verlagern mehr Transportverhalten in verschlüsselte und gemultiplexte Schichten. Cloud-Protokolle und Anbietererweiterungen erscheinen. Parser müssen gewartet werden, um Bedeutung zu erhalten. Ein Parser, der ein Protokoll lediglich erkennt, kann weniger Felder offenlegen, als ein Betreiber annimmt.
Die portunabhängige Erkennung kann ebenfalls umgangen werden oder zu falscher Identifikation führen. Verkehr kann in den ersten Bytes einem Protokoll ähneln. Verschlüsselte Tunnel verbergen die Anwendung. Ein Endpunkt kann nach der Aushandlung das Protokoll wechseln. Die Engine meldet ihre beste Klassifizierung unter den verfügbaren Beweisen.
Dateiextraktion und -inspektion fügen eine weitere Schicht hinzu. Wieder zusammengesetzte Anwendungsdaten können Dokumente, ausführbare Dateien oder komprimierte Inhalte enthalten. Grenzen sind wesentlich, da verschachtelte oder übergroße Objekte Speicher und Speicherplatz erschöpfen können. Nachgelagerte Antiviren- oder Sandbox-Tools führen ihre eigenen Warteschlangen und Vertrauensgrenzen ein.
Die Parserausgabe speist EVE JSON und Regeln. Eine änderung kann Dashboards und Erkennungen beeinträchtigen. Betreiber, die die Engine aktualisieren, sollten nachgelagerte Konsumenten testen, nicht nur, ob der Prozess startet. Ein reichhaltigerer Parser kann das Ereignisvolumen und den Speicherbedarf unerwartet erhöhen.
Die Sicherheitsveröffentlichungen vom Juli 2026 sind relevant, weil Suricata feindlichen Verkehr mit hoher Geschwindigkeit parst. Schwachstellen in Parsern können die Verfügbarkeit beeinträchtigen und in schwerwiegenden Fällen das Risiko der Codeausführung schaffen. Das Vorhandensein von Hinweisen spiegelt sowohl die Angriffsfläche als auch einen funktionierenden Entdeckungsprozess wider.
Die Anwendungsparsing ist der Grund, warum Suricata als Netzwerk-Sicherheitsüberwachungs-Engine und nicht als Paketfilter fungieren kann. Sie ist auch der Grund, warum OISF Fachwissen über viele Protokolle hinweg aufrechterhalten muss, deren Besitzer und Implementierungen außerhalb der Stiftung liegen.
Die Juli-Releases stellten sowohl die Parser-Sicherheit als auch den Reaktionsprozess auf die Probe
OISFs Ankündigung vom 9. Juli bestätigte, dass die Releases mehrere Sicherheitsprobleme behoben und 7.0.17 zum letzten Wartungsrelease für Suricata 7 machten. Benutzer wurden auf Version 8 verwiesen.
Sicherheitsveröffentlichungen in einer Paketanalyse-Engine verdienen besondere Aufmerksamkeit, da nicht vertrauenswürdiger Verkehr komplexen Code erreicht. Eine Schwachstelle kann einen Sensor zum Absturz bringen, die Sichtbarkeit beeinträchtigen oder in den schwerwiegendsten Fällen die Remote-Codeausführung ermöglichen. Inline-Bereitstellungen fügen Verfügbarkeitsfolgen hinzu.
Die Ankündigung brachte das erhöhte Meldevolumen teilweise mit KI-gestützter Codeanalyse in Verbindung und dankte den Beitragenden und Programmen, die an der Entdeckung beteiligt waren. Dies ist ein Beleg für eine sich verändernde Prüfungsmethode, nicht für den Beweis, dass der Code plötzlich weniger sicher wurde. Mehr Befunde können eine tiefere Untersuchung einer großen bestehenden Angriffsfläche widerspiegeln.
Die Trendinterpretation erfordert einen Nenner: Codeumfang, Parserabdeckung, Prüfungsintensität, Schweregrad und Ausnutzbarkeit im Zeitverlauf. Ein Release mit vielen Hinweisen kann keinen sich verschlechternden oder verbessernden Sicherheitstrend begründen. Für Betreiber ist die unmittelbare Schlussfolgerung einfacher: Sie mussten aktualisieren und vom eingestellten Zweig migrieren.
End-of-Life-Übergänge schaffen ein nachgelagertes Problem. Kommerzielle Produkte können Suricata 7 mit privaten Patches oder erweitertem Support einbetten. Kunden benötigen die Richtlinie des Anbieters und sollten nicht davon ausgehen, dass das Upstream-OISF den alten Zweig reparieren wird. Eine Versionszeichenfolge innerhalb einer Appliance kann schwer zu erhalten sein.
Regel- und Konfigurationskompatibilität können die Migration verlangsamen. Suricata 8 führte Änderungen ein, die Tests erfordern. Ausgabekonsumenten und Erfassungsintegrationen müssen validiert werden. Die sicherste Reaktion ist kein ungetestetes Notfall-Upgrade auf jedem Sensor; es ist ein gestaffeltes Migrationsprogramm mit kompensierenden Kontrollen und klaren Fristen.
Die Offenlegungsqualität ist Teil des institutionellen Vertrauens. Hinweise sollten betroffene Versionen, Schweregrad, Abschwächungen und Credits identifizieren. OISFs Veröffentlichungs- und Release-Prozess zeigt, dass die Nonprofit-Organisation die Reaktion koordinieren kann. Der Datensatz offenbart keine unentdeckten Probleme.
KI-gestützte Analyse wirft Governance-Fragen auf. Automatisierte Tools können die Anzahl falscher Meldungen erhöhen und subtile Fehler finden. Maintainer benötigen Triage-Kapazität und sichere Wege, um Befunde zu reproduzieren. Geldgeber müssen möglicherweise die Überprüfung und nicht nur das Code-Scanning unterstützen.
Die Episode erinnert daran, dass Sicherheitssoftware Software ist, die Gegnern ausgesetzt ist. Ihr Ruf kann nicht auf der Idee beruhen, dass Verteidiger von Natur aus sicherer sind als die Systeme, die sie inspizieren. Reife zeigt sich darin, Fehler zu finden, zu beheben und zu kommunizieren, während die Betriebskontinuität erhalten bleibt.
Regeln sind eine separate Nachrichten- und Richtlinien-Lieferkette
Suricata bietet eine Regelsprache und eine Erkennungsengine. Es schreibt nicht jede in der Produktion verwendete Regel. Betreiber kombinieren Community-, kommerzielle und lokale Inhalte, wenden Variablen und Schwellenwerte an, aktivieren oder deaktivieren Kategorien und modifizieren Richtlinien. Dieselbe Engine kann sich daher wie mehrere verschiedene Sicherheitsprodukte verhalten.
Eine Regel kann Paketfelder, Flusszustand, Anwendungspuffer, Datensätze, Reputation und anderen Kontext abgleichen. Sie kann eine Warnung generieren, Zustand setzen oder Verkehr im Inline-Modus verwerfen. Ihre Qualität hängt vom Bedrohungsmodell und der Präzision der Bedingung ab.
Falsch positive Ergebnisse haben Betriebskosten. Eine laute Regel verbraucht Analystenzeit und kann wichtige Warnungen verbergen. Inline kann ein Falsch-Positiv legitime Dienste blockieren. Falsch negative Ergebnisse sind weniger sichtbar. Eine Regel kann eine Variante, verschlüsselte Nutzlast oder Verkehr, den der Sensor nicht empfangen hat, verpassen.
Die Regelherkunft sollte mit jeder Warnung transportiert werden. Die Quelle, Revision, Signatur-ID und lokale Modifikation erklären, warum der Sensor gehandelt hat. Eine Aussage, dass „Suricata Malware erkannt hat“, ohne diese Information kollabiert Engine und Nachrichten in eine Behauptung.
Drittanbieter-Regelanbieter haben ihre eigenen Lizenzen und Update-Kanäle. Ein kommerzieller Feed kann zeitnahe Forschung liefern und Abhängigkeit vom Abonnement schaffen. Community-Feeds können offen sein und erfordern mehr lokales Tuning. Betreiber schreiben oft Regeln für ihre eigene Umgebung.
Schwellenwerte und Ausnahmen sind Teil der Richtlinie. Ein Betreiber kann wiederholte Ereignisse unterdrücken, einen bekannten Scanner ignorieren oder eine Regel auf bestimmte Netzwerke beschränken. Diese Änderungen können eine Bereitstellung nutzbar machen und blinde Flecken schaffen. Die Konfigurationsüberprüfung sollte Unterdrückungen als Code mit Besitzern und Verfallsdatum behandeln.
Datensätze und Reputationslisten erweitern die Erkennung über statische Signaturen hinaus. Sie können bekannte Domains, Adressen oder Hashes identifizieren. Ihre Aktualität, Falsch-Positiv-Rate und Quelle müssen bewertet werden. Eine alte Blockliste kann neu zugewiesene Infrastruktur stören.
Die Erkennungsengine muss die gewählten Regeln innerhalb der verfügbaren Ressourcen verarbeiten. Mehr Regeln und Puffer erhöhen die Arbeit. Leistungstests mit einem Standard-Beispielsatz bestimmen nicht den Durchsatz mit einem Produktions-Feed und vollständiger Protokollaufzeichnung.
Regeln schaffen auch organisatorische Trennung. Bedrohungsforscher produzieren Inhalte. Plattformingenieure warten Sensoren. Analysten reagieren. Netzwerkteams tragen das Inline-Risiko. Ein reifes Suricata-Programm koordiniert diese und geht nicht davon aus, dass die Installation der Engine von selbst Erkennungsfähigkeit schafft.
Suricata-Update macht die Regelbereitstellung wiederholbar, nicht gleichwertig
Die Verwaltung mehrerer Regelquellen von Hand ist fehleranfällig. Dateien müssen heruntergeladen, aktiviert, modifiziert und mit der Engine kompatibel gehalten werden. Suricata-Update bietet ein Dienstprogramm und einen Quellindex zum Abrufen und Zusammenstellen von Regeln. Die Release-Ankündigung vom Juli 2026 nannte Version 1.3.8.
Das Tool verbessert die Reproduzierbarkeit. Ein Betreiber kann Quellen und lokale Modifikationen definieren, ein Update durchführen und einen konsolidierten Regelsatz generieren. Automatisierung kann das Ergebnis über Sensoren verteilen. Versionsinformationen können für die Vorfallüberprüfung erfasst werden.
Automatisierung beschleunigt auch Fehler. Eine schlechte Regel aus einem Feed kann jeden Sensor erreichen. Ein Syntaxfehler kann das Laden verhindern. Eine neu aktivierte Drop-Regel kann den Verkehr unterbrechen. Updates sollten gestaffelt und mit repräsentativen pcap-Dateien und Live-Verkehr getestet werden.
Feed-Lizenzen bleiben extern. Suricata-Update kann Inhalte abrufen und gewährt keine Rechte über die jeweilige Quelle hinaus. Die kommerzielle Weiterverteilung und Nutzung in Managed Services erfordert eine rechtliche Prüfung. Lokale Regeln können sensible Informationen über interne Systeme enthalten.
Die Regelkompatibilität ist an die Engine-Version und die Funktionen gebunden. Ein Feed kann Schlüsselwörter verwenden, die von einem älteren Zweig nicht unterstützt werden. Suricata 7 hat im Juli 2026 das Lebensende erreicht, was die Migration zu Suricata 8 zu einem Sicherheits- und Inhaltsthema macht. Anbieter, die erweiterten Support anbieten, müssen angeben, wie Regeln qualifiziert werden.
Lokale Modifikationen erzeugen Merge-Probleme. Ein Betreiber kann eine laute Signatur deaktivieren oder einen Schwellenwert ändern. Ein späteres Feed-Update kann die Regel ändern. Der Update-Prozess sollte absichtliche Richtlinien bewahren und Konflikte aufzeigen, anstatt sie stillschweigend zu überschreiben.
Tests benötigen realistischen gutartigen Verkehr sowie Angriffe. Eine Regel kann einen Machbarkeitsnachweis abgleichen und eine gängige Anwendung stören. Historische pcaps helfen bei Regressionstests, während Datenschutz und Datenaufbewahrung einschränken, was gespeichert werden kann.
Suricata-Update ist eine kleine Komponente mit großer operative Hebelwirkung. Es macht die Regelverwaltung von einer manuellen Dateiaufgabe zu einer Pipeline. Die Sicherheitsqualität hängt dennoch von Quellen, Überprüfung und Einführung ab. Das Tool macht die Lieferkette handhabbar; es macht den Inhalt nicht austauschbar.
EVE JSON kann mehr nachgelagerte Daten produzieren, als der Sensor bequem halten kann
EVE JSON ist eines der wichtigsten Schnittstellen von Suricata. Es bietet strukturierte Ereignisse für Warnungen, Flows, DNS, TLS, HTTP, Dateien, Statistiken und andere Protokollaufzeichnungen. SIEM-Systeme, Data Lakes und Netzwerkerkennungsplattformen können den Stream konsumieren.
Diese Ausgabe hat die Rolle der Engine verändert. Suricata kann Hunting und Netzwerk-Sicherheitsüberwachung unterstützen, auch wenn keine Regel ausgelöst wird. Ein Analyst kann DNS-Anfragen durchsuchen, TLS-Metadaten vergleichen oder eine Abfolge von Transaktionen rekonstruieren. Der Sensor wird zu einer Quelle von Netzwerkbeweisen und nicht nur zu einem Alarmgenerator.
Strukturierte Daten verbessern die Integration und schaffen Schemaabhängigkeit. Ein nachgelagerter Parser erwartet Feldnamen und Typen. Neue Engine-Versionen können Ereignisse hinzufügen oder ändern. Produkte, die Suricata einbetten, können die Daten in proprietäre Schemata normalisieren. Ein Betreiber sollte das ursprüngliche Ereignis nach Möglichkeit bewahren, damit Transformationen überprüft werden können.
Das Volumen kann enorm sein. Das Protokollieren jedes Flows und jeder Transaktion auf einer stark ausgelasteten Verbindung kann um Größenordnungen mehr Daten als Warnungen erzeugen. Speicherung, Indexierung und Aufbewahrung werden Teil der Architektur. Ein Sensor, der den Verkehr erfolgreich analysiert, kann dennoch seine Ausgabe-Pipeline überlasten und Ereignisse verwerfen.
Gegendruck benötigt eine definierte Richtlinie. Wenn der Protokollschreiber oder das Ziel langsam ist, sollte Suricata puffern, Telemetrie verwerfen oder die Paketverarbeitung beeinflussen? Inline-Bereitstellungen müssen verhindern, dass ein Beobachtbarkeitsfehler zu einem unkontrollierten Netzwerkfehler wird. Getrennte Warteschlangen und Überwachung helfen.
EVE-Daten sind sensibel. DNS-Namen, Adressen, URLs und Dateimetadaten können Benutzeraktivitäten offenbaren. Selbst ohne Nutzlast kann der Ereignisstrom für Angreifer wertvoll sein und unter Datenschutzbestimmungen fallen. Der Zugang sollte begrenzt und die Aufbewahrung gerechtfertigt sein.
Zeitqualität ist wichtig für die Korrelation. Sensoren benötigen synchronisierte Uhren und konsistente Zeitzonen. Ein Fehler von wenigen Sekunden kann eine Multi-System-Vorfallzeitlinie verwirren. Das Ausgabeschema kann Zeitstempel aufzeichnen; die Bereitstellung muss sie zuverlässig machen.
EVE schafft auch kommerziellen Wert. Anbieter können Dashboards, Erkennungen und Managed Services um ein gemeinsames offenes Ereignisformat herum aufbauen. Sie können es erweitern oder transformieren. Der Wert des nachgelagerten Produkts sollte nicht vollständig OISF zugeschrieben werden, und das gemeinsame senkt die Integrationskosten der Engine.
Die Schnittstelle ist eine Form der Portabilität. Ein Betreiber kann Analyse-Backends wechseln, während das Sensorformat erhalten bleibt. Portabilität wird schwächer, wenn Pipelines auf anbieterspezifische Anreicherungen angewiesen sind. Die Aufbewahrung eines dokumentierten Roh-EVE-Archivs erhält Optionen.
Reproduzierbarkeit erfordert mehr als den JSON-Datensatz selbst. Ein folgenreiches Ereignis sollte mit der Sensoridentität, der Suricata-Version, der aktiven Regelrevision, den Variablen und dem Erfassungskontext, die es produziert haben, verbunden bleiben. Zwei Sensoren können ähnlich geformte EVE-Datensätze ausgeben, während sie unterschiedliche Schwellenwerte, Ausnahmelisten oder Protokolleinstellungen anwenden. Wenn eine nachgelagerte Plattform diese Herkunft entfernt, kann ein Analyst die Warnung möglicherweise durchsuchen, aber nicht erklären oder nachbilden.
Die praktische Absicherung ist ein versioniertes Erkennungspaket und eine Aufbewahrungsrichtlinie, die genügend ursprünglichen Kontext für hochwirksame Befunde beibehält. Das macht EVE von einem bequemen Austauschformat zu überprüfbaren Beweisen, ohne vorzutäuschen, dass jedes Ereignis eine dauerhafte Speicherung verdient.
Der Inline-Modus macht unsichere Erkennung zu einer Produktionsentscheidung
Passive Warnungen erlauben einem Analysten, nach dem Ereignis zu untersuchen. Der Inline-IPS-Modus erlaubt es einer Regel, Verkehr sofort zu verwerfen. Dies kann Schaden verhindern und erhöht den erforderlichen Standard für Erfassung, Regelqualität und Fehlerbehandlung.
Eine Drop-Regel benötigt ein höheres Vertrauen als eine informatorische Warnung. Die Kosten eines Falsch-Positivs können ein Anwendungsausfall oder blockierte Kunden sein. Betreiber beginnen oft mit Alarmierung, messen die Prävalenz und verschieben ausgewählte Signaturen nach Überprüfung in die Durchsetzung.
Die Engine kann über unterstützte Mechanismen wie NFQUEUE- oder AF_PACKET-Konfigurationen inline betrieben werden, abhängig von Plattform und Design. Jeder Pfad hat Leistungs- und Failover-Eigenschaften. Hardware-Bypass und redundante Pfade können auf kritischen Verbindungen erforderlich sein.
Fail-Open und Fail-Closed sind keine moralischen Kategorien. Ein Krankenhaus oder ein industrielles Steuerungsnetz kann bei manchem Verkehr die Verfügbarkeit priorisieren. Ein geschütztes administratives Segment kann das Blockieren während eines Sensorausfalls bevorzugen. Die Richtlinie sollte explizit pro Dienst sein und getestet werden.
Regelreihenfolge, Flusszustand und Ausnahmen beeinflussen die Durchsetzung. Eine Erlauben-Richtlinie kann späteren Inhalt überschreiben. Ein Verwerfen kann auftreten, nachdem bereits genug Bytes übertragen wurden, um eine Wirkung zu erzielen. Verschlüsselung begrenzt die Nutzlastinspektion. Die Inline-Bereitstellung ist keine Garantie, dass Angriffe nicht durchkommen können.
Wartung schafft einen geplanten Ausfallzustand. Ein Upgrade von Suricata 7 auf 8 kann einen Neustart, die Regelqualifikation und Ausgabeänderungen erfordern. Ein Bypass oder ein redundanter Sensor kann den Dienst erhalten. Das Betreiben eines End-of-Life-Zweigs, um Änderungen zu vermeiden, akkumuliert Sicherheitsrisiko.
Leistungstests müssen die Produktionsregeln und den Verkehr enthalten. Ein Sensor kann die Leitungsrate mit minimalen Regeln weiterleiten und zurückfallen, wenn Anwendungsparsing, Dateibehandlung und Protokollierung aktiviert sind. Paketverlust im Inline-Modus kann sich je nach Architektur als Verkehrsverlust oder Bypass manifestieren.
Die Governance der Durchsetzung sollte Bedrohungsinhalte von Netzwerkverfügbarkeitsentscheidungen trennen. Regelanbieter können Verwerfungen empfehlen; der Betreiber trägt die Konsequenz. Änderungsgenehmigung, Notfalldeaktivierung und Überprüfung nach dem Vorfall sind erforderlich.
Suricatas Fähigkeit, als IDS und IPS zu arbeiten, ist eine Stärke. Sie erlaubt Organisationen, eine Engine für Überwachung und Durchsetzung zu verwenden. Sie macht das Projekt auch verantwortlich für die Dokumentation von Modi, deren Betriebsrisiko sehr unterschiedlich ist. Das Akronym sollte niemals eine Designüberprüfung ersetzen.
Support-Stufen zeigen, wo die Wartungsverantwortung von OISF endet
Suricata unterstützt viele Betriebssysteme, Erfassungsmethoden und Integrationen. OISFs Support-Status-Dokumentation unterscheidet Stufen und Verantwortung. Einige Pfade erhalten starke kontinuierliche Integration und Qualitätssicherung vom Projekt. Andere sind Community- oder anbietergestützt, und einige können ungepflegt sein.
Diese Klassifizierung schützt Benutzer davor anzunehmen, dass jedes Feature im Quellbaum das gleiche Versprechen trägt. Ein Backend kann kompilieren und begrenzte Tests erhalten. Ein Anbieter kann eine Integration außerhalb von OISF pflegen. Eine Distribution kann eine Kombination ausliefern, die das Upstream-Projekt nicht qualifiziert.
Betreiber sollten die Support-Stufe in Architekturentscheidungen einbeziehen. Ein Tier-1-Pfad kann eine stärkere Upstream-Reaktion und Testabdeckung bieten. Ein niedrigerer Stufen-Pfad kann angemessen sein, wenn ein Anbietervertrag Support liefert oder wenn ein spezialisiertes Feature notwendig ist. Das Risiko braucht einen Besitzer.
Dasselbe Prinzip gilt für Protokolle und Plugins. Die Reife eines Features hängt von Maintainern, Tests und aktueller Nutzung ab. Die Dokumentation sollte experimentelle oder spezialisierte Komponenten kennzeichnen. Eine Checkliste, die nur „von Suricata unterstützt“ verzeichnet, verbirgt die tatsächliche Verpflichtung.
Support-Stufen lenken auch knappe Stiftungsressourcen. OISF kann nicht jedes Betriebssystem und jedes Beschleunigungsframework gleichermaßen mit einem kleinen Team pflegen. Die Veröffentlichung von Prioritäten ist glaubwürdiger als die Zusage universeller Unterstützung.
Anbieterbeteiligung kann die Abdeckung erweitern. Ein NIC-Unternehmen kann einen beschleunigten Pfad pflegen und Hardware für Tests bereitstellen. Die Beziehung sollte klar bleiben: OISF koordiniert die Engine, während der Anbieter seinen Treiber und sein Hardware-Verhalten besitzt. Wenn der Anbieter sich zurückzieht, kann der Support zurückgehen.
Nachgelagerte Produkte können auf einer unterstützten Konfiguration einfrieren und Fixes zurückportieren. Dies kann vernünftig sein und den Versionsvergleich erschweren. Ein Betreiber benötigt den Patch-Datensatz des Anbieters, nicht nur die Upstream-Release-Nummer.
Die Support-Matrix ist daher eine institutionelle Karte. Sie zeigt, wo die Autorität der Nonprofit-Organisation endet und wo die Community- oder kommerzielle Verantwortung beginnt. In offener Infrastruktur ist diese Grenze so wichtig wie die Lizenz.
Qualitätssicherung braucht feindlichen Verkehr, ohne die Netzwerke zu leaken, die ihn geliefert haben
Eine Paket-Engine kann nicht allein durch Unit-Tests validiert werden. Suricata benötigt Beispiele für fragmentierte Ströme, fehlerhafte Protokollfelder, Neuübertragungen, Verschlüsselungs-Handshakes und gewöhnliche Anwendungen, deren Verhalten keine Warnungen auslösen sollte. Das beste Regressionsmaterial stammt oft aus tatsächlichen Vorfällen und Produktionsverkehr, der vertrauliche Daten enthalten kann.
OISF und Beitragende benötigen daher mehrere Arten von Testkorpora. Kleine synthetische pcaps isolieren eine Parser-Regel. Fuzzing erzeugt fehlerhafte Eingaben und erkundet Codepfade. Bereinigte Produktionsaufzeichnungen offenbaren Kombinationen, die Designer nicht vorhergesehen haben. Leistungsverkehr testet Worker-, Speicher- und Ausgabeverhalten in großem Maßstab.
Bereinigung ist schwierig. Das Entfernen der Nutzlast kann das Feature zerstören, das einen Fehler ausgelöst hat. Adressen und Namen können Organisationen identifizieren. Eine Sicherheitslücke kann bis zur Verfügbarkeit eines Fixes eine eingeschränkte Handhabung erfordern. Das Projekt benötigt kontrollierten Zugang und einen Weg, private Meldungen in öffentliche Regressionstests zu verwandeln, wenn es sicher ist.
Reproduzierbarkeit ist wichtig für nachgelagerte Anbieter. Ein Anbieter, der einen Absturz meldet, sollte die kleinste pcap-Datei und Konfiguration bereitstellen, die ihn auslösen. OISF kann den Fall zur kontinuierlichen Integration hinzufügen. Der Fix schützt dann Benutzer über das ursprüngliche Produkt hinaus und verringert das Wiederholungsrisiko.
Regeln benötigen ihre eigene Regressionssuite. Eine Parseränderung kann verändern, welchen Puffer eine Signatur sieht. Eine Regeländerung kann neue Falsch-Positive produzieren. Das Testen von Engine und Inhalt getrennt übersieht ihre Wechselwirkung. Repräsentative Regelpakete und erwartete EVE-Datensätze können Änderungen vor der Veröffentlichung erkennen.
Hardware- und Erfassungspfade komplizieren die Qualitätssicherung. Eine pcap-Wiedergabe übt das Parsen und nicht Live-Empfangswarteschlangen oder Offload. CI kann nicht jeden NIC und jede Plattform abdecken. Support-Stufen sind ein Weg, Versprechen mit verfügbaren Labors in Einklang zu bringen. Konsortiumsmitglieder können Hardware und Testkapazität beitragen, ohne exklusive Kontrolle über die Ergebnisse zu erhalten.
KI-gestützte Analyse fügt eine weitere Fallquelle hinzu. Automatisierte Tools können Fehler vorschlagen oder Eingaben generieren, während Maintainer Erreichbarkeit und Schweregrad bestätigen müssen. Ein größerer Korpus kann das Vertrauen verbessern und die Anforderungen an Speicherung und Triage erhöhen.
Diese Testinfrastruktur ist für nachgelagerte Benutzer leicht zu übersehen, weil sie in keiner Warnung erscheint. Sie ist eine der wertvollsten Funktionen, die die Nonprofit-Organisation bereitstellt. Die Engine wird zuverlässig, wenn der gestrige Ausfall als morgige automatisierte Prüfung aufbewahrt wird, unter Kontrollen, die die Netzwerke respektieren, aus denen die Beweise stammen.
Leistungsansprüche bedeuten wenig, wenn die Inspektionsarbeitslast nicht festgelegt ist
Suricata wird oft in Paketen pro Sekunde oder Gigabit pro Sekunde bewertet. Diese Zahlen sind wichtig, weil ein Sensor, der nicht mithalten kann, blinde Flecken schafft. Sie sind ungewöhnlich empfindlich gegenüber dem, was die Engine tun soll.
Ein Regelsatz mit wenigen einfachen Paketsignaturen hat andere Kosten als Tausende anwendungsorientierter Regeln. TLS- und DNS-Metadaten-Protokollierung fügt Arbeit hinzu. Dateiextraktion, Dekompression und Lua können mehr hinzufügen. Kleine Pakete erzeugen mehr Overhead pro Paket als große Transfers bei gleicher Bitrate. Verkehr mit vielen kurzen Flows belastet den Zustand anders als einige wenige lange Sitzungen.
Die Erfassungsarchitektur verändert den Rahmen. AF_PACKET, DPDK, AF_XDP und Anbieterpfade verwenden unterschiedliche Warteschlangen- und Speichermodelle. CPU-Generation, Cache, NUMA-Platzierung, NIC-Warteschlangen und Worker-Affinität beeinflussen die Ergebnisse. Ein Benchmark gehört zu diesem System, nicht allein zum Wort Suricata.
Erkennungsqualität sollte nicht unsichtbar gegen Durchsatz getauscht werden. Das Deaktivieren von Parsern oder Protokollierung kann einen Graphen verbessern, während der Sensor weniger sieht. Das Verwerfen von Paketen nach der Erfassung ist ein weiterer Weg, um die scheinbare Engine-Geschwindigkeit zu erhalten und Beweise zu verlieren. Berichte sollten Erfassungsverlust, Regelanzahl, aktivierte Protokolle und Ausgabekonfiguration enthalten.
Latenz ist im Inline-Modus wichtig. Ein System kann eine Durchschnittsrate halten und während Bursts variable Verzögerung hinzufügen. Schwanzlatenz und Bypass-Verhalten sind für Produktionsdienste relevant. Ein passiver Sensor kann Verlust über Weiterleitungsverzögerung priorisieren; ein IPS muss beides ausbalancieren.
Wiederholbare Tests sollten repräsentativen Verkehr und bösartige Fälle verwenden. Synthetische Ströme üben die Kapazität und können Protokollvielfalt vermissen lassen. Aufgezeichnete Produktions-pcaps spiegeln reale Verteilungen wider und tragen Einschränkungen hinsichtlich Datenschutz und Wiedergabe. Die Kombination beider gibt einen nützlicheren Rahmen.
Anbieter-Appliances können einen generischen Host durch abgestimmte Erfassung und Hardware übertreffen. Dieses Ergebnis ist dem integrierten Produkt zuzuschreiben. Upstream-OISF-Dokumentation und Support-Stufen helfen Benutzern zu verstehen, welche Teile gemeinsam sind. Vergleiche sollten vermeiden, die Beschleunigung eines Anbieters zu nutzen, um eine universelle Engine-Rate zu beanspruchen.
Die disziplinierte Schlussfolgerung ist nicht, dass Suricata schnell oder langsam ist. Es ist, dass Leistung eine konfigurierte Eigenschaft einer Erfassungs-, Analyse- und Ausgabe-Pipeline ist. Betreiber müssen die Pipeline testen, die sie einzusetzen gedenken, und überwachen, ob sie innerhalb des getesteten Rahmens bleibt, wenn sich Regeln und Verkehr ändern.
Verschlüsselung verschiebt den Wert hin zu Metadaten, Korrelation und Sensorplatzierung
Mehr Netzwerkverkehr ist verschlüsselt, was die Nutzlastinspektion einschränkt. TLS, QUIC und Anwendungsschichtverschlüsselung schützen Benutzer und reduzieren die Sichtbarkeit passiver Sensoren. Suricata kann Handshake-Metadaten, Zertifikate und unverschlüsselte Protokollfelder parsen, wo verfügbar. Es kann keine Inhalte inspizieren, die es nicht entschlüsseln kann.
Dies verändert das Regeldesign. Indikatoren können Servernamen, Zertifikatseigenschaften, IP-Reputation, Flussverhalten oder Protokollanomalien verwenden. Diese Signale können nützlich und weniger definitiv als eine Nutzlastübereinstimmung sein. Verschlüsselte Client Hello- und Datenschutzmerkmale können Metadaten weiter reduzieren.
Organisationen können Sensoren nach der Entschlüsselung an Proxys oder Load Balancern platzieren. Dies bietet Sichtbarkeit und konzentriert sensiblen Klartext. Es deckt möglicherweise keinen Ende-zu-Ende-verschlüsselten oder direkten Verkehr ab. Die Architektur sollte die Datenschutz- und Sicherheitsrichtlinie widerspiegeln.
Die Endpunkttelemetrie wird wichtiger. Ein Netzwerksensor kann eine verdächtige Verbindung identifizieren, während der Endpunkt erklärt, welcher Prozess sie initiiert hat. Die Korrelation über EVE JSON, DNS, Identität und Endpunktereignisse kann das Vertrauen verbessern. Sie erhöht auch die Datenintegration und -aufbewahrung.
Verschlüsselter Verkehr kann dennoch Protokollimplementierungsrisiken für Suricata offenlegen. Parser behandeln Handshake-Strukturen und Transport-Metadaten. Fehlerhafte Eingaben können den Sensor angreifen, selbst wenn der Anwendungsinhalt verborgen bleibt.
Der Wert des Projekts verschwindet daher nicht mit der Verschlüsselung. Er verschiebt sich hin zu Flusszustand, Protokollmetadaten und netzwerkweitem Kontext. Behauptungen müssen angepasst werden. Ein Sensor ohne Entschlüsselung sollte nicht als vollständige Anwendungsaktivität sehend vermarktet werden.
Die strategische Frage ist, wo Sichtbarkeit existieren sollte. Ubiquitäre Entschlüsselung kann den Datenschutz untergraben und Schlüsselkonzentration schaffen. Metadatenbasierte Erkennung kann Inhalte verpassen. Suricata liefert Werkzeuge für mehrere Positionen in der Architektur; die Richtlinie gehört dem Betreiber.
Spezialisierte Protokolle erhöhen sowohl den öffentlichen Wert als auch die Fehlerkosten
Suricatas Protokollportfolio geht über gewöhnlichen Web- und DNS-Verkehr hinaus. Industrielle, Dateifreigabe- und Infrastrukturprotokolle können geparst und Regeln sowie EVE ausgesetzt werden. Dies gibt Betreibern einen offenen Weg, Netzwerke zu beobachten, in denen proprietäre Überwachung teuer oder begrenzt ist.
Spezialisierte Umgebungen haben unterschiedliche Fehlerkonsequenzen. Eine industrielle Steuernachricht kann selten und sicherheitskritisch sein. Ein Falsch-Positiv im passiven Modus kann einen Betreiber ablenken; ein Inline-Block kann einen Prozess unterbrechen. Protokollsemanntik und lokaler technischer Kontext sind wesentlich.
Legacy-Implementierungen weichen oft von Spezifikationen ab. Geräte können jahrzehntelang im Dienst bleiben und nicht leicht gepatcht werden. Parser müssen erwartete Eigenheiten akzeptieren, ohne mehrdeutige Eingaben zu akzeptieren, die Umgehung ermöglichen. Testdaten sind schwerer zu beschaffen, weil Produktionsaufnahmen sensible Operationen offenbaren können.
Verschlüsselte und proprietäre Varianten begrenzen die Sichtbarkeit. Ein Parser kann das äußere Protokoll identifizieren und Anbietererweiterungen nicht verstehen. Das Fehlen einer Warnung sollte nicht als Protokollkonformität oder Sicherheit interpretiert werden.
Community- und Anbietermaintainer sind in diesen Bereichen besonders wichtig. OISFs Kernteam kann nicht für jedes Industrieprotokoll betriebliches Fachwissen besitzen. Ein Unternehmen, das einen Parser beiträgt, sollte Tests und Wartung liefern, während die Upstream-Überprüfung die gemeinsame Engine schützt.
Der Support-Status muss explizit sein. Ein in der Dokumentation vorhandener Parser kann unterschiedliche Reife und Fuzzing-Abdeckung aufweisen. Betreiber sollten wissen, ob der Pfad aktiv gepflegt wird und ob das Regel-Ökosystem bedeutsame Inhalte hat.
Der öffentliche Nutzen kann erheblich sein. Ein offener Parser erlaubt es Forschern, Anlagenbesitzern und Sicherheitsunternehmen, Verbesserungen zu teilen. Er vermeidet, dass ein Appliance-Anbieter der alleinige Interpret kritischen Verkehrs wird. Der gemeinsame Code kann einen Defekt über Bereitstellungen hinweg konzentrieren, was koordinierte Offenlegung lebenswichtig macht.
Spezialisierte Protokolle veranschaulichen den grundlegenden Deal des Projekts. Suricata erweitert die inspizierbare Sicherheitsfähigkeit über Sektoren hinweg. Jeder neue Decoder erhöht die Verpflichtung der Institution, feindliche Eingaben zu testen und genau anzugeben, was die Engine versteht.
Die Analystenkapazität ist eine Erkennungsabhängigkeit, die die Engine nicht automatisieren kann
Ein Sensor kann mehr genaue Warnungen produzieren, als eine Organisation untersuchen kann. Das Ergebnis ist nicht stärkere Sicherheit. Warteschlangen wachsen, Analysten unterdrücken laute Signaturen, und wichtige Ereignisse werden zu einer Zeile unter Tausenden. Suricatas Ausgabe muss um eine Reaktionskapazität herum gestaltet werden, nicht nur um das, was die Engine protokollieren kann.
Das Warnvolumen wird durch Regeln und lokalen Kontext geformt. Eine Signatur, die an einem Internetrand nützlich ist, kann in einem Schwachstellenlabor laut sein. Ein bekannter Scanner kann wiederholte Ereignisse erzeugen. Schwellenwerte, Unterdrückung und Asset-Kritikalität machen generischen Inhalt zu einem betrieblichen Signal.
Das Tuning birgt Risiken. Ein Analyst kann eine Regel nach mehreren Falsch-Positiven deaktivieren und die einzige Erkennung für einen echten Angriff entfernen. Ausnahmen sollten Besitzer, Gründe und Überprüfungsdaten haben. Eine vorübergehende Unterdrückung während der Wartung sollte nicht durch Nachlässigkeit zur dauerhaften Richtlinie werden.
EVE JSON unterstützt Anreicherung. Asset-Inventar, Identität und Endpunktdaten können Analysten sagen, ob ein Ziel kritisch ist oder ob ein Prozess die Verbindung erstellt hat. Anreicherung kann das Vertrauen erhöhen und Fehler aus veralteten Quellen einführen. Das ursprüngliche Suricata-Ereignis sollte verfügbar bleiben.
Automatisierung kann bekannte Fälle mit geringem Risiko schließen oder hochkonfidente Indikatoren blockieren. Sie kann auch eine falsche Interpretation mit Maschinengeschwindigkeit verbreiten. Automatisierte Reaktion benötigt engere Beweisschwellen als Benachrichtigung und einen Rollback-Pfad. Die Regelquelle und der Engine-Zustand sollten mit der Aktion aufgezeichnet werden.
Personal ist Teil der Gesamtkosten. Die Engine ist Open Source, während 24/7-Überwachung, Bedrohungsforschung und Vorfallreaktion es nicht sind. Managed Services und kommerzielle Produkte verkaufen diese Schicht. Ihr Wert sollte an Reaktionsergebnissen und Transparenz bemessen werden, nicht an der Anzahl aufgenommener Warnungen.
Schulung verbindet Paketbeweise mit Anwendungen. Analysten benötigen genügend Protokollwissen, um Parserfelder zu verstehen, und genügend Betriebskontext, um zu wissen, ob Verhalten erwartet wird. Regelautoren benötigen Feedback aus Vorfällen. Plattformingenieure müssen sehen, wenn Ausgabeverzögerung oder Paketverlust Untersuchungen beeinträchtigt.
OISF kann Schemata, Dokumentation und Schulungen verbessern. Es kann nicht jedem Einsatz einen Analysten liefern. Jede Behauptung, dass die Engine „Bedrohungen erkennt“, muss das menschliche und organisatorische System erhalten, das aus einem Treffer ein verteidigtes Netzwerk macht.
Die kommerzielle Einbettung erweitert die Reichweite und verschleiert die verwendete Version
Anbieter betten Suricata ein, weil der Aufbau eines eigenen Hochleistungs-Paketparsers und einer Regel-Engine teuer ist. Die offene Engine gibt ihnen eine ausgereifte Grundlage. Sie können Erfassungshardware, Regeln, Analytik, Orchestrierung und Support hinzufügen.
Der Kunde kennt möglicherweise nicht die Upstream-Version oder lokale Patches. Ein Produktname kann bestehen bleiben, während sich die zugrunde liegende Engine ändert. Sicherheitshinweise schaffen eine Lieferkettenfrage: Ist die eingebettete Version betroffen, und wann wird der Anbieter eine Lösung liefern?
GPL-Verpflichtungen beeinflussen die Integrationsarchitektur und -verteilung. Die genaue rechtliche Analyse hängt davon ab, wie Code kombiniert und vermittelt wird. OISFs offene Lizenz macht nachgelagerte proprietäre Schichten nicht zu einem Teil der Stiftung. Anbieter benötigen ihren eigenen Compliance-Prozess.
Ein Produkt kann Suricata durch Produktionstests und Upstream-Patches verbessern. Es kann auch einen privaten Fork pflegen, der divergiert. Divergenz kann für Hardware oder Features notwendig sein und macht zukünftige Upgrades teuer. Kunden sollten fragen, welche Änderungen upstream sind und wie lange der Anbieter seinen Zweig unterstützt.
Die Regelherkunft wird in Appliances undurchsichtig. Ein Anbieter kann proprietäre Inhalte liefern und Drittanbieter-Feeds verwenden. Eine Warnung sollte die Regelquelle identifizieren, auch wenn die Oberfläche alles als Produkterkennung brandet. Dies ist wichtig für das Tuning und die Haftung.
Die Erfassungsarchitektur kann die Leistung mit Upstream-Referenzen unvergleichbar machen. Ein Anbieter kann Flows über Sensoren verteilen oder Beschleunigerkarten verwenden. Ein starkes Ergebnis demonstriert das Produkt, nicht Suricata allein. Umgekehrt sollte eine schlechte Integration nicht als Engine-Limit behandelt werden.
Die Einbettung erweitert den Einfluss des Projekts und kompliziert eine Bestandsaufnahme der Bereitstellungen. OISF veröffentlicht keine vollständige Liste von Produkten oder Installationen. Anbieterangaben und öffentliche Fallstudien sind selektiv. Die sichere Beschreibung ist, dass Suricata direkt und innerhalb kommerzieller Systeme verwendet wird.
Die Beziehung ist strategisch wertvoll, wenn nachgelagerte Unternehmen Fixes beitragen, OISF finanzieren und Transparenz über Versionen bewahren. Sie wird extraktiv, wenn die gemeinsame Engine Risiken trägt, während alles betriebliche Wissen und alle Einnahmen privat bleiben.
Produkte, die Suricata einbetten, schulden Kunden Versionstransparenz
Ein Kunde kann nicht auf einen Upstream-Hinweis reagieren, wenn die Appliance nicht offenlegt, welchen Suricata-Zweig und welche Patches sie ausführt. Ein Produkt kann seine eigene Version anzeigen, während die Engine verborgen wird. Diese Verpackungswahl überträgt Informationsvorteile an den Anbieter und verzögert die unabhängige Risikobewertung.
Eine nützliche Software-Stückliste identifiziert die Upstream-Basis, lokale Commits, die Erfassungsintegration und die Regelquellen. Sie sollte dem Kunden unter angemessener Vertraulichkeit zur Verfügung stehen und mit jedem Release aktualisiert werden. Der Anbieter sollte angeben, ob OISF-Hinweise zutreffen und wann Lösungen ausgeliefert werden.
Private Rückportierungen können eine ältere Version gegen ein benanntes Problem sicher machen, aber die Versionszeichenfolge allein wird anfällig aussehen. Der Anbieter benötigt eine öffentliche oder kundenseitige Sicherheitsaufzeichnung. Umgekehrt schafft das Ändern der Zeichenfolge ohne Anwendung aller Fixes falsche Sicherheit.
Vertraglicher Support über das Upstream-Lebensende von Suricata 7 hinaus kann legitim sein. Er legt die Patch- und Testlast auf den Anbieter. Kunden sollten nicht annehmen, dass OISF den privaten Zweig überprüft oder dass neue Regeln und Parser kompatibel bleiben.
Versionstransparenz hilft auch OISF, das Ökosystem zu verstehen, ohne es zu besitzen. Nachgelagerte Berichte können identifizieren, welche Zweige Migrationsanleitung benötigen. Die Stiftung liefert Upstream-Releases; Anbieter schulden Kunden eine klare Darstellung, wie diese Releases in das Produkt einfließen.
Eine kleine Nonprofit-Organisation finanziert die gemeinsame Engine unter größeren kommerziellen Unternehmen
OISFs FY2025-Zahlen zeigen eine Organisation mit etwa 2,06 Millionen US-Dollar Einnahmen und 1,68 Millionen US-Dollar Ausgaben. Spenden stellten den größten Teil der Einnahmen. Die Einnahmen aus Programmdienstleistungen waren geringer. Die Stiftung beendete das Jahr mit etwa 2,09 Millionen US-Dollar Nettovermögen.
Die Zahlen deuten auf eine stabile operative Basis hin und sollten nicht mit dem Wert von Suricata als Ökosystem verwechselt werden. Sicherheitsanbieter können Appliances, Abonnements, Managed Detection und Regel-Feeds verkaufen, die von der Engine abhängen. Betreiber zahlen für Hardware, Speicher und Analysten. Diese Beträge liegen außerhalb von OISFs Einreichungen.
Das Konsortiumsmodell erlaubt es Unternehmen, gemeinsamen Code zu unterstützen. Mitglieder können Entwicklung finanzieren und in einem für ihre Produkte wichtigen Ökosystem eine Stimme erhalten. Die Stiftung beschäftigt Personal, führt Qualitätssicherung durch, organisiert Schulungen und die SuriCon und koordiniert Releases.
Diese Anordnung adressiert ein häufiges Open-Source-Problem: Unternehmen profitieren von einer öffentlichen Komponente, während die Wartungslast auf Freiwilligen liegt. Beiträge können einen Teil des nachgelagerten Werts in Upstream-Kapazität umwandeln. Höhe und Bedingungen der Mitgliederunterstützung sind wichtig, und öffentliche Aufzeichnungen liefern keine vollständige Beitrags- oder Konzentrationsanalyse.
Kommerzieller Einfluss ist nicht inhärent Übernahme. Anbieter haben Produktionsbeweise und Ingenieure. Ihre Prioritäten können Leistung und Protokolle verbessern. Die Governance muss verhindern, dass ein Unternehmen das Upstream in eine private Roadmap verwandelt oder bevorzugte Sicherheitsinformationen ohne legitimen Prozess erhält.
OISFs 501(c)(3)-Status und EIN 26-3316567 begründen die rechtliche Institution. Die Nonprofit-Struktur beseitigt keine kommerziellen Anreize. Sie schafft ein Vehikel, um sie um eine gemeinsame Engine herum auszurichten.
Finanzielle Nachhaltigkeit muss mit der Angriffsfläche Schritt halten. Mehr Protokolle, Erfassungspfade und Plugins erzeugen Wartungsarbeit. Sicherheitsaudits können Befunde schneller erhöhen, als das Personal triagieren kann. Schulungen und Konferenzen konkurrieren mit der Entwicklung um Ressourcen. Die Stiftung muss Mittel transparent genug zuweisen, damit Beitragende und Mitglieder dem Gleichgewicht vertrauen.
Ein kleines Budget kann überproportionale Hebelwirkung haben, weil Anbieter und Benutzer in Form von Sachleistungen beitragen. Es kann auch Schlüsselpersonen- und Burnout-Risiken schaffen. Aktuelle Teamaufzeichnungen identifizieren Victor Julien und Kelley Misata in Führungsrollen, mit technischen Leitern wie Jason Ish und Peter Manev. Die Institution benötigt Nachfolge sowohl in der Entwicklung als auch im Betrieb.
OISFs klarstes wirtschaftliches Argument ist nicht, dass Suricata kostenlos ist. Es ist, dass viele Organisationen die Kosten einer inspizierbaren Engine teilen können, während sie oberhalb konkurrieren. Das Modell funktioniert, wenn genug vom Wert zur Sicherheitsreaktion und zur gemeinsamen Wartung zurückfließt.
Snort, Zeek und kommerzielle NDR-Produkte lösen angrenzende Probleme
Suricata wird oft mit Snort verglichen, weil beide signaturorientierte IDS- und IPS-Workflows verwenden können. Snort hat seine eigene Architektur, ein eigenes Regel-Ökosystem und eine kommerzielle Abstammung. Die Kompatibilität ist nicht vollständig, und Leistungs- oder Erkennungsaussagen hängen von Versionen und Konfigurationen ab.
Zeek verfolgt einen anderen Ansatz und betont reichhaltige Netzwerkanalyse und Skripting rund um Ereignisse und Protokollsemanntik. Es wird häufig für das Netzwerk-Sicherheitsmonitoring und Hunting verwendet, nicht als direkter Signaturersatz. Organisationen setzen Zeek und Suricata oft zusammen ein: eines produziert detaillierte Verhaltensprotokolle, das andere wendet Regeln an und kann inline durchsetzen.
Kommerzielle Network-Detection-and-Response-Plattformen fügen maschinelles Lernen, Entitätskontext, Speicherung und Fallverwaltung hinzu. Manche können Suricata einbetten; andere verwenden proprietäre Engines. Sie bieten einen integrierten Dienst zu einem Preis und können die Zusammenbauarbeit des Betreibers reduzieren.
Firewall- und Endpunktprodukte sehen verschiedene Schichten. Eine Firewall kann Identitäts- und Anwendungsrichtlinien an einem Engpass durchsetzen. Endpunkterkennung sieht Prozess- und Dateiaktivitäten, die in verschlüsselten Netzwerken unsichtbar sind. Suricata bietet eine Netzwerkperspektive und kann keinen Hostkontext ersetzen.
Security Onion und SELKS paketieren Suricata mit anderen Tools. Ihre Releases, Konfigurationen und ihr Support sind separat. Ein Benutzer, der eine dieser Distributionen ausführt, hängt vom Integrationsprojekt sowie von OISF ab.
Die Wahl sollte dem Erkennungsmodell folgen. Eine Organisation, die Inline-Signaturdurchsetzung benötigt, kann Suricata priorisieren. Ein Hunting-Team möchte vielleicht ergänzende Telemetrie. Ein kleiner Betreiber kann eine unterstützte Distribution wählen. Ein Anbieter kann die Engine einbetten, um Protokollarbeit zu vermeiden.
Benchmark-Vergleiche sind fragil. Verkehrsmix, Paketgröße, aktivierte Parser, Regeln, Ausgabe und Erfassungspfad bestimmen den Durchsatz. Eine Ein-Zahlen-Rangliste kann eine Konfiguration belohnen, die weniger Inspektion leistet. Die Erkennungsqualität kann nicht aus Paketen pro Sekunde abgeleitet werden.
Suricatas Wettbewerbsstärke ist die inspizierbare, erweiterbare Infrastruktur mit einem breiten Regel- und Integrationsökosystem. Seine Schwäche ist, dass der Betreiber Erfassung, Inhalt, Speicherung und Reaktion zusammenbauen muss, es sei denn, eine Distribution oder ein Anbieter tut dies. Die Nonprofit-Organisation regiert die Engine, nicht das vollständige Sicherheitsprogramm.
Reife liegt in veröffentlichten Grenzen, Fixes und Support-Grenzen
Bis August 2026 war Suricata 8.0.6 das aktuelle stabile Release, während Suricata 7 das Lebensende erreicht hatte. Das Projekt hatte eine dokumentierte Architektur, eine Support-Matrix, ein Regel-Update-Dienstprogramm, ein EVE-, eine Sicherheitsrichtlinie und eine Nonprofit-Institution. Dies sind Reifemerkmale, weil sie Grenzen und Verantwortlichkeiten sichtbar machen.
Sie begründen keine vollständige Installationszahl, gleichen Support über Backends hinweg oder die Abwesenheit unentdeckter Schwachstellen. Die Juli-Sicherheitsveröffentlichungen zeigen, warum fortlaufende Wartung wichtig ist. Eine Paketanalyse-Engine expandiert kontinuierlich durch neue Protokolle, Erfassungspfade, Regeln und nachgelagerte Integrationen, von denen jede Wert und eine neue Vertrauensgrenze hinzufügt.
Das organisatorische Zentrum ist OISF, mit einem realen, aber bescheidenen Budget neben dem Ökosystem, das die Engine nutzt. Beiträge und kommerzielle Beziehungen finanzieren die gemeinsame Arbeit. Anbieter, Regelanbieter und Betreiber fügen Produkte und Arbeit außerhalb der Stiftungsbuchhaltung hinzu. Die Gesundheit der gemeinsamen Engine hängt davon ab, dass genug dieses nachgelagerten Werts in die Parser-Sicherheit, Qualitätssicherung, Release-Entwicklung und Dokumentation zurückfließt.
Suricata ist für sich genommen kein vollständiges Erkennungsprogramm. Es benötigt zuverlässige Erfassung, aktuelle und angemessene Regeln, Speicherung, Tuning und Analysten. Eine Warnung zeichnet auf, dass eine konfigurierte Regel mit der Interpretation des beobachteten Verkehrs durch die Engine übereinstimmte. Sie beweist nicht für sich allein eine Kompromittierung.
Die nützlichsten zukünftigen Beweise würden arbeitslastäquivalente Leistungstests, Studien zu Erkennungsfehlern, transparente eingebettete Versionen und ein klareres Bild der Mitwirkendenkonzentration umfassen. Der unmittelbarste institutionelle Test wäre ein schwerwiegendes, aus der Ferne auslösbares Problem: schnelle Offenlegung, unterstützte Fixes, sichtbare nachgelagerte Übernahme und keine Verwirrung darüber, welche Partei die Reaktion besitzt.
Die offene Engine gibt Käufern Hebel, weil ein Anbieter nicht die einzige Partei ist, die erklären kann, was der Parser oder die Regel getan hat. Dieser Hebel überlebt nur, wenn Produkte Versionsinformationen, Regelherkunft und rohen Ereigniskontext bewahren. Suricatas Reife liegt darin, diese Grenzen inspizierbar zu machen, nicht in der Behauptung, dass die Engine fertig ist.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten