
Zusammenfassung
- Die prpl Foundation ist eine durch Mitglieder finanzierte gemeinnützige Organisation nach dem Recht von Delaware, die einen Betreiber-Gateway-Stack koordiniert, und kein Softwareunternehmen, das ein fertiges Produkt verkauft.
- prplOS, prplMesh, gemeinsame APIs und prplLCM zielen darauf ab, Dienste hardwareübergreifend zu verschieben, wobei der Zugriff auf gerätespezifische Fähigkeiten erhalten bleibt.
- Die Zertifizierung überprüft eine bestimmte Gerät- und Softwarekombination zu einem bestimmten Zeitpunkt; Anpassungen durch den Betreiber, Einsatzbedingungen und spätere Updates können das Ergebnis dennoch verändern.
- Die Foundation wird die Wechselkosten nur dann senken, wenn Abhängigkeiten nicht erneut in Chipsatz-Software, Funk-Firmware, Cloud-Management oder knappem Integrationswissen auftauchen.
Kostengünstige Gateways können langfristige Anbieterabhängigkeit schaffen
Im Jahr 2026 führte die öffentliche Mitgliederseite der prpl Foundation jährliche Beiträge von 11.000 US-Dollar für Silber, 55.000 US-Dollar für Gold und 110.000 US-Dollar für Platin auf. Die Satzung vom März 2026 definiert die Organisation, die diese Gebühren einzieht, als eine gemeinnützige nicht-aktiengesellschaftliche Körperschaft nach dem Recht von Delaware.
Diese durch Mitglieder finanzierte Einrichtung versucht, eine der hartnäckigsten Abhängigkeiten im Breitbandbereich zu lockern: das Residential Gateway, eine kostengünstige Box, deren Software einen Betreiber über Jahre hinweg an einen Chipsatzlieferanten, einen Gerätehersteller und ein Cloud-Management-System binden kann.
Das Ersetzen einer mobilen Anwendung erfordert selten den Zutritt zum Kundenheim. Das Ersetzen eines Gateways kann Millionen physischer Geräte betreffen. Die Box terminiert die Zugangsverbindung, stellt Wi-Fi bereit, wendet Sicherheitsrichtlinien an, meldet Diagnosedaten und empfängt Fernkonfigurationen. Zunehmend hostet sie auch Anwendungen. Eine Migration, die im Labor wie Softwarearbeit aussieht, kann zu einem nationalen Logistikprogramm werden, sobald sie installierte Hardware betrifft.
Die Abhängigkeit ist vielschichtig. Ein Chipsatzanbieter liefert das Board-Support-Paket, Treiber, Beschleunigungspfade und Funk-Firmware. Ein Originalgerätehersteller (OEM) setzt diese Komponenten zu einem Gerät zusammen. Der Betreiber fügt Branding, Management, Telemetrie, Dienstlogik und Supportprozesse hinzu. Cloudsysteme konfigurieren die Einheit und sammeln Daten. Standards decken einige Schnittstellen ab, während wichtiges Produktionsverhalten in proprietärem Code und bilateraler Integration verbleibt.
Diese Anordnung hat eine rationale kommerzielle Geschichte. Anbieter optimieren für ihre Hardware, Betreiber differenzieren ihre Dienste und Verbraucher erwarten kostengünstige Geräte. Die Kosten zeigen sich, wenn ein Betreiber versucht, einen Dienst von einer Gateway-Familie auf eine andere zu migrieren. Eine Jugendschutzanwendung, ein Diagnoseagent oder eine Wi-Fi-Richtlinie können von privaten Schnittstellen abhängen. Eine Funktion, die auf einem Chipsatz funktioniert hat, kann auf dem nächsten neue Entwicklungsarbeit erfordern.
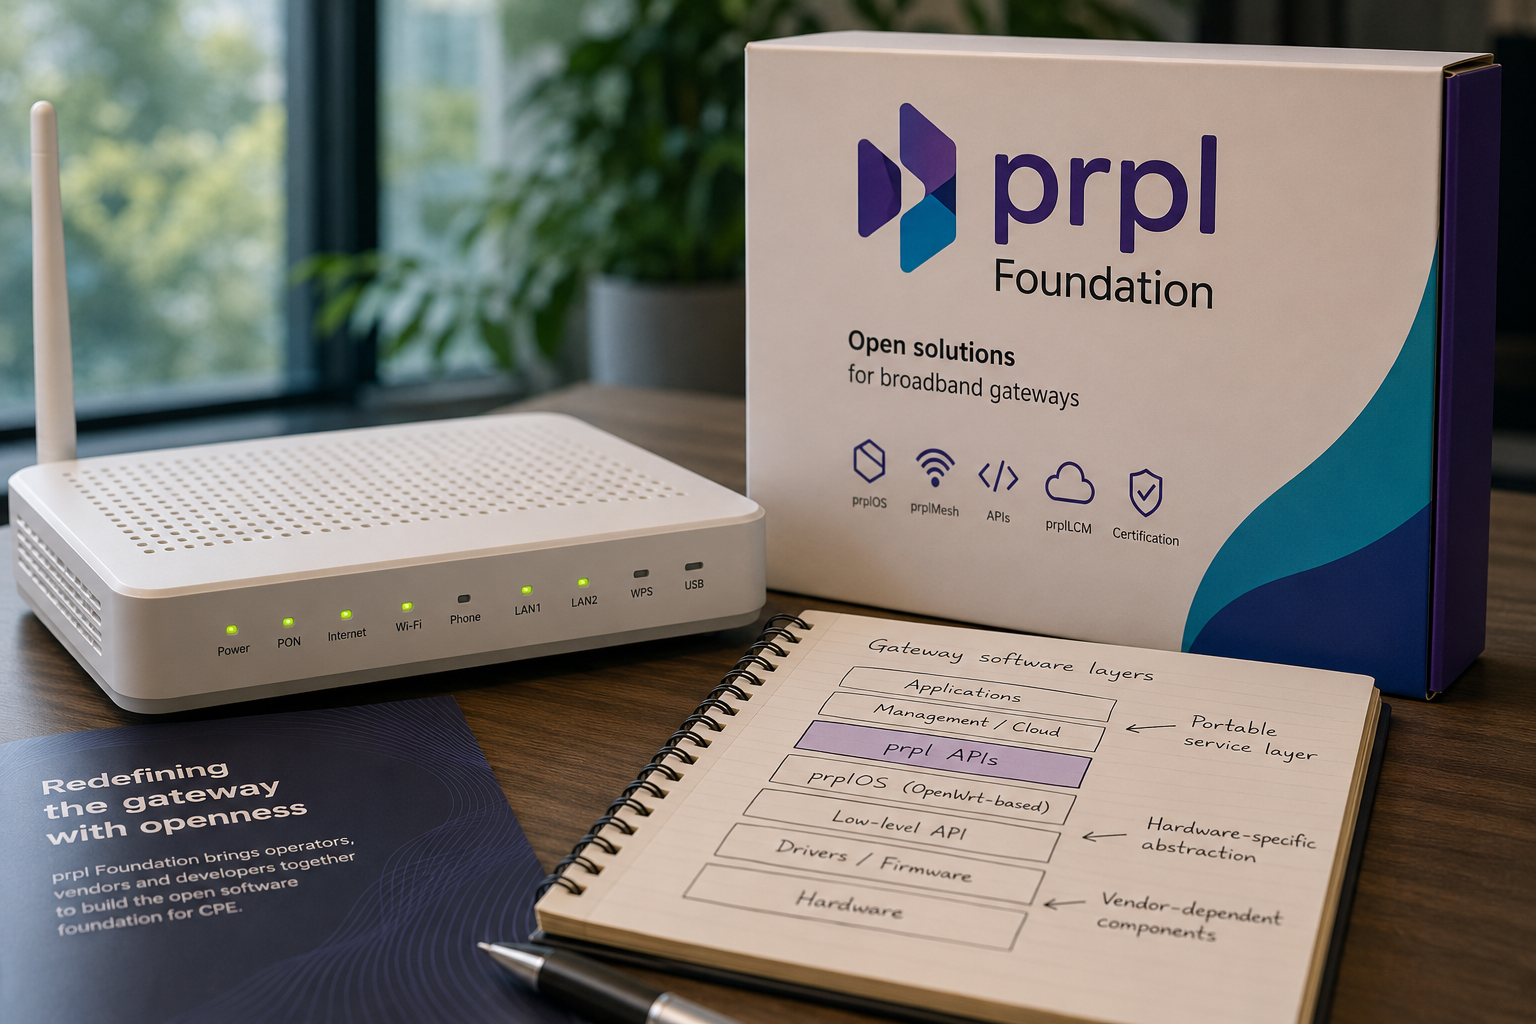
Die prpl Foundation koordiniert eine andere Schicht. Ihr erklärter Zweck ist die Harmonisierung von APIs und quelloffenen Referenzimplementierungen für Kundengeräte (CPE). Das prplWare-Portfolio umfasst eine auf OpenWrt basierende Betriebsumgebung, Mesh-Software, gemeinsame High- und Low-Level-Schnittstellen, Application-Lifecycle-Arbeiten und Zertifizierung. Die Foundation stellt keine Gateways her, betreibt kein Betreibernetz und verkauft kein integriertes Softwareprodukt. Ihre gemeinsamen Spezifikationen, Code und Tests sind das Produkt.
Die institutionelle Form lässt eine Frage offen: Kann ein Konsortium genügend gemeinsame Software und Testnachweise schaffen, um einen Lieferantenwechsel glaubwürdig zu machen, während die hardware-spezifischsten Teile des Gateways unter kommerzieller Kontrolle bleiben? prpl kann Spezifikationen veröffentlichen, Code hosten, Arbeitsgruppen einberufen und Kombinationen zertifizieren. Es kann ein Siliziumunternehmen nicht zwingen, jede Firmware-Komponente offenzulegen, oder einen Betreiber daran hindern, eine private Erweiterung zu entwickeln.
Die Aufgabe der Foundation ist daher Portabilität unter asymmetrischer Kontrolle. Betreiber möchten, dass Dienste einen Hardwarewechsel überstehen. Chipsatzlieferanten wollen differenzierte Fähigkeiten bewahren. Integratoren wollen wiederverwendbare Komponenten und eine fortlaufende Rolle beim Funktionieren des Systems. Eine nützliche gemeinsame Schicht muss genug vom Dienst abdecken, um die Verhandlungsmacht zu verändern, ohne vorzutäuschen, dass jedes Radio, jeder Beschleuniger und jeder Cloud-Workflow identisch werden kann.
Offener Code kann eine Wechselkosten senken, während eine andere intakt bleibt. Eine Anwendung kann über Geräte hinweg portiert werden, während die Wi-Fi-Leistung an geschlossene Firmware gebunden bleibt. Ein Managementmodell kann gemeinsam sein, während der Cloudprozess proprietär ist. Der wahre Maßstab von prpl ist, ob genügend operative Kontrolle in testbare Schnittstellen verlagert wird, so dass ein Betreiber eine praktische Alternative behält, wenn sich ein Anbieter, Preis oder eine Strategie ändert.
prpl hat sich von der Prozessor-Interessenvertretung zu einem betreibweiten Portabilitätsproblem gewandelt
prpl wurde 2014 gegründet, zunächst mit Wurzeln in eingebetteten Systemen und dem MIPS-Ökosystem. Dieser Ursprung ist wichtig, weil er sowohl den frühen Kontext des Namens als auch die spätere Notwendigkeit der Organisation zur Erweiterung erklärt. Eine Foundation, die zu eng an eine Prozessorarchitektur gebunden ist, hätte Schwierigkeiten, eine neutrale Infrastruktur für einen Gateway-Markt zu werden, der mehrere Siliziumfamilien und sich schnell verändernde Wi-Fi-Hardware umfasst.
Zwischen 2015 und 2018 verlagerte sich der Fokus von einer architekturzentrierten Initiative hin zu einem breiteren Programm für eingebettete Software und Carrier-CPE. Die Veränderung ging über ein Rebranding hinaus. Sie spiegelte eine strukturelle Öffnung im Breitbandmarkt wider. OpenWrt hatte gezeigt, dass eine von der Community entwickelte Linux-Distribution eine breite Palette von Routern unterstützen kann. Die Betreiber benötigten jedoch mehr als eine flexible Basis-Distribution.
Sie benötigten wiederholbare Releases, ein Remote-Lifecycle-Management, stabile Dienstschnittstellen, Diagnosen, Mesh-Koordination und den Nachweis, dass sich ein bestimmtes Gerät wie erwartet verhält.
Das Carrier-Gateway stellte ein besseres institutionelles Problem dar als eine Prozessorkampagne. Kein einzelner Teilnehmer konnte es allein lösen. Betreiber kontrollierten die Anforderungen und den Umfang der Bereitstellung. OEMs kontrollierten die Geräteintegration. Siliziumlieferanten kontrollierten kritische Treiber und Beschleunigung. Softwareunternehmen lieferten Management und Anwendungen. Ein unabhängiges Forum könnte doppelte Verhandlungen reduzieren, indem es wiederkehrende Anforderungen in gemeinsame Arbeit umwandelt.
Dieses Modell gab prpl auch einen Grund, neben OpenWrt zu existieren, anstatt direkt damit zu konkurrieren. OpenWrt ist eine Upstream-Distribution und -Community. Es bietet breite Hardwareunterstützung, Paketverwaltung und eine Kultur der Offenheit. Es verspricht nicht, dass jeder Betreiber einen beliebigen Build nehmen, in Millionen von Haushalten bereitstellen und ein Trägersupportmodell erhalten kann. Die Rolle von prpl wurde die Integrations-, API- und Zertifizierungsschicht rund um eine OpenWrt-Basis.
Im Zeitraum 2019–2021 wurden prplOS und prplMesh zu zentralen öffentlichen Programmen. Die Identität der Foundation war zunehmend mit Breitband-Gateways und Managed Wi-Fi verbunden. Die Mitgliedschaft wuchs um Dienstanbieter, Hersteller, Siliziumunternehmen und Softwareanbieter. Das technische Programm wurde untrennbar mit der Governance verbunden: Jede gemeinsame Schnittstelle beeinflusste, wie viel Arbeit und Kontrolle in jeder Schicht der Lieferkette verbleiben würde.
Die Foundation formalisierte auch die Beitragsregeln. Ihre Richtlinie zum geistigen Eigentum beschreibt die Lizenzierung und einen Prozess für das Developer Certificate of Origin. Diese Mechanismen klären nicht jede Frage des Eigentums, aber sie legen fest, wie Code in das gemeinsame Projekt gelangt und zu welchen Bedingungen. In einem Ökosystem, in dem Unternehmen Ingenieure beisteuern und gleichzeitig kommerzielle Produkte behalten, ist Klarheit über Beitragsrechte Teil der technischen Grundlage.
Das aktuelle institutionelle Bild ist reifer als die Entstehungsgeschichte, trägt aber immer noch seine Geschichte in sich. prpl ist weder ein Betreiberkonsortium mit der Macht, eine Gerätespezifikation vorzuschreiben, noch eine Community-Distribution, die allein von Einzelpersonen regiert wird. Es ist eine Mitgliederorganisation, deren Agenda von Unternehmen geprägt wird, die praktische Erträge aus Interoperabilität erwarten. Diese Anordnung kann Integrationsarbeit finanzieren, die Freiwilligenprojekte nur schwer aufrechterhalten können.
Sie kann aber auch Anforderungen privilegieren, die von Mitgliedern mit Budget und Personal unterstützt werden.
Das jährliche Treffen ist zu einem Ort geworden, an dem diese Interessen aufeinandertreffen. Öffentliche Programme im Jahr 2023 und die Pariser Veranstaltung 2025 zeigen ein aktives Bemühen, Betreiber und Anbieter zu koordinieren. Eine Konferenz beweist nicht, dass Software ausgerollt wird oder dass sich die Mitglieder auf eine Roadmap einigen. Sie offenbart aber die Methode der Foundation: Portabilität wird als Ökosystemverhandlung behandelt, nicht einfach als Repository-Problem.
Die Geschichte widersteht einem sauberen Gründungsmythos. prpl begann nicht mit einer vollständig ausgebildeten Carrier-Plattform und führte dann einen festen Plan aus. Sie passte sich von einem Embedded-Computing-Kontext aus an ein breiteres Gateway-Problem an. Diese Entwicklung ist ein Zeichen institutionellen Lernens, bedeutet aber auch, dass aktuelle Behauptungen anhand des aktuellen Stacks und der Zertifizierungsnachweise beurteilt werden sollten, nicht anhand der Bestrebungen, die zu verschiedenen Zeitpunkten im Leben der Organisation mit dem Namen verbunden waren.
prplOS fügt die Betreiberdisziplinen hinzu, die OpenWrt allein nicht verspricht
prplOS als 'OpenWrt für Betreiber' zu bezeichnen, ist eine nützliche erste Annäherung und eine schlechte endgültige Beschreibung. Das System basiert auf OpenWrt, das eine Linux-Basis, ein Paketmodell und eine große Menge an Netzwerksoftware liefert. prpl fügt eine Integrationsumgebung für Betreiber hinzu, die darauf abzielt, fernverwaltete Gateways, gemeinsame APIs und eine Reihe koordinierter Komponenten zu unterstützen. Die Unterscheidung ist nicht semantisch. Sie bestimmt, welches Projekt für einen Fehler verantwortlich ist, wie Updates zusammengestellt werden und was ein Betreiber als stabil erwarten kann.
Eine Upstream-Distribution optimiert für eine breite Community-Nutzung und wartbare Hardwareunterstützung. Ein Carrier-Image wird für ein bestimmtes Gerät, einen Betreiber und einen Lebenszyklus zusammengestellt. Es kann proprietäre Wireless-Firmware, herstellerspezifische Beschleunigung, regulatorische Einstellungen, Remote-Management-Agenten und Betreiberanwendungen enthalten. Der Build muss in begrenzten Flash- und Arbeitsspeicher passen, unterbrochene Updates überstehen und auch dann noch unterstützbar bleiben, wenn der Verbraucher die Existenz des Geräts vergessen hat.
prplOS versucht, innerhalb dieser Umgebung eine gemeinsame Betriebssystemschicht bereitzustellen. Sein Wert liegt weniger darin, die darunter liegenden Linux-Komponenten zu ersetzen, als vielmehr darin, zu organisieren, wie Dienste mit ihnen interagieren. Eine Anwendung sollte in der Lage sein, Informationen anzufordern oder eine Richtlinie über eine definierte Schnittstelle zu ändern, anstatt über einen chipsatzspezifischen Befehl. Ein Managementsystem sollte ein konsistentes Modell des Gateways erhalten, auch wenn die zugrunde liegende Implementierung unterschiedlich ist.
Die Beziehung zu OpenWrt erfordert besondere Sorgfalt. prplOS ist nicht berechtigt, die gesamte Entwicklung von OpenWrt als eigene zu beanspruchen. Upstream-Maintainer, Paketautoren und Kernel-Beitragende bleiben getrennt. Umgekehrt enthält ein OpenWrt-Release nicht automatisch die Carrier-APIs, das Zertifizierungsprofil oder die Integrationsentscheidungen von prpl. Betreiber, die den Stack bewerten, benötigen ein Build-Manifest, eine Versionszuordnung und eine klare Darstellung der nachgelagerten Patches.
Das nachgelagerte Delta ist ein praktisches Risiko. Eine Foundation kann von einem Upstream-Projekt profitieren und gleichzeitig Änderungen anhäufen, die schwer mitzuziehen sind. Jede neue OpenWrt- oder Linux-Version kann Schnittstellen, Treiber oder Paketverhalten ändern. Wenn ein prplOS-Release von Patches abhängt, die nicht im Upstream sind, müssen die Mitglieder diese pflegen. Je mehr herstellerspezifischer Code in die Plattform einfließt, desto größer ist das Risiko, dass die gemeinsame Schicht zu einer Ansammlung von Branches wird und nicht zu einem portablen System.
Die Release-Hoheit bringt ein separates Problem mit sich. OpenWrt, prpl und jeder Anbieter haben ihre eigenen Überprüfungs- und Freigabeprozesse. Ein Betreiber kann ein Geräte-Image lange nach dem Ende der Lebensdauer der entsprechenden Upstream-Versionen bereitstellen. Sicherheitsupdates müssen durch all diese Schichten wandern. Eine Sicherheitslücke in einem gemeinsam genutzten Paket kann im Upstream behoben werden, während das Feld-Image weiterhin exponiert ist, weil der Anbieter den Patch nicht integriert oder qualifiziert hat.
Eine Carrier-Plattform benötigt daher mehr als nur die Verfügbarkeit von Code. Sie benötigt eine Richtlinie für Langzeitunterstützung, reproduzierbare Builds, Schwachstellenmanagement und Upgrade-Tests. Die öffentliche technische Dokumentation von prpl, die im April 2026 aktualisiert wurde, belegt ein aktives Spezifikationsprogramm. Sie liefert jedoch keinen vollständigen öffentlichen Nachweis über jede Feldbereitstellung oder deren Patch-Rhythmus. Diese Lücke ist bei Betreiberinfrastruktur normal, schränkt aber Aussagen über Akzeptanz und Wartungsqualität ein.
Eine Migration ist der nützlichste Test für prplOS. Kann ein Betreiber eine Anwendung und einen Management-Workflow von einem zertifizierten Gerät auf ein anderes übertragen, ohne den Dienst neu aufbauen zu müssen? Welche Teile bleiben unverändert? Welche erfordern einen Adapter? Wie viel Leistung geht verloren, wenn ein herstellerspezifischer Beschleunigungspfad fehlt? Öffentliches Material legt die Architektur und das Zertifizierungsprogramm fest; es bietet noch keinen breiten, unabhängig verifizierten Kostenverlauf für solche Migrationen.
Auch ohne diesen Nachweis adressiert die Plattform einen echten Druckpunkt. Eine gemeinsame Betriebssystemschicht gibt Betreibern einen Ort, um Engineering zu investieren, das nicht vollständig an einen OEM gebunden ist. Sie gibt kleineren Anbietern ein Ziel, das die Kosten für den Eintritt in eine Betreiberbeschaffung senken kann. Sie gibt Anwendungsentwicklern eine definierte Umgebung. Diese Vorteile sind inkrementell, nicht absolut. In der Infrastruktur kann eine inkrementelle Senkung der Wechselkosten dennoch Verhandlungen über Millionen von Geräten hinweg verändern.
Die APIs entscheiden, welche Arbeiten wandern und welcher Lieferant die Kontrolle behält
Ein offener Gateway-Stack steht und fällt mit seinen Schnittstellen. Code kann geteilt werden, während Anwendungen weiterhin durch private Aufrufe, undokumentiertes Verhalten oder cloudspezifische Datenmodelle gefangen bleiben. Die Unterscheidung von prpl zwischen High-Level- und Low-Level-APIs ist ein Versuch, die portable Dienstabsicht von den hardwareabhängigen Operationen zu trennen, die zu ihrer Ausführung erforderlich sind.
Die High-Level-API soll Anwendungen und Managementsystemen gemeinsame Dienstschnittstellen oberhalb der Implementierungsdetails bieten. Ein Jugendschutzdienst muss möglicherweise Geräte identifizieren, Richtlinien anwenden und Ereignisse empfangen. Eine Diagnoseanwendung benötigt möglicherweise Funk-, Verbindungs- und Verkehrsinformationen. Der Wert der Schnittstelle liegt darin, dass diese Funktionen in Begriffen ausgedrückt werden können, die einen Wechsel der Gateway-Plattform überstehen.
Die Low-Level-API verbindet diese portable Schicht mit dem Gerät. Sie muss Anfragen in herstellerspezifische Fähigkeiten, Treiber und Firmware übersetzen. Hier trifft Abstraktion auf physische Grenzen. Eine gemeinsame API kann keine Funkfunktion schaffen, die der Chipsatz nicht unterstützt. Sie kann nicht bewirken, dass sich zwei Beschleunigungseinheiten identisch verhalten. Sie kann definieren, wie eine Fähigkeit gemeldet wird, wie eine nicht unterstützte Anfrage fehlschlägt und auf welches Verhalten sich die Anwendung verlassen kann.
Das klingt nach gewöhnlicher Softwarearchitektur, aber die kommerziellen Einsätze sind ungewöhnlich hoch. Ein Anbieter zieht es möglicherweise vor, ein differenzierendes Merkmal über eine private Erweiterung freizulegen. Ein Betreiber möchte möglicherweise, dass die gemeinsame API es abdeckt, damit Anwendungen nicht an den Anbieter gebunden sind. Ein Integrator wird möglicherweise dafür bezahlt, die Unterschiede zu überbrücken. Die Gestalt der API bestimmt, wem die Anpassungsarbeit gehört.
Eine schwache Abstraktion kann Inkompatibilitäten verbergen. Zwei Geräte können beide ein Feld namens 'Signalqualität' zurückgeben, es aber unterschiedlich messen. Eine boolesche Fähigkeit gibt möglicherweise keine Auskunft über Leistungsgrenzen. Eine Operation kann auf einem Gerät erfolgreich sein und auf einem anderen langsam emuliert werden. Ohne dass die Spezifikation Einheiten, Timing, Fehlersemantik und Lebenszyklus definiert, kann eine gemeinsame Benennung eine Illusion von Portabilität erzeugen.
Eine starre Abstraktion schafft ein anderes Problem. Hardware entwickelt sich schnell weiter, insbesondere im Wi-Fi-Bereich. Wenn die gemeinsame Schicht neue Fähigkeiten erst nach einem langwierigen Konsensprozess freilegen kann, könnten Betreiber sie umgehen. Private Erweiterungen werden dann zum praktischen Innovationspfad, und die gemeinsame Schnittstelle stagniert. Die Governance muss daher Evolution ermöglichen, ohne dass Anwendungen für jedes Gerät einem anderen hinterherjagen müssen.
Versionierung ist das stille Zentrum dieses Problems. Ein Betreiber muss wissen, welche API-Version ein Gerät implementiert, welche optionalen Fähigkeiten vorhanden sind und wie sich eine Anwendung verhält, wenn ein Feld fehlt. Ein Zertifizierungsergebnis sollte diese Antworten an ein Software-Release binden. Ein Update sollte die Semantik nicht stillschweigend ändern. Dies sind dieselben Disziplinen, die Cloud-APIs zuverlässig machen, angewandt auf Geräte mit längeren Lebenszyklen und geringerer betrieblicher Transparenz.
Die öffentliche Überprüfbarkeit ist eingeschränkt, weil Teile der technischen Dokumentation hauptsächlich für Mitglieder zugänglich sind. Das mag für Arbeitsentwürfe und die Zusammenarbeit im Konsortium angemessen sein, erschwert aber die externe Bewertung. Die Foundation kann ihre Glaubwürdigkeit stärken, indem sie stabile Spezifikationen, Konformitätsanforderungen und aussagekräftige Testzusammenfassungen veröffentlicht, sobald die Arbeit abgeschlossen ist. Portabilität ist am wertvollsten, wenn ein Anbieter außerhalb des inneren Kreises sie implementieren kann.
Das API-Programm ist der Ort, an dem der institutionelle Zweck von prpl konkret wird. Eine Foundation kann die Parteien, die verschiedene Schichten kontrollieren, zusammenbringen und wiederholte Integrationsarbeit in einen gemeinsamen Vertrag umwandeln. Sie kann nicht garantieren, dass jede Partei den Vertrag getreu umsetzt. Der Fortschritt wird nicht an der Anzahl der Objekte in einem Modell gemessen, sondern an der Menge an Dienstlogik, die ohne versteckte Neufassungen zwischen Geräten verschoben werden kann.
Managed Wi-Fi testet die Portabilität dort, wo die Hardware am wenigsten transparent ist
Managed Wi-Fi ist einer der deutlichsten Gründe, warum Betreiber sich für den Software-Stack des Gateways interessieren. Kunden erleben Breitband über die Funkbedingungen in ihren Häusern, nicht allein durch die Kapazität des Zugangsnetzes. Eine schnelle Glasfaserleitung kann sich fehlerhaft anfühlen, wenn ein Mesh-Knoten schlecht platziert ist, ein Band überlastet ist oder das Client-Steering versagt. Betreiber wünschen sich daher Transparenz und Kontrolle über die Access Points, während Anbieter mit Algorithmen und Funkintegration konkurrieren.
prplMesh implementiert Funktionen, die mit Wi-Fi EasyMesh und der Koordination von Multi-Access-Point-Netzwerken verbunden sind. Prinzipiell kann eine standardorientierte offene Implementierung die Abhängigkeit von einem proprietären Mesh-Controller verringern. Sie bietet Betreibern und Herstellern eine gemeinsame Codebasis und einen Weg zur Zertifizierung. Sie betritt aber auch einen Bereich, in dem nominelle Standardkonformität keine identische Kundenerfahrung garantiert.
Der Mesh-Controller muss die Topologie, die Kanalbedingungen, die Fähigkeiten der Clients und den Zustand des Backhauls verstehen. Er kann das Steering, die Kanalwahl oder andere Koordinationsentscheidungen beeinflussen. Ein Großteil der Informationen kommt über Treiber und Funk-Firmware. Wenn diese Schichten unvollständige Informationen liefern oder sich unterschiedlich verhalten, kann die gemeinsame Logik des Controllers die Unterschiede nicht beseitigen.
Die Leistung wird auch durch Algorithmen geprägt, die Anbieter als wettbewerbsrelevantes geistiges Eigentum betrachten können. Ein Gerät kann die erforderlichen Nachrichten implementieren, dabei aber unterschiedliche Schwellenwerte, Zeitabläufe und Optimierungen verwenden. Zwei zertifizierte Systeme können auf Protokollebene interoperabel sein, aber unterschiedliches Roaming-Verhalten oder unterschiedliche Widerstandsfähigkeit bei Störungen liefern. Die Zertifizierung kann eine Basislinie festlegen; sie kann die Funkumgebung nicht deterministisch machen.
Die betriebliche Herausforderung geht über die anfängliche Kopplung von Geräten hinaus. Firmware-Updates können das Verhalten ändern. Ein Haushalt mit gemischten Anbietern kann ältere Knoten enthalten. Ein Verbraucher kann Geräte verschieben oder einen Client mit ungewöhnlicher Energiesparlogik verwenden. Die Ferndiagnose muss ein Leitungsproblem von einem Wi-Fi-Problem unterscheiden, ohne mehr Haushaltsdaten als nötig zu sammeln.
prplMesh ist bedeutsam, weil es diese Fragen in ein offenes, mitgliedergesteuertes Programm einbringt. Es bietet einen Ort, an dem Betreiber gemeinsame Anforderungen festlegen und Anbieter gegen eine Referenz implementieren können. Das Projekt sollte nicht so beschrieben werden, als hätte es die Portabilität von Managed Wi-Fi gelöst, nur weil EasyMesh-Konzepte vorhanden sind. Sein Wert liegt darin, die proprietäre Oberfläche zu verringern und die Interoperabilität testbar zu machen.
Die Beziehung zu prplOS ist wichtig. Mesh-Management ist keine eigenständige Funktion, wenn es von Geräteidentität, Telemetrie, Update-Systemen und Anwendungs-APIs abhängt. Ein Betreiber benötigt, dass der Stack den Wi-Fi-Zustand konsistent mit dem übrigen Gateway-Management behandelt. Eine gemeinsame Betriebsumgebung kann diese Integration berechenbarer machen als die Kombination eines beliebigen Controllers mit einem Hersteller-Image.
Doch die tiefsten Abhängigkeiten bleiben außerhalb der direkten Kontrolle der Foundation. Funk-Firmware, Kalibrierungsdaten und regulatorische Einstellungen werden in der Regel vom Chipsatz-Ökosystem geliefert. Hardwarebeschleunigung und Treiberqualität beeinflussen Durchsatz und Latenz. Wenn ein Anbieter die Unterstützung für eine Komponente einstellt, kann der offene Controller die geschlossene Schicht nicht auf unbestimmte Zeit aufrechterhalten.
Dies macht prplMesh zu einer nützlichen Illustration der breiteren Position der Foundation. Offenheit kann die Koordinationslogik und die Schnittstellen steuern, während die physische Implementierung teilweise proprietär bleibt. Der strategische Gewinn liegt nicht in der Reinheit. Er liegt in der Fähigkeit, größere Teile des Systems zu ersetzen oder zu vergleichen, ohne das gesamte operative Wissen mit dem Lieferanten zu verlieren.
Eine Gateway-Anwendungsplattform vergrößert sowohl den Umsatz als auch das Ausfallrisiko
Vom modernen Gateway wird zunehmend verlangt, Software jenseits von Routing und Wi-Fi zu hosten. Sicherheitsdienste, Diagnosen, Smart-Home-Funktionen und Kundenanwendungen können in der Nähe des Benutzers ausgeführt werden, wo sie Zugriff auf den lokalen Netzwerkkontext haben und nicht von einem Roundtrip in die Cloud abhängig sind. prplLCM adressiert den Lebenszyklus dieser Anwendungen: wie sie bereitgestellt, gestartet, aktualisiert, isoliert und entfernt werden.
Genau hier hört ein Gateway auf, nur Netzwerkausrüstung zu sein, und wird zu einer kleinen Edge-Computing-Plattform. Die kommerzielle Attraktivität liegt auf der Hand. Betreiber können nach der Bereitstellung Dienste hinzufügen, wiederkehrende Umsätze generieren und auf Kundenbedürfnisse reagieren, ohne das Gerät austauschen zu müssen. Entwickler können auf eine installierte Basis zielen. Das operationelle Risiko wächst ebenfalls, weil nun Drittanbieter-Code eine Maschine teilt, die die Hauskonnektivität steuert.
Ein Lifecycle-System benötigt ein verbindliches Paketformat, eine Identität, eine Signatur und eine Richtlinie. Es muss wissen, ob eine Anwendung mit der Hardware- und Plattformversion kompatibel ist. Es muss CPU, Arbeitsspeicher und Speicher so zuteilen, dass ein Dienst nicht das Wi-Fi oder das Routing beeinträchtigt. Es muss den Zugriff auf Anmeldeinformationen, Paketdaten und Managementschnittstellen beschränken. Es muss sich erholen, wenn ein Update fehlschlägt oder ein Prozess endlos läuft.
Begrenzte Hardware verschärft diese Probleme. Ein Cloud-Server kann ersetzt oder neu geplant werden, wenn eine Anwendung sich fehlverhält. Ein Gateway hat möglicherweise begrenzten Flash-Speicher, keinen Techniker in der Nähe und einen Kunden, der jeden Neustart als Ausfall erlebt. Ein Update-Mechanismus muss ein als gut bekanntes Image bewahren und vermeiden, den Speicher zu erschöpfen. Die Telemetrie muss ausreichen, um Fehler zu diagnostizieren, ohne das Heimnetzwerk zu einer unkontrollierten Datenquelle zu machen.
Eine gemeinsame Lifecycle-Schicht kann Anwendungen portabler machen, aber die Sicherheitsgrenze benötigt Nachweise. Container oder Prozessisolation reduzieren einige Risiken; sie machen das Gateway nicht zu einer universellen öffentlichen Cloud. Kernel-Schwachstellen, gemeinsam genutzte Treiber und privilegierte Managementdienste bleiben gemeinsame Abhängigkeiten. Eine Anwendung mit Netzwerktransparenz kann sensible Haushaltsinformationen preisgeben, selbst wenn sie ihre Laufzeitumgebung nicht verlassen kann.
Die Frage der Governance ist daher größer als die Codeausführung. Wer genehmigt eine Anwendung? Wer signiert sie? Wer haftet, wenn sie die Konnektivität stört? Kann der Kunde sie deaktivieren? Was passiert, wenn der Anbieter die Wartung einstellt? Eine Foundation kann Mechanismen definieren, während Betreiber und Rechtsordnungen die Richtlinien festlegen. Die Plattform sollte diese Entscheidungen prüfbar machen, anstatt sie unsichtbar in die Cloud eines einzelnen Anbieters einzubetten.
prplLCM beeinflusst auch die Verhandlungsmacht. Ein Betreiber, der dieselbe Anwendung auf mehreren zertifizierten Gateway-Familien bereitstellen kann, hat mehr Wahlmöglichkeiten. Ein Softwareunternehmen kann Betreiber erreichen, ohne für jeden OEM ein anderes Paket zu bauen. Ein Hardwareanbieter kann bei der Implementierung wettbewerbsfähig sein und gleichzeitig dieselbe Dienstumgebung unterstützen. Das sind die Vorteile, die die Foundation schaffen soll.
Eine neue proprietäre Schicht kann sich dennoch oberhalb der offenen Laufzeitumgebung bilden. Ein Betreiber kann einen geschlossenen Anwendungsstore, eine Cloud-Kontrollebene oder ein Analyseschema verwenden. Die Anwendung kann technisch auf einem anderen Gateway laufen, aber an den ursprünglichen Managementdienst gebunden bleiben. Portabilität muss daher Ende-zu-Ende getestet werden: Paket, Daten, Identität, Richtlinie, Beobachtbarkeit und Support.
Ein erfolgreiches Lifecycle-Programm würde Ausfälle langweilig machen. Betreiber könnten ein Release stufenweise einführen, seinen Umfang begrenzen, die Ressourcennutzung beobachten, sicher zurückrollen und dieselbe Anwendung auf eine andere Gerätefamilie verschieben. Das öffentliche Material belegt die Komponente und ihre beabsichtigte Rolle. Der nützlichste zukünftige Nachweis wäre eine Bereitstellung über mehrere Anbieter hinweg, die diese Kontrollen unter realen Upgrade- und Fehlerbedingungen zeigt.
Zertifizierung macht Interoperabilität zu einer zeitlich begrenzten, eingeschränkten Behauptung
Open-Source-Projekte beschreiben sich oft als interoperabel, weil Code und Spezifikationen verfügbar sind. Beschaffungsteams benötigen eine konkretere Antwort. Welches Gerät, welche Softwareversion und welcher Testplan sind tatsächlich geprüft worden? Das Zertifizierungsprogramm von prpl ist der Mechanismus, der diese Frage beantworten soll.
Die öffentliche Zertifizierungsseite listet Geräte- und Softwarekombinationen auf, die im Jahr 2026 aktuell waren. Dies ist aussagekräftiger als ein allgemeines Ökosystem-Logo. Es bindet die Behauptung an ein Release und schafft eine überprüfbare Aufzeichnung. Für einen Betreiber, der Anbieter vergleicht, kann die Zertifizierung die Kosten für die grundlegende Qualifikation senken und signalisieren, dass ein Anbieter in das gemeinsame Programm investiert hat.
Der Umfang der Behauptung muss präzise bleiben. Zertifizierung bedeutet, dass eine Kombination das für sie definierte Programm bestanden hat. Sie garantiert nicht, dass jedes optionale Merkmal vorhanden ist, dass die Leistung mit einem anderen Gerät übereinstimmt oder dass ein vom Betreiber angepasstes Image die Konformität beibehält. Ein späteres Firmware-Update kann das Verhalten ändern. Eine Cloud-Integration kann Fehler außerhalb des Testplans verursachen. Feldbedingungen können Timing- und Skalierungsprobleme aufdecken, die ein Labor nicht reproduziert.
Die Qualität der Zertifizierung hängt daher von der Transparenz ab. Eine nützliche Aufzeichnung identifiziert die Versionen, Profile, obligatorischen Tests und bekannten Einschränkungen. Sie unterscheidet Protokollkonformität von Leistungs- und Sicherheitsbewertung. Sie erklärt, wie lange das Ergebnis gültig bleibt und ob Wartungsreleases erneute Tests erfordern. Ohne diese Details kann ein Zertifikat zu einem Marketingmittel werden, das vom ursprünglich getesteten System losgelöst ist.
Zertifizierung schafft auch Anreize innerhalb der Foundation. Anbieter, die Konformität nachweisen können, erhalten einen Beschaffungsvorteil. Betreiber können gemeinsame Anforderungen in Ausschreibungen aufnehmen. Die Testsuite wird zu einer De-facto-Definition dessen, was wichtig ist. Dies macht die Kontrolle über den Testplan strategisch wichtig. Deckt er nur einfache Merkmale ab, senkt die Zertifizierung kaum das Risiko. Wird er zu teuer oder zu eng, könnten kleinere Anbieter ausgeschlossen werden.
Ein ausgereiftes Programm sollte auch negatives Verhalten testen, nicht nur Erfolge. Wie meldet die Plattform eine nicht unterstützte API? Was passiert, wenn ein Anwendungsupdate unterbrochen wird? Erholt sich eine Mesh-Komponente, nachdem ein Knoten verschwindet? Kann ein Betreiber eine Gateway-Familie ersetzen, ohne den Management-Workflow zu ändern? Diese Fälle offenbaren Portabilität wirksamer als eine Demonstration, bei der jede Komponente dem Erfolgspfad folgt.
Sicherheit erfordert eine gesonderte Behandlung. Das Bestehen eines funktionalen Profils beweist nicht die Abwesenheit von Schwachstellen. Die zugrunde liegenden OpenWrt-Pakete, der Kernel, die Treiber der Anbieter und die Cloud-Schnittstellen haben unabhängige Update-Zyklen. Die Zertifizierung kann sichere Update-Mechanismen und -Konfigurationen vorschreiben, aber ein Gerät benötigt auch nach Ausstellung des Zertifikats eine kontinuierliche Schwachstellenbehandlung.
Die Existenz des Programms ist ein Zeichen dafür, dass prpl über die Veröffentlichung von Referenzcode hinausgegangen ist. Es versucht, einen operativen Markt rund um den Stack zu schaffen. Die Nachweise sind aussagekräftig und begrenzt. Der Foundation sollte zugutegehalten werden, dass sie Behauptungen prüfbar macht, nicht dass sie jedes nachgelagerte Ergebnis garantiert.
Für externe Leser ist die Zertifizierung auch eine Möglichkeit, prpl von einer losen Sammlung von Repositories zu unterscheiden. Sie zeigt eine Institution, die willens ist, eine Basislinie zu definieren und Namen daran zu knüpfen. Der nächste Schritt ist der Nachweis, dass Betreiber die Basislinie nutzen, um Anbieter zu wechseln oder gemeinsame Dienste zu geringeren Kosten bereitzustellen. Das ist das Ergebnis, das die Architektur verspricht und das die öffentlichen Aufzeichnungen noch nicht umfassend gemessen haben.
Ein offenes Gateway bleibt nur offen, wenn Updates die Lieferkette überstehen
Ein Gateway ist gleichzeitig zwei feindlichen Umgebungen ausgesetzt. Es steht dem öffentlichen Netz über seine Zugangsverbindung und einer unvorhersehbaren Sammlung lokaler Geräte über Wi-Fi und Ethernet gegenüber. Es speichert Anmeldeinformationen, terminiert Managementsitzungen und kann den Hausverkehr beobachten. Die Öffnung des Software-Stacks verbessert die Überprüfbarkeit, schafft aber auch einen großen Abhängigkeitsgraphen, der gewartet werden muss.
Das Sicherheitsargument für Open Source ist am stärksten, wenn Schwachstellen im Upstream gefunden und behoben werden können, Builds reproduzierbar sind und Betreiber Patches erhalten können, ohne auf einen einzelnen Anbieter warten zu müssen. Das Argument schwächt sich ab, wenn Feld-Images divergieren, private Treiber nicht geprüft werden können oder Update-Systeme langsam sind. Die Lizenz der gemeinsamen Schicht bestimmt nicht die Patch-Zeit des eingesetzten Geräts.
prplOS erbt Pakete von OpenWrt und Linux, fügt Foundation-Komponenten hinzu und integriert Anbieter-Code. Jede Schicht hat ihren eigenen Offenlegungs- und Freigabeprozess. Eine vollständige Software-Stückliste (SBOM) ist daher unerlässlich. Ein Betreiber muss wissen, welche Version bereitgestellt ist, ob eine Sicherheitsmeldung zutrifft und wer für die Behebung zuständig ist. Die Zertifizierung sollte diese Basislinie festlegen, aber die kontinuierliche Wartung bleibt eine separate Verpflichtung.
Der Anwendungslebenszyklus fügt eine weitere Angriffsfläche hinzu. Ein kompromittierter Signaturschlüssel oder Managementdienst könnte Code in einer Flotte verteilen. Eine Anwendung könnte mehr Privilegien anfordern als nötig. Isolationsfehler können das Gateway exponieren. Sicheres Design erfordert geringste Privilegien, Schlüsselrotation, Rollback und den Nachweis, dass Updates die Geräte erreicht haben. Diese Kontrollen sind sowohl betrieblicher als auch architektonischer Natur.
Mesh- und Remote-Management-Funktionen verarbeiten ebenfalls komplexe Eingaben. Ein Gerät kann Nachrichten von benachbarten Geräten, Clients oder Cloud-Diensten empfangen. Parser, Zustandsautomaten und Bereitstellungs-APIs müssen gehärtet werden. Gemeinsamer Code kann das Risiko konzentrieren, wenn dieselbe Schwachstelle viele Anbieter erreicht, genauso wie er den Nutzen einer einzigen Behebung konzentrieren kann. Vielfalt ist nicht automatisch sicherer; Einheitlichkeit ist nicht automatisch gefährlicher. Die Frage ist, ob das Ökosystem schnell und transparent reagieren kann.
Lange Lebenszyklen werfen die schwierigste Governance-Frage auf. Wer wartet ein Gateway, nachdem das ursprüngliche kommerzielle Programm endet? Eine Foundation kann Upstream-Code bewahren, hat aber möglicherweise keinen Zugriff auf Firmware oder Signierinfrastruktur. Betreiber können Supportzeiträume und Treuhandvereinbarungen verlangen. Hardwareanbieter können mehr Treiber upstreamen. Dies sind Geschäftsentscheidungen mit direkten Sicherheitsauswirkungen.
Der Datenschutz der Kunden gehört in dieselbe Analyse. Bessere Diagnosen können detaillierte Wi-Fi- und Gerätetelemetrie erfordern. Eine offene API erleichtert die Integration der Datensammlung, entscheidet aber nicht, welche Daten das Haus verlassen oder wie lange sie gespeichert werden sollten. Betreiber müssen rechtliche und ethische Regeln anwenden. Die Plattform sollte Datenminimierung und Zugriffskontrollen offenlegen, anstatt davon auszugehen, dass Beobachtbarkeit die Sammlung rechtfertigt.
Es gibt keine öffentliche Vorfallstatistik, die einen quantitativen Vergleich zwischen prpl und anderen Gateway-Stacks unterstützt. Die vertretbare Schlussfolgerung ist strukturell. Die Foundation schafft Werkzeuge, die die Update- und Portabilitätsdisziplin verbessern können. Sie entlässt die Betreiber nicht aus der Sicherheitsverantwortung. Die offene Schicht ist nur dann erfolgreich, wenn die Betreiber ihre Lebenszyklusvorteile durch die privaten Teile des Systems hindurch bewahren.
Portabilität erfordert gleichzeitig Betreibernachfrage, Siliziumunterstützung und Integrationskompetenz
Ein Gateway-Stack wird nur dann real, wenn drei Gruppen kompatible Verpflichtungen eingehen. Betreiber müssen gemeinsame Schnittstellen verlangen und die Disziplin akzeptieren, sie zu nutzen. Siliziumlieferanten müssen Fähigkeiten über wartbare Treiber und Firmware freilegen. Integratoren und OEMs müssen die Teile zu zuverlässigen Geräten zusammenfügen. Die prpl Foundation sitzt in der Mitte, kann aber keine der drei Ecken des Dreiecks ersetzen.
Die Betreibernachfrage bietet den größten Hebel. Ein Dienstanbieter, der große Mengen kauft, kann Zertifizierung, gemeinsame APIs und Zugang zum Quellcode verlangen. Er kann die gemeinsame Schicht aber auch untergraben, indem er für jeden Markt private Anpassungen anfordert. Je mehr Betreiberdienste auf prpl-Schnittstellen aufbauen, desto wertvoller wird die Portabilität. Je mehr sie auf maßgeschneiderte Erweiterungen angewiesen sind, desto mehr ähnelt der Stack den Systemen, die er ersetzen sollte.
Die Siliziumunterstützung bestimmt, was die Software tatsächlich tun kann. Wi-Fi, Paketbeschleunigung und Low-Level-Diagnosen hängen oft von Anbieterkomponenten ab. Eine gemeinsame Low-Level-API kann beschreiben, wie diese Fähigkeiten exponiert werden, aber sie kann einen Treiber nicht warten, nachdem der Anbieter aus einer Produktlinie aussteigt. Lange Gerätelebenszyklen machen diese Abhängigkeit akut. Das Gateway kann in einem Haus bleiben, nachdem das Siliziumteam zu mehreren neueren Generationen übergegangen ist.
Integrationskompetenz verbindet die Schichten. Eine zertifizierte Referenz wird nicht automatisch zu einem Betreiber-Image. Ingenieure müssen den Build zusammenstellen, den Speicher optimieren, das Management konfigurieren, Upgrades testen und das Feldverhalten diagnostizieren. Unternehmen, die diese Arbeit leisten, sammeln wertvolles Wissen. Offene Schnittstellen können das Wissen übertragbar machen; sie machen es nicht trivial.
Das Dreieck erklärt, warum der Wettbewerb von prpl nicht ein einzelnes Projekt ist. RDK-B bietet eine andere betreiborientierte offene Plattform mit einer anderen institutionellen Geschichte. OpenWrt kann direkt oder als Basis für eine Betreiber-Distribution verwendet werden. Broadband-Forum-Spezifikationen wie USP definieren Management-Schnittstellen. Anbieter-SDKs bieten tiefe Hardware-Unterstützung. TIP OpenWiFi adressiert angrenzende Zugangsnetzprobleme. Betreiber können diese Komponenten kombinieren, anstatt einen vollständigen Stack zu wählen.
Die Wahl hängt davon ab, wo ein Betreiber Kontrolle wünscht. Eine eng integrierte Anbieterplattform kann eine schnellere Markteinführung und klaren Support zum Preis der Wechselabhängigkeit bieten. Ein Community-OpenWrt-Build bietet Flexibilität, legt aber mehr Lebenszyklusarbeit auf den Betreiber. Ein Foundation-Stack zielt darauf ab, diese Arbeit zu teilen und gleichzeitig einen Betreibersupportpfad zu bewahren. Seine Attraktivität wird mit der Größe, der Ingenieurskapazität und der Verhandlungsmacht variieren.
prpl kann seine Position stärken, indem es die Multi-Vendor-Integration zur Normalität macht. Das bedeutet mehr, als Mitglieder hinzuzufügen. Es bedeutet, stabile Profile zu veröffentlichen, Upstream-Beziehungen zu pflegen, Hardware zu qualifizieren und zu zeigen, dass eine Anwendung zwischen realen Geräten verschoben werden kann. Die zertifizierten Kombinationen der Foundation sind ein Anfang. Der härtere Nachweis ist die betriebliche Kontinuität bei einem Lieferantenwechsel.
Das Dreieck offenbart auch ein Konzentrationsrisiko. Wenn nur ein Siliziumanbieter ein Merkmal vollständig unterstützt, kann die gemeinsame API zu einer Hülle um diese Implementierung werden. Wenn ein Betreiber die meisten Anforderungen finanziert, passt der Stack möglicherweise anderswo schlecht zur Architektur. Wenn ein Integrator das praktische Wissen monopolisiert, können die Mitglieder einer neuen Dienstabhängigkeit gegenüberstehen. Die Governance muss diese Konzentrationen überwachen, auch wenn die formale Mitgliedschaft vielfältig erscheint.
Portabilität ist daher eine Ökosystemeigenschaft. Sie liegt nicht in einem einzigen Repository. Der Beitrag von prpl besteht darin, den Parteien einen gemeinsamen Ort zu geben, um sie zu definieren und zu testen. Das Ergebnis hängt davon ab, ob ihre Anreize lange genug aufeinander abgestimmt bleiben, damit die Betreiber der Schicht über Hardwaregenerationen hinweg vertrauen.
Abstimmungen verteilen formale Autorität; Ingenieure konzentrieren weiterhin praktischen Einfluss
Die Satzung vom März 2026 bietet den klarsten Bericht über die formale Organisation von prpl. Die Foundation hat einen Vorstand und technische Strukturen, einschließlich eines Technical Steering Committee und projektbezogener Governance. Mitgliedschaftsklassen definieren Rechte und Pflichten. Dies ist keine reine Meritokratie, in der jeder Beitragende identische Autorität hat, und kein Unternehmen, in dem Aktionäre das Management ernennen. Es ist ein Konsortialmodell, das darauf ausgelegt ist, Finanzierung mit kollaborativer technischer Arbeit zu verbinden.
Die formale Ordnung ist wichtig, weil die Gateway-Portabilität Unternehmen betrifft, die miteinander konkurrieren. Kartellrechtliche Bestimmungen, Abstimmungsregeln und Bestimmungen zum geistigen Eigentum schaffen einen Rahmen für die Diskussion gemeinsamer Anforderungen, ohne die Foundation zu einem Ort für Marktkoordination zu machen. Die Regeln sagen den Mitgliedern auch, wie technische Projekte aufgenommen und wie Ressourcen zugeteilt werden.
Formale Abstimmungen sind jedoch nur eine Quelle der Macht. Ein Unternehmen, das mehrere Vollzeitingenieure beisteuert, kann die Implementierung durch Code, Überprüfungen und institutionelles Gedächtnis gestalten. Ein Betreiber, der Bereitstellungsanforderungen liefert, kann ein Merkmal relevant machen, selbst ohne es zu schreiben. Ein Siliziumanbieter kann bestimmen, ob eine Abstraktion auf wichtiger Hardware funktioniert. Diese Formen des Einflusses sind in der Satzung schwerer zu erkennen.
Die Mitgliederliste veranschaulicht die Breite der Koalition. Das öffentliche Material umfasste große Betreiber wie AT&T, Orange, Vodafone und Verizon neben Ausrüstungs-, Halbleiter- und Softwareunternehmen. Die Präsenz großer Namen ist ein Beleg für Interesse und Beteiligung, nicht eine Zählung der Produktionsbereitstellungen. Ein Mitglied kann die Foundation finanzieren, Technologie evaluieren oder zu einer Arbeitsgruppe beitragen, ohne den vollen Stack in seiner gesamten Fläche einzusetzen.
Diese Unterscheidung sollte die Beschreibung der Akzeptanz prägen. Konsortialmitgliedschaft ist nicht dasselbe wie Kundenzahl. Ein zertifiziertes Gerät ist kein Beweis dafür, dass jedes Mitglied es kauft. Eine Konferenzpräsentation ist kein Betreiber-Rollout. Die stärksten öffentlichen Nachweise von prpl liegen in der aktuellen Governance, dem Code, den Spezifikationen und der Zertifizierung vor. Die Produktionswirkung ist weniger vollständig sichtbar, weil Betreiberbereitstellungen und kommerzielle Vereinbarungen oft privat sind.
Das Governance-Modell hat einen Vorteil gegenüber einer Ein-Anbieter-Plattform: Kein Unternehmen kann die gemeinsame Arbeit einfach umlizenzieren oder die Schnittstelle schließen, ohne auf andere Mitglieder und die Open-Source-Bedingungen des Projekts zu stoßen. Es hat auch eine klassische Konsortiumsschwäche: Entscheidungen können sich verlangsamen, wenn Mitglieder widersprüchliche Anreize haben. Eine Schnittstelle, die eine profitable proprietäre Schicht bedroht, erhält möglicherweise weniger praktische Unterstützung als eine, die eine nicht differenzierende Funktion standardisiert.
Die Führung der Foundation muss daher zwei Tempi steuern. Die technische Arbeit benötigt genug Kontinuität, um Releases auszuliefern und zu unterstützen. Die Mitglieder-Governance benötigt genug Beratung, um die Legitimität zu wahren. Zu viel exekutive Kontrolle würde den gemeinsamen Stack anbietergetrieben erscheinen lassen. Zu wenig Koordination würde eine Ansammlung von Komponenten ohne integrierten Produktpfad hinterlassen.
Der gesündeste Nachweis für Governance ist kein poliertes Organigramm. Es ist eine öffentliche Aufzeichnung von Spezifikationen, Release-Entscheidungen, Problembehandlung und Beitragendenvielfalt. Die aktuelle Satzung und die Richtlinien der Foundation bilden die formale Basislinie. Ein vollständigeres Bild würde aktuelle Protokolle, Projektabstimmungen, Beitragsanalysen und eine klarere Darstellung umfassen, wie Betreiberanforderungen zu Testfällen werden.
Die institutionelle Bedeutung von prpl liegt darin, diese Verhandlung dauerhaft zu machen. Breitbandausrüstung wird langsam ausgetauscht, während sich Unternehmensstrategien und Personal ändern. Eine neutrale Organisation kann Schnittstellen und Testressourcen über diese Änderungen hinweg bewahren. Ihre Dauerhaftigkeit hängt von breiter Beteiligung ab und davon, dass die gemeinsame Schicht nicht von den privaten Werkzeugen eines einzelnen Mitglieds abhängig wird.
Mitgliedsbeiträge finanzieren die Institution, nicht die vollen Kosten des Stacks
Die öffentliche Mitgliederseite macht einen Teil des wirtschaftlichen Modells von prpl ungewöhnlich klar. Die jährlichen Gebühren sind mit 11.000 US-Dollar für Silber, 55.000 US-Dollar für Gold und 110.000 US-Dollar für Platin angegeben. Dies ist eine Mitgliederfinanzierung für eine gemeinnützige Einrichtung, keine Preisliste für Gateway-Software. Die Gebühren unterstützen Governance, gemeinsame Programme und die organisatorische Arbeit, die für das Zusammenführen eines technischen Ökosystems erforderlich ist.
Die öffentliche Finanzunterlagenseite bietet Links zu den Formular-990-Einreichungen bis 2022. Diese Transparenz ist nützlich und veraltet. Sie beschreibt weder die Finanzen der Foundation ab 2023, noch teilt sie jeden Dollar auf prplOS, prplMesh, Zertifizierung oder Veranstaltungen auf. Die verfügbaren Aufzeichnungen können daher keine Aussage über die aktuellen Einnahmen oder Projektbudgets stützen.
Der größere wirtschaftliche Beitrag liegt außerhalb der Konten der Foundation. Die Mitgliedsunternehmen bezahlen Ingenieure, liefern Hardware, betreiben Testlabore und integrieren Geräte. Betreiber tragen Bereitstellungs- und Supportkosten. OEMs bauen Produkte. Integratoren verwandeln gemeinsamen Code in Feld-Images. Nichts von dieser Arbeit wird zu Einnahmen der Foundation, auch wenn das Ökosystem ohne sie nicht funktionieren würde.
Dieses verteilte Modell kann offene Infrastruktur billiger erscheinen lassen, als sie ist. Der Code ist ohne proprietäre Lizenz verfügbar, aber ein Betreiber benötigt trotzdem Integration, Sicherheitswartung, Tests und langfristigen Support. Ein gemeinsamer Stack kann die doppelte Arbeit über Gerätefamilien hinweg reduzieren; er beseitigt die Arbeit nicht. Die Einsparungen erscheinen wahrscheinlich als geringere Wechselkosten und Wiederverwendung und nicht als Null-Softwarerechnung.
Kommerzielle Anreize bestimmen auch, welche Teile reifen. Ein Anbieter kann zu einer API beitragen, weil es hilft, Betreibergeschäfte zu gewinnen. Ein Betreiber kann die Zertifizierung finanzieren, weil es den Beschaffungshebel verbessert. Ein Softwareunternehmen kann die Arbeit am Anwendungslebenszyklus unterstützen, weil es seinen Markt erweitert. Diese Motive sind nicht unvereinbar mit Offenheit. Sie werden zu einem Risiko, wenn die öffentliche Schicht vernachlässigt wird, nachdem ein Unternehmen einen privaten Vorteil ober- oder unterhalb davon erlangt hat.
Die Mitgliedsstufen können je nach den in der Satzung und den Programmen definierten Rechten einen ungleichen Zugang zu Informationen und Einfluss schaffen. Das ist in Industriestiftungen üblich. Die Legitimitätsfrage ist, ob technische Spezifikationen und endgültiger Code zugänglich bleiben, ob Beitragsentscheidungen überprüfbar sind und ob kleinere Teilnehmer das Ergebnis implementieren können, ohne eine oberste Mitgliedschaft zu kaufen.
Es gibt auch ein Trittbrettfahrerproblem. Ein Unternehmen kann offenen Code nutzen, ohne beizutreten. Dies erweitert die Akzeptanz, lässt aber die Mitglieder für die gemeinsame Wartung zahlen. Zertifizierung, Veranstaltungszugang und Governance-Rechte sind Möglichkeiten, die Mitgliedschaft wertvoll zu machen. Die Foundation muss diese Vorteile gegen das Bedürfnis nach einem offenen Ökosystem abwägen, das groß genug ist, um zu verhindern, dass die Arbeit zu einem Clubstandard wird.
Der wirtschaftliche Test für prpl ist eher praktisch als ideologisch. Führt die Beteiligung zu einem Stack, der die gesamten Integrations- und Migrationskosten für Betreiber reduziert? Ermöglicht er es OEMs, mehrere Kunden zu unterstützen, ohne völlig getrennte Software zu pflegen? Schafft die Zertifizierung genug Vertrauen, um die Beschaffung zu verkürzen? Öffentliche Gebühren und Einreichungen können diese Fragen nicht beantworten. Betreiber-Fallstudien mit Vorher-nachher-Ingenieuraufwand könnten es.
Bis solche Daten vorliegen, sollten die Behauptungen zurückhaltend bleiben. prpl hat ein sichtbares mitgliederfinanziertes Modell und aktuelle Programme. Es hat keinen vollständigen unabhängigen Bericht über den in allen Bereitstellungen generierten Wert veröffentlicht. Das Fehlen dieser Zahl ist kein Beweis für ein Versagen. Es ist eine Erinnerung daran, dass die Ökonomie von Open Source oft genau dort schlecht gemessen wird, wo ihre Vorteile verteilt sind.
Ein Lieferantenwechsel ist der einzige überzeugende Test für reduzierte Abhängigkeit
Lock-in wird oft als Eigenschaft von Lizenzen diskutiert. Bei Breitband-Gateways ist es eine Eigenschaft von Beziehungen. Ein Betreiber kann über Quellcode verfügen und trotzdem vom Build-System, dem Funkwissen und der Cloud eines Anbieters abhängig sein. Er kann ein offenes Betriebssystem nutzen, während Anwendungen private APIs aufrufen. Er kann die Management-Plattform besitzen, aber nicht über die Signaturschlüssel oder die Firmware verfügen, die zur Wartung alter Geräte erforderlich sind.
Die Architektur von prpl greift mehrere dieser Abhängigkeiten an. Gemeinsame APIs können Anwendungen von der Hardware trennen. Eine OpenWrt-Basis kann den Pool an Ingenieuren und Paketen erweitern. Die Zertifizierung kann vergleichbare Lieferantenansprüche schaffen. Der Anwendungslebenszyklus kann Dienste portabel machen. Mitglieder-Governance kann verhindern, dass ein Anbieter die Roadmap kontrolliert.
Jeder Gewinn hat einen entsprechenden Fluchtweg für den Lock-in. Treiber können geschlossen bleiben. Ein Anbieter kann nur das gemeinsame Minimum implementieren und wertvolle Merkmale privat halten. Ein Betreiber kann eine proprietäre Cloud oberhalb des offenen Geräts aufbauen. Zertifizierung kann zu einer Checkbox werden, anstatt zu einer Migrationsgarantie. Eine kleine Gruppe von Ingenieuren kann Wissen besitzen, das technisch öffentlich, aber praktisch knapp ist.
Der Test ist daher ein Ereignis, kein Dokument: ein Lieferantenwechsel. Kann der Betreiber einen Dienst verschieben, Kundendaten und Richtlinien bewahren, Management-Workflows beibehalten, die Leistung erhalten und die Sicherheitsupdates fortsetzen? Wie viel Code und Umschulung sind erforderlich? Welche Schnittstellen versagen? Eine Foundation, die Nachweise aus solchen Übergängen veröffentlicht, würde ihren zentralen Anspruch in eine operative Aufzeichnung verwandeln.
Die öffentlichen Aufzeichnungen, die 2026 verfügbar sind, stützen eine vorsichtige Beurteilung. prpl ist aktiv. Es hat eine aktuelle Satzung, technische Dokumente, Zertifizierungsaufzeichnungen und ein breites Mitgliederökosystem. Sein Stack adressiert die Schichten, die Wechselkosten verursachen. Die Nachweise stützen die Aussage nicht, dass Betreiber dem Gateway-Lock-in entkommen sind oder dass prplWare zu einer universellen Carrier-Plattform geworden ist.
Diese Zurückhaltung schmälert nicht die Relevanz des Projekts. Gateways sind langlebige Geräte mit geringen Margen, deren Software zunehmend hochwertige Dienste trägt. Selbst eine teilweise gemeinsame Schicht kann die Beschaffung verändern. Sie kann einem Betreiber ermöglichen, eine glaubwürdige Alternative anzudrohen, einem kleineren OEM Zugang zu einer anerkannten Plattform geben und einem Anwendungsunternehmen erlauben, einmal zu integrieren, anstatt viele Male.
Die Zukunft der Foundation wird davon abhängen, die gemeinsame Schicht aufrechtzuerhalten, während sich Hardware und Geschäftsmodelle ändern. Wi-Fi-Generationen werden neue Merkmale einführen. Betreiber werden mehr Richtlinien in Cloud- und Edge-Systeme verlagern. Sicherheitsregeln werden strenger. Einige Dienste könnten das Gateway verlassen; andere könnten mehr lokale Ausführung erfordern. Das API- und Zertifizierungsprogramm muss sich weiterentwickeln, ohne jedes Release in einen neuen proprietären Fork zu verwandeln.
Der stärkste Beitrag von prpl ist institutioneller Natur. Es behandelt Portabilität als Infrastruktur, die Governance, Finanzierung und Testnachweise erfordert. Das ist realistischer als die Annahme, dass ein offenes Repository eine Lieferkette von selbst reorganisiert. Es setzt auch einen anspruchsvollen Standard für die Foundation: Die gemeinsame Schicht muss genau dann nützlich bleiben, wenn die privaten Anreize der Mitglieder in verschiedene Richtungen ziehen.
Die Beweise zeigen eine aktive Plattform, nicht die Flucht aus der Anbieterabhängigkeit
Bis August 2026 verfügte die prpl Foundation über eine aktuelle Satzung, aktualisiertes technisches Material und ein Zertifizierungsprogramm, das benannte Geräte- und Softwarekombinationen auflistete. Sie hatte sich weit von ihrem prozessorzentrierten Ursprung entfernt und sich zu einem Carrier-CPE-Programm entwickelt, das auf prplOS, prplMesh, gemeinsamen APIs und Anwendungslebenszyklusmanagement aufbaut.
Die öffentlichen Aufzeichnungen sind dort am stärksten, wo die Foundation die Nachweise kontrolliert. Ihre Rechtsform, Mitgliedspreise, Projektbeschreibungen und Zertifizierungsaufzeichnungen sind dokumentiert. Sie sind dünner, wo das Ergebnis von privaten Bereitstellungen abhängt: Wie viele Gateways nutzen den Stack in der Produktion, wie viel Ingenieursarbeit sparen gemeinsame APIs, was kostet der Wechsel zwischen Anbietern und wie verhalten sich kundenspezifische Images über mehrere Release-Zyklen hinweg.
Diese Grenze definiert das Urteil. prpl ist mehr als eine Marketingkoalition; es unterhält ein substantielles technisches und institutionelles Programm. Es ist auch kein einziges integriertes Produkt, das anhand einer üblichen Kundenzahl oder Umsatzlinie beurteilt werden kann. Seine Wirkungen zeigen sich in Beschaffungsanforderungen, Lieferantenimplementierungen und Software, die in Geräten wiederverwendet wird, deren Kunden möglicherweise nie den Namen der Foundation sehen.
Drei Tests bleiben bestehen. Der erste ist, ob die Portabilität angesichts vertikaler Integration überlebt, da Chipsatzanbieter umfassendere Software-Stacks anbieten und Betreiber Cloud-Systeme aufbauen, die eigene Abhängigkeiten schaffen. Der zweite ist die Wartung: Der Stack benötigt fortlaufende Ingenieursarbeit über Upstream-Releases, Geräte und Testsysteme hinweg, während die öffentlichen Finanzlinks der Foundation mit 2022 enden. Der dritte ist der Nachweis durch Migration und nicht allein durch Zertifizierung.
Eine überzeugende Aufzeichnung würde zeigen, wie ein Dienst zwischen mehreren zertifizierten Gateway-Familien verschoben wird, wobei die Anpassungen, Leistungsunterschiede, der Upgrade-Pfad und die Fehlerbehandlung offengelegt werden. Dies würde den architektonischen Anspruch der Foundation in ein operationelles Ergebnis verwandeln.
Das Breitband-Gateway wird immer folgenreicher, während es schwer zu ersetzen bleibt. Es ist der Punkt, an dem Zugang, Wi-Fi, Sicherheit, Cloud-Management und Haushaltsanwendungen aufeinandertreffen. Die Antwort von prpl besteht darin, eine gemeinsame Plattform unterhalb des Anbieterwettbewerbs zu schaffen. Die Antwort wird glaubwürdig sein, wenn ein Betreiber einen Anbieter wechseln kann und dabei die Dienstarchitektur, die Daten und die Update-Hoheit intakt bleiben.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten