
Zusammenfassung
- Prosimo wurde 2019 gegründet und sammelte mindestens 55 Millionen US-Dollar in den Finanzierungsrunden Serie A (2021) und Serie B (2022); geprüfte Umsätze, Bewertungen oder ein Übernahmepreis wurden nicht offengelegt.
- AXI vereinte zentrale Absicht, Topologie und Analyse mit verteilten Edge-Instanzen, die Cloud-Assets erkennen, Anwendungen verbinden und Sicherheitsdienste einbinden, ohne ein physisches Backbone zu besitzen.
- Die im Juni 2024 angekündigte VM-Series-Integration ging dem Übergang von Prosimo zu Palo Alto Networks etwa im Februar 2025 voraus; kein Beleg nennt das genaue Übernahmedatum, den Preis oder eine aktuelle Produkt-Roadmap.
- Die Kontrolle bleibt zwischen Unternehmen, Orchestrierungssoftware, Cloud-Anbietern und Palo Alto Networks verteilt; die Portierbarkeit von Topologie, Daten, Richtlinien und Routing-Hoheit wird daher zur entscheidenden Prüfung für Kunden.
Das Unternehmen verschwand, bevor das Problem verschwand
Prosimo kann ab 2026 nicht mehr präzise als aktiver unabhängiger Anbieter dargestellt werden. Öffentliche Profile zeigen, dass Gründer und mehrere Mitarbeiter etwa im Februar 2025 zu Palo Alto Networks wechselten. Die Unternehmensidentität ist als „übernommen“ gekennzeichnet, und der frühere CTO Nehal Bhau schrieb später, die Technologie sei in Palo Alto Networks-Produkte integriert. Die Belege belegen den Kontrollwechsel und den anhaltenden technischen Wert, jedoch weder ein genaues Datum der Unterzeichnung oder des Vollzugs noch die rechtliche Form oder den Preis der Transaktion.
Diese Korrektur muss vorangestellt werden, da sie die Zeitform jeder produktbezogenen Behauptung ändert. AXI, Network Transit, App Transit, Application-driven Intelligent Results und Nebula waren dokumentierte Fähigkeiten von Prosimo während seiner unabhängigen Phase. Sie sollten nicht als separate, aktuell verkaufte Produkte dargestellt werden, solange Palo Alto Networks keine aktuelle Produkt- und Support-Roadmap veröffentlicht. Die historische Architektur kann nach der Übernahme als integrierter Code, gemeinsamer Dienst, Softwaremodul oder internes Engineering-Asset fortbestehen – diese Ergebnisse sind nicht gleichwertig.
Das Verschwinden der Marke macht das grundlegende Problem nicht obsolet. Unternehmen verteilen Workloads weiterhin über Amazon Web Services, Microsoft Azure, Google Cloud, private Rechenzentren, Colocation-Standorte, SaaS-Plattformen und remote Nutzer. Jede Umgebung hat eigene Pfade, Gateways, Endpunkte, Identitätskontrollen, Sicherheitsdienste, Quoten und Abrechnungsregeln. Ein Unternehmen mag die Konten besitzen, aber nicht die einheitliche Sicht darauf, wie eine Anfrage zwischen ihnen fließt. Die Bedeutung von Prosimo lag darin, diese Sicht zu beanspruchen.
Deshalb bildet die Übernahme das Rückgrat der Geschichte, nicht ihren Abschluss. Prosimo schuf eine cloudübergreifende Steuerungsebene, die Assets erkennen, Applikationskontext interpretieren und Verkehr durch Sicherheitsdienste leiten konnte. Palo Alto Networks agierte zunächst als technischer Partner, dessen VM-Series-Firewalls in diese Pfade eingebunden werden konnten, und wurde dann zum Eigentümer der Technologie. Die Grenze zwischen Routing-Orchestrierung und Deep Inspection verlagerte sich in eine einzige Cybersicherheitsplattform.
Multi-Cloud-Routing als Kampf um Kontext
Eine Routingtabelle kann beantworten, ob ein bestimmtes Präfix über einen bestimmten nächsten Hop erreichbar ist. Aber sie erklärt nicht, welche Anwendung der Nutzer erreichen wollte, ob der Anfordernde vertrauenswürdig ist, ob ein Inspektionsdienst den Verkehr sehen sollte, ob ein privater Endpunkt verfügbar ist, ob ein Cloud-Pfad teurer ist als ein anderer oder ob die Transaktion scheitert, nachdem das Paket ankommt. Multi-Cloud-Betrieb macht diese Fragen zu einem gemeinsamen Steuerungsproblem.
Die These von Prosimo lautete, dass Routing-Entscheidungen auf Informationen beruhen sollten, die über Layer-3-Erreichbarkeit hinausgehen. Seine Software sollte Cloud-Inventar, Netzwerkzustand, Applikationsidentität, Benutzeridentität, Risiko, Leistung und Transaktionsmetriken sammeln. Dieser breitere Kontext ermöglichte es, Richtlinien auszudrücken, z. B. eine bestimmte Applikation zu verbinden, ein Segment zu isolieren, einen Einstiegspunkt auszuwählen oder ausgewählten Verkehr durch eine Firewall zu leiten.
Der Mehrwert entstand nicht durch neue Glasfasern, sondern durch die Entscheidung, wie bestehende Pfade und Dienste zusammengefügt werden.
Dies erklärt die Verwendung des Begriffs „Application Experience Infrastructure“. Er stellte die Applikationsanforderung über die einzelne Netzwerkkomponente. Eine VPC, VNet, Subnetz, Transit-Hub oder Private Link wurde zum Element in einem Ende-zu-Ende-Pfad, nicht zum alleinigen Management-Objekt. Der Ansatz platzierte das Produkt gleichzeitig in mehreren Märkten: Cloud-Networking, Applikationsbereitstellung, Zero-Trust-Zugang, Netzwerk-Assurance, Kostenoptimierung und Einbindung von Sicherheitsdiensten.
Die Breite schuf Chancen und Unschärfe zugleich. Ein Produkt, das mehrere Teams betrifft, kann Koordinationsfehler beheben, die kein einzelnes Team besitzt. Es wird aber auch schwer zu bewerten, da Netzwerk-, Sicherheits-, Cloud-, Applikations- und Finanzteams unterschiedliche Erfolgsdefinitionen verwenden. Prosimo musste nachweisen, dass ein einziges cloudübergreifendes Modell den Betrieb verbessern konnte, ohne eine weitere privilegierte Schicht zu werden, deren Fehler alle Umgebungen treffen.
Was Prosimo war und was davon blieb
Prosimo war ein privates Unternehmen für Cloud-Networking-Software, 2019 gegründet und mit Sitz in der San Francisco Bay Area. Ramesh Prabagaran war Mitgründer und CEO, Nehal Bhau Mitgründer und CTO während der unabhängigen Phase. Öffentliche Aufzeichnungen nennen auch Linus Aranha und Pradeep Aragonda in Gründungs- oder leitenden Ingenieurspositionen; ihre exakten Titel sollten mit datierten Berufsbiografien verknüpft bleiben.
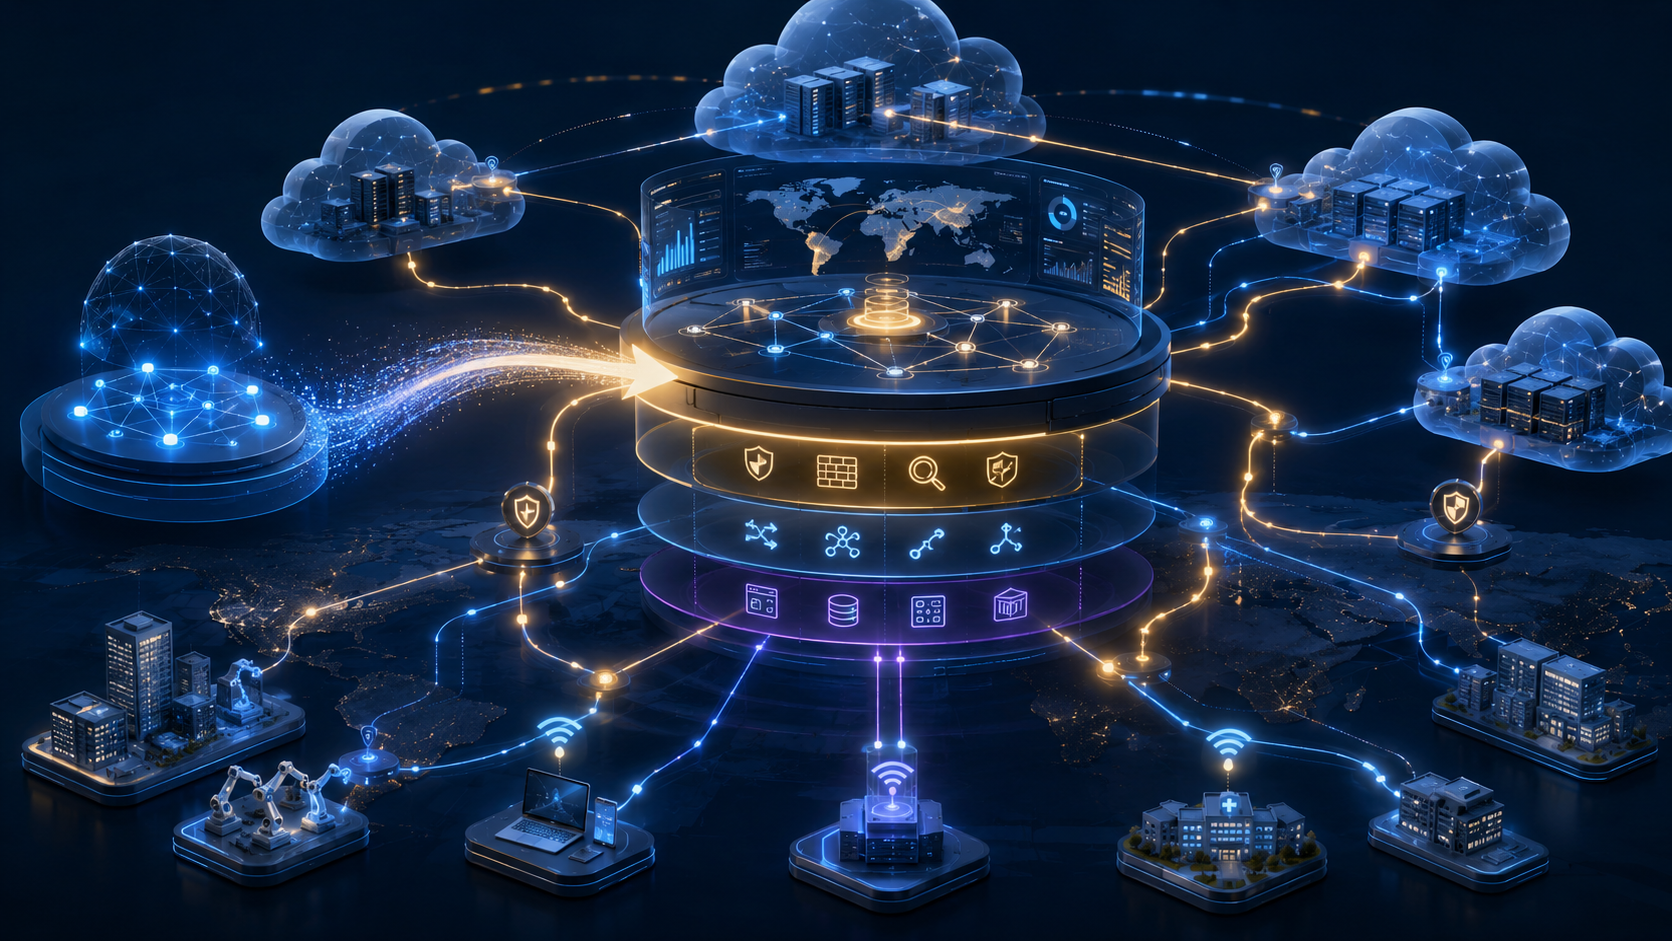
Die Hauptplattform war die Application eXperience Infrastructure (AXI). AXI nutzte eine zentrale Software-Schicht für Absicht, Topologie, Analyse und Orchestrierung sowie AXI Edge-Instanzen, die in Cloud-Regionen, Colocation-Umgebungen oder angrenzender On-Premises-Infrastruktur verteilt waren. Später wurde das Angebot als Full-Stack Cloud Transit gebündelt, wobei Network Transit und App Transit unterschiedliche Konnektivitätskategorien adressierten. AIR analysierte Metriken und lieferte operative Einblicke, während Nebula 2024 eine dialogorientierte Schnittstelle hinzufügte.
Prosimo war kein Cloud-Transitanbieter. Es besaß kein globales Glasfaser-Backbone, das alle Regionen verbindet. Der Pfad konnte Cloud-Backbones, das öffentliche Internet, direkte Leitungen, Colocation-Links oder Unternehmensnetze nutzen. Ebenso wenig war es ein Firewall-Hersteller im eigentlichen Sinne wie Palo Alto Networks. In der Integration von 2024 lag seine Rolle bei Erkennung, Segmentierung und Routing, während VM-Series die tiefe Sicherheitsinspektion übernahm.
Nach der Übernahme ist die sicherste Beschreibung „technologisches Erbe“. Die spätere Aussage zur Integration betont die Erkennung von Multi-Cloud-Assets und die beschleunigte Bereitstellung softwarebasierter Firewalls für die Inspektion von Inbound-, Outbound- und East-West-Verkehr. Dies belegt, dass bedeutende Komponenten von Prosimo erhalten blieben, nicht jedoch, dass der historische AXI-Katalog, seine kaufmännische Verpackung oder sein Kundensupportmodell unverändert fortgeführt werden.
Das Problem nach SD-WAN
Das Gründungsteam brachte Erfahrung in Wide-Area-Networking, Applikationsbereitstellung und Cloud-Architektur mit. Prosimo entstand zudem aus einem breiteren Ökosystem von Gründern und Ingenieuren mit Verbindung zu Viptela, dem Unternehmen, das softwaredefiniertes WAN als Unternehmenskategorie etablierte. Doch das nächste Problem war anders. SD-WAN vereinfacht den Filialzugang zu Netzwerken und Applikationen, schafft aber kein einheitliches Betriebsmodell innerhalb und zwischen mehreren Public Clouds.
Eine Multi-Cloud-Anwendung kann von einem Web-Endpunkt in einer Umgebung, einer Datenbank oder einem Managed Service in einer anderen, einem externen Identitätsanbieter, einer privaten Rechenzentrumsverbindung und Sicherheitsinspektion an ausgewählten Grenzen abhängen. Jede Abhängigkeit kann durch ein anderes natives Objekt repräsentiert werden. Das Netzwerkteam sieht Präfixe und Transit-Hubs, das Cloud-Team Konten und Ressourcenobjekte, der Applikationseigner Domänen und Transaktionen, das Sicherheitsteam Zonen und Inspektionsrichtlinien.
Prosimo setzte bei der Anforderung an, nicht beim Filialstandort. Die Frage war, wie ein Benutzer oder eine Workload unter annehmbarem Sicherheits-, Performance-, Verfügbarkeits- und Kostenniveau eine Applikation erreichen sollte. Dies wandelte das Routing-Thema von einem reinen Ziel-Präfix zu einer Transaktion mit Identitäts- und Applikationskontext. Es zwang die Plattform, weit mehr Informationen zu sammeln und zu pflegen als ein herkömmlicher Router.
Das Timing war günstig. AWS, Azure und Google Cloud erweiterten ihre nativen Transit- und Private-Connectivity-Dienste. Unternehmen konnten innerhalb jedes Anbieters ausgefeilte Netze aufbauen, aber APIs, Objekte und Richtlinienmodelle blieben proprietär. Die Chance von Prosimo bestand darin, diese Dienste zu orchestrieren, statt jeden Kunden zu zwingen, sie durch ein separates, eigenes Backbone zu ersetzen.
Von der Gründung 2019 zum allgemeinen Launch 2021
Prosimo wurde 2019 gegründet, gab seinen öffentlichen Launch jedoch erst am 6. April 2021 bekannt. General Catalyst führte eine 25-Millionen-Dollar Series-A-Runde zum Launch an. Der Investor beschrieb die Chance aus der Perspektive der Applikationsbereitstellung über Clouds hinweg – im Einklang mit dem Versuch der Gründer, eine Kategorie jenseits traditioneller Filialkonnektivität zu definieren.
Der Launch platzierte das Unternehmen in einem überfüllten Markt mit unscharfen Grenzen. Cloud-Anbieter erleichterten den Konsum eigener Netzwerkdienste. SD-WAN- und SASE-Anbieter dehnten Richtlinien in Cloud-Umgebungen aus. Applikationsbereitsteller konnten Anfragen optimieren, während Netzwerksicherheitsfirmen sie inspizieren konnten. Das Argument von Prosimo beruhte darauf, diese Funktionen in einer Cloud-nativen Architektur zu vereinen, ohne zu behaupten, jedes bestehende System zu ersetzen.
Das Funding gab dem Unternehmen Raum, Integrationen, Software-Edges, Analysen, kaufmännische Strukturen und Partnerbeziehungen aufzubauen. Es bewies jedoch weder Produkt-Markt-Fit noch Umsatzgröße oder nachhaltige Differenzierung. Die vorgelegten Belege enthalten keine geprüften Umsätze, ARR, Kundenzahlen oder Bewertungen. Die Funding-Historie zeigt Investorenvertrauen in eine These, nicht das vollständige operative Bild.
2022 schloss Prosimo eine 30-Millionen-Dollar Series-B-Runde ab, die als überzeichnet beschrieben wurde. Die Summe der beiden klar abgrenzbaren Runden ergibt mindestens 55 Millionen US-Dollar. Manche Datenbanken zeigen höhere Summen, wenn sie Ankündigungen oder verwandte Einträge duplizieren; diese Aggregate sollten nicht genutzt werden, ohne die zugrunde liegenden Ereignisse abzugleichen.
AXI platzierte Richtlinien oberhalb der Clouds und die Ausführung nahe den Workloads
Die AXI-Architektur teilte die Arbeit zwischen einer zentralen Steuerungs- und Analyseebene und verteilten Software-Edges auf. Die zentrale Ebene hielt die Applikations- und Netzintention, erkannte Assets, erstellte Topologien, verband Identitäten, analysierte Metriken und orchestrierte Änderungen. Die AXI Edges wurden nahe Workloads oder Benutzern platziert, um Richtlinien durchzusetzen, ohne jeden Pfad zu einem entfernten physischen Hub zurückleiten zu müssen.
Diese Trennung ähnelt anderen SDN-Systemen, doch die Objekte waren Cloud-nativ und anwendungsbewusst. Der Controller brauchte Zugriff auf Cloud-Konten und APIs, das Edge musste sich mit nativen Transitdiensten, Workload-Netzen und privaten oder externen Pfaden verbinden. Die Autorität der Plattform ergab sich aus der Kombination zweier Sichten: einer cloudübergreifenden Absicht und einer lokalen Durchsetzung nahe dem relevanten Verkehr.
Die Architektur schuf auch eine praktische Grenze für die Bereitstellung. Jedes Edge verbrauchte Cloud-Ressourcen, benötigte ein Hochverfügbarkeitsdesign und musste aktualisiert, überwacht und abgesichert werden. Die Steuerungsebene benötigte ausreichend privilegierte Zugangsdaten, um Assets zu erkennen und den Netzwerkzustand zu ändern. Das Unternehmen erhielt einen gemeinsamen Workflow, fügte jedoch ein neues Verwaltungssystem hinzu, dessen Verfügbarkeit und Gesundheit produktiven Zugang beeinflussten.
Prosimo verwendete gelegentlich den Begriff „selbstfahrendes Cloud-Networking“. Die Belege stützen Automatisierung, Empfehlungen und API-gesteuerte Orchestrierung, nicht jedoch ein Netzwerk, das unabhängig von menschlicher Richtlinie, Cloud-Diensten oder dem zugrunde liegenden Transport funktioniert. Betreiber legten weiterhin die Absicht fest, genehmigten Zugriffe, behoben Ausnahmen und trugen die Ergebnisverantwortung.
Das AXI Edge war eine Standortentscheidung, keine generische VM
Ein AXI Edge konnte in einer Cloud-VPC, VNet, einer Colocation-Umgebung oder angrenzender Infrastruktur bereitgestellt werden. Die technische AWS-Dokumentation zeigte eine Edge-VPC, die über Transit Gateway mit Workload-Netzen verbunden war, mit der Option, eine Firewall in die Kette einzufügen und Zugriffe von Remotenutzern oder On-Premises-Standorten zu ermöglichen. Das Design platzierte den Prosimo-Durchsetzungspunkt innerhalb der Cloud-Topologie, nicht an einem entfernten Unternehmensperimeter.
Der Standort beeinflusste mehr als nur die Latenz. Er bestimmte, wo Verkehr die Richtliniendomäne betritt, welches Cloud-Backbone oder welchen Internetpfad er nutzt, wo Verschlüsselung und Inspektion stattfinden und welche Metriken die Plattform sammeln kann. Ein falsch platziertes Edge kann zu Umwegen oder Kosten führen, während ein günstig platziertes Edge den Pfad verkürzt oder den Verkehr nah an der Workload hält.
Die verteilte Bereitstellung erhöhte die Zahl der zu verwaltenden Fehlerdomänen. Kapazität, Softwareversionen, das Design von Cloud-Availability-Zones, Pfadnähe und Zugriffsberechtigungen konnten je nach Region variieren. Hochverfügbarkeit erforderte mehr als den Betrieb von zwei Instanzen; Controller, Routing-Tabellen, Sicherheitsdienste und Rückpfade mussten sich auf den Failover-Zustand einigen.
Das Edge war daher Teil eines umfassenderen Betriebssystems. Sein Wert hing davon ab, dass Asset-Erkennung, Topologie, Richtlinien und Analysen konsistent mit der umgebenden Cloud-Umgebung blieben. Es als eigenständige virtuelle Appliance zu betrachten, verfehlt die Architektur, die Prosimo zu verkaufen versuchte.
Das Transport-Layer gehörte immer jemand anderem
Prosimo orchestrierte den Transport, besaß aber nicht den physischen Pfad. Der Applikationspfad konnte das Backbone von AWS oder eines anderen Cloud-Anbieters, eine öffentliche Internetverbindung, Direct Connect oder ExpressRoute, einen Colocation-Dienst, eine Carrier-Leitung oder ein Unternehmensnetz nutzen. Die Plattform konnte unter den verfügbaren Optionen auswählen und koordinieren, konnte aber nicht die Latenz, Paketverluste, Fehlerdomänen oder Preisregeln beseitigen, die diese Instanzen verursachen.
Diese Grenze ist wichtig, um Leistungsversprechen zu bewerten. Der Controller mag einen besseren überwachten Pfad wählen oder den Eintrittspunkt näher zum Benutzer verschieben. Er kann jedoch nicht garantieren, dass kein Carrier ausfällt, eine Cloud-Region verfügbar bleibt oder eine externe Abhängigkeit schnell reagiert. Die Applikationserfahrung umfasst auch DNS, Serververarbeitung, Speicher, Browserverhalten und Drittdienste, die außerhalb der vollständigen Kontrolle des Controllers liegen.
Das Fehlen eines eigenen Backbones war nicht nur eine Schwäche. Es erlaubte Prosimo, bereits gekaufte Infrastruktur der Unternehmen zu nutzen und von den Investitionen der Cloud-Anbieter zu profitieren. Es konnte Regionen erreichen, ohne Glasfasern zu verlegen, und native Systeme wie AWS Cloud WAN orchestrieren. Der Preis war die Abhängigkeit von der Stabilität der APIs, Service-Quoten, kommerziellen Bedingungen und der Semantik jedes Anbieters.
Daher war der Anspruch der Plattform operative Kontrolle, nicht physisches Eigentum. Sie versuchte, heterogene Transport-Layer als verwaltetes System funktionieren zu lassen und gleichzeitig deren native Vorteile zu erhalten. Ob diese Abstraktion den Lock-in reduziert oder lediglich verschiebt, hängt von der Portabilität der Richtlinien, der Topologie und der Edge-Bereitstellung ab.
Network Transit adressierte Erreichbarkeit zwischen Netzwerkobjekten
Network Transit fokussierte sich auf VPCs, VNets, Subnetze, Regionen, Standorte und Segmente. Es orchestrierte Transitdienste und native Cloud-Pfade, sodass Teams Konnektivität über einen gemeinsamen Workflow aufbauen konnten, statt jeden Anbieter separat zu konfigurieren. Es bediente die traditionelle Netzwerkanforderung: Ein Quell-Präfix oder -Segment muss über einen erlaubten Pfad ein Ziel erreichen.
Dies behauptete nicht, dass Cloud-Unterschiede verschwunden seien. AWS, Azure und Google Cloud bieten verschiedene Objekte, Quoten und Routing-Verhalten. Überlappende Adressräume, asymmetrische Pfade, private Endpunkte und anbieterspezifische Service-Grenzen erforderten weiterhin Ingenieursarbeit. Prosimo konnte gängige Vorgänge vereinheitlichen und Beziehungen aufzeigen, aber die zugrunde liegenden Systeme behielten ihre Eigenheiten.
Network Transit trug auch die Segmentierung. Routing-Domänen und Richtlinien konnten Umgebungen isolieren oder Zugriffe einschränken. Der Controller musste verstehen, wo sich ein Segment cloudübergreifend befindet und wie native Objekte die Grenze durchsetzen. Eine einmal gesetzte Richtlinie konnte sich in mehrere anbieterspezifische Änderungen übersetzen.
Der Vorteil war eine einheitliche Intent-Oberfläche. Das Risiko lag in der Übersetzung. Wenn die gemeinsame Richtlinie vom tatsächlichen Cloud-Status entkoppelt war, könnte das Unternehmen glauben, ein Segment sei geschützt, während der Anbieterstatus das Gegenteil anzeigt. Abgleich, Audit und explizite Fehlerberichterstattung waren daher ebenso wichtig wie der initiale Provisionierungs-Workflow.
App Transit machte die Applikation zum Routing-Objekt
App Transit erweiterte das Modell über Subnetze hinaus. Es konnte Applikationsdomäne, Identität, Anfrageart, Transaktionsgesundheit, Risiko und Leistung nutzen, um zu entscheiden, wie ein Benutzer oder eine Workload einen Dienst erreicht. Dies war Prosimo's deutlichster Versuch, seine Plattform von einem traditionellen Cloud-Router abzuheben.
Applikationssicht war hilfreich, da moderne Dienste nicht immer sauber statischen Adressen entsprechen. Managed-Plattformen, SaaS-Endpunkte und verteilte Komponenten können sich ändern, während die Applikationsidentität aussagekräftig bleibt. Eine Richtlinie, die sich auf Dienst oder Benutzer bezieht, kann länger Bestand haben als eine Regel, die allein auf Adressen und Ports beruht.
Das Modell benötigte präzise Erkennung. Der Controller musste wissen, welche Domänen und Endpunkte zu einer Applikation gehören, welche Abhängigkeiten bestehen und welchen Identitätsansprüchen vertraut wird. Eine veraltete Zuordnung könnte eine Anfrage über den falschen Pfad senden oder eine falsche Sicherheitsregel anwenden. Die Applikationsabstraktion beseitigte nicht die Notwendigkeit, den Netzwerkstatus zu verstehen; sie legte eine weitere semantische Schicht darüber.
Die Kombination von Network Transit und App Transit erkannte an, dass in Unternehmen zwei Welten existieren. Legacy-Systeme, private Netze und IP-basierte Kontrollen bleiben bestehen, während neuere Applikationen auf Domänen, Identitäten und Managed Services setzen. Full-Stack Cloud Transit war der Produktname, um beide Modelle gemeinsam zu betreiben, statt das eine durch das andere zu ersetzen.
Identität erweiterte die Routing-Entscheidung und die Vertrauensgrenze
Applikationsbewusster Zugang erforderte Identitätsintegration. Die Plattform konnte Benutzer- oder Workload-Kontext nutzen, um zu entscheiden, ob eine Verbindung hergestellt wird und wie. Dies unterstützte Zero-Trust-ähnliche Richtlinien, bei denen der Standort allein kein ausreichender Berechtigungsnachweis ist.
Identität erhöhte die Präzision, schuf aber eine weitere Abhängigkeit. Die Pfad- oder Applikationsrichtlinie hing nun vom Identitätsanbieter, seinen Claims, dem Sitzungsstatus und Gruppendaten ab. Ein Pfad konnte scheitern, weil die Authentifizierung nicht verfügbar war oder ein Attribut sich änderte – selbst wenn Router und Edges intakt waren. Die Fehlersuche musste die Grenze zwischen Netzwerk- und Identitätsbetrieb überschreiten.
Der Controller wurde zudem zum Fokuspunkt für sensiblen Kontext. Er konnte Topologie, Applikationsbeziehungen, Benutzerattribute, Risikosignale und Richtlinienergebnisse vorhalten. Dies verbesserte Diagnose und Optimierung, erhöhte aber die Konsequenzen eines unberechtigten Zugriffs. Least-Privilege, Aufbewahrung, Audit und Aufgabentrennung waren daher architektonische Anforderungen, keine nachträglichen Verwaltungsergänzungen.
Der Ansatz von Prosimo illustriert einen breiteren Infrastrukturwandel. Routing- und Zugriffsrichtlinien hängen zunehmend von Identität und Applikationssemantik ab. Je mehr Kontext die Plattform sieht, desto nützlicher ihre Entscheidungen, desto strenger muss aber auch ihre Governance sein.
Asset-Erkennung schuf den Graphen, auf dem jede spätere Entscheidung beruhte
Ein cloudübergreifender Controller kann nicht verwalten, was er nicht sieht. Prosimo entwickelte Cloud-Asset-Erkennung und Karten, die VPCs, VNets, Subnetze, Applikationen, Konnektivität und Sicherheitsbeziehungen abbilden. Diese Einsichten unterstützten das Onboarding, das Design, die Fehlersuche und Richtlinien.
Die Erkennung war strategisch wichtig, da sich Cloud-Umgebungen außerhalb zentraler Netzwerk-Workflows verändern. Applikationsteams können mit eigener Automatisierung Konten, Netze, Endpunkte und verwaltete Dienste erstellen. Manuelle Diagramme veralten. Ein API-gestütztes Inventar könnte aktuellere Karten liefern, aber seine Vollständigkeit hängt von Kontenabdeckung, Berechtigungen, Analyselogik und Anbieter-APIs ab.
Die Karte war nicht nur Dokumentation. Sie war die Datenstruktur, aus der Routing-, Segmentierungs-, Diensteketten- und Optimierungsentscheidungen berechnet wurden. Fehlt ein Asset oder eine Abhängigkeit, kann jedes darauf basierende Ergebnis falsch sein. Daher brauchte die Topologie eine klare Herkunft: wann erfasst, von welchem Konto, welche Regionen abgedeckt, ob Anfragen fehlschlugen.
Diese Karte hilft auch, die Übernahme zu erklären. Palo Alto Networks kann Sicherheitswert schaffen, wenn es weiß, wo Workloads liegen und wie der Verkehr fließt. Ein System, das Assets erkennt und Pfade ändert, verkürzt die Distanz zwischen dem Kauf einer softwarebasierten Firewall und deren Platzierung am richtigen Ort. Die spätere Aussage von Bhau hob genau die Asset-Erkennung und die beschleunigte Firewall-Bereitstellung hervor.
AIR verwandelte Edge-Metriken in operative Empfehlungen
Application-driven Intelligent Results (AIR) analysierte die von den AXI Edges gesammelten Metriken. Die AWS-Dokumentation beschrieb RTT-Sicht, Verarbeitungszeit, Applikationsantwortzeit, Transaktionsart, Risiko und Richtlinienergebnisse. Die Plattform konnte Nutzer-, Netzwerk- und Applikationsbeobachtungen verknüpfen, anstatt isolierte Gerätezähler anzuzeigen.
Diese Verknüpfung adressierte ein vertrautes Betriebsproblem. Eine langsame Transaktion konnte ihre Ursache im Benutzerpfad, Edge, Cloud-Backbone, Sicherheitsdienst oder der Applikation selbst haben. Schichtübergreifende Einsicht konnte die Suche schneller eingrenzen als separate Dashboards und Empfehlungen zu Pfad, Standort, Risiko und Kosten unterstützen.
Die Qualität der Empfehlung hing von der Metrikabdeckung und dem Interpretationsmodell ab. Das Edge sah nur den Verkehr, der es passierte. Externe Applikationsabhängigkeiten und anbieterinterne Zustände blieben möglicherweise unsichtbar. Eine Richtungsempfehlung konnte nützlich sein, ohne die Ursache zu beweisen.
Metriken hatten auch Governance-Wert. Historische Beobachtungen konnten helfen zu erklären, warum sich ein Pfad oder eine Richtlinie geändert hatte. Sie konnten zudem sensible Applikationsnutzung und Benutzerverhalten offenlegen. Das öffentlich verfügbare Material beschreibt die Aufbewahrung oder Data Governance nach der Übernahme nicht vollständig, daher bleiben diese Fragen Teil der Kunden-Due-Diligence.
AWS lieferte die klarste dokumentierte Umsetzung
Die Arbeit von Prosimo mit AWS produzierte den stärksten öffentlichen technischen Nachweis. Das Unternehmen integrierte sich mit AWS Transit Gateway, Cloud WAN, PrivateLink und dem Marketplace-Bereitstellungspfad für Containers Anywhere. AWS veröffentlichte eine Erläuterung zur Platzierung des AXI Edge, zum Applikations-Onboarding, zur Identität, Sicherheit und Optimierung.
AWS Cloud WAN war besonders bedeutsam. Es bot ein natives Cloud-Backbone und einen Segmentierungsdienst, den Prosimo orchestrieren konnte, statt ihn zu ersetzen. Die Anordnung zeigte das kollaborative Produktmodell: AWS besaß das native Netz und die globale Infrastruktur, Prosimo lieferte die cloudübergreifende Intent, den Applikationskontext, die Software-Edges und die Analyse.
Der Marketplace-Pfad vereinfachte den ersten Bereitstellungsschritt, indem er AXI-Edge-Pakete in einem autorisierten Kanal anbot. Er eliminierte jedoch nicht die nachgelagerte Arbeit zu Konto-Berechtigungen, Pfaddesign, Hochverfügbarkeit, Kapazität und Betrieb. Zero-Day-Automatisierung kann Installationsreibung reduzieren, während das langfristige Steuerungsproblem bestehen bleibt.
Ein namentlicher Verweis auf Flexport in den Unternehmensmaterialien illustrierte den AWS-Cloud-WAN-Anwendungsfall. Dies ist ein Beleg dafür, dass ein Firmenkunde bereit war, die Architektur zu unterstützen – keine unabhängige Prüfung des Bereitstellungsumfangs, der Einsparungen oder der Verfügbarkeit. Kundenaussagen sollten daher als Übernahmebeispiele dienen, nicht als allgemeiner Leistungsnachweis.
Azure und Google Cloud vervollständigten den Multi-Cloud-Anspruch
Prosimo unterstützte ebenfalls Microsoft Azure und Google Cloud. Die Materialien beschrieben Orchestrierung rund um Azure Virtual WAN, Google-Cloud-Netzwerke und private Dienstobjekte. Ziel war ein einheitliches Betriebsmodell, während das native Netz jedes Anbieters erhalten blieb.
Die Existenz von Support beweist keine Fähigkeitsparität zwischen den Anbietern. Cloud-APIs reifen unterschiedlich schnell, und ähnliche Produktnamen können unterschiedliche Semantik verbergen. Ein Pfad, ein Segment, ein privater Endpunkt oder eine Diensteinbindung mag anbieterspezifische Behandlung erfordern. Die vorgelegten Belege rekonstruieren keine Feature-Matrix für jede Region und Version.
Daher ist die Multi-Cloud-Abstraktion besser als Übersetzungssystem zu verstehen. Es kann Intent und gemeinsame Workflows vereinheitlichen, muss aber die für Sicherheit, Kosten und Ausfälle relevanten Details bewahren. Die Plattform wird dann gefährlich, wenn die Oberfläche einheitlich erscheint, während Implementierungsunterschiede vor den Betreibern verborgen bleiben.
Dasselbe gilt nach der Übernahme. Palo Alto Networks mag den gemeinsamen Graphen für die Sicherheitspositionierung nutzen, aber die Cloud-Anbieter kontrollieren weiterhin die nativen Objekte, die den Pfad implementieren. Der Besitz der Orchestrierungsebene begründet keinen Besitz am Cloud-Transport.
Das Produkt wuchs von Konnektivität zum Lebenszyklus
Bis 2023 beschrieb Prosimo Workflows zum Entwerfen, Bauen, Fehlersuchen und Verwalten von Multi-Cloud-Netzen. Das Produkt ging über das Erstellen von Tunneln oder Gateways hinaus. Asset-Erkennung unterstützte das Design, Orchestrierung schuf Konnektivität, Karten und Metriken halfen bei der Fehlersuche, Richtlinien und historischer Zustand unterstützten das laufende Management.
Der Lebenszyklus-Rahmen erweiterte den kommerziellen Käufer. Ein Netzwerkingenieur konnte Topologie und Pfadanalyse nutzen; das Cloud-Plattform-Team konnte Konten und Dienste integrieren; das Sicherheitsteam konnte Segmentierung und Inspektion prüfen; das Migrationsteam Änderungen planen; das FinOps-Team Pfad- und Egress-Kostenauswirkungen untersuchen. Der Wert der Plattform stieg, wenn mehrere Gruppen dieselbe Karte nutzten.
Eine gemeinsame Datenbasis kann auch Governance-Konflikte erzeugen. Eine zentrale Plattform könnte aufdecken, dass die Konfiguration eines Cloud-Teams von der Unternehmensrichtlinie abweicht. Das Unternehmen muss entscheiden, welches System die Referenz ist und wer Korrekturen freigibt. Die Software allein kann diese organisatorische Frage nicht lösen.
Die Lebenszyklus-Story erhöhte auch die Wechselkosten. Wenn der Controller die Karte von Assets, Richtlinien, Metriken, Edge-Standorten und Automatisierungsintegrationen hält, erfordert ein Ersatz mehr als das Umpatchen eines Links. Der Kunde muss das Betriebsmodell exportieren oder neu aufbauen. Prosimo verkaufte die Verringerung der Cloud-Zersplitterung und schuf gleichzeitig das Potenzial einer Controller-Abhängigkeit.
Segmentierung erstreckte sich von Netzwerkzugang zur Applikationsrichtlinie
Prosimo bot Segmentierung von Layer 3 bis Layer 7. Auf Netzwerkebene definierten Routing-Domänen und Segmente, welche Netze oder Standorte verbunden werden durften. Auf höheren Schichten bestimmten Applikationsidentität, Benutzerkontext und Transaktionsmerkmale die Regeln.
Das mehrschichtige Modell konnte die Lücke zwischen einer Netzwerkzone und einer Applikationsrichtlinie verringern. Ein Geschäftsdienst konnte erlaubt werden, während breite Netzwerkzugriffe blockiert blieben. Umgekehrt konnte ein erreichbarer Pfad verweigert werden, weil die Identität oder der Anwendungskontext nicht passte.
Dies machte Prosimo nicht zu einer vollwertigen Next-Gen-Firewall. Die Integration von 2024 trennte die Zuständigkeiten: Prosimo orchestrierte Pfade, Segmentierung und Diensteinbindung; VM-Series führte die tiefe Inspektion durch. Die Unterscheidung ist wichtig, da Richtlinien-Routing und Sicherheitsdurchsetzung auf unterschiedliche Weise scheitern.
Ein Segment ist nur wirksam, wenn alle relevanten Pfade abgebildet sind. Ein unbekannter Pfad, eine native Cloud-Ausnahme oder eine fehlerhafte Diensteinbindung kann die beabsichtigte Kontrolle umgehen. Assurance erfordert daher den Abgleich der deklarierten Richtlinie mit dem Anbieterstatus und dem beobachteten Verkehr, nicht nur das Vertrauen in die Controller-Konfigurationsoberfläche.
Diensteinbindung verband Pfad-Kontrolle mit Firewall-Ökonomie
Cloud-Sicherheitsdesign muss entscheiden, wo Inspektion stattfindet. Zentrale Firewalls können Richtlinien vereinfachen und die Gerätezahl reduzieren, aber sie können Umwege schaffen, Konzentration und Kapazitätsengpässe verursachen. Verteilte Firewalls bleiben näher an den Workloads und verringern Pfadverzerrungen, vervielfachen aber Bereitstellung, Lizenzierung, Upgrade und Richtlinienbetrieb.
Prosimo unterstützte beide Muster mittels VM-Series-Integration. Eine Richtlinie konnte ausgewählten Verkehr über einen zentralen Inspektionspunkt oder über verteilte Firewalls innerhalb der Applikations-VPCs leiten. Der Controller aktualisierte die umgebenden Pfade, während Palo Alto Networks die Inspektionsfunktion bereitstellte.
Die Architektur machte die Pfad-Orchestrierung kommerziell wertvoll für einen Sicherheitsanbieter. Eine softwarebasierte Firewall schützt keinen Verkehr, der sie nicht erreicht. Erkennung, Positionierung und Pfad-Updates verringern die Reibung zwischen dem Kauf einer Sicherheitsfähigkeit und ihrer Einfügung in einen Live-Pfad. Dies ist ein plausibles strategisches Motiv für Palo Alto Networks, die Prosimo-Technologie zu absorbieren.
Sie erweiterte auch den Impact-Bereich des Controllers. Eine falsche Richtlinie könnte die Inspektion umgehen, eine Schleife erzeugen, asymmetrisches Routing verursachen oder eine Applikation unterbrechen. Health-Checks, schrittweise Einführung, Simulation, Audit und Rollback sind erforderlich, da ein Fehler in der Diensteinbindung gleichzeitig ein Netzwerk- und ein Sicherheitsvorfall ist.
Die Partnerschaft von 2024 sollte nicht auf das Übernahmedatum verlagert werden
Prosimo und Palo Alto Networks kündigten die VM-Series-Integration am 12. Juni 2024 an. Die Ankündigung beschrieb eine gemeinsame technische und kommerzielle Lösung, nicht den Erwerb von Prosimo durch Palo Alto Networks. Die Ankündigung als Eigentumsnachweis zu behandeln, würde zwei getrennte Ereignisse verschmelzen.
Dennoch baute die Partnerschaft eine Brücke. Prosimo konnte zeigen, wie sein Pfad- und Richtliniensystem die cloudübergreifende VM-Series-Bereitstellung erleichtert. Palo Alto Networks konnte die Technologie in einer realen Integration bewerten, bevor der spätere organisatorische Übergang erfolgte. Die öffentlichen Belege beschreiben den Übernahmeprozess nicht; die Behauptung, die Partnerschaft sei formell als Vorstufe konzipiert, bleibt Spekulation.
Anfang 2025 änderten sich die Profile der Gründer und Mitarbeiter. Die Unternehmensseite erhielt später das Label „übernommen“. Ende 2025 erklärte Bhau, die Technologie sei vollständig in Palo Alto Networks-Produkte integriert. Zusammengenommen stützen diese Aufzeichnungen das Übernahmeergebnis, lassen den rechtlichen Mechanismus aber offen.
Diese Abfolge ist für redaktionelle Genauigkeit und für Kunden relevant. Eine Partnerschaft impliziert zwei Anbieter, Support-Strukturen und einen bekannten Integrationsfokus. Eine Übernahme kann Roadmap, Daten, Verträge und Kontrollbefugnisse in ein einzelnes Unternehmen verschieben. Der Übergang verändert mehr als den Namen, selbst wenn der technische Pfad anfangs ähnlich erscheint.
Nebula verwandelte die topologische Karte in eine dialogorientierte Oberfläche
Prosimo führte Nebula im Februar 2024 als Teil der AI Suite für Multi-Cloud-Networking ein. Der Assistent sollte Fragen zu Netzwerkkonnektivität, Kosten, Pfadgesundheit, Sicherheitsrichtlinienverstößen und anderen im Plattform-Graph und Metriken abgebildeten Zuständen in natürlicher Sprache beantworten.
Der nützliche Vermögenswert war nicht nur die Sprachoberfläche, sondern der darunter liegende strukturierte, cloudübergreifende Kontext. Ein generisches Modell kann keinen privaten Pfad oder ein Segment diagnostizieren, das es nicht sieht. Nebula konnte auf das Asset-Inventar, die Topologie, Richtlinien und Beobachtungen aufbauen, die Prosimo bereits sammelte. Dies machte die vorherige Investition in einen gemeinsamen Graphen für AIOps relevant.
Dialogorientierter Zugang kann komplexe Daten mehr Betreibern zugänglich machen. Er kann falsches Vertrauen schaffen, wenn die Antwort eine nicht belegte Grundlage weglässt, die Frage missversteht oder eine Empfehlung als genehmigte Handlung behandelt. Riskante Änderungen erfordern weiterhin deterministische Kontrollen, Berechtigungsgrenzen und menschliche Überprüfung.
Prosimo nannte potenzielle Vorteile wie eine Reduktion der MTTR um 60–80 % und eine Senkung der Cloud-Netzkosten um mehr als 60 %. Dies waren unternehmenseigene Behauptungen in einer Produktankündigung. Die Belege liefern keine unabhängige Methodik oder Kunden-Baselines, die deren allgemeine Anwendbarkeit belegen. Sie können als von Prosimo vorgeschlagene Vorteile zitiert werden, nicht als gemessene Markttatsache.
KI-Workloads waren ein neuer Anwendungsfall, kein neuer Marktbeleg
Dieselbe Ankündigung von 2024 positionierte die Prosimo-Architektur im Kontext von KI-Workloads. Verteilte Systeme könnten dedizierten Datenzugang, Konnektivität zwischen Clouds und Rechenzentren, Compliance-Kontrollen und applikationsgerechtes Routing benötigen. Diese Anforderungen waren mit dem bestehenden Asset-, Richtlinien- und Pfadmodell kompatibel.
Der Name änderte nicht das Transport-Layer. Prosimo blieb auf Cloud-Netze, Carrier und Kundeninfrastruktur angewiesen und bot keine GPU-Rechenleistung oder Modellentwicklungssoftware. Seine potenzielle Rolle war die Konnektivitäts- und Sicherheitsschicht rund um verteilte Daten und Dienste.
Die KI-Positionierung war strategisch sinnvoll, da der Wert einer cloudübergreifenden Topologie mit zunehmend verteilten Daten und Diensten steigt. Sie war aber auch eine Marketingkategorie, die kurz vor dem Ende des unabhängigen Betriebs des Unternehmens eingeführt wurde. Die Belege zeigen keinen separaten KI-Produktumsatz, keine namentlich benannten Produktionsbereitstellungen und keine geprüften Workload-Ergebnisse.
Der bleibende Punkt ist, dass Multi-Cloud-Metriken zu einer Eingabe für maschinengestützte Betriebsabläufe werden können. Die offene Frage ist, ob Palo Alto Networks diesen Kontext beibehalten hat und wie es die Fähigkeit anbietet. Die öffentlichen Belege zum Stichtag geben keine vollständige Antwort.
Das kommerzielle Modell verkaufte Software auf Infrastruktur, die es nicht besaß
Das unabhängige Geschäft von Prosimo bestand aus Software-Abonnements und Dienstleistungen, nicht aus einem Carrier-Modell. Kunden stellten AXI Edges in ihren Umgebungen bereit und verbanden Cloud-Konten mit der Steuerungsebene. Der Umsatz beruhte wahrscheinlich auf Lizenzen oder Subskriptionen, Support, professionellen Dienstleistungen und Kanälen, doch genaue Preise und Vertragskennzahlen wurden in den vorgelegten Belegen nicht veröffentlicht.
Das Modell konnte skalieren, ohne Glasfasern zu besitzen. Eine einzige Software-Plattform orchestrierte viele Regionen und mehrere Kundenumgebungen. Die Gesamtökonomie kann jedoch nicht allein aus der Architektur abgeleitet werden. Die Pflege von Anbieter-APIs, Edge-Lebenszyklen, Sicherheitsintegrationen und Unternehmensbereitstellungen kann teuer sein, während der Kunde die von den Edges verbrauchten Cloud-Ressourcen direkt bezahlt.
Prosimo nutzte Cloud-Marktplätze, Integrationspartner, Vertriebskanäle und namentliche Kundenreferenzen, um Unternehmen zu erreichen. Diese Beziehungen sind nicht gleichwertig. Ein Marktplatz-Eintrag belegt einen Kauf- und Bereitstellungsweg. Eine technische Integration zeigt, dass zwei Systeme unter bestimmten Bedingungen zusammenarbeiten können. Eine Kundenreferenz bietet eine einzelne Aussage. Keiner dieser Punkte beweist für sich die Anzahl zahlender Kunden oder wiederkehrenden Umsatzes.
Die Breite des Unternehmens mag den Vertriebskomplex erhöht haben. Netzwerk-, Sicherheits-, Cloud- und Applikationsteams konnten profitieren, während die Budgetverantwortung unklar blieb. Das Produkt benötigte einen Käufer, der bereit war, eine gemeinsame Steuerungsebene zu finanzieren, anstatt jede Cloud und jedes Team getrennt arbeiten zu lassen.
Partner, Kunden und Investoren besetzten unterschiedliche Positionen
Amazon Web Services war gleichzeitig Infrastrukturanbieter, Integrationspartner und Marktzugangspartner. Azure und Google Cloud waren unterstützte Umgebungen. Identitätsanbieter lieferten Authentifizierungskontext, Firewall-Anbieter die Inspektion, Colocation- und Carrier-Firmen konnten Edges hosten oder verbinden, und Channel-Partner konnten Bereitstellung und Betrieb gestalten.
Flexport erschien als namentliche Kundenreferenz im AWS-Cloud-WAN-Material. Die Referenz belegt institutionelles Interesse an der Architektur, offenbart aber nicht den gesamten Umfang, die Dauer oder den kommerziellen Wert der Bereitstellung. Sie darf nicht als Ersatz für die Kenntnis der gesamten Kundenbasis verwendet werden.
General Catalyst führte die Series A und nahm aus der Investorenposition an der Governance teil. Mit WRVI oder Celesta verbundene Investoren tauchten in Unternehmensmaterialien auf, spätere Texte deuteten zusätzliche prominente Namen an, darunter einen mit BlackRock assoziierten – ohne die genaue Investment-Entität zu klären. Die Aufzeichnungen stützen eine stark vernetzte Fundraising-Basis, nicht aber eine vollständige Eigentümerstruktur.
Palo Alto Networks nahm die wichtigste Beziehung ein. Es wechselte vom Sicherheitspartner 2024 zum Erwerber Anfang 2025. Die Abfolge zeigt, wie eine Ökosystem-Abhängigkeit zu einer Kontrollbeziehung wird, wenn eine Partei die Software-Schicht kauft, die den Pfad zu ihrem Produkt orchestriert.
Mindestens 55 Mio. Dollar eingesammelt, Exit-Ökonomie unbekannt
Die dokumentierte Finanzierungshistorie besteht aus 25 Mio. Dollar Series A im April 2021 und 30 Mio. Dollar Series B 2022. Die Summe beträgt mindestens 55 Mio. Dollar. Die Belege enthalten keine geprüfte Cap Table, Bewertung, Fremdkapitalstruktur oder spätere Runde.
Die Gegenleistung für die Übernahme wurde nicht bekannt gegeben und nicht unabhängig bestätigt. Ohne Preis lässt sich das Ergebnis nicht verantwortungsvoll als strategischer Aufschlag, begrenzter Technologiekauf, Acqui-Hire oder Notverkauf einstufen. Die fortgesetzte Integration spricht für technologischen Wert, offenbart aber keine Investoren- oder Gründerrendite.
Umsätze oder Marktkapitalisierung von Palo Alto Networks sollten Prosimo nach der Übernahme nicht zugeschrieben werden. Als das Startup als eigenständige Einheit verschwand, gab es keinen separaten Umsatz, Gewinn oder Kundenstamm mehr zur Analyse. Der größere Eigentümer mag die Technologie weiter verbreiten, macht aber deren eigene Ökonomie weniger sichtbar.
Das Fehlen einer formellen Übernahmeankündigung ist an sich bedeutsam. Kunden, Mitarbeiter und Forscher nutzen solche Ankündigungen normalerweise, um Zeitpunkt, Support und strategischen Grund festzustellen. Hier muss das Bild aus Berufsbiografien, der Seitenkennzeichnung und einer späteren Gründeraussage rekonstruiert werden. Dies reicht, um den Unternehmensstatus zu korrigieren, nicht aber, um Transaktionsdetails zu erfinden.
Wettbewerb kam von Plattformen, Clouds und interner Eigenentwicklung
Prosimo konkurrierte mit spezialisierten Multi-Cloud-Networking-Plattformen wie Aviatrix und Alkira, mit Enterprise-Networking- und SASE-Anbietern und mit nativen Diensten von AWS, Azure und Google Cloud. Es konkurrierte auch mit dem Self-Build-Modell, bei dem Unternehmen Infrastructure as Code, Transitdienste, Routingtables und Firewalls direkt nutzen. Die Alternativen adressierten unterschiedliche Teile desselben Problems.
Ein spezialisierter Controller kann eine einheitliche Topologie und ein Richtlinienmodell über Anbieter hinweg bieten. Ein natives Design innerhalb einer einzelnen Cloud kann die Abhängigkeit von Dritten reduzieren und zu einem Anbieter passen. Ein Carrier-gestützter Dienst kann physischen Transport liefern. Eine SASE- oder Sicherheitsplattform kann Konnektivität und Durchsetzung kombinieren. Interne Eigenentwicklung behält die Kontrolle, erfordert aber Personalaufwand und Integrationsarbeit.
Das Unterscheidungsmerkmal von Prosimo war die Kombination von Applikations- und Netzwerktransit, verteilten Edges, nativer Cloud-Orchestrierung, Topologie, Metriken und Diensteinbindung. Genau diese Breite machte Vergleiche schwierig. Käufer mussten die tatsächlich genutzten Cloud-Dienste, Pfade, Identitätssysteme und Sicherheitsmuster testen, statt Kategorienamen zu vergleichen.
Die Übernahme verändert den Wettbewerbsrahmen. Prosimo muss nicht mehr als unabhängiges Unternehmen gewinnen, doch seine Technologie muss innerhalb von Palo Alto Networks Wert beweisen. Der relevante Vergleich lautet nun: Verbessern die integrierte Erkennung und Pfad-Orchestrierung die Bereitstellung von Palo Alto-Produkten, und akzeptieren Kunden die resultierende Plattform-Abhängigkeit?
Native Cloud-Dienste waren Grundlage und Alternative
AWS Cloud WAN, Transit Gateway, Azure Virtual WAN und Google-Cloud-Netzwerke gaben Unternehmen starke native Optionen. Prosimo baute auf diesen Diensten auf und konkurrierte zugleich mit der Möglichkeit, dass Kunden sie direkt betreiben.
Die Beziehung schuf eine bewegliche Grenze. Jedes Mal, wenn ein Anbieter globales Routing, Segmentierung, privaten Zugang oder zentrale Richtlinien hinzufügte, wurde es einfacher, einige Drittfunktionen nativ nachzubilden. Gleichzeitig fügte jeder neue native Dienst ein weiteres Objekt hinzu, das der cloudübergreifende Controller erkennen und orchestrieren konnte. Cloud-Fortschritt konnte einen Teil des Prosimo-Wertes verengen und gleichzeitig den Übersetzungsbedarf zwischen Anbietern erhöhen.
Der entscheidende Faktor war ebenso organisatorisch wie technisch. Ein Unternehmen, das eine einzige Cloud bevorzugt und starke interne Engineering-Ressourcen hat, mag native Tools wählen. Ein Multi-Cloud-Unternehmen mit fragmentierten Teams mag einen einheitlichen Steuerungsplan schätzen. Ein reguliertes Unternehmen mag die dritte Kontrollebene schätzen, aber privilegierte Zugangsdaten und Datenkonzentration fürchten.
Keine Architektur beseitigte den Lock-in. Native Tools erhöhten die Abhängigkeit von den APIs und der Semantik eines Anbieters. Der cloudübergreifende Controller erhöhte die Abhängigkeit von seiner Karte, seinen Richtlinien und seiner Edge-Software. Die sinnvolle Frage war, ob die Abhängigkeit sichtbar, portabel und mit dem Betriebsmodell des Unternehmens vereinbar ist.
Fehler konnte im Controller, Edge, Cloud-Interface, der Identität oder dem Transport auftreten
Die verteilte Architektur reduzierte die Abhängigkeit von einem einzelnen Traffic-Hub, schuf aber interagierende Fehlerdomänen. Das zentrale System konnte ausfallen oder veraltete Absichten halten. Ein Edge konnte versagen oder isoliert werden. Eine Cloud-API konnte einen Teil einer Änderung ablehnen. Der Identitätsanbieter konnte ausfallen. Das Transport-Layer konnte Kapazität verlieren oder einen unerwarteten Pfad nehmen. Eine eingebundene Firewall konnte Ressourcen erschöpfen.
Teilausfälle sind besonders schwierig. Ein Anbieter kann ein Pfad-Update akzeptieren, ein anderer nicht. Dann weicht der intendierte Zustand des Controllers vom tatsächlichen Cloud-Status ab. Verkehr kann asymmetrisch verlaufen oder die Inspektion umgehen. Ein vertrauenswürdiges System benötigt Abgleich, sicher wiederholbare Operationen, schrittweise Einführung, expliziten Fehlerstatus und Rollback, das das Verhalten jedes Anbieters berücksichtigt.
Die öffentlichen Belege beschreiben Verfügbarkeit und Optimierung auf hohem Niveau, enthalten aber keine unabhängige Fehlerinjektionsstudie, kein vollständiges Vorfallprotokoll und kein öffentliches Service-Level-Ergebnis. Daher müssen Resilienz-Behauptungen mit der dokumentierten Architektur oder einem namentlichen Kundennachweis verknüpft werden.
Die Übernahme fügt eine weitere Fehlerdomäne hinzu: Produktkontinuität. Kunden müssen wissen, welche Oberfläche, API, Edge-Image, Richtlinienmodell und Support-Adresse das historische Prosimo-System ersetzen. Eine technisch erfolgreiche Code-Integration kann dennoch ein Migrationsrisiko darstellen, wenn die kommerziellen und betrieblichen Grenzen unklar sind.
Cloud-Zugangsdaten machten den Controller zum Teil des kritischen Verwaltungspfads
Asset-Erkennung und Orchestrierung benötigten Zugang zu Cloud-Konten. Ein Lese-Inventar konnte mit eingeschränkten Rechten arbeiten, während Pfad-, Segment- und Diensteinbindungsänderungen stärkere Befugnisse brauchten. Der Controller saß daher im privilegierten Verwaltungspfad, obwohl er die Workloads nicht besaß.
Ein Credential-Kompromitt könnte die Topologie offenlegen oder weiträumige Änderungen ermöglichen. Ein Software-Bug oder Bedienfehler könnte eine Richtlinie über mehrere Clouds hinweg ausbreiten. Das Risiko skalierte mit dem Plattformnutzen: Je mehr Konten und Dienste sie verwaltete, desto größer der potenzielle Impact-Bereich.
Unternehmen benötigten Least-Privilege-Rollen, getrennte Credentials für Erkennung und Änderung, Mehr-Augen-Genehmigung, vollständiges Audit, Rotation, Notfall-Widerruf und einen Wiederherstellungspfad, der nicht allein vom Controller abhängt. Die öffentlichen Materialien bieten keine vollständige unabhängige Sicherheitsbewertung, sodass dies notwendige Bereitstellungskontrollen bleiben, keine nachgewiesenen Produktgarantien.
Auch die Metrikkarte war sensibel. Sie konnte Applikationsnamen, Netzwerkstruktur, Richtlinien, Benutzerbeziehungen, Pfadgesundheit und Kostenmuster offenlegen. Die Governance nach der Übernahme sollte klären, wo diese Daten gespeichert werden, welche Palo Alto-Produkte sie nutzen dürfen und wie frühere Kundenberechtigungen übertragen wurden. Die öffentlichen Belege zum Stichtag beantworten diese Fragen nicht.
Die Übernahme verlagerte eine Cloud-neutrale Schicht in eine Sicherheitsplattform
Die unabhängige Position von Prosimo erlaubte es, sich als gemeinsame Schicht über Clouds und Sicherheitsdienste hinweg zu präsentieren. Als Palo Alto Networks Eigentümer wurde, änderten sich die Anreize. Die erworbene Technologie könnte die Bereitstellung von VM-Series und anderen Palo Alto-Produkten erleichtern. Das kann zu besserer Integration führen, wirft aber Fragen zur Unterstützung von Dritt-Inspektionsdiensten auf.
Eigentum beweist nicht das Verschwinden von Neutralität. Die Belege zeigen keine aktuelle Partnermatrix oder zeitgenössische Produktarchitektur. Aber sie ändern, was Kunden fragen müssen: Bleibt der Pfad-Controller für mehrere Sicherheitsanbieter offen, können Richtlinien und Metriken exportiert werden, und bevorzugt die Optimierung das Portfolio des Eigentümers?
Die Integrationsaussage konzentrierte sich auf Inbound-, Outbound- und East-West-Inspektion. Dies deutet darauf hin, dass Prosimo's Topologie und Orchestrierung in ein Sicherheitsbereitstellungssystem eingeflossen sind. Es beweist jedoch nicht, dass der historische App Transit, der Benutzerzugang, die Kostenoptimierung oder der gesamte Cloud-Networking-Workflow als separate Fähigkeit fortbestehen.
Dies ist ein vertrautes Muster in der Infrastruktur. Ein Startup abstrahiert ein schwieriges Koordinationsproblem, und eine größere Plattform kauft diese Abstraktion, weil sie den Verbrauch und die Kontrolle ihres Kernprodukts erhöht. Der Käufer erhält einen Bereitstellungspfad. Der Kunde erhält möglicherweise Integration und verliert ein Stück Lieferantenunabhängigkeit.
Die aktuelle Produkt-Roadmap ist die größte fehlende Tatsache
Die öffentliche Aktenlage bestätigt die Übernahme und Integration, definiert aber keine vollständige Roadmap von AXI, Network Transit, App Transit, AIR und Nebula zu aktuellen Palo Alto Networks-Produkten oder Verkaufseinheiten. Es werden keine End-of-Life-Daten, Migrationsverfahren oder ein Feature-Fortführungsplan veröffentlicht.
Die Lücke verhindert eine Produktbewertung im Präsens. Historische Beschreibungen erklären, was Prosimo gebaut hat und warum es wichtig war, sagen einem Käufer aber nicht, welche Fähigkeiten heute verfügbar, lizenziert oder unterstützt werden. Zeitgenössische Einsatzempfehlungen müssen auf aktuellen Palo Alto Networks-Dokumenten beruhen, nicht auf archivierten Prosimo-Daten.
Die fehlende Roadmap begrenzt auch die strategische Analyse. Eine vollständige Übernahme des Graphen und der Orchestrierungsebene unterscheidet sich von einer selektiven Nutzung zur Asset-Erkennung und Firewall-Platzierung. Ersteres schafft einen breiten Steuerungsdienst, Letzteres nutzt Prosimo primär zur Beschleunigung der Sicherheitsbereitstellung. Die Gründeraussage stützt technischen Fortbestand, lässt diese architektonische Grenze aber ungeklärt.
Ein Produktdokument, ein Migrationsleitfaden oder eine spätere Kundenfallstudie könnte viele Unsicherheiten auflösen. Bis dahin lautet die präzise Formulierung: Prosimo-Technologie wurde laut einem Mitgründer in Palo Alto Networks-Produkte integriert; Umfang und Verpackung bleiben unbestätigt.
Wer kontrolliert das Multi-Cloud-Routing?
Keine einzelne Partei kontrolliert den gesamten Pfad. Das Unternehmen kontrolliert Kontoeigentum, Geschäftsintention, Applikationsdesign und die gewährten Zugangsdaten. Ein cloudübergreifender Controller kann Topologie erkennen, Richtlinien übersetzen, Pfade auswählen und nativen Routing-Status ändern. Cloud-Anbieter kontrollieren APIs, Transitdienste, private Endpunkte, Backbones und viele Fehlerdomänen. Carrier und Colocation-Anbieter kontrollieren weitere Transportstücke. Sicherheitsdienste entscheiden, ob inspizierter Verkehr zugelassen wird.
Prosimo strebte die nützlichste Zwischenposition an. Es besaß die Transport-Infrastruktur nicht, versuchte aber, den Graphen und die darüberliegende Richtlinienübersetzung zu besitzen. Wer diese Schicht kontrolliert, kann entscheiden, welche Assets sichtbar sind, wie Segmente abgebildet werden, wo Edges platziert werden, welcher Dienst Verkehr inspiziert und welche Metriken als Referenz gelten. Dies ist operative Macht über das Routing, selbst wenn die Glasfaser jemand anderem gehört.
Nach der Übernahme besitzt Palo Alto Networks die verbleibende Technologie und entscheidet, wie sie integriert, verpackt und weiterentwickelt wird. Cloud-Anbieter bleiben in ihren Umgebungen souverän, und das Unternehmen kann Zugangsdaten widerrufen oder eine andere Architektur wählen. Ein Ausstieg kann jedoch teuer werden, wenn Topologie, Richtlinien und Workflows controller-abhängig geworden sind.
Die Antwort ist vielschichtig, nicht absolut: Das Unternehmen delegiert, der Controller orchestriert, die Cloud- und Transportschichten transportieren, und die Sicherheitsplattform setzt durch. Die Geschichte von Prosimo ist wichtig, weil sie zeigt, dass sich die Eigentumsverhältnisse an der Orchestrierungsebene ändern können, ohne dass sich das Cloud-Konto oder der physische Pfad ändern.
Quellenverzeichnis
- S01 – Beitrag von Nehal Bhau auf LinkedIn zur Integration der Prosimo-Technologie in Palo Alto Networks-Produkte (Ende 2025).https://www.linkedin.com/posts/nehal-bhau_panw-prismaairs-vmseries-activity-7401064364096679936-FlQS. Stützt die Aussage des Gründers, dass die Technologie in Palo Alto Networks-Produkte integriert wurde; keine offizielle Produktveröffentlichung oder vollständige Roadmap von Verkaufseinheiten.
- S02 – Das LinkedIn-Profil von Nehal Bhau (Stand Stichtag 2. August 2026).https://www.linkedin.com/in/nehalbhau/. Belegt seine Führungsperiode bei Prosimo und den Beginn seiner Tätigkeit bei Palo Alto Networks etwa im Februar 2025; Profildaten können sich ändern.
- S03 – Unternehmensseite von Prosimo.io auf LinkedIn (Stand Stichtag).https://www.linkedin.com/company/prosimo-io/. Belegt den Übernahme-Status, offenbart keine Transaktionsbedingungen.
- S04 – Berufliche Profile ehemaliger Prosimo-Mitarbeiter (2025–2026).https://www.linkedin.com/company/prosimo-io/people/. Zeigen eine Häufung von Wechseln zu Palo Alto Networks; jeder Eintrag benötigt separate Verifizierung.
- S05 – General Catalyst, „Prosimo: Delivering Application Experience Across Multi-Cloud“ (6. April 2021).https://www.generalcatalyst.com/stories/prosimo-delivering-application-experience-across-multi-cloud. Belegt die 25-Mio.-Dollar-Runde, das Team und die ursprüngliche Investitionsthese; es handelt sich um eine Investorenperspektive.
- S06 – Prosimo und AWS, Business-Wire-Meldung über AWS Cloud WAN und Marketplace-Dienste (2. Dezember 2021).https://www.businesswire.com/news/home/20211202005880/en/Prosimo-and-AWS-Deliver-Innovative-New-Services-to-Simplify-Cloud-Networking. Belegt AWS Cloud WAN, Marketplace und AXI-Architektur; unternehmenseigene Behauptungen bleiben dem Unternehmen zuzurechnen.
- S07 – AWS Marketplace Blog, „Securing access and optimizing applications on AWS using Prosimo AXI“ (2021).https://aws.amazon.com/blogs/awsmarketplace/securing-access-and-optimizing-applications-on-aws-using-prosimo-axi/. Belegt den historischen AXI-Edge-Pfad auf AWS, Onboarding, Identität, Sicherheit, Optimierung und Metriken.
- S08 – The Fast Mode, Ankündigung des Prosimo Full-Stack Cloud Transit (7. April 2022).https://www.thefastmode.com/technology-solutions/24137-prosimo-delivers-full-stack-cloud-transit-to-power-enterprise-multi-cloud. Belegt Network Transit, App Transit und Asset-Erkennung; die Berichterstattung stützt sich weitgehend auf Lieferantenmaterial.
- S09 – CRN, „Prosimo’s New Cloud Networking Tools Speed Up Cloud Migration, Multi-Cloud Management“ (19. April 2023).https://www.crn.com/news/networking/prosimo-s-new-cloud-networking-tools-speed-up-cloud-migration-multi-cloud-management. Belegt die Design-, Build- und Betriebslebenszyklus-Positionierung; Produktbehauptungen müssen datiert bleiben.
- S10 – Prosimo, PR-Newswire-Meldung zum Start der AI Suite und Nebula (22. Februar 2024).https://www.prnewswire.com/news-releases/prosimo-introduces-the-industrys-first-ai-suite-for-multi-cloud-networking-302068185.html. Belegt Nebula, AI Suite und die Positionierung von Layer 3 bis Layer 7; Kosten- und MTTR-Zahlen sind Lieferantenbehauptungen.
- S11 – Prosimo und Palo Alto Networks, Business-Wire-Meldung zur VM-Series-Integration (12. Juni 2024).https://www.businesswire.com/news/home/20240612713674/en/Prosimo-and-Palo-Alto-Networks-bring-Zero-Trust-to-Application-Workloads-in-Multi-Cloud-Environments. Belegt die zentrale und verteilte Firewall-Einbindung; die Partnerschaftsmitteilung ging der Übernahme voraus.
- S12 – Database Trends and Applications, Bericht über die Integration von Prosimo und Palo Alto Networks (14. Juni 2024).https://www.dbta.com/Editorial/News-Flashes/Prosimo-Integrates-with-Palo-Alto-Networks-to-Protect-Multi-Cloud-Apps-with-Ease-164564.aspx. Sekundäre Zusammenfassung der Integration von 2024.
- S13 – Archiv der Ankündigung des öffentlichen Starts von Prosimo (2021).https://www.businesswire.com/news/home/20210406005412/en/. Belegt die Gründer, den Unternehmenskontext in der Bay Area, den öffentlichen Start und die ursprüngliche Investorenliste; der historische Link kann umleiten.
- S14 – Finanzierungseinträge und Unternehmenskanäle zur 30-Mio.-Dollar Series B (2022).https://www.linkedin.com/company/prosimo-io/posts/. Belegt die Runde; die genaue archivierte Mitteilung sollte vor der Veröffentlichung gesichert werden.
- S15 – CRN und verwandte Berichterstattung zur Multi-Cloud-Lebenszyklus-Positionierung von Prosimo 2023.https://www.crn.com/news/networking/prosimo-s-new-cloud-networking-tools-speed-up-cloud-migration-multi-cloud-management. Sekundärbeleg; Produktbehauptungen erfordern Bestätigung.
Warum Prosimo nach der Übernahme wichtig bleibt
Prosimo fing einen echten Infrastrukturwandel ein. Die operative Einheit des Netzwerks verschiebt sich von Gerät und Präfix hin zu Applikation, Identität, Serviceabhängigkeit und Richtlinien-Graph. Cloud-APIs machen den Netzwerkzustand programmierbar, verteilte Edges verschieben den Durchsetzungspunkt. Ein Controller, der mehrere Clouds überblickt, kann Aktionen orchestrieren, die kein einzelnes Cloud-Dashboard allein bewältigt.
Das Unternehmen offenbarte auch die Kosten dieser Koordination. Die gemeinsame Schicht benötigt privilegierte Zugangsdaten, fortlaufende API-Pflege, präzise Erkennung, semantische Übersetzung, Metriken und operative Disziplin. Sie kann fragmentierte Arbeit reduzieren und gleichzeitig einen neuen Single Point of Failure schaffen. Dasselbe System kann das Routing vereinfachen und den Impact-Bereich einer Fehlentscheidung vergrößern.
Die Übernahme durch Palo Alto Networks macht die Steuerungsfrage noch deutlicher. Netzwerk und Sicherheit konvergieren um Diensteinbindung, Workload-Erkennung und Richtlinien. Ein Sicherheitsanbieter, der die Topologie kennt und Pfade ändert, inspiziert nicht nur den ihm vorgelegten Verkehr; er kann mitbestimmen, welcher Verkehr überhaupt die Inspektion erreicht.
Daher sollte Prosimo nicht als gescheiterte unabhängige Marke in Erinnerung bleiben und auch nicht als Beweis dafür, dass eine einzige Plattform die Multi-Cloud-Welt gelöst hat. Sein bleibender Beitrag bestand darin, den cloudübergreifenden Graphen als Infrastruktur zu definieren. Die verbleibende Frage ist, ob dieser Graph – nun in ein größeres Sicherheitsunternehmen eingebettet – transparent, portabel und ausreichend governingfähig für das Kundenvertrauen bleibt.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten