
Zusammenfassung
- Prosimo wurde 2019 gegründet und sammelte in seinen Runden Serie A 2021 und Serie B 2022 mindestens 55 Millionen US-Dollar ein; geprüfte Umsätze, Bewertung oder der Kaufpreis der Übernahme wurden nicht veröffentlicht.
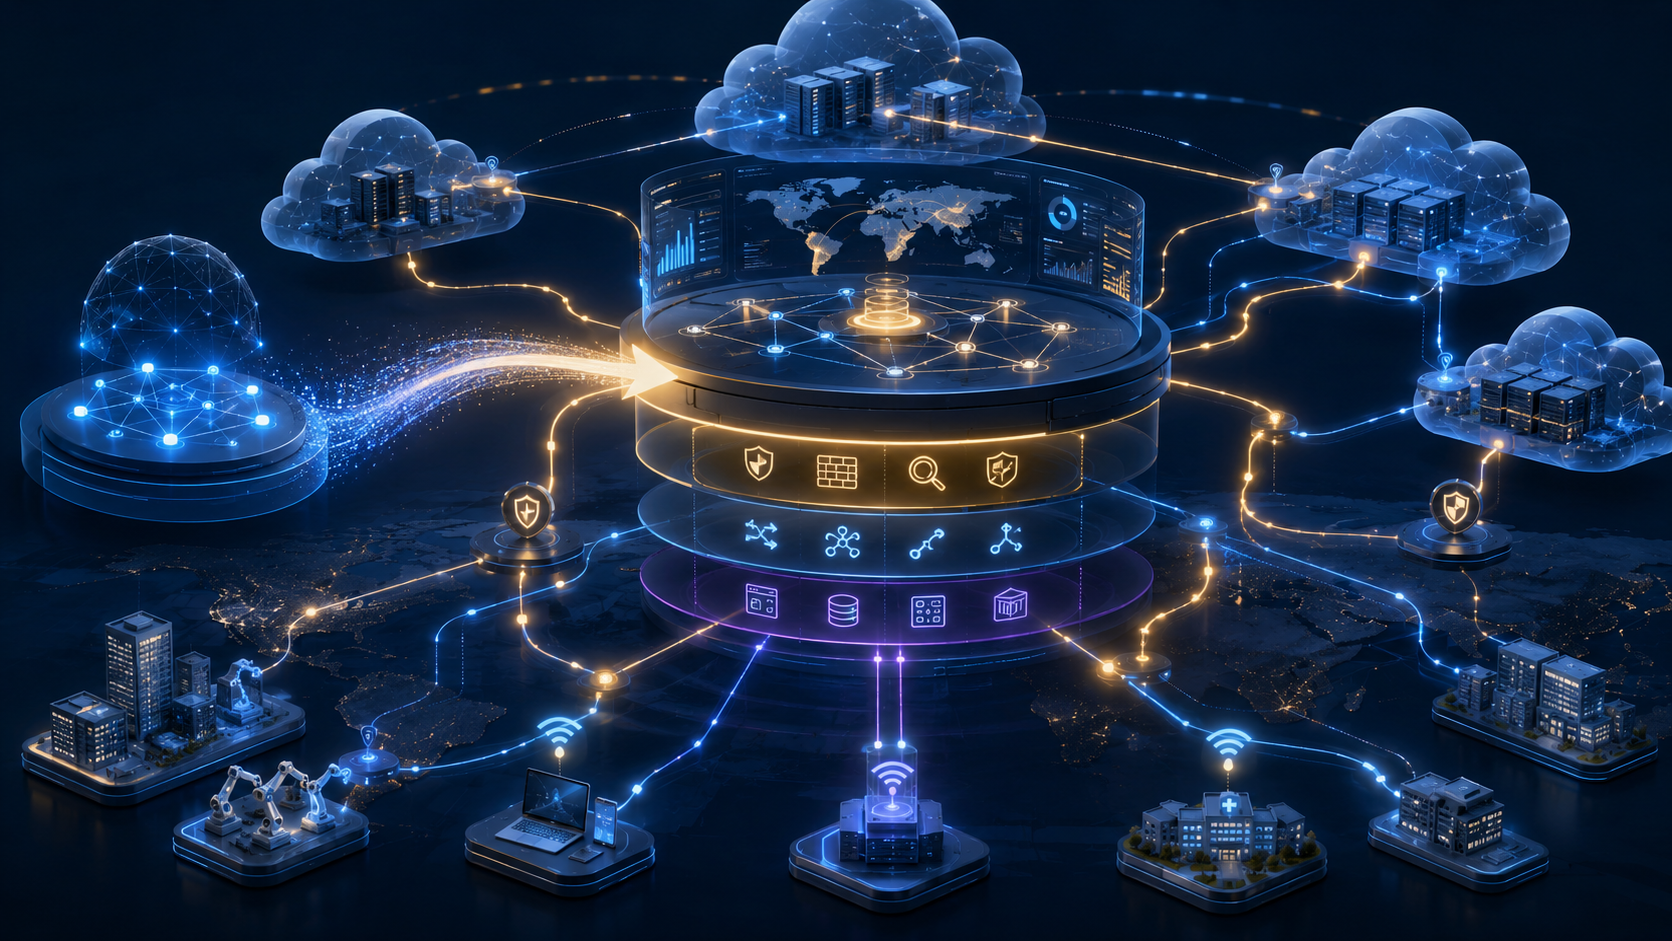
- AXI kombinierte eine zentrale Intent-, Topologie- und Analyseebene mit verteilten Knoten, die Cloud-Assets erkennen, Anwendungen verbinden und Sicherheitsdienste einfügen konnten, ohne die physische Infrastruktur zu besitzen.
- Die im Juni 2024 angekündigte Integration mit VM-Series ging der Eingliederung von Prosimo in Palo Alto Networks etwa im Februar 2025 voraus; das genaue Datum, der Preis und die aktuelle Produktübersicht wurden nicht veröffentlicht.
- Die Kontrolle bleibt auf Unternehmen, Orchestrierungssoftware, Cloud-Anbieter und Palo Alto Networks verteilt; die Portabilität von Topologie, Zugangsdaten, Richtlinien und Routenhoheit ist für die Kunden der entscheidende Test.
Die Marke verschwand, das Problem blieb
Im Jahr 2026 ist es nicht mehr korrekt, Prosimo als unabhängigen aktiven Anbieter zu beschreiben. Öffentliche Karriereprofile zeigen, dass die Gründer und mehrere Mitarbeiter etwa im Februar 2025 zu Palo Alto Networks wechselten. Die Unternehmensidentität von Prosimo wird als übernommen gekennzeichnet, und der frühere CTO Nehal Bhau schrieb später, dass die Technologie in Produkte von Palo Alto Networks integriert wurde. Die Beweise belegen einen Kontrollwechsel und den Fortbestand technischen Werts. Sie belegen nicht das genaue Datum der Unterzeichnung oder des Abschlusses, die Rechtsform oder den Preis der Transaktion.
Diese Klarstellung muss am Anfang stehen, weil sie die Zeitform aller Aussagen zu den Produkten ändert. AXI, Network Transit, App Transit, Application-driven Intelligent Results und Nebula waren während der unabhängigen Phase dokumentierte Fähigkeiten. Sie sollten nicht als aktuelle, separat verkaufte Produkte dargestellt werden, bis Palo Alto Networks eine aktuelle Produkt- und Support-Zuordnung veröffentlicht. Nach einer Übernahme kann eine Architektur als integrierter Code, gemeinsam genutzter Dienst, Modul oder internes Engineering-Asset weiterleben; diese Ergebnisse sind nicht gleichwertig.
Das Verschwinden der Marke beseitigte das zugrunde liegende Problem nicht. Unternehmen verteilen weiterhin Workloads auf Amazon Web Services, Microsoft Azure, Google Cloud, private Rechenzentren, Colocation-Einrichtungen, SaaS-Plattformen und Remote-Nutzer. Jede Umgebung hat ihre eigenen Routen, Gateways, privaten Endpunkte, Identitätskontrollen, Sicherheitsdienste, Kontingente und Abrechnungsregeln. Ein Unternehmen kann alle Konten besitzen und dennoch keine kohärente Sicht auf den Weg einer Anfrage haben. Die Bedeutung von Prosimo liegt in dem Versuch, diese Sicht in einer gemeinsamen Steuerungsebene zusammenzuführen.
Deshalb ist die Übernahme der erzählerische Dreh- und Angelpunkt und nicht nur ein Epilog. Prosimo baute eine übergreifende Steuerungsebene, die Assets erkennen, Anwendungskontext interpretieren und Datenverkehr zu Sicherheitsdiensten leiten konnte. Palo Alto Networks trat zunächst als technischer Partner auf, dessen VM-Series-Firewalls in diese Routen eingefügt werden konnten; später wurde es zum Eigentümer der Technologie. Die Grenze zwischen Orchestrierung einerseits und Routing/Deep Inspection andererseits lag nun innerhalb einer einzigen Cybersicherheitsplattform.
Beim Multicloud-Routing entscheidet der Kontext
Eine Routingtabelle kann anzeigen, ob ein Präfix über einen nächsten Hop erreichbar ist. Allein erklärt sie nicht, welche Anwendung der Nutzer erreichen wollte, ob der Nutzer oder die Last vertrauenswürdig ist, ob ein Inspektionsdienst den Verkehr sehen muss, ob ein privater Endpunkt existiert, ob eine Cloud-Route teurer ist als eine andere oder ob die Transaktion nach Ankunft des Pakets fehlschlägt. Multicloud-Betrieb wandelt diese Fragen in ein Problem der gemeinsamen Kontrolle um.
Die These von Prosimo lautete, dass die Routing-Hoheit auf mehr als nur Layer-3-Konnektivität basieren sollte. Die Software versuchte, Cloud-Inventar, Netzzustand, Anwendungsidentität, Benutzeridentität, Risiko, Leistung und Transaktionstelemetrie zu kombinieren. Dieser Kontext erlaubte es, Richtlinien auszudrücken wie: eine bestimmte Anwendung verbinden, ein Segment trennen, einen Einstiegspunkt wählen oder ausgewählten Verkehr zu einer Firewall leiten. Der Wert entstand nicht durch das Erfinden einer neuen Glasfaserroute, sondern durch die Entscheidung, wie vorhandene Routen und Dienste zusammengesetzt werden.
Dieser Unterschied erklärt den Ausdruck „Application Experience Infrastructure“. Die Anwendungsanforderung stand über dem einzelnen Netzwerkobjekt. Eine VPC, ein VNet, ein Subnetz, ein Transit-Hub oder ein Private Link wurde zu einer Komponente des End-to-End-Pfads, nicht zum endgültigen Verwaltungsobjekt. Das Angebot positionierte das Produkt gleichzeitig in mehreren Märkten: Cloud-Netzwerke, Anwendungsbereitstellung, Zero-Trust-Zugriff, operative Netzwerkverifikation, Kostenoptimierung und Einfügung von Sicherheitsdiensten.
Diese Breite erzeugte Chancen und Ambiguität. Ein produkt, das mehrere Teams durchquert, kann Koordinationsfehler beheben, die kein einzelner Verantwortlicher abdeckt. Es kann aber auch schwer zu bewerten sein, weil Netzwerk-, Sicherheits-, Cloud-, Anwendungs- und Finanzteams unterschiedliche Erfolgsdefinitionen haben. Prosimo musste beweisen, dass ein übergreifendes Modell den Betrieb verbesserte, ohne eine weitere privilegierte Schicht zu werden, deren Fehlentscheidungen alle Umgebungen beeinflussten.
Was Prosimo war und was von seiner Technologie blieb
Prosimo war ein privates Cloud-Networking-Softwareunternehmen, das 2019 in der San Francisco Bay Area gegründet wurde. Ramesh Prabagaran war Mitgründer und CEO; Nehal Bhau war Mitgründer und CTO während der unabhängigen Phase. Öffentliche Profile verorten auch Linus Aranha und Pradeep Aragonda in Gründer- oder leitenden Engineering-Rollen, obwohl ihre genauen Titel mit datierten Biografien belegt werden müssen.
Die Hauptplattform war Application eXperience Infrastructure, üblicherweise als AXI abgekürzt. AXI nutzte eine zentrale Softwareebene für Intent, Topologie, Analyse und Orchestrierung sowie AXI Edge-Knoten, die in Cloud-Regionen, Colocation-Umgebungen oder nahegelegener lokaler Infrastruktur verteilt waren. Später wurde das Angebot als Full-Stack Cloud Transit organisiert, mit Network Transit und App Transit für verschiedene Konnektivitätsklassen. AIR analysierte Telemetrie und lieferte operative Erkenntnisse; Nebula fügte 2024 eine konversationelle Schnittstelle hinzu.
Prosimo war kein Cloud-Betreiber. Es besaß kein globales Glasfasernetz, das alle Regionen verbindet. Routen konnten über die Backbones der Anbieter, das öffentliche Internet, direkte Leitungen, Colocation-Verbindungen und Unternehmensnetze verlaufen. Es war auch kein Firewall-Anbieter im selben Sinne wie Palo Alto Networks. In der Integration von 2024 entdeckte, segmentierte und leitete Prosimo; VM-Series führte die Deep Inspection durch.
Nach der Übernahme ist die zurückhaltendste Beschreibung „Technologieabstammung“. Die spätere Integrationsbestätigung hebt die Erkennung von Multicloud-Assets und die schnellere Bereitstellung von Software-Firewalls für eingehenden, ausgehenden und Ost-West-Verkehr hervor. Dies ist ein Beleg dafür, dass wichtige Komponenten überlebt haben. Es beweist nicht, dass der vollständige historische AXI-Katalog, die kommerzielle Verpackung oder das Support-Modell unverändert fortbestanden.
Das Problem nach SD-WAN
Das Gründerteam hatte Erfahrung mit groß angelegten Netzwerken, Anwendungsbereitstellung und Cloud-Infrastruktur. Prosimo entstand auch aus dem breiteren Ökosystem von Gründern und Ingenieuren, das mit Viptela verbunden war, einem Unternehmen, das SD-WAN als Unternehmenskategorie mitgeprägt hat. Das nächste Problem war anders. SD-WAN konnte die Beziehung zwischen einer Zweigstelle und dem Netzwerk vereinfachen, aber es schuf kein einheitliches Betriebsmodell innerhalb und über mehrere öffentliche Clouds hinweg.
Eine Multicloud-Anwendung kann von einem Webendpunkt in einer Umgebung, einer Datenbank oder einem verwalteten Dienst in einer anderen, einem externen Identitätsanbieter, privater Konnektivität zu einem Rechenzentrum und einer Sicherheitsinspektion an bestimmten Grenzen abhängen. Jede Abhängigkeit kann durch ein anderes natives Objekt dargestellt werden. Das Netzwerkteam sieht Präfixe und Transit-Hubs; das Cloud-Team sieht Konten und Ressourcen; der Anwendungseigentümer sieht Domänen und Transaktionen; die Sicherheit sieht Zonen und Inspektionsrichtlinien.
Prosimo setzte bei der Anfrage an, nicht bei der Zweigstelle. Die Frage war, wie ein Benutzer oder eine Last eine Anwendung mit akzeptabler Sicherheit, Leistung, Verfügbarkeit und Kosten erreichen sollte. Dieser Ansatz erweiterte das Routing-Objekt vom Zielpräfix auf eine Transaktion mit Identität und Anwendungskontext. Es zwang auch dazu, viel mehr Informationen zu sammeln und zu pflegen als ein herkömmlicher Router.
Das Timing war günstig. AWS, Azure und Google Cloud erweiterten ihre nativen Transit- und Private-Connectivity-Systeme. Unternehmen konnten ausgeklügelte Netzwerke innerhalb jedes Anbieters aufbauen, aber die APIs, Objekte und Richtlinienmodelle blieben spezifisch. Die Chance von Prosimo bestand darin, diese Dienste zu koordinieren, anstatt jeden Kunden zu zwingen, sie durch ein proprietäres Backbone zu ersetzen.
Von der Gründung 2019 zum öffentlichen Start 2021
Prosimo wurde 2019 gegründet, aber der öffentliche Start erfolgte erst am 6. April 2021. General Catalyst führte eine 25-Millionen-US-Dollar-Serie-A zum Zeitpunkt des Starts an. Der Investor beschrieb die Gelegenheit in Bezug auf die Bereitstellung von Anwendungserlebnissen über Clouds hinweg, was der Absicht entspricht, eine breitere Kategorie als traditionelle Zweigstellen-Konnektivität zu definieren.
Der Start positionierte das Unternehmen in einem überfüllten und noch ungefestigten Markt. Cloud-Anbieter erleichterten den Konsum ihrer Netzwerkdienste. SD-WAN- und SASE-Anbieter dehnten Richtlinien in die Cloud aus. Anwendungszustellanbieter konnten Anfragen optimieren, und Sicherheitsunternehmen konnten sie inspizieren. Der Fall von Prosimo hing davon ab, diese Funktionen in einer cloud-nativen Architektur zu vereinen, ohne zu behaupten, alles darum herum zu ersetzen.
Die Finanzierung ermöglichte den Aufbau von Integrationen, Software-Edge-Knoten, Analysen, einer Vertriebsorganisation und Partnerbeziehungen. Sie bewies weder Product-Branche & Märkte-Fit, Umsatzskala noch dauerhafte Differenzierung. Die vorgelegten Beweise enthalten keine geprüften Umsätze, ARR, Kundenzahlen oder Bewertung. Der Finanzierungsdatensatz zeigt Investorenunterstützung für eine These, nicht einen vollständigen Bericht über die operative Leistung.
2022 schloss Prosimo eine als überzeichnet beschriebene Serie B über 30 Millionen US-Dollar ab. Die Summe der beiden klar identifizierten Runden ergibt ein verifiziertes Gesamtvolumen von mindestens 55 Millionen US-Dollar. Einige Datenbanken können mehr anzeigen, wenn sie Ankündigungen oder verwandte Einträge doppelt zählen; sie sollten nicht verwendet werden, ohne die zugrunde liegenden Ereignisse aufzulösen.
AXI platzierte Richtlinien über den Clouds und die Ausführung nahe an den Workloads
Die AXI-Architektur teilte die Arbeit zwischen einer zentralen Steuerungs- und Analyseebene und verteilten Edge-Knoten auf. Die zentrale Ebene hielt die Netzwerk- und Anwendungsabsicht, entdeckte Assets, setzte die Topologie zusammen, integrierte Identitäten, analysierte Telemetrie und orchestrierte Änderungen. Die AXI Edge-Knoten wurden nahe an Workloads oder Nutzern bereitgestellt, um Richtlinien durchzusetzen, ohne dass alle Routen einen entfernten physischen Hub durchlaufen mussten.
Die Trennung ähnelt anderen softwaredefinierten Systemen, aber die Objekte waren cloudspezifisch und anwendungsbewusst. Der Controller benötigte Zugriff auf Konten und APIs, während der Edge-Knoten Konnektivität mit nativem Transit, Workload-Netzen, privaten Endpunkten oder externen Routen brauchte. Die Autorität entstand aus der Kombination beider Sichten: globale Absicht über den Clouds und lokale Ausführung nahe am Verkehr.
Die Architektur schuf auch eine operative Grenze. Jeder Edge-Knoten verbrauchte Cloud-Ressourcen, benötigte Hochverfügbarkeit und musste aktualisiert, überwacht und gesichert werden. Die zentrale Ebene erforderte Berechtigungsnachweise mit ausreichenden Privilegien, um Assets zu entdecken und den Netzwerkzustand zu ändern. Das Unternehmen gewann einen gemeinsamen Ablauf, fügte aber ein Verwaltungssystem hinzu, dessen Verfügbarkeit und Korrektheit die Produktionskonnektivität beeinflussten.
Prosimo verwendete gelegentlich die Sprache des autonomen Cloud-Netzwerks. Die Beweise stützen Automatisierung, Empfehlungen und API-Orchestrierung. Sie beschreiben kein Netzwerk, das ohne menschliche Richtlinien, Cloud-Dienste oder zugrunde liegenden Transport funktioniert. Die Betreiber definierten weiterhin die Absicht, genehmigten den Zugriff, lösten Ausnahmen und trugen die Ergebnisverantwortung.
AXI Edge war eine Standortentscheidung, kein generisches Gerät
Ein AXI Edge konnte in einer VPC oder VNet, in einer Colocation-Einrichtung oder in angrenzender Infrastruktur bereitgestellt werden. Der technische AWS-Ablauf zeigte eine Edge-VPC, die über Transit Gateway mit Workload-VPCs verbunden war, mit optionaler Firewall-Verkettung und Zugriff von Standorten oder Remote-Nutzern aus. Der Ausführungspunkt lag innerhalb der Cloud-Topologie, nicht an einem entfernten Unternehmensperimeter.
Der Standort bestimmte mehr als die Latenz. Er definierte, wo der Verkehr in die Richtliniendomäne eintrat, welches Cloud-Backbone oder welche Internetroute er nutzte, wo er verschlüsselt oder inspiziert wurde und welche Telemetrie verfügbar war. Ein schlecht platzierter Edge-Knoten konnte Umwege oder Kosten verursachen; ein gut platzierter konnte den Pfad verkürzen oder den Verkehr nahe an der Last halten.
Die Verteilung erhöhte die Fehlerdomänen. Kapazität, Versionen, Zonendesign, Routenkonvergenz und Berechtigungen konnten zwischen Regionen variieren. Hochverfügbarkeit erforderte mehr als zwei Instanzen: Controller, Cloud-Routingtabellen, Sicherheitsdienste und Rückwege mussten im Failover-Zustand übereinstimmen.
Daher war der Edge-Knoten Teil eines größeren Betriebssystems. Sein Wert hing davon ab, dass Erkennung, Topologie, Richtlinien und Analyse mit der Umgebung kohärent blieben. Ihn als eigenständiges virtuelles Gerät zu behandeln, würde die Architektur verfehlen, die Prosimo verkaufen wollte.
Die zugrunde liegende Infrastruktur blieb in den Händen Dritter
Prosimo koordinierte den Transport, besaß aber nicht die physische Strecke. Eine Verbindung konnte das Backbone von AWS oder einem anderen Anbieter, das öffentliche Internet, Direct Connect oder ExpressRoute, einen Colocation-Dienst, eine Betreiberleitung oder ein Unternehmensnetz nutzen. Die Plattform konnte verfügbare Optionen auswählen und orchestrieren; sie konnte Latenz, Paketverlust, Fehlerdomänen oder Preisregeln, die von diesen Anbietern geschaffen wurden, nicht beseitigen.
Diese Grenze ist wichtig, wenn Leistungsversprechen bewertet werden. Ein Controller kann eine beobachtete bessere Route wählen oder den Eintrittspunkt näher zum Nutzer bringen. Er kann nicht garantieren, dass ein Betreiber nicht ausfällt, eine Cloud-Region verfügbar bleibt oder eine externe Abhängigkeit schnell reagiert. Die Anwendungserfahrung umfasst auch DNS, Serververarbeitung, Speicher, Browser und externe Dienste außerhalb der vollständigen Kontrolle des Controllers.
Das Fehlen eines eigenen Backbones war nicht nur ein Nachteil. Es erlaubte die Nutzung von Infrastruktur, die Unternehmen bereits gekauft hatten, und von den Investitionen der Cloud-Anbieter zu profitieren. Prosimo konnte Regionen erreichen, ohne Glasfaser zu bauen, und native Systeme wie AWS Cloud WAN koordinieren. Im Gegenzug war es abhängig von der Stabilität der APIs, Kontingenten, kommerziellen Bedingungen und der Semantik jedes Anbieters.
Das Angebot drehte sich um operative Kontrolle, nicht um physisches Eigentum. Die Plattform versuchte, heterogene Infrastrukturen wie ein einziges verwaltetes System zu betreiben und dabei ihre nativen Vorteile zu bewahren. Ob diese Abstraktion den Lock-in verringerte oder nur verschob, hing von der Portabilität der Richtlinien, der Topologie und der Edge-Knoten ab.
Network Transit verwaltete die Konnektivität zwischen Netzwerkobjekten
Network Transit fokussierte auf VPCs, VNets, Subnetze, Regionen, Standorte und Segmente. Es koordinierte native Transitdienste und Routenobjekte, sodass Teams Konnektivität über einen gemeinsamen Ablauf aufbauten, anstatt jeden Anbieter separat zu konfigurieren. Es entsprach dem klassischen Bedarf: Eine Quelle oder ein Segment muss ein Ziel über eine erlaubte Route erreichen.
Es behauptete nicht, dass die Unterschiede zwischen den Clouds verschwunden seien. AWS, Azure und Google Cloud stellen unterschiedliche Objekte, Kontingente und Verhaltensweisen bereit. Adressüberlappungen, asymmetrische Routen, private Endpunkte und Dienstgrenzen erforderten weiterhin Ingenieursarbeit. Prosimo konnte gängige Operationen normalisieren und Beziehungen zeigen, aber die zugrunde liegenden Systeme behielten ihre Einschränkungen.
Network Transit brachte auch Segmentierung mit. Routendomänen und Richtlinien konnten Umgebungen trennen oder Konnektivität beschränken. Der Controller musste verstehen, wo ein Segment cloudübergreifend existierte und wie es mit nativen Objekten materialisiert wurde. Eine einmal ausgedrückte Richtlinie konnte mehrere anbieterspezifische Änderungen erzeugen.
Der Vorteil war eine einheitliche Intent-Oberfläche. Das Risiko war die Übersetzung. Wenn die gemeinsame Richtlinie und die tatsächliche Konfiguration auseinanderliefen, konnte das Unternehmen glauben, ein Segment sei geschützt, während der Anbieterstatus das Gegenteil anzeigte. Abgleich, Audit und explizite Fehler waren ebenso wichtig wie die anfängliche Bereitstellung.
App Transit machte die Anwendung zum Routing-Objekt
App Transit erweiterte das Modell über Subnetze hinaus. Es konnte die Anwendungsdomäne, Identität, Anfrageart, Transaktionsstatus, Risiko und Leistung nutzen, um zu entscheiden, wie ein Nutzer oder eine Workload einen Dienst erreicht. Es war der klarste Versuch, sich von einem herkömmlichen Cloud-Router zu unterscheiden.
Die Anwendungssicht war nützlich, weil moderne Dienste nicht immer feste Adressen haben. Verwaltete Plattformen, SaaS-Endpunkte und verteilte Komponenten können sich ändern, während die Dienstidentität aussagekräftig bleibt. Eine Richtlinie, die sich auf die Anwendung oder den Nutzer bezieht, kann länger halten als eine, die nur auf Adressen und Ports basiert.
Das Modell erforderte korrekte Erkennung. Der Controller musste wissen, welche Domänen und Endpunkte zu einer Anwendung gehörten, welche Abhängigkeiten nötig waren und welche Identitätsbehauptungen zuverlässig waren. Ein veralteter Plan konnte eine Anfrage über die falsche Route leiten oder eine falsche Richtlinie anwenden. Die Anwendungsabstraktion beseitigte nicht die Notwendigkeit, den Netzwerkzustand zu kennen; sie fügte eine semantische Schicht hinzu.
Die Kombination von Network Transit und App Transit erkannte an, dass Unternehmen beide Welten enthalten. Legacy-Systeme, private Subnetze und IP-Kontrollen bestehen fort, während neue Anwendungen auf Domänen, Identität und verwaltete Dienste angewiesen sind. Full-Stack Cloud Transit war der Name dafür, beide Modelle gemeinsam zu betreiben, ohne das eine durch das andere zu ersetzen.
Identität erweiterte die Routenentscheidung und die Vertrauensgrenze
Anwendungsbewusster Zugriff benötigte Identitätsintegration. Die Plattform konnte den Kontext eines Nutzers oder einer Last nutzen, um zu entscheiden, ob eine Verbindung hergestellt werden sollte und über welchen Weg. Dies unterstützte einen Zero-Trust-Ansatz, bei dem der Standort als Berechtigungsnachweis nicht ausreichte.
Identität verbesserte die Genauigkeit, fügte aber Abhängigkeit hinzu. Die Richtlinie begann, dem Identitätsanbieter, seinen Attributen, der Sitzung und den Gruppen zu vertrauen. Eine Route konnte scheitern, weil die Authentifizierung nicht verfügbar war oder sich ein Attribut änderte, selbst wenn Router und Edge-Knoten funktionierten. Die Diagnose musste die Grenze zwischen Netzwerk und Identität überschreiten.
Der Controller wurde zudem zu einem Konzentrationspunkt für sensiblen Kontext. Er konnte Topologie, Anwendungsbeziehungen, Benutzerattribute, Risikosignale und Richtlinienergebnisse sammeln. Dieses Set verbesserte Diagnose und Optimierung, vergrößerte aber gleichzeitig die Auswirkungen eines unbefugten Zugriffs. Minimalprivilegien, Aufbewahrung, Audit und Aufgabentrennung waren architektonische Anforderungen.
Der Ansatz von Prosimo zeigt einen breiten Trend: Routing und Zugriff hängen zunehmend von Identität und Anwendungssemantik ab. Je mehr Kontext eine Plattform sieht, desto nützlicher können ihre Entscheidungen sein und desto strenger muss die Governance ihrer Autorität sein.
Die Asset-Erkennung schuf den Graphen, von dem jede spätere Entscheidung abhing
Ein übergreifender Controller kann nicht steuern, was er nicht sieht. Prosimo entwickelte Funktionen zur Asset-Erkennung und Karten von VPCs, VNets, Subnetzen, Anwendungen, Konnektivität und Sicherheitsbeziehungen. Diese Ansichten unterstützten das Onboarding von Umgebungen, Design, Fehlerbehebung und Richtliniendurchsetzung.
Die Erkennung war strategisch, weil sich Umgebungen außerhalb der zentralen Netzwerkabläufe ändern. Anwendungsteams können Konten, Netzwerke, Endpunkte und Dienste mit ihrer eigenen Automatisierung erstellen. Ein manuelles Diagramm wird obsolet. Ein API-gestütztes Inventar kann aktueller sein, obwohl seine Vollständigkeit von der Kontenabdeckung, den Berechtigungen, der Parserlogik und den APIs abhängt.
Der Graph war nicht nur Dokumentation. Er war die Struktur, aus der Routen, Segmentierung, Diensteeinfügung und Optimierung berechnet wurden. Fehlte ein Asset oder eine Abhängigkeit, konnten die auf diesem Modell aufgebauten Schlussfolgerungen falsch sein. Die Topologie benötigte Nachvollziehbarkeit: Erfassungsdatum, Quellkonto, abgedeckte Regionen und etwaige Erfassungsfehler.
Der Graph hilft, die Übernahme zu erklären. Palo Alto Networks erhält Wert, indem es weiß, wo sich Workloads und Routen befinden. Ein System, das Assets erkennt und Routen ändert, verkürzt den Abstand zwischen dem Kauf einer Software-Firewall und ihrer richtigen Platzierung. Die spätere Aussage von Bhau hob genau die Asset-Erkennung und beschleunigte Firewall-Bereitstellung hervor.
AIR wandelte die Telemetrie der AXI Edge-Knoten in Empfehlungen um
Application-driven Intelligent Results, oder AIR, analysierte die von den AXI Edge-Knoten gesammelte Telemetrie. Der AWS-Ablauf beschrieb Einblicke in Roundtrip-Zeit, Verarbeitung, Anwendungsantwort, Transaktionstyp, Risiko und Richtlinienergebnisse. Die Plattform konnte Nutzer, Netzwerk und Anwendung korrelieren, anstatt isolierte Zähler zu zeigen.
Diese Korrelation adressierte ein häufiges Problem. Eine langsame Transaktion kann ihren Ursprung im Pfad des Nutzers, dem Edge-Knoten, dem Cloud-Backbone, einem Sicherheitsdienst oder der Anwendung haben. Eine übergreifende Sicht kann die Suche schneller eingrenzen als mehrere Konsolen. Sie kann auch Empfehlungen zu Route, Standort, Risiko oder Kosten unterstützen.
Die Qualität hing von der Telemetrieabdeckung und dem zu ihrer Interpretation verwendeten Modell ab. Ein Edge-Knoten beobachtete nur den ihn durchquerenden Verkehr, während externe Abhängigkeiten und bestimmte interne Bedingungen des Anbieters außerhalb liegen konnten. Daher konnte eine Empfehlung zur Lenkung der Untersuchung nützlich sein, ohne für sich allein die Ursache zu beweisen.
Die Telemetrie hatte auch Governance-Wert. Historische Aufzeichnungen konnten erklären, warum eine Richtlinie geändert wurde, konnten aber auch die Nutzung von Anwendungen und das Benutzerverhalten offenlegen. Die öffentlichen Materialien bieten keine vollständige Erklärung zu Aufbewahrung und Data Governance nach der Übernahme, sodass diese Fragen Teil der Sorgfaltspflicht des Kunden bleiben.
AWS bot die am besten dokumentierte öffentliche Implementierung
Die Arbeit mit AWS brachte die solidesten öffentlichen technischen Beweise hervor. Prosimo integrierte sich mit Transit Gateway, Cloud WAN, PrivateLink und Marketplace for Containers Anywhere. AWS veröffentlichte einen Leitfaden zur Platzierung von AXI Edge, zum Onboarding von Anwendungen, zur Identität, Sicherheit und Optimierung.
AWS Cloud WAN war besonders wichtig. Es lieferte ein natives Backbone und Segmentierung, die Prosimo orchestrieren konnte, ohne sie zu ersetzen. Die Vereinbarung zeigte das kooperative Modell: AWS besaß das weltweite Netz und die Infrastruktur; Prosimo lieferte Multicloud-Intent, Anwendungskontext, Edge-Knoten und Analyse.
Marketplace vereinfachte die anfängliche Bereitstellung über einen genehmigten Kanal, beseitigte aber nicht die spätere Arbeit an Berechtigungen, Routendesign, Hochverfügbarkeit, Kapazität und Betrieb. Die Automatisierung der Anfangsphase verringerte Reibung, ohne das langfristige Kontrollproblem zu lösen.
Eine Referenz von Flexport untermauerte den Anwendungsfall in Unternehmensmaterialien. Sie zeigte, dass ein Firmenkunde bereit war, die Architektur zu unterstützen, stellte jedoch kein unabhängiges Audit zu Skalierung, Einsparungen oder Verfügbarkeit dar. Kundenreferenzen sollten als Beispiele der Akzeptanz behandelt werden, nicht als universeller Leistungsbeweis.
Azure und Google Cloud vervollständigten die Multicloud-Behauptung
Prosimo unterstützte auch Microsoft Azure und Google Cloud. Die Materialien beschrieben die Orchestrierung rund um Azure Virtual WAN sowie Netzwerk- und Private-Service-Objekte von Google Cloud. Das Ziel war ein einheitliches Modell unter Beibehaltung der nativen Netzwerke.
Die Existenz von Support beweist keine Parität. APIs entwickeln sich mit unterschiedlichen Geschwindigkeiten, und ähnliche Namen verbergen unterschiedliche Semantik. Eine Route, ein Segment, ein privater Endpunkt oder eine Einfügung können eine spezifische Behandlung erfordern. Die Beweise ermöglichen keine Rekonstruktion einer vollständigen Matrix nach Region und Version.
Die Abstraktion ist als Übersetzungssystem zu verstehen. Sie kann Absicht und Workflow normalisieren, muss aber die Details bewahren, die Sicherheit, Kosten und Fehlermodi beeinflussen. Eine einheitliche Schnittstelle wird gefährlich, wenn sie relevante Implementierungsunterschiede verbirgt.
Gleiches gilt nach der Übernahme. Palo Alto Networks kann den gemeinsamen Graphen nutzen, um Sicherheit zu platzieren, aber die Anbieter kontrollieren weiterhin die nativen Objekte. Die Orchestrierung zu besitzen bedeutet nicht, die Cloud-Infrastruktur zu besitzen.
Das Produkt entwickelte sich von Konnektivität zu einem Lebenszyklusmodell
2023 beschrieb Prosimo Workflows zum Entwerfen, Bauen, Diagnostizieren und Verwalten von Multicloud-Netzwerken. Die Plattform wurde nicht mehr als einfacher Tunnel oder Gateway präsentiert: Die Erkennung unterstützte das Design, die Orchestrierung schuf Konnektivität, Karten und Telemetrie halfen bei der Diagnose, und Richtlinien sowie Historien unterstützten das laufende Management.
Diese Rahmung erweiterte die Zahl potenzieller Käufer. Das Netzwerkteam konnte Topologie und Analyse nutzen; das Cloud-Team Konten und Dienste integrieren; die Sicherheit die Segmentierung überprüfen; die Migration Änderungen planen; und FinOps die Kosten für ausgehenden Datenverkehr und Routen studieren. Der Wert der Plattform stieg, wenn mehrere Gruppen mit denselben Beweisen arbeiteten.
Gemeinsame Beweise können auch Governance-Konflikte erzeugen. Eine zentrale Plattform kann aufdecken, dass die native Konfiguration von der Unternehmensrichtlinie abweicht, aber die Organisation muss entscheiden, welches System maßgeblich ist und wer die Korrektur genehmigen darf. Die Software kann die Abweichung aufzeigen; sie kann diese institutionelle Frage nicht allein lösen.
Der Lebenszyklusansatz erhöhte auch die Wechselkosten. Wenn ein Controller den Graphen, die Richtlinien, die Telemetrie, die Edge-Knoten und die Integrationen bewahrt, erfordert dessen Ersatz die Wiederherstellung eines großen Teils des Betriebsmodells. Prosimo verkaufte eine Verringerung der Cloud-Fragmentierung, konnte aber eine neue Abhängigkeit vom Controller schaffen.
Segmentierung reichte von Netzwerkkonnektivität bis zur Anwendungsrichtlinie
Prosimo präsentierte eine Segmentierung, die von Layer 3 bis Layer 7 reichte. Auf der Netzwerkebene kontrollierten Domänen und Segmente die Konnektivität; auf den höheren Schichten konnten Anwendungsidentität, Nutzer und Transaktionseigenschaften die Regel verfeinern.
Das Modell konnte den Abstand zwischen Netzwerkzone und Anwendungsrichtlinie verringern. Ein Dienst konnte erlaubt sein, während die allgemeine Konnektivität zwischen Subnetzen blockiert blieb. Umgekehrt konnte eine erreichbare Route aufgrund von Identität oder Kontext verweigert werden.
Prosimo wurde dadurch nicht zu einer vollständigen Firewall. Die Integration trennte die Verantwortlichkeiten: Prosimo orchestrierte Routen, Segmentierung und Diensteinfügung, während VM-Series die Deep Inspection durchführte. Die Unterscheidung ist wichtig, weil die Verkehrslenkung und die Durchsetzung von Kontrollen auf unterschiedliche Weise fehlschlagen können.
Ein Segment ist nur wirksam, wenn alle relevanten Routen abgebildet sind. Eine unbekannte Route, eine native Ausnahme oder eine fehlgeschlagene Einfügung kann es umgehen. Die operative Verifikation erfordert den Abgleich von deklarierter Richtlinie, Anbieterstatus und beobachtetem Verkehr.
Diensteinfügung verband Routen und Firewall-Ökonomie
Das Design von Cloudsicherheit muss entscheiden, wo die Inspektion stattfindet. Zentralisierte Firewalls können Richtlinien vereinfachen und die Anzahl der Instanzen reduzieren, aber auch Rückverkehr, Konzentration und Skalierungsdruck erzeugen. Verteilte Firewalls bleiben näher an den Workloads, vervielfachen jedoch Bereitstellung, Lizenzen, Updates und Betrieb.
Prosimo ermöglichte beide Muster mit VM-Series. Die Richtlinie konnte Verkehr zu einem zentralen Punkt oder zu verteilten Firewalls in Anwendungs-VPCs leiten. Der Controller aktualisierte Routen, und Palo Alto lieferte die Inspektion.
Dies machte die Orchestrierung für einen Sicherheitsanbieter wertvoll. Eine Firewall kann keinen Verkehr schützen, der sie nie erreicht; deshalb verringern Erkennung, Platzierung und Routenaktualisierung die Reibung zwischen dem Kauf von Sicherheitskapazität und ihrer Einfügung in eine Produktionsroute. Dies ist ein plausibler strategischer Grund für die Übernahme.
Es erweiterte auch den Wirkungsbereich von Fehlern. Eine falsche Richtlinie konnte die Inspektion umgehen, Schleifen erzeugen, asymmetrische Routen verursachen oder eine Anwendung außer Betrieb setzen. Daher waren Vorabprüfungen, schrittweise Rollouts, Simulation, Audit und Rückrollmechanismen erforderlich, da der Fehler gleichzeitig Netzwerk und Sicherheit betraf.
Die Partnerschaft von 2024 ist nicht rückwirkend als Übernahme zu interpretieren
Prosimo und Palo Alto Networks kündigten die Integration am 12. Juni 2024 an. Die Mitteilung beschrieb eine gemeinsame Lösung und behauptete nicht, dass Palo Alto Networks Prosimo erworben habe. Ihre Nutzung als Eigentumsnachweis würde zwei unterschiedliche Ereignisse vermengen.
Die Partnerschaft schuf jedoch eine Brücke. Prosimo konnte demonstrieren, dass seine Steuerungsebene die Bereitstellung von VM-Series erleichterte, während Palo Alto Networks die Technologie in einer realen Integration vor dem Unternehmensübergang evaluierte. Die Quellen beschreiben den Kaufprozess nicht, sodass die Behauptung, die Partnerschaft sei eine formelle Vorstufe der Übernahme gewesen, spekulativ wäre.
Anfang 2025 änderten sich die Karriereprofile von Gründern und Mitarbeitern, und die Unternehmensseite wurde später als übernommen gekennzeichnet. Ende dieses Jahres bestätigte Bhau, dass die Technologie vollständig in Produkte von Palo Alto Networks integriert sei. Zusammen stützen diese Signale die Schlussfolgerung einer Übernahme, lassen jedoch deren rechtliche Mechanismen offen.
Die Sequenz ist für Kunden wichtig. Eine Partnerschaft impliziert zwei Anbieter, zwei Supportstrukturen und eine definierte Integrationsgrenze; eine Übernahme kann Roadmaps, Daten, Verträge und Autorität auf ein einziges Unternehmen übertragen. Der Wechsel geht über die Marke hinaus, auch wenn der technische Pfad anfangs ähnlich erscheint.
Nebula machte den Topologiegraphen über eine konversationelle Schnittstelle zugänglich
Prosimo stellte Nebula im Februar 2024 als Teil einer AI Suite vor. Der Assistent sollte Fragen in natürlicher Sprache zu Überlappungen, Kosten, Routengesundheit, Sicherheitsverletzungen und anderen im Graph und in der Telemetrie abgebildeten Zuständen beantworten.
Das wichtige Asset war nicht nur die Schnittstelle, sondern der strukturierte Kontext. Ein allgemeines Modell diagnostiziert keine private Route, die es nicht sieht. Nebula stützte sich auf bereits erfasste Inventare, Topologie, Richtlinien und Beobachtungen. Die vorherige Investition in einen gemeinsamen Graphen wurde zur Grundlage für AIOps.
Der konversationelle Zugang konnte komplexe Daten mehr Bedienern öffnen. Er konnte auch falsches Vertrauen schaffen, wenn er Assets ausließ, die Anfrage missverstand oder eine Empfehlung als autorisierte Aktion behandelte. Risikoreiche Änderungen erforderten weiterhin deterministische Kontrollen, Berechtigungen und menschliche Überprüfung.
Prosimo behauptete potenzielle Reduktionen von 60–80 % der MTTR und über 60 % der Cloud-Netzwerkkosten. Dies waren Anbieterangaben in einer Produktmitteilung. Es existiert keine unabhängige Methodik oder Kundenbasis, die eine allgemeine Anwendbarkeit belegt. Sie können als vorgeschlagene Vorteile zitiert werden, nicht als gemessene Fakten.
KI-Workloads waren ein neuer Anwendungsfall, kein Beweis für einen neuen Markt
Dieselbe Mitteilung präsentierte die Architektur für KI. Verteilte Systeme können privaten Datenzugriff, Verbindungen zwischen Clouds und Rechenzentren, Compliance und anwendungsbewusste Routen benötigen. Diese Anforderungen passten zum bestehenden Modell aus Assets, Richtlinien und Routen.
Das Etikett veränderte die zugrunde liegende Infrastruktur nicht. Prosimo blieb von Cloud-Netzwerken, Betreibern und Kundeninfrastruktur abhängig. Es lieferte auch keine GPUs oder Modellentwicklungstools. Seine mögliche Rolle lag in der Konnektivität und Sicherheit rund um verteilte Daten und Dienste.
Die Position war strategisch logisch, weil der Wert der Topologie mit der Verteilung steigt. Es war auch eine Marketingkategorie, die kurz vor dem unabhängigen Ende eingeführt wurde. Die Beweise belegen keine KI-Einnahmen, benannte Implementierungen oder geprüfte Ergebnisse.
Die bleibende Erkenntnis ist, dass Multicloud-Telemetrie automatisiert assistierte Operationen speisen kann. Die aktuelle Frage ist, ob Palo Alto diesen Kontext erhalten hat und wie er exponiert wird. Die Quellen bieten keine vollständige Antwort.
Das Geschäftsmodell verkaufte Software für eine Infrastruktur, die Prosimo nicht besaß
Prosimo war ein Software-as-a-Service- und Dienstleistungsangebot, kein Betreiber. Kunden stellten AXI Edge-Knoten bereit und verbanden Konten mit der zentralen Ebene. Die Einnahmen dürften von Lizenzen, Support, professionellen Dienstleistungen und dem Kanal abgehangen haben, obwohl Preise und Metriken in den Beweisen nicht veröffentlicht sind.
Es konnte ohne eigene Glasfaser skalieren. Eine Plattform konnte viele Regionen koordinieren. Allerdings erlaubt die Architektur keine Ableitung von Margen. Die Pflege von APIs, Edge-Knoten, Integrationen und Enterprise-Rollouts kann kostspielig sein; die von jedem Edge-Knoten verbrauchten Cloud-Ressourcen können von den Kunden bezahlt werden.
Prosimo nutzte Marktplätze, Integratoren, Kanäle und Kundenreferenzen, um den Unternehmensmarkt zu erreichen. Diese Beziehungen sind nicht gleichwertig: Eine Marketplace-Präsenz belegt einen Kauf- und Bereitstellungskanal; eine technische Integration belegt Kompatibilität unter bestimmten Bedingungen; und ein Testimonial liefert eine kommerzielle Referenz. Keiner dieser Punkte offenbart für sich genommen die Anzahl zahlender Kunden oder wiederkehrende Umsätze.
Die Breite konnte den Verkauf erschweren. Netzwerk-, Sicherheits-, Cloud- und Anwendungsteams profitierten, aber das Budget war möglicherweise keinem eindeutigen Besitzer zuzuordnen. Das Produkt brauchte einen Käufer, der bereit war, eine gemeinsame Steuerungsebene zu finanzieren.
Partner, Kunden und Investoren nahmen unterschiedliche Positionen ein
AWS war sowohl Infrastrukturanbieter als auch Integrationspartner, während Azure und Google Cloud als unterstützte Umgebungen genannt wurden. Identitätsanbieter lieferten Authentifizierungskontext; Firewalls Inspektionskapazität; und Colocation-Dienste und Betreiber konnten Edge-Knoten hosten oder verbinden. Kanalpartner konnten die Lösungen entwerfen, bereitstellen und verwalten.
Flexport erschien als Referenz im AWS Cloud WAN-Material. Es zeigt unternehmerisches Interesse, offenbart aber nicht Umfang, Dauer oder Wert. Es sollte nicht als Ersatz für Kundenzahlen herangezogen werden.
General Catalyst führte die Serie A an und beteiligte sich als Investor. Die Materialien zitierten auch WRVI oder Celesta und später eine mit BlackRock verbundene Beteiligung, deren genaues Vehikel unklar blieb. Dies zeigt eine gut vernetzte Finanzierungsbasis, nicht eine vollständige Kapitalisierungstabelle.
Palo Alto Networks war die entscheidende Beziehung: 2024 Partner, 2025 Käufer. Die Sequenz zeigt, wie eine Ökosystemabhängigkeit zu Kontrolle wird, wenn ein Teilnehmer die Ebene kauft, die die Route zu seinem Produkt koordiniert.
Mindestens 55 Millionen wurden verifiziert; die finanziellen Bedingungen des Exits bleiben unbekannt
Der verifizierte Datensatz umfasst eine Serie A über 25 Millionen US-Dollar im April 2021 und eine Serie B über 30 Millionen im Jahr 2022. Es gibt keine geprüfte Kapitalisierungstabelle oder öffentliche Daten zu Bewertung, Schulden oder späteren Runden.
Der Kaufpreis wurde weder bekannt gegeben noch unabhängig verifiziert. Ohne diesen Betrag ist es nicht möglich, die Transaktion verantwortlich als Übernahme mit strategischer Prämie, als bescheidene Technologieakquisition, als Acqui-hire oder als Verkauf unter Druck zu klassifizieren. Die Kontinuität der Integration zeigt technischen Wert, offenbart aber nicht die Rendite für Investoren oder Gründer.
Die finanzielle Skala von Palo Alto Networks sollte nicht auf Prosimo übertragen werden. Da es nicht mehr beobachtbar ist, gibt es kein eigenständiges Segment für Umsatz, Gewinn oder Kunden. Ein größerer Eigentümer kann die Reichweite erhöhen und individuelle Zahlen weniger sichtbar machen.
Das Fehlen einer formellen Ankündigung der Übernahme ist ebenfalls relevant. Solche Dokumente klären in der Regel Zeitplan, Support und strategische Logik; hier muss der Status aus Karriereprofilen, der Kennzeichnung der Unternehmensseite und einer späteren Aussage des Mitgründers rekonstruiert werden. Diese Beweise genügen, um den Unternehmensstatus zu korrigieren, nicht jedoch, um Transaktionsbedingungen zu erfinden.
Der Wettbewerb kam von Plattformen, Clouds und interner Ingenieursarbeit
Prosimo konkurrierte mit spezialisierten Plattformen wie Aviatrix und Alkira, mit Anbietern von Unternehmensnetzwerken und SASE, mit den nativen Diensten von AWS, Azure und Google Cloud sowie mit internen Ansätzen auf Basis von Infrastructure as Code, Transitdiensten, Routingtabellen und Firewalls. Jede Alternative löste einen anderen Teil desselben Problems.
Ein spezialisierter Controller konnte eine gemeinsame Topologie und Richtlinien über Anbieter hinweg bieten. Eine native Lösung verringerte die externe Abhängigkeit innerhalb einer einzigen Cloud; ein Betreiber lieferte physischen Transport; eine Sicherheitsplattform kombinierte Konnektivität und Inspektion; und die Eigenentwicklung bewahrte die Kontrolle auf Kosten von mehr Personal und Integration.
Die Differenzierung von Prosimo war die Kombination aus Netzwerk- und Anwendungstransit, Edge-Knoten, nativer Orchestrierung, Graph, Telemetrie und Diensteinfügung. Diese Breite machte Vergleiche schwierig. Käufer mussten konkrete Dienste, Routen, Identitäten und Sicherheit testen.
Die Übernahme ändert den Wettbewerbsrahmen. Prosimo konkurriert nicht mehr als unabhängiges Unternehmen; seine Technologie muss ihren Platz innerhalb von Palo Alto Networks rechtfertigen. Die Frage verlagert sich darauf, wie sehr sie die Sicherheitsbereitstellung verbessert und wie viel zusätzliche Abhängigkeit die Kunden zu akzeptieren bereit sind.
Native Dienste waren Grundlage und Substitut
AWS Cloud WAN, Transit Gateway, Azure Virtual WAN und Google Cloud boten leistungsfähige Optionen. Prosimo war von ihnen abhängig und konkurrierte mit dem direkten Betrieb durch den Kunden.
Die Grenze war beweglich. Neue native Funktionen konnten Teile des Prosimo-Angebots nachbilden und gleichzeitig weitere Objekte hinzufügen, die ein übergreifender Controller koordinieren musste. Die Entwicklung der Cloud-Dienste konnte den Wert mancher Funktionen mindern und den Übersetzungsbedarf zwischen Anbietern erhöhen.
Die Entscheidung war organisatorisch wie technisch. Ein Unternehmen mit einer einzigen Cloud und starker Ingenieursabteilung konnte das Native bevorzugen. Ein fragmentiertes Multicloud-Unternehmen konnte eine gemeinsame Ebene schätzen. Eine regulierte Organisation konnte unabhängige Beweise schätzen und eine Konzentration von Berechtigungen fürchten.
Kein Ansatz beseitigte die technologische Abhängigkeit. Native Werkzeuge banden den Kunden an anbieterspezifische APIs und Semantiken; der übergreifende Controller band ihn an seinen Graphen, seine Richtlinien und seine Edge-Knoten. Die relevante Frage war, ob diese Abhängigkeit sichtbar, portabel und für das Betriebsmodell der Organisation geeignet war.
Fehler konnten vom Controller, den Edge-Knoten, den Cloud-APIs, dem Identitätssystem oder der zugrunde liegenden Infrastruktur ausgehen
Die verteilte Architektur reduzierte die Abhängigkeit von einem einzelnen Hub, schuf aber mehrere Fehlerdomänen. Der zentrale Dienst konnte veralten; ein Edge-Knoten isoliert werden; eine API einen Teil der Änderung ablehnen; das Identitätssystem nicht mehr reagieren; die zugrunde liegende Infrastruktur degradieren; oder eine Firewall ihre Ressourcen erschöpfen.
Teilausfälle sind besonders schwer zu handhaben. Ein Anbieter kann ein Update akzeptieren, während ein anderer es ablehnt, sodass der Soll-Zustand vom Ist-Zustand abweicht und asymmetrische Routen oder Umgehungspfade entstehen können. Das System benötigt Abgleich, idempotente Operationen, schrittweise Rollouts, explizite Fehlerzustände und anbieterspezifische Rückrollmechanismen.
Öffentliche Beweise enthalten keine unabhängigen Fehlerinjektionstests, kein vollständiges Vorfallsregister und keine universellen Service-Level-Ergebnisse. Daher müssen Aussagen zur Resilienz an die dokumentierte Architektur oder konkrete Kundenbelege gebunden werden.
Die Übernahme fügt ein weiteres Risiko hinzu: die Produktkontinuität. Kunden müssen wissen, welche Konsole, API, Knoten-Image, Richtlinienmodell und Supportorganisation das historische System ersetzen. Eine technisch gelungene Integration kann dennoch eine schlechte Migration produzieren, wenn die kommerziellen und operativen Grenzen undurchsichtig bleiben.
Cloud-Zugangsdaten machten den Controller zur kritischen Infrastruktur
Erkennung und Orchestrierung erforderten Zugriff auf Cloud-Konten. Das Inventar konnte Nur-Lese-Berechtigungen nutzen, während Änderungen an Routen, Segmenten und Diensteinfügungen eine höhere Autorität erforderten. Der Controller war Teil der privilegierten Verwaltungsebene, auch wenn er die Workloads nicht besaß.
Ein kompromittierter Berechtigungsnachweis konnte die Topologie offenlegen oder weitreichende Änderungen ermöglichen. Ein Fehler oder Irrtum konnte sich über mehrere Clouds ausbreiten. Der Wirkungsradius wuchs mit der Nützlichkeit der Plattform.
Unternehmen mussten Minimalprivilegien, getrennte Zugangsdaten, Mehrfachfreigaben, Audit, Rotation, Notfallwiderruf und einen vom Controller unabhängigen Wiederherstellungspfad umsetzen. Die öffentlichen Materialien enthalten keine umfassende unabhängige Sicherheitsbewertung, sodass diese Elemente als notwendige Kontrollen, nicht als verifizierte Garantien zu betrachten sind.
Der Telemetrie-Graph war ebenso sensibel. Er konnte Anwendungen, Netzwerkstruktur, Richtlinien, Benutzerbeziehungen, Routenzustände und Kostenmuster offenlegen. Die Governance nach der Übernahme muss klären, wo diese Daten gespeichert werden, welche Produkte sie nutzen können und wie die Berechtigungen migriert wurden; öffentliche Quellen lösen diese Fragen nicht.
Die Übernahme transferierte eine cloud-neutrale Ebene auf eine Sicherheitsplattform
Als unabhängiges Unternehmen konnte sich Prosimo als gemeinsame Ebene zwischen Clouds und Sicherheitsdiensten präsentieren. Unter dem Eigentum von Palo Alto Networks änderten sich die Anreize: Die Technologie konnte die Bereitstellung von VM-Series und anderen Konzernprodukten erleichtern, was die Integration verbesserte und Fragen zur Behandlung von Drittanbieterdiensten aufwarf.
Das Eigentum allein beweist nicht, dass die Neutralität verschwunden ist, aber es wurde auch keine aktuelle Kompatibilitätsmatrix veröffentlicht. Die Frage für Kunden wird, ob der Drittanbieter-Support aufrechterhalten wird, ob Richtlinien und Telemetrie exportiert werden können und ob die Optimierung das Portfolio des Eigentümers bevorzugt.
Die Aussage hob die Inspektion von eingehendem, ausgehendem und Ost-West-Verkehr hervor. Dies deutet darauf hin, dass Topologie und Orchestrierung Teil eines Sicherheitsbereitstellungssystems wurden, beweist aber nicht, dass App Transit, Benutzerzugriff, Kostenoptimierung oder alle historischen Abläufe als separate Fähigkeiten fortbestehen.
Es ist ein übliches Infrastrukturmuster: Ein Start-up abstrahiert ein komplexes Koordinationsproblem, und eine größere Plattform kauft diese Abstraktion, um die Nutzung ihrer Kernprodukte zu steigern. Der Kunde kann Integration gewinnen und gleichzeitig ein Stück Anbieterunabhängigkeit einbüßen.
Die aktuelle Produktübersicht ist die größte Datenlücke
Die Beweise bestätigen die Übernahme und die Integration, liefern aber keine vollständige Übersicht, die AXI, Network Transit, App Transit, AIR und Nebula mit aktuellen Produkten oder SKUs verbindet. Auch Support-Fristen, Migrationsverfahren oder eine funktionale Kontinuitätstabelle wurden nicht veröffentlicht.
Dieses Fehlen verhindert eine Produktbewertung in der Gegenwart. Die Geschichte erklärt, was gebaut wurde, aber nicht, was heute verkauft oder gewartet wird. Jede aktuelle Einsatzempfehlung muss auf aktueller Dokumentation von Palo Alto Networks basieren.
Es begrenzt auch die Strategie. Eine vollständige Absorption des Graphen wäre anders als die Nutzung allein der Asset-Erkennung und Firewall-Platzierung. Die Aussage bestätigt technische Kontinuität und lässt die Grenzen ungeklärt.
Ein künftiges Produktdokument, eine Anleitung oder ein Fallbeispiel könnte dies klären. Bis dahin gilt die präzise Formulierung: Laut einem Mitgründer wurde die Technologie in Produkte von Palo Alto Networks integriert, doch Umfang und Paketierung sind nicht verifiziert.
Wer kontrolliert das Multicloud-Routing?
Kein einziger Akteur kontrolliert den gesamten Pfad. Das Unternehmen kontrolliert den Besitz der Konten, die Geschäftsabsicht, das Anwendungsdesign und die gewährten Berechtigungen. Der Controller entdeckt die Topologie, übersetzt Richtlinien und modifiziert den Routenzustand; die Cloud-Anbieter kontrollieren ihre APIs, Transitdienste, privaten Endpunkte, Backbones und viele Fehlerdomänen; und die Betreiber und Colocation-Anbieter kontrollieren weitere Transportabschnitte. Die Sicherheitsdienste wiederum entscheiden, ob der inspizierte Verkehr zugelassen oder blockiert wird.
Prosimo strebte die mittlere Position an. Ohne die zugrunde liegende Infrastruktur zu besitzen, wollte es den Graphen und die Übersetzung besitzen. Wer diese Ebene kontrolliert, entscheidet, was gesehen wird, wie Segmente dargestellt werden, wo Edge-Knoten platziert werden, welcher Dienst inspiziert und welche Telemetrie gesendet wird. Das bedeutet praktische Macht über das Routing.
Nach der Übernahme kontrolliert Palo Alto Networks die Technologie und deren Entwicklung. Die Cloud-Anbieter behalten die Autorität innerhalb ihrer eigenen Umgebungen, und das Unternehmen kann Berechtigungen widerrufen oder eine andere Architektur wählen; dennoch kann der Ausstieg kostspielig sein, wenn Topologie, Richtlinien und operative Abläufe vom Controller abhängen.
Die Antwort ist daher geschichtet: Das Unternehmen autorisiert; der Controller koordiniert; die Cloud-Anbieter und Betreiber transportieren; und die Sicherheitsplattform setzt die Kontrollen durch. Die Geschichte von Prosimo zeigt, dass der Eigentümer der Koordinationsebene wechseln kann, ohne dass die Cloud-Konten oder die physische Glasfaser den Besitzer wechseln.
Hauptquellenverzeichnis
- S01 — Nehal Bhau, LinkedIn-Beitrag zur Integration von Prosimo in Palo Alto Networks Produkte (Ende 2025).https://www.linkedin.com/posts/nehal-bhau_panw-prismaairs-vmseries-activity-7401064364096679936-FlQS. Stützt die Aussage des Mitgründers; keine formelle Veröffentlichung oder SKU-Übersicht.
- S02 — Nehal Bhau, öffentliches LinkedIn-Profil (Stand 2. August 2026).https://www.linkedin.com/in/nehalbhau/. Stützt die Führungsphase und die Anstellung bei Palo Alto ab etwa Februar 2025; Datumsangaben können sich ändern.
- S03 — Prosimo.io, LinkedIn-Unternehmensseite (Stand aktuell).https://www.linkedin.com/company/prosimo-io/. Stützt den Übernahmestatus; offenbart keine Bedingungen.
- S04 — Karriereprofile ehemaliger Mitarbeiter (2025–2026).https://www.linkedin.com/company/prosimo-io/people/. Stützen die Gesamtheit der Übergänge; jeder Eintrag erfordert Verifizierung.
- S05 — General Catalyst, „Prosimo: Delivering Application Experience Across Multi-Cloud“ (6. April 2021).https://www.generalcatalyst.com/stories/prosimo-delivering-application-experience-across-multi-cloud. Stützt Serie A, Team und These; Investorensichtweise.
- S06 — Prosimo und AWS, Business Wire Mitteilung zu Cloud WAN und Marketplace (2. Dezember 2021).https://www.businesswire.com/news/home/20211202005880/en/Prosimo-and-AWS-Deliver-Innovative-New-Services-to-Simplify-Cloud-Networking. Stützt Architektur und Integrationen; die Aussagen bleiben zugeordnet.
- S07 — AWS Marketplace Blog, „Securing access and optimizing applications on AWS using Prosimo AXI“ (2021).https://aws.amazon.com/blogs/awsmarketplace/securing-access-and-optimizing-applications-on-aws-using-prosimo-axi/. Stützt den historischen AWS-spezifischen Ablauf.
- S08 — The Fast Mode, Ankündigung von Full-Stack Cloud Transit (7. April 2022).https://www.thefastmode.com/technology-solutions/24137-prosimo-delivers-full-stack-cloud-transit-to-power-enterprise-multi-cloud. Stützt Network Transit, App Transit und Erkennung; basiert auf Anbietermaterial.
- S09 — CRN, „Prosimo’s New Cloud Networking Tools Speed Up Cloud Migration, Multi-Cloud Management“ (19. April 2023).https://www.crn.com/news/networking/prosimo-s-new-cloud-networking-tools-speed-up-cloud-migration-multi-cloud-management. Stützt die Lebenszykluspositionierung; Aussagen sind datumsbezogen.
- S10 — Prosimo, PR Newswire Mitteilung zu AI Suite und Nebula (22. Februar 2024).https://www.prnewswire.com/news-releases/prosimo-introduces-the-industrys-first-ai-suite-for-multi-cloud-networking-302068185.html. Stützt Nebula und Layer 3–7; Kosten- und MTTR-Zahlen sind Anbieterangaben.
- S11 — Prosimo und Palo Alto Networks, Business Wire Mitteilung zu VM-Series (12. Juni 2024).https://www.businesswire.com/news/home/20240612713674/en/Prosimo-and-Palo-Alto-Networks-bring-Zero-Trust-to-Application-Workloads-in-Multi-Cloud-Environments. Stützt zentrale und verteilte Einfügung; die Partnerschaft liegt vor der Übernahme.
- S12 — Database Trends and Applications, Bericht zur Integration (14. Juni 2024).https://www.dbta.com/Editorial/News-Flashes/Prosimo-Integrates-with-Palo-Alto-Networks-to-Protect-Multi-Cloud-Apps-with-Ease-164564.aspx. Sekundäre Zusammenfassung.
- S13 — Archiv der öffentlichen Einführung von Prosimo (2021).https://www.businesswire.com/news/home/20210406005412/en/. Stützt Gründer, Standort, Start und Investoren; die URL kann umleiten.
- S14 — Finanzierungsaufzeichnungen und -kanäle von Prosimo zur Serie B über 30 Millionen (2022).https://www.linkedin.com/company/prosimo-io/posts/. Stützt die Runde; die genaue archivierte Notiz sollte aufbewahrt werden.
- S15 — CRN und verwandte Berichterstattung zur Multicloud-Positionierung 2023.https://www.crn.com/news/networking/prosimo-s-new-cloud-networking-tools-speed-up-cloud-migration-multi-cloud-management. Sekundärbeweis; Aussagen erfordern Bestätigung.
Warum Prosimo nach der Übernahme relevant bleibt
Prosimo identifizierte einen echten Wandel in der Infrastruktur. Die Betriebseinheit verschiebt sich vom Gerät und dem Präfix hin zur Anwendung, zur Identität, zu den Dienstabhängigkeiten und zum Richtliniengraphen. APIs machen den Netzwerkzustand programmierbar, während Edge-Knoten es erlauben, die Durchsetzungspunkte von Kontrollen zu verschieben. Ein Controller mit Sichtbarkeit über mehrere Clouds kann Aktionen koordinieren, die keine einzelne Konsole allein abschließt.
Es zeigte auch die Kosten dieser Koordination: privilegierte Berechtigungen, kontinuierliche API-Pflege, präzise Erkennung, semantische Übersetzung, Telemetrie und operative Disziplin. Eine gemeinsame Ebene kann fragmentierte Arbeit reduzieren und gleichzeitig einen neuen Konzentrationspunkt schaffen. Dasselbe System, das Routen vereinfacht, kann die Auswirkungen einer schlechten Entscheidung vergrößern.
Die Übernahme macht die Konvergenz zwischen Netzwerk und Sicherheit sichtbarer. Ein Sicherheitsunternehmen, das die Topologie kennt und Routen ändern kann, beschränkt sich nicht darauf, den empfangenen Verkehr zu inspizieren; es hilft auch zu entscheiden, welcher Verkehr zur Inspektion gelangt und wo dies geschieht.
Prosimo sollte nicht nur als verschwundene Marke in Erinnerung bleiben, noch als Beweis dafür, dass eine Plattform das Multicloud-Problem gelöst hat. Sein bleibender Beitrag war, den übergreifenden Graphen zu einer Form von Infrastruktur zu machen. Die offene Frage ist, ob dieser Graph, nun innerhalb eines größeren Unternehmens, transparent, portabel und beherrschbar bleiben wird.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten