
Zusammenfassung
- OpenWISP entstand aus einem öffentlichen Wi-Fi-Programm rund um Rom und wurde ab 2015 als modulares Managementsystem für verteilte OpenWrt-Flotten neu aufgebaut.
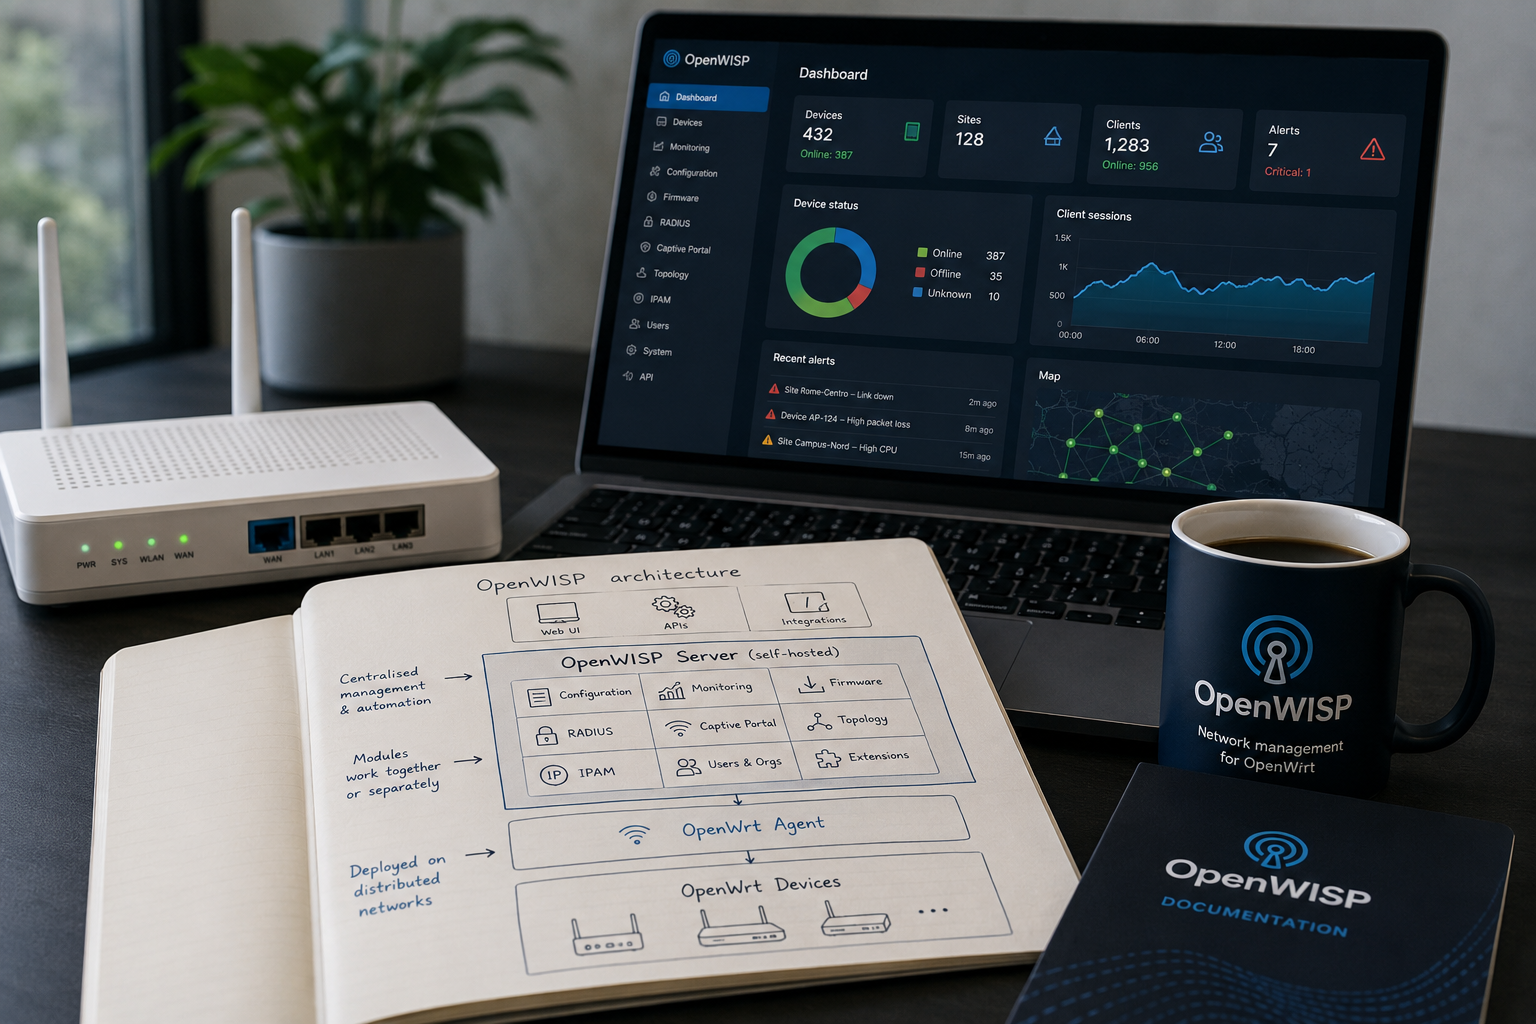
- Konfiguration, Überwachung, Firmware, RADIUS, Captive Portals, Topologie, Adressverwaltung und APIs lassen sich kombinieren, ohne jeden Betreiber in einen monolithischen Controller zu zwingen.
- Eine Fallstudie vom Juni 2026 beschreibt mehrere hundert Router, die über mehrere Instanzen hinweg betrieben werden – ein nützlicher Produktionsnachweis, der jedoch keine universelle Skalierungsgrenze festlegt.
- Self-Hosting bewahrt die Kontrolle über Code und Daten, überträgt jedoch die Verantwortung für Verfügbarkeit, Backups, Zugangsdaten, Datenbank-Performance und Upgrades auf den Betreiber.
Das öffentliche Wi-Fi-Programm Roms offenbarte die wahren Kosten günstiger Access Points
Bis 2012 umfasste die FreeItaliaWiFi-Föderation Berichten zufolge etwa 2.500 Access Points. Diese Zahl stammt von den Projekten WiFi Metropolitano und ProvinciaWiFi rund um Rom, wo öffentliche Verwaltungen und institutionelle Partner seit 2008 offene Software einsetzten, um die Konnektivität an zahlreichen kommunalen Standorten zu betreiben. Die Access Points waren preiswert; sie zu konfigurieren, zu authentifizieren, zu überwachen und abzusichern war es nicht.
Ein öffentlicher Router erfordert jemanden, der Adressen vergibt, Funkverbindungen einstellt, Zugangsdaten rotiert, Ausfälle erkennt, Richtlinien anwendet und die Firmware aktualisiert. Wenn die Geräte über Gebäude, Plätze und Gemeinschaftsstandorte verteilt sind, können Techniker nicht jedes Gerät einzeln behandeln. Selbst ein bescheidenes Netzwerk benötigt eine Leitwarte – unabhängig davon, ob diese von einem Anbieter stammt oder von einer Software, die der Betreiber selbst betreibt.
OpenWISP entstand aus genau diesem Betriebsproblem. Das frühe System wurde für öffentliche Hotspot-Bereitstellungen genutzt und verbreitete sich ab 2009 in anderen italienischen Gemeinden. Die ersten Nutzer verfügten bereits über begrenzte Budgets, heterogene Standorte und die Notwendigkeit, viele Geräte zu ändern, ohne sich bei jedem einzelnen anzumelden. Wiederverwendbare Konfigurationen, organisationsübergreifender Zugriff, Authentifizierung und Überwachung ergaben sich aus der Feldarbeit, nicht aus einem allgemeinen Produktauftrag.
Das Projekt blieb keine kommunale Hotspot-Plattform. 2015 begann eine umfassende Neugestaltung rund um das Management von OpenWrt und eine modulare Serverarchitektur. Diese Änderung erkannte an, dass drahtlose Internetdienstanbieter, Campusnetze, Community-Netzwerke und Unternehmen vor dem gleichen Flottenproblem standen. OpenWrt stellte ein weit verbreitetes Gerätebetriebssystem dar; OpenWISP baute darauf einen Agenten, einen Controller und zugehörige Dienste auf.
Aus dieser Geschichte ergibt sich eine praktische Frage: Bietet Self-Hosting einem kleinen Betreiber dauerhafte Kontrolle über sein Netzwerk, oder verlagert es dieselbe Verantwortung von einem proprietären Controller auf einen Stack aus Servern, Datenbanken, Schlüsseln und kundenspezifischen Integrationen, den der Betreiber allein warten muss?
Die aktuelle Antwort von OpenWISP lautet: modular. Konfiguration, Überwachung, Firmware, RADIUS, Captive Portals, Topologie und IP-Adressverwaltung lassen sich über Django-Anwendungen und OpenWrt-Komponenten kombinieren. REST- und WebSocket-Schnittstellen unterstützen die Integration. Unterschiedliche Installationen können verschiedene Module aktivieren, anstatt einen festen Controller zu akzeptieren.
Die institutionelle Struktur ist ebenso verteilt. Öffentliche Einrichtungen, Universitäten, Open-Source-Mitwirkende, Google Summer of Code-Teilnehmer und kommerzielle Nutzer haben die Plattform alle mitgeprägt. OpenWISP nahm 2017 am Google Summer of Code teil und bezeichnete sich 2020 als globales modulares Netzwerkmanagementsystem. Keine einzige öffentliche Aufzeichnung weist eine juristische Person als Eigentümer des gesamten Projekts aus.
Dieses Fehlen erschwert jeden Versuch, OpenWISP als konventionelles Unternehmen zu behandeln, und verdeutlicht den eigentlichen Gegenstand. OpenWISP ist gepflegter Code, Dokumentation, Mitwirkende und Support-Beziehungen, die Betreiber zu ihrem eigenen Kontrollsystem zusammenfügen. Es kann die Abhängigkeit von einer Anbieter-Cloud verringern. Es kann die Notwendigkeit, die Leitwarte zu betreiben, nicht beseitigen.
Der Neuaufbau von 2015 trennte den Controller in Dienste auf, die Betreiber kombinieren können
OpenWISP wird am leichtesten missverstanden, wenn es als ein einziger Controller dargestellt wird. Die aktuelle Plattform besteht aus einer Reihe von Modulen mit koordinierten Veröffentlichungen und separaten Versionsnummern. Bis August 2026 war die 25.10-Familie die aktuelle Hauptlinie, während einzelne Module Versionen wie 1.2.x verwendeten und Bereitstellungspakete das 25.10.x- beibehielten. Diese Nummern beschreiben verwandte Veröffentlichungspfade, keine widersprüchlichen Produkte.
Der Controller bildet das Zentrum. Er speichert Gerätedatensätze, Konfigurationsvorlagen und Variablen, verwaltet Zugangsdaten und unterstützt Fernzugriffe. Ein Betreiber kann eine gemeinsame Konfiguration einmal definieren, sie auf Gerätegruppen anwenden und Werte bei Bedarf überschreiben. Das ist die grundlegende Effizienz der Flottenverwaltung: Eine Änderung sollte als Richtlinie formuliert werden, nicht manuell für jeden Router wiederholt werden.
Vorlagen sind mehr als eine Annehmlichkeit. Sie werden zur Quelle, aus der der Gerätezustand abgeleitet wird. Ein Anbieter kann Funkeinstellungen, Schnittstellen, Tunnel, Firewall-Regeln oder Dienstparameter definieren und standortübergreifend wiederverwenden. Variablen ermöglichen es, dass dieselbe Vorlage gerätespezifische Adressen, Namen oder Zugangsdaten enthält. Das Ergebnis ähnelt eher dem Konfigurationsmanagement in einer Serverumgebung als der traditionellen Praxis, jeden Router als separat verwaltete Box zu behandeln.
Die Geräteseite ist stark mit OpenWrt verbunden. Ein Agent kann die Konfiguration abrufen und Informationen melden. Der Server kann bei Bedarf auch Fernzugriffsmethoden wie SSH nutzen. Die aktuelle Stärke des Projekts liegt nicht im universellen Multi-Vendor-Management. Es ist die Fähigkeit, OpenWrt-basierte Flotten durch ein koordiniertes offenes System zu verwalten.
Eine modulare Django-Architektur ermöglicht es Organisationen, den Server zu erweitern. Django liefert Authentifizierung, Datenbankmodelle, Administration und ein ausgereiftes Python-Web-Framework. OpenWISP-Module bauen darauf netzwerkspezifische Funktionen auf. Dieses Design senkt die Hürde für Teams, die bereits mit der konventionellen Webentwicklung vertraut sind, bedeutet aber auch, dass die Plattform die betrieblichen Anforderungen einer Webanwendung erbt: Datenbankwartung, Warteschlangen, Worker-Prozesse, Caching, Zertifikate und sichere Bereitstellung.
Die Veröffentlichungshistorie zeigt aktive Wartung. Der Controller erreichte am 9. April 2026 Version 1.2.3. Das Docker-Bereitstellungs-Repository veröffentlichte am 4. Juni 25.10.4. Der OpenWrt-Überwachungsagent erreichte im Mai Version 0.3.1, und das RADIUS-Modul erreichte im April 1.2.2. Diese Daten belegen die fortlaufende Arbeit im gesamten Stack. Sie verdeutlichen auch das Problem der Versionsabstimmung: Ein Betreiber muss wissen, welche Kombinationen unterstützt werden, anstatt anzunehmen, dass jedes neueste Modul unabhängig aktualisiert werden kann.
Modularität gibt OpenWISP Raum, unterschiedliche Netzwerke zu bedienen. Ein Anbieter kann Konfiguration und Überwachung ohne ein öffentliches Captive Portal nutzen. Eine Kommune kann Authentifizierung und Login-Seiten mit der Topologie kombinieren. Ein Community-Netzwerk kann benutzerdefinierte Django-Anwendungen hinzufügen. Dieselbe Freiheit erschwert den Support, weil zwei Installationen denselben Namen tragen können, sich aber in aktivierten Modulen, Erweiterungen, Datenbankskala und Bereitstellungsmethode unterscheiden.
Die Architektur tauscht daher die feste Integration eines proprietären Geräts gegen die Montagearbeit einer offenen Plattform ein. Dieser Tausch ist attraktiv, wenn eine Organisation Kontrolle oder Individualisierung wünscht und die Fähigkeit besitzt, das Ergebnis zu betreiben. Er ist weniger attraktiv, wenn der Käufer erwartet, dass ein Anbieter jede Abhängigkeit und jedes Service-Level-Agreement besitzt.
Die Neugestaltung von OpenWISP war erfolgreich darin, das Projekt breit wiederverwendbar zu machen. Die nächste Frage ist, ob diese Wiederverwendbarkeit betrieblich kohärent bleiben kann, wenn die Anzahl der Module und Protokolle wächst. Ein modularer Stack wird erst dann zur Infrastruktur, wenn seine Veröffentlichungs- und Migrationsdisziplin so stark ist wie seine Funktionsliste.
Konfiguration ist nur nützlich, wenn der beabsichtigte Zustand eine unzuverlässige Verbindung überlebt
Zentrale Konfiguration klingt einfach: die gewünschten Einstellungen auf einem Server speichern und auf die Geräte verteilen. Verteilte Zugangsnetzwerke machen jeden Teil dieses Satzes unzuverlässig. Ein Router kann sich hinter Network Address Translation befinden, über eine intermittierende drahtlose Rückverbindung verfügen oder von einem instabilen Standort aus versorgt werden. Eine Änderung kann genau den Pfad beeinflussen, der zu ihrer Übermittlung genutzt wird. Ein Gerät kann offline sein, während sich die Richtlinie mehrfach ändert.
Der Controller von OpenWISP adressiert diese Umgebung durch Vorlagen, Agenten, Fernzugriffe und Public-Key-Infrastruktur. Der Betreiber kann den gewünschten Zustand zentral definieren und eine Geräteidentität nutzen, um Vertrauen herzustellen. Das Design vermeidet die Abhängigkeit von einem Techniker, der Befehle kopiert, macht aber Erreichbarkeit oder Änderungssicherheit nicht automatisch.
Ein verlässlicher Workflow muss zwischen gewünschtem Zustand, zuletzt gemeldetem Zustand und beobachtetem Verhalten unterscheiden. Der Server weiß möglicherweise, was konfiguriert werden soll, ohne zu wissen, ob das Gerät es angewendet hat. Ein erfolgreicher API-Aufruf kann bedeuten, dass ein Job in die Warteschlange gestellt wurde, nicht, dass die Funkverbindung wieder online ist. Ein Router kann eine Konfiguration akzeptieren und dann unerreichbar werden, weil ein Netzwerkparameter falsch war.
Konfigurationsmanagement erfordert daher eine schrittweise Bereitstellung. Ein Betreiber sollte in der Lage sein, eine Änderung auf eine Testgruppe anzuwenden, den Zustand zu beobachten und sie schrittweise auszuweiten. Kritische Werte müssen validiert werden. Ein Syntax-Prüfer kann fehlerhafte Eingaben erkennen, aber keine Richtlinie, die jeden Tunnel auf den falschen Endpunkt verweist. Die APIs der Plattform ermöglichen Automatisierung; die Organisation muss den Genehmigungs- und Rollback-Prozess gestalten.
Die Geräteidentität ist eine weitere hochwertige Grenze. Zertifikate und Zugangsdaten ermöglichen es dem Server, autorisierte Geräte zu unterscheiden. Werden diese Anmeldeinformationen gestohlen, kann ein Angreifer einen Router imitieren oder Zugriff auf das Management erlangen. Gehen sie verloren, benötigt der Betreiber möglicherweise eine physische Wiederherstellung. Schlüsselerstellung, Rotation und Widerruf gehören daher zum normalen Netzwerkbetrieb und nicht zu einer Installations-Checkliste, die nach der Einrichtung vergessen werden kann.
Vorlagen können außerdem Kontext verbergen. Eine Variable kann ihre Bedeutung ändern, wenn ein Gerät an einen anderen Standort verlegt wird. Eine kopierte Gruppe kann einen alten Adresspool enthalten. In einer kleinen Flotte kann ein Ingenieur den Fehler bemerken. Im großen Maßstab benötigt das Konfigurationsmodell eine Validierung anhand des Inventars und der Topologie. Je mehr Module integriert sind, desto nützlicher werden diese Quervergleiche.
Das Self-Hosting-Modell gibt dem Betreiber vollen Zugriff auf die Konfigurationshistorie und Automatisierung. Es vermeidet, dass ein Cloud-Anbieter zum alleinigen Halter des Gerätezustands wird. Es bedeutet auch, dass der Betreiber Backups und Audit-Aufzeichnungen aufbewahren muss. Ein Datenbankausfall ohne getestete Wiederherstellung kann die Verwaltungshistorie der Flotte löschen, selbst wenn die Router weiterhin Datenpakete weiterleiten.
Der Wert von OpenWISP wird am deutlichsten, wenn Konfiguration als Code behandelt wird: versioniert, geprüft, getestet und durch kontrollierte Stufen bereitgestellt. Die Plattform stellt die dafür erforderlichen Objekte und APIs bereit. Sie liefert keine organisatorische Urteilskraft. Ein kleiner Anbieter kann dasselbe operative Muster nutzen wie größere Netzwerke, muss aber dennoch entscheiden, wer eine Vorlage ändern darf und wer wach ist, wenn die Änderung fehlschlägt.
Überwachung macht günstige Router sichtbar, vorausgesetzt, der Telemetriepfad hält
Ein verteiltes Netzwerk ist schwer zu verwalten, weil ein Ausfall oft zuerst von einem Nutzer gemeldet wird, bevor er in den Werkzeugen des Betreibers erscheint. Ein Access Point kann weiterhin mit Strom versorgt werden, während sein Uplink unterbrochen ist. Ein Funkmodul kann mit Clients verbunden sein, aber schlechten Durchsatz liefern. Ein Tunnel kann intermittierend ausfallen. Die Überwachung muss Geräteverfügbarkeit, Zeitreihenmessungen, Wi-Fi-Sitzungen und Dienstprüfungen kombinieren, um diese Zustände in handlungsrelevante Signale umzuwandeln.
Die Überwachungskomponenten von OpenWISP sammeln und organisieren diese Belege. Der OpenWrt-Agent meldet Messwerte. Serverseitige Module speichern Zeitreihen, führen Prüfungen durch und versenden Warnungen. Geräte- und Organisationsmodelle ermöglichen es Betreibern, das Netzwerk nach Kunden, Standorten oder Verwaltungsgrenzen zu betrachten und nicht als eine flache Liste.
Die Architektur ist gerade deshalb nützlich, weil günstige Router oft kein ausgefeiltes proprietäres Telemetriesystem besitzen. Ein Agent und eine offene API können genug Informationen liefern, damit ein kleines Team Muster in der gesamten Flotte erkennt. Ein Dashboard kann einen Standort mit zunehmendem Paketverlust oder eine Gruppe von Geräten identifizieren, die nach einem Update keine Meldungen mehr senden.
Telemetrie ist nicht die absolute Wahrheit. Ein Router, der den Überwachungsserver nicht erreichen kann, erscheint als ausgefallen, selbst wenn der lokale Dienst weiterläuft. Ein Gerät kann gesunde CPU und Arbeitsspeicher melden, während Nutzer unter Funkstörungen leiden. Abtastintervalle können kurze Ausfälle verpassen. Der Überwachungsserver selbst kann unter Last träge werden. Warnungen beschreiben daher Beobachtungen von einem bestimmten Pfad und Zeitplan, nicht den vollständigen Zustand des Netzwerks.
Die Skalierung hängt von der gesamten Datenpipeline ab. Mehr Geräte erzeugen mehr Messwerte, Datenbankschreibvorgänge, Aufgaben und Benachrichtigungen. Wi-Fi-Sitzungen können Daten mit hoher Kardinalität erzeugen. Aufbewahrungsrichtlinien bestimmen den Speicherbedarf. Ein Betreiber, der jede Metrik ohne Kapazitätsplanung aktiviert, kann das Überwachungssystem zum Flaschenhals machen. Fallstudien und Veröffentlichungsmaterialien zeigen reale Nutzung; sie definieren keine maximale Flottengröße, die für jede Konfiguration gilt.
Die Fallstudie von Stellar Telecommunications vom Juni 2026 ist die derzeit klarste Produktionsevidenz. Sie beschreibt mehrere hundert Router, die über mehrere OpenWISP-Instanzen verwaltet werden. Der Bericht ist nützlich, weil er von einem Betreiber stammt und einen Erweiterungspfad erörtert, keinen synthetischen Benchmark. Es bleibt eine vom Kunden verfasste Fallstudie. Die Topologie, die ausgewählten Module, das Datenbankdesign und die Support-Vereinbarung können sich von einer anderen Bereitstellung unterscheiden.
Mehrere Instanzen können ein Zeichen für bewusste Isolierung, geografisches Design oder Skalierungsgrenzen sein. Ohne weitere Details sollte die Zahl weder als Beweis dafür interpretiert werden, dass eine Instanz die Flotte nicht verwalten kann, noch als Beweis dafür, dass jede Installation es kann. Ein seriöser Vergleich würde die Arbeitslast nennen: Konfigurationshäufigkeit, Metrikvolumen, RADIUS-Sitzungen, Topologiegröße und benutzerdefinierten Code.
Überwachung schafft auch Datenschutzpflichten. Wi-Fi- und Authentifizierungsaufzeichnungen können Geräte, Standorte und Nutzeraktivitäten offenbaren. Ein selbst gehostetes System behält die Daten unter der Kontrolle des Betreibers, was Souveränitätsanforderungen vereinfachen kann. Es entscheidet nicht, welche Daten gesammelt werden sollen oder wie lange sie aufbewahrt werden. Zugriffskontrollen und Datenminimierung bleiben notwendig.
Die Überwachungsgeschichte des Projekts ist daher eine von zugänglicher Fähigkeit, nicht von müheloser Beobachtbarkeit. OpenWISP ermöglicht Organisationen den Aufbau eines Netzwerkbetriebsblicks, ohne eine geschlossene Plattform zu kaufen. Die Qualität dieses Blicks hängt von Agenten, Zeitsynchronisation, Datenbankzustand, Alarmdesign und der Bereitschaft ab, das Überwachungssystem genauso rigoros zu testen wie die Router, die es beobachtet.
Firmware-Automatisierung kann eine Flotte reparieren oder sie in einem Zug lahmlegen
Konfigurationsänderungen verändern Richtlinien innerhalb eines laufenden Software-Images. Firmware-Upgrades ersetzen einen größeren Teil des Geräts. Sie sind notwendig für Sicherheit, Hardware-Unterstützung und neue Funktionen und bergen das größte flottenweite Risiko in einem Netzwerkmanagementsystem.
OpenWISPs Firmware Upgrader koordiniert Images, Gerätekompatibilität und Bereitstellungsworkflows. Ein Betreiber kann ein Image mit geeigneter Hardware verknüpfen, Veröffentlichungen staffeln und Ergebnisse verfolgen. Dies ist eine erhebliche Verbesserung gegenüber dem manuellen Besuch von Routern oder der Verwendung von Ad-hoc-Skripten. Es schafft auch einen zentralen Mechanismus, dessen Fehler viele Standorte schnell beeinträchtigen können.
Die erste Voraussetzung ist die Identität. Ein Firmware-Image muss mit dem Gerätemodell, dem Speicherlayout und dem Boot-Prozess übereinstimmen. Ähnliche Produktnamen können unterschiedliche Flash-Chips oder Board-Revisionen verbergen. Ein Image, das auf einem Labormodell startet, kann auf einer Feldvariante fehlschlagen. Ein Managementsystem benötigt einen verlässlichen Hardware-Bestand und explizite Kompatibilität, anstatt Annahmen auf Basis von Etiketten zu treffen.
Die zweite Voraussetzung ist die Integrität. Images sollten signiert und über authentifizierte Kanäle bereitgestellt werden. Signierschlüssel erfordern eine strenge Verwahrung und einen Rotationsplan. Wenn der Server oder der Schlüssel kompromittiert wird, kann dieselbe Automatisierung, die die Wartung verbessert, schädliche Firmware verteilen. Open Source macht den Update-Code überprüfbar, schützt aber nicht die Zugangsdaten des Betreibers.
Die dritte Voraussetzung ist die Wiederherstellung. Die Stromversorgung kann während eines Upgrades ausfallen. Eine drahtlose Rückverbindung kann verschwinden. Ein neues Image kann starten, aber die Managementverbindung verlieren. Geräte mit zwei Partitionen oder einem bewährten Fallback bieten eine sicherere Wiederherstellung als solche, die das einzige Image überschreiben. Die Plattform kann einen Rollback nur orchestrieren, wenn die Hardware und der Bootloader dies unterstützen.
Stufenweise Einführung verringert den Explosionsradius. Betreiber können mit internen Geräten beginnen, dann zu einer kleinen repräsentativen Gruppe übergehen und nach beobachteter Stabilität erweitern. Die repräsentative Gruppe muss Hardware-Revisionen und Netzwerkbedingungen enthalten, die der Flotte ähneln. Ein erfolgreiches Upgrade in einem gut angebundenen Büro beweist nicht, dass ein solarbetriebener ländlicher Standort auf dieselbe Weise wiederhergestellt wird.
Der offene Workflow von OpenWISP gibt Betreibern eine Alternative zu Anbieter-Clouds, deren Update-Richtlinie undurchsichtig sein kann. Er kann die Nutzungsdauer von Geräten verlängern, wenn Images weiterhin erstellt werden können und Maintainer verfügbar sind. Er überlässt dem Betreiber die Entscheidung, wann ein Upstream-Sicherheitsfix produktionsreif ist. Diese Entscheidung erfordert Testkapazität, nicht nur Zugang zum Quellcode.
Die koordinierten Veröffentlichungen und Installer-Updates des Projekts zeigen, dass auch der eigene Server-Stack Aktualisierungen benötigt. Eine Organisation muss OpenWISP warten, während sie es zur Wartung von Routern nutzt. Datenbankmigrationen, Modulkompatibilität und benutzerdefinierte Erweiterungen können den Server-Lebenszyklus verkomplizieren. Eine Flotte kann von einer alten Management-Version abhängig werden, weil ein lokales Plugin nicht portiert wurde.
Firmware-Management ist der Bereich, in dem das Versprechen und die Last von OpenWISP am deutlichsten sichtbar werden. Die Plattform kann ein kleines Betriebsteam in einen effektiven Flottenmanager verwandeln. Sie kann diesem Team auch die Macht geben, einen einheitlichen Fehler zu machen. Die sichere Nutzung hängt von Genehmigungsgrenzen, gestaffelter Einführung, unabhängiger Wiederherstellung und einem Bestand ab, der genau genug ist, um zu wissen, was geändert wird.
RADIUS und Captive Portals ziehen Identität und öffentliche Richtlinien in den Controller
Funkverbindungen sind nur ein Teil eines öffentlichen Wi-Fi-Netzwerks. Es hat Nutzer, Sitzungen, Zugriffsregeln und oft die Verpflichtung, Aktivitäten aufzuzeichnen oder abzurechnen. OpenWISP umfasst RADIUS-Integration und Wi-Fi-Anmeldeseiten, sodass die Authentifizierung mit demselben Organisationsmodell verbunden werden kann, das für Geräte und Überwachung verwendet wird.
RADIUS bietet einen vertrauten Rahmen für Authentifizierung, Autorisierung und Abrechnung. Ein Netzwerkzugangsgerät sendet eine Anfrage, der Server bewertet Identität und Richtlinie, und die Antwort kann die Sitzung akzeptieren, ablehnen oder herausfordern, während sie Attribute zurückgibt. Abrechnungsdatensätze können Sitzungsanfänge, -enden und Nutzung beschreiben. In einer föderierten oder öffentlichen Umgebung können diese Entscheidungen Organisationsgrenzen überschreiten.
Das RADIUS-Modul und die Portal-Komponenten von OpenWISP können Captive Portals, sozialen Login, Sitzungsmanagement und die Integration mit dem Netzwerkbestand unterstützen. Dadurch kann ein Betreiber einen kohärenten Workflow erstellen, anstatt unzusammenhängende Identitäts- und Gerätesysteme zu montieren. Eine Kommune kann Standorte und Nutzer in einem Rahmen verwalten; ein WISP kann die Zugriffsrichtlinie mit Teilnehmerdatensätzen verknüpfen.
Die Integration vergrößert auch die Auswirkungen eines Fehlers. Ein Konfigurationsfehler kann Nutzer über viele Standorte hinweg aussperren. Ein Ausfall des Identitätsspeichers kann funktionierende Access Points unbrauchbar erscheinen lassen. Abrechnungslücken können die Rechnungsstellung oder Compliance beeinträchtigen. Die Management-Plattform wird Teil des Zugriffspfads, selbst wenn die Paketweiterleitung nicht über ihren Server läuft.
Klassische RADIUS-Bereitstellungen haben bekannte Sicherheitsbeschränkungen, und Captive Portals haben ihre eigenen Schwächen. Transport, gemeinsame Geheimnisse, Zertifikatsprüfung und Proxy-Beziehungen erfordern ein sorgfältiges Design. Social-Login-Integrationen fügen externe Identitätsanbieter hinzu. OpenWISP stellt Softwarekomponenten bereit; die Bereitstellung bestimmt das Vertrauensmodell.
Der Datenschutz ist besonders sensibel. Anmeldedaten, Gerätekennungen und Sitzungsverläufe können offenbaren, wo und wann Personen ein Netzwerk genutzt haben. Öffentliche Stellen und kommerzielle Anbieter unterliegen unterschiedlichen rechtlichen Anforderungen. Self-Hosting ermöglicht es, Daten in einer vom Betreiber kontrollierten Umgebung zu halten, macht den Betreiber aber auch zum Hüter eines wertvollen Datensatzes.
Die Veröffentlichung 1.2.2 des RADIUS-Moduls im April 2026 zeigt aktive Wartung. Dies sollte nicht als Hinweis darauf interpretiert werden, dass jede OpenWISP-Bereitstellung das Modul nutzt oder dass das Projekt einen zentralen Authentifizierungsdienst betreibt. Jede Organisation betreibt ihre eigene Richtlinie und Infrastruktur.
Die Identitätsschicht zeigt, warum OpenWISP mehr als ein Router-Manager ist. Es kann zu einem Betriebssystem werden, das Geräte, Personen und Dienste umfasst. Diese Breite schafft Wert für Netzwerke, die sich nicht mehrere kommerzielle Plattformen leisten können. Sie erfordert aber auch Aufgabentrennung. Der Ingenieur, der Funkvorlagen bearbeitet, sollte nicht automatisch Zugriff auf Nutzeridentitätsdaten oder Zahlungssysteme haben.
Eine modulare Architektur macht diese Trennung möglich, wenn Rollen und APIs sorgfältig konfiguriert werden. Sie erzwingt kein bestimmtes Governance-Modell. Der Betreiber muss entscheiden, wie Netzwerkadministration, Kundensupport und Datenschutzaufsicht ineinandergreifen. In der öffentlichen Konnektivität sind diese Entscheidungen Teil des Infrastrukturdesigns und kein administrativer Nachtrag.
Topologie und Adressdaten liefern Kontext, keine perfekte Karte
Netzwerke scheitern an Beziehungen. Ein Router kann gesund sein, während sein übergeordnetes Backhaul ausgefallen ist. Ein Adresskonflikt kann mehrere Standorte betreffen. Eine Topologieansicht hilft Betreibern, diese Abhängigkeiten zu verstehen, während die IP-Adressverwaltung verhindert, dass Zuweisungen zu einer undokumentierten Tabellenkalkulation werden.
OpenWISP umfasst Topologie- und IPAM-Funktionen, die Geräte, logische Verbindungen und Adressräume verknüpfen. Karten und APIs können zeigen, wie Komponenten zusammenhängen. Organisationen können Bestände trennen und Ressourcen zuweisen. WebSocket-Updates können Änderungen für Betreiber sichtbar machen, ohne ständige manuelle Aktualisierung.
Das Modell wird wertvoller, wenn es mit der Überwachung kombiniert wird. Eine Warnung auf einer übergeordneten Verbindung kann mehrere nachgelagerte Ausfälle erklären. Ein geplantes Wartungsfenster kann auf betroffene Geräte abgebildet werden. Adresszuweisungen können mit Konfigurationsvorlagen abgeglichen werden. Die Plattform kann getrennte Betriebsunterlagen in einen Kontext zusammenführen.
Die Grenzen sind dieselben wie in jedem Netzwerkmodell: Die Erkundung ist unvollständig, Namen veralten und logische Beziehungen entsprechen nicht immer den physischen Abhängigkeiten. Ein drahtloser Pfad kann sich ändern. Ein Gerät kann bewegt werden, ohne dass der Bestand aktualisiert wird. Ein Tunnel kann den zugrunde liegenden Transport verbergen. Die Karte ist eine aus verschiedenen Datenquellen zusammengestellte Behauptung, nicht das Netzwerk selbst.
Veraltete Topologie kann schlimmer sein als keine Topologie, weil die Automatisierung ihr vertrauen könnte. Eine Firmware-Einführung könnte die falsche Gruppe auswählen. Kapazitätsplanung könnte einen gemeinsamen Flaschenhals übersehen. Betreiber benötigen daher eine Zuständigkeit für die Datenqualität und eine Möglichkeit, das Modell mit dem beobachteten Zustand zu vergleichen.
IPAM bringt auch Organisationspolitik mit sich. Adressräume können nach Kunden, Regionen oder Diensten aufgeteilt sein. Ein zentrales System kann Konflikte reduzieren und die Automatisierung unterstützen. Es kann aber auch zum Torwächter werden, wenn jeder Workflow von einem oder Team abhängt. Offene APIs helfen anderen Systemen, die Daten zu konsumieren und zu aktualisieren, aber Zugriffskontrollen sind unerlässlich.
Für Community-Netzwerke kann eine gemeinsame Topologie die Zusammenarbeit zwischen unabhängig verwalteten Standorten unterstützen. Für kommerzielle Anbieter kann sie eine Quelle für die Bereitstellung und den Support werden. Dasselbe Modul dient unterschiedlichen Governance-Modellen, weil OpenWISP keinen zentralen Betreiber für jedes Organisationsobjekt vorschreibt.
Der praktische Wert liegt im Kontext, nicht in kartografischer Perfektion. Ein Techniker, der eine Warnung erhält, muss wissen, um welchen Standort, welches Gerät, welche Adresse und welche Upstream-Beziehung es sich handelt. OpenWISP kann diesen Kontext in einem selbst gehosteten System bereitstellen. Es bleibt die Verantwortung des Betreibers, das Modell nah genug an der Realität zu halten, damit es Entscheidungen verbessert.
Eine Plattform kann mehrere Netzwerke bedienen, ohne separate Eigentümerschaft aufzuheben
Öffentliche und Community-Konnektivität passt selten in eine Einzelunternehmenshierarchie. Eine Kommune kann Standorte über mehrere Abteilungen hinweg betreiben. Ein regionaler Anbieter kann Netzwerke im Auftrag von Kunden verwalten. Eine Universität kann Gebäude an lokale Administratoren delegieren, während sie die zentrale Richtlinie beibehält. Das Organisations- und Nutzermodell von OpenWISP ist auf diese Art der Trennung ausgelegt.
Das Modell ermöglicht es, Geräte, Vorlagen und zugehörige Datensätze Organisationen zuzuweisen und gemäß Rollen sichtbar zu machen. Ein zentraler Betreiber kann die Plattform warten, während lokale Teams Zugriff auf ihren Teil des Netzwerks erhalten. Dies ist mehr als ein Benutzeroberflächenmerkmal. Es definiert, wer Zugangsdaten sehen, Konfigurationen ändern und Teilnehmer- oder Überwachungsdaten einsehen darf.
Mehrfähigkeit schafft Skaleneffekte. Eine OpenWISP-Installation kann mehrere administrative Domänen hosten, wodurch die Notwendigkeit reduziert wird, für jedes kleine Netzwerk einen separaten Server bereitzustellen und zu warten. Gemeinsame Überwachungs- und Upgrade-Infrastruktur kann kollektiv finanziert werden. Kommerzielle Support-Anbieter können eine Plattform für mehrere Kunden betreiben und dabei logische Grenzen bewahren.
Die Grenzen müssen getestet werden. Ein Fehler in den Berechtigungsprüfungen kann Geräte oder Daten einer anderen Organisation offenlegen. Eine gemeinsam genutzte Vorlage kann von jemandem bearbeitet werden, der nicht jeden Mandanten versteht. Globale Administratoren können zu einer Machtkonzentration werden. Die Datenbank und die Task-Worker bleiben auch dann gemeinsam, wenn Datensätze logisch getrennt sind, sodass eine laute Organisation den Dienst für andere beeinträchtigen kann.
Delegierung erschwert auch die Reaktion auf Vorfälle. Ein zentrales Team kann sehen, dass ein Router ausgefallen ist, während nur ein lokaler Administrator den physischen Standort kennt. Eine Firmware-Kampagne kann zentral genehmigt werden und eine lokale Planung erfordern. Die Plattform sollte Eigentümerschaft und Eskalation sichtbar machen, anstatt lediglich Bildschirme zu beschränken.
Identitätsintegration ist Teil des Designs. Lokale Konten, externe Authentifizierung und RADIUS-bezogene Daten können sich überschneiden. Rollen sollten auf Beschäftigungs- und Vertragsstatus abgebildet werden, und der Zugriff sollte umgehend entzogen werden, wenn ein Freiwilliger, Auftragnehmer oder Kunde wechselt. Ein selbst gehostetes System gibt dem Betreiber die Kontrolle über diesen Lebenszyklus und keinen externen Anbieter, dem er die Schuld geben kann, wenn er vernachlässigt wird.
Audit-Protokolle sind besonders wertvoll in einer gemeinsam genutzten Installation. Ein Betreiber muss wissen, wer eine Vorlage geändert hat, welche Geräte sie erhalten haben und ob die Aktion eine Organisationsgrenze überschritten hat. Protokolle sollten vor den Administratoren geschützt werden, deren Aktionen sie aufzeichnen, und lange genug aufbewahrt werden, um verzögerte Auswirkungen zu untersuchen.
Das Mehrfähigkeitsmodell spiegelt die öffentlich-rechtliche Herkunft von OpenWISP wider. Das Projekt hat gelernt, dass Netzwerke Infrastruktur teilen können, ohne die Governance zu teilen. Es gibt der Plattform auch einen Weg in Managed Services. Der strategische Test ist, ob die Trennung stark bleibt, wenn benutzerdefinierte Module und APIs hinzugefügt werden; eine Erweiterung, die Organisationsgrenzen ignoriert, kann sorgfältige Kontrollen an anderer Stelle zunichtemachen.
Ansible und Docker verkürzen die Installation, nicht die Produktionsverantwortung
OpenWISP bietet Bereitstellungspfade mit Ansible und Docker. Diese Werkzeuge senken die Hürde, eine wiederholbare Serverumgebung zu schaffen. Sie können Abhängigkeiten installieren, Dienste konfigurieren und eine Entwicklungs- oder anfängliche Produktionseinrichtung weitaus vorhersehbarer machen als eine handschriftliche Befehlsfolge.
Die Paketierung ist ein wichtiger Bestandteil der Open-Source-Adoption. Ein Projekt kann exzellenten Code haben und ungenutzt bleiben, weil die Installation fragil ist. Die Docker-Veröffentlichungslinie, einschließlich 25.10.4 im Juni 2026, und der Ansible-Ansatz zeigen, dass OpenWISP die Bereitstellung als Teil der Produkterfahrung behandelt.
Die Werkzeuge besitzen jedoch nicht die Produktionsumgebung. Ein Betreiber benötigt weiterhin Domainnamen, Zertifikate, Speicher, Backups, Überwachung und eine Sicherheitsgrenze. Container benötigen Ressourcenbeschränkungen und Image-Updates. Datenbanken müssen gewartet werden. Task-Warteschlangen und Worker benötigen Kapazität. Protokolle müssen aufbewahrt werden. Ein hochverfügbares Design erfordert mehr als den Start eines zweiten Containers.
Die Unterscheidung zwischen wiederholbarer Installation und zuverlässigem Dienst ist für kleinere Betreiber entscheidend. Eine erfolgreiche Ersteinrichtung kann falsches Vertrauen schaffen. Die schwierigeren Ereignisse kommen später: eine Datenbankmigration schlägt fehl, ein Zertifikat läuft ab, die Festplatte ist voll, ein benutzerdefiniertes Modul blockiert ein Upgrade oder ein Wiederherstellungsverfahren erweist sich als unvollständig.
Ein selbst gehostetes System benötigt außerdem einen Out-of-Band-Plan. Wenn OpenWISP nicht verfügbar ist, können Router mit ihrer bestehenden Konfiguration weiterleiten, aber der Betreiber kann die Sicht und die Fähigkeit, Änderungen vorzunehmen, verlieren. Identitäts- und Portal-Funktionen können eine unmittelbarere Abhängigkeit haben. Die Organisation sollte wissen, welche Dienste im Fehlerfall geschlossen bleiben, welche offen bleiben und wie lange Geräte ohne den Controller betrieben werden können.
Backups sind nur dann sinnvoll, wenn sie wiederhergestellt werden können. Der Systemzustand umfasst eine relationale Datenbank, Konfigurationsdateien, kryptografisches Material, Firmware-Images und möglicherweise Zeitreihendaten. Die Wiederherstellung erfordert passende Versionen und Schlüssel. Ein Betreiber sollte den Verlust des Servers testen, anstatt anzunehmen, dass Container-Images ihn entbehrlich machen.
Kommerzieller Support kann einige dieser Lücken schließen. Das Projekt verweist Nutzer auf kostenpflichtige Dienste rund um den offenen Kern. Das macht OpenWISP nicht proprietär; es erkennt an, dass Produktionsintegration und Störungsreaktion Arbeit sind. Organisationen können wählen, ob sie interne Kompetenz aufbauen oder kaufen.
Der wirtschaftliche Tausch ist transparent. Ein verwalteter Anbieter kann Hosting, Upgrades und Support in ein Abonnement bündeln. OpenWISP bietet Kontrolle über den Stack und vermeidet die Abhängigkeit von einem Dienst, aber der Betreiber zahlt durch Ingenieurszeit und Infrastruktur. Für ein Netzwerk mit ungewöhnlichen Anforderungen oder Souveränitätsbedenken kann diese Kontrolle mehr wert sein als die offensichtliche Bequemlichkeit von SaaS.
Die Wiederherstellung scheitert, wenn der Controller ohne seine Schlüssel und das Gerätevertrauen zurückkommt
Der Serverzustand von OpenWISP ist kein einziger Datenbank-Dump. Gerätedatensätze und Vorlagen können in PostgreSQL leben, Zeitreihenmessdaten in einem anderen Speicher, Firmware-Images auf der Festplatte oder im Objektspeicher und private Schlüssel in geschützten Dateien. Benutzerdefinierte Module tragen ihre eigenen Migrationen und Geheimnisse. Ein Wiederherstellungsplan muss einen kompatiblen Satz wiederherstellen.
Die Reihenfolge ist wichtig. Eine Datenbank kann wiederhergestellt werden, während der Schlüssel der Zertifizierungsstelle fehlt, wodurch der Server Geräte nicht authentifizieren kann. Firmware-Datensätze können auf Dateien verweisen, die nicht gesichert wurden. Ein neues Container-Image kann ein verwenden, das neuer ist als die wiederhergestellte Datenbank. Zeitreihendaten können für die Weiterleitung entbehrlich sein, aber für eine Störungsuntersuchung unerlässlich.
Betreiber sollten eine minimale, wiederherstellbare Kontrollebene definieren. Diese umfasst in der Regel Organisations- und Nutzerdatensätze, Geräteidentität, Vorlagen, Zugangsdaten, Konfigurationshistorie und die Fähigkeit, verwaltete Router zu kontaktieren. Überwachungshistorie kann ein anderes Wiederherstellungsziel haben. Die Trennung der Ebenen senkt die Kosten und verhindert, dass ein riesiges Metrikarchiv die dringende Wiederherstellung blockiert.
Eine realistische Übung beginnt mit einer sauberen Umgebung. Das Team sollte Backups wiederherstellen, ohne sich auf undokumentierten Zustand des ausgefallenen Servers zu verlassen, offengelegte Geheimnisse rotieren und eine Testgruppe von Geräten erneut verbinden. Die Übung sollte ermitteln, welche DNS-, Firewall- und Identitätsabhängigkeiten außerhalb des Backup-Satzes liegen.
Geräte können während eines Controller-Ausfalls weiterlaufen, was dem Team Zeit gibt und Dringlichkeit verbergen kann. Die Konfigurationsdrift sammelt sich an, Firmware-Kampagnen stoppen und Warnungen verschwinden. RADIUS- oder Portal-Funktionen können früher ausfallen. Wiederherstellungsprioritäten sollten diese Dienstunterschiede widerspiegeln.
Der Test ist auch eine Governance-Prüfung. Mehr als eine Person benötigt Zugriff auf Backups und die Befugnis, sie zu nutzen, unter Kontrollen, die eine ungezwungene Extraktion von Zugangsdaten verhindern. Ein Support-Anbieter sollte dokumentieren, wie der Kunde den Zustand erhält, wenn der Vertrag endet.
Disaster Recovery ist der Punkt, an dem Self-Hosting zu messbarer Unabhängigkeit wird. Ein Betreiber, der die Plattform aus seinen eigenen geschützten Beständen wieder aufbauen kann, kontrolliert das System. Ein Betreiber, der Quellcode besitzt, aber vom undokumentierten Server einer einzelnen Person abhängt, tut dies nicht.
Offener Code verteilt die operative Autorität nicht von allein
Community-Netzwerke werden oft als natürliche Nutzer offener Software dargestellt. Sie schätzen möglicherweise lokale Kontrolle, ehrenamtliche Beteiligung und die Fähigkeit, kostengünstige Geräte zu betreiben. Diese Merkmale machen OpenWISP attraktiv und schaffen eine Betriebsumgebung, die sich von der eines kommerziellen Anbieters mit angestelltem Personal und formellen Bereitschaftsrotationen unterscheidet.
Eine Community kann Vorlagen und zentrale Überwachung nutzen, um die Last einzelner Knotenbesitzer zu verringern. Eine kleine technische Gruppe kann Firmware und gemeinsam genutzte Dienste warten. Mitglieder können die Topologie einsehen und verstehen, wie ihre Verbindungen beitragen. Offene APIs ermöglichen es, lokal entwickelte Werkzeuge und öffentlich relevante Projekte mit der Plattform zu verbinden.
Die soziale Organisation bestimmt, ob diese Kontrolle tatsächlich geteilt wird. Root-Zugriff auf den Server kann weiterhin bei einem einzelnen Freiwilligen liegen. Zugangsdaten können in einem privaten Konto gespeichert sein. Ein benutzerdefiniertes Modul wird möglicherweise nur von seinem Autor verstanden. Der Code ist offen, während die praktische Fähigkeit, ihn zu betreiben, konzentriert bleibt.
Nachfolge ist daher eine technische Anforderung. Die Dokumentation sollte Installation, Backups, Zertifikate, Upgrade-Historie und Notfallwiederherstellung abdecken. Mehr als eine Person sollte in der Lage sein, die Plattform wiederherzustellen. Die Organisation benötigt einen Prozess für die Übertragung von Domainnamen, Repositories und Signaturschlüsseln. Diese Aufgaben wirken administrativ, bis der einzige Maintainer nicht mehr verfügbar ist.
Finanzierung ist ein weiterer Unterschied. Ein Community-Netzwerk zahlt möglicherweise keine Unternehmenslizenzgebühren und benötigt dennoch Hardware, Hosting und qualifizierte Arbeitskräfte. Zuschüsse und Spenden können die Entwicklung finanzieren, während die langfristige Wartung weniger Neuigkeitswert hat und schwerer zu finanzieren sein kann. OpenWISP reduziert doppelte Softwarearbeit; es macht den gemeinsam genutzten Server oder die Betreiberzeit nicht kostenlos.
Transparenz kann eine Stärke sein. Mitglieder können Konfigurationsmodelle prüfen und über Datenerfassung diskutieren. Eine kommerzielle Plattform kann Telemetrie vertraglich definieren; eine Community kann kollektiv entscheiden, welche Metriken notwendig sind. Diese Governance braucht Zeit und kann zu größerer Legitimität führen.
Das Organisationsmodell von OpenWISP kann föderierte Eigentümerschaft unterstützen, wenn Rollen die Community widerspiegeln. Die Plattform kann nicht entscheiden, ob ein zentrales Team rechenschaftspflichtig ist oder ob Knotenbesitzer eine sinnvolle Stimme haben. Software-Berechtigungen sind für sich genommen keine demokratische Governance.
Dieselbe Lektion gilt für Kommunen. Eine öffentliche Verwaltung kann selbst hosten und dennoch jede operative Entscheidung an einen Auftragnehmer auslagern. Die Beschaffung kann Open Source vorschreiben und von proprietärem Integrationswissen abhängig bleiben. Echte Portabilität erfordert Dokumentation, Datenexport und die Fähigkeit, den Support-Anbieter zu wechseln.
OpenWISP ist in diesen Umgebungen wertvoll, weil es sozialen Organisationen einen technischen Vermögenswert gibt, den sie besitzen können. Eigentümerschaft bleibt eine aktive Praxis: Menschen, Schlüssel, Wissen und Prozesse rund um den Code zu pflegen.
Erweiterungen bewahren lokale Kontrolle, bis sie zu einem nicht wartbaren Fork werden
Django-Module und APIs machen OpenWISP anpassungsfähig. Ein Betreiber kann eine Abrechnungsintegration, ein Gerätemodell, ein Dashboard oder einen Workflow hinzufügen, ohne auf das Upstream-Projekt zu warten. Dies ist einer der klarsten Vorteile der Plattform gegenüber einer festen Appliance und eines ihrer Hauptlebenszyklusrisiken.
Eine saubere Erweiterung nutzt dokumentierte Schnittstellen und bleibt vom Kern getrennt. Sie kann gegen unterstützte Versionen getestet und unabhängig aktualisiert werden. Eine Modifikation, die interne Modelle oder Vorlagen patched, kann schnell funktionieren und untrennbar mit einer Version verbunden werden. Das nächste koordinierte Upgrade erfordert dann einen kostspieligen Rebase.
Der Unterschied ist oft organisatorisch und nicht technisch. Eine Kundennachfrist ermutigt einen Support-Anbieter, das laufende System zu patchen. Ein Upstream-Beitrag erfordert Überprüfung, Dokumentation und Generalisierung. Der private Patch löst das unmittelbare Problem; der Betreiber erbt die Wartungsverpflichtung, wenn er nicht ans Projekt zurückgegeben wird.
Stabile Plugin-Grenzen verringern diesen Druck. Versionierte APIs, Migrationsanleitungen und Erweiterungsbeispiele ermöglichen es lokalen Entwicklern, zu arbeiten, ohne sich auf Interna zu verlassen. Die modulare Architektur des Projekts ist eine starke Grundlage, und die wachsende Anzahl von Komponenten schafft mehr Schnittstellen, deren Stabilität verwaltet werden muss.
Benutzerdefinierter Code verändert auch die Sicherheit. Er kann auf Gerätezugangsdaten, Identitätsdatensätze und Topologie zugreifen. Die Überprüfungen und Tests des Upstream-Projekts decken ihn nicht ab. Betreiber sollten ein Inventar der Erweiterungen, Abhängigkeitsprüfungen und einen Verantwortlichen für die Schwachstellenreaktion führen. Ein kommerzieller Support-Vertrag sollte angeben, ob benutzerdefinierte Module in Upgrades eingeschlossen sind.
Tests benötigen eine repräsentative Umgebung. Ein Modul kann Unit-Tests bestehen und scheitern, wenn Tausende von Geräten Aufgaben erzeugen. Es kann von einer Organisation ausgehen und in einer Mehrfähigkeits-Bereitstellung Daten verlieren. Es kann eine Datenbankmigration blockieren oder jede Seite verlangsamen. Leistungs- und Berechtigungsprüfungen gehören zum Vertrag der Erweiterung.
Upstreaming ist nicht immer angemessen. Eine lokale regulatorische Anforderung oder ein proprietäres System hat möglicherweise kein breites Publikum. Der Betreiber sollte die Integration dennoch auf Distanz halten und exportierbaren Zustand bewahren. Das Ziel ist nicht, privaten Code zu eliminieren, sondern zu verhindern, dass er die Kontrolle über die gesamte Plattform übernimmt.
Kommerzielle Anbieter können wiederverwendbare Erweiterungen erstellen und sie über Kunden hinweg unterstützen. Dies baut ein Ökosystem rund um OpenWISP auf und kann Wissen auf wenige Firmen konzentrieren. Öffentliche Schnittstellen und mehr als ein Anbieter halten den Wettbewerb glaubwürdig.
Die langfristige Gesundheit des Projekts wird in Upgrade-Geschichten sichtbar. Wenn Betreiber von einer Veröffentlichungsfamilie zur nächsten wechseln können, während sie Erweiterungen durch dokumentierte Änderungen tragen, funktioniert Modularität. Wenn die meisten großen Bereitstellungen an alten Forks hängen bleiben, wird die offene Plattform das proprietäre Lebenszyklusproblem in lokalem Code reproduziert haben.
OpenWISP konkurriert ebenso mit einem Support-Vertrag wie mit einem anderen Controller
OpenWISP hat keinen einzelnen direkten Konkurrenten, weil Betreiber Netzwerkmanagement auf verschiedene Weise zusammenstellen. Ein Anbieter kann eine Appliance oder einen Cloud-Controller verkaufen, der eng mit seiner Hardware integriert ist. Eine verwaltete Wi-Fi-Plattform kann Konfiguration und Analyse kombinieren. Ein WISP kann Abrechnungssoftware mit Geräteintegrationen nutzen. Ein Ingenieurteam kann Automatisierung um Ansible, Prometheus und benutzerdefinierte Skripte aufbauen.
Ein proprietärer Controller bietet eine klare Support-Grenze. Der Anbieter kann Hardware qualifizieren, den Dienst hosten und einen Vertrag bereitstellen. Die Kosten sind die Abhängigkeit von seiner Geräte-Roadmap, Preisgestaltung und Datenmodell. Eine Migration kann den Austausch von Geräten oder den Neuaufbau von Workflows erfordern.
Ein cloud-natives SaaS-Produkt reduziert Infrastrukturarbeit. Es kann schnell aktualisieren und Erfahrungen über Kunden hinweg aggregieren. Es platziert Gerätezugangsdaten, Telemetrie und Betriebskontinuität jedoch in einem externen Dienst. Ein Ausfall, eine Preisänderung oder Übernahme kann das Netzwerk beeinträchtigen, selbst wenn die Router bestehen bleiben.
Ein interner Stack bietet maximale Flexibilität, kann aber zu einer Sammlung von Skripten werden, die nur einem Ingenieur bekannt sind. Der Wert von OpenWISP liegt darin, dass es gepflegte gemeinsame Module bereitstellt, anstatt von jedem Betreiber zu verlangen, Konfiguration, Überwachung, Firmware und Identitätsintegration eigenständig zu erfinden.
Die Wahl wird durch die organisatorische Kapazität geprägt. Ein kleiner Anbieter ohne Software-Personal wäre möglicherweise besser mit einer verwalteten Plattform bedient. Ein Community-Netzwerk mit freiwilligen Entwicklern könnte Open Source und lokale Kontrolle bevorzugen. Ein größerer Betreiber kann OpenWISP als Komponente nutzen und dabei kommerziellen Support beibehalten. Es gibt keine universelle wirtschaftliche Antwort.
Hardware-Kompatibilität kann Software-Philosophie überwiegen. Wenn ein Anbieter-Controller essentielle Funkdiagnosen freigibt, die über OpenWrt nicht verfügbar sind, könnte der Betreiber die Bindung akzeptieren. OpenWISP muss seine Geräteunterstützung und Betriebsevidenz stark genug machen, dass Offenheit nicht die Funktionen opfert, die zum Betrieb des Netzwerks nötig sind.
Das Projekt kann auch mit anderen Systemen koexistieren. RADIUS kann extern sein. Metriken können exportiert werden. Eine Abrechnungsplattform kann APIs aufrufen. Diese Zusammensetzbarkeit senkt den Druck auf OpenWISP, ein All-in-One-Produkt zu werden. Sie erhöht den Integrationsaufwand und die Notwendigkeit stabiler Schnittstellen.
Das Wettbewerbsargument sollte daher vermeiden zu behaupten, dass Open Source immer billiger ist. OpenWISP verändert, wem das System gehört und wo Kosten entstehen. Es kann die Lizenzabhängigkeit verringern und die interne Entwicklungsarbeit erhöhen. Es kann Daten portabel machen und die Last des Datenbankbetriebs erhöhen. Der relevante Vorteil ist die Kontrolle unter dem vom Betreiber gewählten Support-Modell.
Der Plan bis 2030 ist am nützlichsten als Aufzeichnung dessen, was noch unvollendet ist
Open-Source-Roadmaps werden oft als Produktverpflichtungen gelesen. Der Fahrplan von OpenWISP bis 2030 wird besser als eine Karte des Ehrgeizes und der aktuellen Lücken behandelt. Er diskutiert Benutzerfreundlichkeit, Installation, Sicherheit, asynchrone Skalierung, breitere Geräteunterstützung und Protokolle wie NETCONF/YANG, TR-069 und TR-369. Dies sind Richtungen, keine Fähigkeiten in der Gegenwartsform, es sei denn, ein Veröffentlichungsnachweis bestätigt sie.
Die Betonung von Protokollen jenseits von OpenWrt spiegelt eine strategische Herausforderung wider. Ein auf ein Gerätebetriebssystem zentriertes Managementsystem kann einen bedeutenden Markt bedienen und dennoch an eine Decke stoßen. Betreiber haben häufig gemischte Flotten. Carrier-Gateways können USP oder TR-069 verwenden. Unternehmensgeräte können NETCONF exponieren. Eine breitere Unterstützung würde OpenWISP für mehr Netzwerke relevant machen.
Protokolle hinzuzufügen ist nicht dasselbe wie Geräte hinzuzufügen. NETCONF und YANG beschreiben strukturierte Konfiguration, aber Anbieter implementieren unterschiedliche Modelle und Verhaltensweisen. TR-369 bietet eine Architektur für Benutzerdienste-Plattformen, doch die Integration hängt immer noch von Datenmodellen und Agenten ab. OpenWISP bräuchte Fähigkeitsmatrizen, Adapter und Testprogramme, nicht nur eine generische Checkbox.
Die Aufmerksamkeit der Roadmap für die Benutzererfahrung ist ebenso wichtig. Leistungsstarke offene Plattformen gehen oft davon aus, dass Betreiber komplexe Konfiguration und Bereitstellung bewältigen können. Ein kleines Team benötigt sichere Voreinstellungen, klare Fehlermeldungen und Workflows, die Spezialwissen reduzieren. Die Verbesserung der Benutzeroberfläche kann Infrastrukturarbeit sein, wenn sie Fehlkonfigurationen verhindert.
Asynchrone Skalierung adressiert eine weitere Grenze. Überwachungs- und Konfigurationsaufgaben können Arbeitsspitzen erzeugen. Worker-Warteschlangen, Datenbankkonflikte und externe Dienste müssen für größere Flotten ausgelegt sein. Architektonische Änderungen können erforderlich sein: Das Hinzufügen von Servern entfernt nicht automatisch einen Flaschenhals im gemeinsam genutzten Zustand.
Sicherheitsziele sollten als Beleg für Ernsthaftigkeit und Unvollständigkeit gelesen werden. Eine Roadmap, die stärkere Kontrollen einschließt, erkennt an, dass die erweiterte Managementfläche des Projekts Risiken schafft. Die Umsetzung sollte anhand von Veröffentlichungen, Audits und dokumentierter Härtung bewertet werden, nicht durch die Annahme, das Ziel sei bereits erreicht.
Der lange Horizont birgt Governance-Risiken. Mitwirkende und Sponsoren können sich noch vor 2030 ändern. Funktionen, die kontinuierliche Arbeit erfordern, können ausrutschen. Eine öffentliche Roadmap ermöglicht es Nutzern, Beiträge auszurichten und Missverständnisse zu vermeiden, aber sie schafft nicht die nötige Arbeit, um alles zu vollenden.
Die glaubwürdigste Art, über die Zukunft von OpenWISP zu sprechen, ist daher bedingt. Eine breitere Protokollunterstützung könnte es in ein allgemeines offenes NMS für gemischte Flotten verwandeln. Das Projekt könnte stattdessen seine Stärke rund um OpenWrt vertiefen und eine Spezialistenplattform bleiben. Beide Ergebnisse können wertvoll sein. Irreführend wäre es, geplante Breite so zu beschreiben, als ob das aktuelle System bereits jedes Netzwerkgerät verwaltet.
Der Code ist öffentlich; der Großteil der Betriebsverantwortung ist privat
OpenWISP veröffentlicht Code, Dokumentation und Veröffentlichungshistorien. Nutzer können die Module einsehen, den Server betreiben und Erweiterungen bauen. Das ist eine substanzielle Form der Offenheit im Vergleich zu einem Controller, der nur eine Webschnittstelle bietet. Es macht Bereitstellungen nicht transparent.
Betreiber wählen ihre eigene Topologie, Zugangsdaten, benutzerdefinierten Module und Aufbewahrungsrichtlinien. Kommerzielle Support-Vereinbarungen sind privat. Es gibt keine konsolidierte Projektfinanzierung oder globale Bestandserhebung. Ein Anbieter kann OpenWISP nutzen, ohne dies zu melden. Ein Unternehmen kann einen kommerziellen Dienst rund um das Projekt aufbauen, ohne Eigentümer des Ökosystems zu werden.
Dieses verteilte Betriebsmodell macht den Einfluss schwer messbar. Commit-Historien zeigen Code-Beiträge, aber keinen Nutzersupport, Bereitstellungstests oder Finanzierung. Google Summer of Code bringt neue Entwickler, während die langfristige Wartung konzentriert bleiben kann. Ein Modul kann viele Nutzer und wenige Prüfer haben.
Das Fehlen einer einzigen Unternehmensbilanz ist weder ein Makel noch eine Garantie für die Gesundheit der Community. Es bedeutet, dass die Nachhaltigkeit anhand aktiver Veröffentlichungen, der Reaktion auf Issues, der Vielfalt der Mitwirkenden, der Dokumentation und der Verfügbarkeit von Support bewertet werden muss. Die Veröffentlichungsaktivität 2026 ist ein positiver Beleg. Sie beantwortet keine Nachfolge- oder Finanzierungsfragen.
Dieselbe Grenze zeigt sich bei der Sicherheit. Das Projekt kann eine Schwachstelle in seinem Code beheben. Es kann nicht jeden Betreiber zum Upgrade zwingen. Eine benutzerdefinierte Erweiterung kann eine Lücke einführen. Eine Bereitstellung kann die Administrationsschnittstelle exponieren. Open Source ermöglicht es, Verantwortung zu teilen; es lässt sie nicht verschwinden.
Governance ist in den öffentlichen Belegen eher praktisch als stark formalisiert. Maintainer prüfen Repositories, koordinieren Veröffentlichungen und leiten Mitwirkende. Die Projektgeschichte und die Roadmap bieten Kontinuität. Mehr öffentliche Details über die Veröffentlichungsbefugnis und die Verantwortung würden großen Betreibern helfen, das institutionelle Risiko einzuschätzen.
Die stärkste Verteidigung von OpenWISP gegen die Aufgabe ist die Nützlichkeit für unabhängige Nutzer. Wenn mehrere Netzwerke von der Plattform abhängen und Support von mehr als einem Anbieter beauftragen können, hat der Code eine Wählerschaft. Wenn ein einzelnes Unternehmen das einzige wird, das den integrierten Stack warten kann, mag die Offenheit rechtlich bestehen bleiben, während die praktische Kontrolle sich konzentriert.
Die öffentliche Identität des Projekts sollte daher von jedem Support-Anbieter getrennt bleiben. Dies schützt die Urheberschaft und hilft Nutzern zu verstehen, wo die Pflichten liegen. Das Projekt pflegt gemeinsame Software. Ein Anbieter liefert vertragliche Bereitstellung und Support. Der Betreiber bleibt für sein Netzwerk und seine Daten verantwortlich.
Die Beweise stützen einen fähigen Spezialisten, keinen universellen Controller
Bis August 2026 verfügte OpenWISP über eine aktive 25.10-Familie, gepflegte Module und eine aktuelle Betreiber-Fallstudie. Sein Funktionsumfang umfasste Konfiguration, Überwachung, Firmware, RADIUS, Captive Portals, Topologie, IP-Adressverwaltung und APIs. Die Plattform hatte sich weit von ihrem kommunalen Wi-Fi-Ursprung entfernt, ohne das ursprüngliche Betriebsproblem hinter sich zu lassen.
Die Evidenz belegt eine produktive Nutzung und fortlaufende Wartung. Sie legt keine maximale Gerätezahl, globale Basis oder Marktanteil fest. Die Fallstudie von Stellar Telecommunications vom Juni 2026 bietet einen konkreten Skalierungspunkt – mehrere hundert Router über mehrere Instanzen –, aber ihre Topologie, aktivierten Module, Datenbankdesign und benutzerdefinierter Code können nicht zu einer universellen Obergrenze verallgemeinert werden.
Die klarste Position von OpenWISP findet sich bei Netzwerken, die Self-Hosting, OpenWrt-Unterstützung und Erweiterbarkeit schätzen: drahtlose Anbieter, Kommunen, Community-Netzwerke, Campusnetze und andere Organisationen mit verteilter Ausstattung. Einige mögen größer sein, als der Begriff „kleines Netzwerk“ nahelegt. Die gemeinsame Anforderung ist Kontrolle ohne eine geschlossene Carrier-Plattform.
Die Einschränkung liegt auf der Bereitstellungsebene. OpenWISP kann Code und dokumentierte Installationsmethoden liefern. Der Betreiber muss sie in einen widerstandsfähigen Dienst verwandeln, Modulversionen abstimmen, Zugangsdaten schützen, benutzerdefinierten Code warten und die Wiederherstellung testen. Flexibilität macht dies möglich, aber auch leicht, eine einzigartige Installation aufzubauen, die schwer zu aktualisieren wird.
Breitere Protokollunterstützung, verbesserte Installation und mehr veröffentlichte Fehlerfälle könnten das Vertrauen stärken. Diese Ambitionen gehören zur Roadmap, bis Veröffentlichungen und Betriebserfahrung sie untermauern. Die entscheidende Prüfung ist prosaischer: Kann ein Team den Controller aktualisieren, einen Server verlieren, seine Schlüssel und seinen Zustand wiederherstellen, ein fehlgeschlagenes Geräte-Image zurücksetzen und die Flotte weiter verwalten, ohne das undokumentierte Wissen eines einzelnen Maintainers?
Der Wert von OpenWISP ist nicht „Enterprise-Management zum Nulltarif“. Es ist die Möglichkeit, Code, Daten und Betriebswahl hinter einem verteilten Netzwerk zu besitzen. Diese Option wird erst dann zur Infrastruktur, wenn die Organisation sie wiederherstellen, übertragen und fortführen kann, nachdem die Personen, die den Stack ursprünglich zusammengestellt haben, weitergezogen sind.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten