
Zusammenfassung
- Die Veröffentlichung von ZMap im Jahr 2013 machte wiederholbare öffentliche IPv4-Erhebungen praktikabel, weil zustandslose Sonden einen herkömmlichen Verbindungsdatensatz für jedes Ziel vermieden.
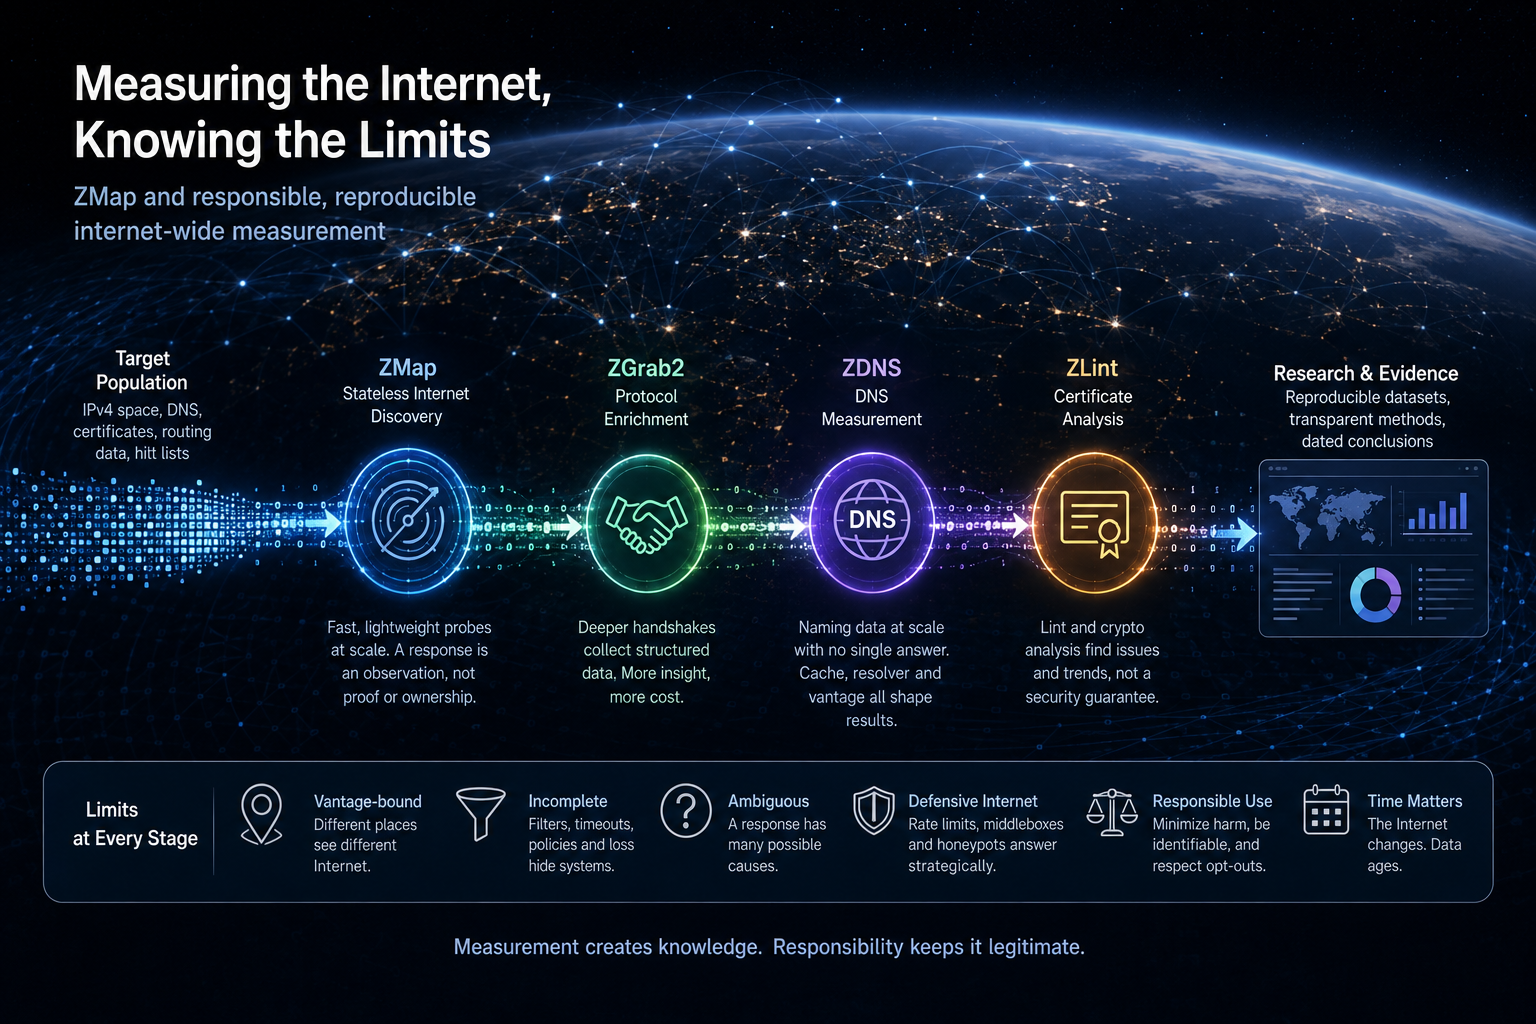
- ZMap, ZGrab2, ZDNS und ZLint bilden eine mehrstufige Messpipeline, in der jeder Filter die Grundgesamtheit verändert, die die abschließende Analyse beschreiben kann.
- Eine Antwort dokumentiert das Verhalten von einem Messstandpunkt zu einem Zeitpunkt; Eigentum, Produktidentität und Verwundbarkeit erfordern separate Nachweise und eine datierte Zuordnung.
- Identifizierbare Quellen, Ratenbegrenzungen, öffentliche Informationen, überwachte Abuse-Kontakte und Opt-out-Optionen verringern Schäden, schaffen aber keine allgemeine Einwilligung oder rechtliche Erlaubnis.
ZMap machte wiederholbare IPv4-Erhebungen möglich
Im Jahr 2013 veröffentlichten Zakir Durumeric, Eric Wustrow, J. Alex Halderman und Mitwirkende an der University of Michigan ZMap. Mit geeigneter Hardware und Bandbreite konnte seine zustandslose Sonden-Engine den öffentlichen IPv4-Adressraum in Minuten statt in Tagen erfassen. Die Geschwindigkeit sorgte für Schlagzeilen; die dauerhaftere Veränderung bestand darin, dass eine große Erhebung oft genug wiederholt werden konnte, um zu einer Messmethode zu werden.
Frühere Werkzeuge konnten breite Adressbereiche scannen, aber vollständige IPv4-Durchläufe waren oft langsam, zustandsbehaftet und teuer. Teams verteilten Ziele auf Maschinen, warteten auf Verbindungs-Timeouts und investierten erheblichen Aufwand in die Verwaltung des Scanners. Kleinere Stichproben waren einfacher zu betreiben und konnten Muster übersehen, die nur im Internetmaßstab sichtbar wurden.
ZMap veränderte die Ökonomie der ersten Frage. Es sendete ein eng definiertes Paket über eine große Zielmenge und validierte Antworten, ohne einen herkömmlichen verbindungsbezogenen Datensatz je Ziel zu speichern. Eine Permutation verteilte die Sonden über den Adressraum. Reservierte Bereiche konnten ausgeschlossen werden. Die Ausgabe konnte eine spätere Protokollstufe speisen, statt die Erkennungs-Engine zu zwingen, jeden Handshake selbst durchzuführen.
Diese Trennung machte Wiederholung nutzbar. Wenn dieselbe Sonde mit dokumentierten Parametern von einer bekannten Quelle ausgeführt wird, können Forschende Beobachtungen über die Zeit vergleichen: Zertifikatsverbreitung, exponierte Dienste, Protokolländerungen oder die Reaktion auf eine Schwachstellenveröffentlichung. Ein einmaliger schneller Scan erzeugt eine Zahl. Ein wiederholbarer Scan erzeugt ein Instrument, dessen Annahmen geprüft werden können.
Das Instrument sieht weiterhin nur das, was sein Design zulässt. Ein TCP-SYN kann zeigen, dass eine Adresse ein Verhalten gezeigt hat, das mit einem lauschenden Dienst vereinbar ist. Es kann nicht feststellen, wem das System gehört, ob ein virtueller Host konfiguriert ist, ob eine Middlebox geantwortet hat oder ob der Dienst ausnutzbar ist. Stille kann Filterung, Paketverlust, Ratenbegrenzung oder einen inaktiven Host widerspiegeln.
Diese Unsicherheit stellt ZMap vor eine schwierige Frage: Wie können Forschende das öffentliche Internet im großen Maßstab messen, ohne eine von einem Messstandpunkt abhängige Antwort in eine universelle Aussage zu verwandeln oder entfernten Betreibern einen unangemessenen Teil der Kosten des Experiments aufzubürden?
Die Antwort des Projekts wurde zu einer mehrstufigen Suite. ZMap findet antwortende Endpunkte. ZGrab2 führt Protokoll-Handshakes durch. ZDNS misst das Namensverhalten. ZLint und kryptografische Bibliotheken analysieren gesammelte Objekte. Jede Stufe stellt eine andere Frage und erhöht Kosten, Sensibilität und ethische Verantwortung.
Bis August 2026 war ZMap 4.4.0 die aktuelle stabile Version unter der Apache License 2.0. Die bleibende Leistung besteht nicht darin, dass das Projekt »das gesamte Internet kartiert« hätte. Es machte eine Klasse öffentlicher IPv4-Beobachtungen schnell, reproduzierbar und so alltäglich, dass Zielauswahl, Sondendesign, Interpretation und Abuse-Bearbeitung alle Teil der Methode werden mussten.
Zustandslose Geschwindigkeit erhöht den Druck auf das Sondendesign
Ein herkömmlicher Scanner kann eine Verbindung öffnen, ihren Zustand verfolgen und auf eine Antwort warten. Im Internetmaßstab verbraucht das Verwalten des Zustands für jedes Ziel Speicher und macht Timeouts teuer. ZMap vermeidet einen Großteil dieser Kosten, indem es genügend Informationen in die Sonde kodiert und Antworten bei ihrer Rückkehr validiert. Ziele können über eine Permutation erzeugt werden, sodass der Scan den Raum abdeckt, ohne eine Liste aller bereits kontaktierten Adressen zu speichern.
Das Design verschiebt Komplexität, statt sie zu beseitigen. Der Scanner muss Quellports, Sequenznummern oder Validierungsfelder so wählen, dass Antworten dem Experiment zugeordnet werden können. Er muss Pakete verarbeiten, die in anderer Reihenfolge eintreffen. Er muss Duplikate und nicht zugehörigen Datenverkehr unterscheiden. Der Empfangspfad muss mit der gewählten Rate Schritt halten, sonst gehen Ergebnisse lokal verloren.
Netzwerkkapazität ist nur eine Grenze. Der Quellhost benötigt NIC-, CPU- und Kernel-Einstellungen, die für die Erzeugung und Erfassung von Paketen mit hoher Rate geeignet sind. Upstream-Netze können den Datenverkehr überwachen oder filtern. Middleboxen können Felder umschreiben. Ziele können Antworten ratenbegrenzen. Die schnellste konfigurierte Rate ist nicht unbedingt die Rate, die den besten Datensatz erzeugt.
Eine randomisierte Zielreihenfolge verringert konzentrierte Last auf ein einzelnes Netz. Sie macht die Messung außerdem weniger intuitiv beobachtbar, weil aufeinanderfolgende Pakete unzusammenhängende Ziele erreichen. Betreiber sollten Permutations-Seed, Zielbeschränkungen und Sondenmodul aufzeichnen, damit der Lauf reproduziert und geprüft werden kann.
Die Sonde der ersten Stufe ist bewusst minimal. Bei TCP kann sie die Erreichbarkeit auf einem ausgewählten Port feststellen, ohne einen vollständigen Anwendungsaustausch abzuschließen. Das verringert die entfernte Arbeit und ermöglicht Breite. Es lässt eine wichtige Mehrdeutigkeit bestehen. Ein SYN-ACK kann auf einen Listener hinweisen, während ein Reset, Stille oder eine ICMP-Antwort mehrere mögliche Ursachen hat. Filterrichtlinien, Hostlast und vorübergehende Netzbedingungen beeinflussen das Ergebnis.
Verlust ist bidirektional. Die Sonde erreicht das Ziel möglicherweise nie, oder die Antwort erreicht den Scanner möglicherweise nie. Eine stille Adresse kann nicht mit Sicherheit als »offline« bezeichnet werden. Genauer ist, dass sie während dieser Messung nicht die erwartete Antwort erzeugte. Diese Formulierung klingt vorsichtig und bewahrt die wissenschaftliche Bedeutung.
Der Messstandpunkt prägt die Grundgesamtheit. Ein Dienst, der aus einem Universitätsnetz erreichbar ist, kann bei einem privaten Anbieter oder aus einem anderen Land gefiltert werden. Anycast kann Sonden an verschiedene Standorte leiten. Routenänderungen verändern Latenz und Paketverlust. Vergleiche von Erhebungen aus verschiedenen Quellen ohne Berücksichtigung dieser Faktoren können Netzpolitik in einen falschen Trend verwandeln.
Zustandslosigkeit begrenzt auch, was in einer Stufe gefragt werden kann. Protokolle, die Aushandlung, Authentifizierung oder Anwendungsdaten erfordern, brauchen eine Folgestufe. Die Antwort des ZMap-Ökosystems war modulare Anreicherung, statt den ersten Scanner zustandsbehaftet und komplex zu machen. Diese Trennung hält die Erkennungsstufe effizient und gibt Forschenden Kontrolle über Kosten und Eingriffstiefe tieferer Fragen.
Die Architektur ist elegant, weil sie eine Beschränkung explizit macht. Internetweite Messung kann es sich nicht leisten, jede Adresse als lange Unterhaltung zu behandeln. Sie muss entscheiden, welche Belege es wert sind, gesammelt zu werden, und in welcher Reihenfolge. ZMap machte diese Entscheidung programmierbar.
ZGrab2 macht aus einer Antwort ein tieferes und kostspieligeres Gespräch
Eine Portantwort sagt wenig über die Anwendung dahinter. ZGrab2 folgt auf die Erkennungsstufe mit protokollbewussten Handshakes. Es kann Verbindungen zu Diensten wie TLS, HTTP, SSH oder SMTP aufbauen und strukturierte Metadaten aufzeichnen. In dieser Stufe beginnt eine Erhebung, Software, Zertifikate, Protokollversionen und Konfiguration zu identifizieren.
Die Anreicherung ist analytisch mächtig. Ein TLS-Austausch kann eine Zertifikatskette und ausgehandelte Parameter erfassen. Eine HTTP-Anfrage kann einen Statuscode, einen Server-Header oder eine Seite offenbaren. Ein SSH-Banner kann auf Software hinweisen. Die Wiederholung dieser Interaktionen über viele Hosts hinweg kann Ökosystemveränderungen sichtbar machen, die allein aus Routing- oder DNS-Daten unsichtbar sind.
Dieselbe Interaktion verbraucht beim Ziel mehr Ressourcen. Ein vollständiger Handshake erfordert Zustand, kryptografische Arbeit und Anwendungsverarbeitung. Eine HTTP-Anfrage kann einen virtuellen Host erreichen, der sich je nach Name unterschiedlich verhält. Ein SMTP-Austausch kann Protokollierung oder Sicherheitskontrollen auslösen. Rate, Nutzlast und Timing benötigen deshalb eine strengere Rechtfertigung als eine minimale Erkennungssonde.
Virtuelles Hosting führt ein großes Interpretationsproblem ein. Viele Domains können eine IP-Adresse teilen, und die Standardantwort repräsentiert möglicherweise keine von ihnen. Ein Scan nach Adresse kann ein generisches Zertifikat oder eine generische Seite abrufen, während echte Nutzende einen Namen über Server Name Indication und einen HTTP-Host-Header senden. Der gemessene Endpunkt ist real und muss nicht der Dienst sein, den die Forschenden beschreiben wollen.
Middleboxen erzeugen eine weitere Mehrdeutigkeit. Ein Content-Delivery-Netzwerk, eine Firewall oder ein Load-Balancer kann den Handshake beenden. Die Antwort offenbart die vorgelagerte Infrastruktur, nicht unbedingt den Origin-Server. Das kann genau der Gegenstand einer Studie sein, muss dann aber korrekt benannt werden.
Protokollmodule altern ebenfalls. Spezifikationen entwickeln sich weiter, Erweiterungen erscheinen, und Server implementieren ungewöhnliches Verhalten. Ein Parser, der eine Kodierung annimmt, kann scheitern oder falsch klassifizieren. Fehlgeformte entfernte Eingaben können Fehler im Scanner selbst offenlegen. Die Projektwartung umfasst deshalb Sicherheit, Parser-Robustheit und mehr als das Hinzufügen neuer Protokolle.
Strukturierte Ausgabe hilft Forschenden, Belege zu erhalten. Statt nur ein menschenlesbares Banner zu speichern, kann ZGrab2 Felder aufzeichnen, die gefiltert und verglichen werden können. Das wird Teil der Methode. Eine Änderung des Parsers oder des Ausgabeformats kann Längsschnittanalysen beeinflussen; Versionsinformationen gehören deshalb zum Datensatz.
Tiefe Scans sollten von der Forschungsfrage her rückwärts entworfen werden. Wenn das Ziel darin besteht, die TLS-Versionsunterstützung zu messen, kann eine HTTP-Anfrage unnötig sein. Wenn das Ziel Zertifikats-Linting ist, brauchen nur antwortende TLS-Endpunkte weitere Verarbeitung. Die Modularität der Pipeline erlaubt Zurückhaltung.
Die ethische Schwelle ist nicht eine universelle Paketzahl. Sie hängt vom Protokoll, der Zielgesamtheit, den erwarteten Serverkosten, der Rate, der Rechtsordnung und dem öffentlichen Interesse ab. ZGrab2 gibt Forschenden Fähigkeiten; es erteilt keine Erlaubnis. Verantwortungsvolle Nutzer benötigen Prüfung, Kontaktverfahren und einen Plan, um anzuhalten, wenn Schäden gemeldet werden.
Der Übergang von ZMap zu ZGrab2 erfasst die zentrale Disziplin des Projekts: Breite zuerst, Tiefe, wo sie gerechtfertigt ist. Es ist ein Weg, internetweite Forschung machbar zu machen, ohne vorzugeben, jeder mögliche Handshake müsse gegen jede Adresse ausgeführt werden.
ZDNS misst Namensauflösung im großen Maßstab, ohne eine Antwort als endgültig zu erklären
DNS ist sowohl ein Verzeichnis als auch ein verteiltes Richtliniensystem. Ein Datensatz kann eine Adresse, eine Delegierung, eine Mailroute oder einen Dienst identifizieren. Caches, Resolver, autoritative Server und Content-Plattformen beeinflussen alle, was ein Beobachter erhält. ZDNS bietet eine messungsorientierte Möglichkeit, große Mengen von DNS-Anfragen zu stellen und strukturierte Antworten aufzuzeichnen.
Massive DNS-Messung unterstützt verschiedene Studienarten. Forschende können Delegierung, Verbreitung von Datensätzen, DNSSEC-Verhalten, zertifikatsbezogene Namen oder die von einer Domainpopulation genutzte Infrastruktur untersuchen. Das Werkzeug passt zum ZMap-Modell: eine Stufe effizient machen, maschinenlesbare Belege speichern und die Frage explizit halten.
Die Zielgesamtheit ist oft schwieriger als die Anfrage. Domainlisten können aus Zonendateien, Certificate Transparency, passiven Beobachtungen oder Ranglisten stammen. Jede Quelle schließt unterschiedliche Namen ein und aus. Eine Studie über »das Web«, die auf einer Beliebtheitsliste basiert, misst eine kuratierte Stichprobe, nicht alle Domains. Eine aus Zertifikaten abgeleitete Liste spiegelt Ausstellung wider und kann Namen enthalten, die nicht öffentlich erreichbar sind.
Wildcard-DNS kann nichtexistierende Namen gültig erscheinen lassen. Caching kann innerhalb erlaubter Zeit veraltete Daten liefern. Anycast kann Anfragen an verschiedene autoritative Instanzen leiten. Resolverbasierte Messungen können Cache und Richtlinie des Resolvers widerspiegeln statt der Autorität. Direkte autoritative Anfragen haben ihre eigene Rate und operative Auswirkung.
Eine DNS-Antwort beweist außerdem keinen Dienst. Ein A- oder AAAA-Datensatz kann auf eine ungenutzte Adresse zeigen. Ein Name kann je nach Geografie oder Client-Netz unterschiedlich aufgelöst werden. Eine CNAME-Kette kann eine Anbieterbeziehung verbergen, die sich über die Zeit ändert. Die Daten werden nützlich, wenn sie mit explizitem Timing, Messstandpunkt und Folgemessungen verbunden werden.
Massenanfragen können autoritative Infrastruktur belasten. Das Randomisieren von Namen oder das Senden fehlgeformten Datenverkehrs ist eingreifender als das Abfragen vorhandener Datensätze. Ratenbegrenzungen und Opt-out-Verfahren sind wichtig. Forschende sollten vermeiden, einen kleinen autoritativen Server für den Komfort eines riesigen Datensatzes bezahlen zu lassen.
Der Wert von ZDNS liegt darin, DNS als Quelle strukturierter Beobachtungen zu behandeln und nicht als opaken Lookup-Befehl. Es kann in reproduzierbare Pipelines integriert und über Läufe hinweg verglichen werden. Die Grenzen müssen mit der Ausgabe mitwandern: Abfragetyp, Resolvermodus, Wiederholungsrichtlinie, Antwortcode und Zeitstempel.
Die Namensschicht verbindet auch ZMaps Werkzeuge. DNS-Ergebnisse können Virtual-Host-Namen für ZGrab2 identifizieren. Von Endpunkten gesammelte Zertifikate können zusätzliche Namen liefern. Reverse-DNS kann helfen, Adressen zu erklären. Diese Verbindungen erhöhen den analytischen Wert und können Verzerrungen aus jeder Quelle verstärken.
Ein verantwortungsvolles Projekt hält die Schichten getrennt genug, damit Forschende erkennen können, welche Aussage aus welcher Beobachtung stammt. Ein Name in einem Zertifikat ist nicht dasselbe wie ein live vorhandener DNS-Eintrag. Ein live vorhandener Eintrag ist nicht dasselbe wie eine Dienstantwort. Eine Dienstantwort ist kein Nachweis von Eigentum oder Verwundbarkeit.
ZDNS hilft, diese Übergänge explizit zu machen. Sein Beitrag besteht nicht darin, DNS einfach zu machen, sondern darin, groß angelegten Studien ein Werkzeug zu geben, das für die Komplexität entworfen wurde, statt universelle Resolver-Software in ein undokumentiertes Batch-Experiment zu zwingen.
ZLint kann Zertifikatsregeln prüfen, ohne ein System für sicher zu erklären
Internetweite TLS-Studien erzeugen Millionen von Zertifikaten und verwandten Objekten. Sie zu sammeln ist nur der erste Schritt. Forschende wollen wissen, ob Felder Normen entsprechen, ob Namen korrekt kodiert sind, welche Algorithmen verwendet werden und wie sich Ausstellungspraktiken ändern. ZLint und kryptografische Parsing-Bibliotheken stellen diese Analysesicht bereit.
Ein Linter bewertet Objekte anhand definierter Regeln. Er kann ein Zertifikat identifizieren, dessen Gültigkeitsdauer, Erweiterungen oder Namensbeschränkungen einer Anforderung widersprechen. Im großen Maßstab können diese Prüfungen wiederkehrende Fehler offenlegen und Zertifizierungsstellen helfen, die Ausstellung zu verbessern. Sie können auch die Governance des Ökosystems unterstützen, indem sie zeigen, ob neue Regeln befolgt werden.
Ein Lint-Ergebnis hat einen präzisen Geltungsbereich. Das Bestehen aller implementierten Prüfungen beweist nicht, dass ein Zertifikat vertrauenswürdig, korrekt ausgestellt oder sicher zu verwenden ist. Das Werkzeug implementiert möglicherweise nicht jede Richtlinie. Eine vertrauende Partei kann einen anderen Root-Store, ein anderes Datum oder eine andere Algorithmusrichtlinie anwenden. Der private Schlüssel kann kompromittiert sein, selbst wenn das Zertifikat syntaktisch perfekt ist.
Auch Fehlschläge brauchen Interpretation. Manche Regeln sind Fehler, andere Warnungen oder Hinweise. Ein Zertifikat kann eine aktuelle Anforderung verletzen, weil es unter einer älteren Richtlinie ausgestellt wurde. Eine Studie, die jeden Lint-Befund als aktiven Sicherheitsfehler behandelt, kann das Risiko übertreiben.
Kryptografisches Parsing hat eigene Gefahren. ASN.1 und Zertifikatsstrukturen sind komplex, und entfernte Daten können absichtlich fehlgeformt sein. Ein Parser braucht strikte Grenzbehandlung und klare Fehlerberichte. Im Internetmaßstab kann ein einzelnes ungewöhnliches Objekt eine Pipeline stoppen oder einen Datensatz kontaminieren, wenn Fehler nicht isoliert werden.
Kettenbildung ist besonders leicht zu übertreiben. Eine gesammelte Serverkette ist das, was der Endpunkt präsentierte. Ein Browser kann mit zwischengespeicherten Zwischenzertifikaten und seinem eigenen Trust-Store einen anderen Pfad konstruieren. Eine Analysebibliothek kann die Kette parsen, ohne jede Validierungsentscheidung eines Clients zu reproduzieren. Aussagen über Browser-Vertrauen erfordern die relevante Richtlinie und das relevante Datum.
Die Trennung von Sammlung und Linting im ZMap-Ökosystem verbessert die Reproduzierbarkeit. Forschende können Rohobjekte aufbewahren, ein versioniertes Regelset anwenden und die Analyse erneut ausführen, wenn sich Richtlinien ändern. Ein veröffentlichter Datensatz sollte die ZLint-Version und die Regelkonfiguration dokumentieren, damit spätere Leser das Ergebnis verstehen können.
Die Werkzeuge zeigen auch, warum ein modulares Projekt leichter zu steuern ist als ein einziger großer Scanner. Zertifikatsexperten können Lint-Regeln pflegen. Protokollentwickler können Handshakes pflegen. Der Kern-Scan kann fokussiert bleiben. Die Repositories haben getrennte Release-Rhythmen und Beitragendengemeinschaften, weshalb der aktuelle Status des Dachprojekts nicht auf eine Versionsnummer reduziert werden kann.
Diese Analysekomponenten machten ZMap für Public-Key-Infrastruktur jenseits der Host-Erkennung relevant. Sie ermöglichten Forschenden und Industrieteams, Ausstellungsmuster in einem Maßstab zu beobachten, der aus Anekdoten nicht verfügbar war. Die korrekte Schlussfolgerung bleibt begrenzt: Die Werkzeuge machen bestimmte Eigenschaften messbar. Sie verwandeln einen Zertifikatskorpus nicht in eine vollständige Sicherheitsbewertung der Systeme, die ihn präsentierten.
Jede Stufe der Pipeline verändert die gemessene Grundgesamtheit
Der reife ZMap-Workflow kann Zielauswahl, ZMap-Erkennung, ZGrab2-Handshakes, ZDNS-Anreicherung, Zertifikatsparsing, Linting, Speicherung und Veröffentlichung umfassen. Jede Stufe filtert die Grundgesamtheit. Der endgültige Datensatz ist das Ergebnis all dieser Entscheidungen.
Angenommen, eine Studie beginnt mit dem öffentlichen IPv4-Raum und scannt einen häufigen TLS-Port. Adressen, die nicht antworten, werden entfernt. ZGrab2 vollendet dann TLS mit Antwortenden. Hosts, die einen anderen Handshake erfordern oder die Verbindung der zweiten Stufe verwerfen, werden entfernt. Zertifikate, die beim Parsen scheitern, können entfernt oder getrennt gezählt werden. Die abschließende Analyse beschreibt die Systeme, die die Pipeline überstanden haben, nicht jede TLS-Bereitstellung.
Das ist kein Mangel, wenn die Methode dokumentiert ist. Es wird zum Mangel, wenn die Endzahl ohne den Schwund als Vollerhebung beschrieben wird. Forschende sollten Nenner auf jeder Stufe und Ausschlussgründe veröffentlichen. Versionierter Code und Konfigurationen erlauben anderen, das Ergebnis zu reproduzieren oder anzufechten.
Zeit ist ein weiterer Filter. Ein vollständiger Scan kann schnell sein, doch das Internet verändert sich währenddessen und danach. Cloud-Instanzen starten und stoppen. Zertifikate werden erneuert. Anycast-Routen verschieben sich. Ein Datensatz ist eine datierte Momentaufnahme, die über ein Intervall zusammengesetzt wurde. Ihn mit einer anderen, Tage später gesammelten Quelle zu verbinden, kann Unstimmigkeiten erzeugen.
Speicherung und Deduplizierung verändern die Bedeutung. Dasselbe Zertifikat kann auf vielen Hosts erscheinen. Hosts, Zertifikate und Organisationen zu zählen beantwortet unterschiedliche Fragen. Eine IP kann viele Dienste hosten; ein Dienst kann viele IPs nutzen. Entitätsauflösung ist eine Analysesicht mit Unsicherheit.
Veröffentlichung schafft ein neues Risiko. Ein Datensatz kann Verteidigern helfen, Exposition zu verstehen, und Angreifern, Ziele zu identifizieren. Schwärzung, Aggregation und Zugriffskontrollen können für sensible Felder angemessen sein. Offene Wissenschaft verlangt nicht, jede Adresse und jedes Banner ohne Rücksicht auf Schaden zu veröffentlichen.
Die Pipeline braucht außerdem operative Kontrollen. Protokolle sollten Raten und Fehler aufzeichnen. Abuse-Nachrichten sollten mit dem Lauf verknüpft werden. Daten sollten geschützt werden, weil sie Infrastrukturdetails enthalten können. Für Cloud-Speicher oder Analyse verwendete Zugangsdaten sind getrennte Angriffsflächen.
Reproduzierbarkeit ist nicht dasselbe wie dauerhafte Gültigkeit. Ein Protokollmodul kann sich ändern, eine Zielliste kann nicht mehr verfügbar sein und Netzpolitik kann sich verschieben. Eine Zehn-Jahres-Retrospektive ist wertvoll, weil sie identifizieren kann, welche Methoden vergleichbar blieben und welche neu interpretiert werden mussten.
ZMaps Infrastrukturbeitrag liegt teilweise darin, dieses Pipeline-Denken zu normalisieren. Der Scanner ist eine Komponente. Ernsthafte Nutzung verlangt, die Studie als Datensystem mit Herkunft, Lebenszyklus und ethischer Prüfung zu behandeln. So wird eine internetweite Beobachtung zu einem Beleg statt zu einer Sammlung von Paketen.
Eine Antwort wird irreführend, wenn sie zu Eigentum oder Verwundbarkeit hochgestuft wird
Die Öffentlichkeit begegnet Internet-Scanning oft über Behauptungen zu exponierten Kameras, Datenbanken oder Industrieanlagen. Diese Geschichten können wichtig sein und sind anfällig für Kategorienfehler. Eine IP-Adresse ist keine Organisation. Ein Banner ist kein verifiziertes Produktinventar. Ein Versions-String ist kein Beweis dafür, dass eine Schwachstelle ausnutzbar ist.
Adressen wechseln den Besitzer und können geteilt werden. Cloud-Anbieter beherbergen viele Kunden. Carrier-Grade-NAT kann die Interpretation erschweren. Anycast präsentiert einen Dienst über viele Standorte. Reverse-DNS kann veraltet oder generisch sein. Attribution erfordert zusätzliche Belege und manchmal die Zusammenarbeit des Betreibers.
Dienst-Fingerabdrücke können täuschen. Administratoren können Banner ändern. Proxys und Gateways beenden Verbindungen im Namen von Backends. Honeypots imitieren Dienste. Ein Scanner kann Verhalten identifizieren, das mit einem Produkt vereinbar ist, und sollte das nicht ohne Validierung in Gewissheit verwandeln.
Schwachstellenaussagen fügen eine weitere Schlussfolgerung hinzu. Eine Produktversion kann mit einer öffentlichen Warnung verbunden sein. Die Bereitstellung kann einen zurückportierten Fix enthalten, ohne das Banner zu ändern. Die verwundbare Funktion kann deaktiviert sein. Eine Abschwächung kann Ausnutzung blockieren. Umgekehrt kann ein generisches Banner ein betroffenes System verbergen.
Die genaue Sprache ist spezifisch: Ein Endpunkt antwortete, präsentierte einen Wert oder zeigte während eines datierten Scans ein Verhalten. Forschende können die Exposition unter genannten Annahmen schätzen. Sie sollten bestätigte verwundbare Systeme von potenziell betroffenen Versionen unterscheiden.
Diese Disziplin ist keine Pedanterie. Öffentliche Beschuldigungen können Unternehmen und kritische Infrastruktur betreffen. Verteidiger brauchen genaue Priorisierung. Übertriebene Zahlen können Alarmmüdigkeit erzeugen und Betreiber weniger bereit machen, mit Forschenden zu kooperieren.
Längsschnittvergleiche erfordern konsistente Definitionen. Wenn ein späterer Scanner mehr Varianten erkennt, kann ein scheinbarer Anstieg verbesserte Erkennung widerspiegeln. Wenn ein Cloud-Anbieter Sonden blockiert, kann ein scheinbarer Rückgang Sichtbarkeit widerspiegeln. Änderungen am Werkzeug und am Netz müssen von Änderungen in der Grundgesamtheit getrennt werden.
ZMaps Werkzeuge ermöglichen stärkere Belege, weil die Pipeline Protokolldetails sammeln und Rohaufzeichnungen bewahren kann. Sie entfernen nicht die Last der Attribution. Die hochwertigsten Studien sind oft jene, die angeben, was sie nicht wissen können, und betroffene Betreiber einladen, Befunde zu validieren.
Die zentrale Lehre ist, dass Geschwindigkeit sowohl Einsicht als auch Fehler vergrößert. Eine falsche Interpretation, auf einen Host angewendet, ist ein Support-Ticket. Auf den IPv4-Raum angewendet, wird sie zu einer irreführenden globalen Statistik.
Rechenschaftspflicht muss geplant sein, bevor das erste Paket das Netz verlässt
Internetweites Scannen erreicht Systeme, deren Betreiber die Messung nicht angefordert haben. Diese Tatsache lässt sich durch gute Absichten nicht beseitigen. Verantwortungsvolle Praxis zielt darauf ab, Schaden zu minimieren, die Quelle identifizierbar zu machen und Betreibern einen gangbaren Weg zum Widerspruch zu geben.
Die ZMap-Dokumentation und Forschungstradition betonen mehrere Kontrollen. Scans sollten von dedizierten Adressen mit aussagekräftigem Reverse-DNS ausgehen. Eine öffentliche Webseite sollte Projekt, Sonde und Kontaktdaten erklären. Abuse-Mail muss überwacht werden. Ziele, die Ausschluss verlangen, sollten umgehend blockiert werden. Raten und Nutzlasten sollten so gewählt werden, dass entfernte Arbeit begrenzt bleibt.
Diese Maßnahmen sind operativ, nicht zeremoniell. Ein Reverse-DNS-Label ist nur nützlich, wenn es zu einer aktuellen Erklärung führt. Eine Abuse-Adresse ist nur nützlich, wenn jemand antwortet. Eine Blockliste ist nur nützlich, wenn sie auf künftige Läufe angewendet und im Team geteilt wird. Forschende sollten einen Scan schnell stoppen können, wenn ein unerwarteter Effekt auftritt.
Sondeninhalt kann Verwirrung verringern. Ein klarer HTTP-User-Agent oder Anfragepfad kann Forschungsdatenverkehr kennzeichnen. Ein minimaler gültiger Handshake ist im Allgemeinen fehlgeformten Paketen vorzuziehen, es sei denn, fehlgeformtes Verhalten ist der ausdrückliche, geprüfte Gegenstand. Authentifizierungsversuche und Exploit-Nutzlasten überschreiten eine viel höhere ethische und rechtliche Schwelle als Diensterkennung.
Ratenbegrenzung sollte den Empfänger berücksichtigen, nicht nur den Uplink des Scanners. Ein randomisierter Scan verteilt Last über den Adressraum, während ein Netz mit einem großen Block dennoch viele Sonden erhalten kann. Grenzen je Präfix und der Ausschluss bekannter sensibler Bereiche können angemessen sein. Wiederholte Messungen sollten die kumulative Belastung berücksichtigen.
Opt-out ist keine Einwilligung. Es bietet nach oder während unaufgeforderter Kontaktaufnahme eine Abhilfe. Manche Betreiber werden Scannen weiterhin als feindselig ansehen. Das Recht variiert nach Rechtsordnung, Protokoll und Zweck. Institutionelle Prüfung und Rechtsberatung können erforderlich sein. Die Existenz quelloffener Software autorisiert ihre Nutzung nicht.
Transparenz kann sowohl die Datenqualität als auch die Ethik verbessern. Betreiber, die einen Scan verstehen, können Middleboxen, Honeypots oder Messartefakte melden. Eine Erklärungsseite kann Änderungen über Läufe hinweg dokumentieren. Abuse-Feedback wird Teil der Methode und zeigt Sonden, die unerwartetes Verhalten auslösen.
Die Kontrollen schützen auch das Projekt. Ein schlecht verwalteter Scan kann den Ruf der Forschungseinrichtung beschädigen, Upstream-Anbieter dazu bringen, Datenverkehr zu blockieren, und die Bereitschaft zur Zusammenarbeit mit künftigen Studien verringern. Ethische Architektur ist deshalb Teil der Nachhaltigkeit.
Keine Checkliste kann Schadensfreiheit garantieren. Ein fragiles Gerät kann bei einer gültigen Anfrage ausfallen. Ein Sicherheitssystem kann Arbeit erzeugen. Ein Scan kann eine Konfiguration offenlegen, die der Betreiber für privat hielt. Verantwortungsvolle Forschende erkennen diese Grenzen an und wägen öffentlichen Wert gegen Belastung ab.
ZMaps Vermächtnis umfasst, diese Diskussion unvermeidlich gemacht zu haben. Als internetweites Scannen billig wurde, konnte Zurückhaltung nicht länger auf Kosten beruhen. Die reife Praxis des Projekts behandelt Rechenschaftspflicht als erstklassiges Merkmal des Messsystems.
Der Ruf eines Quellnetzes ist ein endliches Forschungsgut
Eine Universität, ein Unternehmen oder ein Messlabor kann die praktische Fähigkeit zu scannen verlieren, wenn Upstream-Anbieter, Peers und entfernte Betreiber seinem Verhalten nicht mehr vertrauen. Beschwerden können zu Filterung, Vertragsstreitigkeiten oder breiten Blocklisten führen, die unabhängige Forschung betreffen. Die Quelladresse ist deshalb mehr als eine technische Ressource; sie trägt institutionellen Ruf.
Dedizierte Präfixe und klares Reverse-DNS helfen, Messung von normalen Nutzern zu trennen. Interne Freigabe verhindert, dass ein anderes Team ein überlappendes Experiment mit anderen Kontaktdaten startet. Ein zentrales Register von Scans, Raten und Ausschlussanfragen erlaubt der Institution, einem Betreiber zu antworten, ohne die Geschichte aus einzelnen Forschenden rekonstruieren zu müssen.
Ruf verbessert auch die Wissenschaft. Ein Betreiber, der eine nützliche Erklärung erhält, kann ein Artefakt melden oder einen Befund bestätigen. Wer keine Antwort erhält, blockiert die Quelle eher. Transparenz kann die rohe Reichweite verringern und die Qualität der verbleibenden Beziehungen erhöhen.
Leitung sollte Abuse-Bearbeitung als finanzierte Infrastruktur behandeln. Studierende und kurzfristige Projekte wechseln; Opt-out-Zusagen müssen bestehen bleiben. Die Organisation sollte wissen, wer Datenverkehr sofort stoppen kann und wer die Ausschlussliste nach Veröffentlichung eines Papiers besitzt.
ZMap machte große Experimente günstig genug, dass Institutionen sie regelmäßig durchführen können. Die knappe Ressource wurde Erlaubnis im weiten sozialen Sinn: nicht allgemeine Einwilligung, sondern eine Verhaltensbilanz, die künftige Beobachtung möglich macht.
IPv6 ersetzt die Aufzählung durch konstruierte und verzerrte Ziellisten
ZMaps ursprüngliche Stärke ist untrennbar mit dem endlichen, aufzählbaren öffentlichen IPv4-Adressraum verbunden. Selbst nach Ausschluss reservierter Bereiche ist die Zielgesamtheit groß, aber handhabbar. IPv6 verändert den Maßstab um viele Größenordnungen. Eine Sonde an jede mögliche Adresse zu senden, ist keine sinnvolle Strategie.
Das macht aktive Messung nicht unmöglich. Es verändert die Zielerkennung. Forschende können DNS, Certificate Transparency, Routing-Daten, beobachteten Datenverkehr, Hitlisten und Muster in der Adressvergabe nutzen, um wahrscheinlich aktive IPv6-Adressen zu identifizieren. Jede Quelle führt Selektionsverzerrung ein.
Eine DNS-abgeleitete Liste bevorzugt benannte Dienste. Eine Zertifikatsliste bevorzugt TLS und öffentliche Ausstellung. Routing-Daten identifizieren Präfixe statt Hosts. Heuristiken können Adressen mit häufigen Interface-Mustern finden und Privacy-Adressen oder ungewöhnliche Allokation übersehen. Es gibt keine Liste, die dem öffentlichen IPv4-Raum entspricht.
Die Verschiebung hat analytische Folgen. Ein IPv6-Scan ist normalerweise eine Erhebung einer konstruierten Zielmenge, nicht der Protokollgrundgesamtheit. Die Abdeckung muss über Quelle und Generierungsmethode beschrieben werden. Zählungen über Studien mit unterschiedlichen Hitlisten zu vergleichen, kann bedeutungslos sein.
Datenschutzfunktionen und Adressrotation erschweren Längsschnittverfolgung. Ein Gerät kann unter einer neuen Adresse erscheinen, ohne den Dienst zu wechseln. Umgekehrt können stabile Serveradressen leichter zu messen sein als Client-Populationen. Das sichtbare IPv6-Internet ist durch operative Konventionen geprägt.
ZMaps zustandslose Engine kann weiterhin Sonden an große IPv6-Ziellisten senden, sofern Werkzeug und Methode dies unterstützen. Der breitere Beitrag des Projekts – schnelle Erkennung gefolgt von modularer Anreicherung – bleibt relevant. Die Vollerhebungsbehauptung nicht.
Diese Einschränkung ist gesund, weil sie Internetmessung zwingt, sich direkt mit Stichproben auseinanderzusetzen. IPv4-weites Scannen förderte manchmal den Glauben, Vollständigkeit sei verfügbar. Sie war in Bezug auf Dienste, Messstandpunkt oder Filterung nie vollständig. IPv6 macht die Lücke unmöglich zu ignorieren.
Die Zukunft des Projekts könnte deshalb weniger davon abhängen, jede Adresse zu scannen, und mehr davon, transparente Zielgrundgesamtheiten zu konstruieren. Werkzeuge für Herkunft, Deduplizierung und Verzerrungsanalyse werden so wichtig wie Paketrate. Zusammenarbeit mit DNS-, Routing- und Passivmessungs-Communitys kann die Abdeckung verbessern, ohne Unsicherheit beseitigen zu wollen.
IPv6 macht ZMap nicht obsolet. Es zeigt, welcher Teil von ZMaps Vermächtnis dauerhaft ist: eine Architektur, um enge Fragen im großen Maßstab zu stellen und die Grenzen der Stichprobe festzuhalten.
Längsschnittdaten hängen von einer stabilen Methode ab, nicht von maximaler Geschwindigkeit
Einer der größten Beiträge von ZMap ist die Fähigkeit, eine Beobachtung zu wiederholen. Wiederholung wird wissenschaftlich erst nützlich, wenn die Methode vergleichbar bleibt. Eine schnellere Scanner-Version, ein anderes Quellnetz oder ein überarbeitetes Protokollmodul können Ergebnisse verändern, selbst wenn sich die Internetpopulation nicht ändert.
Ein Längsschnittprogramm sollte mehr einfrieren als die Kommandozeile. Es sollte die Zielgenerierungsmethode, Ausschlüsse, Permutations-Seed, Quelladressen, Sondennutzlast, Rate, Wiederholungen und Antwortvalidierung dokumentieren. Folgemodule benötigen eigene Versionen und Schemata. Die Speicherpipeline sollte genug Rohbelege bewahren, um Datensätze später neu zu klassifizieren.
Protokollentwicklung kann einen Bruch erzwingen. Eine TLS-Studie vor der weiten Verbreitung von Server Name Indication kann in einer virtualisierten Umgebung nicht exakt reproduziert werden, indem man eine moderne Namensliste hinzufügt und die Reihe kontinuierlich nennt. Die neuere Methode mag besser sein und sollte als neues Messregime mit Überlappungszeitraum gekennzeichnet werden.
Scanner-Verbesserungen erzeugen eine weitere Diskontinuität. Ein Parser, der mehr Dienste erkennt, kann Prävalenz steigen lassen. Strengere Antwortvalidierung kann Zählungen fallen lassen. Forschende sollten alte und neue Methoden parallel auf einer Stichprobe ausführen, um den Effekt der Werkzeugänderung zu schätzen.
Stabilität des Messstandpunkts ist ebenso wichtig wie Software. Ein Upstream-Anbieter kann Filterung ändern. Eine Universität kann Routen ändern. Peering kann die Quelle näher an manche Netze bringen. Ein zweiter Messstandpunkt kann helfen zu erkennen, ob ein scheinbarer Trend global oder pfadspezifisch ist; er verändert die Grundgesamtheit, statt nur Sicherheit hinzuzufügen.
Auch der Eigentümer eines Ziels ändert sich. IPv4-Blöcke werden übertragen, Cloud-Dienste recyceln Adressen und Geräte erscheinen kurz. Eine wiederholte Antwort von einer Adresse ist nicht unbedingt eine persistente Maschine. Längsschnittanalyse braucht ein zur Frage passendes Entitätenmodell oder sollte auf Adressbeobachtungsebene bleiben.
Veröffentlichung sollte Fehlstellen offenlegen. Wenn ein Scan Empfängerpakete verlor oder ein Anbieter Datenverkehr blockierte, sollte der Lauf nicht stillschweigend an frühere Ergebnisse angeglichen werden. Konfidenzintervalle und stufenweiser Abschluss können die Grenzen verständlich machen, ohne so zu tun, als verhielte sich Internetmessung wie ein Laborinstrument.
Die Zehn-Jahres-Retrospektive rund um ZMap ist wertvoll, weil sie Methodengeschichte als Teil des Ergebnisses behandelt. Die Geschwindigkeit des Projekts machte wiederholte Erhebungen praktikabel. Seine tiefere Reife liegt darin zu erkennen, wann wiederholte Zahlen nicht vergleichbar sind.
Eine korrekte Beobachtung kann mit zunehmendem Alter operativ falsch werden
Ein Scandatensatz kann zum Erfassungszeitpunkt korrekt und später irreführend sein. Zertifikate werden erneuert, Adressen werden neu zugewiesen und Dienste verschwinden. Historische Daten sind nützlich für die Forschung und gefährlich, wenn sie ohne Aktualitätsmodell in ein aktuelles Exposure-Produkt importiert werden.
Verschiedene Felder veralten unterschiedlich schnell. Ein Routing-Ursprung kann jahrelang stabil bleiben. Eine Cloud-VM kann Minuten existieren. Ein Zertifikat hat explizite Gültigkeitsdaten und kann vorzeitig ersetzt werden. Ein Banner kann sich nach einem Update ändern. Ein Datensatz sollte den Erfassungszeitpunkt in der feinsten für die Aussage nötigen Auflösung tragen.
Erneute Validierung ist nicht immer billig. Ein Produkt kann Millionen Endpunkte überwachen und muss entscheiden, wie oft neu gescannt wird. Häufiger Kontakt erhöht Belastung und Kosten. Seltener Kontakt erhöht veraltete Befunde. Risikobasierte Zeitpläne können kritische Dienste und kürzliche Änderungen priorisieren, während veraltete Daten mit geringem Wert klar markiert bleiben.
Adressneuzuweisung schafft Schaden, wenn alte Befunde dem neuen Halter folgen. Eine öffentliche IP, die einst eine exponierte Datenbank hostete, kann später einem unverbundenen Kunden gehören. Entitätsauflösungssysteme sollten historische Beobachtung von aktueller Attribution trennen und Links, die nicht bestätigt werden können, verfallen lassen.
Zertifikatsdaten können eine ähnliche Falle erzeugen. Ein Name in einem alten Zertifikat beweist nicht, dass heute dieselbe Organisation den Endpunkt betreibt. Certificate Transparency und Scandaten brauchen Ausstellungs- und Erfassungsdaten. Eine Kette, die unter einem Root-Programm ungültig war, kann später anders behandelt werden.
Rohdatensätze sind wertvoll, weil Analysten sie mit neuen Fragen erneut betrachten können. Sie sind sensibel, weil sie Details bewahren, die nicht mehr öffentlich sind. Aufbewahrung sollte gerechtfertigt sein, Zugriff kontrolliert und Veröffentlichung am fortbestehenden öffentlichen Interesse ausgerichtet sein. »Einst erreichbar« macht unbefristete Verteilung auf Adressebene nicht harmlos.
Kommerzielle Intelligence-Produkte stehen vor demselben Problem in größerem Maßstab. Eine polierte Oberfläche kann eine alte Beobachtung aktuell aussehen lassen, wenn Aktualität nicht prominent ist. Kunden können aufgrund veralteter Daten gegen einen Lieferanten oder Vermögenswert handeln. Methodentransparenz sollte Rescan-Kadenz und Konfidenz umfassen.
ZMaps Pipeline fördert zeitgestempelte Belege, und das umgebende Ökosystem braucht eine Ablaufdisziplin. Messung ist nicht abgeschlossen, wenn Daten geschrieben werden. Das Ergebnis hat einen Lebenszyklus: sammeln, interpretieren, veröffentlichen, aktualisieren und schließlich zurückziehen.
Honeypots zeigen, dass das gemessene Internet strategisch antworten kann
Ein Scanner nimmt oft an, die entfernte Antwort sei eine beiläufige Eigenschaft eines Dienstes. Sicherheitssysteme können Sonden erkennen und absichtlich antworten. Honeypots ahmen verwundbare Protokolle nach, um Aufklärung anzulocken. Firewalls senden synthetische Resets. Tarpits akzeptieren Verbindungen und verlangsamen den Scanner. Täuschungsplattformen liefern Banner, die dazu dienen, Klassifizierung zu verwirren.
Diese Systeme sind nicht in jeder Studie Rauschen. Sie sind Teil des öffentlichen Internets und können Gegenstand der Messung sein. Sie verkomplizieren Aussagen über Produktprävalenz und Exposition, weil das beobachtete Verhalten eine absichtliche Inszenierung statt des zugrunde liegenden Assets sein kann.
Eine einzelne IP kann auch eine über viele Ports betriebene Scanning-Falle repräsentieren. Jeden scheinbaren Dienst als separate Bereitstellung zu zählen, übertreibt die Grundgesamtheit. Konsistenz über Ports, Timing und bekannte Täuschungssignaturen können helfen, während ausgeklügelte Systeme sich anpassen.
Content-Delivery- und Sicherheitsanbieter können Sonden im großen Maßstab abfangen. Ihre Edge-Antwort kann für die Domain echt und für reine Adressscans generisch sein. Eine Studie über Server-Software kann am Ende die Schutzschicht messen. Das ist kein Scannerfehler, wenn der Gegenstand korrekt benannt wird.
Verteidiger können eine bekannte Forschungsquelle nach wiederholten Scans blockieren. Der daraus resultierende Rückgang beobachteter Dienste kann wie Sanierung aussehen. Transparenz und stabile Quellidentitäten machen Blockierung wahrscheinlicher und ethischen Betrieb möglich. Messqualität und Rechenschaftspflicht können in entgegengesetzte Richtungen ziehen; rotierende, verdeckte Quellen können die Reichweite verbessern und die Legitimität untergraben.
Forschende sollten nicht versuchen, jede Abwehrkontrolle automatisch zu umgehen. Umgehung verändert Interaktion und ethische Haltung. Wenn eine Studie Zensur oder Blockierung verstehen muss, sollte die Methode explizit und geprüft sein. Routinemäßige Diensterhebungen sollten akzeptieren, dass manche Netze nicht antworten möchten.
Täuschung hat auch einen strategischen Zweck: die Unsicherheit eines Angreifers zu erhöhen und Informationen zu sammeln. Exakte Methoden zur Unterscheidung von Honeypots zu veröffentlichen, kann den Verteidigungswert verringern. Forschende benötigen möglicherweise aggregierte Berichterstattung oder Abstimmung mit Betreibern.
Die Lehre ist breiter als Honeypots. Internetmessung ist keine passive Beobachtung eines festen Objekts. Das Objekt kann das Instrument erkennen und darauf antworten. ZMaps wiederholbare Sonden machen diese Interaktion analysierbar, sofern das resultierende Verhalten nicht für eine unstrategische Tatsache über den Endpunkt gehalten wird.
Entitätsauflösung ist der Punkt, an dem ein Paketdatensatz zu einer Marktaussage wird
ZMap zeichnet Adressen und Protokollantworten auf. Öffentliche Berichterstattung und kommerzielle Produkte benötigen oft Organisationen, Produkte und Assets. Die Übersetzung ist kein einfacher Datenbank-Join. Registrierungsdaten können einen Netzbetreiber nennen statt des Kunden, der eine Adresse nutzt. Cloud-Anbieter besitzen Präfixe, die Tausende unverbundene Mandanten hosten. Reverse-DNS kann veraltet, generisch oder von einem Reseller kontrolliert sein.
Mehrere Hinweise können Attribution verbessern. Der Ursprung eines Autonomous System identifiziert das Netz, das ein Präfix ankündigt. WHOIS- oder Registrierungsdaten identifizieren den Ressourceninhaber nach den aktuellen Aufzeichnungen einer Registry. TLS-Zertifikate können Namen liefern. DNS- und HTTP-Antworten können eine Dienstmarke offenbaren. Keiner allein beweist rechtliches Eigentum oder operative Verantwortung.
Die Hinweise können aus legitimen Gründen kollidieren. Eine Bank kann einen Cloud-Anbieter und ein Content-Delivery-Netzwerk nutzen. Ein Managed-Security-Unternehmen kann Datenverkehr für einen Kunden terminieren. Eine Adresse kann geleast sein. Ein Zertifikat kann einen früheren Namen enthalten. Entitätsauflösung braucht datierte Belege und eine Regel für Unsicherheit.
Produktidentifikation hat eine ähnliche Kette. Ein Banner kann Software nennen. Ein Handshake kann einem Fingerabdruck entsprechen. Eine Webseite kann ein Köder sein. Das Produkt kann in ein anderes Gerät eingebettet sein. Versionsinformationen können verborgen oder absichtlich geändert sein. Eine Studie sollte beobachteten String, abgeleitetes Produkt und bestätigte Implementierung trennen.
Große Datensätze begünstigen deterministische Labels, weil sie leichter zu zählen sind. Eine Kategorie »unbekannt« ist methodisch ehrlich und kommerziell unbefriedigend. Systeme sollten Konfidenz und konkurrierende Hypothesen bewahren, statt sie zu kollabieren. Wer entscheidet, ob ein Betreiber kontaktiert wird, muss sehen können, warum die Attribution getroffen wurde.
Neuzuweisung macht den Prozess zeitlich. Eine IP kann nach dem Scan von einem Kunden zu einem anderen wechseln. Ein Wochen später gesendeter Bericht kann die falsche Partei erreichen. Sensible Befunde sollten kurz vor der Offenlegung erneut geprüft werden. Historische Produkte sollten verhindern, dass alte Attribution als aktuelle Exposition erscheint.
Aggregation kann Fehler verringern und die Verteilung verbergen. Zu berichten, dass ein Cloud-Netz eine Klasse exponierten Diensten enthält, kann zutreffend sein, ohne jeden Mandanten zu nennen. Den Anbieter als Betreiber aller Dienste zu benennen, kann unfair sein. Forschende sollten die Ebene wählen, die zu den Belegen und zum öffentlichen Interesse passt.
Kommerzielle Asset-Intelligence-Unternehmen investieren stark in diese Ebene, weil Kunden für Eigentum und Kontext zahlen, nicht für rohe Pakete. Der Wert ist real und getrennt von ZMaps offenem Scanner. Ein hochwertiges Produkt sollte Erfassungszeit, Konfidenz und Korrekturmechanismen offenlegen.
Für akademische Arbeit sollte Entitätsauflösung als Methode mit Validierungsstichproben dokumentiert werden. Manuelle Prüfungen, Betreiberfeedback und unabhängige Quellen können Fehler schätzen. Das Fehlen von Ground Truth sollte nicht hinter einer präzisen Grafik verborgen werden.
ZMap machte Sammlung skalierbar. Es machte es auch möglich, einen Attributionsfehler zu skalieren. Die verantwortungsvolle Grenze besteht darin, die Aussage beim besten verfügbaren Beleg zu stoppen: Adressantwort, Dienstverhalten, Produkthypothese oder verifizierte Entität. Jeder Schritt braucht seinen eigenen Nachweis.
Censys teilt ZMaps Abstammung, nicht das Eigentum am offenen Projekt
ZMaps akademische Arbeit half, die Bedingungen für Censys zu schaffen, ein kommerzielles Internet-Intelligence-Unternehmen. Die Beziehung ist wichtig und wird oft zu einer falschen Identität zusammengezogen. Censys ist ein separates Unternehmen mit Produkten, Kunden und eigenen Datenoperationen. Das ZMap Project ist eine Open-Source-Toolsuite und ein Forschungsökosystem.
Die kommerzielle Abstammung zeigt, dass wiederholbare Internetmessung Marktwert hat. Sicherheitsteams wollen aktuelle Informationen über exponierte Dienste, Zertifikate und Assets. Ein Unternehmen kann kontinuierliches Scannen betreiben, Datensätze pflegen, Entitäten auflösen und Suche sowie Überwachung anbieten. Diese Tätigkeiten erfordern Infrastruktur und Support über die Veröffentlichung eines Scanners hinaus.
Kommerzieller Betrieb verändert auch das Rechenschaftsmodell. Ein Unternehmen hat Kunden, Verträge und einen dauerhaften Scanning-Fußabdruck. Es kann ZMap-bezogene Technologie nutzen und zugleich proprietäre Systeme und Anreicherungen entwickeln. Sein Datensatz sollte nicht als Ausgabe eines unveränderten öffentlichen Werkzeugs behandelt werden.
Die Trennung schützt Attribution. Universitätsforschende und Open-Source-Maintainer sollten nicht für jede kommerzielle Produktentscheidung verantwortlich gemacht werden. Censys sollte nicht als Eigentümer jedes ZMap-Repositories oder jedes von anderen erzeugten Datensatzes beschrieben werden. Gemeinsame Gründer und Geschichte löschen institutionelle Grenzen nicht aus.
Die Beziehung veranschaulicht auch Open-Source-Ökonomie. Ein öffentliches Forschungswerkzeug kann eine kommerzielle Kategorie schaffen, ohne die Erlöse jedes Unternehmens zu erhalten, das es nutzt. Kommerzielle Firmen können Beitragende finanzieren oder Verbesserungen zurückgeben, aber das Projekt hat keinen automatischen Anspruch auf deren Einkommen. Nachhaltigkeit hängt von Zuschüssen, institutioneller Unterstützung, Beitragendenzeit und dem ab, was Unternehmen upstream investieren möchten.
Für Nutzer bieten das offene Werkzeug und der verwaltete Dienst unterschiedliche Abwägungen. ZMap auszuführen gibt Kontrolle über Frage, Rate und Rohdaten. Es erfordert Netzkapazität, Engineering, Ethikprozesse und Speicherung. Eine kommerzielle Plattform bietet gepflegte Daten und Oberflächen zu einem Preis, während der Kunde von deren Sammlungsmethoden und Abdeckung abhängt.
Die Existenz von Censys beweist nicht, dass das offene Projekt wegkommerzialisiert wurde. Sie zeigt, dass die Messmethode zu Infrastruktur wurde, die wertvoll genug ist, um ein Unternehmen zu tragen. Die fortgesetzte Release-Aktivität des Projekts, einschließlich ZMap 4.4.0 im Jahr 2026, deutet auf ein unabhängiges technisches Leben hin.
Die kommerzielle Geschichte erklärt Wirkung, ohne Eigentum zu begründen. ZMap half, internetweite Messung reproduzierbar zu machen. Censys baute ein Geschäft in verwandten Analysen auf. Beide teilen die Abstammung und arbeiten unter unterschiedlichen Autoritäten.
Der Scanner ist offen; das Messprogramm bleibt teuer
Der ZMap-Scanner kann ohne proprietäre Lizenzgebühr heruntergeladen werden. Ein ernsthaftes Programm zu betreiben erfordert weit mehr. Die Organisation benötigt Bandbreite, Hosts, Erfassungskapazität, Datenspeicher, Analysten, Sicherheitskontrollen, Abuse-Reaktion und rechtliche oder institutionelle Prüfung. Tiefe Protokollscans erhöhen CPU und entfernte Interaktion. Längsschnittstudien erzeugen eine dauerhafte Datenmanagementpflicht.
Cloud-Infrastruktur kann Rechenkapazität schnell verfügbar machen und die Scanpolitik verkomplizieren. Anbieter können hochratiges Sondieren einschränken oder Beschwerden erhalten. Quelladressen können wechseln. Egress-Gebühren und Paketratenlimits beeinflussen das Design. Ein Universitätsnetz kann über angemessene Bandbreite verfügen und trägt Reputationsrisiken, wenn das Programm nicht koordiniert ist.
Speicher wächst durch Anreicherung. Ein minimaler Antwortdatensatz ist klein. Zertifikate, Protokolltranskripte und HTTP-Bodies sind es nicht. Rohdaten zu bewahren unterstützt Reproduzierbarkeit und erhöht Sensibilität. Forschende benötigen Aufbewahrungsregeln, Zugriffskontrollen und einen Löschplan.
Personal ist der größte versteckte Kostenfaktor. Jemand muss Module aktualisieren, Fehler interpretieren und Betreibern antworten. Ethische Praxis erfordert rechtzeitige menschliche Aufmerksamkeit. Ein automatisierter Scan, der Millionen Sonden sendet, darf kein unbeobachtetes Postfach als einzigen Rechenschaftsmechanismus haben.
Finanzierung verteilt sich über Universitäten, Zuschüsse, Unternehmen und Beitragende. Das Projekt veröffentlicht kein konsolidiertes Budget oder eine Mitarbeiterzahl. Repository-Aktivität zeigt Wartung, nicht den wirtschaftlichen Wert der gesamten nachgelagerten Nutzung. Das ist bei Forschungsinfrastruktur üblich und schafft Nachfolgerisiko.
Die modulare Suite kann doppeltes Engineering verringern. Forschende müssen nicht für jedes Paper einen Scanner, TLS-Sammler und Linter von Grund auf bauen. Gemeinsamer Code verbessert Vergleichbarkeit und konzentriert Wartung. Der Nutzen ist öffentlich, und die Kosten können auf eine kleine Maintainer-Gruppe fallen.
Institutionen, die die Werkzeuge nutzen, sollten gemäß ihrer Abhängigkeit beitragen. Beiträge können Code, Tests, Dokumentation, Finanzierung oder Infrastruktur für verantwortungsvolles Scannen umfassen. Ein kommerzieller Nutzer, der einen privaten Fork pflegt, kann kurzfristig profitieren und die Kosten erhöhen, das öffentliche Werkzeug mit aktuellen Protokollen kompatibel zu halten.
Der Gesamtkostenvergleich mit einem verwalteten Datensatz hängt von Frequenz und Kontrolle ab. Ein Team, das eine Studie durchführt, ist möglicherweise mit einer vorhandenen Datenquelle besser bedient. Eine Forschungsgruppe, die eine neue Protokollfrage entwickelt, muss möglicherweise ihre eigene Messung betreiben. Open Source schafft die Option; es macht nicht jede Übung wirtschaftlich sinnvoll.
ZMap besetzt eine Stufe neben Scannern und kommerziellen Datendiensten
ZMap wird oft mit anderen Scannern verglichen, und der Vergleich braucht einen Zweck. Nmap ist für flexible Erkennung und detaillierte Untersuchung konzipiert, mit reichen Scan-Typen, Fingerabdruck-Datenbanken und einer Skript-Engine. Masscan ist für hochratiges Scannen bekannt. Kommerzielle Asset-Intelligence-Plattformen betreiben kontinuierliche Erfassung und Entitätsanreicherung. Schwachstellenscanner fügen authentifizierte Prüfungen und Behebungsworkflows hinzu.
ZMaps Stärke ist eine forschungsorientierte zustandslose erste Stufe und eine modulare Messsuite. Es eignet sich gut für wiederholte breite Erhebungen mit kontrollierten Sonden und strukturierter Ausgabe. Es ist kein vollständiges Schwachstellenmanagement-Produkt und kein interaktiver Universalscanner für Administratoren.
Nmap kann eine kleinere Zielmenge tiefgehend untersuchen und ist im Netzbetrieb weit verbreitet. Seine zustandsbehaftete Logik und Skriptflexibilität dienen einem anderen Workflow. Forschende können ZMap nutzen, um antwortende Endpunkte zu finden, und ein anderes Werkzeug für detaillierte Folgeschritte. Die Kategorien überlappen, ohne einen Sieger zu erfordern.
Masscans Geschwindigkeit kann zu Asset-Erkennung und Sicherheitsarbeit passen. Unterschiede bei Validierung, Ausgabe und umgebender Forschungspraxis zählen mehr als eine Schlagzeilen-Pakete-pro-Sekunde-Zahl. Die Wahl sollte dem benötigten Beleg und der Fähigkeit der Organisation folgen, verantwortungsvoll zu handeln.
Kommerzielle Plattformen bieten eine gepflegte Sicht, ohne dass der Kunde scannen muss. Sie können mehrere Sammelmethoden, DNS, Registrierungsdaten und historischen Kontext kombinieren. Der Nutzer tauscht Kontrolle und Transparenz gegen Komfort und Service. Abdeckung und Entitätsauflösung bleiben methodische Aussagen, die zu bewerten sind.
Passive Messung vermeidet die Kontaktaufnahme mit Zielen und sieht nur Datenverkehr, der am Beobachtungspunkt verfügbar ist. Sie kann aktive Nutzung zeigen, die ein externer Scan übersieht, und kann keine globale öffentliche Sicht liefern. Routing- und DNS-Datensätze fügen Kontext hinzu, ohne Dienst zu beweisen.
Die glaubwürdigsten Messprogramme kombinieren Quellen. Ein Scan kann eine DNS-Hypothese validieren. Passive Belege können echten Datenverkehr zu einem Dienst zeigen. Betreiberoffenlegung kann Attribution auflösen. Werkzeugwettbewerb ist weniger nützlich als methodische Triangulation.
ZMaps Einfluss zeigt sich in der Erwartung, internetweite Studien sollten reproduzierbar, ratenbewusst und modular sein. Selbst Forschende, die einen anderen Scanner wählen, arbeiten in einem Feld, das durch die Demonstration verändert wurde, dass Breite ein normaler Teil des Messdesigns sein kann.
Reife bedeutet gepflegte Methoden, nicht harmloses oder vollständiges Scannen
Mehr als ein Jahrzehnt nach seiner Veröffentlichung blieb ZMap mit Version 4.4.0 aktiv, und die umgebende Suite deckte Anwendungs-Handshakes, DNS und Public-Key-Infrastrukturanalyse ab. Eine systematische Retrospektive und fortlaufende Forschungsdiskussion zeigen, dass das Projekt zu dauerhafter Messinfrastruktur geworden ist.
Diese Reife ist eine Wartungsleistung. Sie löst nicht die ethischen Fragen, garantiert keine gleichmäßige Gesundheit der Repositories und schafft keine vollständige Sicht auf das Internet. Protokolle entwickeln sich weiter, IPv6 verändert die Zielkonstruktion und Abwehrsysteme passen sich bekannten Sonden an. Open-Source-Verfügbarkeit bedeutet auch, dass die Maintainer nicht jeden mit der Software durchgeführten Scan überwachen können.
Die Belege sind bei Architektur, Release-Status und dokumentierter Praxis am klarsten. Sie sind schwächer bei einer globalen Nutzerzählung, konsolidierter Finanzierung und den Folgen jeder nachgelagerten Bereitstellung. Missbrauch durch einen unabhängigen Betreiber sollte nicht automatisch dem Projekt zugeschrieben werden, während Leitlinien für verantwortungsvolles Scannen nicht als Beweis dafür behandelt werden sollten, dass jeder Nutzer sie befolgt.
Die dauerhafte Methode des Projekts ist enger als ein Anspruch auf universelle Sichtbarkeit. Stelle eine begrenzte Frage, dokumentiere Quelle und Zielgesamtheit, bewahre Sonden- und Werkzeugversionen, trenne Beobachtung von Attribution und gestalte einen Weg für Betreiber, Einspruch zu erheben. Bei IPv6 erfordert die Methode außerdem eine explizite Darstellung, wie die Zielliste konstruiert wurde und was sie ausschließt.
Der nächste Test ist eine aktuelle Studie, die unabhängig über die gesamte Pipeline reproduziert werden kann, einschließlich Zielherkunft, stufenweisem Schwund, verantwortungsvollem Betrieb und datierter Interpretation. Dieser Beleg würde zeigen, dass das öffentliche Mess-Allgemeingut den Schritt über den aufzählbaren IPv4-Raum hinaus überleben kann.
ZMap verringerte die technischen Kosten, einen Teil des öffentlichen Internets zu sehen. Sein Wert hängt jetzt davon ab, die epistemischen und institutionellen Kosten sichtbar zu halten: wer gefragt wurde, von wo, mit welchem Paket, unter welcher Definition und mit welchem Rechtsbehelf, wenn die Messung Schaden verursachte.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten