
追踪互联网治理机构中的政策连续性、合法性与问责信号。
治理
治理
治理持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
RIR 观察案例档案资源号协会ICANNIETF互联网历史网络运营商组织

包括 RIR 观察、案例档案、NRS、ICANN、IETF、互联网历史与 NOG 专题。
报道优先关注实施证据与机构行为,而非声明性立场。
最新报道
治理最新动态
7,605 篇文章
案例档案
英国能源智能数据框架的成本分担仍待明确
英国拟为消费者授权的能源数据共享增加法定规则,同时沿用正在建设的服务体系。咨询文件尚未回答一个直接影响市场准入的问题:共用能力由谁埋单,第三方接入数据又会产生多少费用?
Number Resource Society
ICP-2 在注册管理机构体系内部修订,却在体系外部通过
界定“新区域互联网注册管理机构”的标准,2001 年由 ICANN 理事会通过;而这份标准的修订,如今由它所约束的五家注册管理机构的协调机构召集。把两份文件并排读,提案职能与通过职能分属不同机构,而本次查阅所得的两份说明,都没有写明由谁作出决定。
案例档案
Ofqual处罚ABRSM:考试证据留存关系到成绩复核
三类记录管理失灵,使部分成绩复核和一项舞弊调查无法使用原始录音。处罚还揭示了另一项控制难题:记录虽已更正,是否真正送达依赖它的人?
AFRINIC 事件
AFRINIC 的接管人以“同意”露面,而非以公开授权露面
2026 年 8 月 24 日的一则任命公告,是关于非洲登记管理机构内部究竟由谁行使权力迄今最具体的公开表述。它同时清楚展示了一种“同意关系”正在承担通常应由公开授权文书承担的功能。
报道
AFRINIC 的 2024 年 RPKI 基线,无法用当前每日导出重建
AFRINIC《2025 年度报告》给出了 2024 年第四季度四项明确的 RPKI 指标。但在今天公开的每日 CSV 中,这四个数被拆在相邻两天:两项出现在 12 月 31 日,另两项出现在次年 1 月 1 日,没有任何一行同时出现全部四项。这个差异会改变两项同比变化的幅度,却没有改变变化方向。
案例档案
挪威对 Xandr 罚款,把同意核验带进广告竞价链条
挪威数据保护局以 9200 万挪威克朗处罚 Xandr,认定其在实时竞价中处理了 Grindr 用户数据。案件的治理焦点不只是用户点过什么,而是每个广告中介是否核实了这项同意适用于自己的处理。
互联网历史
250个X.25接入点,并不等于全国互联网骨干网:1992年的匈牙利
匈牙利先有全国性的分组交换网络,之后才规划全国 IP 骨干。1992 年,约 250 个公共 X.25 接入点连接着中小型站点;对外 IP 则仍依赖布达佩斯至林茨的一条 9.6 kbit/s 线路,由 EARN、Internet 和 EUnet 共用。接入点数量、互联网连通和骨干网覆盖,是三个不同的尺度。
互联网历史
一次 ping 到达 .cm 主机,不等于全国都能上网:1997—1998 年的喀麦隆
1997 年 3 月,伦敦发出的一次网络探测收到了喀麦隆主机的回应。这说明在那个时刻,从一个特定网络位置可以触达 .cm 域名下的一台主机。它并没有回答国际链路是否已正式投入服务、用户能在哪里接入,也没有证明日常互联网服务覆盖到了多大范围。
案例档案
EDPB未发现CNIL的Michelin规则草案有待解决的问题;具体传输仍须分别评估
欧洲数据保护委员会认为,CNIL 可以按原样通过关于 Michelin 集团约束性企业规则的拟议决定。该意见审查的是 GDPR 第 47 条框架,既不是 CNIL 的最终决定,也不批准任何具体数据传输。
案例档案
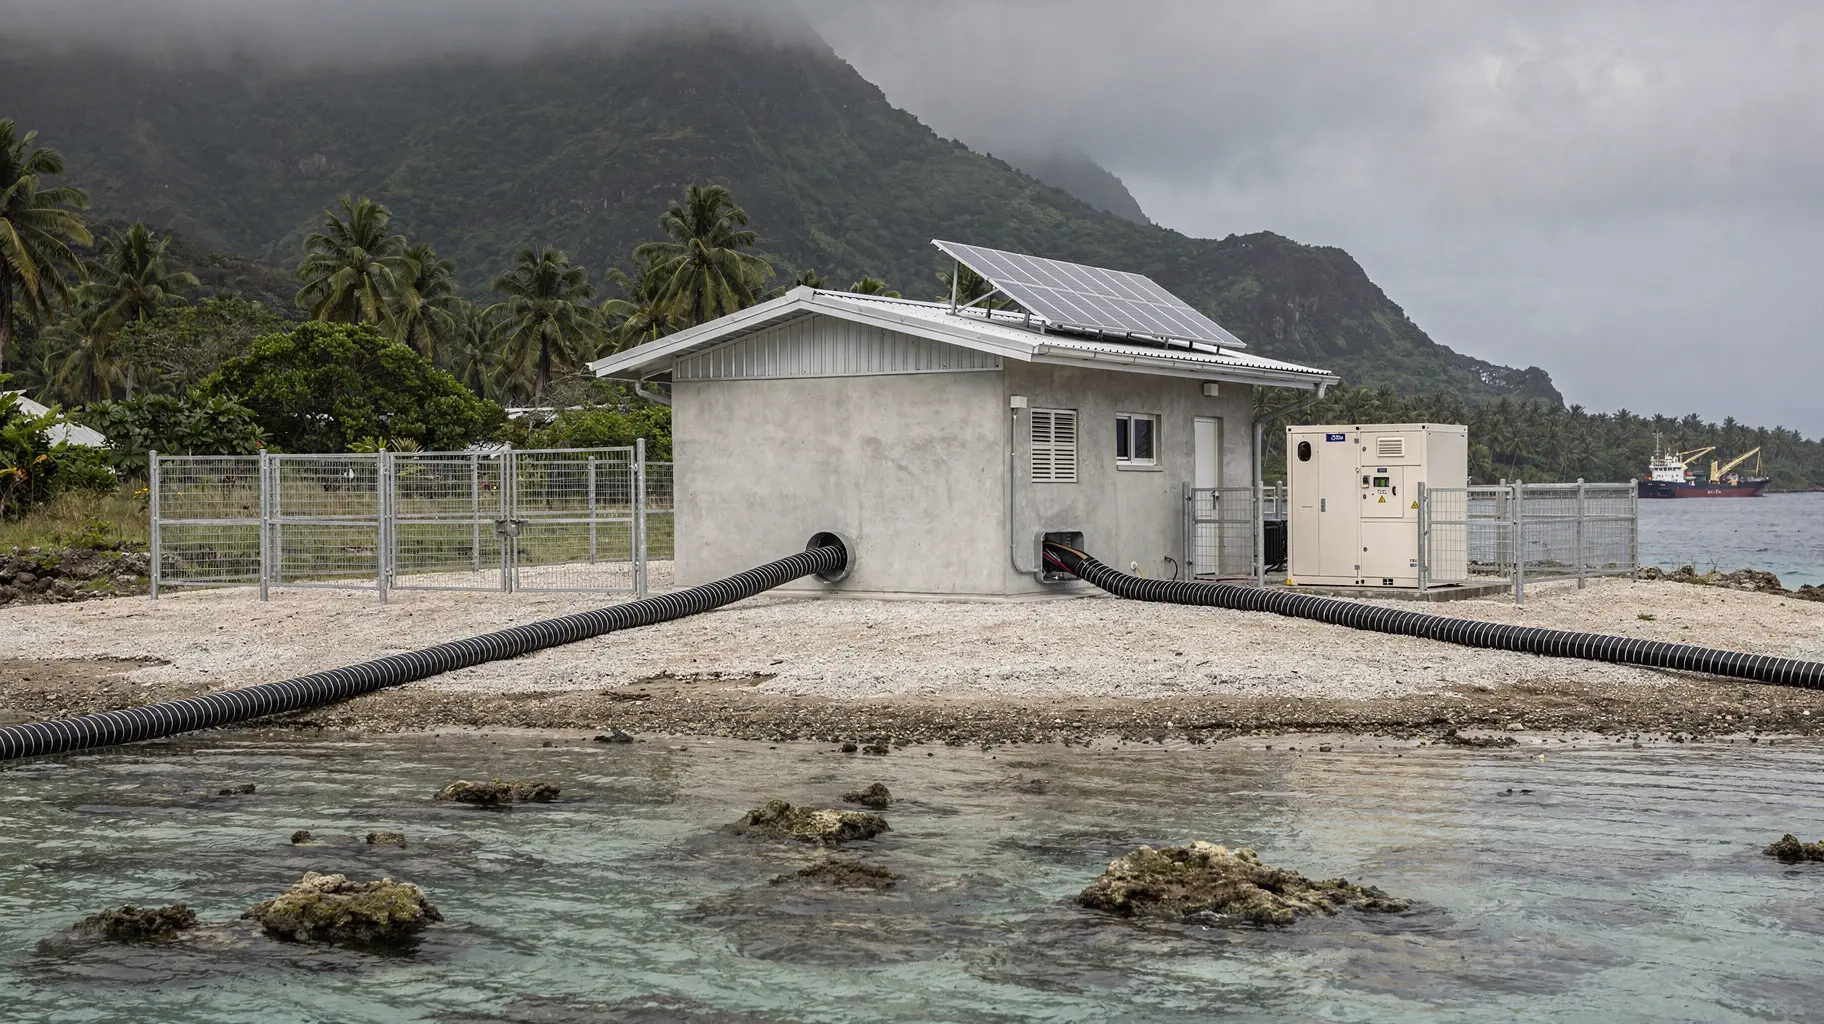
所罗门群岛买下的是第二条路由,不是第二个运营商
2026 年 8 月 4 日,一篇行业报道把 ACS-1 称为所罗门群岛的第二条国际海底通信电缆,并给出约 1.04 亿澳元(7280 万美元)的赠款加贷款方案。这笔钱买的是一条新的物理路由;就已保留的记录而言,它没有买来新的运营商、第二座登陆站,也没有买来任何有据可查的恢复安排。
案例档案
Helios Towers:四个已公布数字与一条缺失的现金链条
Helios Towers 的半年度摘要记录 EBITDA 同比增长 14%,经常性自由现金流增长 52%,杠杆降至 3.4 倍。这些变化本应由租户上塔的机制来解释,但现有材料止于这几个头条数字,而塔类业务的算术恰恰藏在它们下面的那几行里,因此这些变化目前既无法被证实,也无法被推翻。
Number Resource Society
S. Moonesamy:一份 2011 年会议纪要里的回避
这份文件的形态先于它的内容值得注意:它不是决议,也不是公告,而是一封 2011 年 6 月发在 AFRINIC 公共政策邮件列表上的会议纪要。纪要的与会主席一栏列了两个名字,其中一人在正文中被记为因共同起草某份提案而退出该提案的共识评估。就现有材料而言,这个退出动作是唯一能被精确归于该人物的行为。
报道
ARIN 的政策与治理评分呈现出不同走向
ARIN 2026 年评分表显示,政策制定与预期之间的差距缩小,互联网治理维度的差距却扩大。报告将后者归因于受访者对名录自我治理的看法;这两项结果都不是关于谁应当治理编号资源的投票。
IETF
IETF Administration LLC:一份把权威让给未读协议的章程
设立 IETF 行政公司的这份文件自己提醒读者:其中关于董事会职责的那一节只是摘要,不是可执行的版本。真正可读的部分,是谁把人放到席位上,以及唯一被明示的免职规则——它点了两类席位,却对由互联网协会任命的那个席位保持沉默。
互联网历史
Meridian首次在轨点亮载荷,但通信网络仍待验证
Meridian Space 已将自研通信载荷送入轨道并完成首次通电。合作方称已与航天器建立双向通信,但 Meridian 仍把通过自有载荷建立首条通信链路列为下一步。这一差别划出工程里程碑与客户真正能够使用的卫星网络之间的证据边界。
报道
IANA现显示AFRINIC有918个可用ASN
IANA 现显示 AFRINIC 有 918 个可用 ASN 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
互联网历史
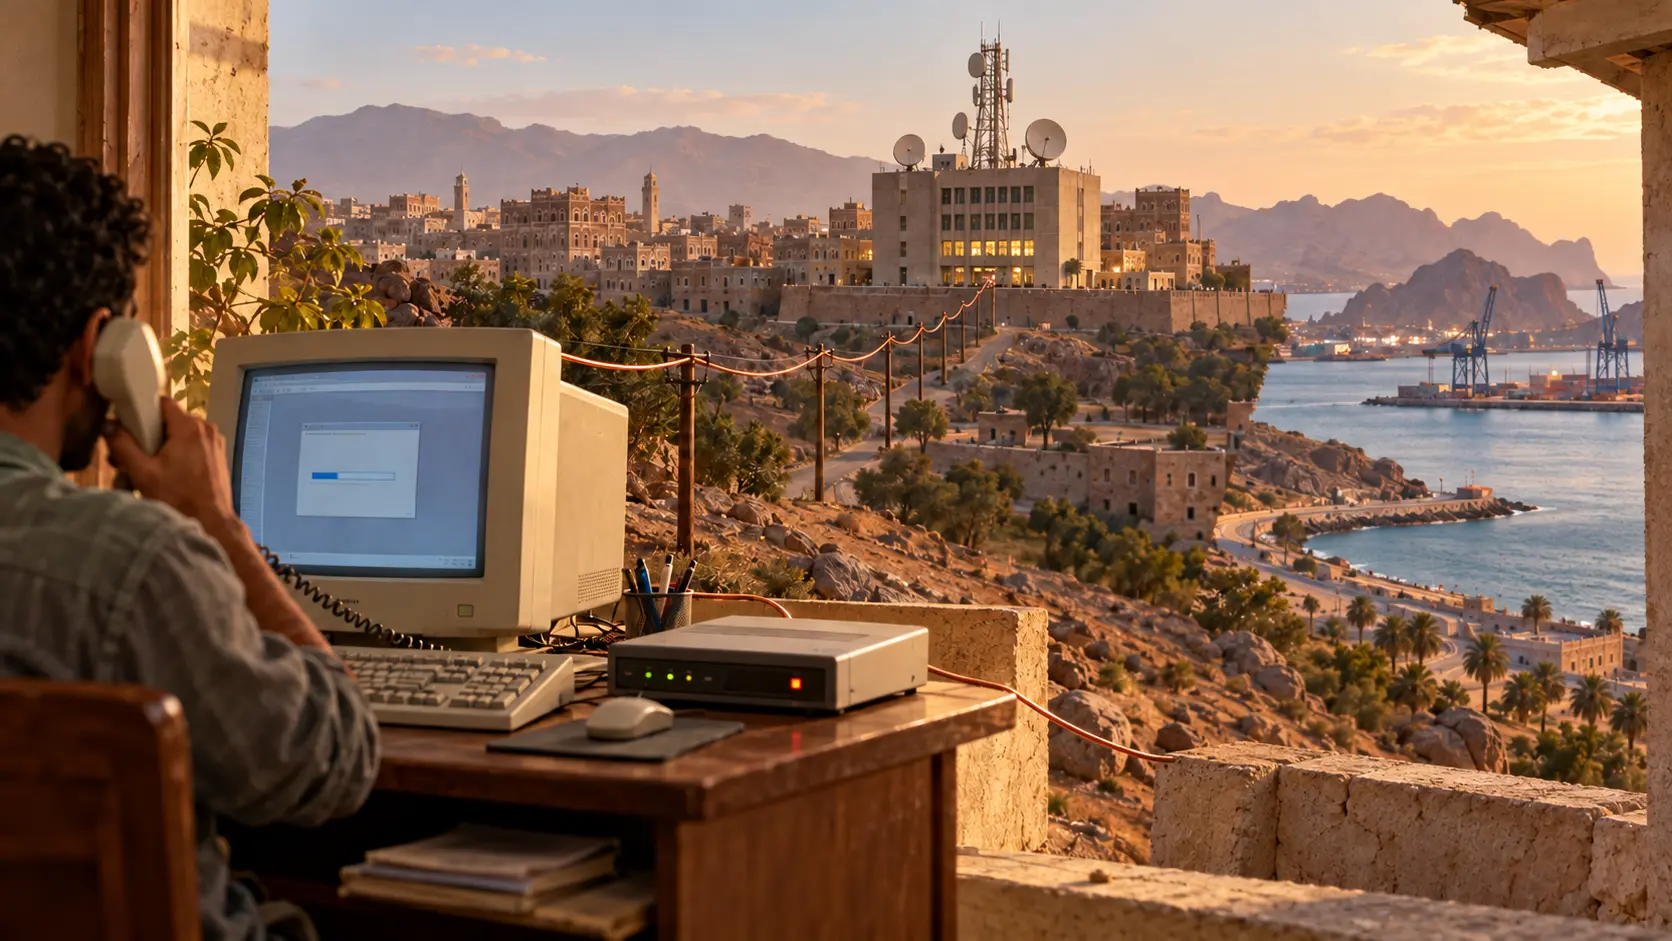
全国拨号号码,萨那单一节点:也门互联网的起步,1996—1998
1996 年,TeleYemen 宣传说,也门各地都可以拨打同一个号码接入 y.net;但网络节点设在萨那。两年后,公司仍称大多数客户集中在首都,并计划在亚丁安装路由器,以免用户承担跨城本地电话费。接入号码的覆盖范围可以是全国性的,实际体验却取决于电话落在哪里、线路状况如何,以及这段路径要付多少钱。
ICANN
已公布的架构与未被读取的记录:IANA 命名职能的监督层
ICANN 章程中连续三个条目的标题分别是 Customer Standing Committee、IANA Naming Function Reviews 与 IANA Naming Function Separation Process。此外还公布了一份合同存放页、一份委员会宪章、一份服务水平文件以及一个报告存档页。本次查阅确认了这套架构的存在,却未能取得这套架构本来要产出的运行记录;这个落差本身即是发现,而不是等待的理由。
案例档案
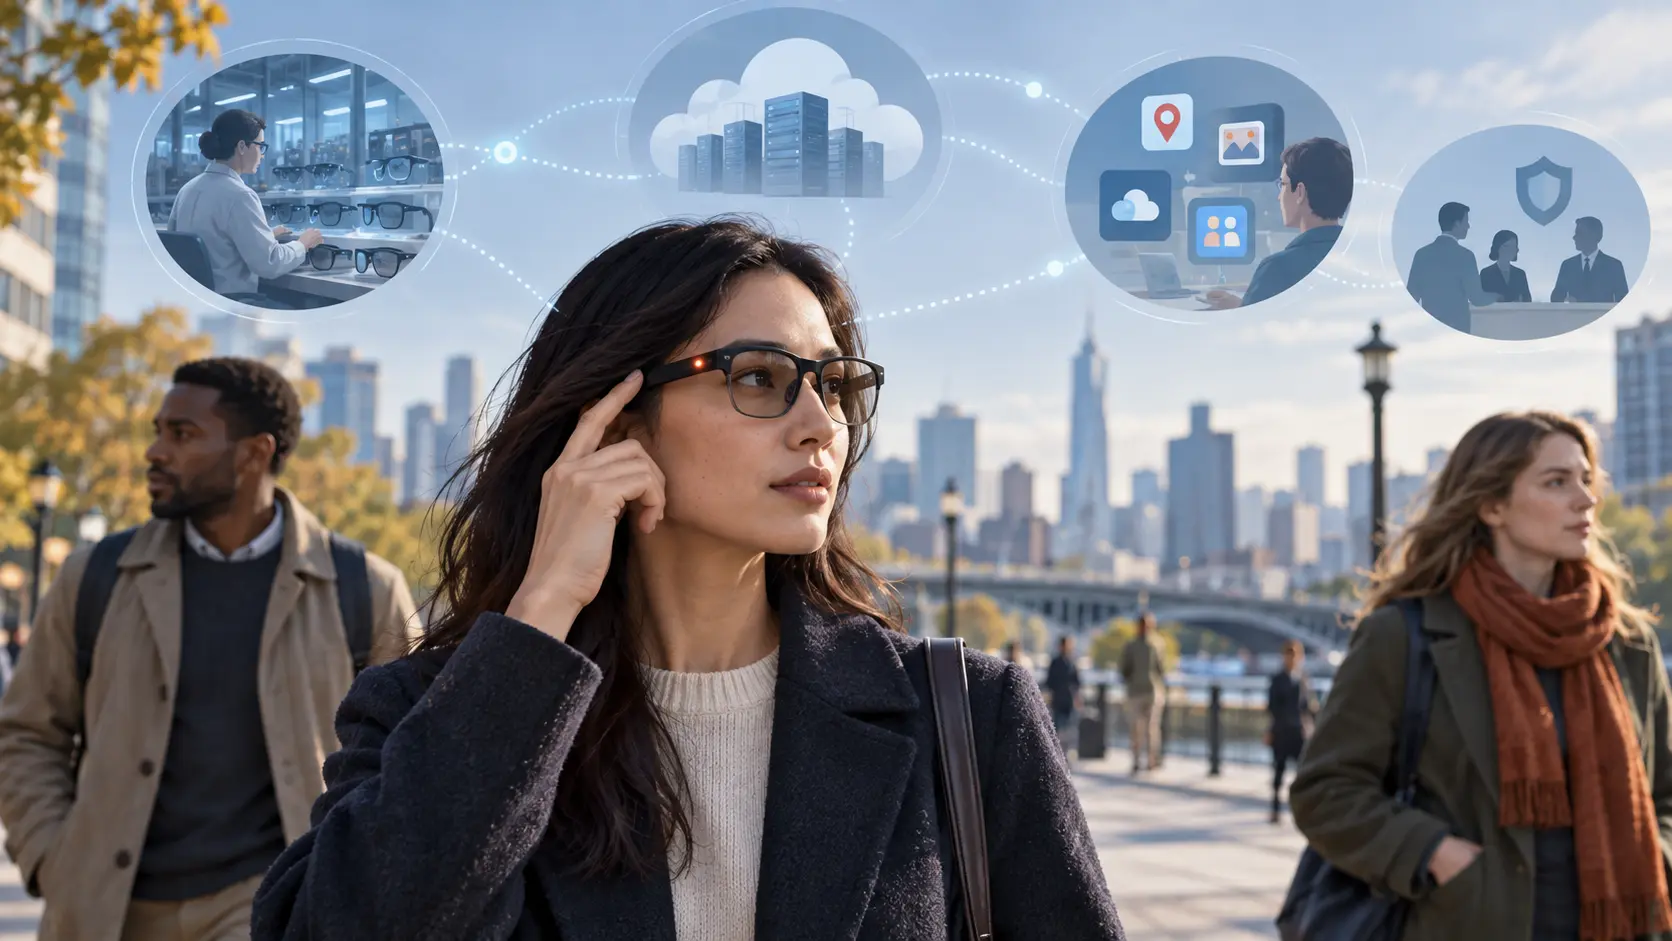
EDPB称智能眼镜的透明责任不能只交给佩戴者
EDPB 首份智能眼镜声明区分了佩戴者与制造商、关联服务的责任,并把录制提示列为初步指引,而非强制技术标准。
互联网历史
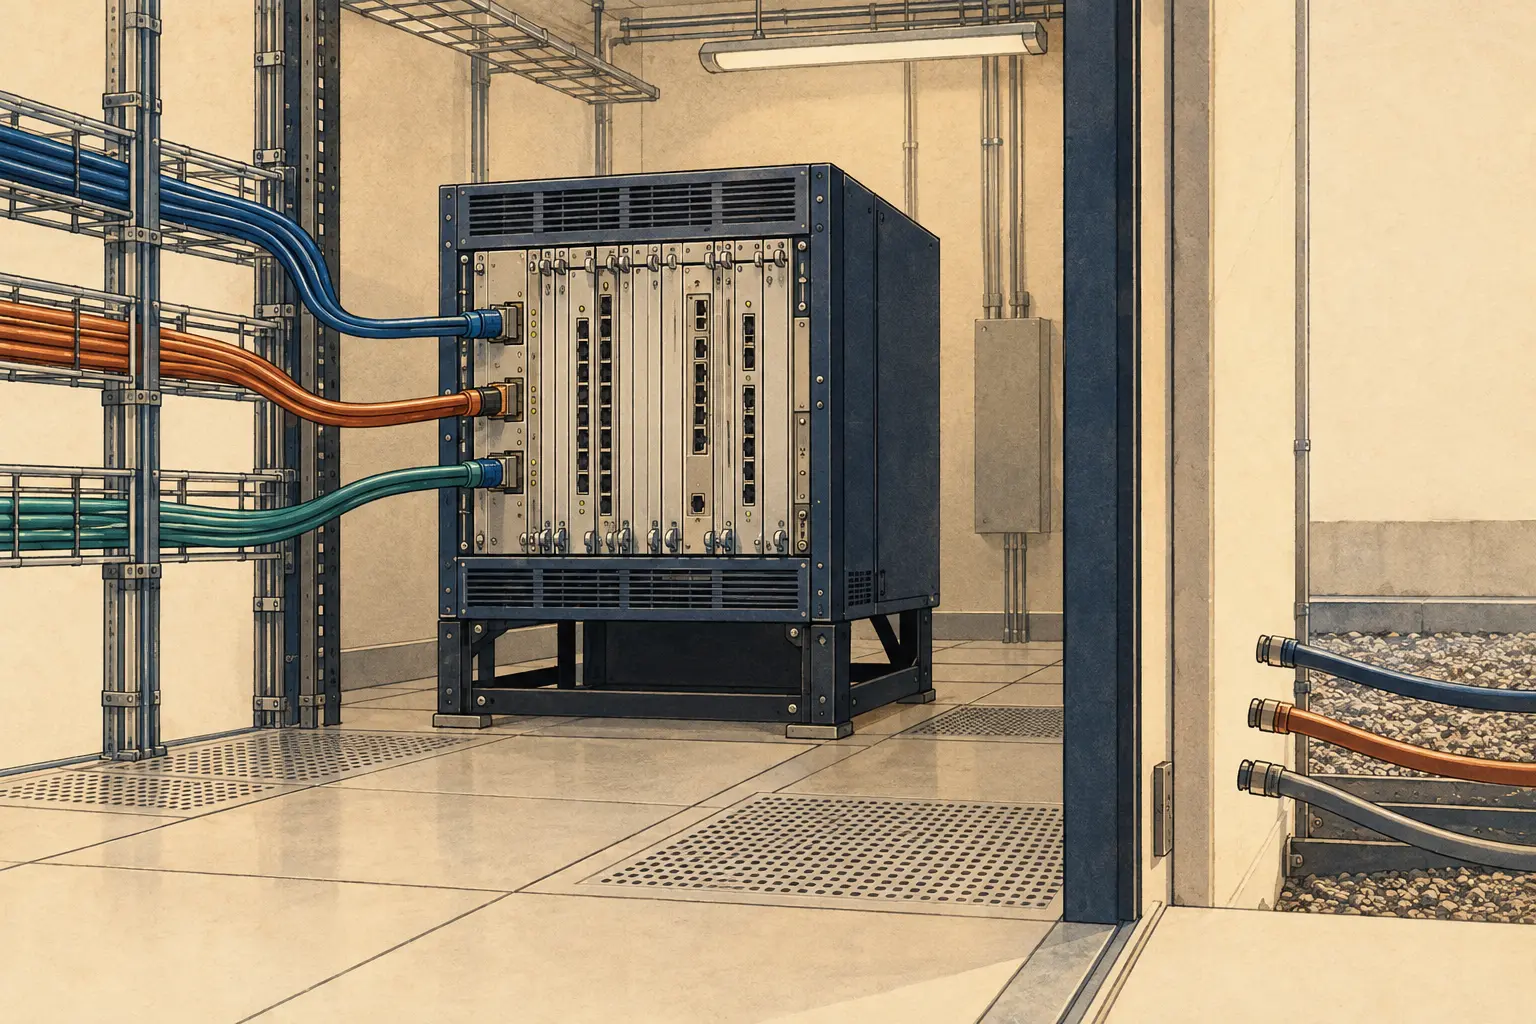
CIX 成员互换流量无需结算,但接入仍有成本(1991)
Commercial Internet Exchange 允许参与网络按固定安排互换流量,不按流量逐笔结算。路由器、专线和成员边界仍决定哪些网络能够互通。
栏目导览
治理专题
RIR 观察
五个区域会议,追踪分配政策、董事会合法性与机构连续性。
打开 RIR 观察案例档案
长期治理档案,涵盖法律、选举与制度压力方面的分析。
打开案例档案号码资源协会
来自 NRS 生态的会员、章程与资源治理情报。
进入 NRS 会议ICANN
DNS 协调、问责框架与全球多利益相关方进程动态。
进入 ICANN 会议IETF
在政策碎片化背景下,追踪协议标准化进程与互操作风险。
进入 IETF 专题互联网历史
用长周期基础设施历史来支持治理解读与结构预测。
进入互联网历史专题网络运营商组织
来自 APRICOT 及区域和国家 NOG 生态的运营商级实施情报。
进入 NOG 专题