
主要领域
Risk and Accountability
在 主要领域 分类下,Risk and Accountability 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。
全球云服务
Azure 2021 年 DNS 缓存缺陷让重试放大成为问责考验
Azure DNS 并不需要所有客户端请求都怀有恶意,2021 年 4 月 1 日的故障才会扩大。Microsoft 表示,一次来自全球的异常查询激增暴露了一个代码缺陷,降低了 DNS 边缘缓存的效率。随着服务过载,普通 DNS 客户端对未获答复的请求进行重试。这些重试被视为合法流量,因此流量尖峰缓解系统最初没有丢弃它们。其结果是在共享网络基础设施内部形成了反馈回路:缓存效率下降增加了工作量,受损的应答催生更多重试,而围绕可疑流量设计的防御措施,却未能遏制在总体规模上已造成运行危害的合法流量。问责的考验在于,运营商能否证明这一回路从哪里开始,哪个控制环节…
全球云服务
2019 Route 53 DDoS:DNS 缓解协调如何成为问责测试
2019 年 10 月 22 日,Amazon Route 53 遭遇了一次 DDoS 攻击。事件确实显示了“有攻击就有缓解”的单点表述局限:AWS 表示已检测并缓解,但少数由 ISP 运营的递归解析器本地规则导致部分有效 AWS 名称解析失败。此次公开记录显示,权威服务、递归解析器、接入网络与客户应用分别掌握不同控制面,任何一方的良性措施都可能影响另一方的合法请求。问责应依据可核验的全链路证据:按名称和查询类的应答率、anycast 汇聚变化、解析规则差异、缓存行为、规则过期与回滚,以及多网络恢复测量。 [1]
全球云服务
2018 年 Route 53 劫持:BGP 到 DNS 信任的问责检验
2018 年 4 月 24 日,约两小时内未经授权的更具体 BGP 通告将 Amazon Route 53 权威 DNS 地址空间的部分流量重定向。经由被转移路径到达的系统对 myetherwallet.com 返回虚假应答,将部分用户引向冒名端点。该事件并非单纯的加密货币盗窃、DNS 故障或云服务问题,而是暴露出一条链条:号码资源记录、运行路由策略、权威 DNS、解析器缓存、DNSSEC、TLS 与用户决策各自提供不同信任层。问责取决于识别哪个运营者能控制每一层,以及何种证据证明修复有效。
全球云服务
Cloudflare 的 2025 年 1.1.1.1 事故:路由撤回成为 DNS 问责测试
Cloudflare 的 1.1.1.1 公共 DNS 解析服务在 2025 年 7 月 14 日因服务拓扑变更触发路由撤回后,全球范围内不可达约 62 分钟。事故起因并非攻击、DNS 协议缺陷,也非同期出现的 Tata 起源通告。它从一个不准确的生产解析前缀与非生产服务关联开始,随后一次全局刷新将这一记录转为运行态路由。该事件表明,身份、所有权、验证和恢复的边界,决定了网络基础设施的可问责性。
全球国家电信
NTT DOCOMO 2021 年网络切回事故:移动核心容量的问责标准
NTT DOCOMO 的 2021 年 10 月停运始于一次物联网订阅与位置信息服务器迁移。新设备出现故障后,运营商将大量终端回退,导致位置注册信令集中,并占用共享信令资源,进而使全国语音和数据服务出现同步拥塞。该事件说明,回滚是否成功不能只看旧设备是否恢复在线,而要看端点、资源与服务是否真正同步恢复。
全球云服务
Azure 2023 WAN 变更中断使全球路由验证成为问责考验
2023 年 1 月 25 日,Microsoft 广域网络路由器上的一次计划 IP 地址变更演变成全球服务事件。Microsoft 的说明称,一条命令在不同网络设备上行为存在差异,向其他 WAN 路由器传播了消息,并迫使邻接关系和转发表重新计算,导致数据包失去正确路径。独立观察者看到了 Microsoft 网络周围的 BGP 路由撤销、重新宣告、路由波动和丢包。这次事件使得一个区别无法回避:变更请求描述的是意图,但由路由器安装和传播的状态决定基础设施是否仍然可达。
全球云服务
Cloudflare 2022 年故障让 BGP 变更分级成为问责测试
Cloudflare 2022 年 6 月的故障并非始于攻击或断纤,而是始于一次经审核的网络变更:其发布步骤没有在实际可能失败的架构上运行。当重排后的 BGP 策略条目从 19 个高流量地点撤回了站点本地前缀时,普通可达性、内部负载均衡、管理访问和回滚协调同时失效。这一事件让代表性分级发布和可验证路由状态成为基础设施问责的核心议题。
北美国家电信
CenturyLink 2018 年中断使骨干管理隔离成为问责考验
四个异常管理数据包让 CenturyLink 光传输网络在全国范围暴露出故障域。事件显示,未使用的控制功能、不受约束的数据包传播、丧失远程可见性以及共享应急服务传输必须被视为连续性控制,而不是背景工程细节。

全球国家电信
西非 2024 年多海底电缆中断将区域路由多样性变成问责测试
2024 年 3 月,四条独立命名的海底电缆系统在阿比让附近近邻故障,显示区域韧性取决于物理独立的替代路径、可路由性、可用容量、跨境互联、交换与缓存、以及可验证的持续性治理。
全球国家电信
Orange 法国 2021 年紧急号码中断使语音核心备用成为问责考验
Orange 2021 年 6 月 2 日中断表明,应急呼叫连续性不能从语音平台站点数量推断。配置序列和共享软件行为影响了地理分布的呼叫服务器群,而许多紧急中心仍依赖受影响的互联路径。公开记录支持对共模变更控制、服务特定监控、独立传输备用和危机升级进行精确调查。它不支持个人责任、医疗因果关系或未披露供应商法律责任的结论。

全球国家电信
Swisscom 2020 年紧急呼叫中断使电信冗余成为公共安全考验
Swisscom 2020 年初的中断事件揭示了图纸上的冗余与维护或故障期间实际承载紧急呼叫的冗余之间的关键区别。公开记录支持基于控制的调查,涵盖路由、故障隔离、报警中心可达性和恢复证据,而不是对隐藏参与者或未公开系统作出结论。
全球国家电信
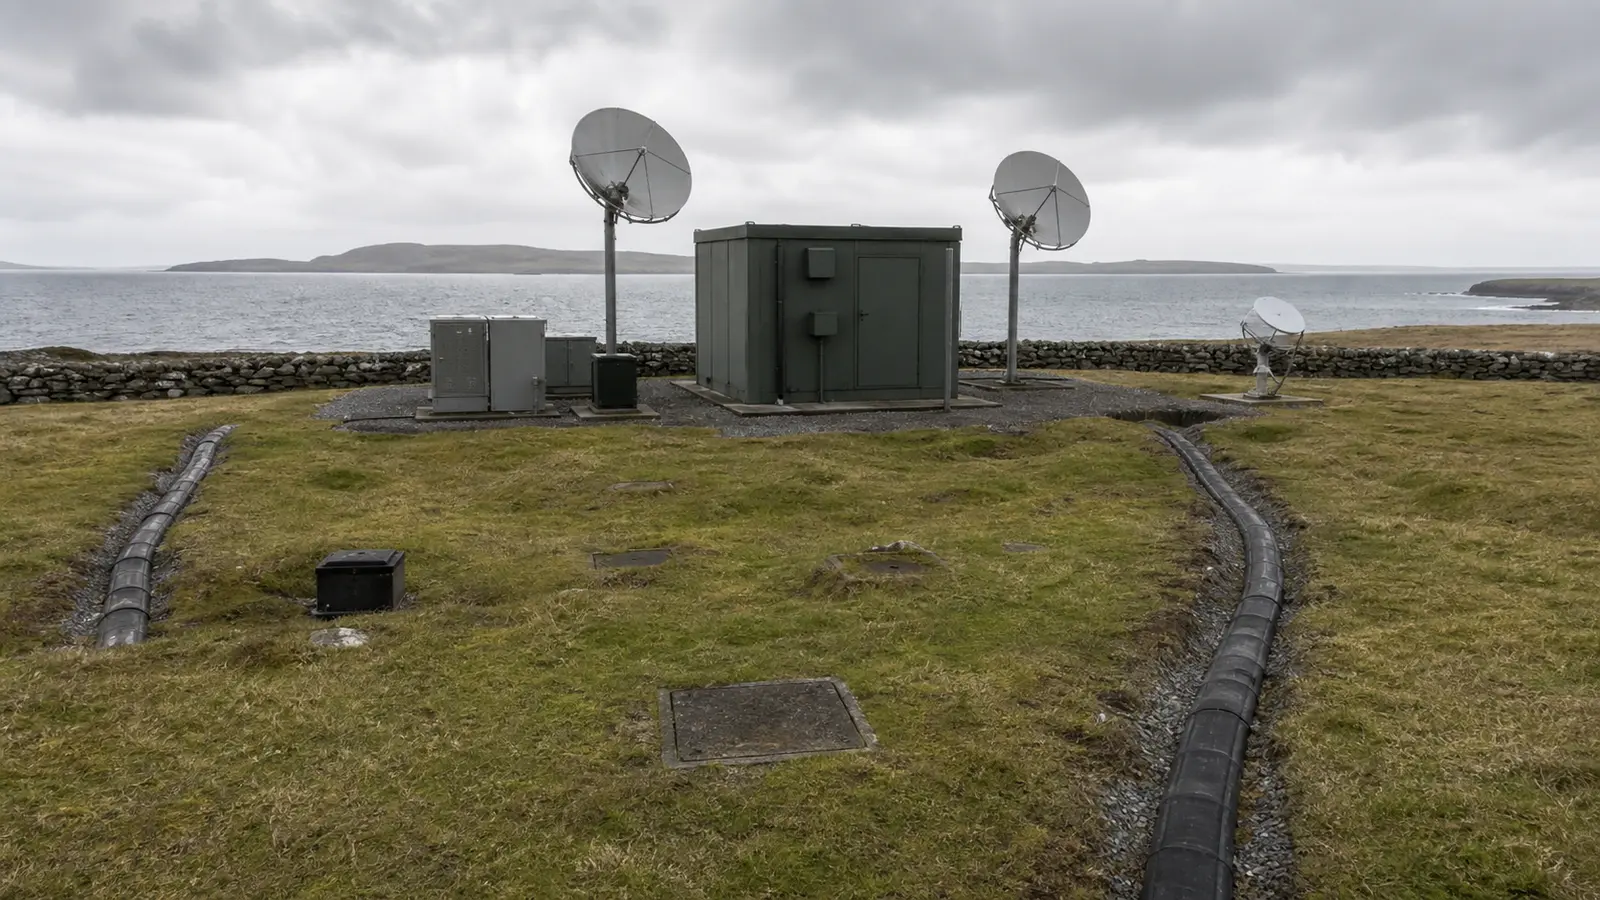
谢特兰 2022 海底光缆中断事件:为何物理冗余必须可用
这篇研究基于公开记录分析谢特兰 2022 年 10 月两条海底光纤短期内连续受损的事件。文章指出,关键不在于“有两条电缆”而在于备用路径是否真实可用、容量是否可达、故障切换是否经测试,以及服务恢复是否按服务层验证。

全球国家电信
KDDI 61 小时故障中的路由变更问责测试
一次约 15 分钟的路由设置错误不能与其引发的长期故障等同。KDDI 于 2022 年 7 月在错误路由回退后,信令重试仍持续导致 VoLTE 节点和订阅者数据库承压,用户规模层面的影响延续了 61 小时以上。文章将短时触发与长期服务中断分离,强调恢复证明应同时覆盖状态、服务和应急通话能力。

欧洲与中东国家电信
2022 年 Vodafone Portugal 核心网络恢复:电信韧性成为问责测试
当 Vodafone Portugal 于 2022 年 2 月 7 日网络中断后,恢复经历了先经 2G 语音、后经 3G 数据,再恢复到 4G/5G。固定语音、电视、短信、客户服务和企业应用也在同步处置。该时间顺序表明,这不仅是一次网络安全事件,更是核心网络设计、隔离与可恢复性如何影响国家电信可用性的验证。

欧洲与中东机构
BELNET 2021 年 DDoS 故障使共享公共网络韧性成为问责测试
2021 年 5 月 BELNET 遭遇的一次大规模分布式拒绝服务攻击,不仅影响了运营状态页面可见范围,政府网站也变得难以访问或无法访问,议会工作被中断,学生和公职人员出现远程接入受阻,疫苗预约服务也受到干扰。该事件显示,面对共享网络中的流量洪峰,公共服务的连续性会在不同应用、不同用户场景间快速联动。

全球云服务
Akamai 2021 Edge DNS 故障:配置发布成为可达性问责的考验
2021 年 7 月 22 日,许多用户仍能通过互联网发送数据包,却无法访问他们想要的应用程序。Akamai 表示,一次软件配置更新触发了其 Secure Edge 内容交付网络中 DNS 组件的漏洞。该更新被回滚,服务在大约一小时内恢复。这次中断将一次常规平台变更变成了一个公开测试:谁控制着权威可达性,共享配置能传播多远,以及什么证据能证明回滚不仅仅是解决了表面症状。
全球国家电信
Telekom Malaysia 2015 年路由泄露使上游过滤成为传输问责测试
Telekom Malaysia 2015 年路由泄露使上游过滤成为传输问责测试 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球国家电信情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
欧洲与中东国家电信
BT 2023 年 999 服务中断使回退呼叫路由成为公共网络责任测试
BT 在 2023 年 6 月 25 日发生的全国紧急呼叫中断事件,不仅仅是一个糟糕的软件早晨。它暴露了一个更严峻的网络基础设施问题。英国依赖一家供应商接收 999 和 112 呼叫,并将每个呼叫转接给应急机构。当 BT 的主平台变得不稳定时,首次尝试切换到灾难恢复失败,备份平台随后难以应对需求。因此,该事件考验的不仅仅是组件可用性。它考验了主路径和备用路径是否真正独立,操作员能否执行他们设计的转换,以及公开记录能否证明修复后的控制措施能在全国负载下工作。

欧洲与中东国家电信
KPN 2019 年 112 中断:路由平台共模成为公共安全问责考验
KPN 于 2019 年 6 月 24 日发生的全国语音中断不仅仅是三小时的电话服务丧失。它暴露了荷兰紧急通信的一个结构性事实:来自每个语音提供商的呼叫都通过 KPN 的电话网络进入 112 链。四个被描述为独立运行的路由系统在软件状态同步后不再提供有用的冗余,计数器达到相同故障条件,错误流量累积,路由平台无法继续处理请求。因此,问责问题关乎网络控制。谁能够防止共模、检测降级、保留独立的紧急路径、测试整个多运营商链并证明修复后的架构不再依赖失败的假设?
北美国家电信
CenturyLink 2020 年 FlowSpec 中断事件:骨干网变更控制成为互联网问责性测试
在这个大型运营商看来,这项本应简单的任务——为客户阻止来自一个 IP 地址的恶意流量——却引发了不寻常的结果。2020 年 8 月 30 日,一个有问题的 BGP FlowSpec 通告在 CenturyLink/Level 3 网络中扩散,干扰了 BGP 会话的建立,导致了一场持续约五小时的中断,其影响远不止该运营商的直接客户。原本只旨在阻断某条流量流的安全控制措施,变成了一场关于谁有能力在骨干网中分发策略、谁能将其停止、以及何种证据能证明同样的爆炸半径不再重演的考验。