
AFRINIC 事件目前正在全程跟踪。
治理 / 案例档案
案例档案
案例档案持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
机构分类法律与政策冲突选举与控制风险

机构合法性与连续性风险图谱。
基于直接公开来源的时间线和风险分析。
用于连续性和政策暴露规划。
最新报道
案例档案最新动态
1,341 篇文章
案例档案
AGCOM封锁的1.91亿通电话,衡量的是过滤量而非避免的诈骗
意大利监管机构称,八个月内拦截约 1.91 亿通电话,并对两家公司罚款共€822,500。这是两种不同控制的结果,既不等于已证实的受害人数,也不代表避免的损失。
案例档案
新加坡将网络安全认证设为政府供应商门槛
GovTech 称,到 2027 年底,管理关键系统或政府敏感数据的供应商须达到 Cyber Essentials 和/或 Cyber Trust Mark 要求。公开讲话尚未说明如何按供应商职责分配认证路径。
案例档案
欧盟与乌克兰签署网络安全安排,公开通报尚未披露具体条款
这项行政安排在 10 月 9 日的网络对话期间签署,目标是启动 CERT-EU 与 CERT-UA 之间的信息交流。欧盟委员会的通报没有说交流已经开始,也没有说明运作方式或 5G 网络安全工具箱的新进展。
案例档案
英国远程照护指引把可靠性验收留给采购方
一套数字报警器能否可靠运行,取决于设备、楼宇网络、备用电源和接警中心之间的整条链路。英国卫生与社会关怀部(Department of Health and Social Care,DHSC)新发布的采购指引把这些接口列进招标清单,却没有把建议变成全国统一的强制标准。

案例档案
Dyn 仍在应答。没有任何文本给解析层设定义务。
一家共享域名服务商在 2016 年 10 月吸收了僵尸网络流量,公共记录从此把它留在“一次宕机”的叙事里。随后的文件比故事更奇怪:先是针对发起流量的设备的一份联邦警示,然后是一部关于联邦政府自有设备的法律。两者都没有触及那一层实际回答查询的系统。
案例档案
英国能源智能数据框架的成本分担仍待明确
英国拟为消费者授权的能源数据共享增加法定规则,同时沿用正在建设的服务体系。咨询文件尚未回答一个直接影响市场准入的问题:共用能力由谁埋单,第三方接入数据又会产生多少费用?
案例档案
Ofqual处罚ABRSM:考试证据留存关系到成绩复核
三类记录管理失灵,使部分成绩复核和一项舞弊调查无法使用原始录音。处罚还揭示了另一项控制难题:记录虽已更正,是否真正送达依赖它的人?
AFRINIC 事件
AFRINIC 的接管人以“同意”露面,而非以公开授权露面
2026 年 8 月 24 日的一则任命公告,是关于非洲登记管理机构内部究竟由谁行使权力迄今最具体的公开表述。它同时清楚展示了一种“同意关系”正在承担通常应由公开授权文书承担的功能。
案例档案
挪威对 Xandr 罚款,把同意核验带进广告竞价链条
挪威数据保护局以 9200 万挪威克朗处罚 Xandr,认定其在实时竞价中处理了 Grindr 用户数据。案件的治理焦点不只是用户点过什么,而是每个广告中介是否核实了这项同意适用于自己的处理。
案例档案
EDPB未发现CNIL的Michelin规则草案有待解决的问题;具体传输仍须分别评估
欧洲数据保护委员会认为,CNIL 可以按原样通过关于 Michelin 集团约束性企业规则的拟议决定。该意见审查的是 GDPR 第 47 条框架,既不是 CNIL 的最终决定,也不批准任何具体数据传输。
案例档案
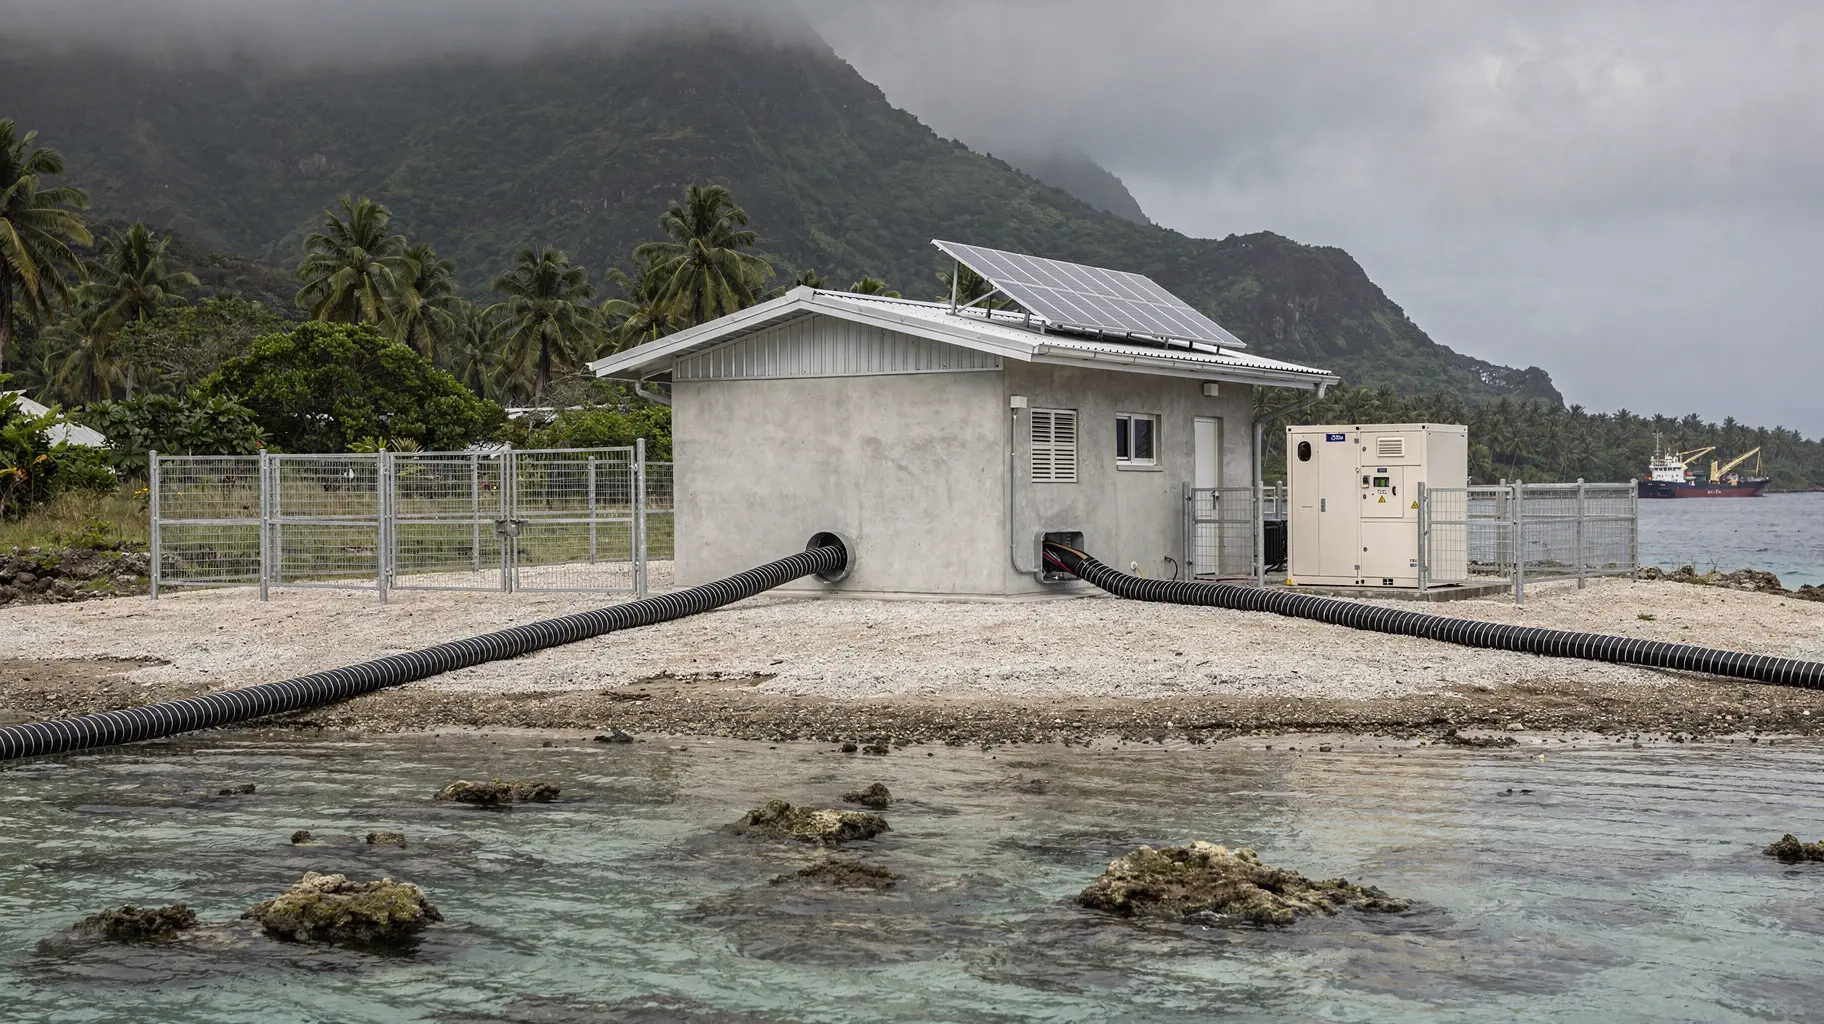
所罗门群岛买下的是第二条路由,不是第二个运营商
2026 年 8 月 4 日,一篇行业报道把 ACS-1 称为所罗门群岛的第二条国际海底通信电缆,并给出约 1.04 亿澳元(7280 万美元)的赠款加贷款方案。这笔钱买的是一条新的物理路由;就已保留的记录而言,它没有买来新的运营商、第二座登陆站,也没有买来任何有据可查的恢复安排。
案例档案
Helios Towers:四个已公布数字与一条缺失的现金链条
Helios Towers 的半年度摘要记录 EBITDA 同比增长 14%,经常性自由现金流增长 52%,杠杆降至 3.4 倍。这些变化本应由租户上塔的机制来解释,但现有材料止于这几个头条数字,而塔类业务的算术恰恰藏在它们下面的那几行里,因此这些变化目前既无法被证实,也无法被推翻。
案例档案
EDPB称智能眼镜的透明责任不能只交给佩戴者
EDPB 首份智能眼镜声明区分了佩戴者与制造商、关联服务的责任,并把录制提示列为初步指引,而非强制技术标准。
案例档案
FTC征询平台广告优化是否助长冒名诈骗
美国联邦贸易委员会正在征询:平台广告优化若帮助冒名诈骗触达消费者,是否应纳入现有规则。此次公告只是收集证据,并未给平台新增义务。
案例档案
加拿大NCF可申请36个月无息分期,但仍须批准
自 2027 年 1 月 1 日起,失去缴款资格的电信服务商仍须结清尚未被 National Contribution Fund(NCF)要求缴纳的款项。若一次性付款会造成困难,服务商可申请最长 36 个月的等额免息分期;CFA 负责协商,CTCC 负责批准。
案例档案
海底的电缆,与分配它的合同
设计容量描述的是一个被制造出来的物件。谁有权使用、以什么价格使用、坏了谁付钱,并不由这个数字决定。Hawaiki Submarine Cable LP 的公开记录,正好显示出这两件事之间的距离,也标出了证据止步的确切位置。

案例档案
申报的那一层:Intrado、911 路由与条文真正点名的那一段
一通紧急呼叫很少整体消失。它是一段一段丢失的,而只有其中某些段落负有说明经过的义务。Intrado Life & Safety 把自己的业务描述为:把紧急呼叫连同位置信息送达相应的公共安全机构。联邦层面关于 911 故障的申报触发条件,也恰恰写在同一层。于是本文要问的不是有没有发生过故障,而是负责转发呼叫的那一方,是否正是必须申报的那一方。
案例档案
有文件,无实证:ICANN 的注册管理机构应急后备体系
一个注册管理机构倒闭,本该只是一家公司倒霉的一天,而不是某个顶级域全体注册人的灾难。承诺这一点的应急机制有公开文件为证。但真正决定它能否被调用的部分——有效的指定、可执行的启动权、有经费维持的常备能力、经过演练的接管——并没有。
案例档案
Netnod:三条业务线与一个无法切分的数字
一家交换运营商、一台根服务器、一项时间服务:三条业务线的说法,核验成本并不相同。本文所有数字都来自 2026 年 10 月 18 日 04:16:59 至 04:18:39 UTC 的快照生成批次,文章日期也由该批次确定。
案例档案
在 Nominet,会员的反抗证明了一种救济,而非一份授权
.uk 国家代码顶级域注册管理机构的公开文件记载了一次由会员要求召开的特别股东大会、一份标注 2021 年 3 月 22 日的认证表决结果,以及随后的董事离任。有一个问题这些文件并未回答:会员究竟凭何种权利行事,这项权利又延伸到何处。
会员解锁
受限档案情报
登录后即可解锁完整档案简报和深度专题。
Strategic Circle 专属简报
加入后登录,即可解锁战略简报。
加入战略圈层Leadership Alliance 简报
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance栏目导览
活跃案例档案
AFRINIC 事件
一场持续多年的治理与法律危机,对全球 RIR 问责制产生影响。
打开 AFRINIC 事件