
AFRINIC 事件目前正在全程跟踪。
治理 / 案例档案
案例档案
案例档案持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
机构分类法律与政策冲突选举与控制风险

机构合法性与连续性风险图谱。
基于直接公开来源的时间线和风险分析。
用于连续性和政策暴露规划。
最新报道
案例档案最新动态
1,341 篇文章
案例档案
七个 Global,一个 GH:一张名录卡片证明了什么
在阿克拉,判断一条流量是否留在一国之内,最后总要落到某条注册记录上。加纳互联网交换中心协会(Ghana Internet Exchange Association)的这张公开卡片,把一次路由查询变成了一份公司档案;而档案内部的地域、服务与置信度字段,彼此并不一致。

案例档案
马约特暂停光纤施工,考验公共网络的覆盖账本
气旋 Chido 损坏了马约特的架空铜缆。对 Orange 首期未覆盖的 12 个市镇而言,公共光纤的建设时间表格外关键;覆盖全岛的项目目前仍在等待一项暂停审查的补助申请。
案例档案
一条评论即可在英国政府工作流中执行代码
一条经过特殊构造的评论,能够把不可信输入带入支撑公共数字服务的构建工作流。这个案例说明 AI 能发现什么,也说明为什么仍须由人验证和修复。
案例档案
100万英镑拨款之后,慈善机构才补上监督控制
慈善委员会的调查发现,Schwarzschild Foundation 在大额拨款和投资前没有制定核验资金用途、管理冲突或记录决策理由的制度。
案例档案
MMO 董事会新任命让监督成效成为焦点
安妮·欣德将于 11 月加入英国海洋管理组织董事会;现任董事朱迪思·佩茨则于明年 2 月接任副主席。时间表安排了交接,公众接下来要看董事会如何监督影响渔业和海洋许可的决定。
案例档案
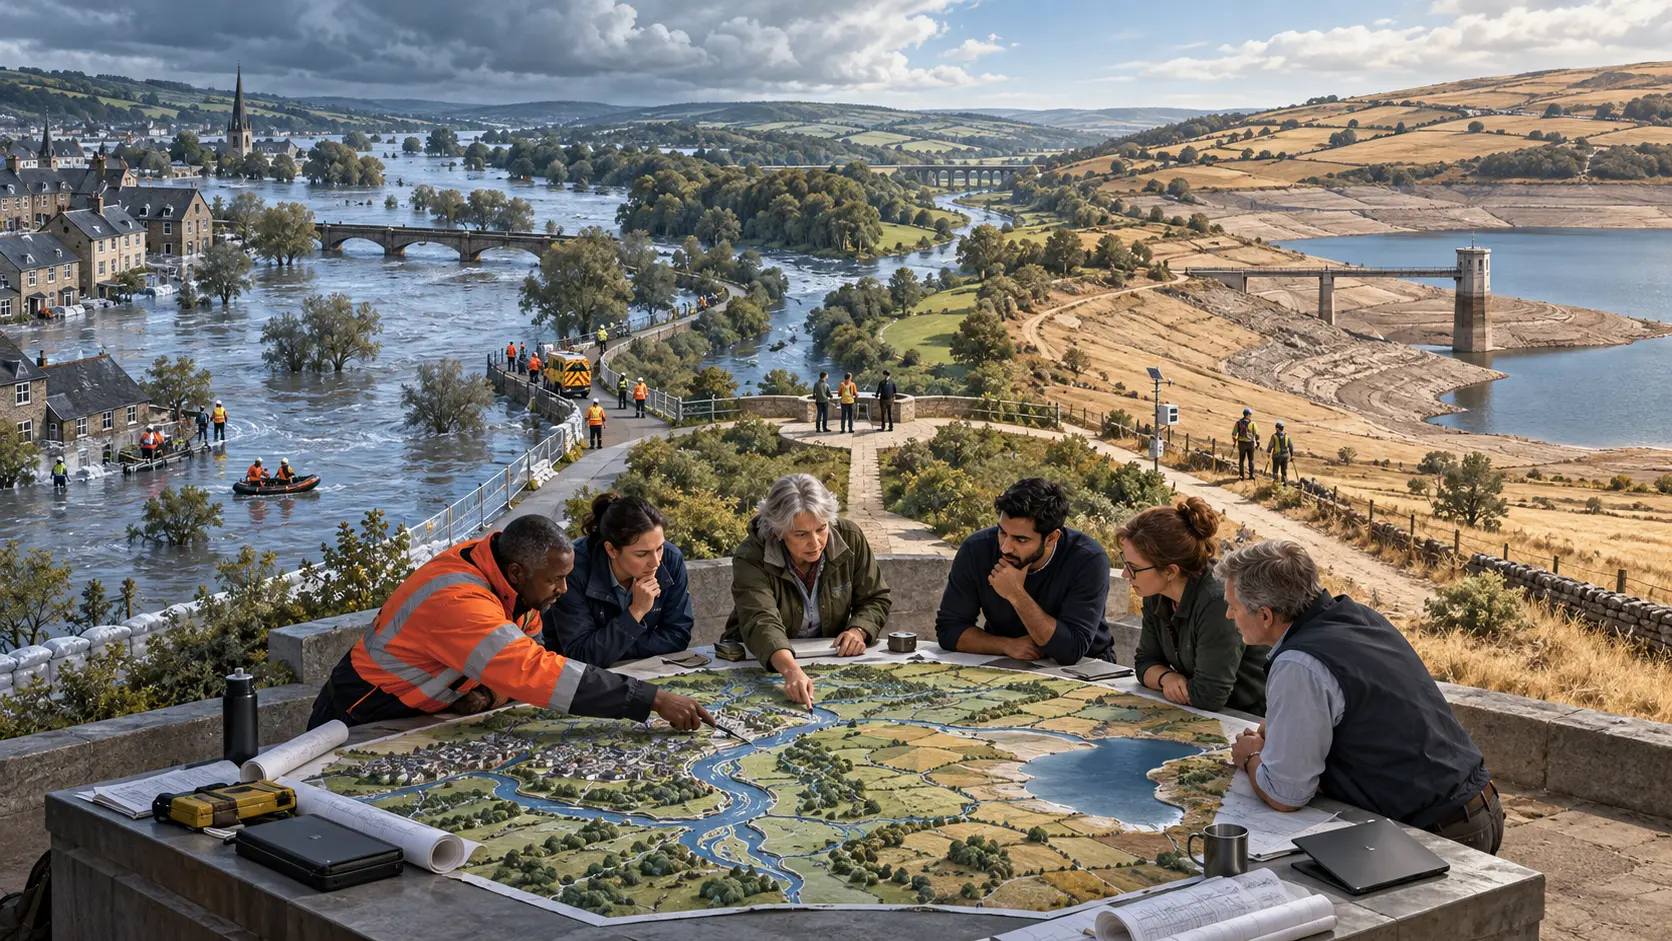
英国洪旱工作组需要公开说明职权
政府宣布成立新机构,把洪水与干旱规划放在一起;但公开文件仍是既有洪水工作组的章程,二者关系未明。
案例档案
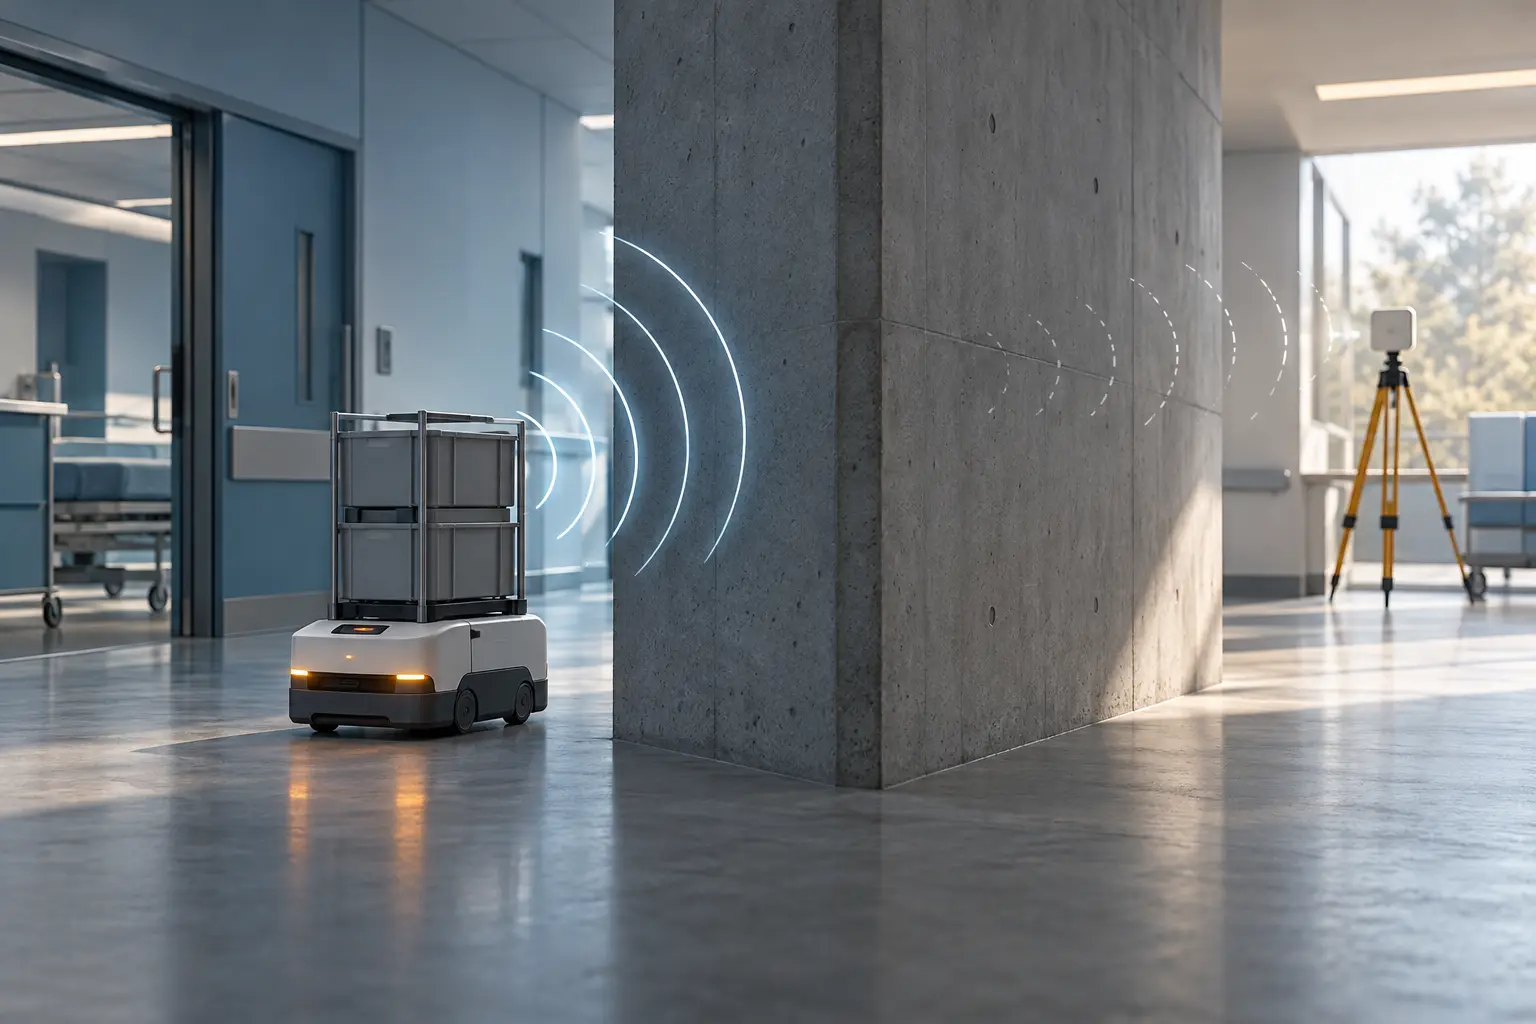
同一个 6G 定位项目,两套公开时间表
机器人要在厂房、港口或医院里避开人和障碍物,位置估计是否可信就不只是通信指标。Ericsson、KTH 与 Nanyang Technological University 公布了一个为此开展的 6G 研究计划;但资助登记与合作方公告给出了不同的项目起点。
案例档案
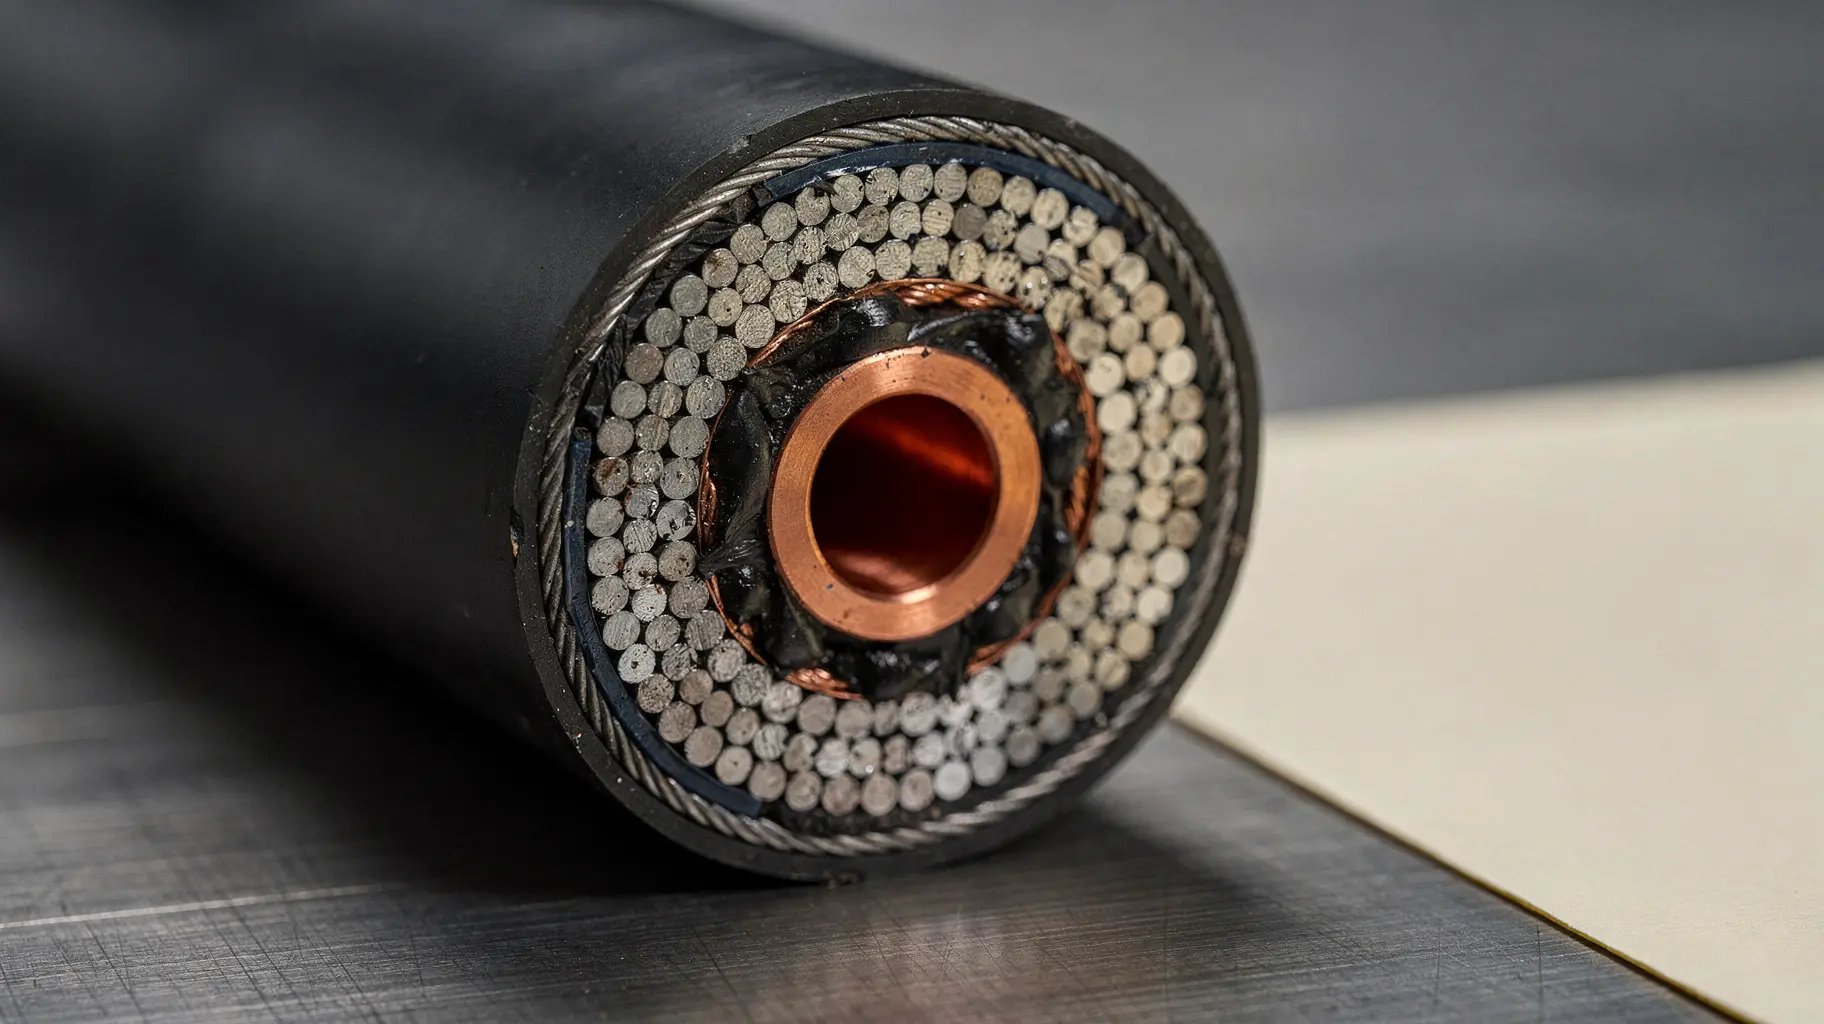
两本登记簿,一个名字:STC Submarine Systems 如今还在对谁负责
英国的公司登记册把 STC SUBMARINE SYSTEMS LIMITED 留作编号 01750343 的旧名称,美国的号码登记簿则把 STC Submarine Systems, Inc. 留作 SSS-10。两份记录各自保存着同一个名称的不同写法,却互不指向对方。
案例档案
AS24388 是记录,不是交换织物
注册库让这个交换中心可见,而真正描述织物的页面却不可读。一个由 APNIC 分配的自治系统号、零条前缀公告、两个被观测到的邻居,却没有一句关于参与者的可读文字。

案例档案
PeeringDB 搜索可将筛选条件交给 API
PeeringDB 缩短了从浏览器筛选到脚本查询的距离。团队因此更容易复用一套查找条件;但设施标记和查询结果仍只是发现线索,不能证明端口、路由或服务已经投入运行。

案例档案
ICO处分两家威尔士机构:外包边界上的账户管理失守
一项与威尔士公共服务数据系统有关的旧测试账户,存在了十二年多。英国信息专员办公室(ICO)的调查提出一个具体的治理问题:供应商创建的凭证由谁确认仍有必要,又由谁留下已完成复核的证据?
案例档案
CrowdStrike 的 Channel File 291 补救,是一张没有测试记录的检查清单
厂商自述的根因文本只剩两句可引用。其后的一切只以摘要形式存在——而一条被宣布的检查点,还不是一条被证明的检查点。
案例档案
APrIGF副主席选举公布了清晰的投票分母,也限定了授权范围
APrIGF 公布了 67 名有资格投票的成员、50 张计入的选票和 10 张弃权票。这个记录足以说明多利益相关方指导组作出了选择,却不能代表整个亚太地区。
案例档案
REPS案检验购票限额能否抵御账户网络
美国政府已把票务经纪商与购票控制之间的争议带入联邦法院。起诉书称,REPS & Company 及三名高管利用多个买家账户绕过演出限购;法院尚未认定这些指控是否成立。
案例档案
FSB征求意见:监管调整怎样不削弱金融韧性
Financial Stability Board 提出八项高层原则,把金融韧性与增长、国际标准及各国裁量并列。咨询文件没有规定统一的韧性指标,而是请各方说明如何用证据检验比例监管与规则调整。
案例档案
瑞士拟扩大平台内容举报范围,法案仍待修订
瑞士联邦政府根据 214 份咨询意见,拟将平台举报范围扩大至所有被认为可能违法的内容,并加入面向未成年人的风险评估义务。草案尚未成为法律,具体保障措施仍待后续文本确定。
案例档案
YouTube 劫持案卷:一桩没有可读记录的定案
互联网历史上最广为人知的一次路由故障,通常被讲成一桩已经了结的事。但在本次核查中,本应承载它自身记录的页面没有返回任何可读正文,而两份确实返回正文的文件,描述的分别是一个数据采集平台和一种授权模型——既不是发生了什么,也不是谁让它结束,更不是修好了什么。
案例档案
五个站点、67 个客户、没有端口级负载:FICIX 与无法构建的利用率
2026 年 10 月 18 日 21:38 至 21:44 UTC 之间,三份涉及芬兰最大互联网交换点的公开文件被检索并留存。它们确立了 FICIX 自称是什么、提供何种接口速率,以及一个更棘手的事实:容量规划者若要计算这张交换网上的利用率,所需的两类数字并不能以可用的分辨率相接。一侧是成员自己申报的上限,另一侧则没有任何按端口发布的负载。
案例档案
CRTC 将 TELUS 宽带项目的留款报告期限列在完工日之前 30 天
CRTC 已批准 TELUS 在不列颠哥伦比亚省宽带项目的最终实施报告,但同一行把留款报告期限写成完工日之前 30 天。规则要求该报告在完工一年后提交,命令没有解释这处日期差异。
案例档案
保加利亚 DSA 案焦点转向国内执法权限
European Commission 10 月 1 日发出的补充通知,把争议延伸到两家国内机构的授权和罚则设计。保加利亚监管机构称已有三家机关分工;欧盟法规并未规定机构数量。
会员解锁
受限档案情报
登录后即可解锁完整档案简报和深度专题。
Strategic Circle 专属简报
加入后登录,即可解锁战略简报。
加入战略圈层Leadership Alliance 简报
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance栏目导览
活跃案例档案
AFRINIC 事件
一场持续多年的治理与法律危机,对全球 RIR 问责制产生影响。
打开 AFRINIC 事件