
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

Arquivo de Caso
O estado vem antes da taxa: a prova de benchmark no RFC 9693
O número de throughput aparece no fim, mas a comparabilidade nasce antes. Um gateway NAT com tabela vazia, outro com conexões pré-carregadas e um terceiro criando estado durante o ensaio não respondem à mesma pergunta, mesmo que o painel use a mesma unidade.

IETF
O nome à esquerda da barra foi registrado. O uso real ainda não foi provado
O RFC 9694 transforma uma decisão rara de nomenclatura em compromisso de ecossistema. Um novo tipo de mídia de nível superior pode mudar como formatos desconhecidos são agrupados, qual aplicativo é acionado e o que o usuário vê. A entrada da IANA é um fato, porém só o primeiro…

História
O contador passou pela janela de um receptor sem identificar o emissor: RFC 2085
O RFC 2085 inseriu um contador antirreplay de 64 bits em uma transformação HMAC-MD5 do Authentication Header, mas apenas quando a associação de segurança o selecionava. Cada receptor podia aceitar números inéditos dentro da própria janela de reordenação. Isso era evidência local…
IETF
O roteador respondeu pela saída. O enlace continuou sem prova
O RFC 9703 permite perguntar com MPLS Ping e Traceroute se um EPE-SID alcança a associação de peering descrita na Target FEC Stack. A resposta pode validar o papel de egresso e, às vezes, a interface observada. Ela não preenche uma verificação omitida, um modelo de controlador…

IETF
O registro mudou; o Flow antigo não: a fronteira da RFC 9710
Uma correção curta na tabela da IANA pode entrar num gerador de esquema, num coletor e numa decisão de incidente. A RFC 9710 mostra que a cadeia precisa permanecer visível: registro vigente, instantâneo local, Template, bytes, afirmação decodificada e resultado da rede não são o…

História
Dorothy Denning e o que a retícula realmente permite
Uma análise formal pode responder com precisão se um fluxo modelado respeita uma política. Ela não decide, por consequência, se a política, os rótulos e o ambiente real são seguros. O trabalho de Dorothy E. Denning permanece atual porque transforma a primeira pergunta em teste…

IETF
A RFC 9806 corrige o rótulo, não comprova a implantação
O registro de padrões agora dá um nome inequívoco aos metadados de gravação SIPREC: application/rs-metadata+xml. A conclusão liga duas RFCs de 2016, uma errata, uma atualização Standards Track e um registro da IANA. Ainda assim, ela não demonstra que clientes, servidores e…
IETF
O backup era válido. O estado de assinatura, não: RFC 10033
Uma chave de assinatura baseada em hash com estado não é apenas um segredo armazenado. Ela inclui a memória mutável de quais chaves de uso único já foram expostas. O RFC 10033 mostra por que restaurar um backup autêntico, porém antigo, pode reabrir uma capacidade de assinatura…

História
Barbara Liskov e Argus: o commit parava na fronteira do guardian
Argus levou a falha para o nível da linguagem: guardians mantinham objetos recuperáveis, handlers atravessavam nós e actions confirmavam ou abortavam uma mudança distribuída. A maior força do modelo inclui um limite. O commit resolvia o estado Argus participante; não certificava…
IETF
Um código AEGIS não é um recibo de negociação
Os seis identificadores publicados para AEGIS resolvem um problema de nomenclatura. Eles não contam se dois pares ofereceram a mesma opção, concordaram com o mesmo tamanho de tag ou executaram o caminho esperado ao proteger tráfego real. Entre o registro e a sessão existe uma…

IETF
Uma concessão DHCP não é um recibo da topologia de relay
Um equipamento IPv4 antigo pode receber configuração por uma infraestrutura IPv6 sem saber que um relay converteu a troca. A RFC 9928 torna essa compatibilidade interoperável. Ela não transforma o lease concluído em prova de que a política de alocação recebeu a porta física…

História
Andrew S. Tanenbaum e a capability do Amoeba que autorizava um objeto, não uma pessoa
O Amoeba condensou em 128 bits o endereço de um serviço, o nome de um objeto, as operações permitidas e uma verificação contra falsificação. A capability podia circular com o código do usuário sem um cadastro central de portadores. Ainda assim, um token válido não revelava por si…

Criadores
Джефф Бонвик e a arquitetura que torna as falhas visíveis
A carreira de Джефф Бонвик conecta duas questões normalmente tratadas em separado: como o kernel aloca pequenos objetos com rapidez e como o armazenamento verifica se os bytes lidos continuam iguais aos gravados. Do alocador slab e das magazines locais de CPU ao ZFS, DSSD e…

Criadores
Jeff Bonwick e a engenharia que torna as falhas visíveis
A trajetória de Jeff Bonwick conecta duas questões geralmente tratadas em separado: como o kernel aloca pequenos objetos com rapidez e como um sistema de armazenamento verifica se os bytes lidos ainda são os que o aplicativo gravou. Do alocador slab e dos caches por CPU a ZFS…

Institucional Global
LibreNMS e o custo operacional da visibilidade de rede
O LibreNMS oferece às equipes de rede uma plataforma transparente e auto-hospedada para descobrir dispositivos, coletar contadores, registrar ativos e gerar alertas a partir do estado observado. Sua credibilidade não vem da ideia de que o código aberto seja automaticamente mais…
Institucional Global
RANCID e o valor duradouro do diff de rede de uma linha
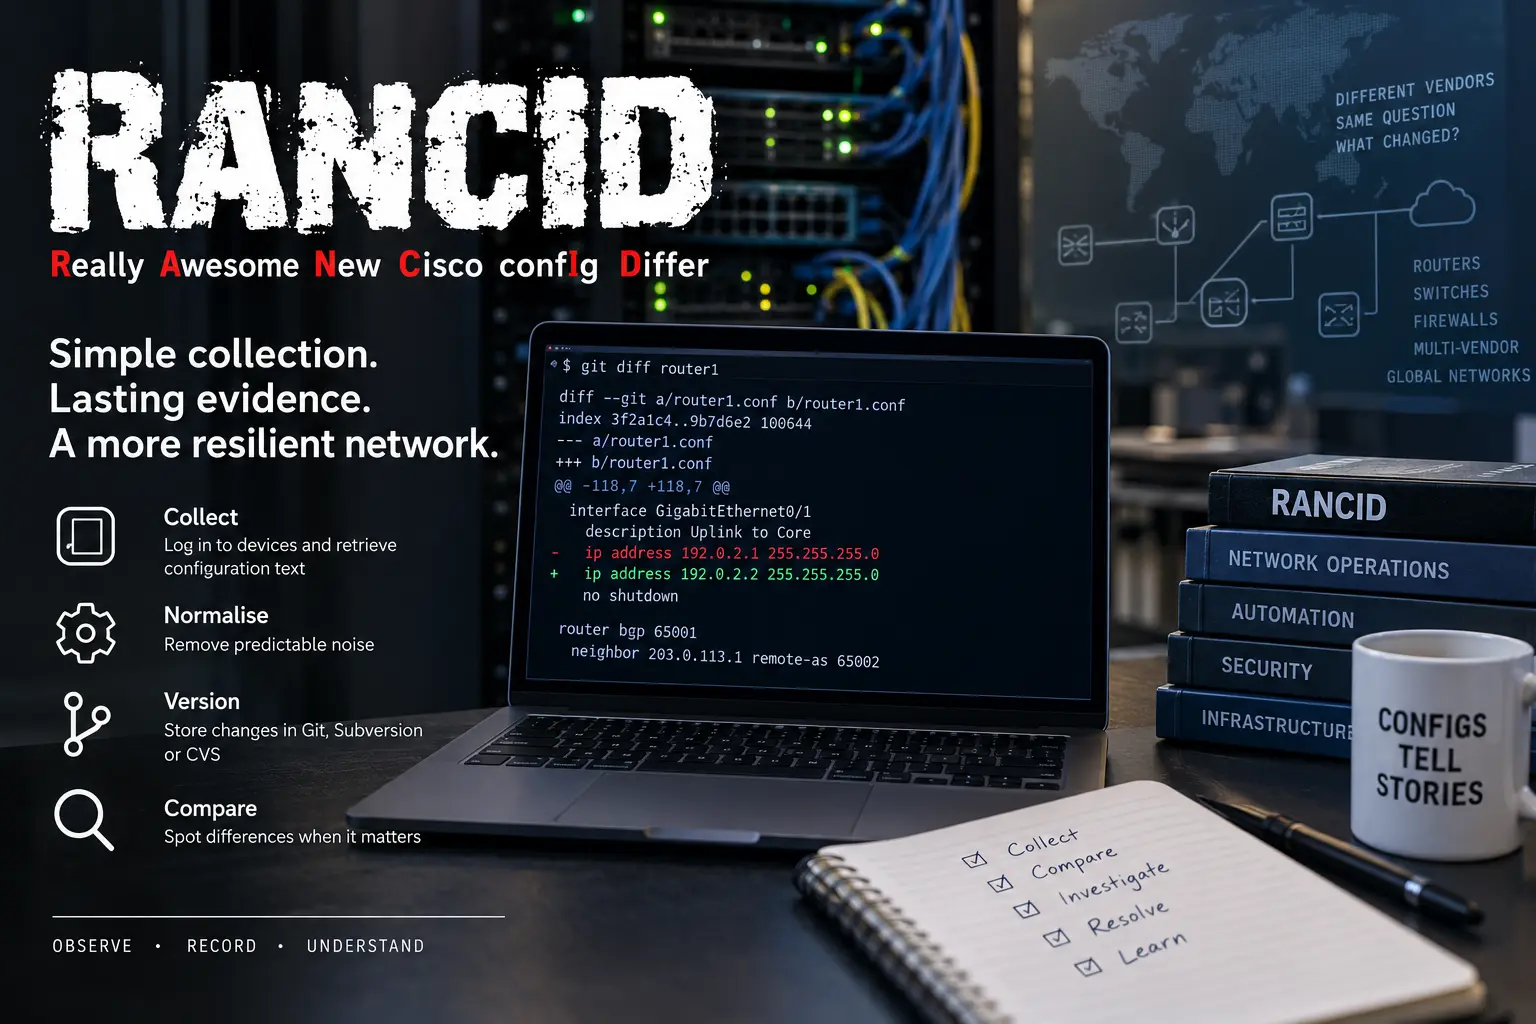
O RANCID preserva uma forma de evidência que as grandes plataformas de gestão facilmente diluem: o texto de configuração reportado pelo dispositivo em um momento determinado e a diferença em relação à observação anterior. Ele não representa todo o modelo de intenção, cada evento…

Criadores
Jeff Bonwick e a arquitetura que torna as falhas visíveis
A carreira de Jeff Bonwick conecta dois problemas que raramente parecem relacionados: como o kernel aloca pequenos objetos em alta velocidade e como um sistema de armazenamento verifica se os bytes lidos ainda são os que uma aplicação gravou. Do alocador slab e dos magazines por…
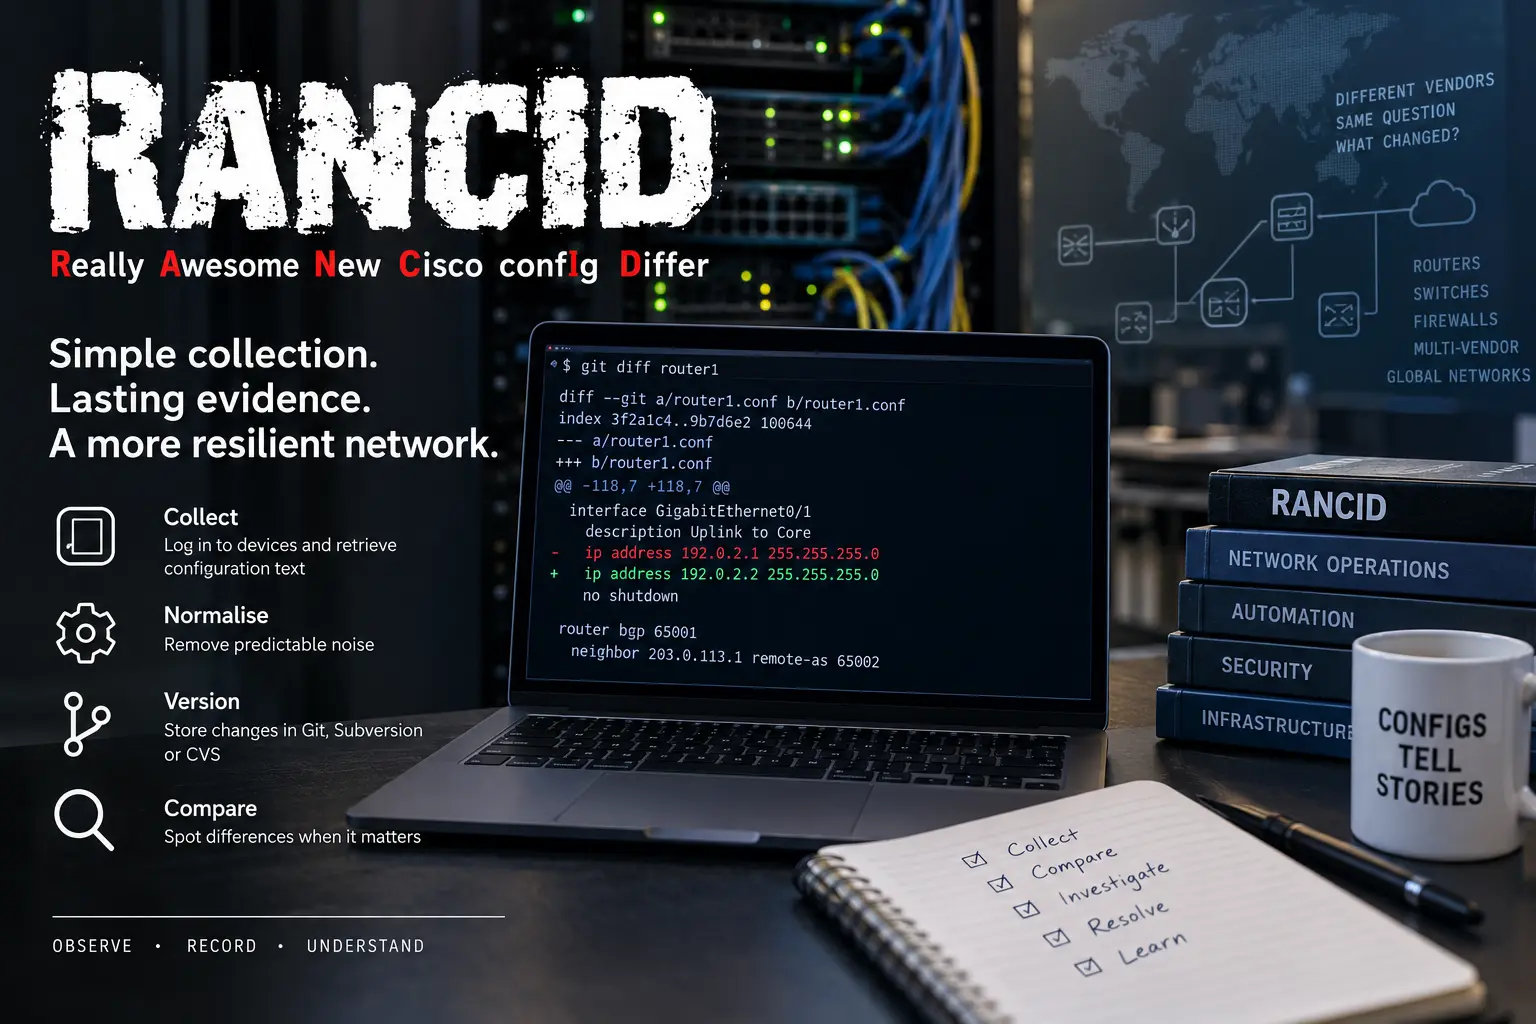
Institucional Global
RANCID e o valor duradouro de um diff de rede de uma linha
O RANCID atravessou sucessivas eras do gerenciamento de redes ao executar uma tarefa restrita: entrar nos dispositivos, coletar textos selecionados de configuração, remover ruídos previsíveis e registrar o resultado no controle de versão. Ele não modela intenção, aprova mudanças…

Institucional Global
Cisco corrige falha explorada em email gateway
A Cisco corrigiu uma vulnerabilidade do Secure Email Gateway explorada ativamente, mas organizações expostas ainda precisam verificar se atacantes chegaram ao aparelho antes da correção.

Tendências de Telecomunicações nacionais da Europa e Oriente Médio
Espanha começa a bloquear nomes de remetente de SMS sem registro
As novas verificações de remetentes de SMS na Espanha exigem que as empresas registrem nomes de remetente vinculados à marca e autorizem os provedores que os utilizam, tornando as mudanças de provedor parte da continuidade da entrega.