
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

Tendências Institucionais Globais
Prazo para corrigir falha explorada no GitLab expirou
Usuários de instâncias autogerenciadas do GitLab precisam aplicar uma correção urgente que pode deixar sistemas de nó único indisponíveis durante migrações do banco de dados.
Tendências de Serviços de Nuvem da América do Norte
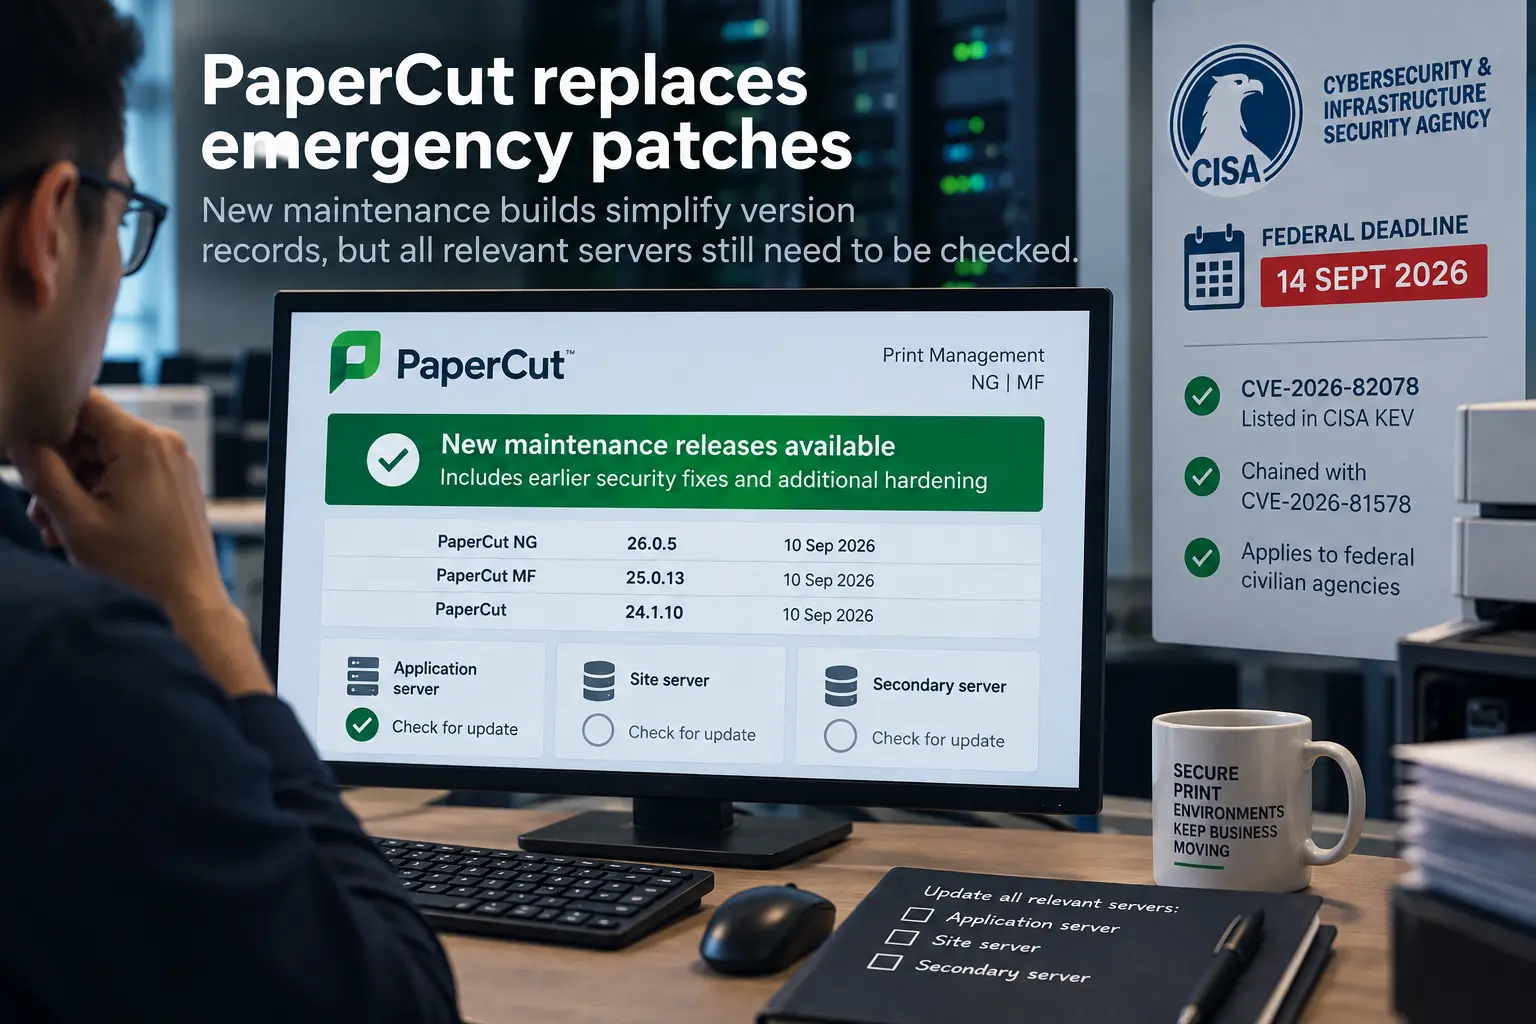
PaperCut substitui correções emergenciais no fim do prazo da CISA
As novas compilações de manutenção do PaperCut oferecem aos administradores registros de versão mais claros, mas os servidores de site e secundários ainda precisam ser verificados.

Tendências de Serviços de Nuvem da América do Norte
Expira o prazo da CISA para falha explorada no ScreenConnect
A ConnectWise afirma que a falha afeta o software cliente do ScreenConnect, não os servidores, cabendo aos provedores verificar as atualizações nos endpoints sob seu suporte.
Tendências de Telecomunicações nacionais da Europa e Oriente Médio
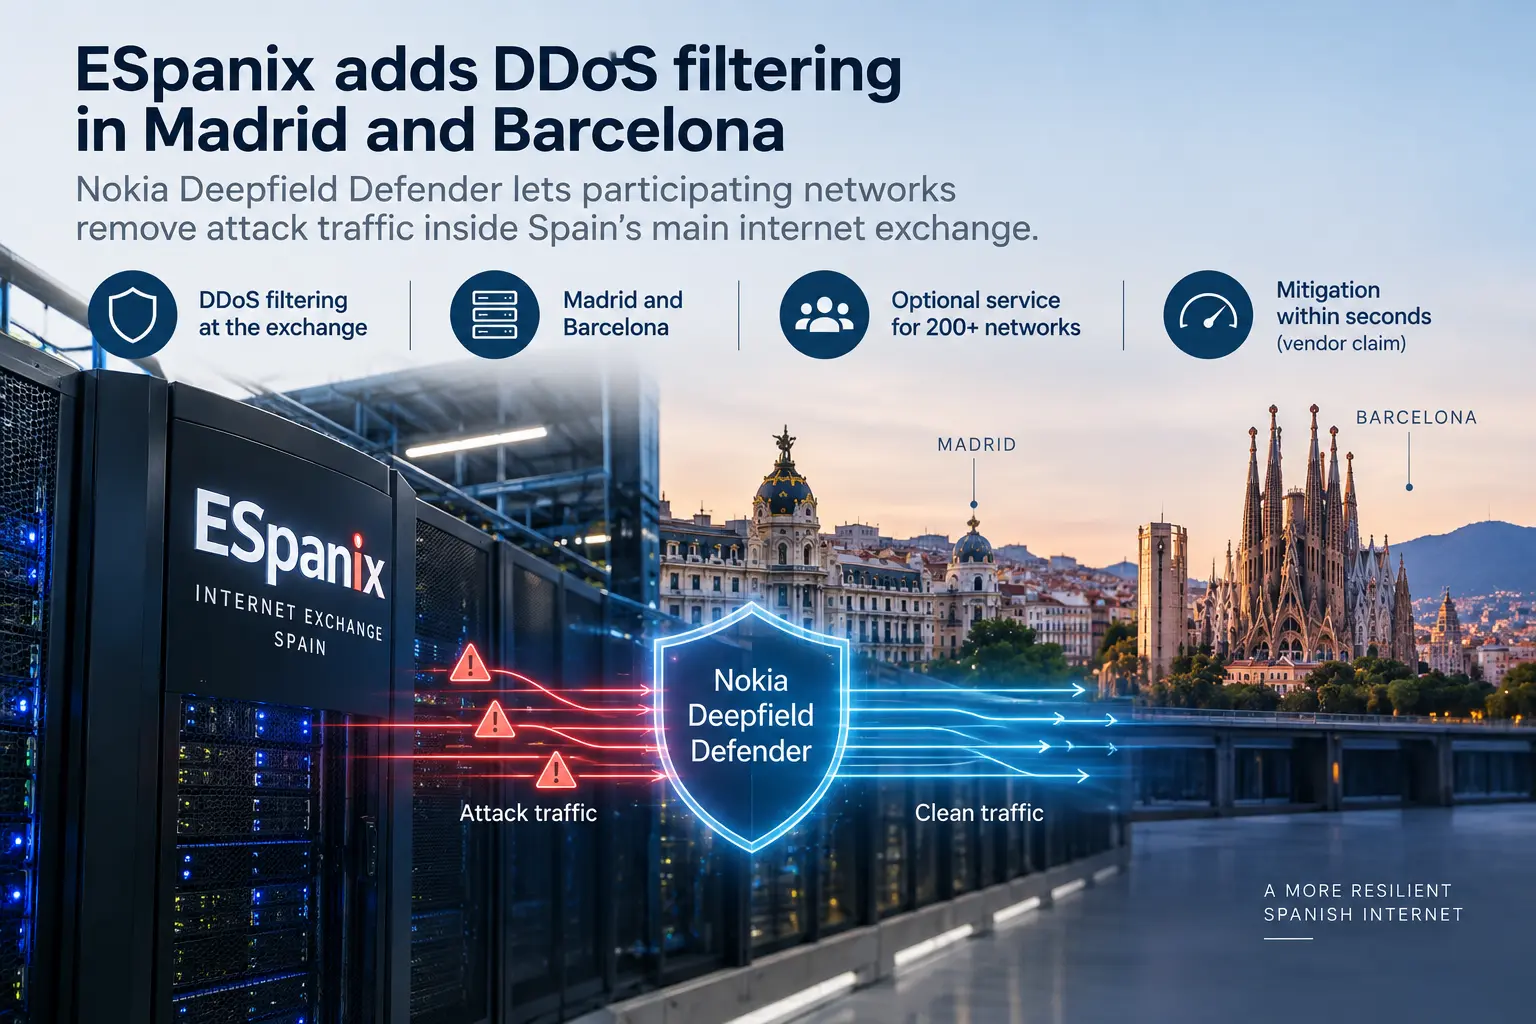
ESpanix implanta filtragem DDoS em Madri e Barcelona
O Nokia Deepfield Defender permite que redes participantes filtrem tráfego DDoS na infraestrutura da ESpanix, em vez de sempre desviá-lo para um centro externo de mitigação.

Tendências Institucionais Globais
Prazo de correção da MikroTik passa para falha do RouterOS
O prazo da CISA expirou para o CVE-2026-86060, mas roteadores corrigidos ainda podem precisar de verificação de alterações feitas antes da atualização.
Arquivo de Caso
A contagem de SHA-1 do RFC 9919 não é um recibo de retirada
Uma linha zerada no log de um respondedor OCSP é um sinal útil, mas incompleto. O desenho de escala do próprio RFC 9919 faz com que cache, stapling e rotas alternativas escondam parte da população que ainda pode depender de `CertID` com SHA-1.

Arquivo de Caso
O rótulo do algoritmo mudou; a chave não acompanhou: a prova operacional da RFC 9709
Um invasor pode tentar mudar a instrução de leitura de um conteúdo cifrado, sem descobrir a chave nem quebrar o algoritmo original. A RFC 9709 faz a instrução codificada participar da derivação da chave e, assim, separa confidencialidade, disponibilidade e autoridade.

História
A ida era um mapeamento. A volta precisava provar a equivalência: RFC 2157
Um arquivo podia atravessar um gateway, manter os bytes e voltar com um nome convincente sem ser equivalente ao original. A RFC 2157 deu um sentido rigoroso a essa palavra: um mapeamento descrevia uma transformação; a equivalência exigia dois mapeamentos que, juntos, completassem…

História
O servidor economizou memória e perdeu a prova do primeiro uso: o limite do nonce no RFC 2069
Um nonce que carrega endereço, horário e uma assinatura do servidor parece resolver dois problemas ao mesmo tempo: expira sozinho e pode ser verificado por qualquer nó sem consulta central. Essa eficiência, porém, compra apenas uma janela válida. Se o servidor não registra o que…

IETF
Um teste de retorno DTLS não é um comprovante de migração
Um datagrama protegido traz o Connection ID correto, mas chega de um novo endereço de origem. A criptografia localiza o contexto DTLS existente; ainda falta decidir se esse contexto deve ser movido, se dados da aplicação podem ser liberados para o novo endereço, como observar o…
História
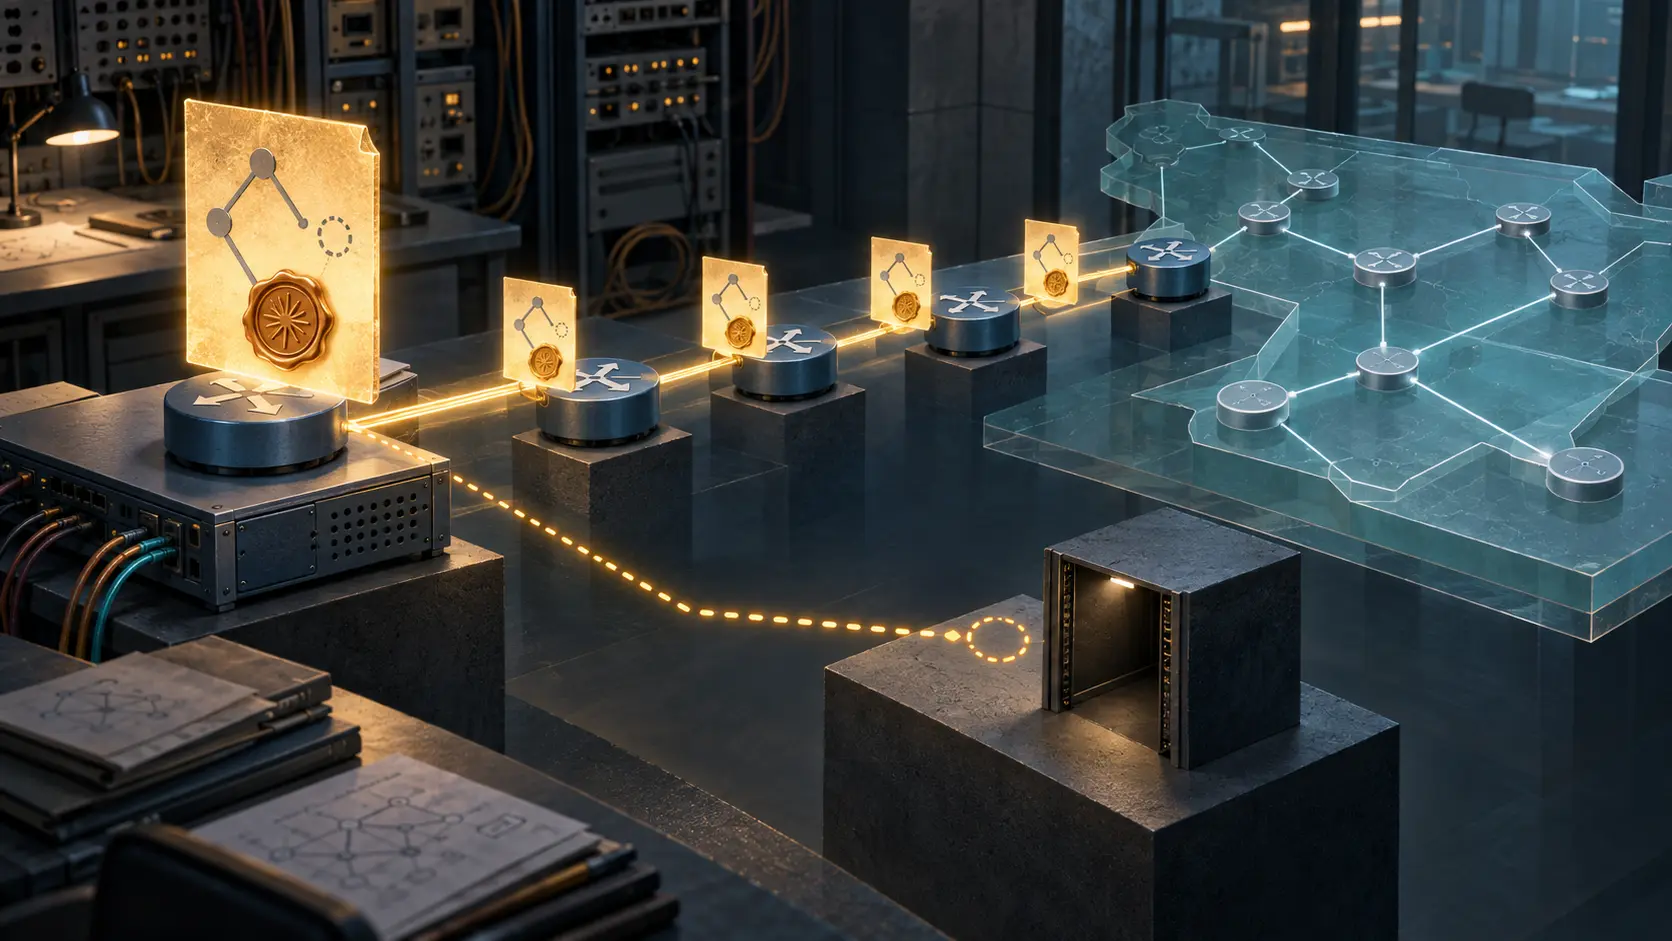
A assinatura identificava quem falou, não se o enlace existia: RFC 2154
A RFC 2154 fez a evidência de origem acompanhar cada LSA do OSPF durante a inundação. Um roteador intermediário não podia alterar silenciosamente o conteúdo coberto. Mesmo assim, o originador ainda podia assinar com perfeição uma métrica errada ou uma rede stub que nunca existiu.
História
O namespace chegou; o entendimento, não: RFC 2153
A RFC 2153 colocou extensões proprietárias de PPP em um envelope comum: Code ou Type 0, OUI, Kind e valores do fornecedor. A organização eliminou colisões no lado de fora, sem tornar o lado de dentro público, compreendido ou autorizado.

História
RFC 2065: a resposta podia vir de um servidor comum; a confiança não
O primeiro desenho padronizado de DNSSEC fez uma escolha prática em janeiro de 1997. Registros assinados poderiam atravessar servidores que não sabiam validá-los, desde que o resolvedor consciente de segurança conseguisse buscar a prova e conferir a cadeia. O RFC 2065 ampliava a…

Institucional Global
Akvorado transforma registros de fluxo amostrados em memória operacional da rede
O Akvorado oferece aos operadores de rede uma forma auto-hospedada de reter, enriquecer e examinar registros de fluxo ao longo do tempo. Seu valor está em tornar visível o caminho entre a exportação do roteador e a decisão operacional; seu limite central é que todo gráfico herda…

Reportagens
O teste de upload eleitoral da LACNIC lê bytes, não Excel ou PDF
Um teste recém-adicionado ao sistema eleitoral aberto da LACNIC força dois uploads a saírem da memória e irem para um arquivo temporário. Os bytes voltam idênticos. Isso dá uma resposta confiável sobre compatibilidade entre bibliotecas, mas não atesta que exista uma planilha…

Tendências globais de serviços em nuvem
O crescimento ajustado da Zscaler muda conforme o perímetro
Três trechos do balanço de 2026 contam histórias diferentes sobre as aquisições da Zscaler. O release exclui apenas a Red Canary para reduzir de 25% para 20% o crescimento de receita e ARR. A nota de combinação de negócios mede quatro compras. O relatório de controles deixa essas…

IETF
O relógio marcou o encontro. O tráfego mudou junto? Auditando a RFC 9722
A RFC 9722 permite que PEs EVPN em recuperação compartilhem um instante absoluto para repetir a eleição do Designated Forwarder. Esse instante é uma promessa precisa do plano de controle, não uma prova de que relógios, tabelas e pacotes atravessaram juntos a transição.

Tendências globais de serviços em nuvem
O marco do SentinelOne Flex exige uma ponte até o consumo
O SentinelOne informou que o Flex já representa mais de 10% de sua receita recorrente anualizada. É uma escala relevante dentro de uma companhia com US$ 1,218 bilhão de ARR e aproximadamente US$ 1,7 bilhão em obrigações de desempenho remanescentes. Mas a capacidade contratada, o…

Institucional Global
SNIA define regras comuns de armazenamento, mas não pode impô-las ao mercado
Desde 1997, a SNIA tenta tornar os sistemas de armazenamento de diferentes fornecedores mais comparáveis, gerenciáveis e previsíveis. Suas especificações abrangem gerenciamento por software, dados em nuvem, sanitização de mídias, consumo de energia e formatos físicos, mas…

Arquivo de Caso
A cor atravessou a rede; a garantia ficou para trás: RFC 9723
Dois coletores BGP podem mostrar o mesmo color C1 enquanto um AS intermediário já trata o tráfego como best effort. O RFC 9723 torna a intenção SRv6 transportável em prefixes; não torna semântica, instalação, caminho e resultado equivalentes.