
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
Reportagens
APNIC 62: a revogação constava da lista, mas os navegadores divergiram
A autoridade certificadora já havia registrado a perda de confiança. Ainda assim, a decisão visível ao usuário dependia do navegador. O teste apresentado por Geoff Huston no APNIC 62 expõe a passagem mais frágil do processo: transformar uma declaração assinada em bloqueio efetivo…

Tendências globais de serviços em nuvem
O salto da receita da Corero não mede sozinho o avanço da base recorrente
O semestre trouxe mais assinaturas reconhecidas, mais licenças pagas no início e um lucro operacional melhor. O ARR de junho, porém, mal avançou em relação a dezembro.

IETF
A aprovação do Composite ML-KEM no CMS abriu a porta — mas a cadeia de dependências ainda não fechou
Em 18 de setembro de 2026, o IESG aprovou `draft-ietf-lamps-cms-composite-kem-03` como Proposed Standard por meio de uma Protocol Action. É um avanço formal importante para o uso de Composite ML-KEM no Cryptographic Message Syntax, mas não equivale à publicação de um RFC nem…
IETF
O lote chegou. Qual alerta de segurança virou ação?
A proposta multi-SET em análise no IETF poupa chamadas HTTP ao transportar vários eventos de segurança de uma vez. Ela também torna indispensável saber o destino de cada token: o recibo de uma entrega não atesta que a organização receptora bloqueou uma conta ou revogou uma…

IETF
Na integração pacote-óptica, o controlador precisa saber quando parar
O rascunho do IETF que aplica ACTN à integração entre redes de pacotes e ópticas descreve numerosos modelos e fluxos de configuração. Duas revisões de Última Chamada perguntam o que ocorre no intervalo mais delicado: a ordem atravessou os domínios, mas os controladores já não…
IETF
O último chamado do SAVNET não instala um filtro
Um operador pode saber como alcançar um prefixo e ainda ignorar se um vizinho tinha autorização para enviar pacotes com aquele endereço de origem por determinada interface. É essa lacuna que a IESG abriu à revisão final até 1º de outubro. O texto em exame descreve problemas e…

História
A versão 3 ficou; o serviço mudou: o custo compatível do RFC 2126
Dois encerramentos podiam carregar o mesmo motivo “normal” e impor obrigações opostas. Num deles, dados ainda na origem podiam ficar para trás; no outro, tudo já aceito pelo provedor local precisava chegar ao usuário remoto.

Arquivo de Caso
RFC 9647: quando uma rota Babel escolhida ainda não é uma prova de entrega
Uma linha de rota Babel pode afirmar “selected” enquanto a cadeia de evidências entre o datastore YANG, a política efetiva da interface, a troca autenticada com vizinhos, a instalação no encaminhamento, a recuperação após falhas e a alcançabilidade observada externamente…

IETF
A IESG examinou a revisão 12; a produção recebeu a revisão 14
O rótulo Safe-IOC permaneceu, mas o objeto sob análise não. A conclusão de ausência de conflito foi emitida para a revisão 12; depois vieram as revisões 13 e 14, a decisão do ISE de encaminhar o texto e os estados separados de IANA e produção RFC. A governança correta precisa…
História
O par autorizou; a linha ainda não existia: a decisão do RFC 2125
O RFC 2125 tratou o aceite de uma chamada como o início de outra etapa, não como sua conclusão. Um Response permitia agir; um Call-Status posterior dizia se a tentativa real funcionou, falhou ou seria repetida.
História
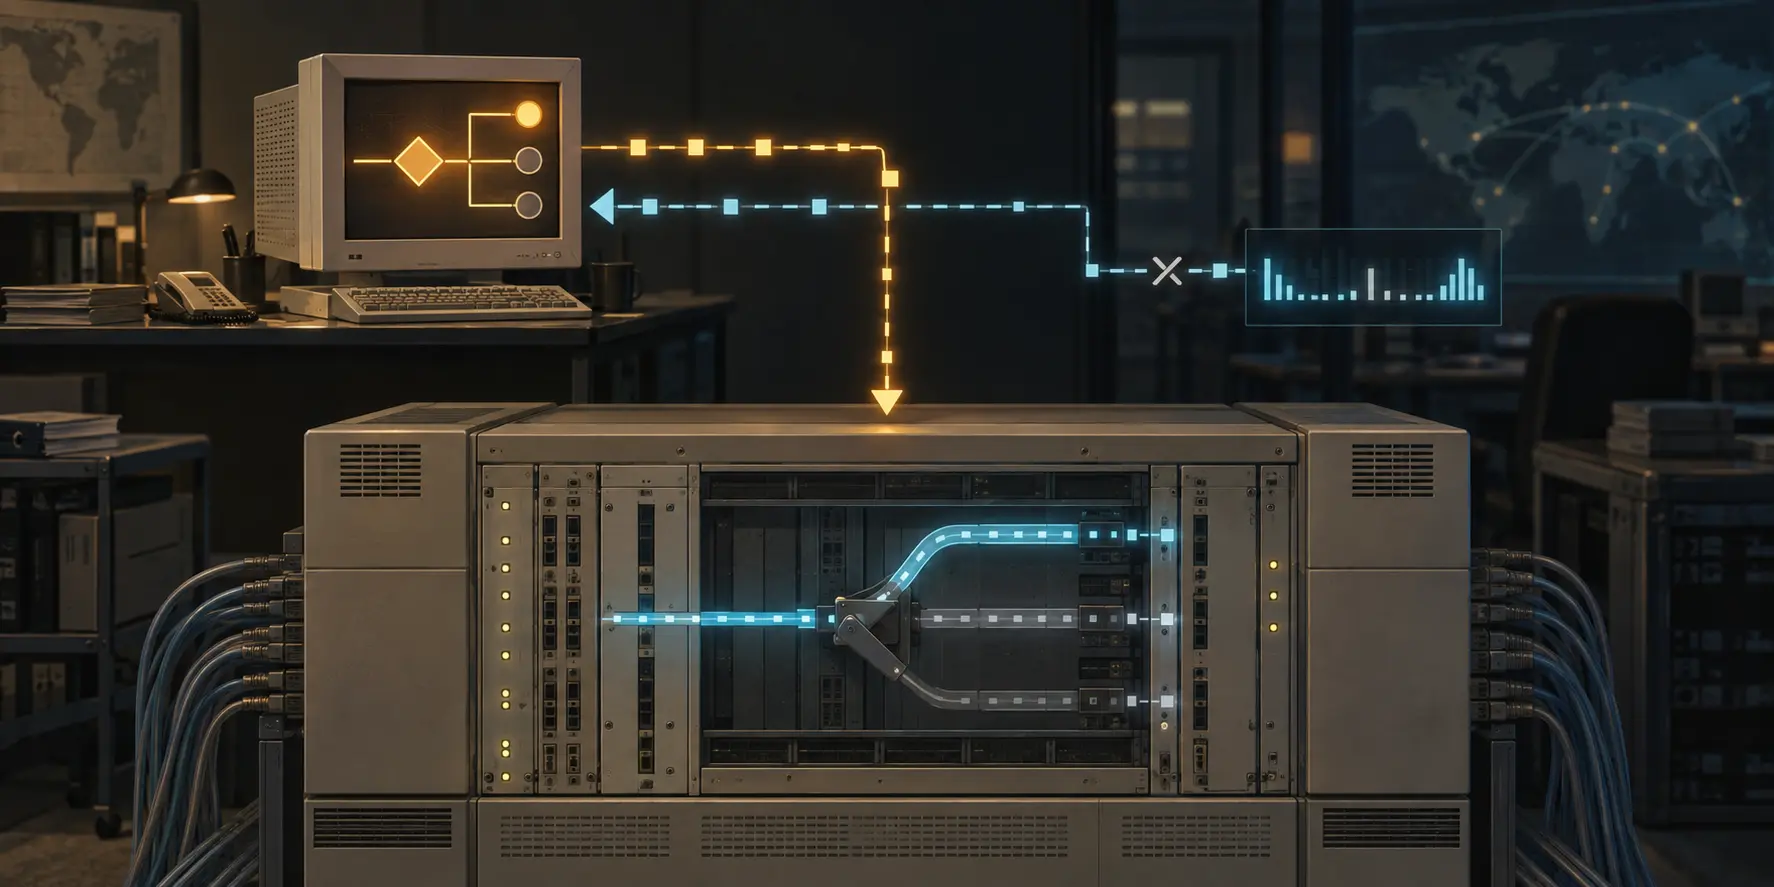
O FAS decidiu; o switch ainda precisava tornar a decisão real
O RFC 2124 colocou a política de admissão em um serviço externo sem confundir a resposta desse serviço com a conexão resultante. A cadeia LFAP preservou quatro fatos diferentes: decisão, execução, reconciliação e registro de uso.
IETF
BGP-SPF após reinício: alcance verde não prova o status 2
No BGP-SPF, recuperar a alcançabilidade de um nó e preservar sua restrição de não trânsito são afirmações operacionais diferentes. O desaparecimento do Node SPF Status 2 devolve elegibilidade ao trânsito, mas não demonstra que o nó será efetivamente escolhido pelo SPF ou usado…

Tendências de serviços em nuvem na Europa e no Oriente Médio
Os £ 27,9 milhões de ARR contratado da PCI Pal ainda não são receita auditada
A PCI Pal elevou duas métricas de ritmo comercial enquanto adiava a publicação do FY26. Não há contradição: assinatura, implantação, reconhecimento contábil e conclusão da auditoria acontecem em relógios diferentes.

História
O reinício estava no pacote seguinte: a recuperação MPPC da RFC 2118
A RFC 2118 deu ao Microsoft Point-to-Point Compression uma memória contínua compartilhada pelos dois lados. Quando uma perda quebrava essa memória, o receptor pedia um reset; ainda assim, era o próximo pacote de dados com `FLUSHED`, e não um Reset-Ack separado, que estabelecia o…
IETF
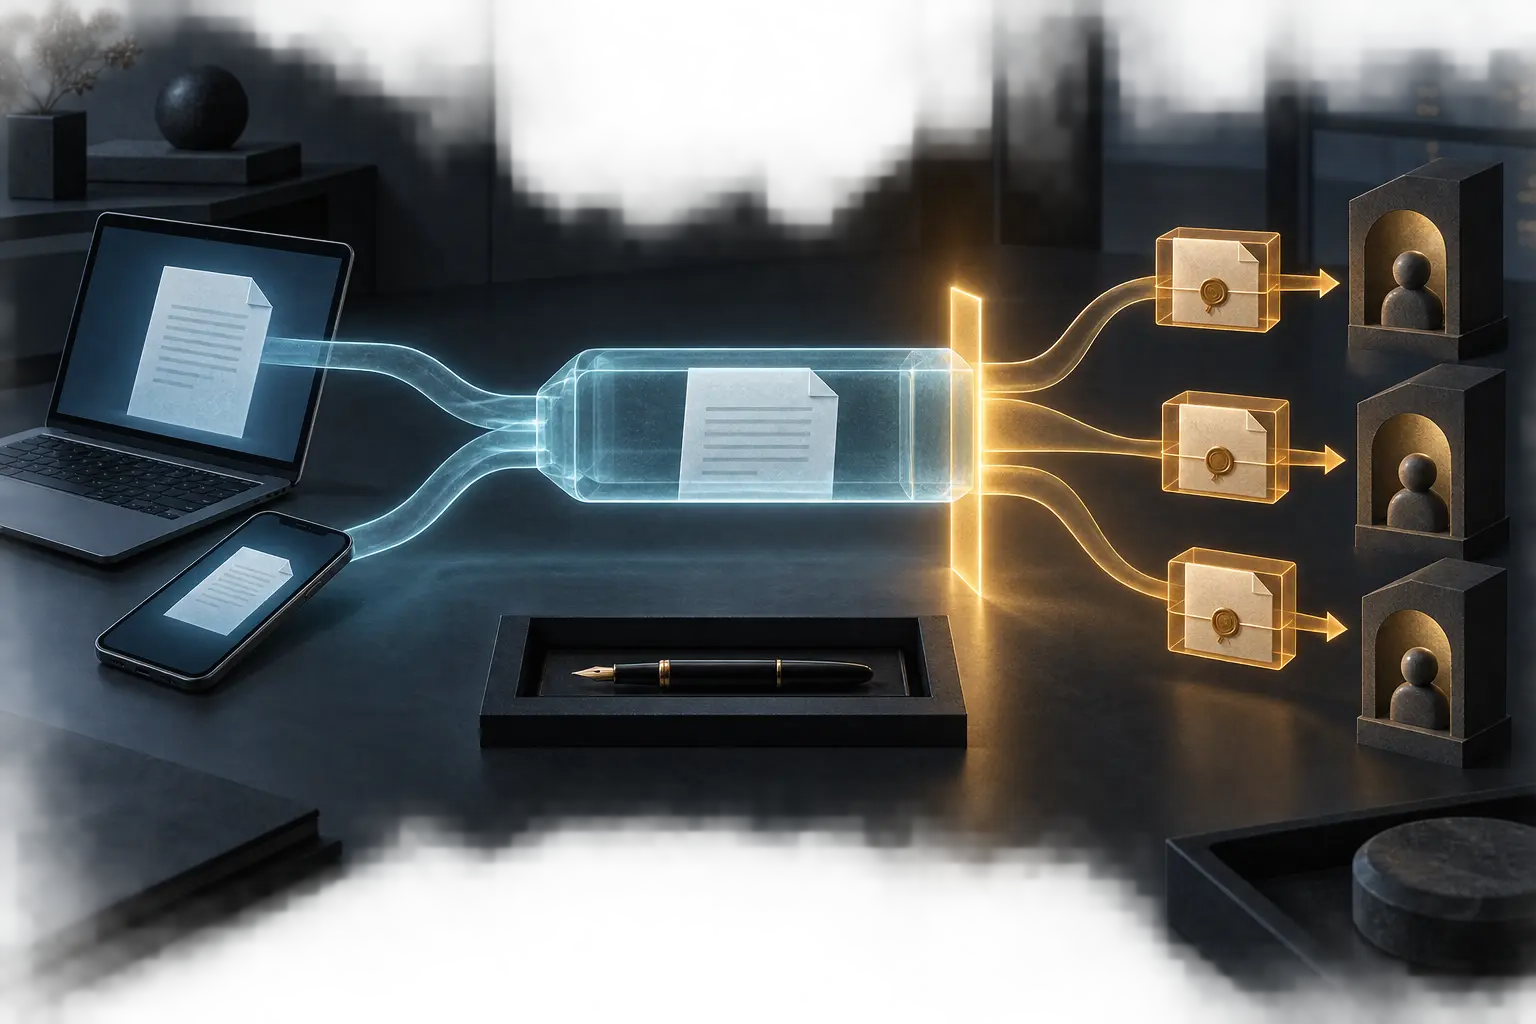
Rascunhos sob custódia: RFC 9787 e a fronteira de compromisso criada pelo envio
Criptografar um rascunho resolve apenas parte do problema: o desafio é preservar, entre dispositivos, a diferença entre texto em elaboração, acesso do autor e compromisso efetivamente criado pelo envio.

História
O token tinha dono; o endereço observado, não
RFC 2108 permitia que uma estação de gerenciamento reservasse uma busca por endereço com token e prazo de expiração. Esse mecanismo dizia quem controlava o experimento — nunca quem era dono do endereço encontrado nem quem tinha autorização para desligar a porta.

IETF
NFFRR na RFC 9791: quando a segunda proteção vira um veto delegado
A seção 2.1 da RFC 9791 transforma um problema de encaminhamento em uma pergunta de governança operacional: depois da primeira Fast Reroute, quem pode decidir que tentar salvar o pacote outra vez é mais perigoso do que descartá-lo?

Arquivo de Caso
RFC 9682: o rollback começa na compra da ferramenta
Na compra de ferramentas CDDL, a capacidade de voltar atrás merece o mesmo rigor da atualização. A decisão depende de provas sobre o software efetivamente usado, não apenas da referência normativa apresentada pelo fornecedor.

História
Duas passagens de hash tornaram o MAC reutilizável, não a decisão de confiança: RFC 2104
O RFC 2104 organizou funções hash iterativas já disponíveis em duas passagens com chave: uma interna e outra externa. A composição podia receber outro hash sem perder sua forma. O resultado válido, porém, continuava sendo uma evidência limitada aos bytes, à chave, ao algoritmo e…

IETF
O orçamento invisível da observabilidade IPv6
Uma decisão orçamentária aparentemente simples pode determinar a qualidade de toda investigação futura: ampliar a coleta de registros ou preservar por mais tempo o contexto necessário para interpretar os dados já disponíveis? No IPv6, comprar mais capacidade sem assegurar…