Summary
- RIPE NCCのRPKI Management APIは、スポンサー付きPI・Legacy資源の認証局を対象外と明記する。一方、非LIRの保有者はRPKI DashboardでROAを管理できる。
- RPKI責任者は、SSOに結び付けた有効期間1年の新しいキーでエンドユーザーにもAPIを開く考えを示した。第4四半期の計画は「進行中」で、利用開始日は示していない。
鍵の寿命を短くする話の陰に、誰が鍵を持てるのかという大きな話がある。RIPE NCCのRPKI APIでは、いまもLIRとスポンサー付き資源の保有者が別の列に並ばされている。
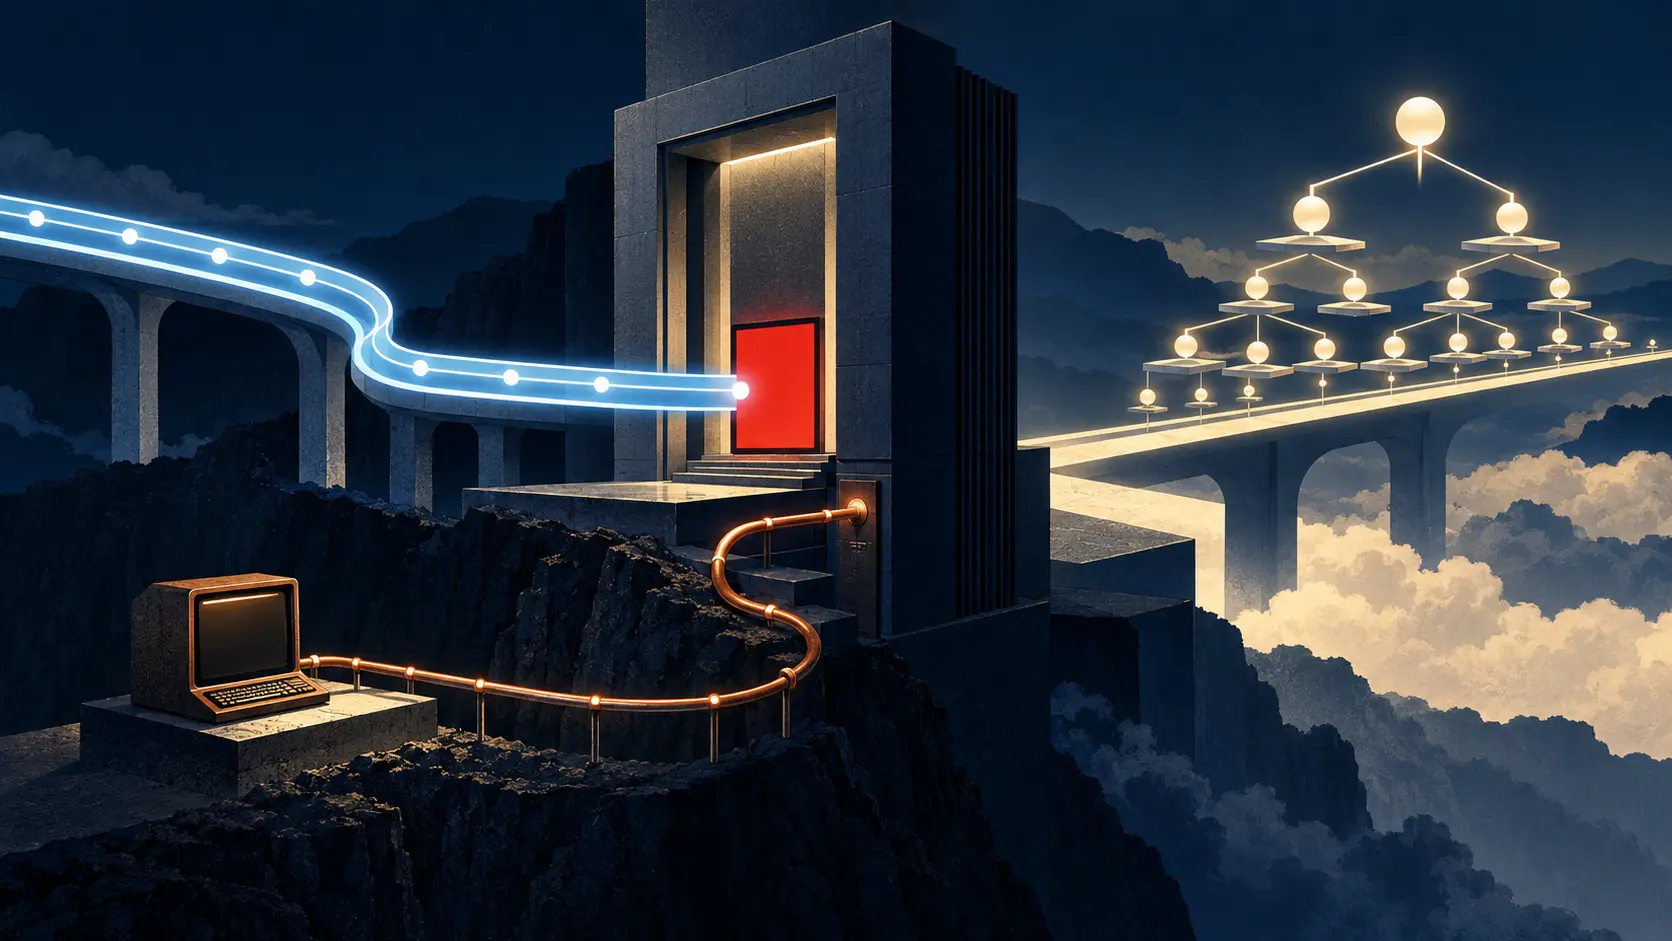
管理APIの公式説明によれば、スポンサー付きPIまたはLegacy資源の認証局はAPIを使えない。現行キーはLIR Portalの管理者アカウントから作る。APIはROAの作成、認証済みアドレス空間について観測されたBGP広告の確認、通知設定などを扱う。ROAはどのASがプレフィックスを起点として広報できるかを記す。変更を手順化するなら、APIは飾りではなく運用経路そのものになる。
ところがRIPE NCC Accessの案内は、スポンサー付き資源を持つ非LIR組織にもRPKI Dashboardを提供し、そこでROAを管理できると書く。RPKIの資源案内も、スポンサーLIRとエンドユーザーによるPI資源の証明書申請、Legacy保有者によるLegacy資源の証明書申請を認める。証明書を使う資格と、証明書をソフトウェアから保守する資格が別々に定義されているわけだ。
RIPE 93でRPKI責任者のTim Bruijnzeelsは、現行キーを期限のない共有シークレットと説明した。LIR Portalで設定するためLIRには使えるが、スポンサーLIRを持つPI・LegacyのエンドユーザーにはAPIが使えないとも述べた。移行案はSSOアカウントとキーを結び、有効期間を1年にするものだ。さらに、その仕組みならエンドユーザーもようやくAPIを利用できるとした。鍵の衛生管理だけでなく、利用者の範囲を変える計画である。
第4四半期のRPKI計画ではOIDCと新キーの作業は進行中で、ダッシュボードにキー管理画面を置く予定だ。業務アプリケーション計画はRPKI ManagementキーをLIR Portalに残る最後の旧式APIキーと呼び、年末までに旧ポータルのキー機能を廃止する方針を掲げる。だが、スポンサー付き認証局が新キーでAPIに入れる日付はどちらにもない。旧キーの退場とエンドユーザーの入場は、同じ発表に載っていても別の出来事だ。
現実の判定は明快だ。PIまたはLegacyの保有者が自分の認証局に限定されたキーを取得し、APIでROAを変更できるか。キーを1年で失効させる方針は重要だが、その試験に合格した証拠にはならない。RIPEは「誰を入れたいか」を会場で語った。次に必要なのは「いつ、どの権限で入れたか」を示す公開の運用記録である。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
ストラテジックサークル限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加