Summary
- A documentação da API RPKI da RIPE NCC exclui autoridades certificadoras de recursos PI e Legacy patrocinados; organizações que não são LIR podem administrar seus ROAs pelo painel.
- Tim Bruijnzeels anunciou chaves associadas ao SSO, com validade de um ano, capazes de dar acesso à API aos usuários finais. Os planos trimestrais registram trabalho em andamento, sem data para essa abertura.
Uma autorização de rota não muda de natureza quando sai de um clique e entra em uma requisição de software. A RIPE NCC, no entanto, muda quem pode executar a operação.
A página da API de gerenciamento de RPKI exclui expressamente as autoridades certificadoras de recursos PI ou Legacy patrocinados. Para obter a chave atual, o usuário precisa de privilégios administrativos no LIR Portal. A API permite criar ROAs, consultar anúncios BGP vistos para o espaço certificado e configurar alertas. Essas funções fazem parte da rotina de quem precisa manter a autorização de origem de prefixos alinhada às decisões de rede. O titular patrocinado não recebe essa via programática para sua própria autoridade certificadora.
O guia de acesso da RIPE abre o RPKI Dashboard a organizações não LIR que detêm recursos patrocinados e diz que elas podem gerenciar ROAs ali. O guia geral de RPKI também permite que LIRs patrocinadores e usuários finais solicitem certificados para recursos PI; titulares Legacy podem solicitá-los para seus recursos. A diferença não é entre ter e não ter RPKI. É entre controlar um certificado pelo painel e poder manter a mesma autorização num fluxo automatizado.
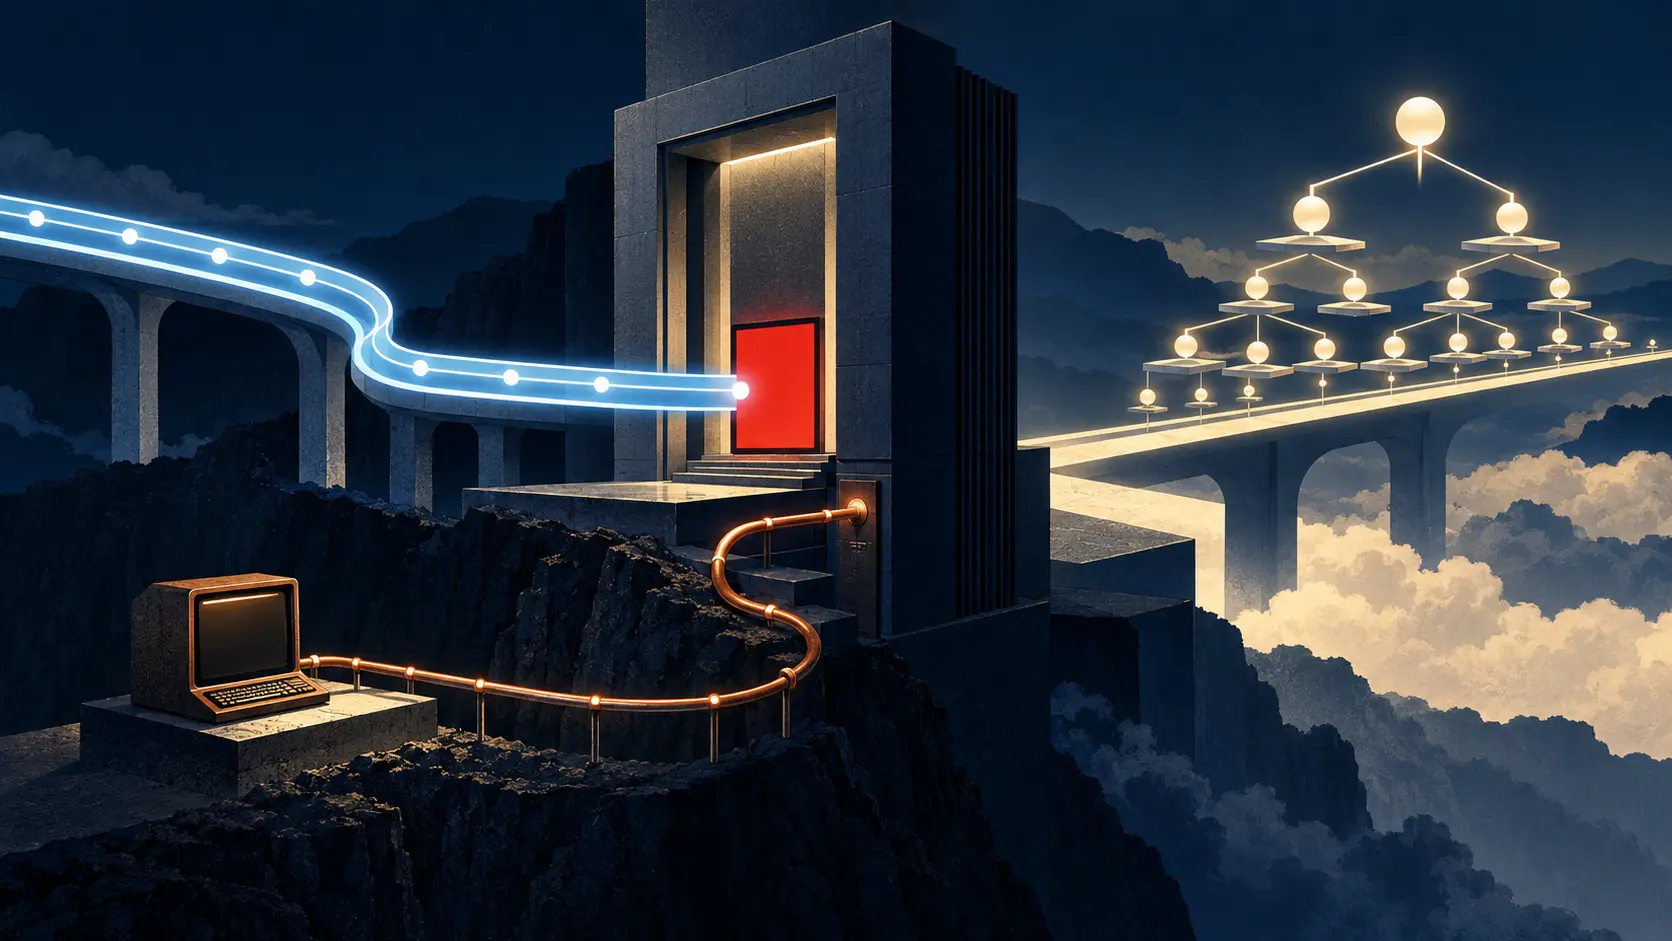
No RIPE 93, o responsável pelo RPKI, Tim Bruijnzeels, descreveu a chave atual como essencialmente um segredo compartilhado sem prazo de validade. Ela nasce no LIR Portal e serve aos LIRs. Usuários finais com PI ou espaço Legacy e um LIR patrocinador ficam fora da API. A arquitetura em estudo associaria as novas chaves a contas SSO, imporia validade de um ano e, nas palavras dele, finalmente permitiria que usuários finais também usassem a interface. A reforma tem duas tarefas: aposentar um segredo permanente e trocar a regra de entrada.
O planejamento de RPKI para o quarto trimestre marca as chaves e o OIDC como “em andamento” e prevê uma área de gerenciamento no Dashboard. O planejamento de aplicações de negócios chama a chave de RPKI Management de última chave legada ainda no LIR Portal. A RIPE pretende levá-la ao painel e encerrar até o fim do ano a funcionalidade antiga de chaves do portal. Nenhum dos dois planos publica a data em que uma autoridade certificadora patrocinada poderá usar a nova API.
A distinção importa porque uma migração pode terminar pela metade sem parecer incompleta no calendário. Um prazo de um ano reduz a permanência da credencial. Uma nova tela facilita sua administração. Nenhum dos dois fatos demonstra que a API reconhece o titular de PI ou Legacy. Para isso, é preciso ver uma chave emitida a esse titular, limitada à sua autoridade e capaz de executar uma alteração de ROA aceita e publicada. A RIPE anunciou o destino; o recibo de chegada ainda falta.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance