Summary
- Документация RIPE NCC прямо исключает удостоверяющие центры спонсируемых PI и Legacy ресурсов из RPKI Management API, хотя организации вне категории LIR могут управлять ROA в веб-панели.
- Руководитель направления RPKI предложил ключи на основе SSO сроком на год, которые должны открыть API конечным пользователям. План на четвёртый квартал остаётся в работе и не называет дату доступа.
Сертификат не исчезает, когда его владелец закрывает браузер. Исчезает удобный способ выполнять ту же операцию автоматически. Для держателей PI и Legacy ресурсов это нынешняя граница RPKI-сервиса RIPE NCC.
Описание RPKI Management API говорит, что интерфейс недоступен удостоверяющим центрам спонсируемых PI либо Legacy ресурсов. Ключ создаёт администратор в LIR Portal. Через API можно формировать ROA, получать сведения о наблюдаемых BGP-анонсах для сертифицированного пространства и настраивать оповещения. ROA указывает, какой автономной системе разрешено объявлять префикс. Для оператора программный доступ превращает поддержание такого разрешения в повторяемую процедуру, а не в последовательность действий на странице.
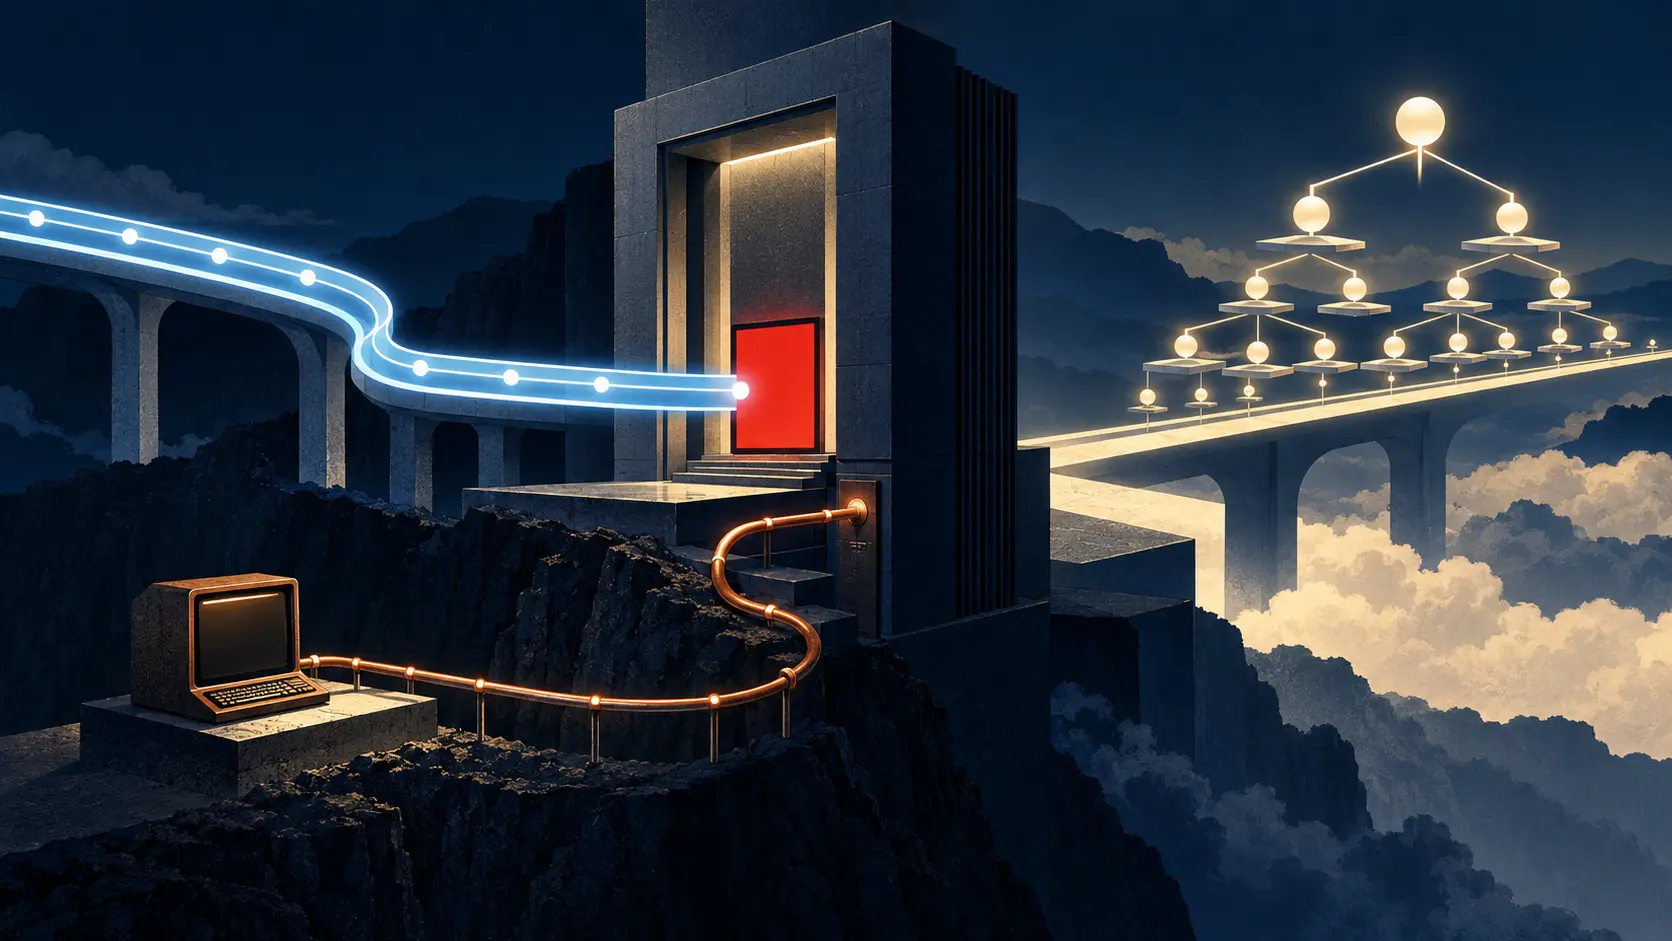
Правила доступа RIPE NCC одновременно разрешают организациям без статуса LIR, владеющим спонсируемыми ресурсами, управлять ROA в RPKI Dashboard. Общая страница RPKI подтверждает право спонсирующих LIR и конечных пользователей запрашивать сертификаты для PI пространства, а держателей Legacy — для соответствующих ресурсов. Значит, речь не об отсутствии у владельца сертификата. RIPE проводит границу между правом воспользоваться веб-инструментом и правом вызвать автоматизированный интерфейс для того же удостоверяющего центра.
На RIPE 93 руководитель RPKI Тим Брёйнзелс назвал действующий ключ по существу общим секретом без срока окончания. Он размещён в LIR Portal и доступен LIR. Конечные пользователи с PI либо Legacy пространством и спонсирующим LIR API использовать не могут. Новая архитектура должна связать ключ с учётной записью SSO и ограничить его срок одним годом. Брёйнзелс прямо добавил, что она позволит конечным пользователям наконец пользоваться API. Следовательно, проект меняет и срок жизни полномочия, и круг тех, кому это полномочие выдаётся.
План RPKI на четвёртый квартал помечает OIDC и новую систему ключей как работу в процессе. Управлять ими RIPE намерена в Dashboard. План бизнес-приложений называет ключ RPKI Management последним старым API-ключом, оставшимся в LIR Portal, и обещает к концу года отказаться от функции старых ключей в портале. Эти документы сообщают, куда переедет управление и когда хотят убрать прежнюю функцию. Они не сообщают, когда спонсируемый удостоверяющий центр впервые получит действующий новый доступ.
Новый срок ключа полезен, но это не доказательство новой аудитории API. Доказательством станет ключ, созданный держателем PI или Legacy для своего удостоверяющего центра, с ясной границей разрешённых операций; затем — принятый вызов изменения ROA и обычная публикация результата. RIPE уже признала старую асимметрию. Теперь ей нужен проверяемый момент, когда она прекратится.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров