Résumé
- Le résumé d’une recherche ICANN prévue à RIPE 93 associe les gTLD Category 1 à des mois d’abus plus fréquents, mais à des campagnes nettement plus petites lorsqu’un abus survient.
- À l’intérieur de Category 1, les gTLD Level 8 à accès restreint affichent moins d’occurrences et une moindre ampleur que le groupe Level 3 fondé sur l’autocertification.
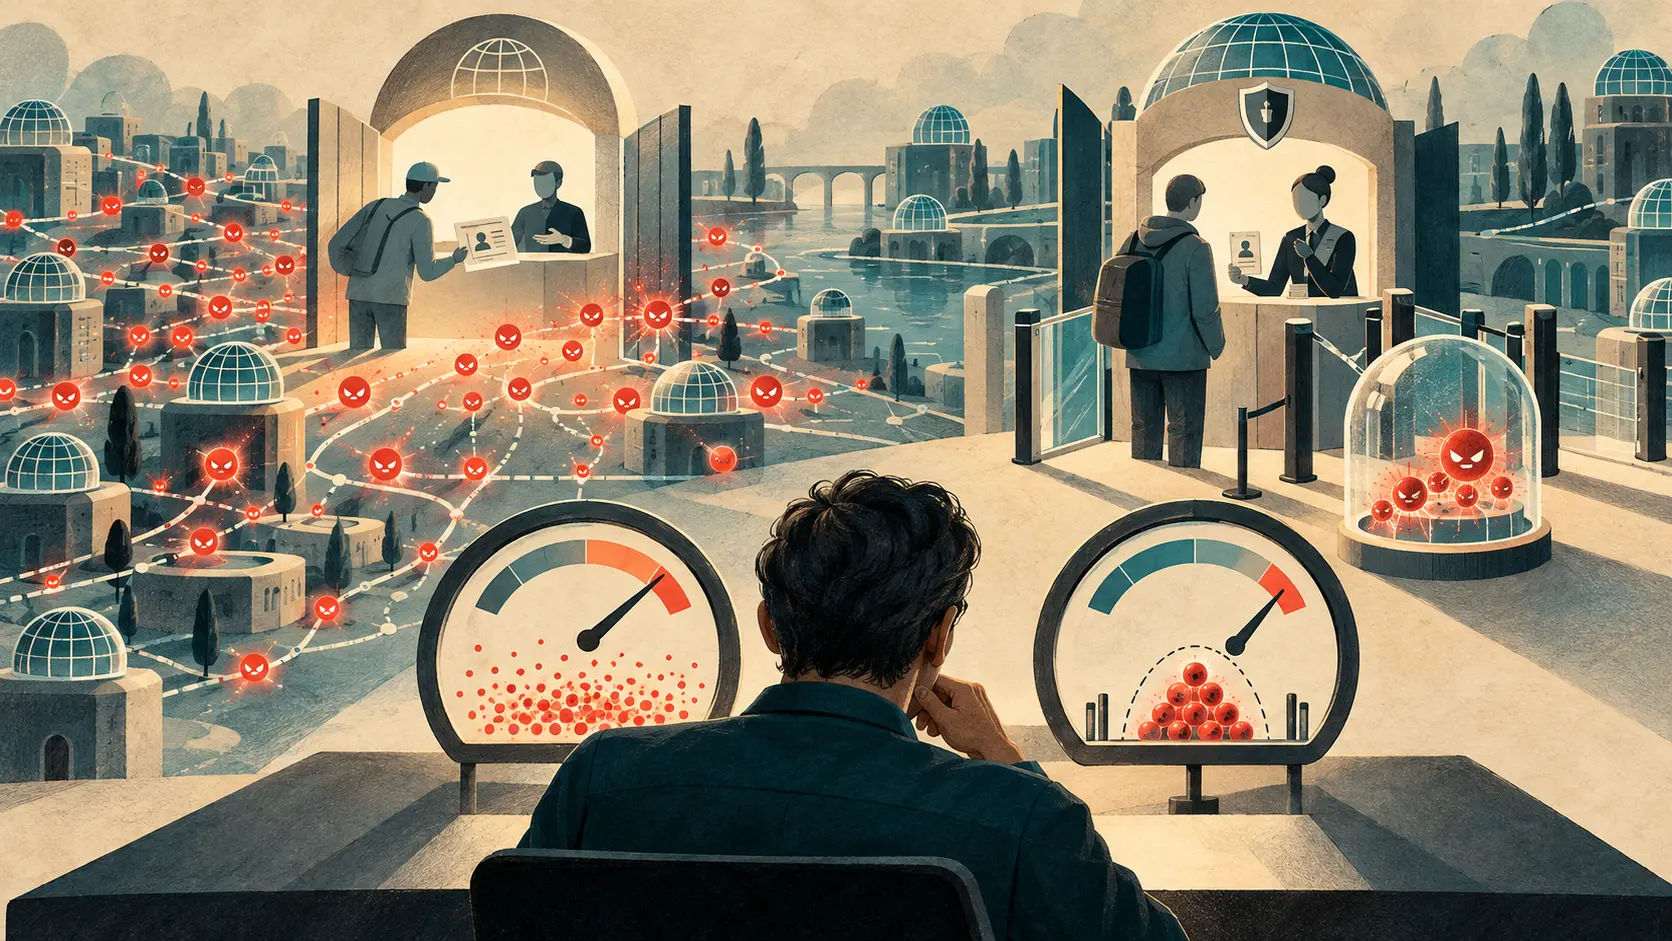
Un vigile peut laisser passer un fauteur de troubles et empêcher qu'il invite cent amis. Pour évaluer ce résultat, il faut compter séparément les entrées et la taille de la fête. Le résumé de Carlos Gañan publié par RIPE 93 applique cette distinction à 1 106 nouveaux domaines de premier niveau génériques observés chaque mois entre 2023 et 2025. La présentation est inscrite au programme de mardi après-midi ; les constats figurent déjà dans le résumé officiel.
L'étude distingue les mois où des domaines enregistrés à des fins malveillantes apparaissent et l'ampleur de la campagne lorsqu'ils apparaissent. Après prise en compte de la taille des gTLD, de l'architecture des registres et des conditions mensuelles communes, les gTLD Category 1 sont associés à une présence de l'abus dans davantage de mois. La campagne conditionnelle, elle, est sensiblement plus petite. Le modèle combiné prévoit un volume total de domaines malveillants plus faible. Un taux unique aurait rangé ces deux mouvements opposés dans la même case.
Une autre comparaison se joue à l'intérieur de Category 1. Les espaces Level 8 à inscription restreinte présentent moins de mois d'apparition, des campagnes plus petites et un volume global inférieur au groupe Level 3, plus ouvert et fondé sur une autocertification. Ces résultats décrivent des associations mesurées dans l'échantillon ; pour comprendre quel contrôle fait le travail, il faudra regarder les vérifications concrètes et les refus d'inscription.
La chronologie officielle d'ICANN rappelle l'origine du dispositif. À la suite d'un avis du Comité consultatif gouvernemental visant des chaînes sensibles ou liées à des secteurs réglementés, ICANN a adopté en 2014 un cadre qui inscrit les protections dans la spécification 11 des contrats de registre concernés. L'obligation contractuelle est visible. Son rendement opérationnel demande une mesure plus fine.
Le tableau de bord utile ferait apparaître les demandes d'inscription refusées, les domaines malveillants qui sont malgré tout créés, puis la taille et la durée des campagnes. Si la porte filtre mal mais que la réaction est rapide, les responsables doivent pouvoir distinguer ces performances. Les équipes qui traitent l'abus sauront alors quel maillon mérite un budget ou une correction.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance