Resumen
- Según un resumen oficial de RIPE 93, los gTLD Category 1 se asociaron con abuso en más meses, pero con campañas mucho menores cuando este apareció; el modelo conjunto predice menos dominios maliciosos en total.
- Dentro de Category 1, el grupo Level 8 de registro restringido mostró menor aparición, menor escala y menor volumen total que el Level 3 más abierto y autocertificado.
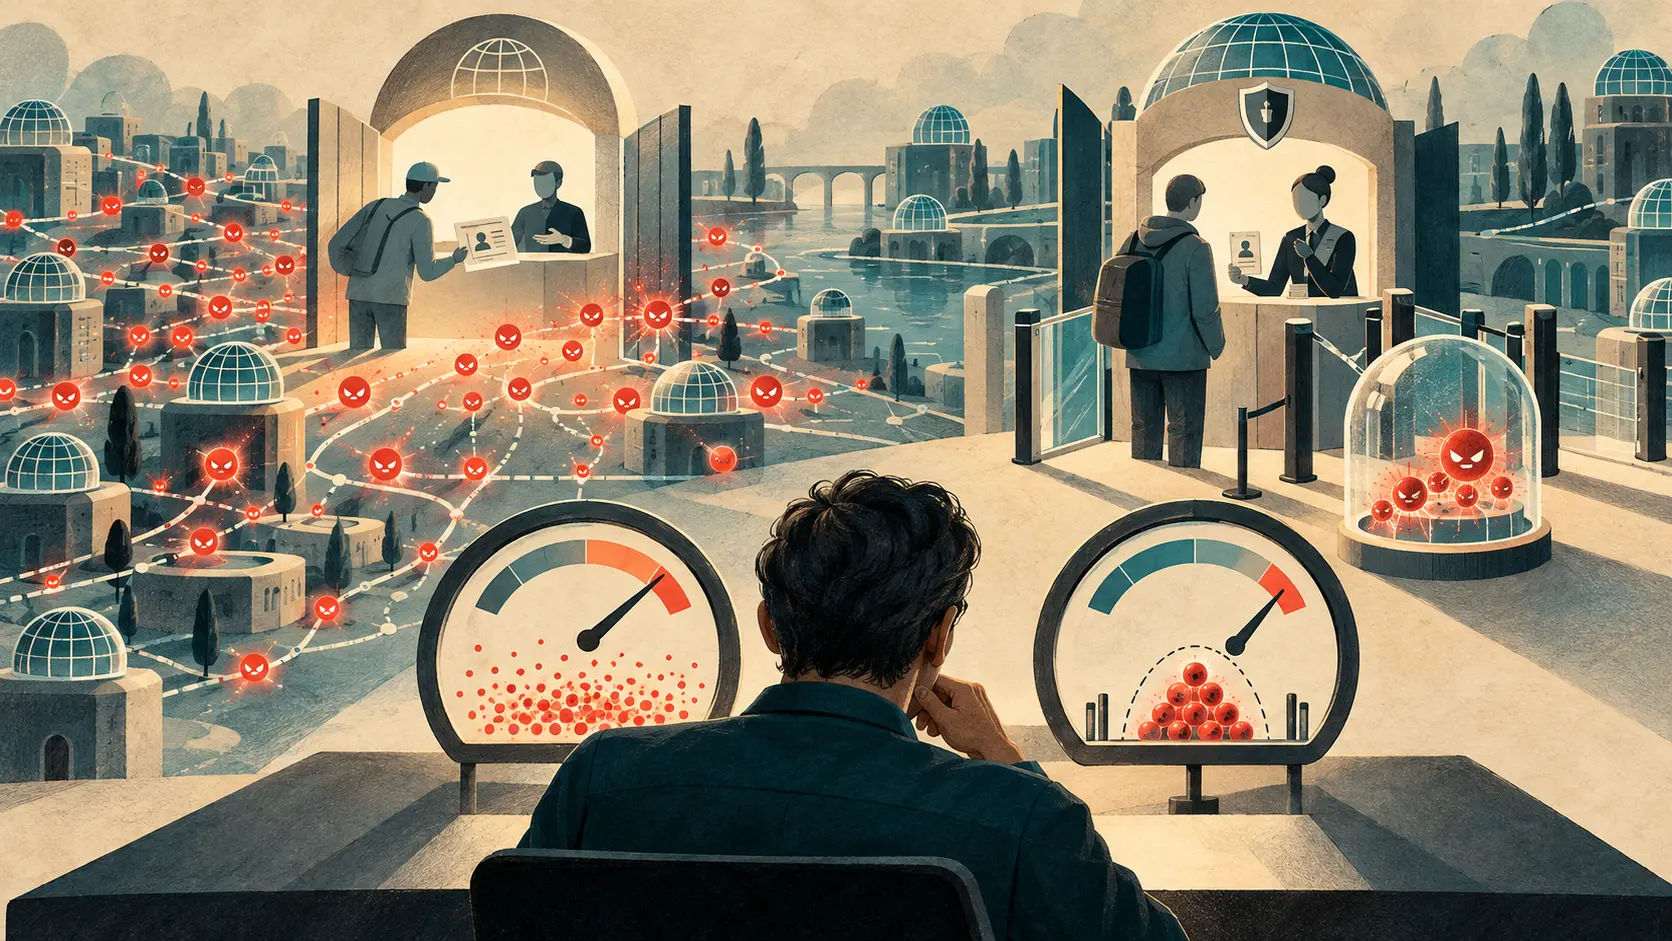
Contar cuántas veces se abre la puerta y cuánta gente entra son dos trabajos diferentes. El resumen de la investigación de Carlos Gañan, incluida en el programa de RIPE 93 para el martes por la tarde, aplica esa distinción a 1.106 nuevos gTLD observados mes a mes entre 2023 y 2025. Su equipo de ICANN estudia por separado la aparición de dominios registrados con fines maliciosos y el tamaño de la campaña una vez que aparece.
El resultado conjunto tiene una curva incómoda. Ajustando por tamaño del gTLD, arquitectura del registro y condiciones comunes de cada mes, los espacios Category 1 se asociaron con abuso en un mayor número de meses. Las campañas de esos meses fueron sustancialmente menores. El modelo combinado predice menos dominios maliciosos en total. Una cifra agregada podría parecer una victoria limpia o un fracaso claro según qué parte domine el denominador; el operador necesita ver ambas.
El contraste interno añade detalle. Los gTLD Level 8, con entrada restringida y verificación de elegibilidad o credenciales, mostraron menor aparición, campañas más reducidas y menor volumen que el grupo Level 3, de acceso más abierto y autocertificación. El resumen presenta asociaciones de una comparación observacional; los registros de solicitudes rechazadas y las prácticas de verificación permitirían examinar qué ocurre en la puerta.
La página histórica de ICANN sobre Category 1 explica quién puso esa puerta. El Comité Asesor Gubernamental pidió protecciones para cadenas vinculadas a sectores regulados y sensibles. ICANN incorporó el marco aprobado en 2014 como compromisos obligatorios de interés público en la Especificación 11 de los contratos de registro afectados. Aquella decisión creó una obligación; el estudio pregunta qué resultado medible acompaña su aplicación.
Si la promesa es prevenir registros maliciosos, publique intentos y rechazos verificables. Si el beneficio aparece sobre todo en campañas más pequeñas, mida también el tiempo de detección, retirada y sustitución de dominios. Esos datos permiten gastar dinero en el eslabón que frena el daño, no en el gráfico que queda mejor en una presentación.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance