Summary
- Dans la version du 1er novembre 2026, l'expiration du jeton d'identité de l'instance devient un contrôle à refaire lors de l'autorisation.
- Le jeton d'accès délivré pour l'acte ne peut pas survivre à cette identité, même si le mandat du donneur d'ordre court encore.
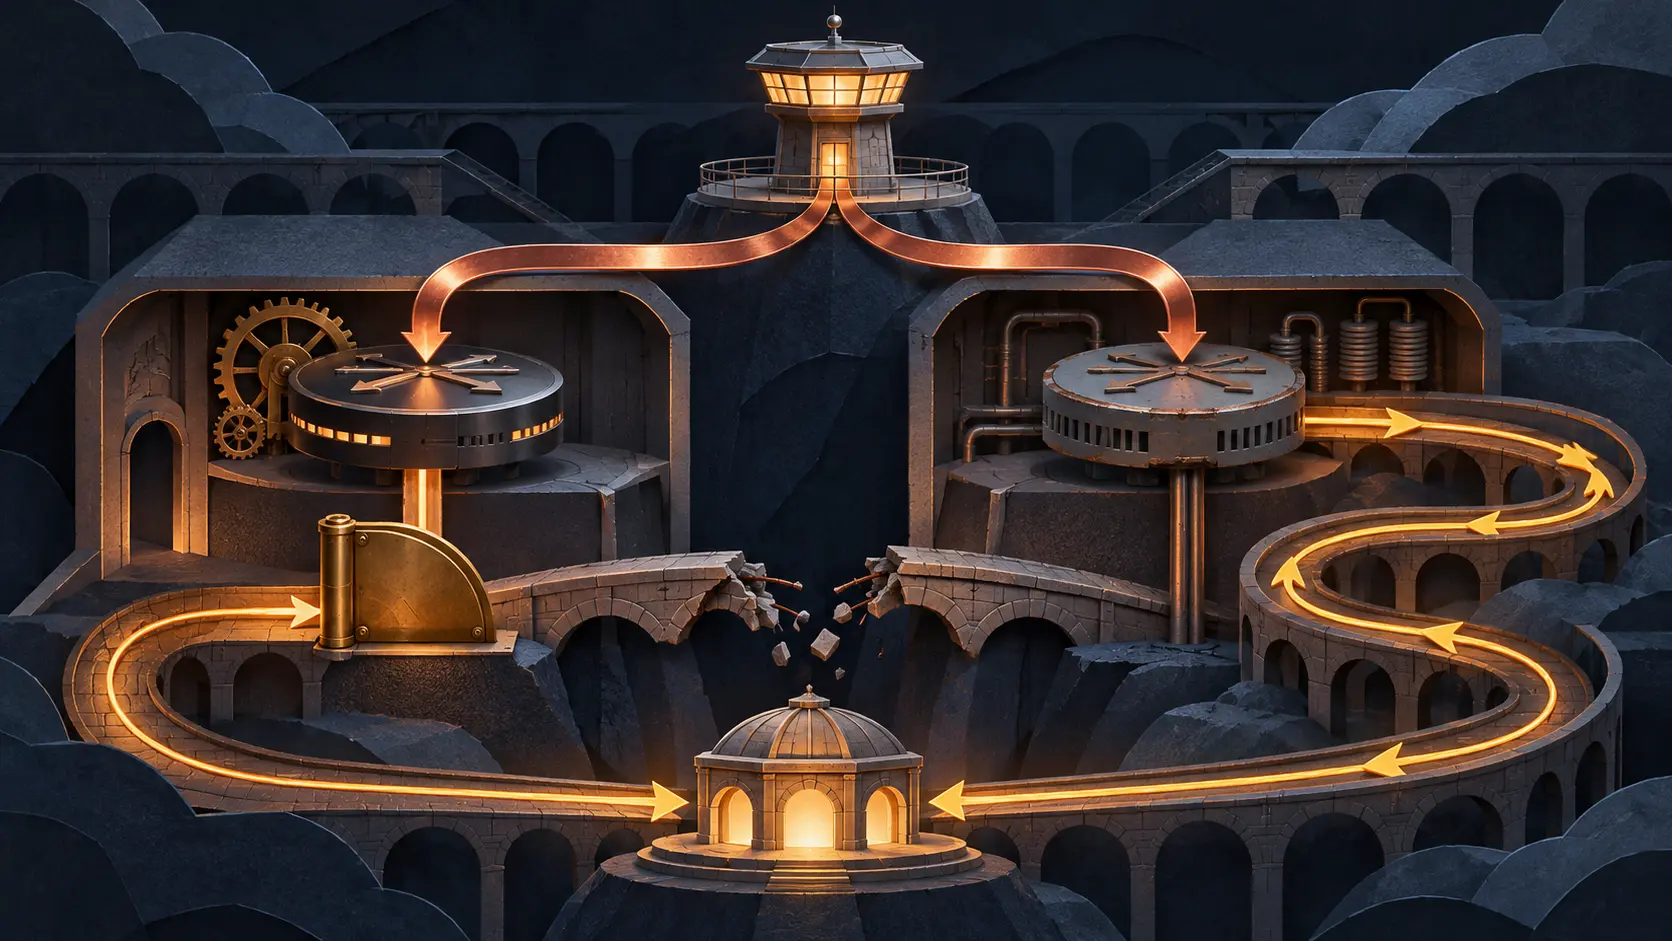
Le cas qui met le mécanisme à l'épreuve est une attente ordinaire : une instruction de paiement entre organisations est vérifiée, puis reste en suspens le temps d'obtenir une cosignature. La signature arrive. Le mandat demeure en vigueur. Entre-temps, l'identité de travail de l'agent a dépassé sa date limite. À qui ouvrir la porte ?
La réponse de la version -01 du projet individuel de Cristian Hulea se trouve au § 10.2. La partie destinataire lit l'heure A pendant l'opération qui satisfait les obligations et émet le jeton d'accès. Elle revérifie alors l'échéance de chaque mandat, des attestations d'autorité qui les soutiennent, de la fenêtre choisie et, désormais, du jeton d'identité de travail de l'agent, le WIT. Si le contrôle échoue, elle refuse l'acte. Le jeton émis s'arrête au plus tard à la première de ces échéances ou à la durée maximale prévue par le profil.
La comparaison avec la version -00 est nette. Celle-ci imposait déjà une seconde vérification à A et bornait la durée du jeton d'accès. Elle n'y incluait pas la fin de validité du WIT. La nouvelle version la place dans les deux règles et le dit dans son historique des changements. Ce texte propose une règle ; il ne décrit aucune panne constatée chez un établissement financier.
Le mandat répond à la question « qu'a-t-on délégué ? ». Une attestation séparée examine le droit de déléguer. Le WIT, émis par l'opérateur, rattache une instance d'agent à un identifiant et à une clé. Le projet précise qu'il ne certifie ni le modèle, ni sa configuration, ni son comportement. Une permission durable et une identité éphémère n'ont donc aucune raison de partager une seule case verte dans le tableau de bord.
Le projet distingue l'heure de validation T de l'heure de décision A. Le résultat de T reste conservé comme preuve de ce qui a été vérifié à ce moment-là. Si une preuve d'état obligatoire a vieilli pendant l'attente, il faut récupérer une preuve fraîche et revalider, ou traiter le résultat indéterminé selon la politique applicable. Le nouvel ajout sur le WIT ferme une autre échappatoire temporelle : la permission du mandant ne prolonge pas la vie de l'instance. Le jeton final n'autorise d'ailleurs qu'une exécution ; le serveur de ressources rejette une seconde utilisation.
L'opérateur peut renouveler l'identité à temps ; la partie destinataire peut alors reprendre la vérification. Sinon elle refuse. C'est un choix concret pour les systèmes qui patientent devant des approbations humaines. La fiche IETF classe toujours ce document comme projet individuel, sans résultat de déploiement.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Cercle stratégique
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre le Cercle stratégiqueRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance