Summary
- 2026년 11월 1일자 개인 인터넷 초안은 최종 승인 시점에 에이전트의 작업 신분 토큰 만료를 다시 확인하도록 규칙을 바꿨다.
- 그 뒤 발급하는 접근 토큰도 해당 신분 토큰보다 오래 유지될 수 없다. 위임의 유효성과 실행자 신분의 유효성은 서로 다른 시계다.
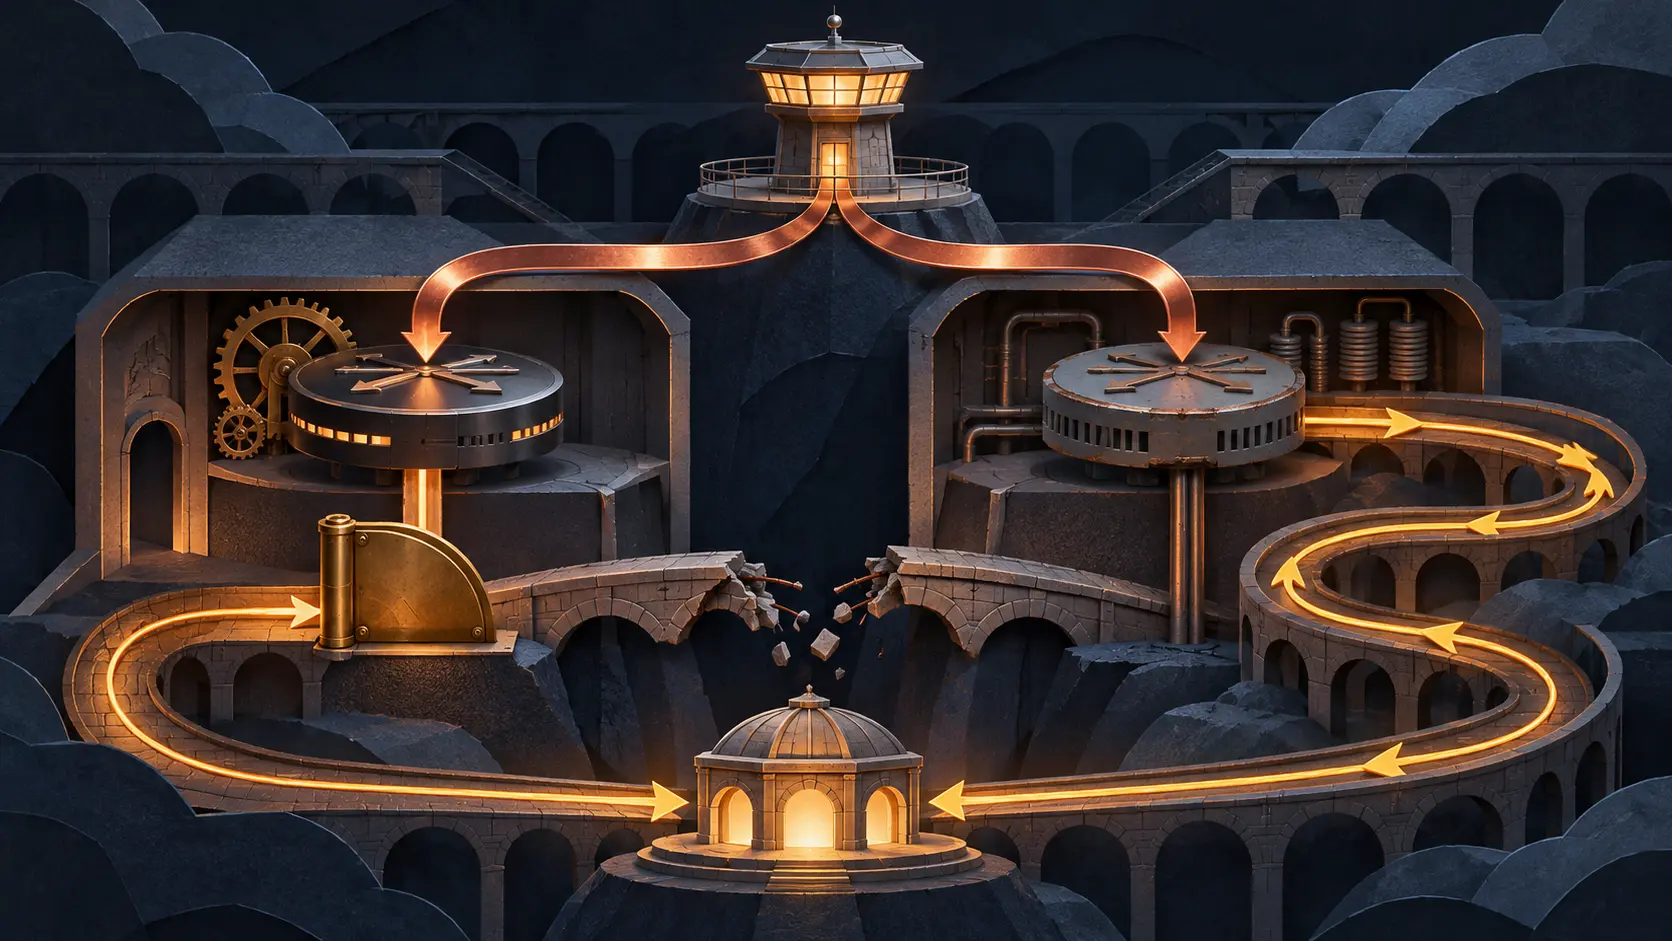
공동 서명을 기다리는 지급 지시를 떠올려 보자. 접수 기관은 에이전트의 위임과 위임자의 권한을 확인했다. 서명은 늦게 도착한다. 그 몇 분 사이 에이전트 인스턴스의 신분 증표가 만료됐다면, 첫 검증에서 찍힌 녹색 표시를 결제 승인으로 옮겨 붙일 수 있을까? Cristian Hulea의 개정 초안은 최종 관문에서 다시 시계를 보라고 한다.
초안 제10.2절의 A는 의무를 이행하고 접근 토큰을 발급하는 원자적 작업 안에서 의존 당사자가 읽는 승인 시각이다. 이때 위임 체인과 위임 권한을 뒷받침하는 진술, 선택된 시간 제한뿐 아니라 작업 신분 토큰(WIT)의 만료도 확인해야 한다. 조건이 깨지면 거부한다. 발급된 접근 토큰의 종료 시각 역시 이 증표들과 시간 제한 가운데 가장 이른 시각을 넘을 수 없다. 한 토큰은 한 번의 실행만 허용된다.
이전 -00판에도 A에서의 재확인은 있었다. 하지만 WIT는 그 목록과 접근 토큰의 수명 상한에서 빠져 있었다. -01판 변경 목록은 두 추가 사항을 명시한다. 초안의 가상 지급 예시를 실제 사고로 읽을 이유는 없다.
위임은 무엇을 허락했는지 말한다. 별도의 권한 진술은 위임자가 그 권한을 넘겨줄 자격이 있는지 다룬다. 운영자가 발급한 WIT는 특정 키를 가진 에이전트 인스턴스를 운영한다는 주장이다. 초안 자체가 WIT는 모델, 설정, 행동을 보증하지 않는다고 선을 긋는다. 서로 다른 발급자의 증표를 하나의 영구 허가로 뭉개면, 만료가 지배해야 할 순간이 사라진다.
처음 검증한 시각 T의 결과는 그대로 기록된다. 필요한 상태 증거가 A 전에 낡으면 새 토큰을 받아 다시 검증하거나 불확정 결과를 정책에 따라 처리한다. 새로 들어간 WIT 규칙은 신분 쪽의 빈틈을 막는다. 운영자가 신분을 갱신하고 다시 확인하게 하거나 이번 실행을 멈춰야 한다. IETF 등록 페이지는 이 문서를 개인 인터넷 초안으로 싣고 있다. 실제 운영 성적표는 여기에 없다.
회원 브리핑
프로필 심층 컨텍스트
올바른 멤버십 등급으로 로그인하면 전체 브리핑과 출처 노트를 볼 수 있습니다.
전략 서클 전용
전략 서클
모든 독자에게 공개됩니다. 가입 후 로그인하면 프로필 브리핑를 열람할 수 있습니다.
전략 서클 가입Leadership Alliance 전용
Leadership Alliance
자격을 갖춘 IP 자산 소유자 및 운영진을 위한 콘텐츠입니다. 로그인하면 Leadership Alliance 브리핑을 열람할 수 있습니다.
Leadership Alliance 가입하기