Summary
- La versión individual del 1 de noviembre de 2026 obliga a volver a mirar el vencimiento de la identidad de la instancia en el instante de autorizar.
- El token de acceso resultante tampoco puede durar más que esa identidad. El mandato y el ejecutor llevan relojes distintos.
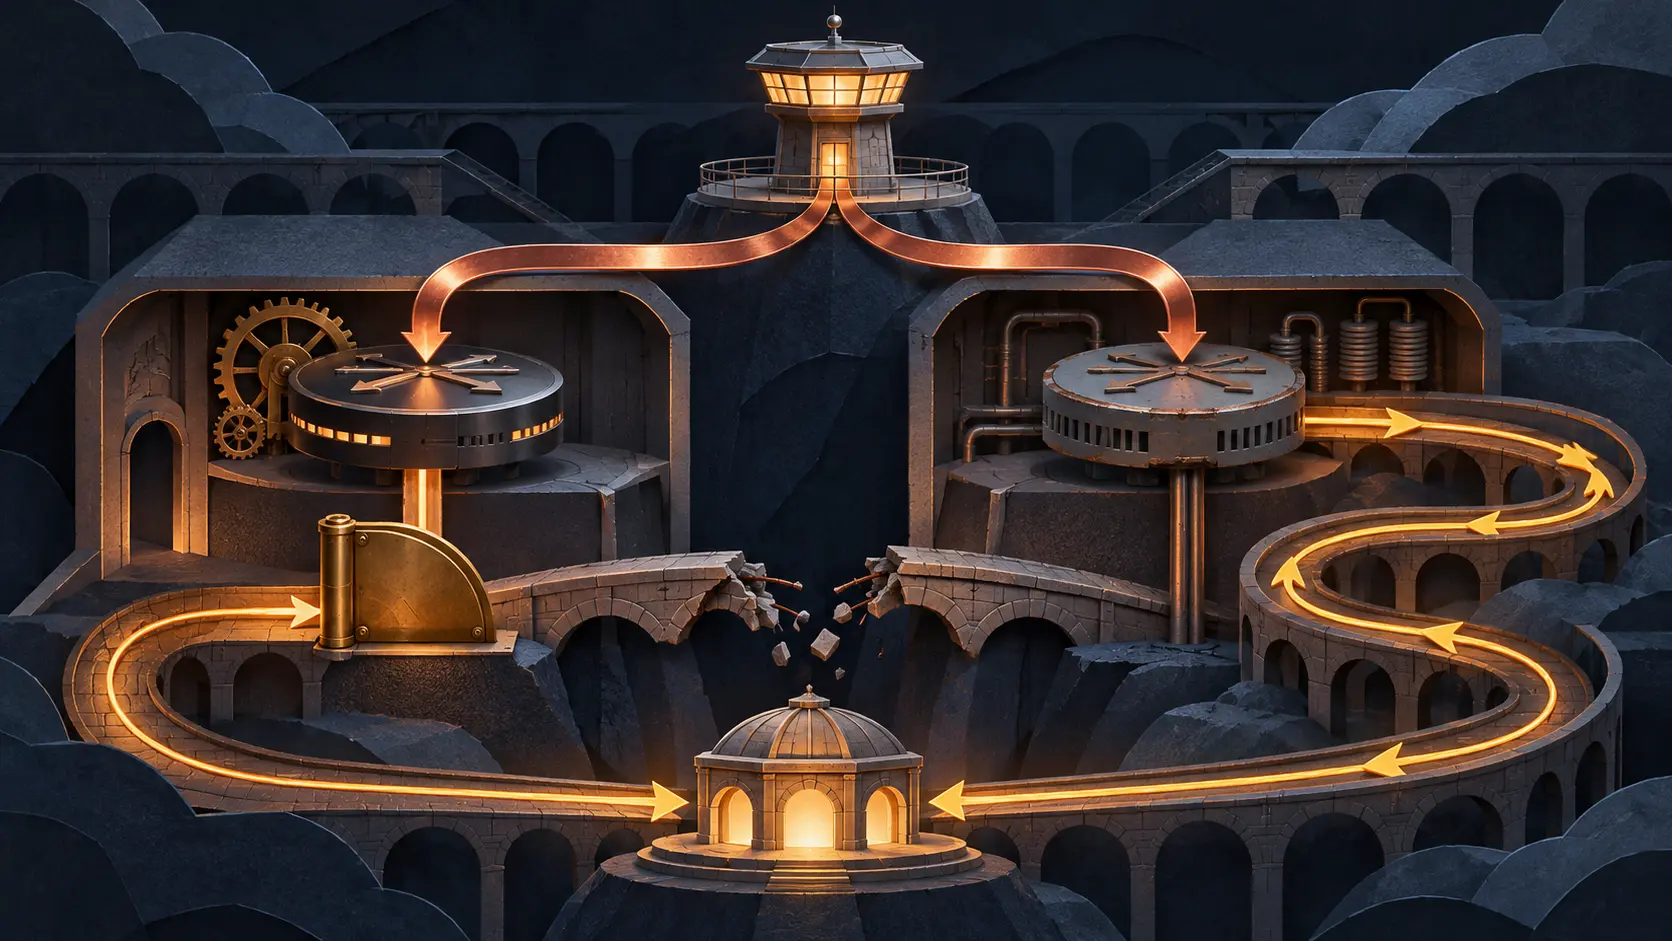
Pensemos en una orden de pago que un agente entrega a otra organización. El destinatario ha examinado la cadena de mandatos y la autoridad de quien delegó. Falta una conformidad adicional. Cuando llega, el documento de delegación aún sirve, pero la credencial de la instancia que se presentó ha caducado. La pregunta práctica ya no es qué quiso el principal; es quién está intentando actuar ahora.
La revisión -01 de Cristian Hulea añade una respuesta precisa en el apartado 10.2. La parte que autoriza toma de su propio reloj el instante A, dentro de la operación que cumple las obligaciones y emite un token de acceso. En A vuelve a comprobar mandatos, declaraciones de autoridad, la ventana de tiempo aplicable y el vencimiento del token de identidad de trabajo, o WIT. Si falla la condición temporal, deniega. La caducidad del token emitido queda limitada por la primera fecha que venza entre esos elementos y la duración máxima prevista.
La versión -00 ya separaba esta decisión de la validación anterior. También exigía revisar vencimientos en A. Lo que faltaba era el WIT, tanto en esa comprobación como en el límite de vida del token de acceso. El listado de cambios de -01 confirma la incorporación. No se ha documentado aquí un pago real fallido: el ejemplo sirve para localizar el punto de control de un texto todavía propuesto.
Cada pieza habla por una autoridad diferente. El mandato expresa los actos permitidos por el delegante. Una declaración de autoridad respalda su capacidad para delegarlos. El operador expide el WIT para afirmar que ejecuta una instancia con un identificador y una clave concretos. El propio borrador aclara que ese token no certifica el modelo, su configuración ni su conducta. Mezclar estas tres afirmaciones bajo la etiqueta «agente aprobado» borraría la fecha que más importa al final.
El resultado obtenido en el instante de validación T se conserva como registro de aquel examen. Si caduca la prueba de estado necesaria durante la espera, la parte destinataria obtiene pruebas nuevas y valida otra vez o aplica su política a un resultado indeterminado. La nueva regla del WIT añade la pregunta que el viejo texto dejaba abierta: ¿sigue vivo el ejecutor cuando se crea el permiso de actuación? El token final permite una sola ejecución y el servidor debe rechazar la segunda.
Renovar a tiempo la identidad y repetir las comprobaciones tiene un coste; autorizar con una identidad caducada desplaza ese coste al control de quién actuó. La ficha del IETF identifica el documento como borrador individual, no como una norma implantada.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Círculo Estratégico
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete al Círculo EstratégicoSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance