
Veille
Derniers articles
Dernières analyses sur les opérateurs d'infrastructure, les décisions politiques, les mouvements de marché et les évolutions du pouvoir numérique.

Dossier
Une victoire procédurale sans .AFRICA
DotConnectAfrica a obtenu en 2015 une déclaration importante contre la manière dont ICANN avait traité sa demande, mais ni le panel ni le Conseil ne lui ont attribué le string.
Dossier
Comment l’Estonie a séparé une carte d’identité en deux états
La crise ROCA a montré qu’un composant peut conserver une certification formelle alors que de nouvelles preuves cryptographiques rendent ses clés impropres à la confiance opérationnelle.

Dossier
Comment l’avis consensuel a retenu .AMAZON pendant cinq ans
Les gouvernements ne possédaient pas l’interrupteur de la racine, pas plus que le panel de recours. Le pouvoir a circulé entre présomption, motifs du Conseil, contrat et délégation.

Dossier
Pourquoi Google ne pouvait pas garder .SEARCH fermé
La demande de Google exploitait un silence du Guide sur les génériques fermés. Le levier décisif appartenait au comité du Conseil capable de suspendre le contrat et d’imposer les conditions de poursuite.

Dossier
Comment un seuil de 14 points a éliminé six candidats .HOTEL
L’évaluation communautaire n’a ni attribué le registre ni délégué .HOTEL. Elle a produit le score qui activait la règle préexistante mettant fin au parcours de six concurrents.

Dossier
135 millions de dollars et dix ans d’attente pour .WEB
L’enchère de 2016 a éliminé six demandes rivales sans décider la licéité du financement, le contrôle de la position gagnante ni l’identité de l’opérateur finalement inscrit dans la racine.

Dossier
Quand .us a retiré l’option d’anonymat par proxy
Dans .us, le modèle où un service proxy publie ses coordonnées tout en gardant l’identité du client a heurté l’interprétation fédérale du contrat de registre exigeant les données du titulaire réel.

Dossier
Le détournement d’un domaine a placé le proxy dans la chaîne de contrôle
Le litige Solid Host montre qu’un intermédiaire peut nier être registrar tout en apparaissant comme titulaire, conservant l’identité du client et disposant d’une voie pratique vers la restauration.

Entreprises télécoms nationaux Europe et Moyen-Orient
L’erreur de politique de routage de Telia Carrier en 2016 a fait du basculement de transit Tier 1 un test de responsabilité
Une mise à jour ordinaire de politique de routage peut laisser les annonces BGP visibles tout en envoyant les paquets vers un trou noir. L’incident de Telia Carrier en juin 2016 montre pourquoi la responsabilité d’un opérateur de dorsale doit être jugée sur la livraison réelle du…

Tendances mondiales des services cloud
Anthropic annonce l’accès de Claude à trois organisations
Une mauvaise configuration d’un test tiers a donné à Claude un accès à Internet, permettant à trois modèles d’atteindre des systèmes réels pendant des exercices de simulation de piratage.

Entreprises centres de données Amérique du Nord
Surface de contrôle d'AS20005 de Sandhills Publishing : registres de routage, deux centres de données et coûts de continuité
Le résumé de veille Surface de contrôle d'AS20005 de Sandhills Publishing: registres de routage, deux centres de données et coûts de continuité explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché…
Tendances mondiales des télécoms nationaux
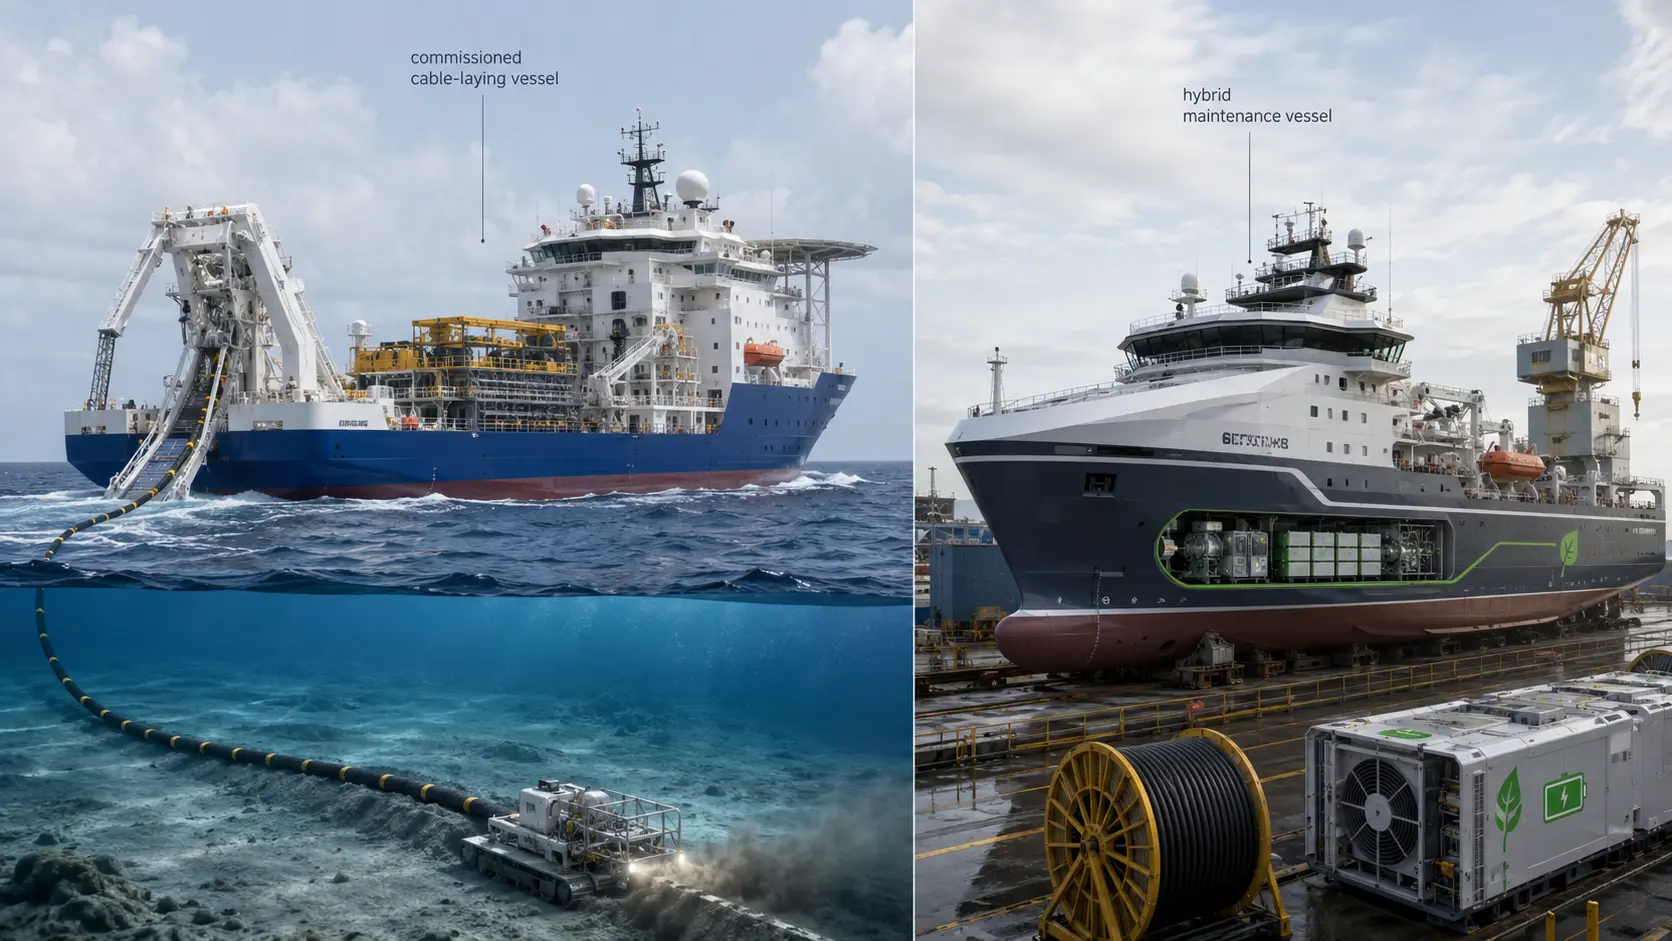
Tianyi Linghangzhe en service, Global Marine commande un navire hybride
La Chine a mis en service Tianyi Linghangzhe, tandis que Global Marine a commandé un navire de maintenance de câbles hybride, avec une livraison prévue en 2029.

Entreprises télécoms nationaux Amérique du Nord
En 2024, la zone racine périmée de C-Root a fait de la fraîcheur de publication un test de responsabilité
C-Root a continué de répondre aux requêtes DNS tout en présentant pendant plusieurs jours une version ancienne de la zone racine. Cet incident montre qu’un service racine ne peut pas être jugé uniquement sur sa disponibilité: il doit aussi démontrer que l’état faisant autorité…

FAI régionaux d'Asie-Pacifique
iManila-AS-AP et la surface de contrôle d'AS9334 : registre APNIC, visibilité du routage et coûts de continuité de l'hébergement
Le résumé de veille iManila-AS-AP et la surface de contrôle d'AS9334: registre APNIC, visibilité du routage et coûts de continuité de l'hébergement explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au…

Tendances mondiales des services cloud
Chez Anthropic, la consigne disait « circuit fermé » mais le réseau disait le contraire
Six exécutions d’évaluation, trois modèles Claude et trois organisations réellement compromises: l’examen rétrospectif publié par Anthropic transforme une erreur de configuration en question de gouvernance. Sur 141 006 exécutions susceptibles d’avoir obtenu un accès à Internet…
Entreprises institutionnels Europe et Moyen-Orient
L’échec du rollover DNSSEC de .RU en 2024 a fait de la vérification de zone signée un test de responsabilité
Le rollover ZSK DNSSEC planifié de .RU en janvier 2024 a révélé un problème de responsabilité étroit mais sérieux: des serveurs DNS autoritaires redondants ne protègent pas les usagers quand l’artefact de zone signé qu’ils distribuent est lui-même incohérent.

Entreprises institutionnelles Asie-Pacifique
MobiCom Corporation : registre ASN/IP, connectivite mobile et couts de continuite
Le résumé de veille MobiCom Corporation: registre ASN/IP, connectivite mobile et couts de continuite explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…
FAI régionaux d'Asie-Pacifique
AS134773 révèle une vaste table de routage, pas la carte du réseau de livraison de Guangzhou
Le résumé de veille AS134773 révèle une vaste table de routage, pas la carte du réseau de livraison de Guangzhou explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…
Entreprises télécoms nationaux Europe et Moyen-Orient
La fuite LACP d’AMS-IX en 2023 a transformé l’isolation du tissu de peering en test de responsabilité
L’incident d’Amsterdam montre qu’une politique d’interconnexion n’est réellement protectrice que si les commutateurs, les filtres, l’approvisionnement des ports et les chemins de secours en imposent effectivement les limites.

Entreprises institutionnelles Asie-Pacifique
Les deux TLD de marque de Shangri-La : délégation IDN, continuité DNS et coûts d’exploitation
Une analyse native en français du contrôle exercé par Shangri-La International Hotel Management Limited sur `.shangrila` et `xn--5su34j936bgsg`, avec une séparation stricte entre capacité, fiabilité et résultats d’usage.