Résumé
- L’Executive Order 14158 a demandé un accès rapide et étendu de l’USDS aux systèmes fédéraux non classifiés ; un audit ultérieur n’a pas pu reconstituer les permissions accordées aux équipes DOGE.
- Quatre agences ont recensé plus de 23 systèmes. La SBA et la VA n’ont pas fourni de liste, tandis que les quatre autres n’ont pas répondu aux demandes d’inspection des rôles, privilèges et journaux.
- Le CFPB a déclaré qu’aucun incident cyber ou de confidentialité n’était lié à son équipe et a décrit ses contrôles. Le GAO n’a pas pu observer les comptes ni les journaux.
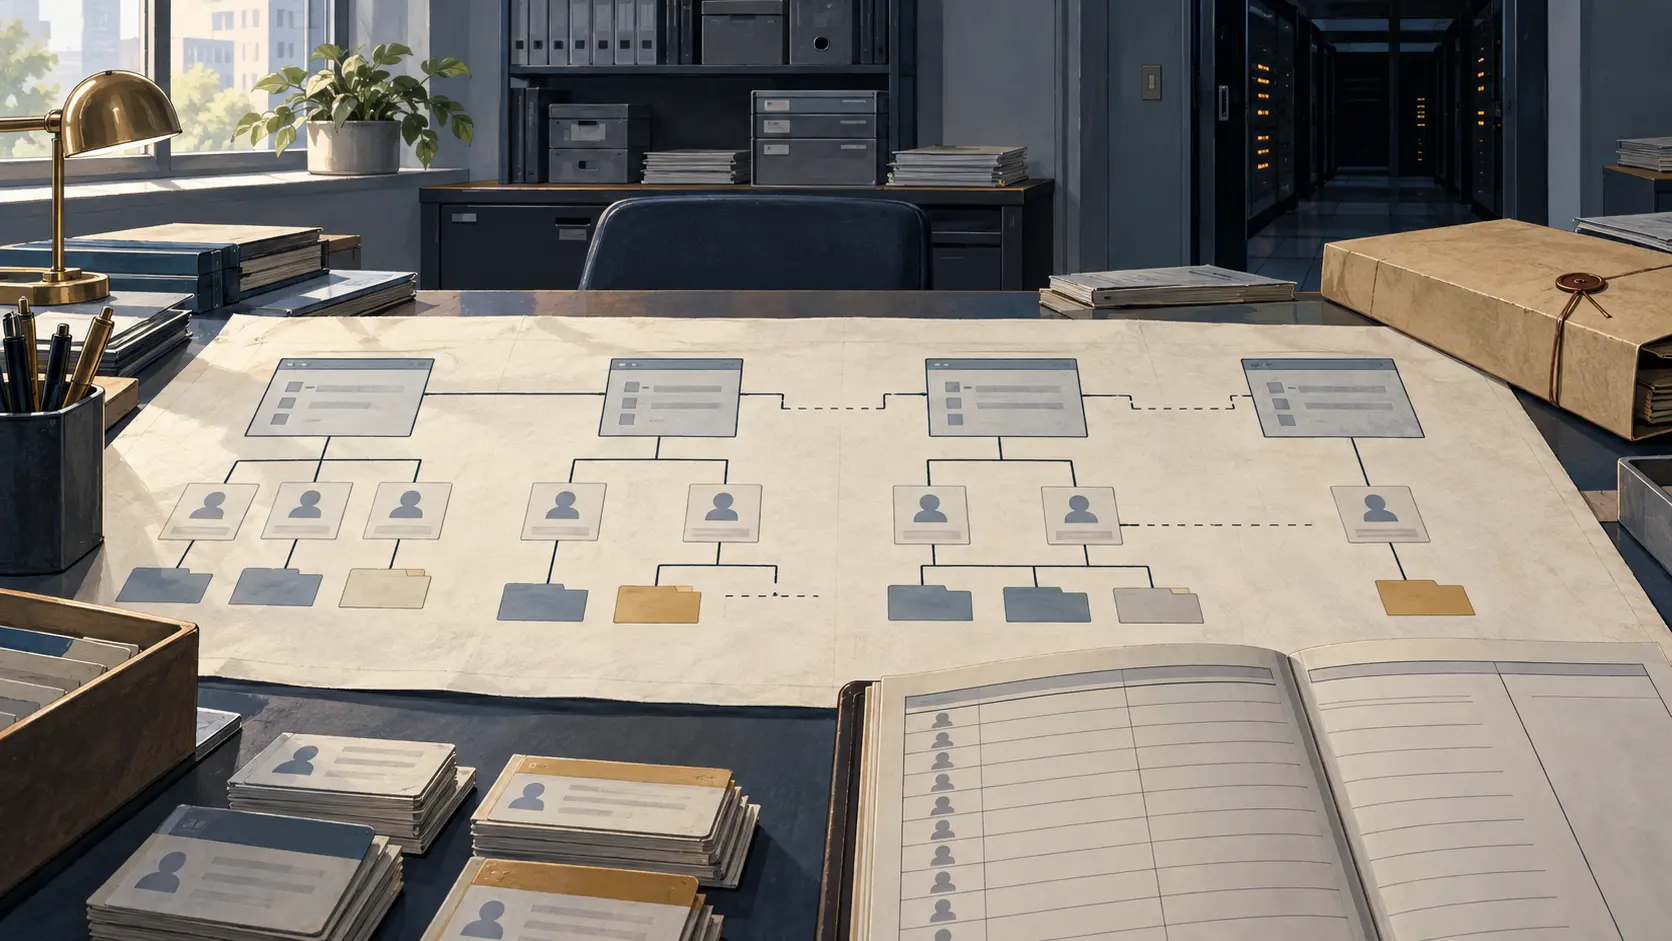
- Le contrôle concret consiste à relier chaque personne à un rôle approuvé, à une trace d’activité et à une date de révocation.
Le rapport GAO-26-108192 laisse un décompte net : quatre agences ont signalé des systèmes ; deux n’en ont nommé aucun. Les quatre premières ont déclaré que leurs équipes avaient accès à plus de 23 systèmes au total. Les pièces remises ne permettent pas au GAO d’établir le niveau d’accès ni d’examiner les rôles et journaux associés à chaque compte.
Le défaut est institutionnel et très concret : le lien entre une personne, un compte, un système, une permission et une action enregistrée. L’Executive Order 14158 a formulé une consigne large. Les preuves sur son application, elles, sont restées incomplètes.
L’ordre ouvre l’accès ; les dossiers s’arrêtent en chemin
Le 20 janvier 2025, l’ordre a demandé aux responsables d’agence de garantir à l’U.S. DOGE Service un accès « full and prompt » aux dossiers, logiciels et systèmes informatiques non classifiés, dans la mesure permise par la loi. L’objectif annoncé était la modernisation technologique et l’efficacité publiques. Le GAO a examiné six hôtes : CFPB, Department of Education, NOAA, SEC, SBA et VA.
Le CFPB, le Department of Education, NOAA et SEC ont déclaré que leurs équipes avaient accès, au total, à plus de 23 systèmes consacrés aux contrats, subventions, ressources humaines et finances. Certains contenaient des données sensibles, notamment des informations permettant d’identifier une personne. Les agences ont fourni ce total ; le GAO indique que leurs pièces ne précisaient ni l’étendue ni le niveau des accès. La SBA et la VA n’ont pas identifié les systèmes concernés.
L’organisation temporaire de l’USDS a pris fin le 4 juillet 2026. Le GAO rappelle que l’ordre ne supprimait pas l’entité USDS plus large : celle-ci et les équipes DOGE des agences pouvaient poursuivre leur travail. La date de fin d’une structure ne règle donc pas à elle seule la question des comptes et des affectations. Le rapport, publié en septembre, ne pouvait toujours pas dresser une carte complète des accès.
L’autorisation décrit une capacité ; le journal consigne l’action
Connaître le nom d’un système ne dit pas ce qu’un utilisateur pouvait y faire. Un compte peut lire un ensemble de données, en modifier un autre ou disposer d’un rôle d’administration qui modifie les accès d’autrui. Le GAO a demandé aux quatre agences ayant fourni des informations sur les systèmes d’observer, pour chaque compte, le rôle attribué, les privilèges attachés et les journaux d’activité. En septembre 2026, les agences n’avaient pas répondu à ces demandes d’observation.
Le CFPB a indiqué que deux membres de l’équipe pouvaient accorder des accès à eux-mêmes ou à d’autres ; son directeur des systèmes d’information a confirmé qu’ils ne l’avaient pas fait. Le bureau a aussi déclaré qu’aucun incident cyber ou de confidentialité n’avait concerné son équipe DOGE. Le GAO a consigné ces déclarations, sans pouvoir observer les systèmes ni les journaux qui auraient montré l’octroi et le suivi des accès.
Les pièces relatives aux contrôles étaient elles aussi incomplètes. Sur les six, CFPB, Education et SEC n’ont fourni que des pièces limitées sur les contrôles ; NOAA, SBA et VA n’ont pas répondu à ces demandes. Le CFPB a documenté une séance de confidentialité pour six membres et une formation de sécurité pour quatre, sans fournir la preuve demandée pour tous. Le Department of Education a transmis des règles informatiques signées par cinq membres sur six ; le document du sixième manquait après plusieurs demandes.
La SEC a montré qu’une enquête de sécurité était en cours pour une personne et qu’une autre remontait à 2017, sans confirmer que cette dernière avait reçu une conclusion favorable.
La piste s’arrête là où l’audit devait commencer
Le cadre du GAO s’appuyait sur 15 contrôles sélectionnés de NIST SP 800-53 : accès aux systèmes, intégrité, confidentialité et surveillance de l’usage. La mécanique est ordinaire : savoir quel compte appartient à qui, quelles permissions il porte, si la formation et les engagements requis sont terminés, quelles actions le compte a enregistrées et quand l’accès a été retiré au départ de la personne. C’est précisément à ces jonctions que l’audit demandait des preuves.
Les six agences ont donné des motifs différents. Le CFPB a invoqué la redondance, la perturbation de ses opérations et la charge de nouvelles demandes. Le Department of Education a cité un contentieux en cours et des préoccupations de confidentialité. La SEC a contesté la compétence du GAO pour cet examen ; NOAA a également estimé que le GAO n’en avait pas l’autorité. La VA a refusé de répondre sans en donner la raison ; la SBA n’avait pas expliqué son silence en septembre. Le GAO a rappelé que les articles 716 et 717 du titre 31 du U.S.
Code lui donnaient accès aux dossiers et le pouvoir de conduire des évaluations, et que les objections ne réduisaient pas ces droits.
Les agences peuvent protéger les données personnelles tout en laissant un auditeur examiner les rôles, privilèges, dates d’approbation et journaux. Le GAO indique protéger les informations sensibles et avoir déjà organisé des modalités d’inspection avec des agences. Ces procédures permettent un contrôle documenté tout en préservant les configurations des systèmes.
Le constat porte sur une chaîne de preuves interrompue. Quatre agences ont recensé plus de 23 systèmes sans fournir au GAO un parcours vérifiable du rôle de chaque compte aux actions consignées ; deux n’ont nommé aucun système. Le dossier public ne précise donc pas, compte par compte, les systèmes accessibles, les actions autorisées ni les actes enregistrés.
Une consigne d’accès générale tient en une phrase. La responsabilité commence quand l’agence hôte peut produire la carte des permissions et le journal correspondant.
Sources
- GAO-26-108192, rapport d’audit intégral
- Page du rapport du GAO et faits saillants
- Décret exécutif 14158, Federal Register / GovInfo
- 31 U.S.C. § 716, accès aux dossiers des agences et inspection
- 31 U.S.C. § 717, évaluation des programmes et activités publics
- NIST SP 800-53 Rev. 5, contrôles de sécurité et de confidentialité
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance