Resumo
- A Executive Order 14158 pediu acesso amplo e rápido da USDS a sistemas federais não classificados; uma auditoria posterior não conseguiu reconstruir as permissões das equipes DOGE.
- Quatro agências relataram acesso a mais de 23 sistemas. SBA e VA não entregaram a lista; as outras quatro não responderam aos pedidos para inspecionar funções, privilégios e logs.
- A CFPB disse que sua equipe não teve incidentes cibernéticos ou de privacidade e descreveu seus controles. O GAO não pôde observar as contas nem os registros.
- O teste concreto é ligar cada pessoa a uma função aprovada, a um registro de ações e a uma data de revogação.
O GAO-26-108192 deixa duas contagens claras: quatro agências relataram sistemas; duas não identificaram nenhum. As quatro primeiras disseram que suas equipes acessaram, em conjunto, mais de 23 sistemas. Os documentos entregues não permitiram ao GAO definir os níveis de acesso nem examinar as funções e os logs de cada conta.
A falha tem endereço técnico: a ligação entre pessoa, conta, sistema, permissão e ação registrada. A Executive Order 14158 foi direta ao ampliar o acesso. As provas sobre como isso funcionou não vieram com a mesma clareza.
A ordem ampliou o acesso; os registros ficaram incompletos
Em 20 de janeiro de 2025, a ordem instruiu os chefes das agências a garantir à U.S. DOGE Service acesso “full and prompt” a registros, software e sistemas de TI não classificados, no limite permitido por lei. O objetivo declarado era modernizar a tecnologia do governo e aumentar a eficiência. O GAO examinou seis órgãos anfitriões: CFPB, Department of Education, NOAA, SEC, SBA e VA.
CFPB, Department of Education, NOAA e SEC relataram que suas equipes acessaram mais de 23 sistemas de contratos, subvenções, recursos humanos e finanças; alguns continham dados pessoais identificáveis. As agências forneceram o total combinado. O GAO diz que os documentos não mostravam a extensão nem o nível dos acessos. SBA e VA não identificaram os sistemas ao alcance das equipes.
A organização temporária da USDS terminou em 4 de julho de 2026. O GAO observou que a ordem não encerrou a entidade USDS mais ampla; ela e as equipes DOGE nas agências poderiam continuar. A data de fim de uma estrutura não informa, por si só, quando contas e designações foram encerradas. Publicado em setembro, o relatório ainda não conseguia reconstruir o mapa completo de acesso.
A autorização define o alcance; o log registra a ação
O nome de um sistema não revela o que alguém podia fazer dentro dele. Uma conta pode apenas consultar certos dados, alterar outros ou administrar o acesso de terceiros. O GAO pediu às quatro agências que haviam fornecido informações sobre sistemas para observar as funções atribuídas a cada conta, os privilégios de cada função e os logs de atividade. Até setembro de 2026, elas não tinham respondido a esses pedidos de observação.
A CFPB informou ao GAO que dois integrantes da equipe podiam conceder acesso a si mesmos ou a outras pessoas; o CIO confirmou que eles não o fizeram. O órgão também declarou que sua equipe DOGE não teve incidentes cibernéticos ou de privacidade relacionados. O GAO registrou as declarações, mas não pôde inspecionar os sistemas nem os logs que mostrariam como os acessos foram concedidos e monitorados.
Os documentos de controle também estavam incompletos. Entre as seis, CFPB, Education e SEC forneceram documentos limitados sobre controles; NOAA, SBA e VA não responderam a esses pedidos. A CFPB mostrou que seis integrantes receberam uma orientação de privacidade e que quatro concluíram o treinamento de segurança, mas não entregou a prova solicitada para todos. O Department of Education apresentou regras de uso de sistemas assinadas por cinco de seis integrantes e não enviou a sexta após pedidos repetidos.
A SEC mostrou uma verificação de antecedentes em andamento para uma pessoa e outra realizada em 2017, sem confirmar se esta última recebeu resultado favorável.
A auditoria parou onde deveria começar
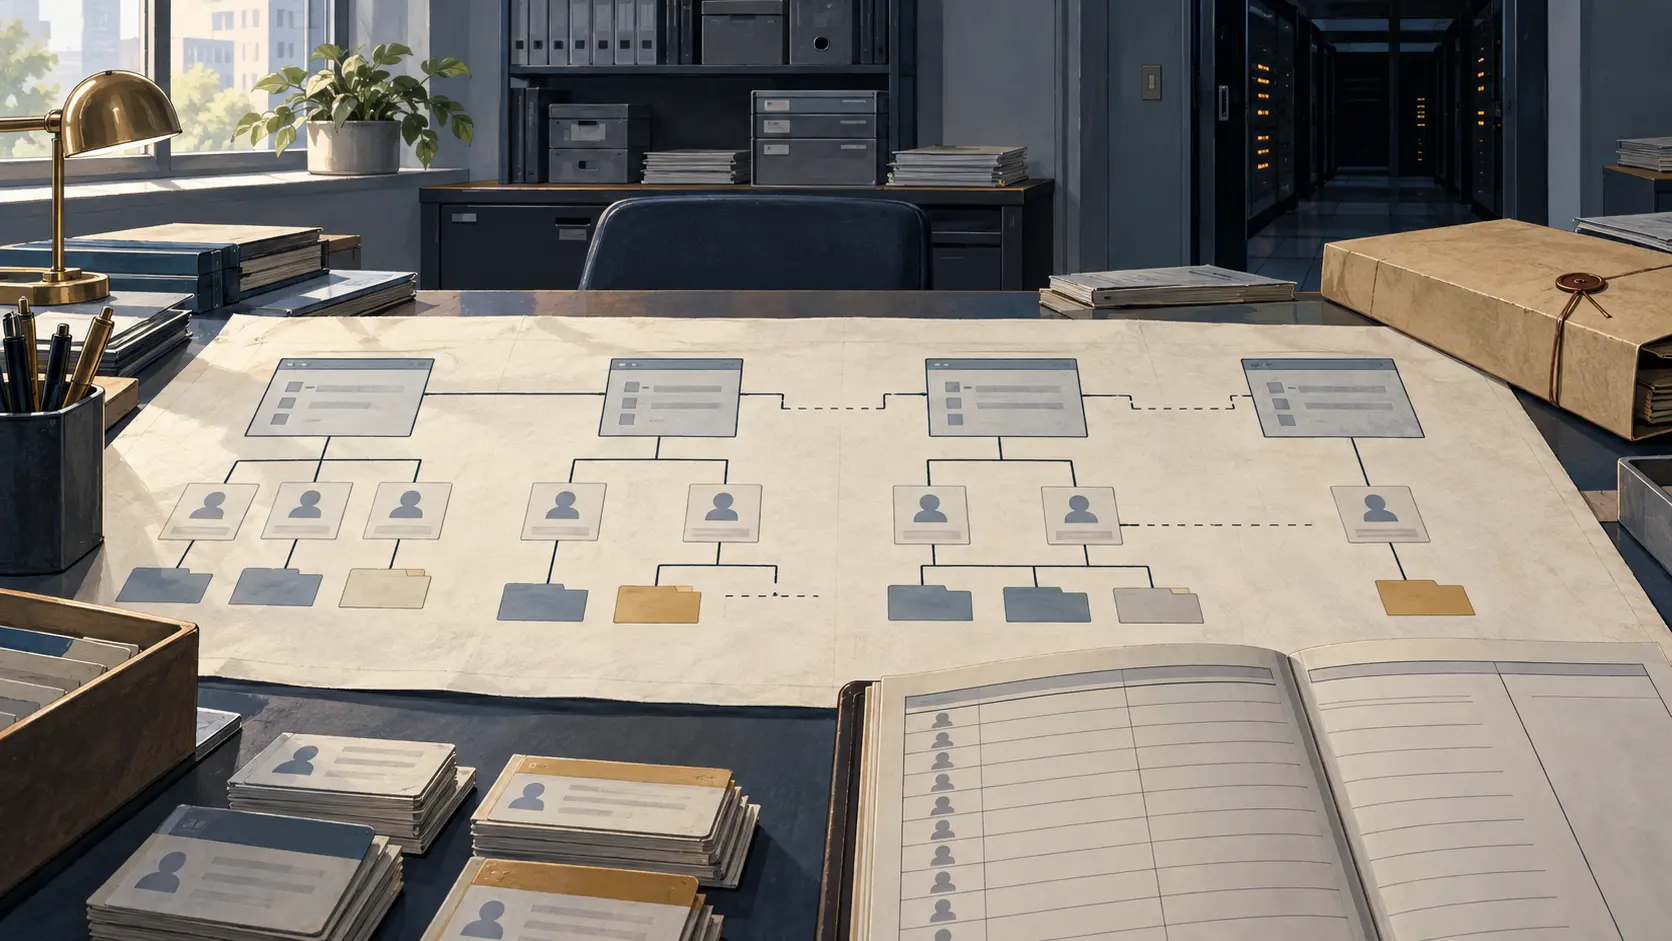
O GAO usou 15 controles selecionados da NIST SP 800-53 nas áreas de acesso, integridade, confidencialidade e monitoramento. A rotina de controle deixa um rastro concreto: titular de cada conta, permissões atribuídas, treinamento e regras assinadas, ações registradas e data de revogação após a saída. Foi esse encadeamento que a auditoria pediu para examinar.
As seis agências deram razões diferentes. A CFPB citou repetição, impacto na operação e custo de atender a novos pedidos. O Department of Education citou uma disputa judicial em curso e preocupações de confidencialidade. A SEC contestou a autoridade do GAO para aquela revisão; a NOAA também disse que a autoridade não existia. A VA informou que não responderia, sem explicar o motivo; até setembro, a SBA não havia explicado a falta de resposta. O GAO apontou os artigos 716 e 717 do título 31 do U.S. Code e disse que as objeções não reduziam seu direito legal de obter os registros.
As agências podem proteger dados pessoais e permitir que o auditor examine funções, privilégios, datas de aprovação e logs. O GAO afirma que protege informações sensíveis e já combinou formas de inspeção com órgãos públicos. A revisão controlada confere os registros de acesso e mantém protegidos os detalhes técnicos dos sistemas.
A auditoria documenta uma cadeia de evidências interrompida. Quatro agências informaram mais de 23 sistemas sem fornecer ao GAO um caminho verificável dos papéis das contas até as ações registradas; duas não identificaram sistemas. Os documentos públicos não permitem determinar, conta por conta, quais sistemas eram acessíveis, o que cada função permitia e quais ações ficaram registradas.
Publicar uma ordem ampla é simples. A prestação de contas começa quando a agência anfitriã consegue mostrar o mapa de permissões e o log correspondente.
Fontes
- GAO-26-108192, relatório integral de auditoria
- Página do relatório do GAO e principais pontos
- Ordem Executiva 14158, Federal Register / GovInfo
- 31 U.S.C. § 716, acesso e inspeção de registros das agências
- 31 U.S.C. § 717, avaliação de programas e atividades governamentais
- NIST SP 800-53 Rev. 5, controles de segurança e privacidade
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance