Zusammenfassung
- Executive Order 14158 verlangte umfassenden und schnellen USDS-Zugriff auf nicht klassifizierte Bundessysteme; ein späterer GAO-Bericht konnte die DOGE-Berechtigungen nicht rekonstruieren.
- Vier Behörden meldeten Zugriffe auf mehr als 23 Systeme. SBA und VA nannten keine Systeme; die anderen vier reagierten nicht auf Bitten, Rollen, Rechte und Protokolle einzusehen.
- CFPB erklärte, es habe keine zugehörigen Cyber- oder Datenschutzvorfälle gegeben, und beschrieb seine Kontrollen. GAO konnte Konten und Protokolle nicht selbst prüfen.
- Der überprüfbare Maßstab verbindet jede Person mit einer genehmigten Rolle, einem Aktionsprotokoll und einem Datum, an dem der Zugriff endete.
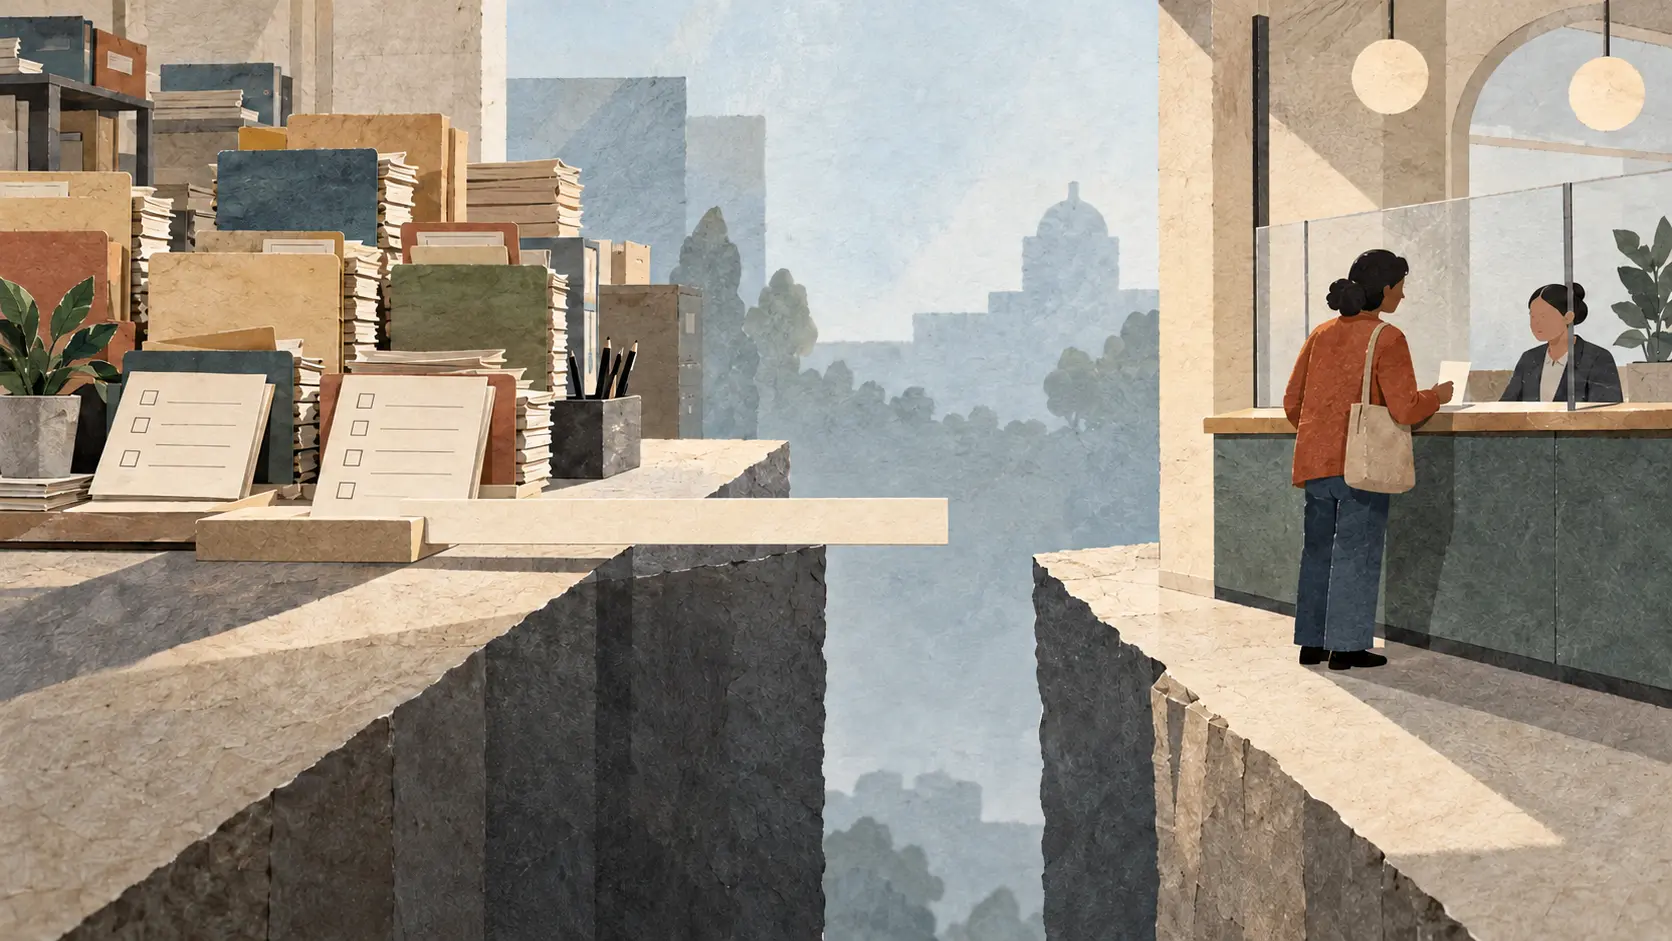
GAO-26-108192 nennt zwei klare Zahlen: Vier Behörden meldeten Systeme, zwei nannten kein System. Die ersten vier berichteten zusammen von Zugriff auf mehr als 23 Systeme. Ihre Unterlagen ließen das GAO weder Umfang und Berechtigungsstufe bestimmen noch Kontenrollen und Aktivitätsprotokolle prüfen.
Die Lücke ist institutionell und technisch genau zu verorten: zwischen Person, Konto, System, Berechtigung und protokollierter Handlung. Executive Order 14158 formulierte den Zugriff weit. Die Nachweise für seine Umsetzung waren deutlich schmaler.
Der Erlass gewährte Zugriff; die Aufzeichnungen blieben lückenhaft
Der Erlass vom 20. Januar 2025 verpflichtete Behördenleitungen, dem U.S. DOGE Service im gesetzlich zulässigen Rahmen „full and prompt access“ zu nicht klassifizierten Akten, Software und IT-Systemen zu ermöglichen. Ziel war die Modernisierung staatlicher Technik und mehr Effizienz. Das GAO prüfte sechs Gastgeber: CFPB, Department of Education, NOAA, SEC, SBA und VA.
CFPB, Department of Education, NOAA und SEC meldeten den gemeinsamen Zugriff ihrer Teams auf mehr als 23 Systeme für Verträge, Zuschüsse, Personal und Finanzen; einige enthielten personenbezogene Daten. Die Behörden lieferten die Gesamtzahl. Laut GAO belegten die Unterlagen weder Umfang noch Berechtigungsstufe. SBA und VA nannten die erreichbaren Systeme ihrer Teams nicht.
Die befristete USDS-Organisation endete am 4. Juli 2026. Das GAO stellte zugleich fest, dass der Erlass die größere USDS-Einheit nicht beendete und USDS sowie DOGE-Beschäftigte in Behörden weiterarbeiten konnten. Das Enddatum einer Organisation sagt also noch nicht, wann Konten oder Abordnungen beendet wurden. Als der Bericht im September erschien, ließ sich der Zugriffsweg weiterhin nicht vollständig abbilden.
Berechtigungen beschreiben Spielraum; Protokolle zeigen Handlungen
Der Name eines Systems verrät nicht, was ein Nutzer darin tun durfte. Ein Konto kann nur lesen, Daten ändern oder als Administrator die Zugriffe anderer verändern. Das GAO bat die vier Behörden mit Systemangaben, die Rolle jedes Kontos, die damit verbundenen Rechte und die protokollierten Handlungen einzusehen. Bis September 2026 hatten diese Behörden auf die Beobachtungsanfragen nicht reagiert.
CFPB erklärte dem GAO, zwei Teammitglieder hätten ausreichende Rechte gehabt, sich selbst oder anderen Zugang zu Systemen zu erteilen; der CIO bestätigte, dass sie dies nicht taten. Das Bureau meldete keine Cyber- oder Datenschutzvorfälle im Zusammenhang mit seinem DOGE-Team. GAO konnte die Systeme und Protokolle, die Vergabe und Kontrolle der Zugriffe dokumentieren, nicht selbst einsehen.
Auch die Unterlagen zu Kontrollen waren lückenhaft. Von den sechs Behörden legten CFPB, Education und SEC nur begrenzte Kontrollunterlagen vor; NOAA, SBA und VA reagierten auf diese Anfragen nicht. CFPB belegte eine Datenschutzunterweisung für sechs Teammitglieder und Sicherheitsschulungen für vier, nicht aber den Abschluss bei allen. Das Department of Education legte Systemregeln mit fünf Unterschriften bei sechs Teammitgliedern vor; die sechste fehlte trotz wiederholter Nachfrage.
SEC zeigte eine laufende Hintergrundprüfung für eine Person und eine ältere Prüfung aus dem Jahr 2017, bestätigte aber nicht, ob diese positiv abgeschlossen worden war.
Die Prüfspur endet dort, wo sie beginnen müsste
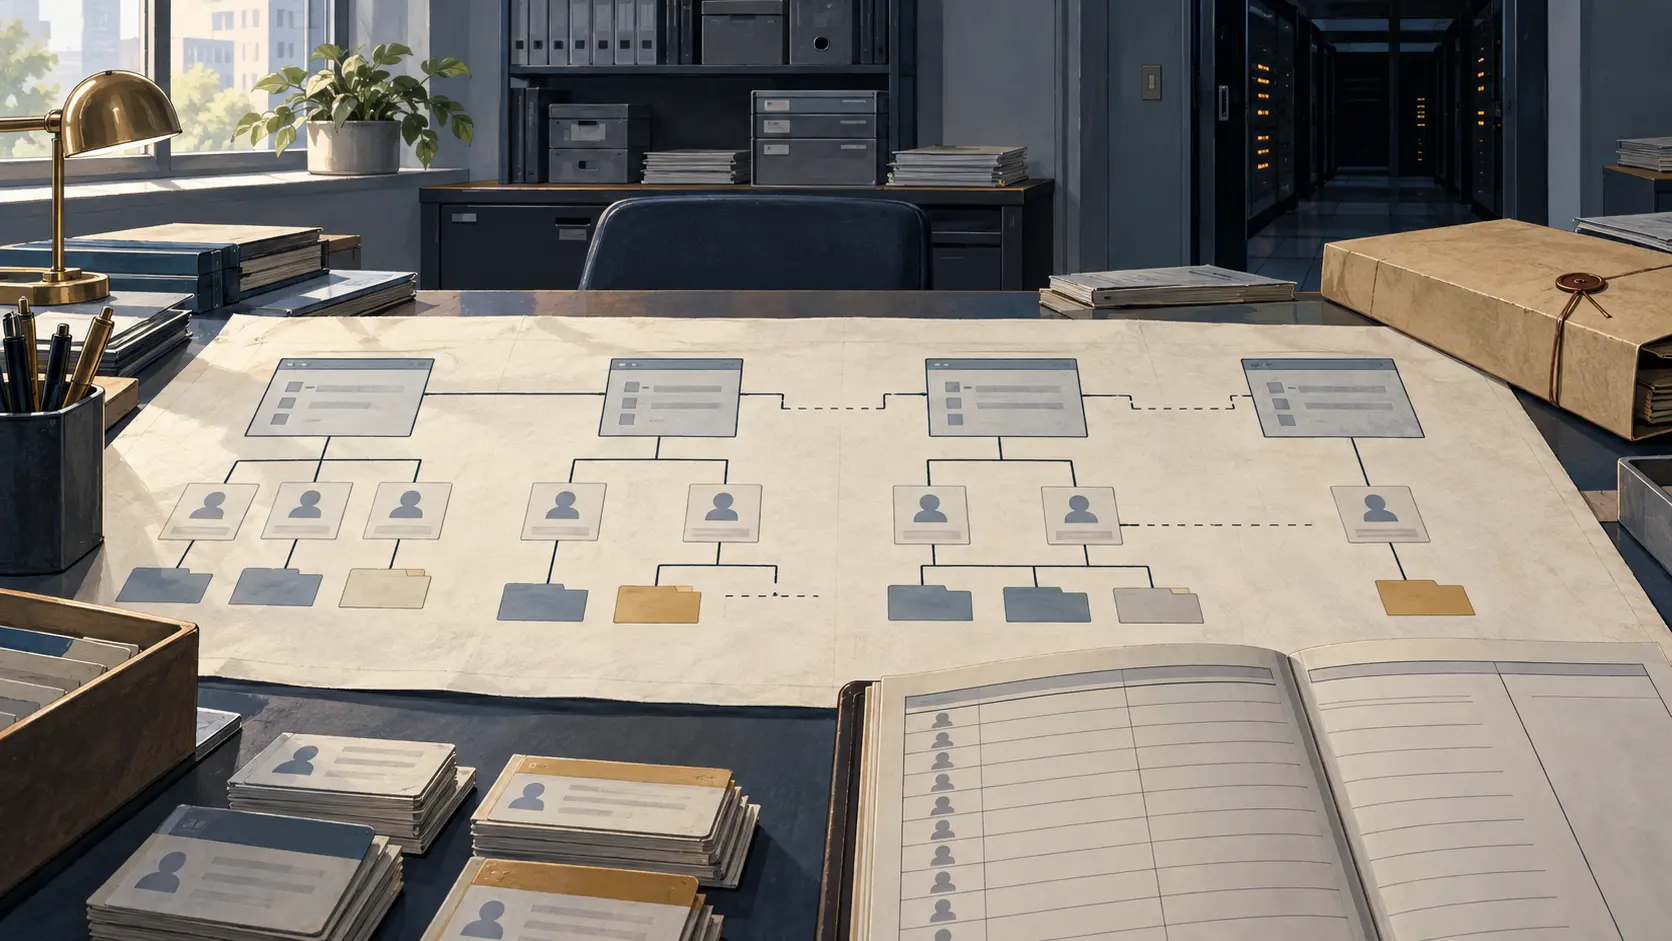
Das GAO wählte 15 Kontrollen aus NIST SP 800-53 zu Systemzugriff, Integrität, Vertraulichkeit und Überwachung aus. Die nötige Kontoführung ist konkret: Kontoinhaber und Berechtigungen festhalten, vorgeschriebene Schulungen und Vereinbarungen prüfen, Aktivitäten protokollieren und Zugriffe beim Ausscheiden entziehen. Für genau diese Verbindungen verlangte die Prüfung Nachweise.
Die sechs Behörden nannten unterschiedliche Gründe. CFPB sprach von Wiederholungen, Störungen des Betriebs und zusätzlichem Aufwand. Das Department of Education verwies auf ein laufendes Verfahren und Vertraulichkeitsbedenken. SEC bestritt die Zuständigkeit des GAO für diese Prüfung; NOAA äußerte ebenfalls Zweifel an der Befugnis. VA teilte mit, nicht zu antworten, ohne einen Grund zu nennen; SBA hatte sein Schweigen bis September nicht erklärt. Das GAO berief sich auf 31 U.S.C. §§ 716 und 717 und erklärte, die Einwände schmälerten seine gesetzlichen Rechte auf Unterlagen und Prüfung nicht.
Behörden können persönliche Daten und Systemkonfigurationen schützen und Auditoren zugleich Rollen, Rechte, Genehmigungsdaten und Protokolle prüfen lassen. GAO erklärt, sensible Informationen zu schützen und mit Behörden bereits kontrollierte Prüfverfahren vereinbart zu haben. So lassen sich Zugriffsentscheidungen anhand von Belegen prüfen.
Der Bericht dokumentiert eine unterbrochene Beweiskette. Vier Behörden nannten mehr als 23 Systeme, legten dem GAO aber keinen prüfbaren Weg von Kontenrollen zu protokollierten Handlungen vor; zwei nannten keine Systeme. Der öffentliche Bericht zeigt deshalb für kein einzelnes Konto, welche Systeme erreichbar waren, welche Aktionen die Rolle erlaubte und was die Protokolle festhielten.
Einen weit gefassten Zugriffsauftrag zu veröffentlichen ist einfach. Rechenschaft beginnt, wenn die Gastgeberbehörde die Berechtigungskarte und das dazugehörige Protokoll vorlegen kann.
Quellen
- GAO-26-108192, vollständiger Prüfbericht
- Berichtsseite des GAO und Kernaussagen
- Executive Order 14158, Federal Register / GovInfo
- 31 U.S.C. § 716, Zugang zu Behördenunterlagen und Akteneinsicht
- 31 U.S.C. § 717, Bewertung staatlicher Programme und Tätigkeiten
- NIST SP 800-53 Rev. 5, Sicherheits- und Datenschutzkontrollen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten