Кратко
- Executive Order 14158 потребовал предоставить USDS широкий и быстрый доступ к несекретным федеральным системам; позднее GAO не смогло восстановить права команд DOGE.
- Четыре ведомства сообщили о доступе более чем к 23 системам. SBA и VA не назвали системы, остальные четыре не ответили на просьбы проверить роли, привилегии и журналы.
- CFPB заявило, что связанных кибер- или инцидентов приватности не было, и описало контрольные меры. GAO не смогло осмотреть учетные записи и журналы.
- Проверяемый стандарт прост: связать пользователя с утвержденной ролью, записью действий и датой отключения доступа.
В GAO-26-108192 зафиксированы две ясные цифры: четыре ведомства сообщили о системах, два не назвали ни одной. Первые четыре указали более чем на 23 системы с совокупным доступом команд. Переданные документы не позволили GAO определить уровень доступа или проверить роли учетных записей и журналы действий.
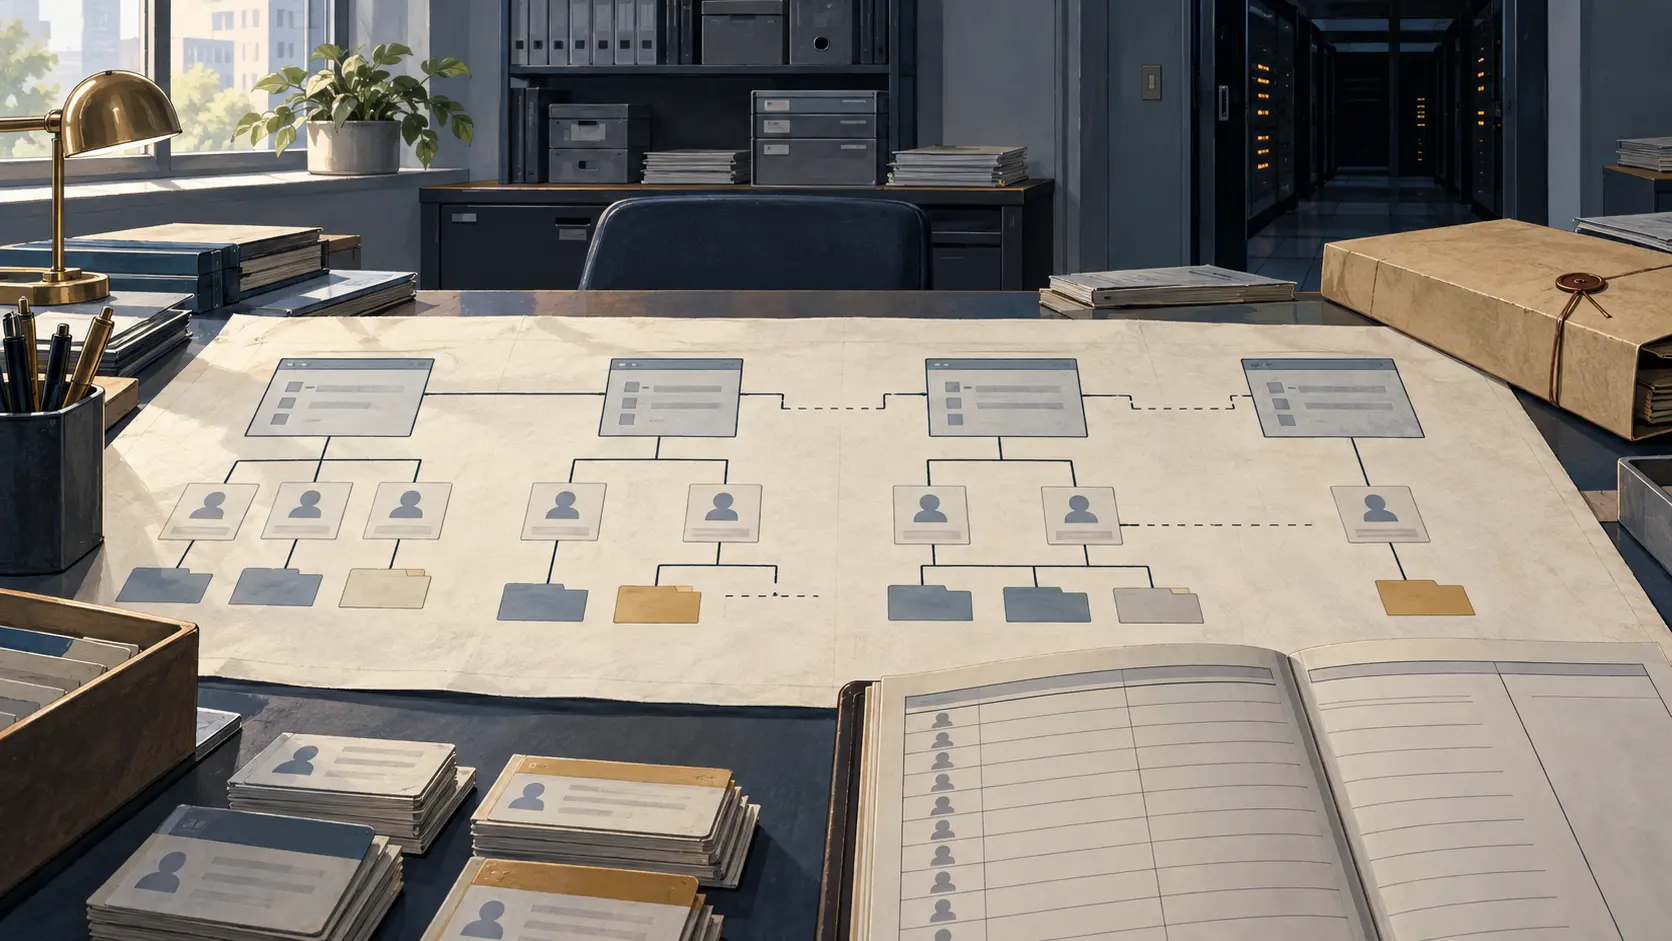
У пробела есть точный технический адрес: связь между человеком, учетной записью, системой, разрешением и записанным действием. Executive Order 14158 сформулировал полномочие широко. Документы о том, как оно работало, оказались уже.
Приказ расширил доступ; документы не закрыли учетную цепочку
Приказ от 20 января 2025 года потребовал от руководителей ведомств обеспечить U.S. DOGE Service «full and prompt access» к несекретным ведомственным документам, программам и ИТ-системам в максимально допустимых законом пределах. Целью называли модернизацию гос-технологий и повышение эффективности. GAO проверило шесть принимающих ведомств: CFPB, Department of Education, NOAA, SEC, SBA и VA.
CFPB, Department of Education, NOAA и SEC сообщили о совокупном доступе команд более чем к 23 системам для контрактов, грантов, кадровых и финансовых задач; в некоторых находились персональные данные. Общий показатель предоставили ведомства. По данным отчета, документы не позволили установить объем и уровень доступа. SBA и VA не назвали системы, доступные их командам.
Временная организация USDS прекратила существование 4 июля 2026 года. GAO отметило, что сам приказ не распускал более широкую структуру USDS: она и команды DOGE в ведомствах могли продолжить работу. Дата закрытия временной организации сама по себе не говорит, когда отключили учетные записи или завершились командировки. Опубликованный в сентябре отчет все еще не показывал полную карту доступа.
Права задают возможности; журнал фиксирует действия
Название системы не объясняет, что пользователь мог в ней делать. Одна учетная запись может быть только для чтения, другая — менять данные, третья — выдавать права другим. GAO попросило четыре ведомства, представившие сведения о системах, показать роль каждой учетной записи, привилегии роли и журналы действий. К сентябрю 2026 года они не ответили на просьбы об осмотре.
CFPB сообщило GAO, что два участника команды могли выдавать системный доступ себе и другим; руководитель информационных технологий подтвердил, что они этого не делали. Ведомство также заявило, что у его команды DOGE не было связанных киберинцидентов или инцидентов с приватностью. GAO записало эти сведения, но не смогло осмотреть системы и журналы, которые показывали бы выдачу и контроль доступа.
Документы о контроле тоже были неполными. Из шести ведомств CFPB, Education и SEC представили лишь ограниченные документы о контроле; NOAA, SBA и VA на эти запросы не ответили. CFPB подтвердило инструктаж по приватности для шести участников и обучение безопасности для четырех, но не предоставило доказательства по всем. Department of Education представило правила работы с системами с подписями пяти из шести человек и после повторных запросов не направило шестой документ. SEC показало одну продолжающуюся проверку биографии и другую проверку 2017 года, но не подтвердило положительный итог старой проверки.
Аудитный след обрывается там, где должен начинаться
GAO выбрало 15 контролей из NIST SP 800-53 по доступу, целостности, конфиденциальности и мониторингу. Проверяемая цепочка состоит из владельца учетной записи, назначенных прав, обучения и подписанных правил, журнала действий и даты отключения доступа после ухода сотрудника. Именно эти документы запросил аудит.
Шесть ведомств назвали разные причины. CFPB ссылалось на повторность запросов, возможные помехи работе и нагрузку. Department of Education — на текущий судебный спор и конфиденциальность. SEC оспорило полномочия GAO проводить эту проверку; NOAA также заявило об отсутствии полномочий. VA сообщило, что отвечать не будет, не назвав причины; SBA к сентябрю не объяснило молчание. GAO сослалось на 31 U.S.C. §§ 716 и 717 и заявило, что возражения не уменьшают его законного права на документы и проверку.
Ведомства могут защищать персональные данные и настройки систем, одновременно предоставляя аудитору роли, привилегии, даты одобрения и журналы для проверки. GAO указывает, что защищает чувствительные материалы и согласовывало с ведомствами контролируемый порядок доступа к ним.
Отчет фиксирует разрыв в цепочке доказательств. Четыре ведомства назвали более 23 систем, но не предоставили GAO проверяемую связь между ролями учетных записей и журналами действий; два не указали системы. Публичные материалы не показывают для каждой учетной записи доступные системы, разрешенные действия и записи об их фактическом использовании.
Опубликовать широкий приказ о доступе легко. Подотчетность начинается, когда принимающее ведомство может показать карту прав и соответствующий журнал.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров