Resumen
- La Executive Order 14158 pidió acceso amplio y rápido de USDS a sistemas federales no clasificados; una auditoría posterior no pudo reconstruir los permisos otorgados a equipos DOGE.
- Cuatro agencias reportaron acceso a más de 23 sistemas. SBA y VA no dieron una lista; las otras cuatro no respondieron a las solicitudes para revisar roles, privilegios y registros de usuario.
- CFPB dijo que no hubo incidentes cibernéticos ni de privacidad relacionados con su equipo y describió sus controles. El GAO no pudo observar las cuentas ni los registros.
- La prueba práctica es enlazar cada persona con un rol aprobado, un registro de acciones y una fecha de revocación.
GAO-26-108192 deja dos cifras claras: cuatro agencias informaron de sistemas; dos no identificaron ninguno. Las primeras comunicaron acceso conjunto a más de 23 sistemas. La documentación entregada no permitió al GAO determinar los niveles de acceso ni revisar los roles y registros de actividad de cada cuenta.
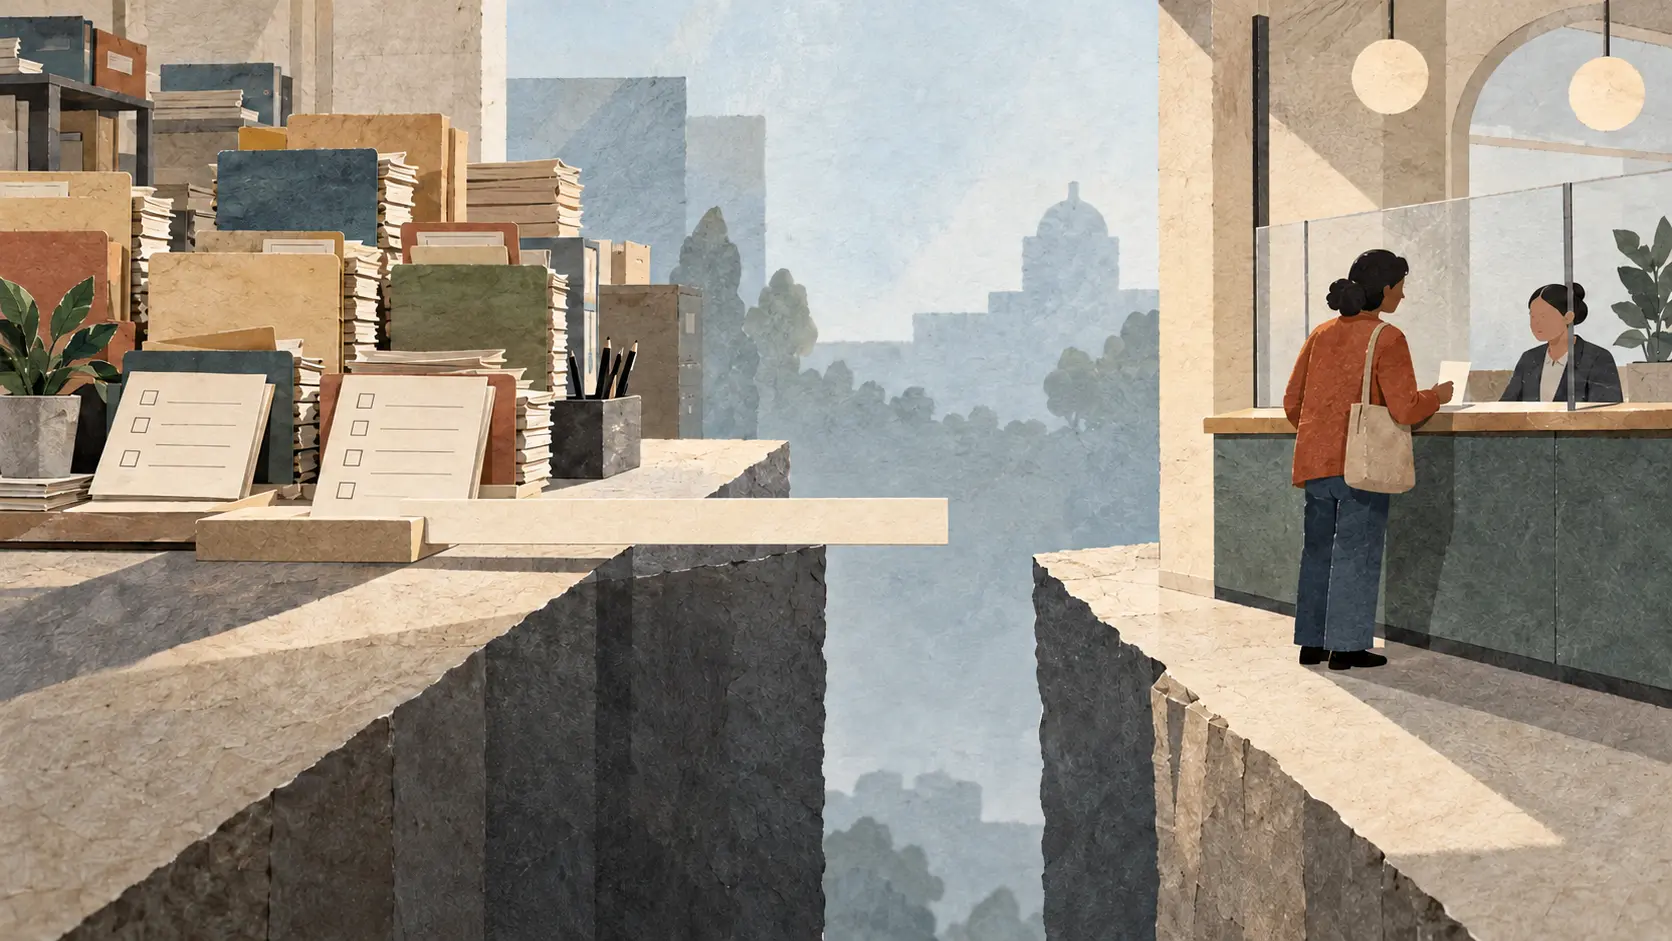
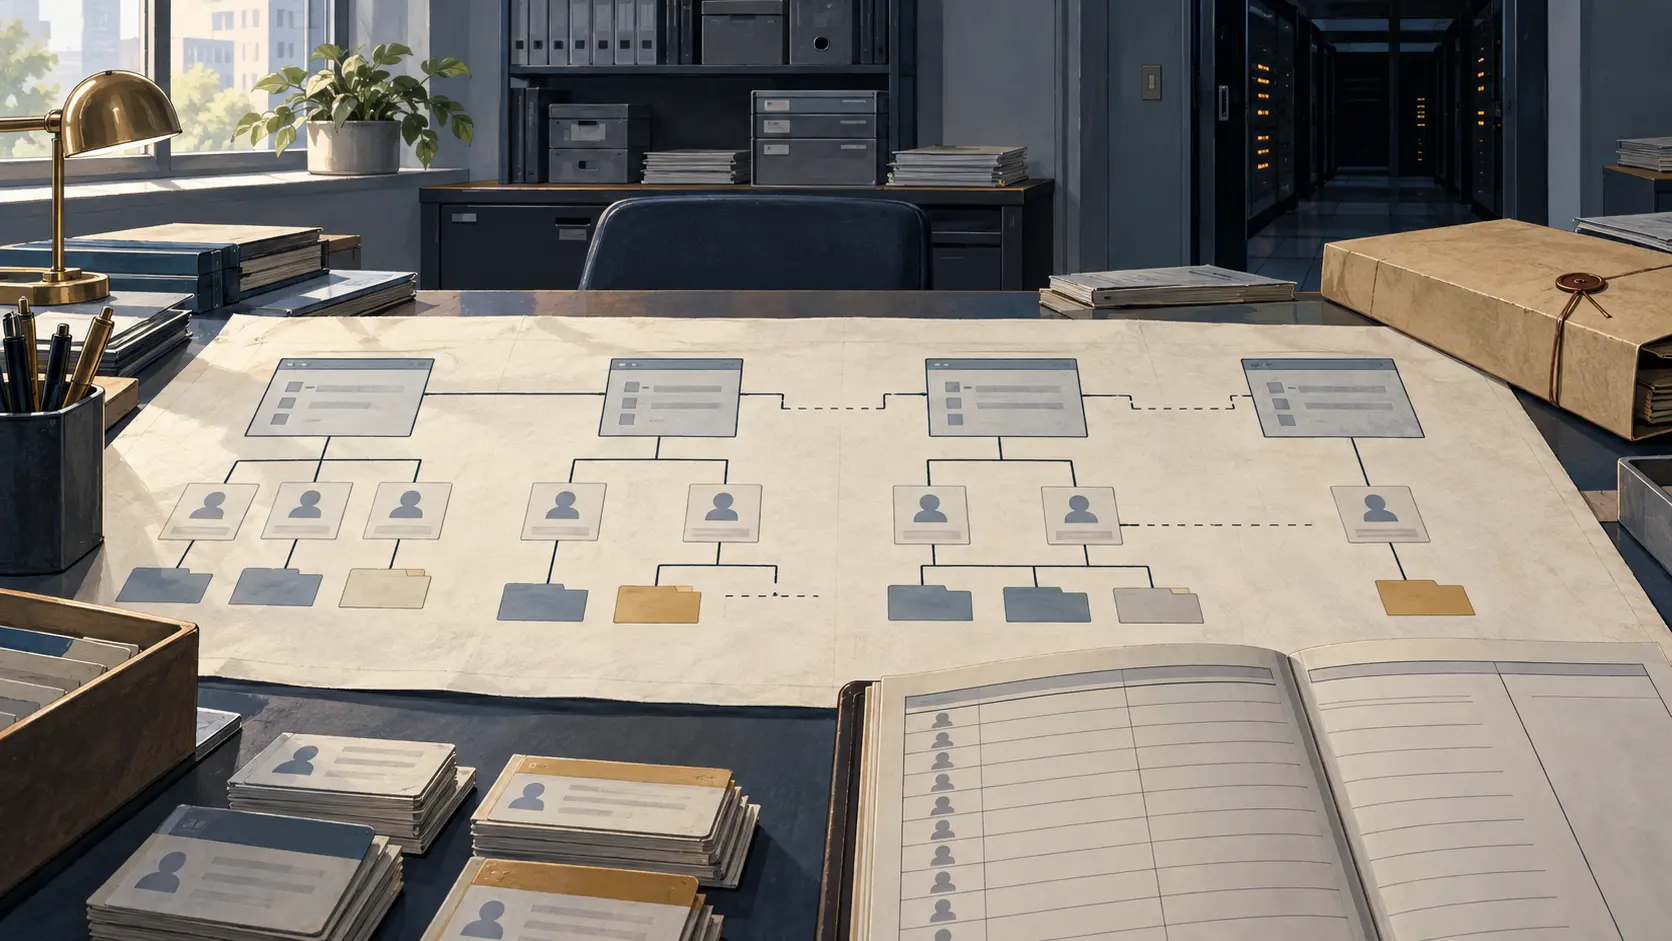
El fallo es institucional y tiene una dirección técnica muy precisa: la unión entre persona, cuenta, sistema, permiso y acción registrada. La Executive Order 14158 formuló una orden amplia. Las pruebas sobre su aplicación no siguieron el mismo ritmo.
La orden abrió el acceso; los registros se quedaron a mitad de camino
El 20 de enero de 2025, la orden pidió a los responsables de las agencias garantizar al U.S. DOGE Service acceso «full and prompt» a los registros, programas y sistemas informáticos no clasificados, en la medida compatible con la ley. El objetivo declarado era modernizar la tecnología pública y elevar la eficiencia. El GAO examinó seis entidades anfitrionas: CFPB, Department of Education, NOAA, SEC, SBA y VA.
CFPB, Education, NOAA y SEC comunicaron acceso conjunto a más de 23 sistemas de contratación, subvenciones, recursos humanos y finanzas; algunos contenían información personal identificable. Las agencias aportaron el total. El informe dice que la documentación no permitió determinar el alcance ni el nivel de acceso. SBA y VA no identificaron los sistemas al alcance de sus equipos.
La organización temporal de USDS terminó el 4 de julio de 2026. El GAO señaló que la orden no disolvió la entidad USDS más amplia, por lo que esta y los equipos DOGE de las agencias podían continuar. La fecha de cierre de una organización no resuelve por sí sola qué cuentas y asignaciones seguían activas. Publicado en septiembre, el informe aún no podía trazar el mapa completo de accesos.
La autorización fija el alcance; el registro muestra la acción
Saber el nombre de un sistema no revela lo que un usuario podía hacer dentro. Una cuenta puede leer unos datos, modificar otros o tener un rol administrativo que cambie los permisos de terceros. El GAO pidió a las cuatro agencias con información inicial que permitieran observar, para cada cuenta, el rol asignado, los privilegios vinculados y los registros de las acciones. A septiembre de 2026 no habían respondido a esas solicitudes de observación.
El caso de CFPB concreta la diferencia entre facultad y acción. La oficina comunicó al GAO que dos integrantes podían conceder acceso a sí mismos o a terceros, y su CIO confirmó que no lo hicieron. CFPB también informó que su equipo DOGE no tuvo incidentes cibernéticos ni de privacidad relacionados. El GAO registró ambas declaraciones; sus auditores no pudieron inspeccionar los sistemas ni los registros que mostrarían cómo se concedía y vigilaba el acceso.
Los documentos de control también quedaron incompletos. De las seis, CFPB, Education y SEC entregaron documentación limitada sobre controles; NOAA, SBA y VA no respondieron a esas solicitudes. CFPB acreditó una sesión de privacidad para seis integrantes y formación de seguridad para cuatro, pero no entregó la prueba solicitada para todos. Department of Education aportó reglas informáticas firmadas por cinco de seis miembros y no remitió el documento restante pese a varias solicitudes. SEC mostró una investigación de antecedentes en curso para una persona y otra realizada en 2017, sin confirmar si esta última terminó con resultado favorable.
La pista termina justo donde debía empezar la auditoría
El marco del GAO tomó 15 controles seleccionados de NIST SP 800-53: acceso, integridad, confidencialidad y seguimiento del uso de sistemas. La mecánica es sencilla: saber a quién pertenece una cuenta, qué permisos tiene, si la persona completó la formación y firmó las reglas, qué acciones registró la cuenta y cuándo se retiró el acceso al salir. La auditoría pidió pruebas de esos enlaces.
Las seis agencias dieron razones distintas. CFPB alegó redundancia, interferencias operativas y carga administrativa. Department of Education citó litigios pendientes y confidencialidad. SEC cuestionó que el GAO tuviera autoridad para esa revisión; NOAA expresó una objeción parecida. VA comunicó que no respondería sin explicar por qué; SBA no había explicado su falta de respuesta en septiembre. El GAO invocó los artículos 716 y 717 del título 31 del U.S. Code y sostuvo que las objeciones no reducían su derecho a obtener la información.
Las agencias pueden proteger los datos personales mientras permiten que el auditor examine roles, privilegios, fechas de autorización y registros. El GAO indica que protege el material sensible y ha acordado modalidades de inspección con otras entidades. Esa revisión controlada permite verificar los permisos y mantener protegidos los detalles técnicos.
La auditoría documenta una cadena de pruebas interrumpida. Cuatro agencias identificaron más de 23 sistemas sin facilitar al GAO el recorrido verificable desde los roles de las cuentas hasta las acciones registradas; otras dos no identificaron sistemas. El registro público no permite establecer, cuenta por cuenta, a qué sistemas se accedía, qué facultades tenía cada rol y qué acciones quedaron registradas.
Publicar una orden de acceso es fácil. La rendición de cuentas empieza cuando la agencia anfitriona puede mostrar el mapa de permisos y el registro que lo acompaña.
Fuentes
- GAO-26-108192, informe íntegro de auditoría
- Página del informe del GAO y puntos destacados
- Orden Ejecutiva 14158, Federal Register / GovInfo
- 31 U.S.C. § 716, acceso a documentos e inspección de registros
- 31 U.S.C. § 717, evaluación de programas y actividades públicas
- NIST SP 800-53 Rev. 5, controles de seguridad y privacidad
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance