
Resumen
- ISC influye en la disponibilidad de remedios operativos mediante BIND, Kea, sus versiones, documentación, avisos y canales de distribución, pero eso no demuestra control directo sobre cada instalación.
- La responsabilidad se desplaza entre ISC, distribuidores y operadores: una corrección upstream solo se convierte en recuperación cuando puede identificarse, autenticarse, desplegarse en toda la cadena dependiente y verificarse en producción.
La primera dependencia no es el servidor, sino la cadena de mantenimiento
La forma más sencilla de describir al Internet Systems Consortium es como el mantenedor de software que otros incorporan a sus propias operaciones. ISC presenta BIND 9 como software DNS de código abierto y mantiene páginas de producto, descargas, documentación, soporte y avisos de seguridad. BIND 9 de ISC Descargas de ISC Soporte de ISC Avisos de seguridad de ISC
Kea ocupa una posición equivalente en DHCPv4 y DHCPv6. La documentación de ISC y el manual de Kea describen un sistema modular con demonios DHCP, un agente de control, integración con DNS dinámico, almacenamiento de leases, bibliotecas de hooks y mecanismos de alta disponibilidad. Kea de ISC Introducción al manual de Kea Manual de Kea
Estas páginas prueban que ISC mantiene y documenta superficies técnicas. No prueban cuántos operadores las utilizan, qué configuraciones están activas ni qué resultados producen durante una interrupción. Esa distinción importa porque el producto de un mantenedor upstream no es solo un binario. Es una secuencia de decisiones que otros deben interpretar: qué rama instalar, qué cambios aceptar, qué paquetes confiar, qué componentes actualizar y qué estado operativo conservar.
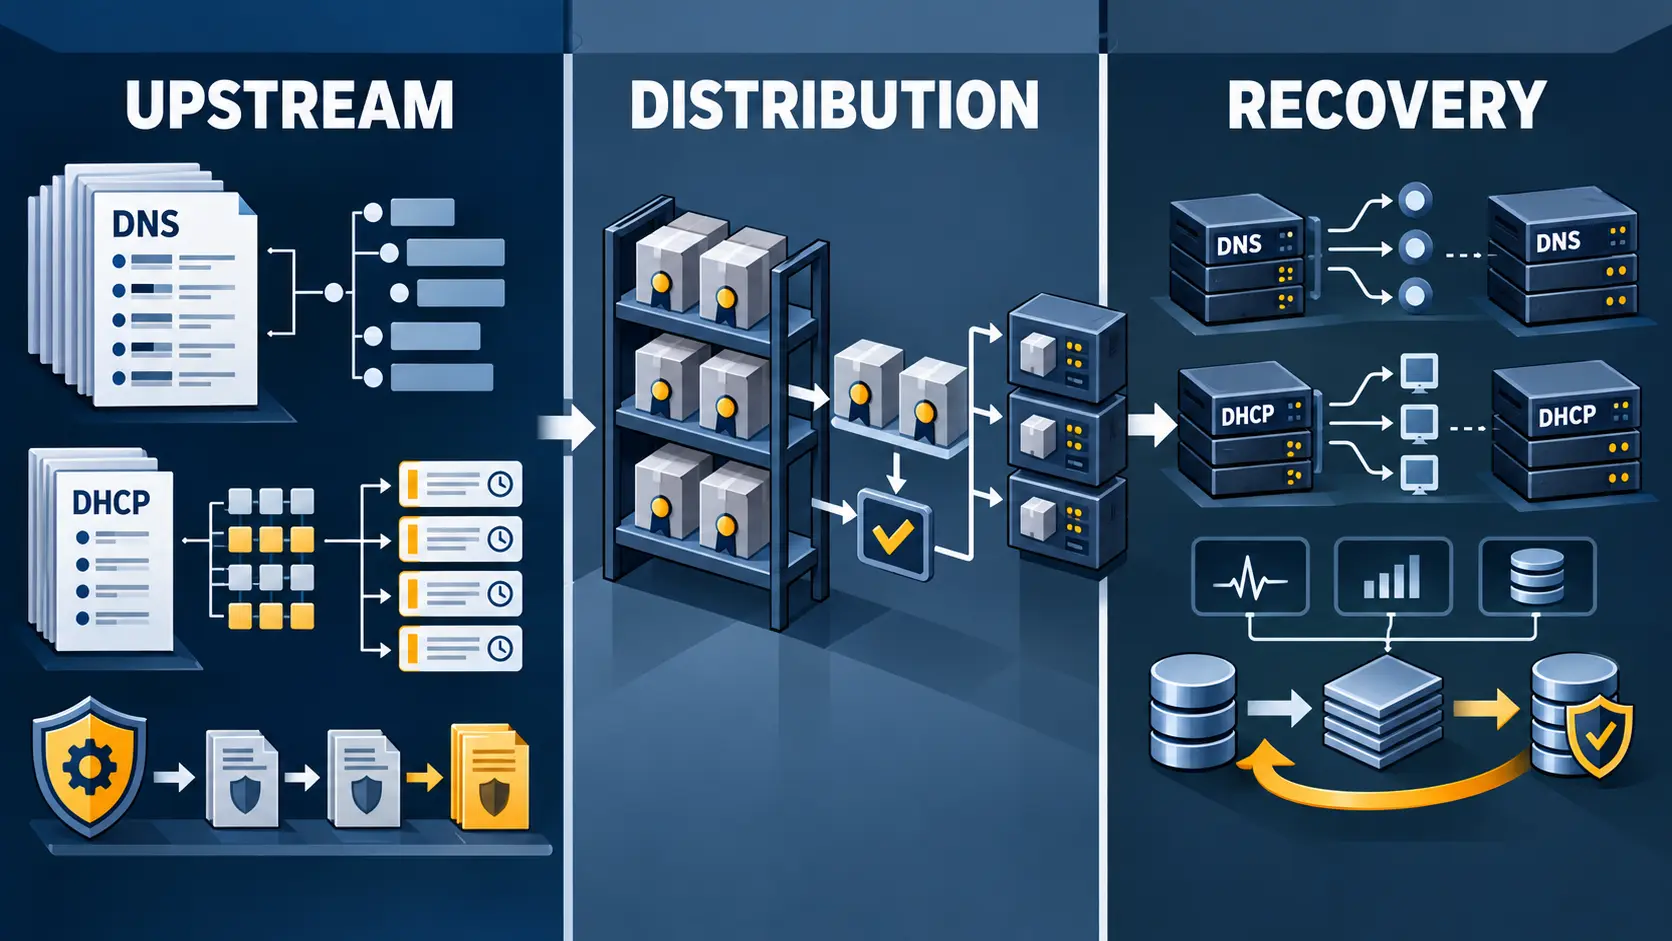
El vínculo causal puede representarse así: ISC publica software y remedios; un distribuidor empaqueta, adapta o integra esos cambios; un operador selecciona una versión y la instala; la red depende de la configuración, los datos y los controles que rodean al proceso; finalmente, una prueba o un incidente revela si la cadena funcionó. Cada flecha puede introducir una diferencia de versión, una demora, una incompatibilidad o una responsabilidad que no aparece en la página del proyecto.
BIND y Kea no llegan al operador por una única ruta
El registro público consultado muestra varios canales. ISC expone descargas y repositorios, publica imágenes o referencias de contenedores, mantiene historiales de etiquetas de código y aparece en registros de paquetes de distribuciones. Etiquetas de BIND 9 Etiquetas de Kea Repositorios de ISC en Cloudsmith Imagen de BIND 9 en Docker Hub Organización de ISC en Docker Hub
Los registros de Debian ofrecen una segunda perspectiva. Las páginas de paquetes y los rastreadores de seguridad permiten comparar el estado de un paquete downstream con la existencia de una versión upstream o de una corrección. Paquete BIND 9 en Debian Rastreador de seguridad de BIND 9 en Debian Paquete Kea en Debian Rastreador de seguridad de Kea en Debian
La consecuencia operativa es que el mismo número de versión no responde por sí solo a la pregunta «¿está reparado?». Un distribuidor puede aplicar un parche sin adoptar todos los cambios de una versión upstream más reciente. También puede publicar una revisión de paquete cuyo número visible parezca antiguo, aunque contenga una corrección backportada. Por eso, una comparación mecánica entre la versión anunciada por ISC y la versión instalada por un operador puede inducir a error.
Las etiquetas del repositorio son útiles como registro de código publicado, pero una etiqueta no demuestra que una rama siga recibiendo soporte ni que haya llegado a un sistema concreto. Del mismo modo, la disponibilidad de una imagen de contenedor demuestra un canal de distribución, no una implementación activa. La cadena de suministro del software es observable en puntos separados; su continuidad completa rara vez lo es desde fuentes públicas.
Un aviso de seguridad inicia la reparación, no la termina
ISC mantiene páginas de avisos y matrices de vulnerabilidades para BIND y Kea. Esos materiales pueden identificar líneas afectadas, versiones corregidas, severidad o medidas de mitigación, según el aviso y la página consultada. Matriz de vulnerabilidades de BIND 9 Matriz de vulnerabilidades de Kea Búsqueda de BIND en NVD Búsqueda de Kea en NVD
Pero el aviso solo ocupa una posición en la cadena de reparación. Primero, el operador debe saber si ejecuta el componente afectado. Después debe determinar si su distribución ya incorporó el cambio, si el parche altera una interfaz o si el remedio exige modificar una configuración. A continuación debe desplegarlo en todos los nodos relevantes. Por último debe observar el servicio y someterlo a una prueba que reproduzca, dentro de límites seguros, la condición que generó el riesgo.
El expediente público revisado no permite afirmar que todos los operadores hayan completado esos pasos. Tampoco establece una tasa universal de adopción, un tiempo medio de conmutación o una mejora cuantificada de disponibilidad. La ausencia de esos datos no prueba un fracaso de ISC ni de sus usuarios; señala el límite de lo que puede demostrarse desde fuera.
La diferencia es especialmente importante para DNS. La documentación de BIND cubre operación autoritativa y recursiva, transferencias de zona, actualizaciones dinámicas, DNSSEC, registros y controles administrativos. Manual de administración de BIND Notas de versión de BIND Una recuperación puede exigir algo más que reemplazar el proceso named: también puede depender de archivos de configuración, datos de zona, diarios de actualización, claves DNSSEC, material de confianza, registros, monitorización y un procedimiento de restauración probado.
Los principios operativos de los servidores autoritativos y secundarios descritos en documentos técnicos del DNS subrayan la necesidad de redundancia, transferencia correcta de datos y procedimientos de administración. RFC 2182 En DNSSEC, las claves y la validación añaden material que debe protegerse y recuperarse correctamente. RFC 6781 En DHCP, el estado de leases y la relación entre asignación de direcciones y actualización DNS introducen otra dimensión de continuidad. RFC 2131 La guía de NIST sobre DNS también trata la arquitectura, la configuración y la protección operativa como partes de la seguridad del servicio. Guía de NIST sobre DNS
Kea amplía el perímetro de lo que debe recuperarse
Kea hace visible otro tipo de dependencia. El daemon DHCP puede convivir con el Control Agent, una base de datos de leases, bibliotecas de hooks, Dynamic DNS, agentes de alta disponibilidad, autenticación de API y comunicación con un par. Alta disponibilidad de Kea Almacenamiento de leases de Kea Guía rápida de Kea
Cada componente puede ser una herramienta de automatización y, al mismo tiempo, un punto de recuperación. La existencia de heartbeats, estados de pareja y actualizaciones de leases describe un mecanismo para coordinar servidores. No demuestra que la topología de un operador esté correctamente dimensionada, que la comunicación entre pares sobreviva a una partición o que los datos de estado puedan restaurarse sin inconsistencias.
El Control Agent convierte acciones administrativas en una interfaz programable. Eso puede reducir intervención manual y hacer repetibles algunas tareas. También significa que la disponibilidad del servicio depende de credenciales, control de acceso, compatibilidad de esquemas, supervisión de API y procedimientos para recuperar una configuración válida. El beneficio de la automatización aparece solo cuando la superficie de control está protegida, observada y probada.
La integración downstream de Kea en plataformas de red demuestra un camino de adopción. No demuestra la escala de uso productivo ni un ahorro concreto de personal. Tampoco revela si una plataforma incorpora todas las capacidades documentadas por ISC, solo un subconjunto o una versión diferente. El paso desde una función disponible hasta un resultado operativo sigue siendo una pregunta empírica.
Dónde termina el control de ISC
ISC puede controlar parte del ciclo upstream: el código que mantiene, la documentación que publica, las versiones que etiqueta, los avisos que emite y algunos canales por los que distribuye artefactos. El operador controla otras partes: la arquitectura, la selección del paquete, los permisos, la configuración, las copias de seguridad, la monitorización, el momento del despliegue y la prueba de recuperación. El distribuidor puede controlar una capa intermedia decisiva al compilar, parchear, empaquetar, certificar o retrasar una actualización.
Por eso no sería correcto convertir la influencia técnica de ISC en una afirmación de control directo sobre toda la infraestructura que ejecuta BIND o Kea. Tampoco sería correcto atribuir a ISC cada fallo ocurrido en una instalación downstream. La responsabilidad debe seguir el mecanismo observable, no la notoriedad del nombre upstream.
Un registro de paquete puede demostrar que existe un artefacto. Una matriz de seguridad puede demostrar que se documentó una relación entre versiones afectadas y corregidas. Una guía puede demostrar que se describe un procedimiento. Ninguna de esas piezas, aislada, demuestra que una organización concreta identificó su exposición, instaló el remedio, mantuvo sus datos y claves, o verificó la recuperación bajo carga.
El registro del directorio de ISC-AGP1 sirve para identificar al sujeto de esta investigación, no para sustituir la evidencia técnica. Registro de ISC-AGP1 La identidad institucional y la influencia del software deben mantenerse separadas de la autoridad operativa sobre cada red desplegada.
Qué evidencia permitiría cerrar la brecha
La prueba más útil no sería otra descripción de funciones, sino un registro que conectara cuatro estados: versión afectada, remedio disponible, despliegue realizado y resultado observado. Para BIND, ese registro podría incluir la versión upstream o downstream, la revisión exacta del paquete, la configuración relevante, el estado de las zonas y claves, la fecha de aplicación y una prueba posterior de resolución autoritativa o recursiva.
Para Kea, debería añadir el estado de los pares de alta disponibilidad, la base de datos de leases, la comunicación con Dynamic DNS, la compatibilidad de hooks, la seguridad del Control Agent y la continuidad del servicio durante una conmutación controlada. La métrica no tendría que ser necesariamente pública en todos sus detalles, pero sí debería existir para que una afirmación de recuperación fuese algo más que una inferencia.
Los documentos de ISC pueden establecer el mecanismo y orientar el remedio. Los distribuidores pueden demostrar cómo se incorporó una corrección. Solo los operadores pueden demostrar, para una instalación concreta, que el artefacto correcto se desplegó y que el servicio volvió a funcionar. La evidencia de recuperación es, por naturaleza, distribuida entre varias instituciones.
La pregunta pendiente para técnicos y responsables institucionales es concreta: ¿puede una organización reconstruir de extremo a extremo qué versión ejecuta, qué dependencias sostienen el servicio, qué remedio corresponde y qué prueba demostraría que la recuperación es duradera? Si la respuesta es negativa, la dependencia no está necesariamente fallando hoy, pero permanece parcialmente invisible.
Conclusión: mantenimiento no equivale a resiliencia demostrada
ISC tiene una posición relevante porque mantiene software que otros pueden incorporar al núcleo de sus servicios DNS y DHCP. Sus páginas de producto, documentación, avisos, etiquetas y canales de distribución forman una infraestructura de mantenimiento. Descarga de ISC Documentación de BIND Documentación de Kea
Esa infraestructura reduce la distancia entre una vulnerabilidad conocida y un remedio técnicamente disponible. No elimina la distancia entre el remedio y la recuperación. Allí intervienen distribuidores, administradores, datos de estado, claves, interfaces, monitorización y pruebas.
El registro público permite sostener que existe una cadena causal desde el software mantenido hasta la dependencia operativa. No permite medir su escala global, atribuir control directo sobre cada instalación ni afirmar una recuperación universal. La señal decisiva para el futuro será la aparición de evidencia operativa que una estas capas: artefacto autenticado, despliegue verificable, estado dependiente preservado y servicio probado después del cambio.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance