
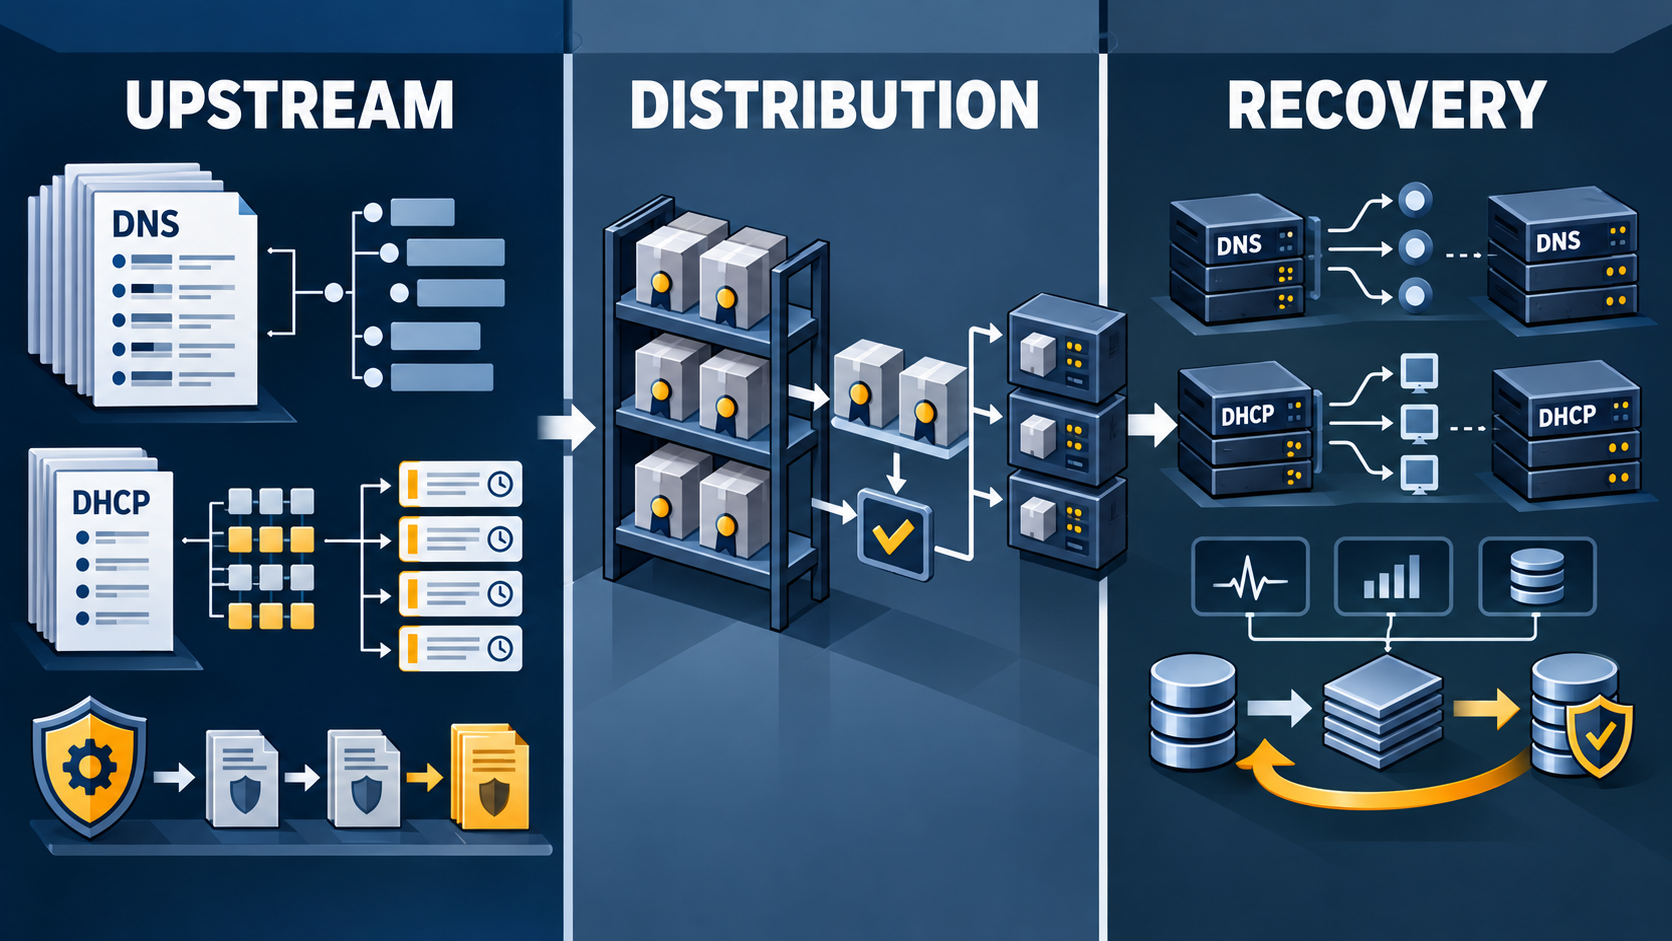
要約
- ISCはBIND 9とKeaのコード、リリース、文書、セキュリティ情報を通じて、ネットワーク事業者が利用できる技術的な選択肢と修正経路を形成している。
- ただし、上流の修正や高可用性機能が公開されていることだけでは、特定の運用者が修正を適用し、依存コンポーネントを含むサービスを復旧できたとは証明できない。
上流の管理は、直接のインフラ支配ではない
ISCはBIND 9をオープンソースのDNSソフトウェアとして提示し、製品情報、ダウンロード、文書、サポート、セキュリティ情報への入口をまとめている。BINDの製品情報 ダウンロード案内 サポート案内 セキュリティ勧告 この構成から確認できるのは、ISCが上流のソフトウェアと情報経路を維持していることだ。そこから、ISCがすべてのBIND展開環境を直接監視し、設定し、停止または復旧できるという結論は導けない。
Keaについても同じ境界がある。ISCはKeaをDHCPv4およびDHCPv6のオープンソース基盤として説明し、モジュール、管理エージェント、フック、データベース、動的DNS、高可用性などの構成要素を文書化している。Keaの製品情報 Keaの概要 コンポーネント説明 これらは運用可能な制御面を示すが、各機能がどの事業者で有効化され、どの規模で利用され、障害時に何秒で切り替わったかを示す公開統計ではない。
したがって、ISCの実際の影響は「インフラを所有しているか」だけでは測れない。より正確には、ISCがどの修正を利用可能にし、どの設定や連携を標準化し、どの証拠を運用者が取得できるようにするかという、上流の選択肢の形成である。
BINDでは、修正の公開が復旧の完了を意味しない
BINDの運用継続性は、DNSデーモンのバイナリだけで決まらない。権威サーバーか再帰リゾルバーかという設計、設定ファイル、ゾーンデータ、動的更新の状態、DNSSEC鍵、ログ、監視、バックアップ、復元手順が結び付いている。BIND管理者リファレンス BINDリリースノート DNSのセカンダリ構成や更新の設計については、関連する技術文書も運用上の前提を示している。NISTのDNS運用ガイダンスRFC 2182 RFC 6781
ISCのセキュリティ勧告や脆弱性マトリクスは、影響を受ける系統や修正された系統を確認するための起点になる。BIND脆弱性マトリクス Kea脆弱性マトリクス 脆弱性データベースも、公開された問題を別の分類で追跡する材料になる。NVDのBIND検索 NVDのKea検索 しかし、勧告が出たことは、運用者が自分の実行中の系統を特定したこと、修正を取得して認証したこと、依存サービスを含めて試験したことを意味しない。
実際の責任は複数の地点に分かれる。ISCは修正と説明を提供する。ディストリビューターはパッケージ化、バックポート、セキュリティ更新の公開を担う。運用者は、どのパッケージが実際に稼働しているかを確認し、変更を試験し、展開し、サービスとデータを検証する。上流版と下流版の番号が一致しない場合もあるため、番号だけを比較して修正状態を判断することは危険である。DebianのBINDパッケージ記録 DebianのBINDセキュリティ追跡 DebianのKeaパッケージ記録 DebianのKeaセキュリティ追跡
Keaでは、モジュール化が新しい依存関係を作る
Keaの高可用性機能は、単純な二重化の宣言ではない。文書には、フックライブラリ、HTTP通信、リース更新、ハートビート、状態遷移などが関係する仕組みとして記載されている。KeaクイックスタートKea高可用性フック リースデータを保存する場所やデータベースとの接続も、サービスの一部になる。Keaのリースデータベース文書 Control Agent、動的DNS、外部監視、APIの保護、フックと本体の互換性を含めると、障害時に確認すべき対象はDHCPプロセス一つではない。
この構造は、ISCのソフトウェアが運用者に多くの自動化手段を提供する一方で、復旧の証明を複雑にすることを示す。二つのピアが通信できても、共有すべきリース状態が正しく更新されているとは限らない。APIで設定を変更できても、変更が監査され、再起動後も保持され、実際のクライアントに期待どおりのアドレスが配布されたとは限らない。高可用性の状態遷移が文書化されていても、特定のネットワークで測定された切り替え時間や停止時間の公開証拠にはならない。
DHCPの基本的な動作とアドレス割り当ての関係は、標準文書からも確認できる。DHCP仕様 しかし、標準に適合することと、特定組織の監視、バックアップ、運用訓練、復旧目標を満たすことは別の問題である。
配布経路が、責任の境界を可視化する
ISCのソフトウェアは、ソースリリース、タグ、パッケージリポジトリ、コンテナ、下流ディストリビューションなど複数の経路で利用される。ISCのサポート方針 BINDのタグ Keaのタグ ISCのパッケージリポジトリ BINDコンテナ ISCのコンテナ一覧 タグは上流で公開されたバージョンの時系列を確認する材料だが、それだけでサポート期間、運用者の導入、実稼働の継続性までは示さない。
この配布網は、採用の因果経路を明確にする。まずISCがコードと修正を維持する。次に配布者がパッケージやイメージに変換し、場合によっては古い系統へ修正をバックポートする。その後、通信事業者、企業、公共機関などの運用者が、実際の設定と依存関係を持つ環境へ展開する。最後に、監視と復旧試験が、その変更がサービスの回復につながったかを確認する。
公開記録は、最初の三段階の一部をかなり詳しく示せる。しかし、最後の運用者固有の段階は、通常、内部の変更記録、構成管理、監視データ、インシデント報告、復旧試験の結果に依存する。今回確認した公開情報には、BINDやKeaの世界的な展開数、組織横断の修正適用率、平均フェイルオーバー時間、特定組織の復旧実績を示す分母はない。
何をもって「復旧」と呼べるのか
上流の修正が公開された時点で確認できるのは、利用可能な救済策が存在することだ。配布者の記録が更新された時点で、下流の入手経路が整ったことを確認できる。運用者の復旧を主張するには、少なくとも次の証拠が必要になる。第一に、対象となるBINDまたはKeaの系統と、実際に稼働しているパッケージを特定すること。第二に、修正の真正性と適用範囲を確認すること。第三に、設定、ゾーン、鍵、リースデータ、データベース、フック、ピア通信を含む依存関係を検証すること。第四に、現実的な障害条件でサービスが戻り、監視がそれを観測した記録を残すことだ。
この基準は、ISCの責任を過小評価するものではない。むしろ、上流の品質と情報設計が下流の意思決定の前提を作ることを正確に捉える。曖昧なサポート期間、追跡しにくい修正、互換性の不明なフック、検証できない配布物は、運用者の復旧能力を弱める。一方、明確なリリース記録、勧告、脆弱性情報、文書、署名付き成果物、下流との連携は、復旧可能性を高める。ただし、それらは復旧そのものではない。
ISCのディレクトリ情報は、対象組織を確認するための入口として参照できる。ISCディレクトリ それは、ISCがBINDやKeaをどの規模で実際に運用しているか、あるいは各利用者の障害を直接処理したかを証明する記録ではない。
結論
ISCのネットワーク上の影響力は、DNSやDHCPの物理設備を直接所有することから生じるのではない。BINDとKeaのコード、リリース、文書、勧告、配布経路を通じて、運用者が利用できる仕組みと修正経路を形作ることから生じる。その影響は大きいが、境界も明確だ。
公開証拠が示すのは、上流ソフトウェアから下流の配布物、さらに運用者の管理環境へ続く採用経路である。公開証拠が示していないのは、世界規模の導入数、特定事業者の構成、修正の適用率、測定された復旧時間、障害後の持続的な回復である。したがって、ISCを直接のインフラ運用者と呼ぶことも、公開情報だけで下流の失敗や成功を一般化することも適切ではない。
技術責任者にとっての問いは、ISCが「制御しているか」ではない。自組織が利用する系統を特定し、適用可能な修正を真正性付きで取得し、依存関係全体へ展開し、現実的な障害条件で復旧を測定できるかである。その記録が公開または監査可能になったとき、ソフトウェアの存在ではなく、運用上の回復が初めて証明される。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加