
摘要
- ISC 的公开记录能够证明 BIND 与 Kea 的上游维护、发布、文档、安全公告和分发入口,但不能单独证明任何特定运营者已经部署、验证或恢复了修复。
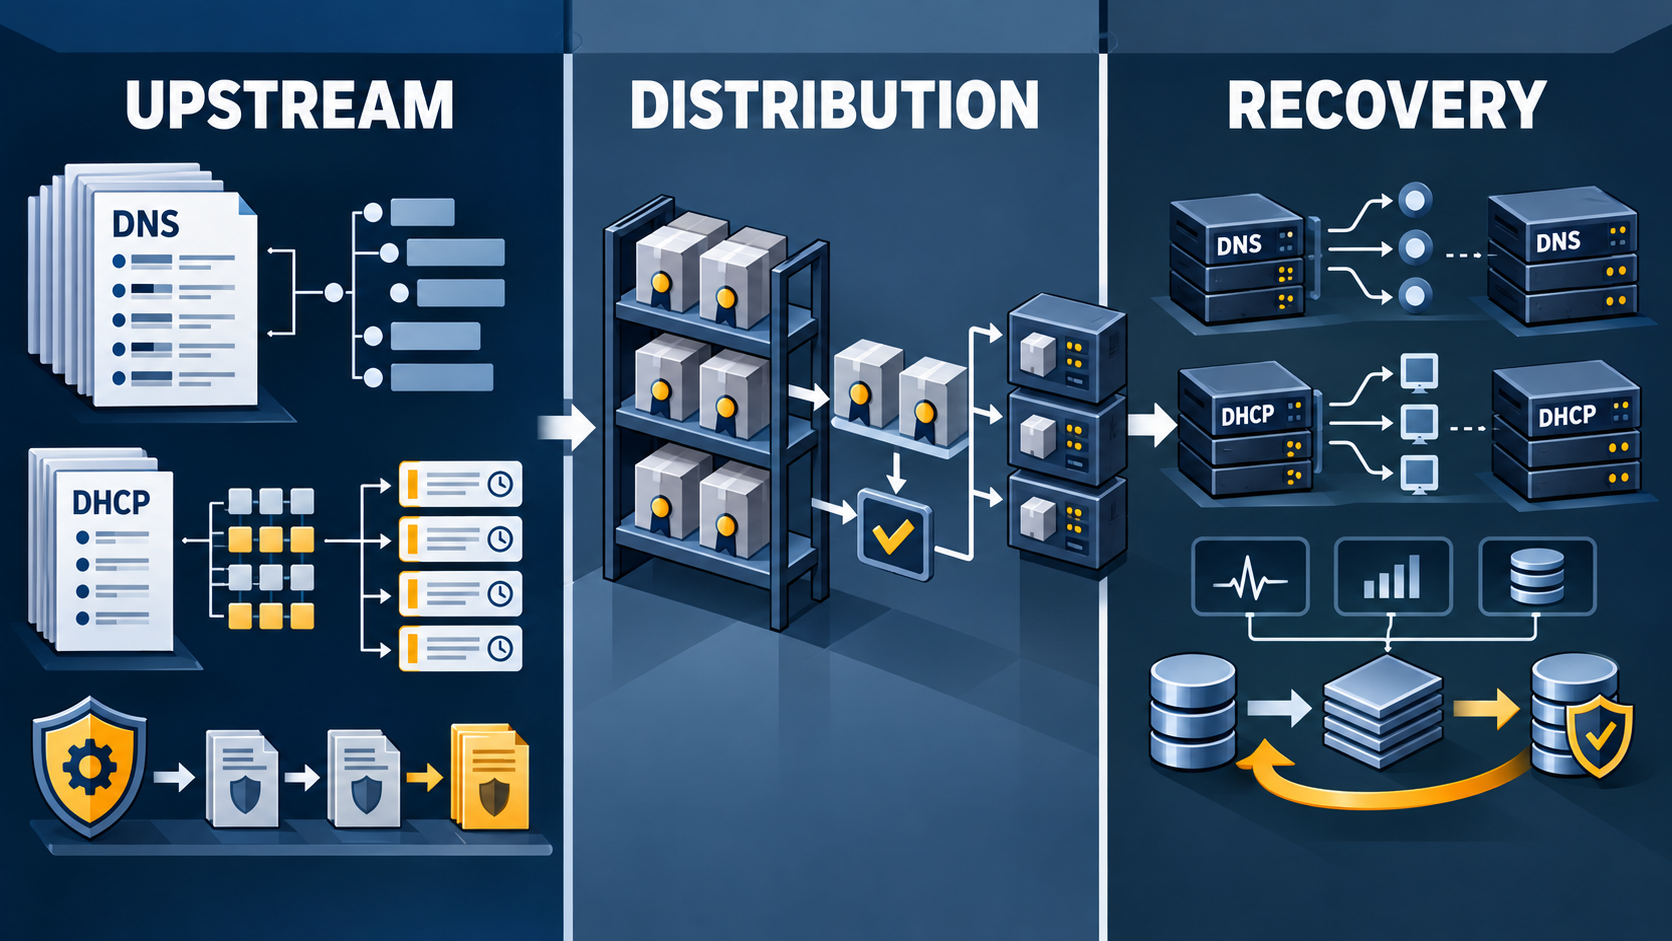
- BIND 与 Kea 的连续运行依赖配置、数据、密钥、数据库、钩子、API、对等通信、监控和恢复程序;因此,补丁或高可用接口只是恢复链条中的一个环节。
上游维护不是直接基础设施控制
Internet Systems Consortium(ISC)把 BIND 9 定义为开源 DNS 软件,并通过产品页面、下载页面、文档、支持渠道和安全公告提供维护入口。BIND 9 产品资料 ISC 下载入口 ISC 支持渠道 ISC 安全公告 这些记录说明 ISC 对软件源代码、发布流程、文档和安全响应拥有一种上游治理影响力。
但这种影响力不能被扩大解释为对所有部署系统的直接控制。ISC 可以公布一个版本、修复一个缺陷或说明受影响的分支;它通常不能仅凭这些公开动作证明某个运营者使用了哪个构建、是否启用了相关组件、是否完成了配置迁移,或者服务在故障后是否恢复。上游维护提供的是可获得的补救路径,而不是每个下游环境中的执行结果。
这一区分对 BIND 尤其重要。BIND 的运营连续性不仅涉及守护进程本身,还涉及权威或递归服务的设计、配置文件、区域数据、动态更新状态、DNSSEC 密钥与信任材料、日志、监控和恢复程序。BIND 管理员参考手册 BIND 发布说明 如果其中任何一层没有被纳入备份、变更控制或恢复测试,单独升级软件并不能证明解析服务已经恢复。
Kea 把依赖关系拆成更多可操作组件
ISC 将 Kea 描述为持续开发的开源 DHCPv4 与 DHCPv6 平台,并提供包括管理代理、钩子库、租约存储、动态 DNS 和高可用在内的模块化控制面。Kea 产品资料 Kea 管理员手册 Kea 组件介绍 Kea 快速入门
这种架构为自动化提供了明确接口,也扩大了运营者需要管理的依赖范围。高可用部署可能涉及对等节点通信、心跳、租约数据库、配置验证、Control Agent、API 访问控制和外部监控。Kea 高可用文档 Kea 租约数据库文档 DHCP 服务是否能够恢复,不只取决于某个 daemon 是否重新启动,还取决于租约状态是否一致、数据库是否可用、钩子库是否兼容、对等节点是否能够重新建立关系,以及外部系统是否能够发现异常并触发正确的操作。
这也解释了为什么“存在高可用功能”与“已经证明恢复能力”是两个不同命题。文档可以说明机制如何设计、配置项如何组合、状态如何转换;它不能仅凭自身证明某个生产环境中的切换时间、故障比例或管理员工作量变化。此前关于 Kea 控制面的报道已经指出,平台集成证明了可采用的路径,但没有提供部署规模或实测运营结果。当前更进一步的问题是:当软件从上游进入具体分发和部署链条后,谁负责证明这些机制确实被启用并在故障中发挥作用?
发布链条制造了责任边界
ISC 的公开入口不止一个。上游源代码标签能够记录 BIND 和 Kea 发布版本;ISC 也提供下载、软件包仓库和容器分发入口。BIND 标签 Kea 标签 ISC 软件仓库 ISC BIND 容器 ISC 容器组织 这些渠道使运营者能够取得软件,但不同渠道可能具有不同的时间、版本表达方式和支持背景。
下游发行版进一步改变了这条链条。Debian 的软件包和安全跟踪页面可以帮助观察上游版本、发行版包装和回溯修复之间的差异。Debian BIND 软件包记录 Debian BIND 安全跟踪 Debian Kea 软件包记录 Debian Kea 安全跟踪 一个较旧的发行版版本号并不必然意味着它没有安全修复;同样,一个上游修复版本已经发布,也不意味着它已经进入某个运营者使用的发行版或容器镜像。
因此,版本号本身不能承担完整的恢复证明。运营者需要把至少四个对象对齐:实际运行的构建、适用的漏洞或缺陷范围、发行者提供的修复或回溯补丁,以及部署后对服务状态的验证。ISC 的软件支持政策和版本信息可以帮助解释上游分支的维护边界,但它不能替代发行版自己的支持政策,也不能替代运营者对实际安装包的盘点。ISC 软件支持政策
安全公告是恢复链条的起点
ISC 维护 BIND 和 Kea 的安全公告与漏洞矩阵,用于指示受影响的版本线和修复路径。BIND 漏洞矩阵 Kea 漏洞矩阵 外部漏洞数据库也提供相应记录,但不同来源可能因为版本范围、回溯补丁和后续分析而使用不同表述。NVD BIND 查询 NVD Kea 查询
公告解决的是“应当检查什么”和“上游提供了什么”的问题。它没有单独解决“哪些系统实际暴露”“修复是否已经测试”“全部依赖是否一起更新”或“服务是否在真实负载下恢复”。这正是补丁与修复之间的制度性距离:补丁是可执行的输入,修复是经过部署、观察和复核的结果。
在 BIND 环境中,运营者还需要确认区域数据、动态更新、DNSSEC 密钥和信任链等持续状态没有因升级或恢复过程而失配。权威 DNS 的主从关系、递归解析器的缓存与转发设置、监控告警和备份恢复流程也会影响结果。RFC 2182 RFC 6781 NIST DNS 安全指南 在 Kea 环境中,租约数据库、钩子库、Control Agent 和高可用对等关系构成不同但同样具体的验证对象。RFC 2131
公开记录能够证明什么
当前公开记录支持一条有边界的因果链:ISC 维护软件和发布资源;分发者将源代码或修复转化为软件包、容器或操作系统记录;运营者再把这些制品放入包含配置、数据、密钥、数据库、网络关系和监控的生产系统。软件治理因此能够造成真实的运营依赖,因为上游的发布节奏、修复信息和接口设计会影响下游能够取得什么补救手段。
但公开记录没有提供一个可靠的全局部署分母,也没有证明 BIND 或 Kea 在所有相关运营者中的安装规模、补丁覆盖率、故障切换时间或恢复成功率。源代码标签证明版本记录存在;下游跟踪页面证明发行版维护者记录了软件包;产品文档证明机制和组件被设计出来。它们都不能单独证明某个机构已经安装并验证了相应修复。
这不是说 ISC 的软件治理没有影响,而是说影响的性质必须准确描述。它更接近对补救能力、接口和可获得版本的上游塑形,而不是对每个下游系统的实时控制。此前关于 AS210764 的报道区分了网络可见性与控制权;在软件领域,同样需要区分“能够发布”与“能够执行”,“能够描述机制”与“能够证明结果”。
运营者需要建立自己的证据链
对依赖 BIND 或 Kea 的组织而言,最有价值的不是再次确认某个功能存在,而是建立一份能在事件中使用的证据链。最低限度,这条链应回答以下问题:
- 当前运行的确切版本、发行版构建或容器摘要是什么?
- 该构建对应哪个上游分支、发行版安全状态和适用修复?
- 配置、区域数据、租约数据库、DNSSEC 材料、钩子库和 API 凭据是否被纳入恢复范围?
- 修复是否在与生产环境相符的测试拓扑中验证过?
- 升级后是否观察了解析、租约分配、动态 DNS、对等通信和告警状态?
- 如果主节点、数据库、网络连接或外部控制面失效,谁拥有恢复权限,恢复动作需要哪些依赖?
- 组织是否保留了升级前后的版本、时间、结果和回滚记录?
这些问题并不要求 ISC 对下游运营负责,也不把缺少公开事件记录解释为失败证据。它们只是把责任边界变成可观测对象:ISC 负责上游软件和公告的一部分,发行者负责包装与分发的一部分,运营者负责自己的选择、配置、部署、监控和恢复验证。商业支持可以改变获得帮助和升级信息的路径,但不能替代运营者完成测试、发布、备份和恢复演练。ISC 支持渠道
结论:真正的控制点在部署后的验证
ISC 的软件治理具有现实影响,因为 BIND 和 Kea 的版本、接口、文档、安全公告和分发方式会塑造网络运营者能够采取的行动。公开证据也足以说明,BIND 与 Kea 的生产连续性依赖一条跨越上游、发行版和本地运营的链条。
但相同证据不足以证明 ISC 直接控制所有部署,也不足以证明某个修复已经在所有下游系统生效。最重要的未决问题不是“ISC 是否发布了修复”,而是某个具体运营者能否证明:它识别了适用版本,取得并验证了可信制品,覆盖了完整依赖链,完成了部署,并在接近真实条件的压力下观察到服务恢复。
这也是软件影响力与基础设施控制之间的边界。上游维护能够提供恢复的材料和方向;只有部署记录、运行观测与重复测试,才能把这些材料转化为可验证的韧性。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance